

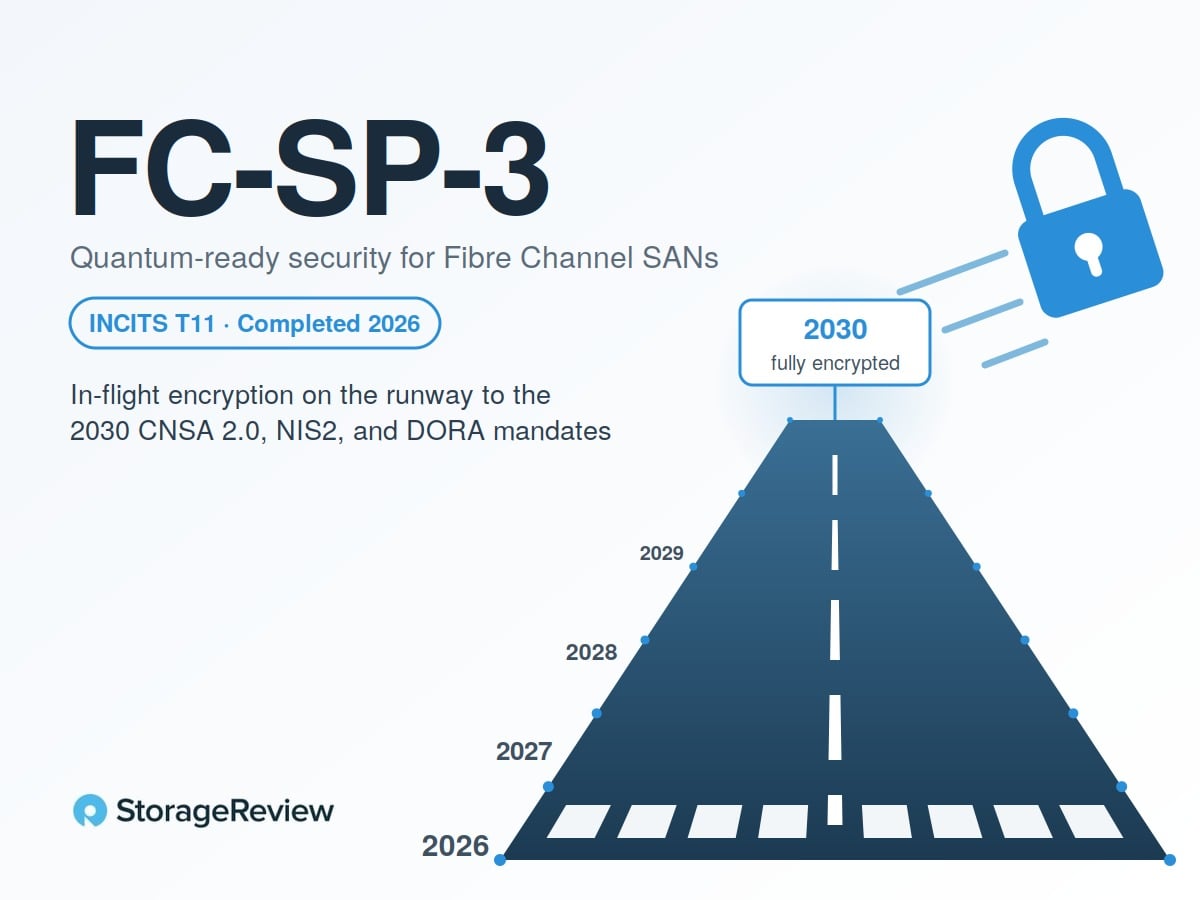
W korporacyjnym IT większość aktualizacji zabezpieczeń zazwyczaj następuje w odpowiedzi na naruszenia bezpieczeństwa lub inne poważne incydenty. Niedawno opracowany standard INCITS FC-SP-3 stanowi jednak proaktywną odpowiedź na terminy regulacyjne i kryptograficzne, które już wpływają na planowanie infrastruktury. Wytyczne NSA dotyczące CNSA 2.0 przedstawiają systemom bezpieczeństwa narodowego złożoną ścieżkę migracji, podczas gdy europejskie


 Amazon