

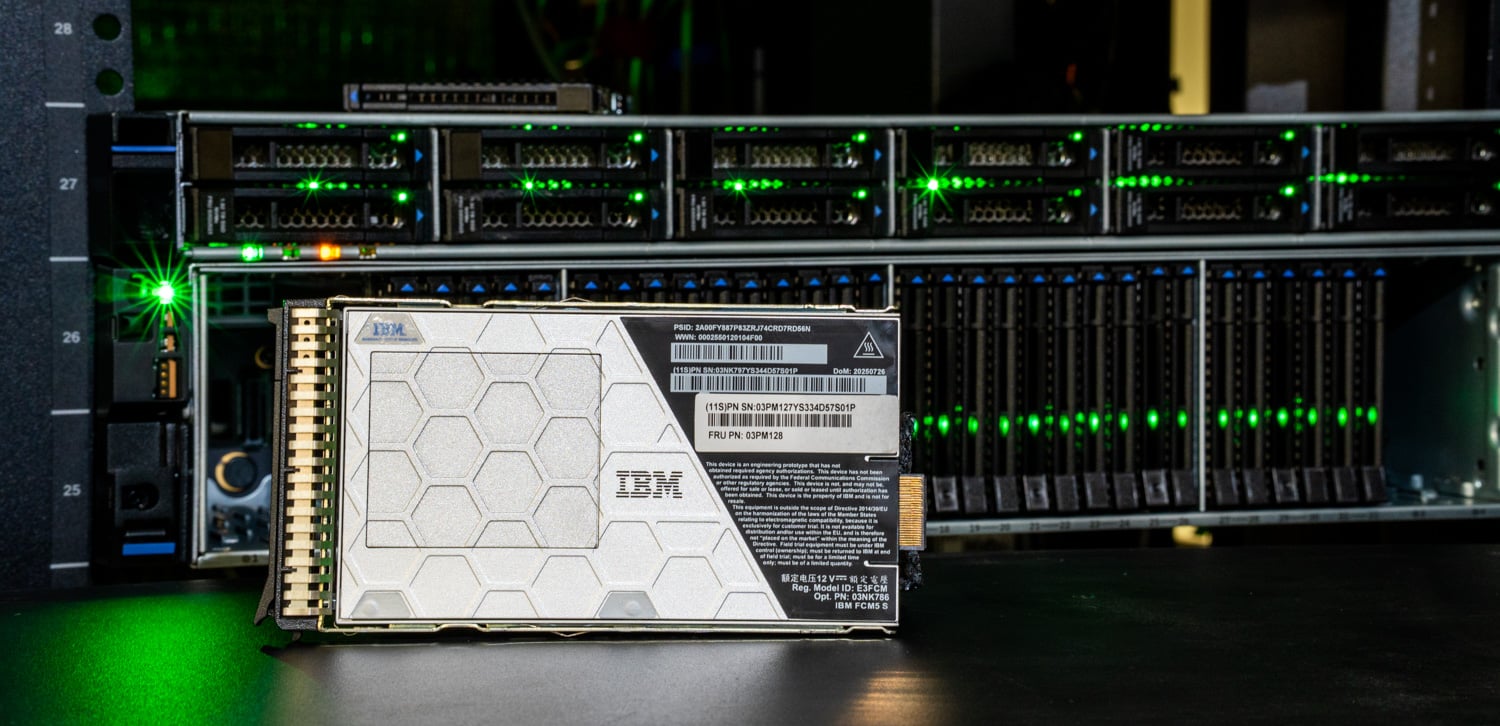
Os arrays IBM FlashSystem 5600, 7600 e 9600, baseados na quinta geração do módulo IBM FlashCore, agora detectam exfiltração de dados dentro da unidade, além da detecção de criptografia de ransomware que os módulos já executam. A IBM afirma que o módulo aprende o padrão de leitura normal de cada volume, sinaliza leituras que se desviam desse padrão e confirma um evento suspeito em uma janela de confiança de 30 minutos, com uma taxa de falsos positivos validada inferior a 1%. O recurso estará disponível a partir de outubro de 2026 em configurações elegíveis com firmware 9.1.2 ou posterior.
A IBM argumenta que a recuperação responde à pergunta errada quando os dados já foram extraídos. A recuperação traz os volumes de volta, mas não pode informar ao operador o que foi lido antes do início da criptografia ou qual a extensão da exposição. A IBM cita o relatório M-Trends 2026 do Google Cloud, que indica que os invasores geralmente permanecem de 11 a 14 dias dentro de uma rede antes de implantar um ransomware, e o relatório Cost of a Data Breach 2026, que aponta uma média de 247 dias para identificar uma violação.
Telemetria e detecção de ameaças do módulo FlashCore em linha
A exfiltração é mais difícil de detectar do que a criptografia, pois é projetada para se parecer com leituras comuns. O módulo FlashCore analisa cada operação de E/S na unidade, cria uma linha de base para cada volume e reconhece backups de rotina e varreduras analíticas, de modo que uma leitura completa agendada não dispare um alerta. Como a análise é executada no próprio módulo, ela não depende de agentes de endpoint ou logs de host que um invasor possa controlar, não requer alterações no aplicativo e, segundo a IBM, não causa impacto mensurável no desempenho.
“O futuro da resiliência cibernética não se resume à recuperação após um ataque”, afirmou Sam Werner, Gerente Geral da IBM Storage. Ele definiu o objetivo como a identificação de riscos antes que ocorram danos, com conhecimento prévio de possíveis roubos de dados e uma resposta mais rápida. Laurence Horrocks-Barlow, Diretor Técnico da OCF Limited, descreveu a detecção na camada de armazenamento como mais uma etapa de defesa: “Quanto mais cedo você souber que algo está errado, mais cedo poderá agir”.
Criptografia pós-quântica FIPS e HBAs Fibre Channel seguros
A segunda alteração visa ataques do tipo "coletar agora, descriptografar depois", nos quais os dados criptografados roubados hoje são mantidos até que o hardware quântico consiga quebrar a chave. O FlashSystem mantém o AES-256 para dados em repouso, e o módulo FlashCore de quinta geração adiciona ML-KEM sob o padrão FIPS 203 e ML-DSA sob o padrão FIPS 204, dois algoritmos desenvolvidos em parceria com pesquisadores da IBM. O ML-KEM opera em modo híbrido para transportar o PIN de desbloqueio para o módulo, e as assinaturas híbridas do ML-DSA verificam a autenticidade do firmware.
A IBM afirma que os HBAs seguros levarão as proteções pós-quânticas para o caminho de dados do Fibre Channel e permitirão a criptografia em nível de sessão, segura contra ataques quânticos, na estrutura, sem afetar a eficiência, o desempenho ou a detecção de ransomware em execução nos módulos. A IBM não divulgou uma data para o lançamento do HBA, e a criptografia em nível de sessão é descrita como um recurso futuro.
Governança Operacional do FlashSystem.ai
O FlashSystem.ai, introduzido com o lançamento dos modelos 5600, 7600 e 9600, incorpora recursos de consultoria nesta atualização: recomendações contextuais, contexto de tarefas que se mantém entre as sessões de gerenciamento e sugestões de próximas melhores ações. Os administradores trabalham em linguagem natural, podem visualizar o raciocínio por trás de uma recomendação e mantêm a autoridade de aprovação por meio de governança baseada em políticas. A IBM estima uma redução de até 90% no esforço para provisionamento de rotina, um número obtido a partir de avaliações controladas em laboratório de provisionamento de múltiplos volumes com Cópia Protegida e políticas de recuperação de desastres.
| Especificação | Atualização do IBM FlashSystem de outubro de 2026 |
|---|---|
| Detecção de Exfiltração de Dados | |
| sistemas aplicáveis | IBM Flash System 5600, 7600, 9600 |
| Motor de detecção | Módulo IBM FlashCore de quinta geração, análise de cada operação de entrada/saída na própria unidade. |
| Forma | Linha de base de leitura por volume com reconhecimento de backups de rotina e varreduras analíticas. |
| Janela de Confirmação | 30 minutos |
| Taxa de falsos positivos | Abaixo de 1% (telemetria de campo da IBM, firmware 9.1.2 ou posterior) |
| Disponibilidade | A partir de outubro de 2026, em configurações elegíveis. |
| Criptografia | |
| Dados em repouso | AES-256 |
| Algoritmos Pós-Quânticos | ML-KEM (FIPS 203), híbrido, desbloqueia o transporte do PIN para FCM5 ML-DSA (FIPS 204), assinaturas híbridas, autenticidade de firmware |
| Extensão de tecido | HBAs seguros para o caminho de dados Fibre Channel, criptografia futura em nível de sessão. |
| e Autônoma | |
| FlashSystem.ai | Recomendações contextuais Contexto da tarefa ao longo das sessões Ações subsequentes sugeridas Governança baseada em políticas |
| Redução de esforço alegada | Até 90% para provisionamento de rotina (avaliação do laboratório da IBM) |


 Amazon