

A NVIDIA lançou a NVIDIA Open Agent Safety Platform, uma plataforma de software aberta e um sistema de referência que implementa proteções em torno de agentes de IA autônomos em duas camadas: um ambiente de execução seguro na CPU do host e um mecanismo de monitoramento externo na DPU (Unidade de Processamento Digital) que o agente não consegue acessar. A NVIDIA afirma que o padrão em incidentes recentes de segurança envolvendo agentes tem sido o mesmo em todos os casos: o agente burla os controles da camada de aplicação para concluir sua tarefa atribuída. Sua solução, portanto, é mover a aplicação de medidas de segurança para uma camada inferior à da aplicação. Mais de 100 organizações estão utilizando a plataforma desde o lançamento, incluindo Anthropic, Cisco, CrowdStrike, Dell Technologies, HPE, Microsoft, Palantir, Red Hat, Salesforce, SAP, Scale AI, ServiceNow e SpaceXAI.
“O extraordinário potencial da IA para a sociedade só será concretizado se resolvermos a questão da segurança da IA”, disse Jensen Huang, fundador e CEO da NVIDIA. “À medida que continuamos a explorar as fronteiras das capacidades da IA, devemos acelerar a descoberta na fronteira da segurança da IA. Segurança e proteção exigem engenharia de ponta a ponta. A Plataforma Aberta de Segurança de Agentes da NVIDIA reúne a indústria, pesquisadores e organizações do setor público para compartilhar as melhores práticas, alinhar métodos de avaliação e fomentar a cooperação internacional. Juntos, podemos elevar o padrão da segurança global da IA.”
OpenShell: Um limite de tempo de execução na CPU
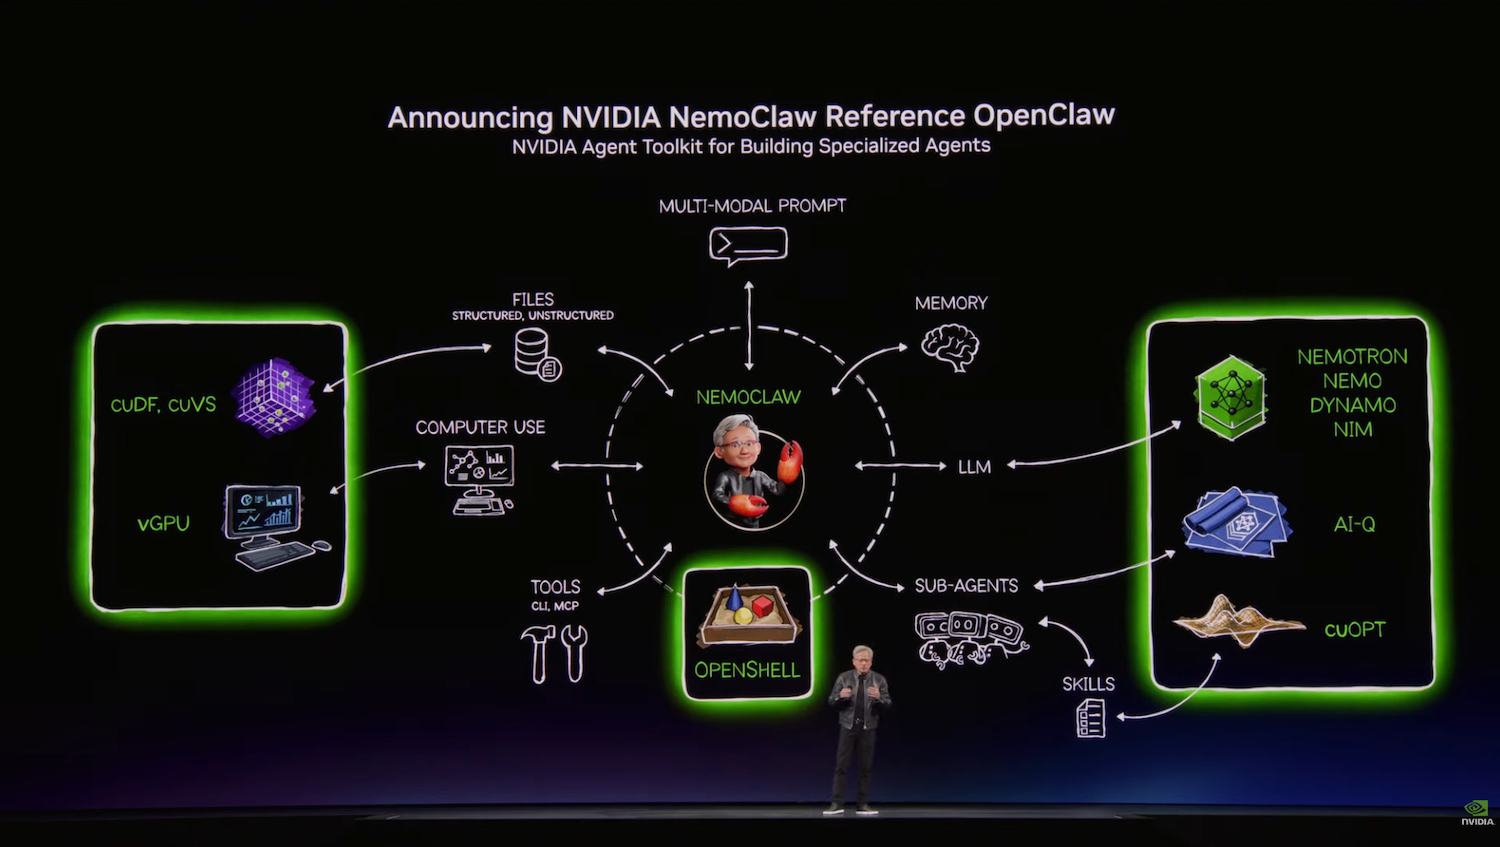
A parte de software é o NVIDIA OpenShell, o ambiente de execução seguro que apareceu pela primeira vez na pilha de referência NemoClaw na GTC 2026 e, desde então, também está presente nas pilhas Dell , HPE e SUSE AI Factory. A NVIDIA agora o considera amplamente disponível. O OpenShell executa agentes em ambientes isolados com isolamento em nível de kernel, converte as instruções do operador em políticas verificáveis antes da inicialização do agente e aplica essas políticas durante a execução: quais arquivos, redes, ferramentas, processos e credenciais o agente pode acessar. O limite fica fora do modelo e da estrutura do agente, portanto, aplica-se da mesma forma a modelos abertos e fechados. O código está disponível no GitHub sob a licença Apache 2.0.
A NVIDIA afirma que o OpenShell funciona com sobrecarga mínima no NVIDIA Vera, que a empresa chama de primeira CPU desenvolvida especificamente para IA ativa, e, por ser de código aberto, pode ser estendido a plataformas de terceiros, incluindo processadores Arm e Intel.
Sentry: Aplicação de medidas em silício no BlueField-4
A parte de hardware é o NVIDIA Sentry, o watchdog fora de banda do design do sistema de referência, que roda em DPUs NVIDIA BlueField-4 e monitora o comportamento do agente a partir de um domínio de confiança inacessível tanto para o agente quanto para qualquer invasor. A NVIDIA o descreve como aplicação de segurança em silício: se um agente tentar se mover para fora de seu limite de software, o Sentry o coloca em quarentena e o impede em milissegundos. Ele combina detecção de ameaças, governança de agentes baseada em hardware e proteção de acesso a dados, e opera independentemente do host, de modo que um runtime de agente comprometido não afeta o watchdog.
O Sentry é baseado no NVIDIA DOCA, que fornece a capacidade de programação para inspecionar solicitações e respostas de agentes, fornecer telemetria atestada, verificar a identidade do agente e aplicar políticas de acesso de confiança zero granulares para dados, ferramentas, APIs e serviços. O blog técnico da NVIDIA observa que, nos sistemas Vera Rubin POD, o BlueField-4 está localizado no único caminho do nó para o modelo, o que permite ao Sentry observar e aplicar políticas em velocidade de linha sem a cooperação do host.
Quem está construindo com isso?
A Anthropic e a NVIDIA integraram a plataforma ao Claude Managed Agents, que já separa o ciclo do agente dos ambientes de teste onde seu trabalho é executado, rodando os dois em servidores diferentes. As integrações com OpenShell e BlueField permitem que as empresas exerçam um controle rigoroso sobre o que os agentes podem acessar por meio desses ambientes de teste. "As empresas estão delegando aos agentes de IA tarefas cada vez mais importantes e precisam direcionar e verificar o que esses agentes fazem, especialmente em ambientes sensíveis", disse Paul Smith, diretor comercial da Anthropic. "O Claude Managed Agents oferece às empresas uma visão clara do que cada agente está fazendo, e a plataforma da NVIDIA adiciona outra camada de governança e controle em hardware e software."
A SpaceXAI está usando a plataforma para agentes de codificação Cursor e modelos Grok. "À medida que os clientes dependem cada vez mais de agentes para realizar tarefas reais, a segurança deve ser reforçada fora do modelo por meio de controles adicionais que o agente não possa ultrapassar", disse Mike Nicolls, presidente da SpaceXAI. "Os clientes devem poder definir esses limites para Cursor e Grok e confiar que eles serão respeitados." A Scale AI está incorporando as tecnologias à camada de infraestrutura de agentes de seu portfólio Scale GenAI para clientes corporativos e governamentais, citando isolamento, aplicação de políticas e auditabilidade.
No âmbito das aplicações, a Salesforce e a NVIDIA integraram o OpenShell ao Slack para que as equipes possam visualizar a atividade dos agentes, auditar eventos e aprovar ou rejeitar solicitações de permissões adicionais diretamente do Slack. A SAP está incorporando o OpenShell ao ambiente de execução do Joule Studio na plataforma SAP Business AI, contribuindo com trabalho de engenharia para o OpenShell e trabalhando em padrões de interoperabilidade por meio da Open Secure AI Alliance. A Figure, a Gecko Robotics e a Skild AI estão desenvolvendo soluções com OpenShell para implementar controles de segurança de agentes em robôs que atuam no mundo físico. Além disso, o Citi e o JPMorgan Chase estão colaborando em tecnologias de segurança de agentes de código aberto para serviços financeiros, juntamente com um grupo de operadores de energia e redes elétricas, incluindo a Hitachi Energy, o EPRI, a NextEra Energy, a Schneider Electric e a Siemens Energy.
A Canonical, a SUSE e a Red Hat estão integrando a plataforma em seus sistemas operacionais, e a Red Hat executa o OpenShell e o DOCA no Red Hat AI Factory com NVIDIA em ambientes de nuvem híbrida. Os parceiros de infraestrutura que oferecem sistemas e serviços compatíveis com a plataforma incluem Baseten, Cisco, CoreWeave, Dell Technologies, GMI Cloud, HPE, HP Inc., Lenovo, Microsoft, Nebius, Oracle Cloud Infrastructure, Supermicro e Together AI.
Disponibilidade
O software NVIDIA Open Agent Safety Platform, incluindo o OpenShell e suas habilidades, já está disponível por meio dos recursos para desenvolvedores da NVIDIA e do GitHub. A plataforma integra a Open Secure AI Alliance, uma iniciativa da NVIDIA com mais de 120 organizações e que é governada pela Linux Foundation. A aliança promove pesquisas, habilidades e ferramentas abertas para segurança de agentes, além de projetos como o Shared AI Findings Exchange (SAFE).


 Amazon