

IBM 和 Red Hat 迅速發布了兩項公告,擴展了其企業安全策略:5 月 19 日加入 Anthropic 的 Project Glasswing,5 月 28 日推出 Project Lightwell,將大規模工程投資與產業合作相結合,以應對開源和 AI 驅動環境中日益增長的風險。
IBM 和 Red Hat 共同推出 Project Lightwell 項目
「Lightwell計劃」是一項價值5億美元的投資計劃,旨在保障開源軟體在其整個生命週期(從上游開發到企業生產)中的安全。該計畫結合了先進的人工智慧技術和超過20,000萬名工程師組成的全球團隊,建立了一個協調一致的模型,用於大規模地識別、驗證和修復漏洞。
這項工作的核心是一個可信賴的安全資訊交換中心,它充當企業與開源生態系統之間的橋樑。此資訊交換中心旨在從實際部署環境中收集漏洞數據,應用人工智慧輔助的驗證和測試,並透過商業訂閱服務提供可用於生產環境的修補程式。這些修補程式旨在直接整合到企業軟體供應鏈中,並提供生命週期管理和企業級保障。
IBM 和 Red Hat 正在擴展其成熟的企業開源模式,使其不再局限於精心策劃的平台元件,而是涵蓋獨立的庫、語言工具鏈、人工智慧框架和資料流平台。 IBM 目前已使用超過 62,000 個開源軟體包,並在其中 10,000 多個軟體包中擁有深厚的專業知識,這些軟體包涵蓋 Linux、Java、Kubernetes、Kafka、Ansible 和 Terraform 等技術。此次擴展反映了企業營運的現實:企業依賴供應商管理發行版以外的各種社群驅動軟體。
此資訊交換中心使組織能夠在受控框架內報告在活躍環境中發現的漏洞,接收經過驗證並針對生產環境優化的補丁,並協調向上游維護者負責任地披露漏洞。這種方法旨在減少漏洞處理方面的碎片化,同時透過向上游貢獻來增強生態系統的長期穩定性。
隨著開源軟體持續成為企業基礎設施的基石,超過90%的財富500強企業依賴開源軟體,以及人工智慧技術的進步加速漏洞發現和利用,這項計畫應運而生。 Anthropic公司近期報告稱,其Mythos Preview模型僅在開源軟體中就識別出近3,900個高風險或嚴重漏洞。 IBM和紅帽公司將「Lightwell專案」定位為應對這項轉變的舉措,旨在運用人工智慧和工程規模來縮短漏洞修復時間,並提高複雜軟體供應鏈的一致性。
人工智慧輔助工程模型
「光井計畫」的核心組成部分是部署一支由人工智慧驅動的工具支援的大規模工程團隊。 IBM 和紅帽公司將技術能力視為一項策略性資產,其工程師團隊同時服務於上游社區和企業環境。
工程團隊將與專案維護人員一起參與上游維護,並處理企業特定需求,例如漏洞分類、優先排序和驗證。人工智慧將用於支援海量分析、安全修補程式開發、依賴項加固和發布工程。
該模型旨在解決企業在管理多樣化開源依賴項時面臨的關鍵挑戰,即漏洞管理通常分散且資源密集。 IBM 和 Red Hat 透過將人工智慧輔助工作流程與專用工程資源結合,旨在標準化和擴展修復流程。
早期採用者主要集中在金融服務領域:美國銀行、紐約銀行、花旗集團、高盛、摩根大通、萬事達卡、摩根士丹利、加拿大皇家銀行、道富銀行、維薩和富國銀行已與 IBM 和紅帽公司合作開展 Lightwell 計畫。 IBM 表示,這些初步部署的經驗將有助於在大型監管環境中大規模地識別、驗證和修復漏洞。
與 IBM 的 AI 安全產品組合集成
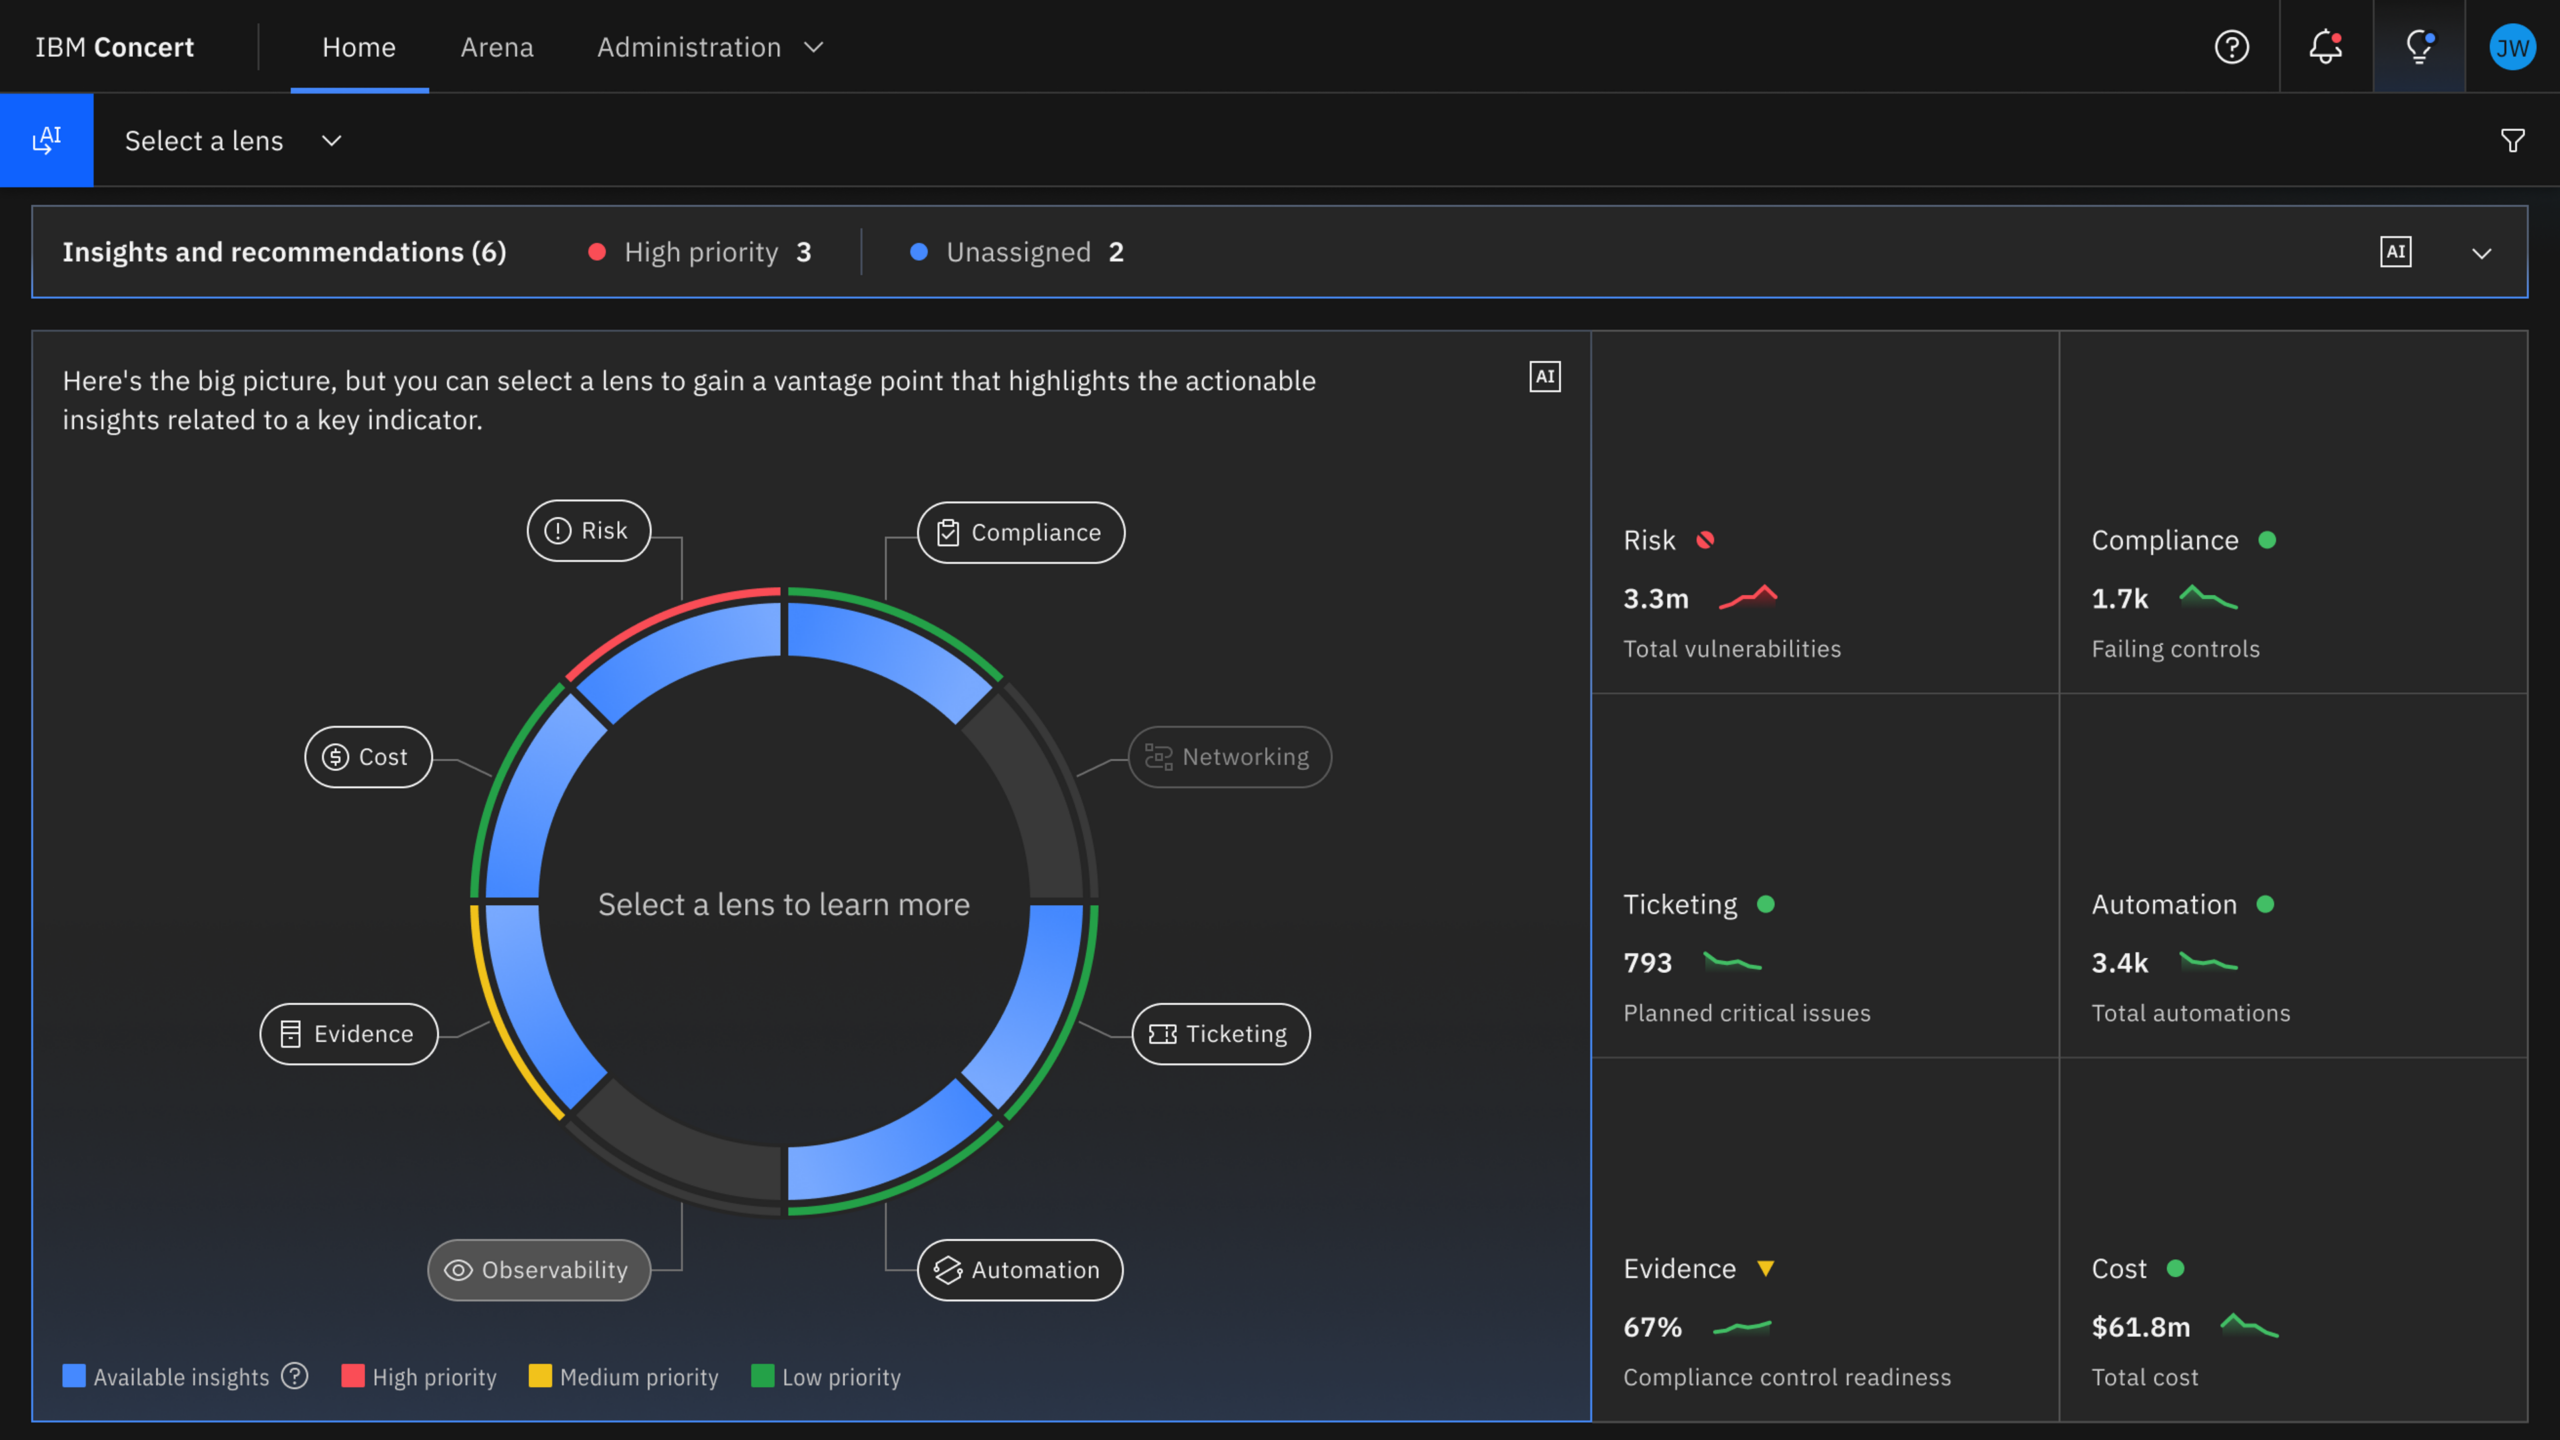
「Lightwell 專案」與 IBM 在 5 月 19 日發布的公告中概述的面向人工智慧時代的更廣泛的安全產品組合相契合。 IBM Concert 將應用程式、基礎設施和網路訊號聚合到一個統一的營運視圖中,旨在協助企業從被動監控轉向協同回應。其安全功能透過 IBM Concert Secure Coder 擴展到開發人員的整合開發環境 (IDE) 中。 IBM Concert Secure Coder 能夠根據業務影響檢測風險並確定其優先級,並在編寫程式碼時自動產生修復方案,從而防止漏洞進入生產環境。
IBM諮詢公司也在推動自主安全服務,該服務利用多智能體系統以機器速度協調偵測、決策和回應。這些服務旨在幫助企業調整漏洞管理和開源治理,以適應人工智慧威脅帶來的日益緊迫的時間限制。
IBM 加入 Glasswing 項目
在 Lightwell 發布前不久,IBM 加入了由 Anthropologie 牽頭的行業倡議“Glasswing 項目”,旨在保護關鍵軟體基礎設施。該聯盟匯集了安全和技術領域的領導者,共同識別和修復廣泛使用的軟體中的漏洞,並在各行業間共享研究成果。 Lightwell 的新聞稿指出,這項新計劃融合了 Glasswing 和 OpenAI 的「Trust Access for Cyber」專案的經驗。
作為 Glasswing 專案的一部分,IBM 一直在識別和修復廣泛使用的軟體中的漏洞,並將這些發現與更廣泛的社群分享。 IBM 軟體高級副總裁兼首席商務官 Rob Thomas 表示,公司一直在“強化我們自己的產品,並將修復程序貢獻給開源社區”,並補充說,“這種合作使整個生態系統更加強大”。

這項工作的核心組成部分是協調披露。 IBM 會根據既定的揭露慣例,與受影響的供應商和維護人員分享調查結果,以便在公開發布前開發和驗證修補程式。此外,該公司還將直接向上游專案貢獻修復程序,確保將修復措施納入未來的版本和支援的分支中,從而減少企業部署和社群程式碼庫之間的差異。
IBM 也將 Glasswing 的經驗應用在自身的產品組合中。該公司表示,透過主動貢獻修復程序並維護廣泛使用的開源元件的企業級版本,IBM 和 Red Hat 能夠在問題出現時迅速採取行動,將開源的靈活性與可靠、快速的支援相結合。
Glasswing協作模式強調參與者之間的共享學習。 IBM透過協調揭露、向上游開源修補程式以及與同行分享最佳實踐來貢獻研究成果,這體現了該公司認為開放性和審查是實現大規模安全先決條件的立場。隨著人工智慧降低發現和利用漏洞的門檻,這種跨行業的可見性變得日益重要。
面向人工智慧驅動的威脅環境的定位
「Lightwell」計畫和IBM參與的「Glasswing」計畫共同體現了安全模式朝向更協調、人工智慧輔助型安全模式的轉變。 IBM正結合內部工程規模、生態系統協作和人工智慧驅動的工具,以應對現代威脅環境日益增長的複雜性和速度。
此方法著重於從源頭保障開源軟體的安全,同時改善企業供應鏈中漏洞的識別、驗證和修復方式。透過將上游參與與生產級驗證和行業範圍內的情報共享相結合,IBM 和 Red Hat 將這些措施定位為人工智慧時代企業安全的基礎要素。


 Amazon