

Auf der Cisco Live stellte Cisco Cisco Cloud Control vor, eine einheitliche Managementplattform, die Netzwerk, Sicherheit, Rechenleistung, Observability und Zusammenarbeit auf einer einzigen Betriebsebene vereint. Das Unternehmen positioniert die Plattform als Grundlage seines umfassenderen AgenticOps-Modells, in dem menschliche Bediener und KI-Agenten mit denselben Daten, Telemetriedaten und Richtlinien arbeiten und gleichzeitig die menschliche Aufsicht gewährleisten.
Cloud Control ist auf eine zentrale Benutzeroberfläche mit nur einem Login ausgelegt und bietet IT-Teams einen umfassenden Überblick über die Cisco-Infrastruktur und -Services. Anstatt den Betrieb auf verschiedene Konsolen zu verteilen, stellt die Plattform ein einheitliches System für Überwachung, Management und Reaktion bereit. Cisco gab bekannt, dass Kunden zudem eigene Anwendungen und KI-Agenten innerhalb der Plattform mithilfe von Workflows in natürlicher Sprache erstellen können. Das zugehörige Ökosystem umfasst Integrationen mit AWS, Microsoft, Google Cloud, ServiceNow, PagerDuty, Slack, Linear und Wiz.
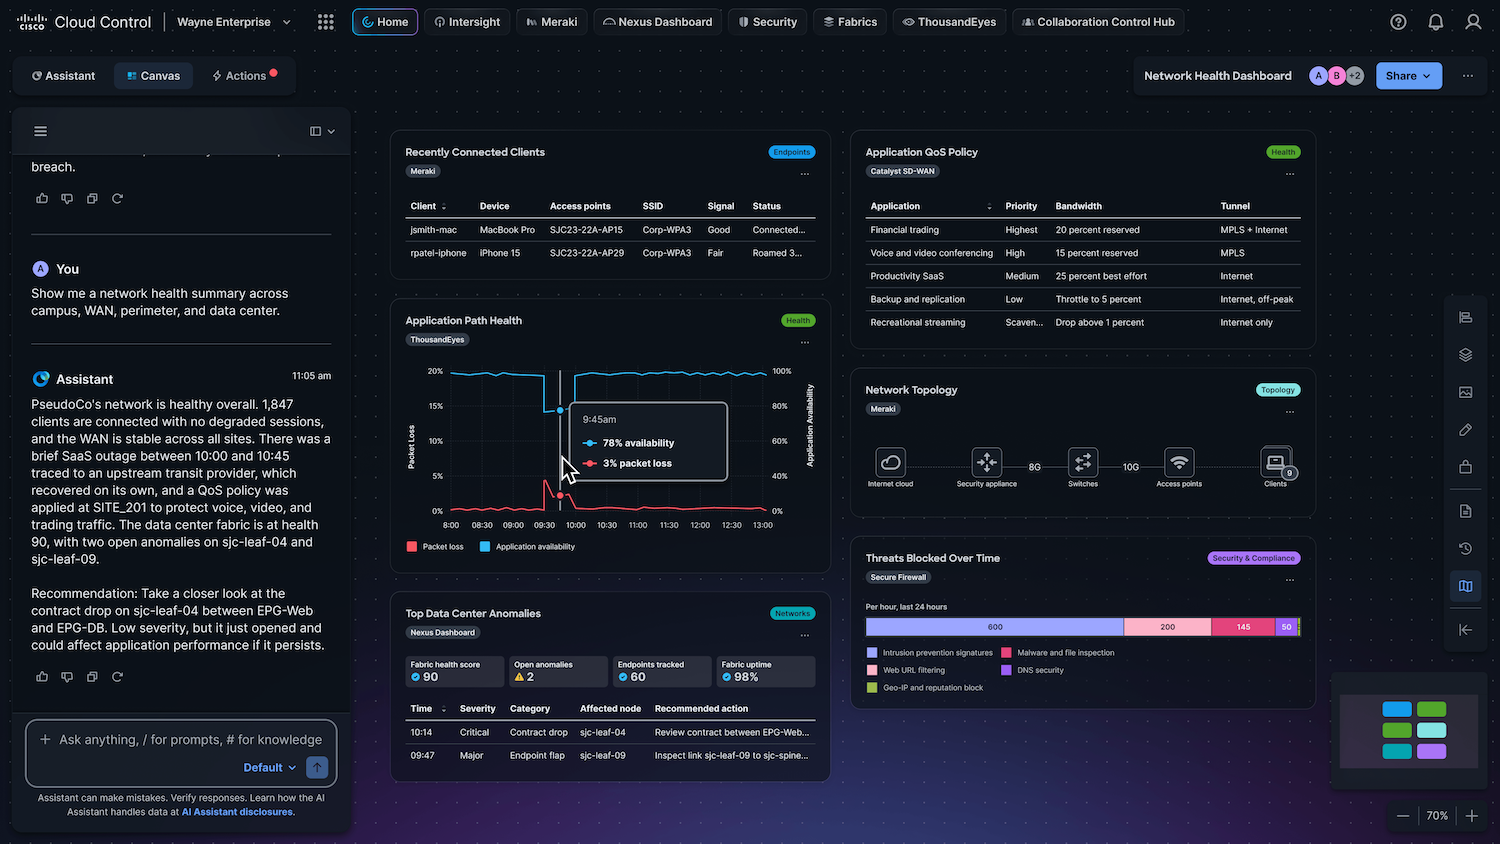
Cisco-Präsident und Chief Product Officer Jeetu Patel stellte die Einführung in den Mittelpunkt der operativen Auswirkungen von KI-Agenten auf die Unternehmensinfrastruktur und beschrieb Cloud Control als „eine Kommandozentrale für agentenbasierte KI: eine Plattform, auf der Ihr Team und Ihre KI-Agenten in derselben Umgebung, mit denselben Informationen und unter menschlicher Kontrolle zusammenarbeiten.“ Cisco ist überzeugt, dass kontinuierlich laufende Agenten die Skalierung, Überwachung und Verteidigung von Umgebungen verändern werden – jedoch nur, wenn diese Agenten innerhalb einer einheitlichen und kontrollierten Plattform agieren. Cloud Control soll genau diese gemeinsame Kommandozentrale für menschliche Teams und automatisierte Agenten darstellen.
Eine Steuerungsebene über alle Domänen hinweg
Auf Plattformebene dient Cloud Control der Vereinheitlichung domänenübergreifender Telemetriedaten aus Netzwerk-, Sicherheits-, Überwachungs- und Kollaborationssystemen. Ciscos Argumentation ist einfach: Wenn Bediener und Agenten auf Basis derselben Telemetriedaten und desselben Kontextes agieren, können sie schneller und mit weniger Fragmentierung zwischen Teams und Tools reagieren. Diese domänenübergreifende Transparenz ist besonders wichtig für die Verfügbarkeit, das Verhalten von KI-Agenten und die Kostenkontrolle im Zusammenhang mit der Token-Nutzung.
Cisco gab außerdem bekannt, dass Cloud Control eine Kombination aus speziell entwickelten und innovativen KI-Modellen nutzt, darunter das Deep Network Model, das laut Unternehmen auf 40 Jahren Betriebserfahrung mit Cisco-Netzwerken basiert. Der Fokus liegt hier auf der Spezialisierung der Modelle anstatt auf einem einzigen großen Allzweckmodell. Cisco beschreibt das Ergebnis als Systemintelligenz, die mit der Komplexität des Problems skaliert und nicht allein mit der Größe des Modells. Konkret präsentiert Cisco dies als Möglichkeit, die Problemlösung im gesamten Infrastrukturbetrieb zu verbessern, ohne dabei die domänenspezifische Genauigkeit zu beeinträchtigen.
Ein zentraler Bestandteil der Ankündigung ist Ciscos Plan, vertrauenswürdige Agenten in Cloud Control einzuführen . Diese Agenten durchlaufen einen strukturierten Workflow: Sie erkennen ein Problem, ermitteln die wahrscheinliche Ursache, empfehlen oder implementieren eine Lösung, testen die vorgeschlagene Änderung und verifizieren die Wiederherstellung der Servicequalität. Laut Cisco basieren diese Funktionen auf Telemetrie, Digital-Twin-Technologie, erweiterten Erfahrungsmetriken, Deep Reasoning und agentenbasierten Workflows. Das übergeordnete Ziel ist eine geschlossene Automatisierung, die transparent und kontrolliert bleibt und nicht intransparent ist.
AI Canvas und Studio Erweiterte Anpassungsmöglichkeiten
Cisco stellte außerdem Cisco AI Canvas vor, einen kollaborativen Arbeitsbereich, in dem Bediener und Agenten gemeinsam Probleme untersuchen und lösen können – mithilfe eines gemeinsamen Live-Kontexts. Die Funktion speichert den Betriebsverlauf über Übergaben, Schichten und Eskalationen hinweg, sodass Teams denselben Fehlerbehebungsprozess nicht mehrfach durchlaufen müssen.
Im Bereich der Anpassungsmöglichkeiten bietet Cloud Control Studio zwei neue Entwicklungsumgebungen: Agent Builder und App Builder. Agent Builder richtet sich an Kunden, die Agenten erstellen möchten, die auf interne Workflows, Richtlinien und Toolchains abgestimmt sind. Laut Cisco unterstützt er Verbindungen zu mehr als 50 Drittanbieterplattformen über native Konnektoren oder das Model Context Protocol. Mit App Builder können Kunden Anwendungen und Workflows anhand von natürlichsprachlichen Eingabeaufforderungen erstellen. OpenAI Codex ist dabei integriert. Cisco zufolge lassen sich kundenseitig erstellte Apps und Agenten sowie Erweiterungen aus dem Ökosystem über den Cloud Control Marketplace veröffentlichen.
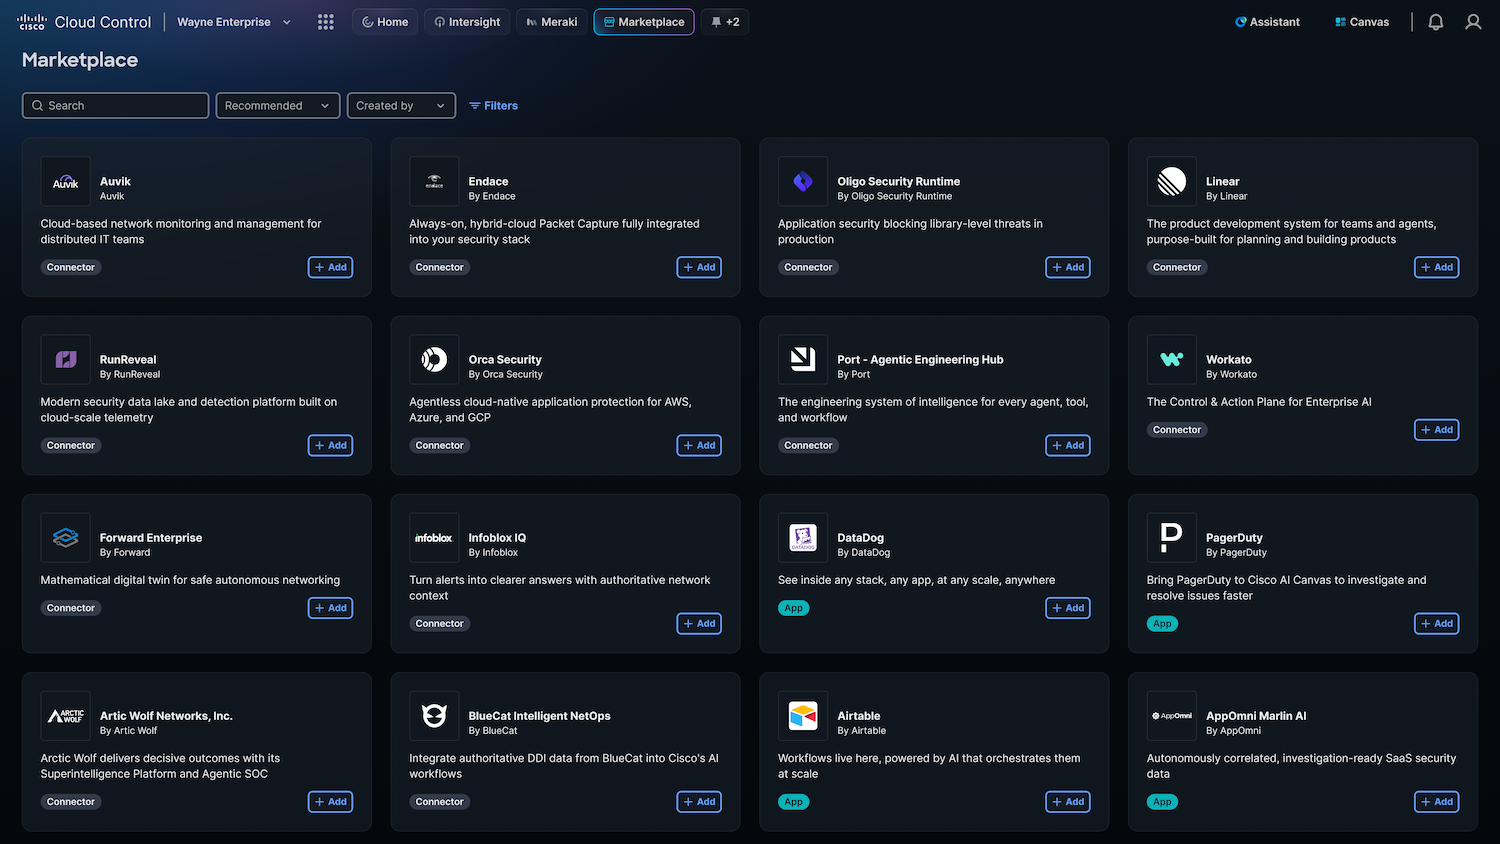
Cisco gab bekannt, dass Cisco Cloud Control ab dem 2. Juni in den USA in die Phase der kontrollierten Verfügbarkeit eintritt; die weltweite Verfügbarkeit soll folgen.
Der Sicherheitsansatz verlagert sich hin zum Laufzeitschutz.
Sicherheit war ein zweiter wichtiger Schwerpunkt der Ankündigung. Cisco geht davon aus, dass die Zeitspanne zwischen der Entdeckung von Sicherheitslücken und deren Ausnutzung so stark verkürzt ist, dass herkömmliche reaktive Abwehrmaßnahmen nicht mehr ausreichen. Das Unternehmen gab an, Gründungsmitglied von Anthropics Project Glasswing und OpenAIs Daybreak zu sein und die neuesten KI-Modelle einzusetzen, um die eigenen Produkte Stresstests zu unterziehen und Schwachstellen aufzudecken, bevor Angreifer dies tun können. Cisco hob außerdem die Open-Source-Spezifikation Foundry Security Spec hervor, die diese strengen Evaluierungsverfahren einem breiteren Publikum zugänglich macht.
Auf der Infrastrukturebene erweitert Cisco Live Protect, eine Laufzeitschutzfunktion, die unterstützte Plattformen vor neu entdeckten Sicherheitslücken schützt, ohne dass Neustarts, Software-Upgrades oder Wartungsfenster erforderlich sind. Live Protect ist ab sofort für Switches der Cisco Nexus 9000-Serie verfügbar und in der Nexus One-Lizenz enthalten. Cisco plant, die Technologie als Nächstes auf Campus- und Zweigstellen-Switches auszuweiten, gefolgt von sicheren Routern im Laufe des Jahres.
Das Unternehmen hob außerdem die Hybrid Mesh Firewall hervor, die die Richtliniendurchsetzung über Netzwerke und Anwendungen sowie Cisco- und Drittanbieter-Firewalls hinweg erweitert. Ziel ist es, die Auswirkungen von Sicherheitslücken zu minimieren und einen konsistenten Schutz zu gewährleisten, während die Infrastruktur zunehmend verteilt und hybrid wird.
Mehr Steuerungsmöglichkeiten für KI-Agenten
Cisco nutzte die Veranstaltung, um das Sicherheitsframework für KI-Agenten in Unternehmen weiter auszubauen. Aufbauend auf früheren Ankündigungen auf der RSAC-Konferenz gab das Unternehmen bekannt, neue Funktionen in den Bereichen KI-Abwehr, Zero Trust für Agenten und ein agentenbasiertes SOC-Modell einzuführen. Die zentrale Botschaft lautet: Unternehmen müssen beide Seiten der KI-Gleichung absichern: Agenten vor externer Manipulation schützen und ihre Aktionen in Produktionsumgebungen einschränken.
Der Fahrplan für Quantensicherheit wird konkreter
Cisco hat einen konkreteren Fahrplan für eine quantensichere Infrastruktur vorgestellt. Das Unternehmen plant, bis Dezember 2026 quantensichere Kommunikationsfunktionen in den meisten seiner Kernprodukte zu implementieren und so den Schutz nach der Quantenbeschleunigung auf Plattformen auszuweiten, die sensible Unternehmensdaten übertragen.
Cisco gab bekannt, dass ab sofort alle neu eingeführten Router, Switches und Firewalls für Campus-, Zweigstellen- und Rechenzentren standardmäßig mit aktiviertem quantensicherem Secure Boot ausgeliefert werden. Dies erweitert frühere Arbeiten, die bereits bei Campus-Smart-Switches im Produktiveinsatz sind.
Cisco ergänzt sein Angebot um zwei Bewertungs- und Planungstools. Die Quantum Ready Assessments, verfügbar über Cisco IQ, dienen der Identifizierung von Assets, die am stärksten dem Risiko des „Erfassens und späteren Entschlüsselns“ (Harvest-Now-Decrypt-Later) ausgesetzt sind, und unterstützen Unternehmen bei der Priorisierung von Gegenmaßnahmen. Die weltweite Verfügbarkeit ist für Juli 2026 geplant. Cisco hat außerdem ein Quantum Resilience Framework eingeführt, das die Unternehmensvorbereitung in zwei Bereiche unterteilt: quantensichere Kommunikation und quantensichere Produkte.
Cisco Services und IQ fügen einen Fokus auf Resilienz hinzu
Zur Unterstützung des diesen Ankündigungen zugrunde liegenden Betriebsmodells führt Cisco außerdem Resilient Infrastructure Services über Support und Professional Services ein. Das Service-Framework umfasst drei Phasen: Gefährdungsanalyse, Infrastrukturmodernisierung und Stärkung der Verteidigungsfähigkeit. Cisco positioniert dies als strukturierten Weg für Kunden, die die Risiken durch Bedrohungen im KI-Zeitalter bewerten und ihre Infrastruktur parallel modernisieren müssen.
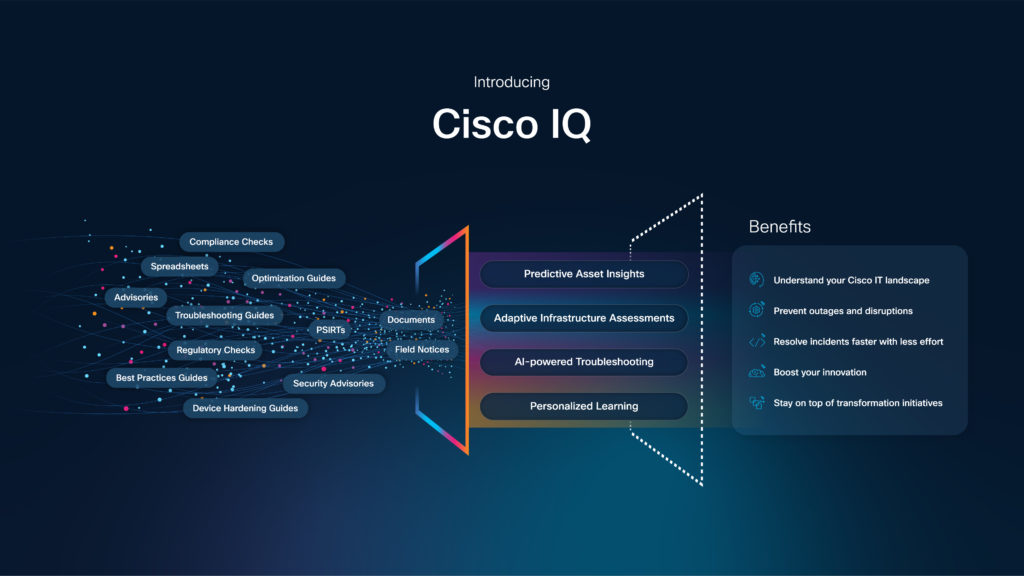
Cisco IQ, jetzt in Cloud Control integriert, dient als KI-gestützte Schnittstelle des Unternehmens für Support und professionelle Dienstleistungen. Cisco erklärte, dass Kunden damit mithilfe KI-gestützter Erkenntnisse und Zero-Trust-Prinzipien einen langfristigen Resilienzplan entwickeln können. Für Organisationen mit Souveränitäts- und Residenzpflichten bietet Cisco zudem On-Premises-Bereitstellungsoptionen für Cisco IQ an.
Eine weitere Neuerung ist das Peer-Benchmarking in Cisco IQ. Diese Funktion nutzt anonymisierte Daten, um zu zeigen, wie eine Organisation im Vergleich zu ähnlichen Umgebungen in Bereichen wie Ausfallzeiten und Schwachstellenraten abschneidet. Cisco gab bekannt, dass die Funktion voraussichtlich im Juli 2026 weltweit verfügbar sein wird.


 Amazon