

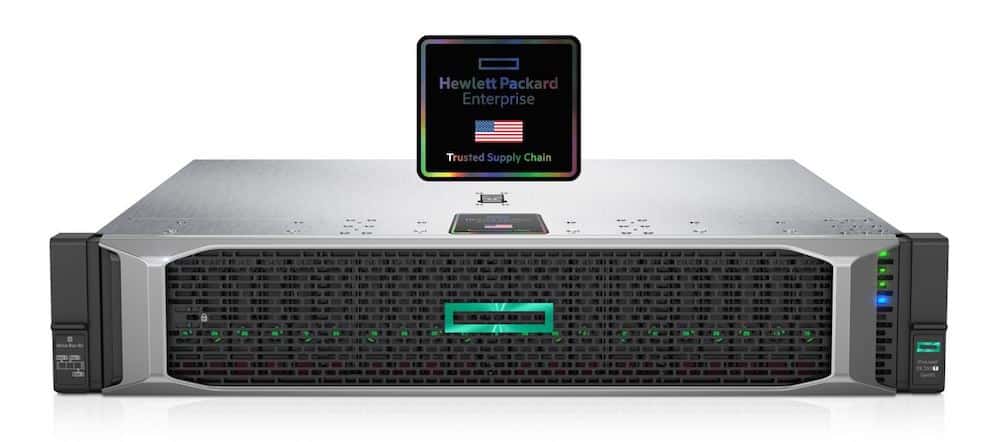
Hewlett Packard Enterprise (HPE) kündigte heute eine neue Lieferkettensicherheit für Kunden des US-amerikanischen Bundes- und öffentlichen Sektors an, die Produkte aus den USA bevorzugen. Diese neue End-to-End-Sicherheit für die Lieferkette wird durch die Herstellung von in den USA hergestellten Servern nach Industriestandard erreicht. Dies verringert das Risiko einer Sicherheitsbeeinträchtigung entlang der Kette des zu erstellenden Servers. Die Server werden im Rahmen der heute gestarteten HPE Trusted Supply Chain-Initiative in hochsicheren US-Einrichtungen gebaut.
Vor einigen Jahren führte HPE seine Silizium-„Root of Trust“-Sicherheit ein. Diese Funktion bringt Sicherheit direkt auf den iLO-Chip und erzeugt einen unveränderlichen Fingerabdruck im Silizium. Wenn die Firmware nicht mit dem Fingerabdruck übereinstimmt, startet der Server nicht. HPE beschränkt sich nicht nur auf Server, sondern verfügt mit den leistungsstarken, äußerst zuverlässigen und sicheren kabelgebundenen und kabellosen Netzwerkinfrastrukturlösungen von Aruba über die nach eigenen Angaben fortschrittlichste integrierte Netzwerksicherheit. Heute rüsten sie den Sicherheitsprozess weiter um, indem sie sich die Lieferkette ansehen.
Es gibt zwei große Probleme in der Lieferkette, die in letzter Zeit in den Vordergrund gerückt sind. Eine davon war die Covid-19-Pandemie und eine massive Unterbrechung in allen Branchen, da verschiedene Unternehmen in verschiedenen Teilen der Welt geschlossen wurden und es überall zu Verzögerungen bei der Produktion kam. Das andere war der mutmaßliche Hackerangriff durch einen Dritten, der Mikrochips in Geräte einbaute, um eine Hintertür in die darauf gespeicherten Daten zu bekommen. Beide Probleme können mit einer Änderung gelöst werden, indem das vollständige Produkt in dem Land hergestellt wird, in dem es verkauft wird.
Hier in den USA besteht eine erhöhte Nachfrage nach sichereren und lokal hergestellten Produkten, insbesondere für US-Kunden im Bundes- und öffentlichen Sektor, im Bank- und Finanzdienstleistungsbereich sowie im Gesundheitswesen. Da der gesamte Herstellungsprozess kontrolliert wird, ist die Wahrscheinlichkeit einer Sicherheitsbeeinträchtigung auf dem Weg sehr gering. Das erste Produkt, das diesen Prozess durchläuft, ist der HPE ProLiant DL380T Server. HPE wird außerdem verifizierte Hintergrund- und Sicherheitsüberprüfungen für seine Mitarbeiter durchführen, um den menschlichen Risikofaktor zu beseitigen.
HPE geht mit Sicherheit über den Herstellungs- und Nutzungsprozess hinaus und erweitert die Sicherheit über den gesamten Lebenszyklus des Produkts. Dies geht auf die Siliziumwurzel der Vertrauenssicherheit zurück und bietet folgende Vorteile:
- Verhindern Sie das Booten eines kompromittierten Betriebssystems (OS), indem Sie eine neue Härtung verwenden, um die Server-Firmware-Sicherheit mit dem Betriebssystem zu verbinden, indem Sie den sicheren UEFI-Start aktivieren
- Reduzieren Sie die Angriffsfläche, indem Sie Server in den Hochsicherheitsmodus versetzen, um die Benutzerauthentizität zu überprüfen und sicherzustellen, dass mehr als vier Millionen Zeilen Firmware-Code gültig und nicht kompromittiert sind
- Verhindern Sie Manipulationen an der Server-Firmware und -Hardware mithilfe der Serverkonfigurationssperre, um das unbefugte Hinzufügen von Optionen (NICS, Laufwerke) oder böswillige Aktivitäten zu überprüfen, indem Sie das Inventar oder ein „Bild“ des Servers, seiner Hardware und Firmware im Werk erfassen und so Schutz während der gesamten Lebensdauer bieten Lieferkettenprozess
- Benachrichtigen Sie Kunden mit einem integrierten Alarm und einem physischen Schloss, wenn der Server während des Lieferkettenprozesses geöffnet wurde, wenn ein am Servergehäuse angebrachter Einbrucherkennungsriegel ein unbefugtes Öffnen registriert, selbst wenn der Strom ausgeschaltet ist
Verfügbarkeit
Die HPE Trusted Supply Chain wird nächstes Jahr um weitere Produkte erweitert und ein Make-in-Europe für EU-Kunden eingeführt.


 Amazon