

Broadcom hat Updates für VMware vDefend und VMware Avi Load Balancer veröffentlicht, die die Sicherheit, Leistung, Bereitstellung und Automatisierungsfunktionen für VMware Cloud Foundation 9.1- Umgebungen verbessern. Diese Updates umfassen vDefend SSP 5.2, vDefend 9.1.1, Avi Load Balancer 32.1.4 und das vDefend- und Avi-Konvertierungstool 3.0.
Die Aktualisierungen konzentrieren sich auf private Cloud-Bereitstellungen, in denen IT-Teams verteilte Sicherheitskontrollen für virtuelle Maschinen, Kubernetes-Dienste, KI-Infrastruktur und Anwendungs-APIs implementieren. Broadcom bettet diese Releases in ein mehrschichtiges Modell ein, das Ost-West-Mikrosegmentierung, Intrusion Prevention, Malware-Analyse, Web Application Firewall-Funktionen, API-Sicherheit und Anwendungsbereitstellung integriert.
Schnellere vDefend-Bereitstellung und erweiterte lokale Sicherheit
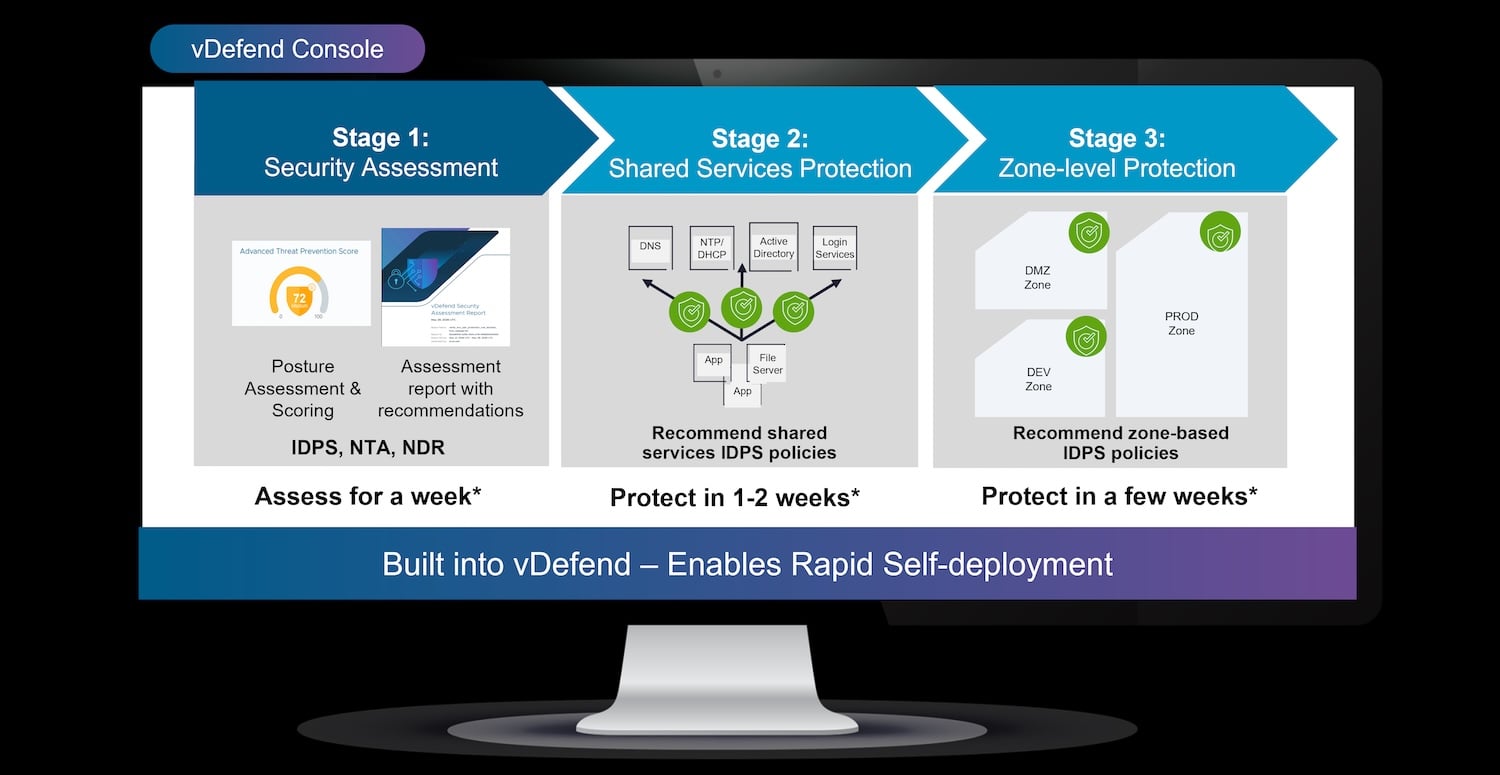
Die vDefend Security Services Platform bietet einen 1-2-3-Bereitstellungsworkflow für Advanced Threat Prevention. Dieser Prozess reduziert den operativen Aufwand für die Bereitstellung von Threat-Prevention-Diensten, indem er einen geführten Pfad für Richtlinienbewertung, Regelempfehlungen und Bereitstellung bietet.

Der Workflow integriert sich in die vDefend Distributed Firewall und nutzt die Transparenz auf Workload-Ebene, um den Sicherheitsstatus zu bewerten und Segmentierungsrichtlinien zu empfehlen. Ziel ist es, die Bereitstellungszeiten für fortschrittliche Bedrohungsabwehr zu verkürzen und die manuelle Richtlinienerstellung durch Sicherheitsteams zu reduzieren.
Broadcom hat zudem die Malware-Prävention vor Ort durch lokale Sandboxing-Umgebungen integriert. Statische und dynamische Malware-Artefakte können innerhalb der Kundenumgebung analysiert werden, ohne dass Daten an einen Cloud-Dienst gesendet werden müssen. Diese Option eignet sich für Organisationen mit Anforderungen an Datensouveränität, regulierte Daten oder isolierte Umgebungen.

Alle vDefend-Funktionen unterstützen jetzt abgeschottete Umgebungen. Broadcom gab bekannt, dass Bedrohungsdaten offline aktualisiert werden können, sodass auch von der Netzwerkverbindung getrennte Umgebungen aktuelle Bedrohungsdaten erhalten, während die Netzwerkisolation erhalten bleibt.
Nativer API-Schutz für VMs, Kubernetes und KI-Workloads
Avi Load Balancer bietet jetzt nativen API-Schutz für VMs, vSphere Kubernetes Services und KI-Workloads. Dadurch werden die Funktionen der Web Application Firewall mit dem API-Schutz kombiniert, wodurch eine WAAP-Funktion entsteht, die exponierte APIs identifiziert, Schutzmaßnahmen anwendet und die Transparenz auf Anwendungsebene verbessert.

APIs haben sich in privaten Cloud-Umgebungen zu einer häufigen Angriffsfläche entwickelt, insbesondere da Anwendungen in Microservices zerlegt werden, die über Kubernetes-basierte Dienste bereitgestellt werden. Die Integration des API-Schutzes in Avi Load Balancer kann die Anzahl der benötigten separaten Sicherheitsprodukte zum Schutz des Anwendungsdatenverkehrs reduzieren und gleichzeitig die Richtliniendurchsetzung nahe an der Load-Balancing- und Anwendungsbereitstellungsschicht gewährleisten.
Höhere Leistung von verteilten Firewalls und IDPS
Broadcom meldete außerdem höhere Durchsatzwerte für vDefend Distributed Firewall und Distributed Intrusion Detection and Prevention System-Implementierungen.
Broadcom gibt für seine verteilte Firewall einen Durchsatz von bis zu 22 Gbit/s auf Servern mit 25-GbE-Netzwerkkarten an, was einer Steigerung von 129 Prozent entspricht, und bis zu 75 Gbit/s auf Systemen mit 100-GbE-Netzwerkkarten, was einer Steigerung von 241 Prozent entspricht. Im großen Maßstab erreicht die verteilte Firewall laut Broadcom einen Durchsatz von bis zu 75 Tbit/s pro VMware Cloud Foundation-Instanz.

Das Unternehmen steigerte außerdem die Leistung verteilter IDPS auf bis zu 17 Gbit/s pro Server, was einer Erhöhung um 89 Prozent entspricht. Broadcom gibt einen Scale-Out-IDPS-Durchsatz von bis zu 17 Tbit/s pro VCF-Instanz an. Alle Leistungsangaben basieren auf internen Broadcom-Testergebnissen vom Juli 2026.
Diese Funktionen unterstützen virtuelles Patching auf Workload-Ebene. Verteilte Intrusion-Prevention-Systeme (IDPS) können den Datenverkehr analysieren und Angriffsversuche innerhalb der Hypervisor-Ebene blockieren. Dies bietet eine kompensatorische Kontrolle, während Unternehmen Software-Patches testen und bereitstellen. Dies ist insbesondere für KI-Infrastrukturen und andere datenintensive Umgebungen relevant, in denen das laterale Datenverkehrsaufkommen erheblich sein kann.
Reduzierter SSP-Fußabdruck und Steigerung des Avi-Durchsatzes
vDefend SSP 5.2 führt ein Zwei-Knoten-Bereitstellungsmodell ein. Laut Broadcom kann diese Konfiguration die für den Betrieb von SSP benötigte physische Infrastruktur um bis zu 33 Prozent reduzieren, während die Funktionalität der lateralen Segmentierung erhalten bleibt.
Avi Load Balancer profitiert zudem von verbesserter Skalierbarkeit. Broadcom meldet einen Durchsatz von bis zu 12.25 Tbit/s pro Controller-Instanz – eine Steigerung um 88 Prozent. Dies ermöglicht in großen Anwendungsumgebungen eine höhere Anwendungsdichte ohne proportionalen Ausbau der Load-Balancing-Infrastruktur.
KI-Assistent und Firewall-Migrationsautomatisierung
Sowohl die vDefend Distributed Firewall als auch der Avi Load Balancer verfügen nun über einen KI-Assistenten, der Administration, Fehlerbehebung und Problembehebung vereinfacht. Broadcom gab keine Details zur Implementierung bekannt, positionierte den Assistenten jedoch als integriertes Tool zur Reduzierung der Komplexität im Sicherheits- und Load-Balancing-Betrieb.

Das aktualisierte vDefend- und Avi-Konvertierungstool vACT 3.0 bietet Migrationsfunktionen für den Wechsel von älteren agentenbasierten Firewalls zur vDefend Distributed Firewall. Das Tool automatisiert Teile der Firewall-Richtlinienmigration und vereinfacht den Übergang zu einem verteilten, hypervisorbasierten Segmentierungsmodell.
Die neuen Funktionen sind mit VMware Cloud Foundation 9.1 kompatibel.


 Amazon