

NVIDIA se ha asociado con Akamai, Forescout, Palo Alto Networks, Siemens y Xage Security para acelerar la computación y la IA en entornos de tecnología operativa (OT) y sistemas de control industrial (ICS). El objetivo es mejorar la detección y respuesta ante amenazas en tiempo real para infraestructuras críticas. Estas alianzas utilizan una configuración distribuida en la que la seguridad se implementa en el extremo de la red y se gestiona mediante IA centralizada.
Actualmente, los entornos OT e ICS en los sectores de energía, manufactura y transporte dependen cada vez más de las redes empresariales y la conectividad en la nube. Si bien esto facilita la automatización y el análisis, también aumenta el riesgo de ciberataques. A diferencia de los entornos de TI, los sistemas OT gestionan procesos físicos, por lo que los incidentes cibernéticos pueden afectar directamente la seguridad y las operaciones. Muchos sistemas antiguos se diseñaron priorizando la durabilidad sobre las amenazas modernas. Esto crea una brecha entre los ataques avanzados y las defensas actuales.
Confianza cero distribuida y aplicación en el borde de la red
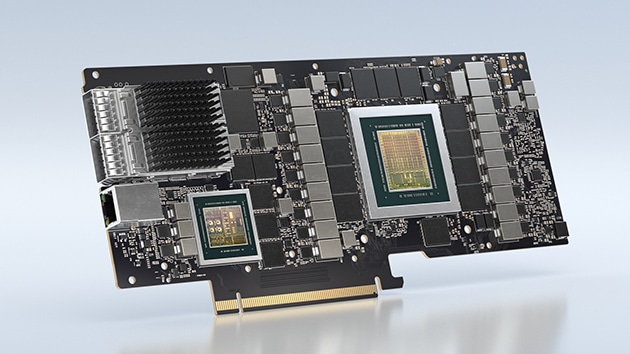
Forescout y NVIDIA colaboran para hacer realidad el modelo de confianza cero en la tecnología operativa (OT), identificando activos sin necesidad de agentes de software. Forescout proporciona análisis de riesgos en tiempo real y segmentación de red para restringir el movimiento lateral sin interrumpir las operaciones. Gracias al uso de las DPU NVIDIA BlueField para los servicios de seguridad, la protección permanece aislada del hardware respecto a los procesos esenciales, por lo que las comprobaciones de seguridad no afectan al rendimiento del sistema.
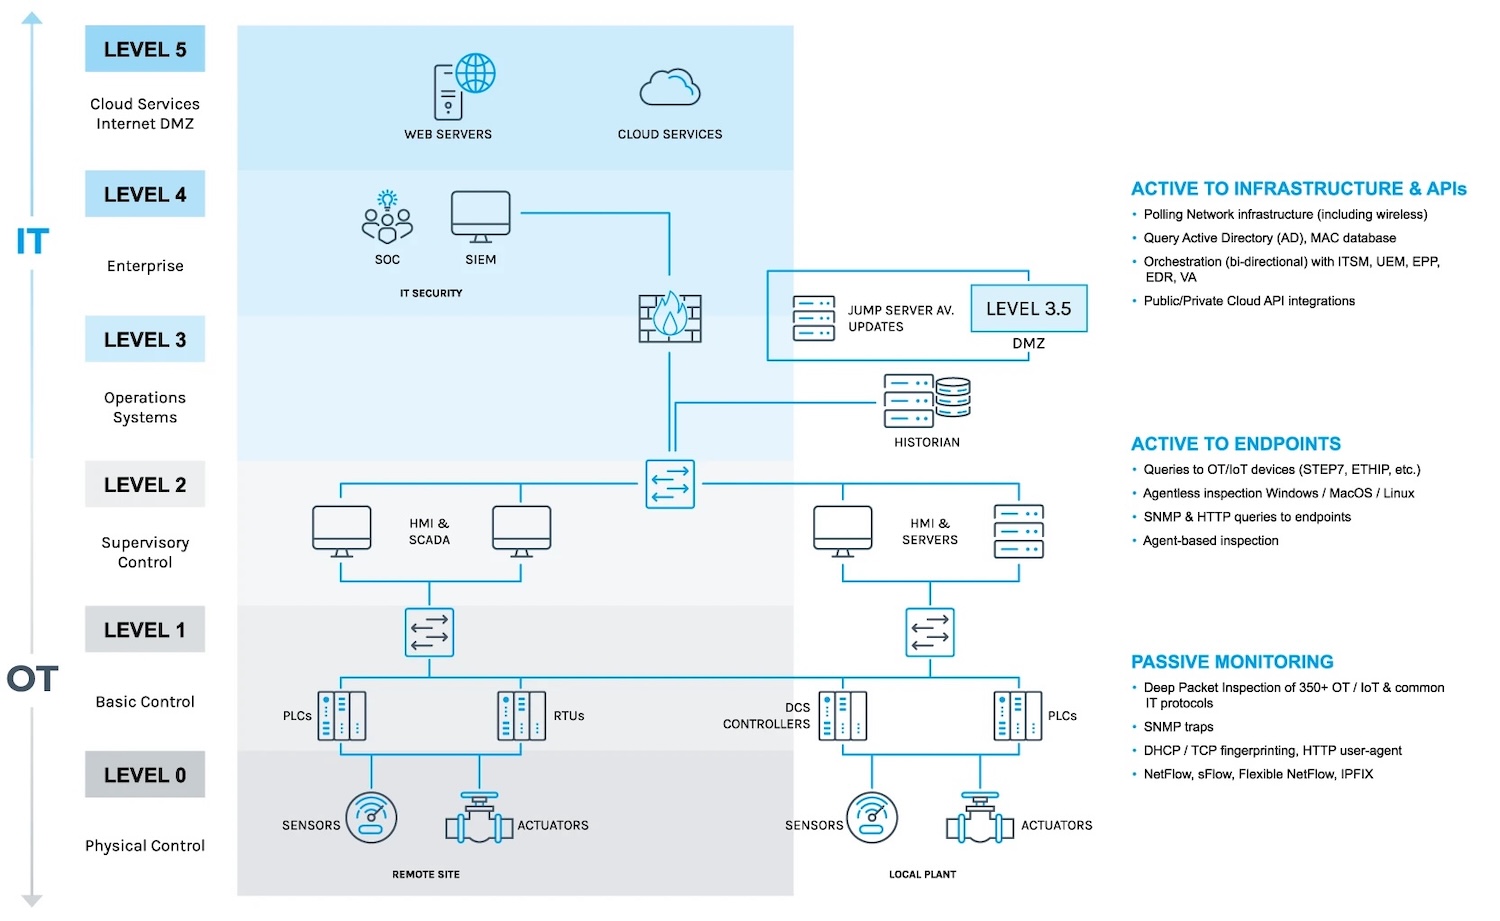
Siemens y Palo Alto Networks también están integrando la seguridad en la automatización industrial. Las herramientas de seguridad tradicionales suelen ralentizar los procesos, lo que puede resultar problemático en la automatización de alta disponibilidad. En S4x26, Siemens presentará un centro de datos de automatización industrial preparado para IA. Este centro combina computación virtualizada con una configuración de ciberseguridad que cumple con los estándares IEC 62443. La descarga de la seguridad en tiempo de ejecución de IA Prisma AIRS de Palo Alto Networks a las DPU NVIDIA BlueField permite la inspección profunda de paquetes y la monitorización de anomalías a nivel de infraestructura. Esto mantiene la latencia baja al tiempo que se monitoriza el tráfico industrial.
Segmentación sin agentes y protección de la infraestructura energética
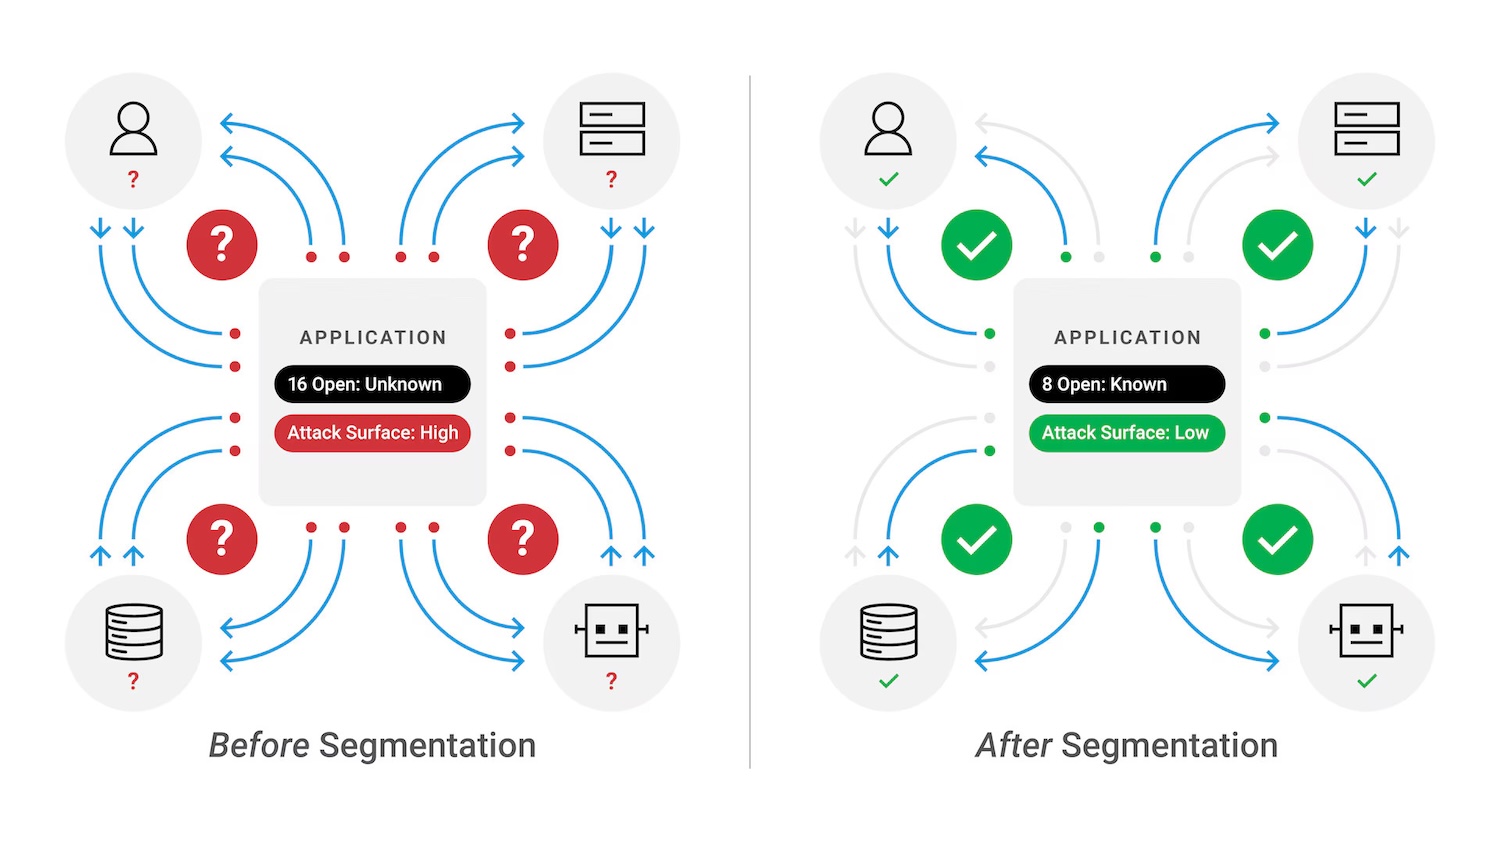
Akamai Technologies ha ampliado su plataforma Guardicore a NVIDIA BlueField, lo que permite la segmentación sin agentes. Esto permite a los operadores proteger dispositivos y cargas de trabajo en zonas seguras sin necesidad de instalar agentes en hardware antiguo o con certificación de seguridad. La segmentación se realiza a máxima velocidad de red dentro de la DPU, lo que permite una rápida contención de amenazas y garantiza que las cargas de trabajo urgentes en centros de datos o ubicaciones perimetrales se ejecuten sin problemas.
Xage Security colabora con NVIDIA para proteger la infraestructura energética que sustenta proyectos de IA a gran escala. Xage ofrece una plataforma de seguridad distribuida basada en identidades que protege una parte importante del sector energético intermedio de EE. UU. En S4x26, Xage demostrará cómo integrar la aplicación del principio de confianza cero directamente en entornos energéticos y de IA mediante NVIDIA BlueField. Esta integración permite gestionar el acceso de terceros y garantiza la seguridad de las operaciones de IA a gran escala, manteniendo la fiabilidad.
Arquitectura unificada de ciberseguridad OT
De estas colaboraciones surge una arquitectura de ciberseguridad clara. Los servicios de seguridad se ejecutan en DPU NVIDIA BlueField cerca de los sistemas operativos, lo que permite la inspección y la aplicación de medidas de seguridad aisladas del hardware. Los datos de OT generados en el borde se envían a centros de IA centralizados para el análisis de patrones y la detección de anomalías en múltiples ubicaciones.
Este modelo permite acciones de seguridad locales en el perímetro, al tiempo que comparte información centralizada. La defensa coordinada mejora la visibilidad y acelera los tiempos de respuesta en entornos distribuidos. Al trasladar las funciones de seguridad a la DPU, las organizaciones pueden garantizar un rendimiento constante y proteger la disponibilidad, estableciendo un nuevo estándar de resiliencia en infraestructuras críticas.
NVIDIA y sus socios presentarán estas soluciones de computación acelerada e inteligencia artificial en S4x26 en Miami, del 24 al 26 de febrero.


 Amazon