

Broadcom ha publicado actualizaciones para VMware vDefend y VMware Avi Load Balancer, que mejoran la seguridad, el rendimiento, la implementación y las funciones de automatización para entornos VMware Cloud Foundation 9.1 . Estas actualizaciones incluyen vDefend SSP 5.2, vDefend 9.1.1, Avi Load Balancer 32.1.4 y la herramienta de conversión de vDefend y Avi 3.0.
Las actualizaciones se centran en implementaciones de nube privada, donde los equipos de TI implementan controles de seguridad distribuidos en máquinas virtuales, servicios de Kubernetes, infraestructura de IA y API de aplicaciones. Broadcom enmarca estas versiones dentro de un modelo multicapa que integra microsegmentación este-oeste, prevención de intrusiones, análisis de malware, funciones de firewall para aplicaciones web, seguridad de API y entrega de aplicaciones.
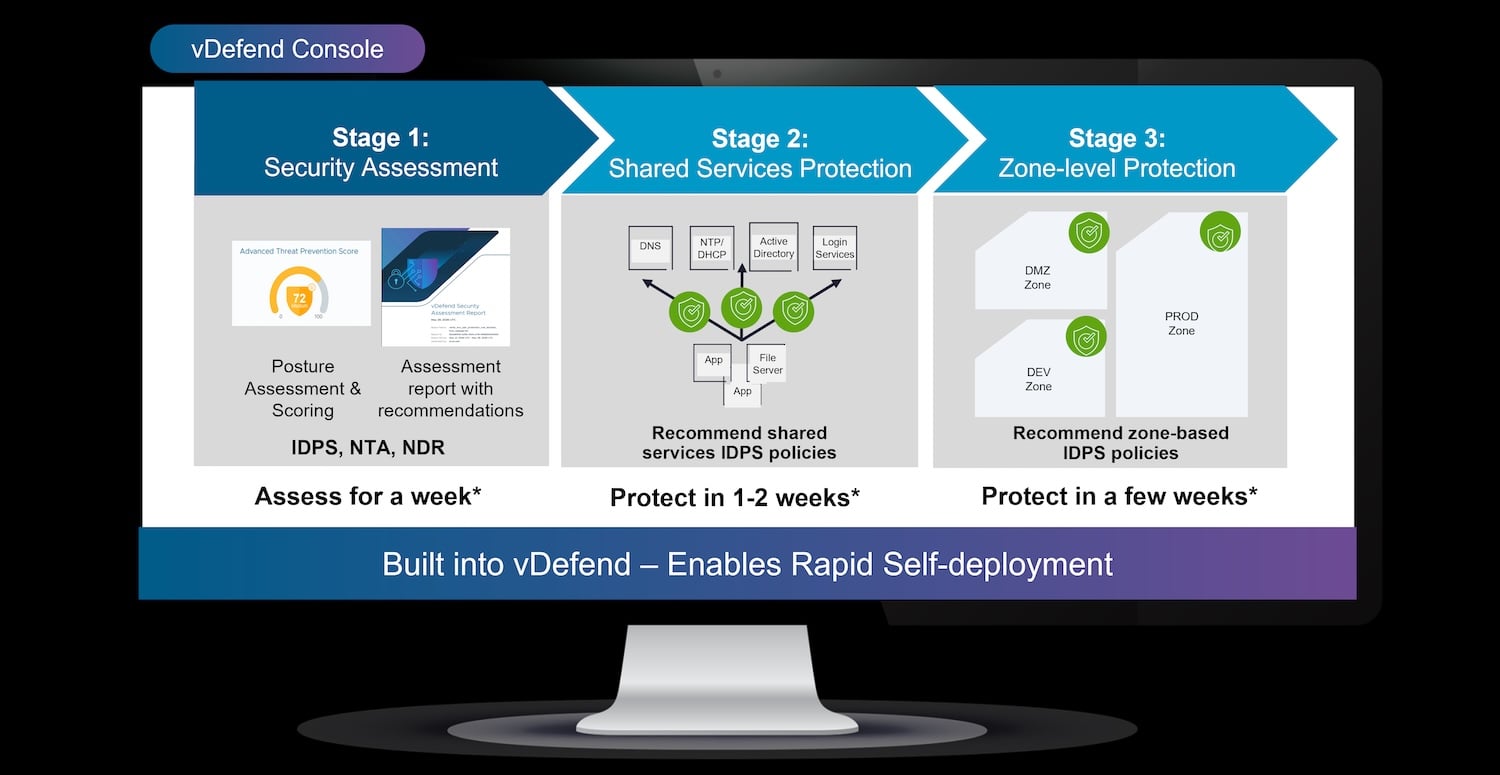
Implementación más rápida de vDefend y seguridad local ampliada
La plataforma de servicios de seguridad vDefend incorpora un flujo de trabajo de implementación en tres sencillos pasos para la prevención avanzada de amenazas. Este proceso reduce el trabajo operativo necesario para implementar los servicios de prevención de amenazas, al proporcionar una guía para la evaluación de políticas, las recomendaciones de reglas y la implementación.

El flujo de trabajo se integra con vDefend Distributed Firewall, utilizando la visibilidad a nivel de carga de trabajo para evaluar la postura de seguridad y recomendar políticas de segmentación. El objetivo es acortar los plazos de implementación para la prevención avanzada de amenazas y reducir la creación manual de políticas por parte de los equipos de seguridad.
Broadcom también incorporó la prevención de malware local mediante el análisis en entornos aislados (sandboxing). Los artefactos de malware, tanto estáticos como dinámicos, pueden analizarse dentro del entorno del cliente sin necesidad de enviar datos a un servicio en la nube. Esta opción resulta ideal para organizaciones con requisitos de soberanía de datos, datos regulados o entornos aislados.

Todas las funcionalidades de vDefend ahora son compatibles con entornos aislados de la red. Broadcom indicó que la inteligencia sobre amenazas se puede actualizar sin conexión, lo que permite que los entornos desconectados reciban datos de amenazas actualizados manteniendo el aislamiento de la red.
Protección de API nativa para máquinas virtuales, Kubernetes y cargas de trabajo de IA.
Avi Load Balancer ahora incorpora protección de API nativa para máquinas virtuales, servicios de vSphere Kubernetes y cargas de trabajo de IA. Esto combina controles de firewall de aplicaciones web con protección de API, creando una funcionalidad WAAP para identificar las API expuestas, aplicar protecciones y mejorar la visibilidad de la capa de aplicación.

Las API se han convertido en una superficie de ataque común en las implementaciones de nube privada, especialmente a medida que las aplicaciones se descomponen en microservicios expuestos a través de servicios basados en Kubernetes. La integración de la protección de API con Avi Load Balancer puede reducir la cantidad de productos de seguridad independientes necesarios para proteger el tráfico de las aplicaciones, manteniendo la aplicación de políticas cerca de la capa de balanceo de carga y entrega de aplicaciones.
Mayor rendimiento del firewall distribuido y del sistema de detección y prevención de intrusiones (IDPS)
Broadcom también informó de cifras de rendimiento más elevadas para las implementaciones de vDefend Distributed Firewall y Distributed Intrusion Detection and Prevention System.
Broadcom indica que, para el firewall distribuido, el rendimiento alcanza hasta 22 Gbps en servidores con tarjetas de red de 25 GbE, lo que representa un aumento del 129 %, y hasta 75 Gbps en sistemas con tarjetas de red de 100 GbE, un aumento del 241 %. A gran escala, Broadcom reporta un rendimiento del firewall distribuido de hasta 75 Tbps por instancia de VMware Cloud Foundation.

La compañía también aumentó el rendimiento de IDPS distribuido hasta 17 Gbps por servidor, lo que representa un incremento del 89 %. Broadcom informa un rendimiento de IDPS escalable de hasta 17 Tbps por instancia VCF. Todas las cifras de rendimiento se basan en los resultados de pruebas internas de Broadcom de julio de 2026.
Estas capacidades permiten la aplicación de parches virtuales en la capa de carga de trabajo. Los sistemas de detección y prevención de intrusiones distribuidos (IDPS) pueden inspeccionar el tráfico y bloquear los intentos de explotación en la capa del hipervisor, proporcionando un control compensatorio mientras las organizaciones prueban e implementan parches de software. Esto es especialmente relevante para la infraestructura de IA y otros entornos con gran volumen de datos, donde el tráfico lateral puede ser considerable.
Reducción de la huella de SSP y aumento del rendimiento de Avi
vDefend SSP 5.2 introduce un modelo de implementación de dos nodos. Broadcom afirmó que esta configuración puede reducir la infraestructura física necesaria para operar SSP hasta en un 33 por ciento, manteniendo la funcionalidad de segmentación lateral.
Avi Load Balancer también recibe mejoras en el rendimiento de escalabilidad horizontal. Broadcom informa de un rendimiento de hasta 12.25 Tbps por instancia de controlador, lo que supone un aumento del 88 %. Para entornos de aplicaciones de gran tamaño, esto permite una mayor densidad de entrega de aplicaciones sin una expansión proporcional de la infraestructura de balanceo de carga.
Automatización de la migración de firewalls y asistentes de IA
Tanto vDefend Distributed Firewall como Avi Load Balancer ahora incluyen un asistente de IA para simplificar la administración, la resolución de problemas y los flujos de trabajo de corrección. Broadcom no proporcionó detalles de implementación, pero lo presentó como una herramienta integrada para reducir la complejidad operativa en las operaciones de seguridad y balanceo de carga.

La herramienta de conversión actualizada de vDefend y Avi, vACT 3.0, incorpora funciones de migración para pasar de firewalls basados en agentes heredados a vDefend Distributed Firewall. Esta herramienta automatiza elementos de la migración de políticas de firewall y reduce el esfuerzo necesario para la transición a un modelo de segmentación distribuido basado en hipervisor.
Las nuevas funciones son compatibles con VMware Cloud Foundation 9.1.


 Amazon