

In occasione di VMware Explore, Broadcom ha presentato soluzioni complete per la sicurezza, l'identità e la supply chain open source, progettate per le implementazioni di intelligenza artificiale in ambito aziendale. Con il passaggio delle organizzazioni da interrogazioni statiche di modelli ad architetture basate su agenti autonomi, i carichi di lavoro utilizzano sempre più protocolli di comunicazione emergenti come il Model Context Protocol (MCP) e le reti agent-to-agent (A2A). Questi framework distribuiti creano nuove superfici di attacco tra agenti autonomi, strumenti, archivi dati aziendali e modelli linguistici di grandi dimensioni (LLM).
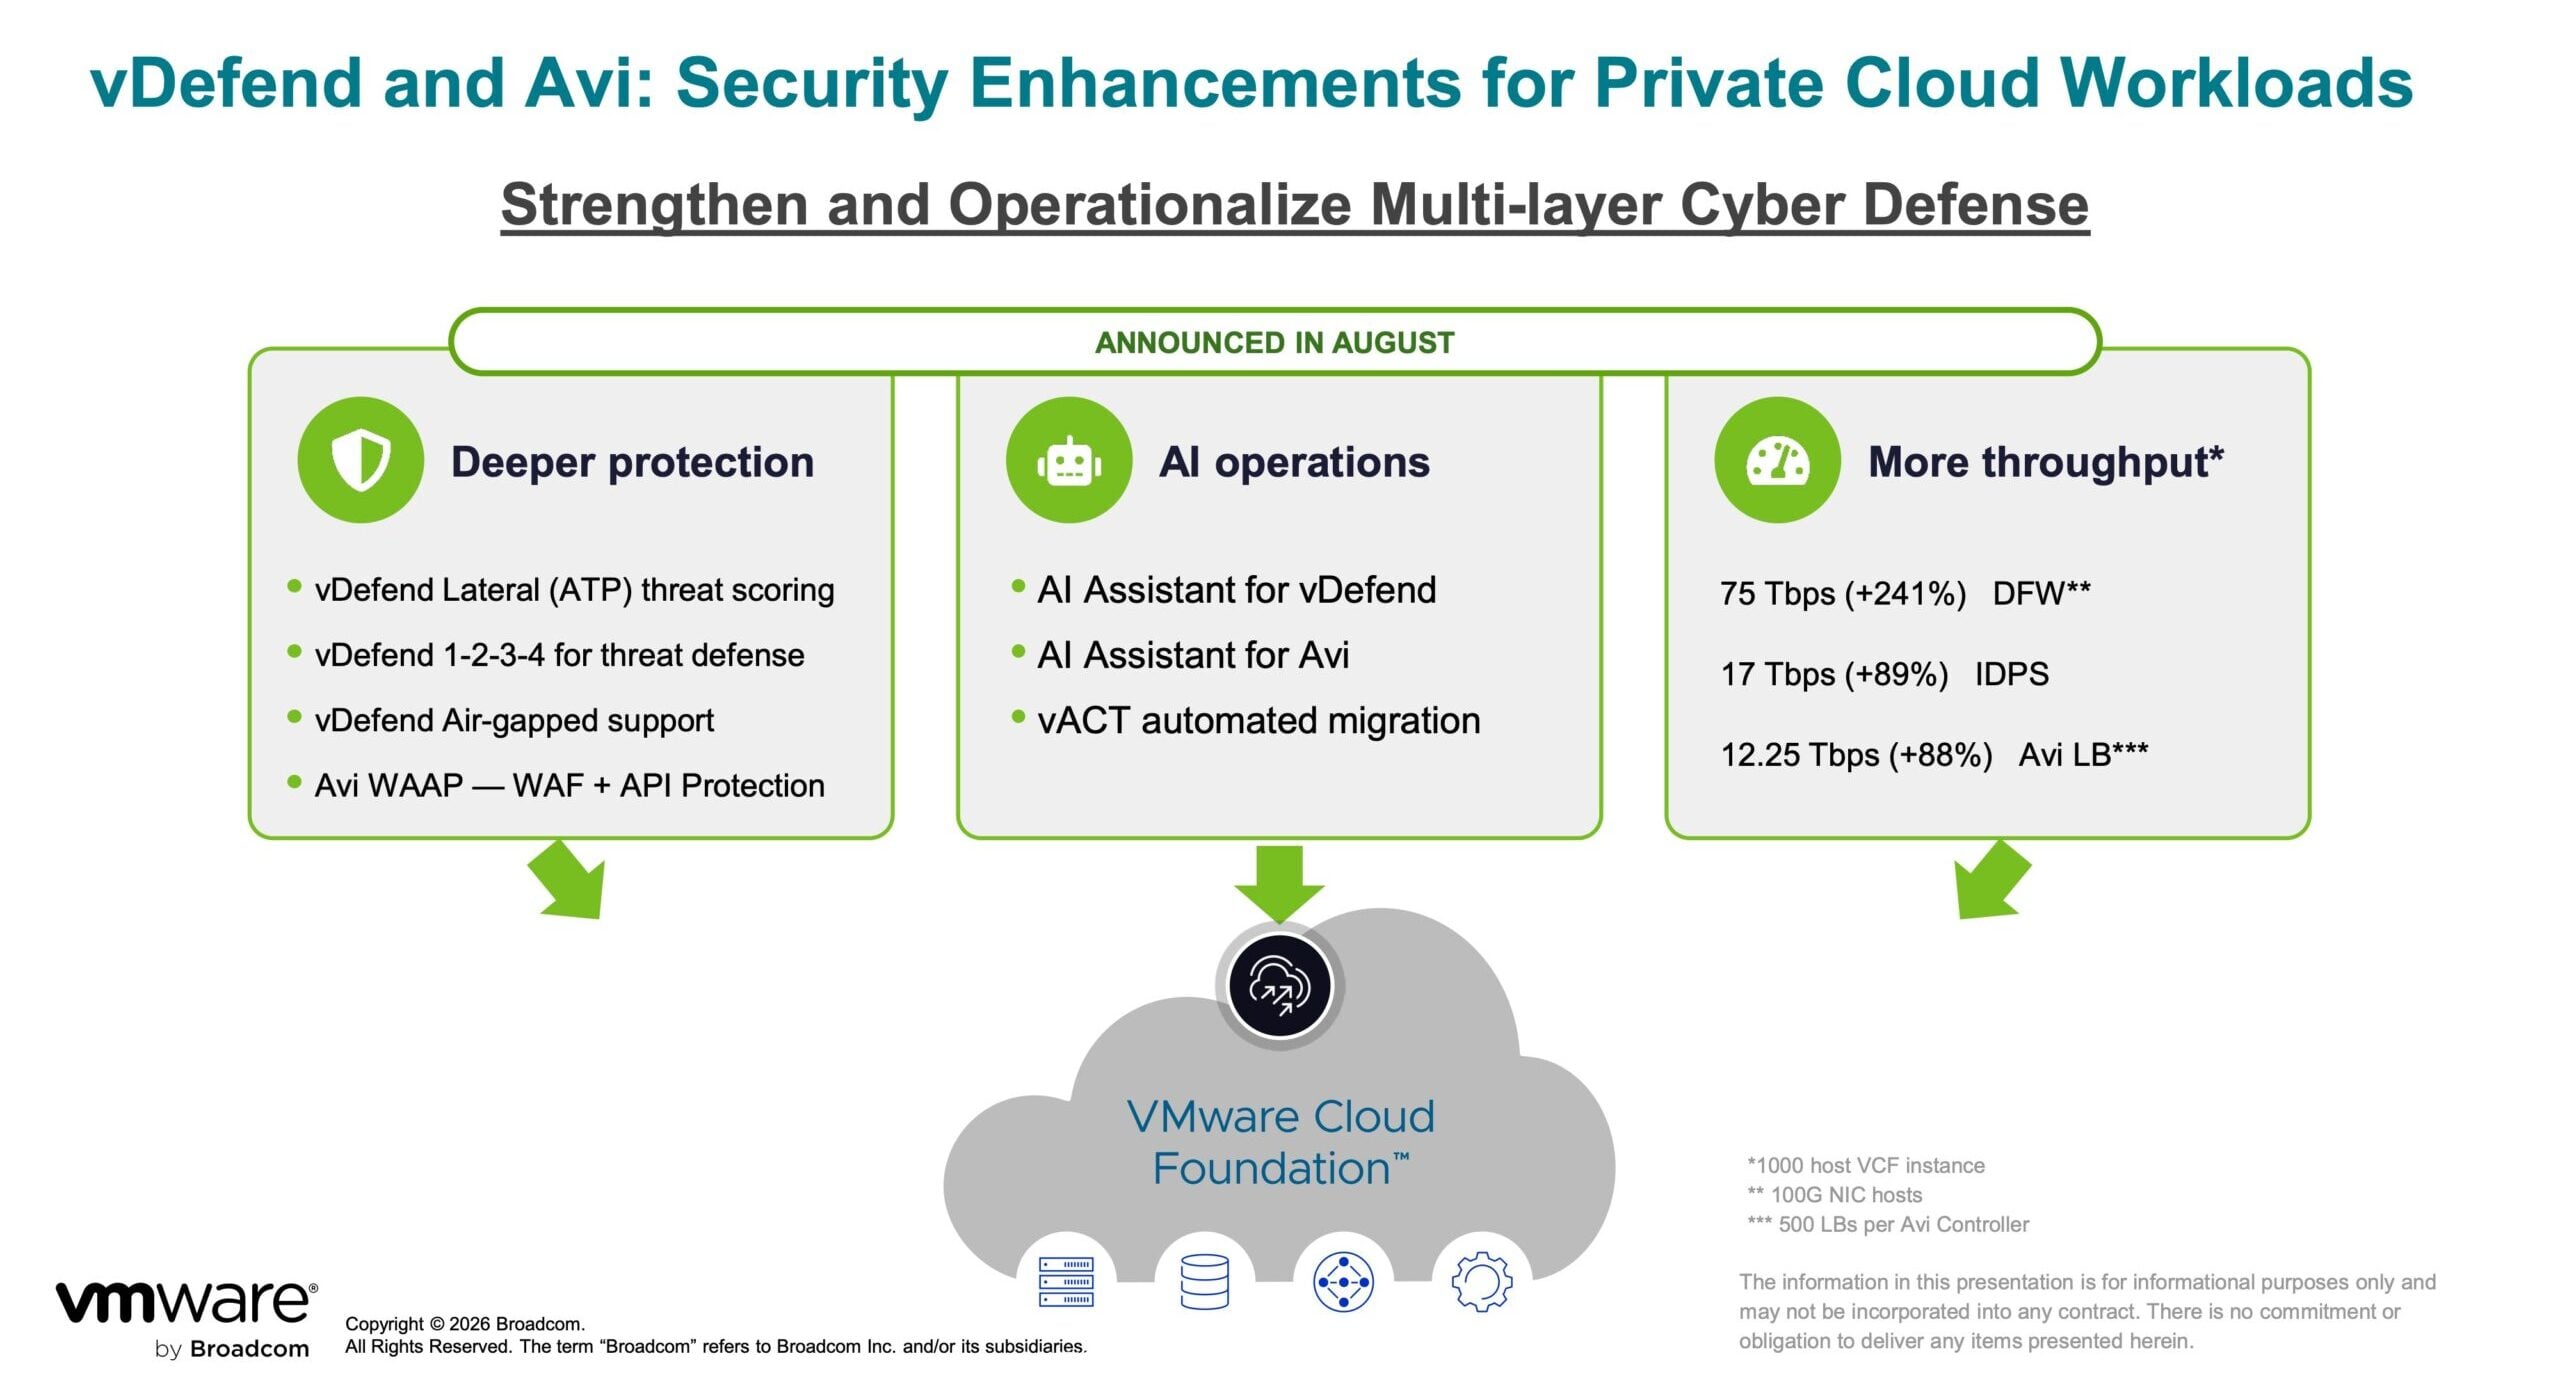
Per far fronte a queste vulnerabilità, Broadcom sta implementando un'architettura di difesa integrata su tre prodotti principali: Broadcom AgentMinder, VMware vDefend e VMware Avi Load Balancer. Inoltre, l'azienda ha annunciato TrueSource by Broadcom, un programma commerciale che fornisce runtime open source e servizi dati crittograficamente verificati e validati da esseri umani per mitigare i rischi della catena di fornitura del software.
Zero Trust agente e difesa laterale tramite VMware vDefend
All'interno di VMware Cloud Foundation (VCF), VMware vDefend estende la microsegmentazione Zero Trust a livello di hypervisor al traffico AI agente. Poiché i flussi di lavoro autonomi connettono livelli di infrastruttura eterogenei, vDefend implementa un'ispezione continua del traffico di rete per individuare e mappare automaticamente i componenti agenti attivi, inclusi i server MCP, gli endpoint LLM di backend, gli strumenti operativi e i datastore connessi.

Questa visibilità continua consente il rilevamento automatico di implementazioni di IA non autorizzate e chiamate di inferenza non autorizzate nell'intera infrastruttura cloud privata. Per difendersi dalla rapida strumentalizzazione delle vulnerabilità del software, vDefend integra una pipeline di IA agentiva che genera automaticamente firme di sistemi di rilevamento e prevenzione delle intrusioni (IDPS) alla velocità della macchina. Queste firme attivano l'applicazione distribuita di patch virtuali all'interno del cluster, proteggendo i carichi di lavoro e gli ambienti host senza richiedere un'immediata rifattorizzazione delle applicazioni o tempi di inattività operativa.
Protezione a livello applicativo con VMware Avi Load Balancer
Operando come piano di gestione del traffico e dell'ingresso integrato con Kubernetes e VMware vSphere Kubernetes Service (VKS), VMware Avi Load Balancer offre un firewall per applicazioni web (WAF) e una protezione API (WAAP) basati sull'intelligenza artificiale. Scalabile per throughput multi-terabit in ambienti elastici, Avi ispeziona il contenuto del payload per prevenire l'uso improprio di agenti e strumenti.

La piattaforma monitora le transazioni tra agenti e strumenti MCP, bloccando vettori di esecuzione dannosi come l'esecuzione di codice remoto (RCE), l'iniezione di comandi e il caricamento di file dannosi. Attraverso la profilazione dei modelli di comunicazione di base tra agenti, modelli e strumenti, Avi identifica anomalie zero-day e isola le sessioni non autorizzate in tempo reale. Inoltre, il bilanciatore di carico applica misure di protezione contro la perdita di dati ai flussi di traffico in uscita, impedendo l'esfiltrazione non autorizzata di token API sensibili, credenziali crittografiche, informazioni di identificazione personale (PII) e registri finanziari interni.
Governance autonoma degli agenti tramite Broadcom AgentMinder
Broadcom ha presentato AgentMinder, una piattaforma di controllo dedicata progettata per gestire gli agenti di intelligenza artificiale autonomi durante la transizione dalla generazione di testo all'esecuzione attiva dei processi aziendali. AgentMinder tratta ogni agente distribuito come un'identità di livello enterprise, vincolando il suo ambito di esecuzione a una missione dichiarata, a intenti esplicitamente consentiti, a strumenti verificati e a limiti di risorse autorizzati.

L'applicazione delle policy avviene tramite un gateway runtime nativo del cloud che valuta il contesto di esecuzione, verificando l'identità dell'agente, l'autorizzazione dello strumento, l'intento dichiarato e le fonti di dati di destinazione prima di ogni invocazione. Per soddisfare gli standard di conformità e sicurezza aziendali, AgentMinder si integra con OpenTelemetry. Questo framework registra log di audit leggibili automaticamente per ogni interazione dell'agente, stabilendo una catena di custodia verificabile, rendendo disponibili i dati di telemetria operativa e consentendo il rilevamento automatico delle anomalie in flussi di lavoro complessi multi-agente.

TrueSource protegge la catena di fornitura del software open source
Oltre alla sicurezza delle infrastrutture, Broadcom ha lanciato TrueSource by Broadcom per affrontare i rischi sistemici nella catena di fornitura open source aziendale. Con l'intelligenza artificiale generativa che accelera la scoperta e lo sfruttamento delle vulnerabilità, Broadcom ha sottolineato che l'applicazione automatica di patch non verificata introduce instabilità operativa. Dati recenti di Off-by-1 Labs di 1Password hanno indicato che solo il 26% delle 6,000 patch generate dall'IA valutate ha risolto con successo le vulnerabilità senza compromettere la funzionalità delle applicazioni.

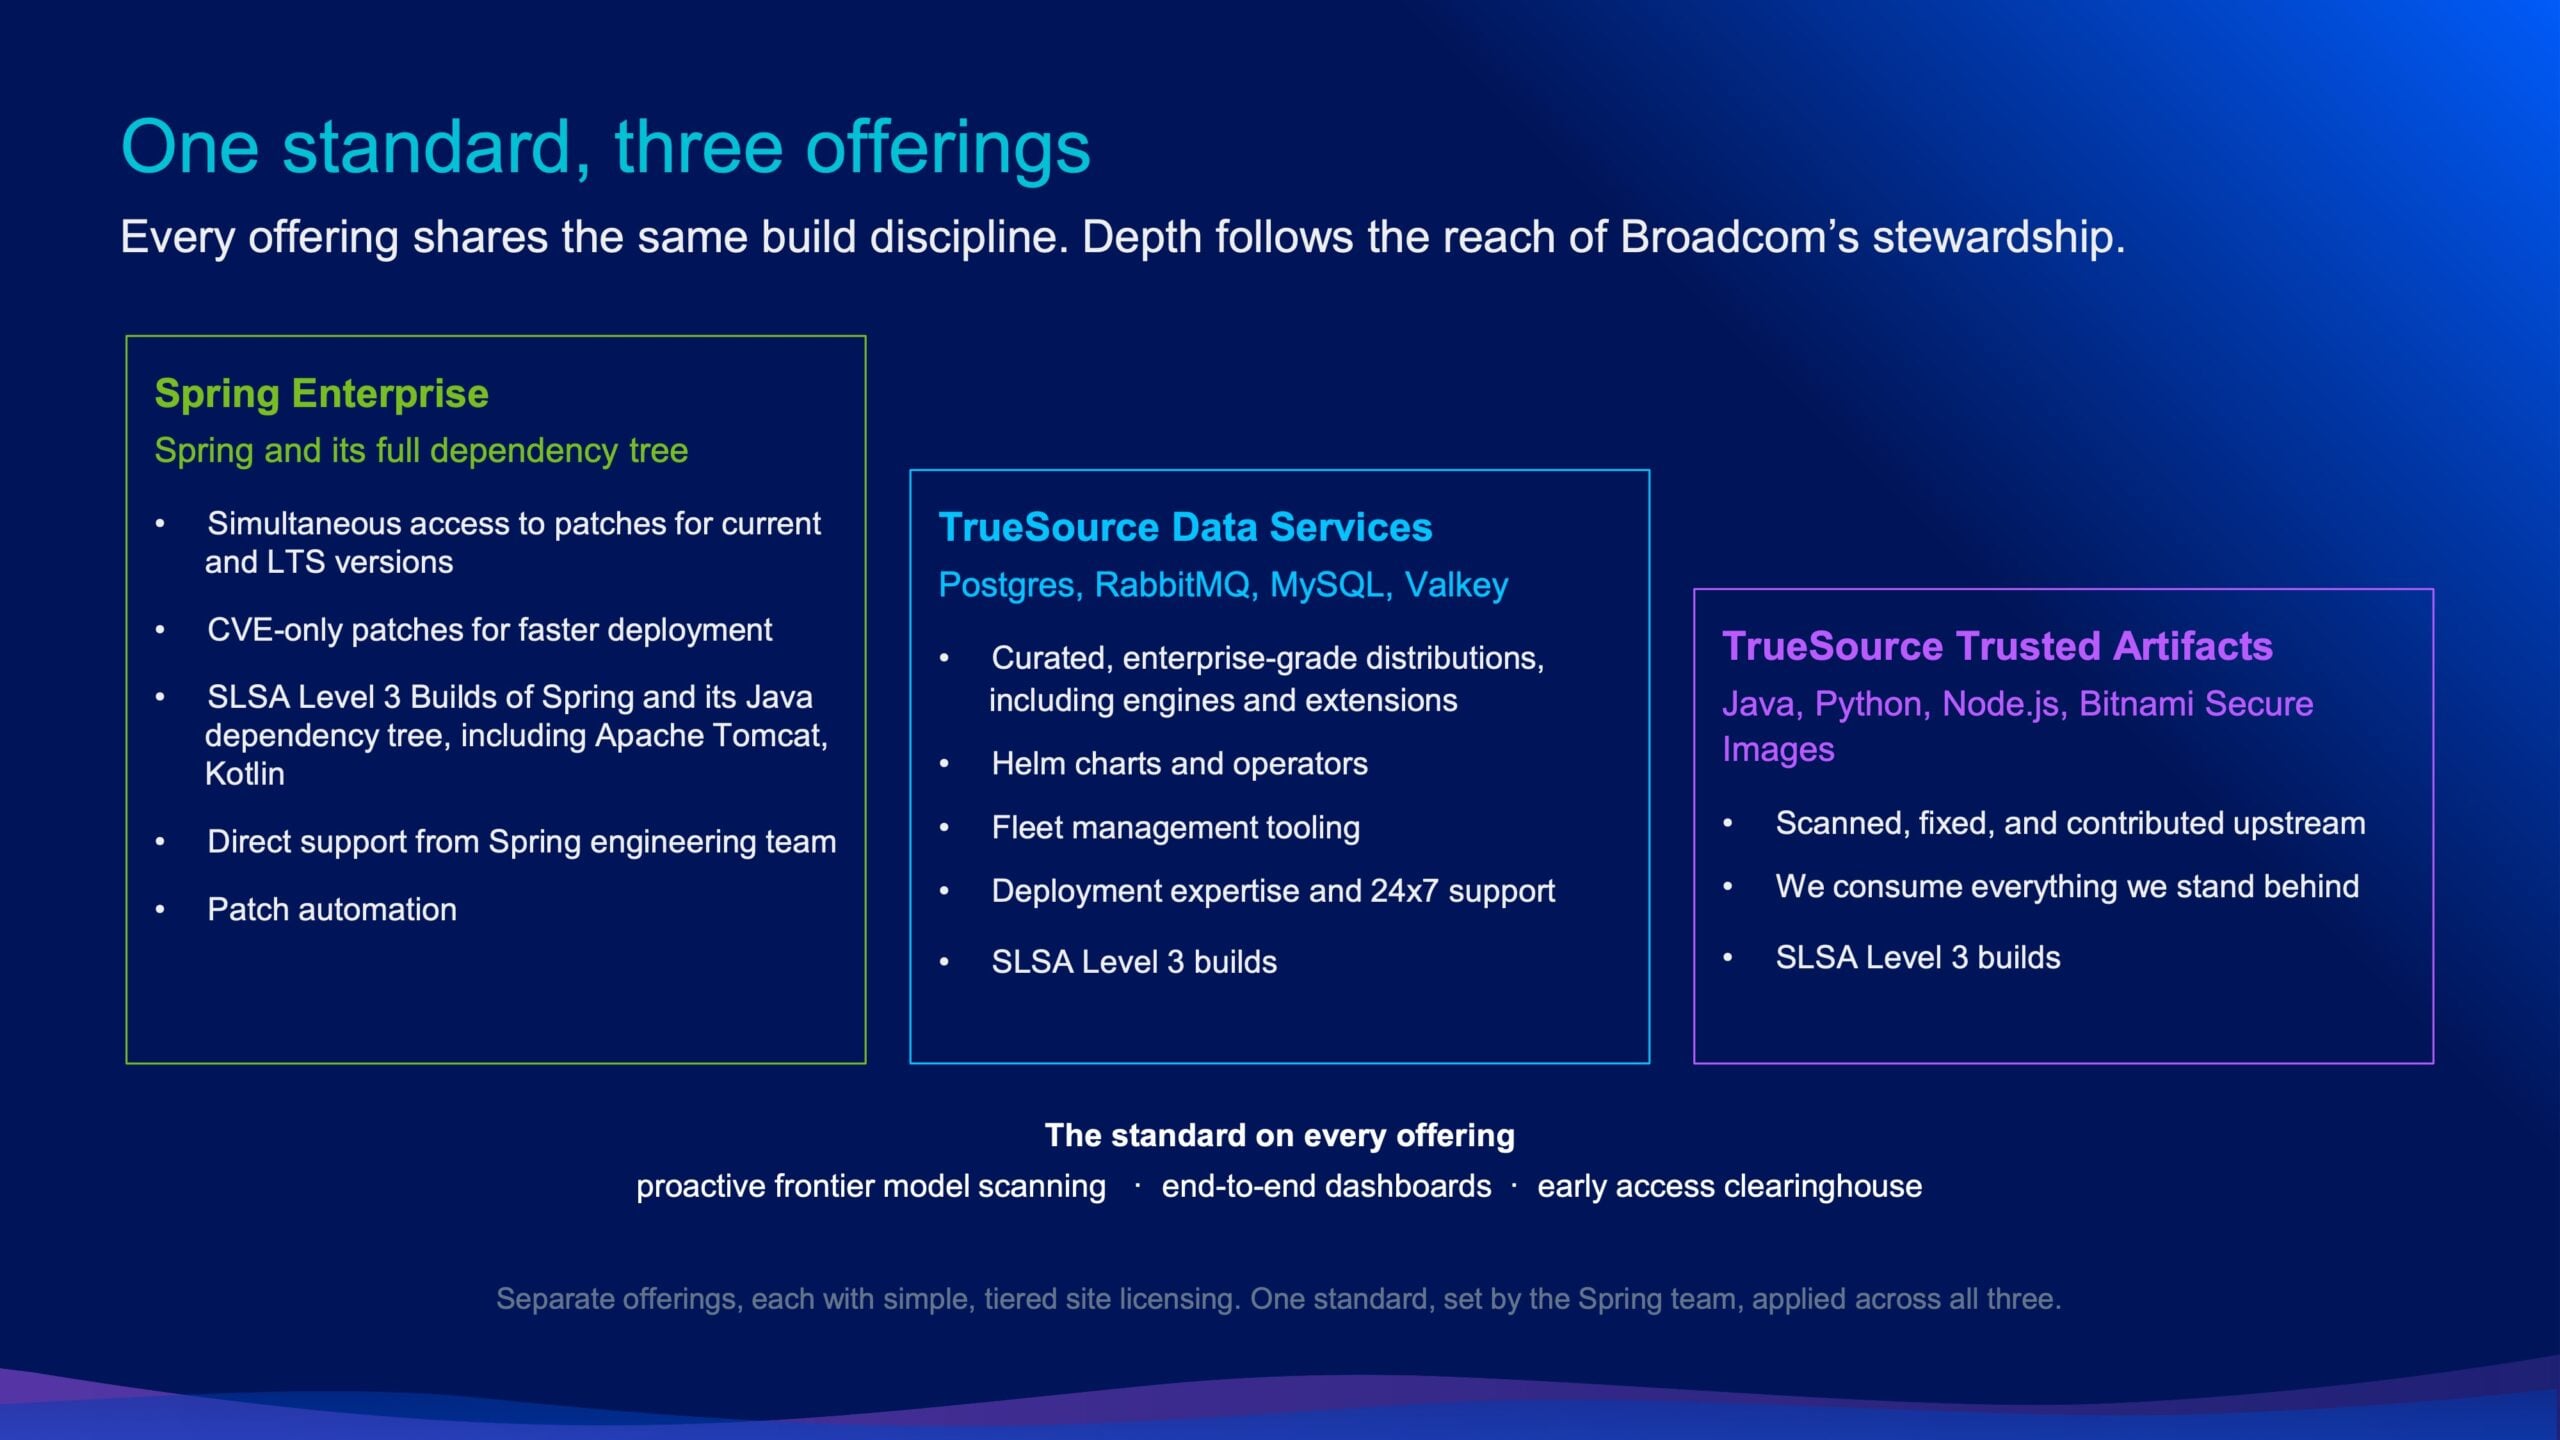
TrueSource adotta un modello di curatela basato su build in ambiente controllato, collaborazione con i manutentori a monte, scansione automatizzata dei repository e revisione umana del codice:
Spring Enterprise offre supporto commerciale e release rinforzate dai principali manutentori del framework Spring. Gli ingegneri di Broadcom sfruttano modelli di intelligenza artificiale all'avanguardia per analizzare il framework e il suo albero delle dipendenze, consumando oltre 12 miliardi di token di modello nelle operazioni di scansione negli ultimi mesi, mantenendo al contempo la necessaria approvazione umana per ogni correzione. Le patch di sicurezza vengono distribuite simultaneamente sia sulle release open-source che su quelle enterprise attive prima della divulgazione pubblica delle CVE. La copertura comprende l'intero albero delle dipendenze di oltre 5,000 librerie Java verificate, tra cui Apache Tomcat e Kotlin, vincolate e firmate per specifiche release di Spring Boot. Le patch puntuali, che contengono solo la correzione, consentono ai team di sicurezza di implementare correzioni CVE critiche senza richiedere aggiornamenti più ampi del framework.
TrueSource Trusted Artifacts offre build SLSA Build Level 3 sicure e certificate per librerie negli ecosistemi Java, Python e Node.js. La selezione si attiene a rigorose architetture di riferimento validate dai team software di Broadcom ed è integrata dal catalogo Bitnami Secure Images, che fornisce runtime containerizzati rinforzati.
TrueSource Data Services estende questa metodologia alle infrastrutture critiche con stato persistente, fornendo build validate, Helm chart, operatori Kubernetes e supporto per PostgreSQL, RabbitMQ, MySQL e Valkey.
Licenza e disponibilità
Broadcom ha dichiarato che Spring Enterprise, TrueSource Trusted Artifacts e TrueSource Data Services sono immediatamente disponibili con modelli di licenza aziendale a livelli. Queste offerte forniscono strumenti automatizzati per la correzione tramite pull request, dashboard per l'analisi dell'impatto e pipeline di correzione ad accesso anticipato per le vulnerabilità zero-day scoperte negli ambienti di produzione.


 Amazon