

Broadcom ha presentato VMware Private AI Cloud in occasione di VMware Explore, un'architettura di cloud privato progettata per eseguire modelli di intelligenza artificiale in prossimità dei dati aziendali. Anziché trasferire dati sensibili a fornitori di modelli esterni, la piattaforma mira a portare i modelli direttamente ai dati all'interno dell'infrastruttura privata dell'organizzazione.
VMware Private AI Cloud combina VMware Cloud Foundation (VCF), VMware AI Factory, VMware Tanzu Platform, VMware vDefend e VMware Avi Load Balancer in un ambiente unificato per l'esecuzione di carichi di lavoro di inferenza, applicazioni agentiche, servizi containerizzati e macchine virtuali tradizionali. Questo approccio offre alle aziende un modello di infrastruttura e operativo comune per carichi di lavoro di intelligenza artificiale e generici, mantenendo al contempo il controllo sulla posizione dei dati, sulle politiche di sicurezza e sul consumo di risorse.
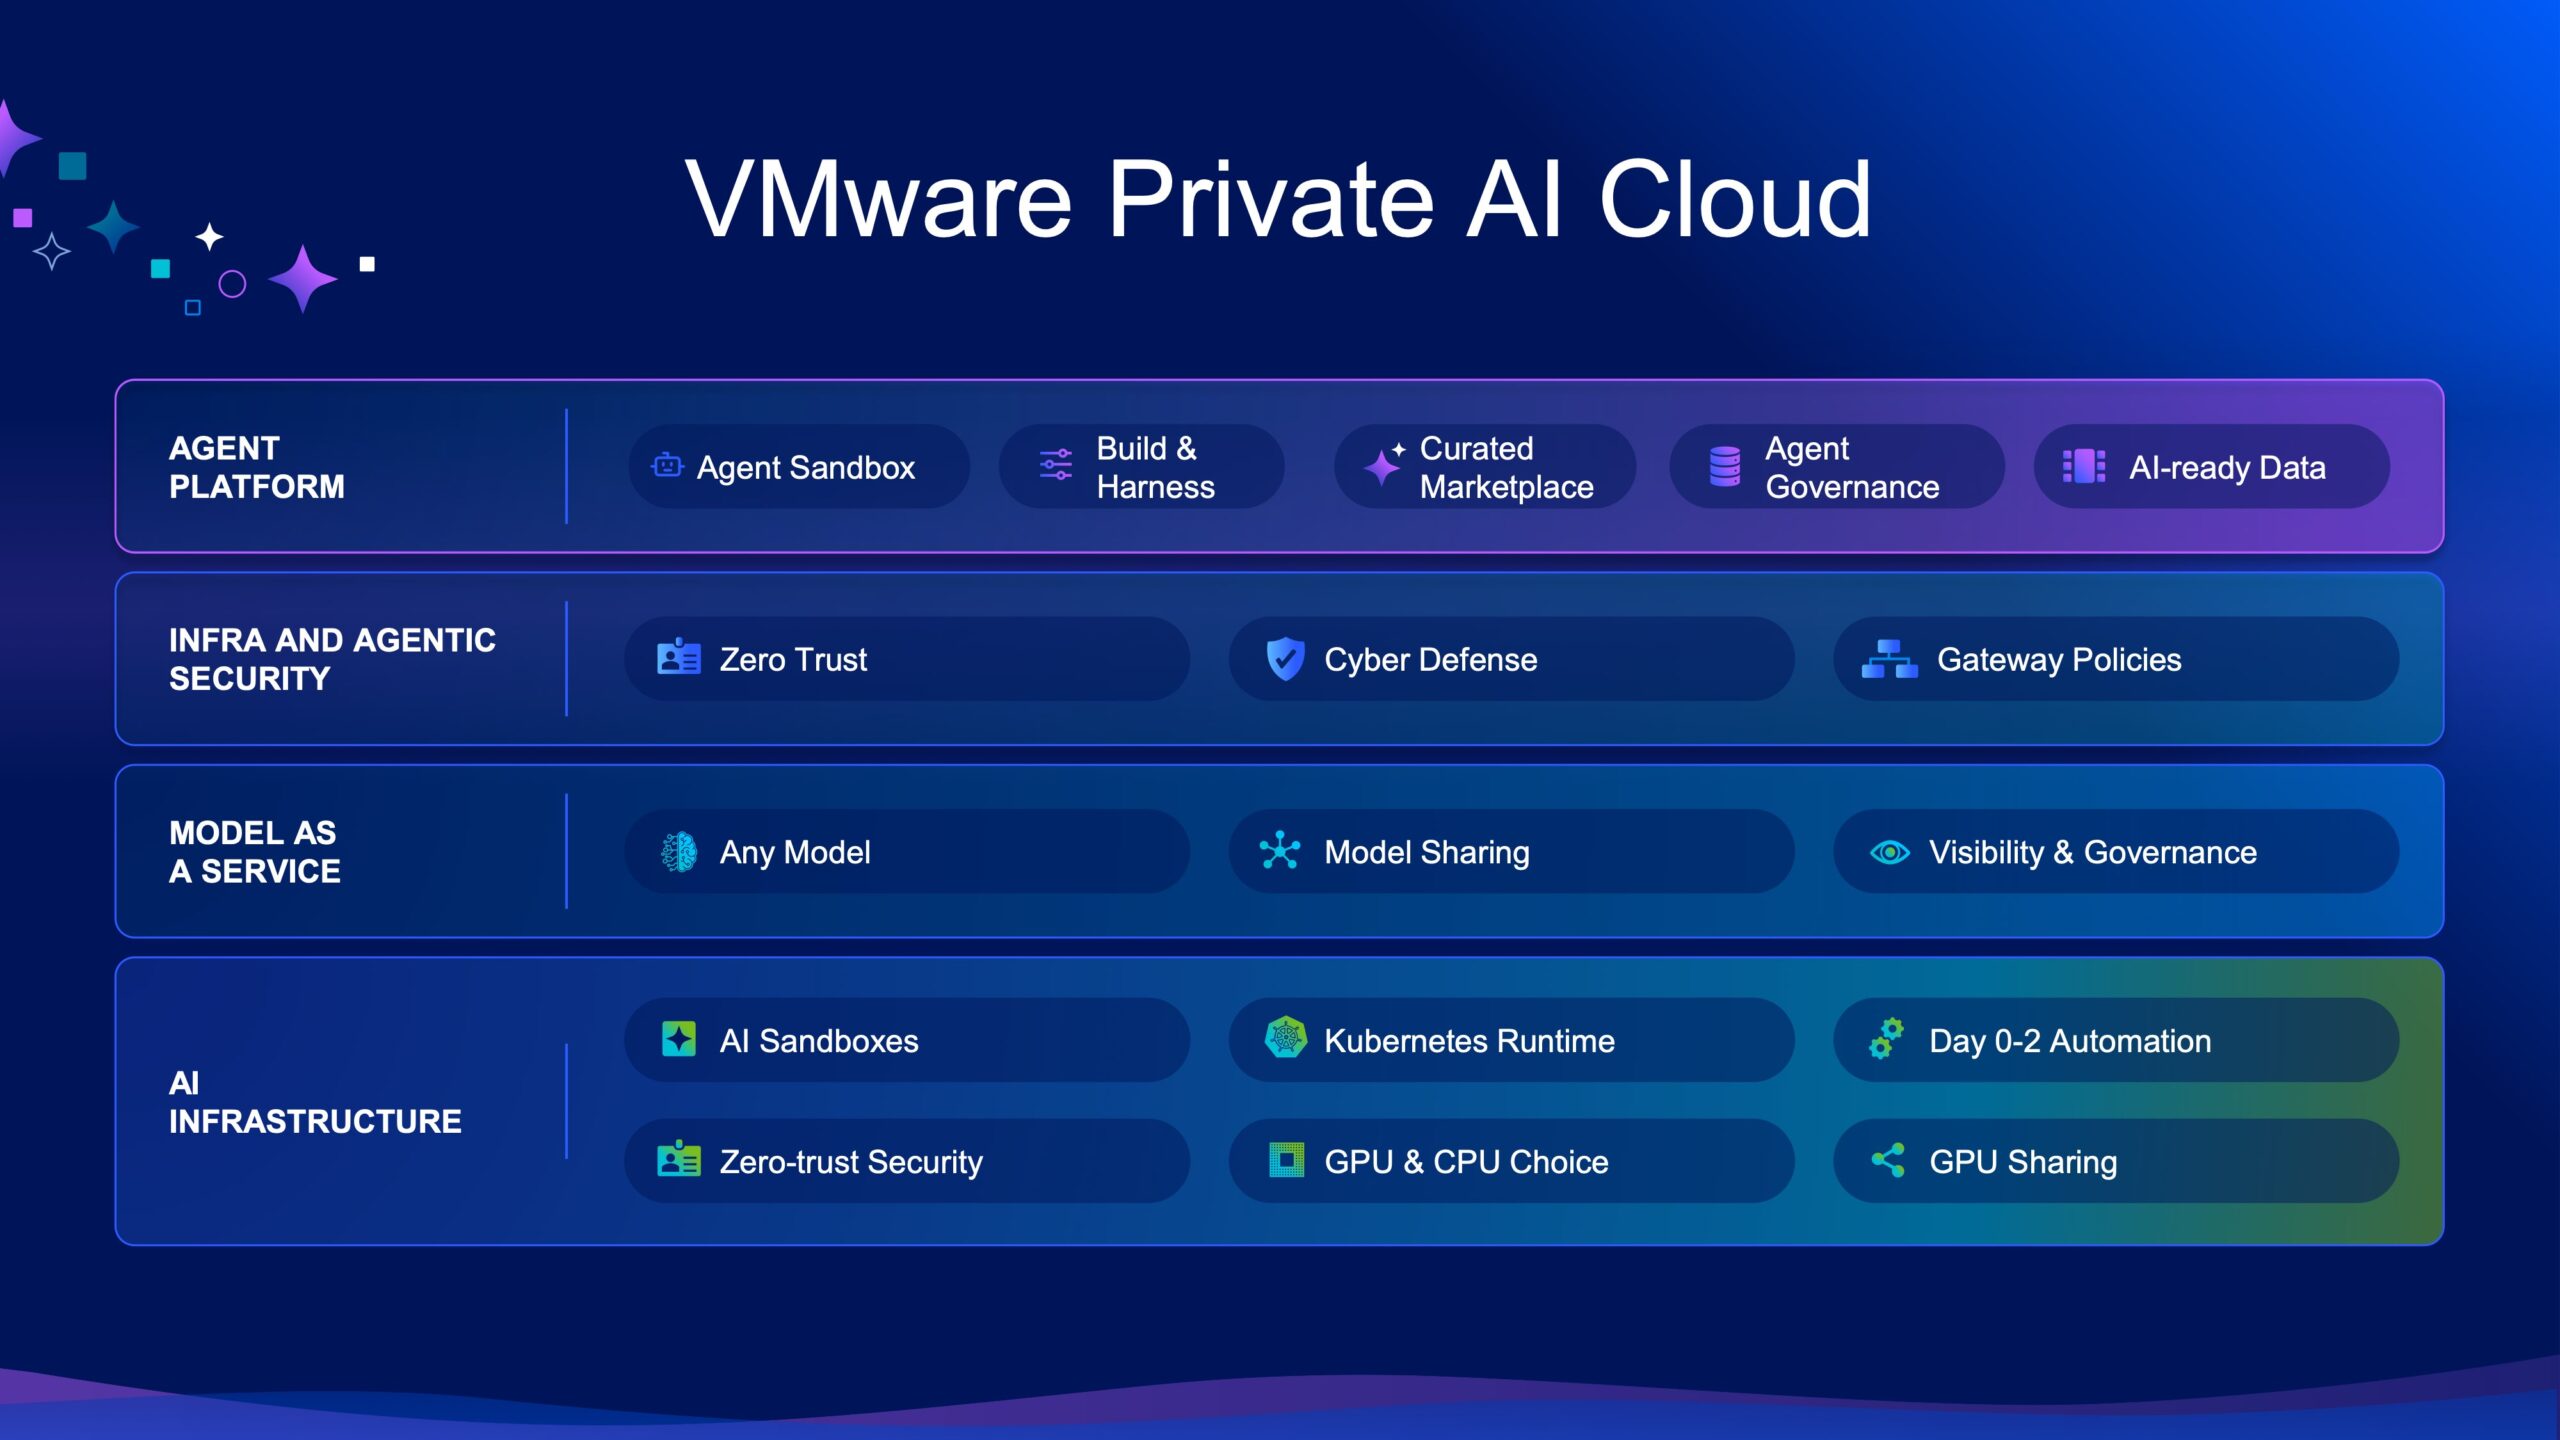
Ram Velaga, Presidente del Broadcom Infrastructure Software Group, ha descritto la piattaforma come un punto di convergenza tra cloud privato e infrastruttura privata per l'IA. L'obiettivo è supportare l'inferenza in produzione e le applicazioni agentiche senza rinunciare alla sovranità dei dati, ai controlli di conformità o a costi operativi prevedibili.
VCF punta alle infrastrutture AI e ai costi dei token
VMware Private AI Cloud è progettato per affrontare tre aree di costo principali nelle implementazioni di IA aziendali: spese in conto capitale per l'hardware, complessità operativa e consumo di token. Questi costi possono aumentare man mano che le organizzazioni passano da piccoli progetti pilota di IA a carichi di lavoro di inferenza in produzione che richiedono modelli più grandi, volumi di richieste più elevati e maggiore capacità GPU.
VMware Cloud Foundation 9 introduce funzionalità infrastrutturali pensate per migliorare l'utilizzo delle risorse. La suddivisione in livelli della memoria NVMe consente di estendere la capacità di memoria disponibile utilizzando lo storage NVMe ad alta velocità come livello aggiuntivo, mentre la deduplicazione dello storage a livello di cluster riduce la duplicazione dei dati nell'ambiente. Queste funzionalità sono progettate per migliorare l'efficienza dell'infrastruttura per i carichi di lavoro di intelligenza artificiale che richiedono notevoli risorse di memoria e storage.

VCF supporta anche infrastrutture eterogenee, inclusi CPU, GPU e altri acceleratori di diversi fornitori. La piattaforma supporta sistemi server forniti dai principali produttori OEM e ODM, consentendo alle organizzazioni di selezionare l'hardware in base ai requisiti del carico di lavoro, alla disponibilità e al costo, anziché adottare un'unica configurazione hardware.
La piattaforma aggiunge anche funzionalità di gestione per il controllo del consumo di risorse AI. Il monitoraggio dei token offre visibilità sull'utilizzo del modello e sull'attività di inferenza, mentre la condivisione di modelli multi-tenant consente a più utenti o applicazioni di accedere a servizi di modelli comuni. Il monitoraggio avanzato di GPU e vGPU fornisce informazioni più dettagliate sull'allocazione e l'utilizzo degli acceleratori. Una dashboard di osservabilità delle metriche AI riunisce queste misurazioni in una visione operativa centralizzata.
VMware AI Factory automatizza il percorso verso la produzione
Broadcom ha inoltre annunciato VMware AI Factory, la piattaforma software-defined per VMware Private AI Cloud. VMware AI Factory è pensata per semplificare l'implementazione di infrastrutture predisposte per l'IA e ridurre i tempi necessari per passare dall'hardware fisico a un endpoint di produzione.
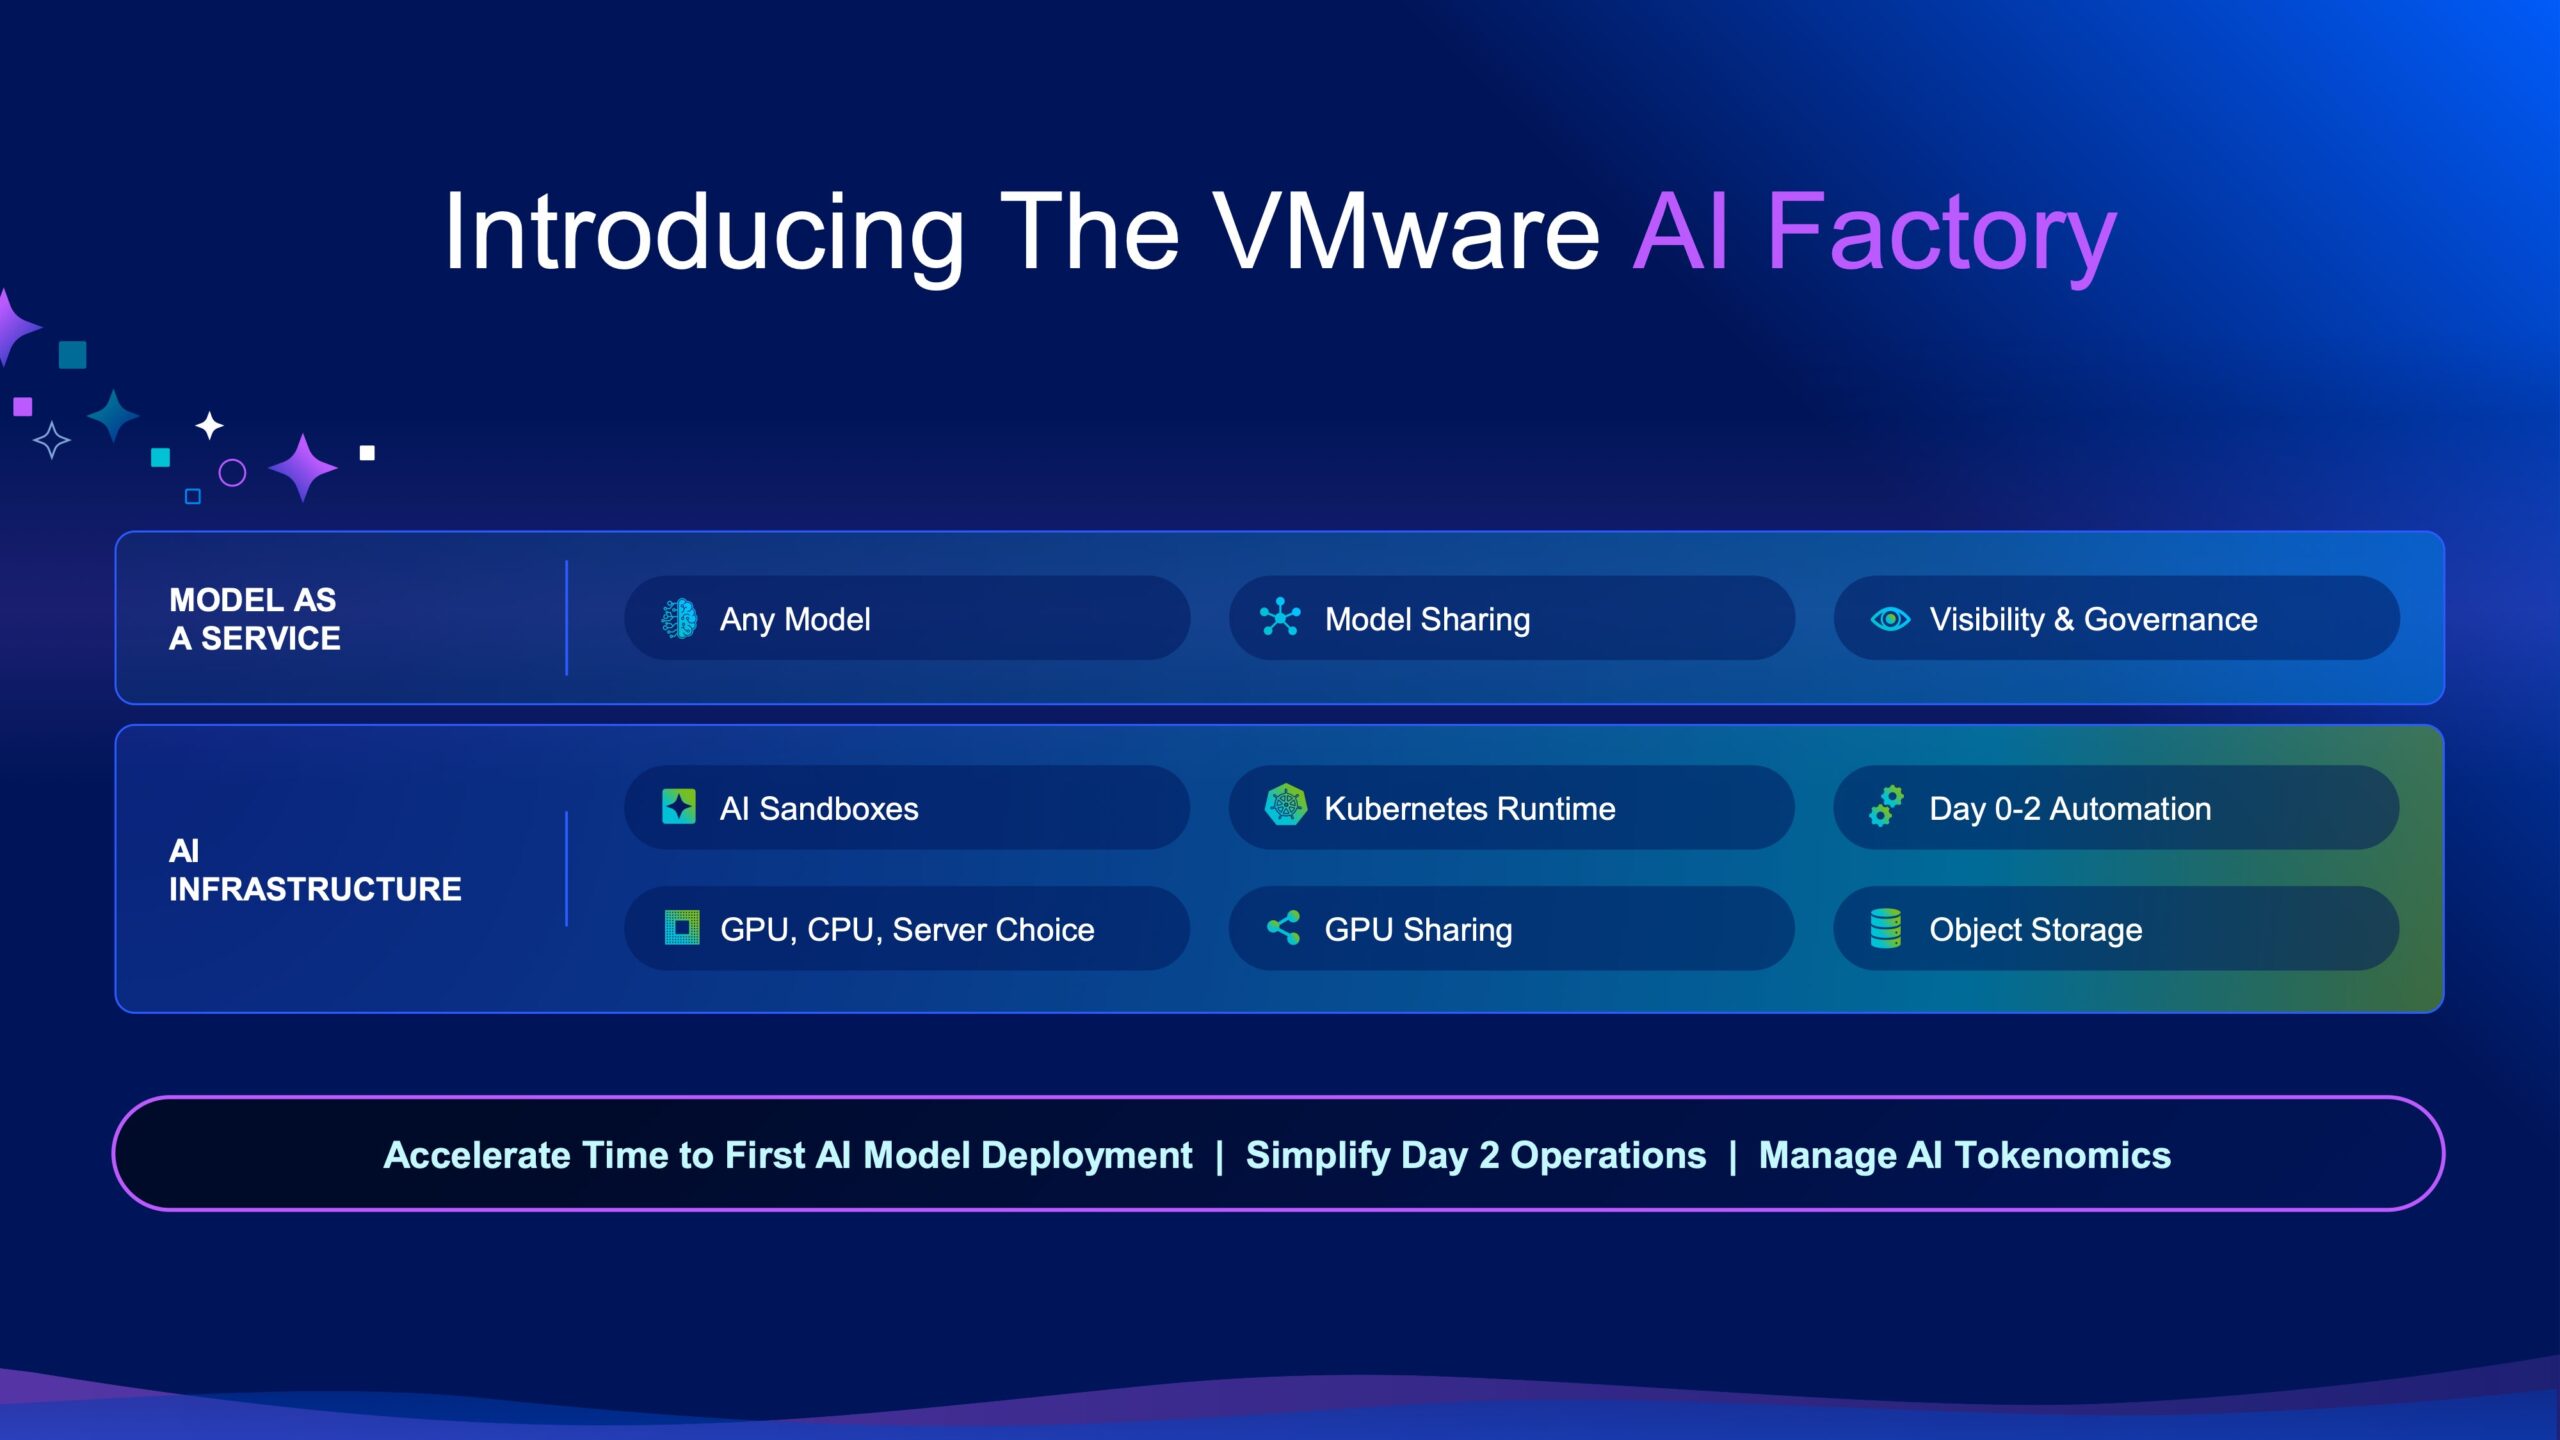
La piattaforma è progettata per coprire sia l'implementazione iniziale dell'infrastruttura che le operazioni quotidiane (Day 2). Ciò include l'automazione del provisioning dell'infrastruttura, l'implementazione dei servizi modello e la gestione dei requisiti operativi dei carichi di lavoro di IA dopo l'implementazione. Broadcom presenta inoltre VMware AI Factory come un meccanismo per migliorare la visibilità sull'economia dei token e sul consumo di risorse con l'aumentare dell'utilizzo dei modelli.
Il runtime del modello VCF si basa su vLLM, che fornisce un livello di servizio comune per i modelli supportati. Broadcom ha affermato che i clienti di VCF possono eseguire oltre 150 modelli open source e commerciali attraverso la piattaforma. Ciò consente alle organizzazioni di selezionare i modelli in base al supporto linguistico, ai requisiti di contesto, alle capacità multimodali, alle prestazioni di ragionamento e alla compatibilità hardware.
I modelli validati consentono la creazione di servizi di modelli privati
Broadcom ha annunciato che i modelli di Google, NVIDIA, NEC, Alibaba Cloud e Z.ai sono stati testati e validati per VMware Cloud Foundation. Il programma di validazione ha lo scopo di fornire alle aziende un percorso più chiaro per implementare i modelli selezionati on-premise e renderli disponibili agli utenti interni tramite offerte Model-as-a-Service.

I modelli validati annunciati per VCF includono:
- NVIDIA Nemotron 3: La famiglia Nemotron 3 comprende modelli multimodali aperti basati su un'architettura ibrida Mamba-Transformer Mixture-of-Experts. I modelli supportano una finestra di contesto fino a 1 milione di token e sono progettati per flussi di lavoro agentici di lunga durata in applicazioni aziendali.
- Google DeepMind Gemma 4: Gemma 4 è una famiglia di modelli multimodali open-source e open-weight pensata per l'esecuzione locale. La sua disponibilità su VCF offre alle organizzazioni la possibilità di sviluppare e implementare agenti autonomi all'interno della propria infrastruttura.
- NEC cotomi: Il modello cotomi di NEC è ottimizzato per la lingua giapponese e addestrato su set di dati selezionati. Broadcom ha affermato che il modello offre un miglioramento del 40% nell'efficienza dei token.
- Alibaba Cloud Qwen 3.7-27B: Un modello multimodale proprietario con una finestra di contesto di 1 milione di token. Include funzionalità di ragionamento multimodale ed è progettato per carichi di lavoro agentivi.
- Z.ai GLM 5.2: GLM 5.2 è un modello linguistico generale open-source progettato per agenti di codifica e ragionamento locali. Il modello è concepito per supportare flussi di lavoro autonomi a più fasi, mantenendo i dati all'interno dell'ambiente aziendale.
L'iniziativa di validazione dei modelli mira a ridurre l'incertezza di implementazione per le aziende che desiderano eseguire modelli commerciali e open source su infrastrutture private. Broadcom ha dichiarato che i fornitori di modelli stanno collaborando con l'azienda per rendere disponibili i modelli validati attraverso i servizi integrati di VCF.
Secondo il rapporto Private Cloud Outlook 2026 di Broadcom, il 56% delle aziende sta già eseguendo o prevede di eseguire l'inferenza AI in produzione su cloud privato. VCF è posizionato per supportare queste implementazioni insieme alle macchine virtuali, ai carichi di lavoro Kubernetes e ai servizi containerizzati esistenti.
Secondo Broadcom, test indipendenti condotti utilizzando gli standard MLPerf Inference v5.1 hanno confermato che VCF offre prestazioni paragonabili a quelle di un'infrastruttura bare-metal. L'obiettivo dei test è dimostrare che la virtualizzazione e la gestione del cloud privato possono supportare l'inferenza in produzione senza la necessità di uno stack AI bare-metal separato.
Sicurezza a più livelli per i carichi di lavoro di intelligenza artificiale
VMware Private AI Cloud utilizza un modello di sicurezza multilivello allineato al framework di sicurezza informatica NIST 2.0. La piattaforma combina controlli dell'infrastruttura, segmentazione della rete, protezione a livello applicativo, sicurezza della catena di fornitura e funzionalità di conformità continua.
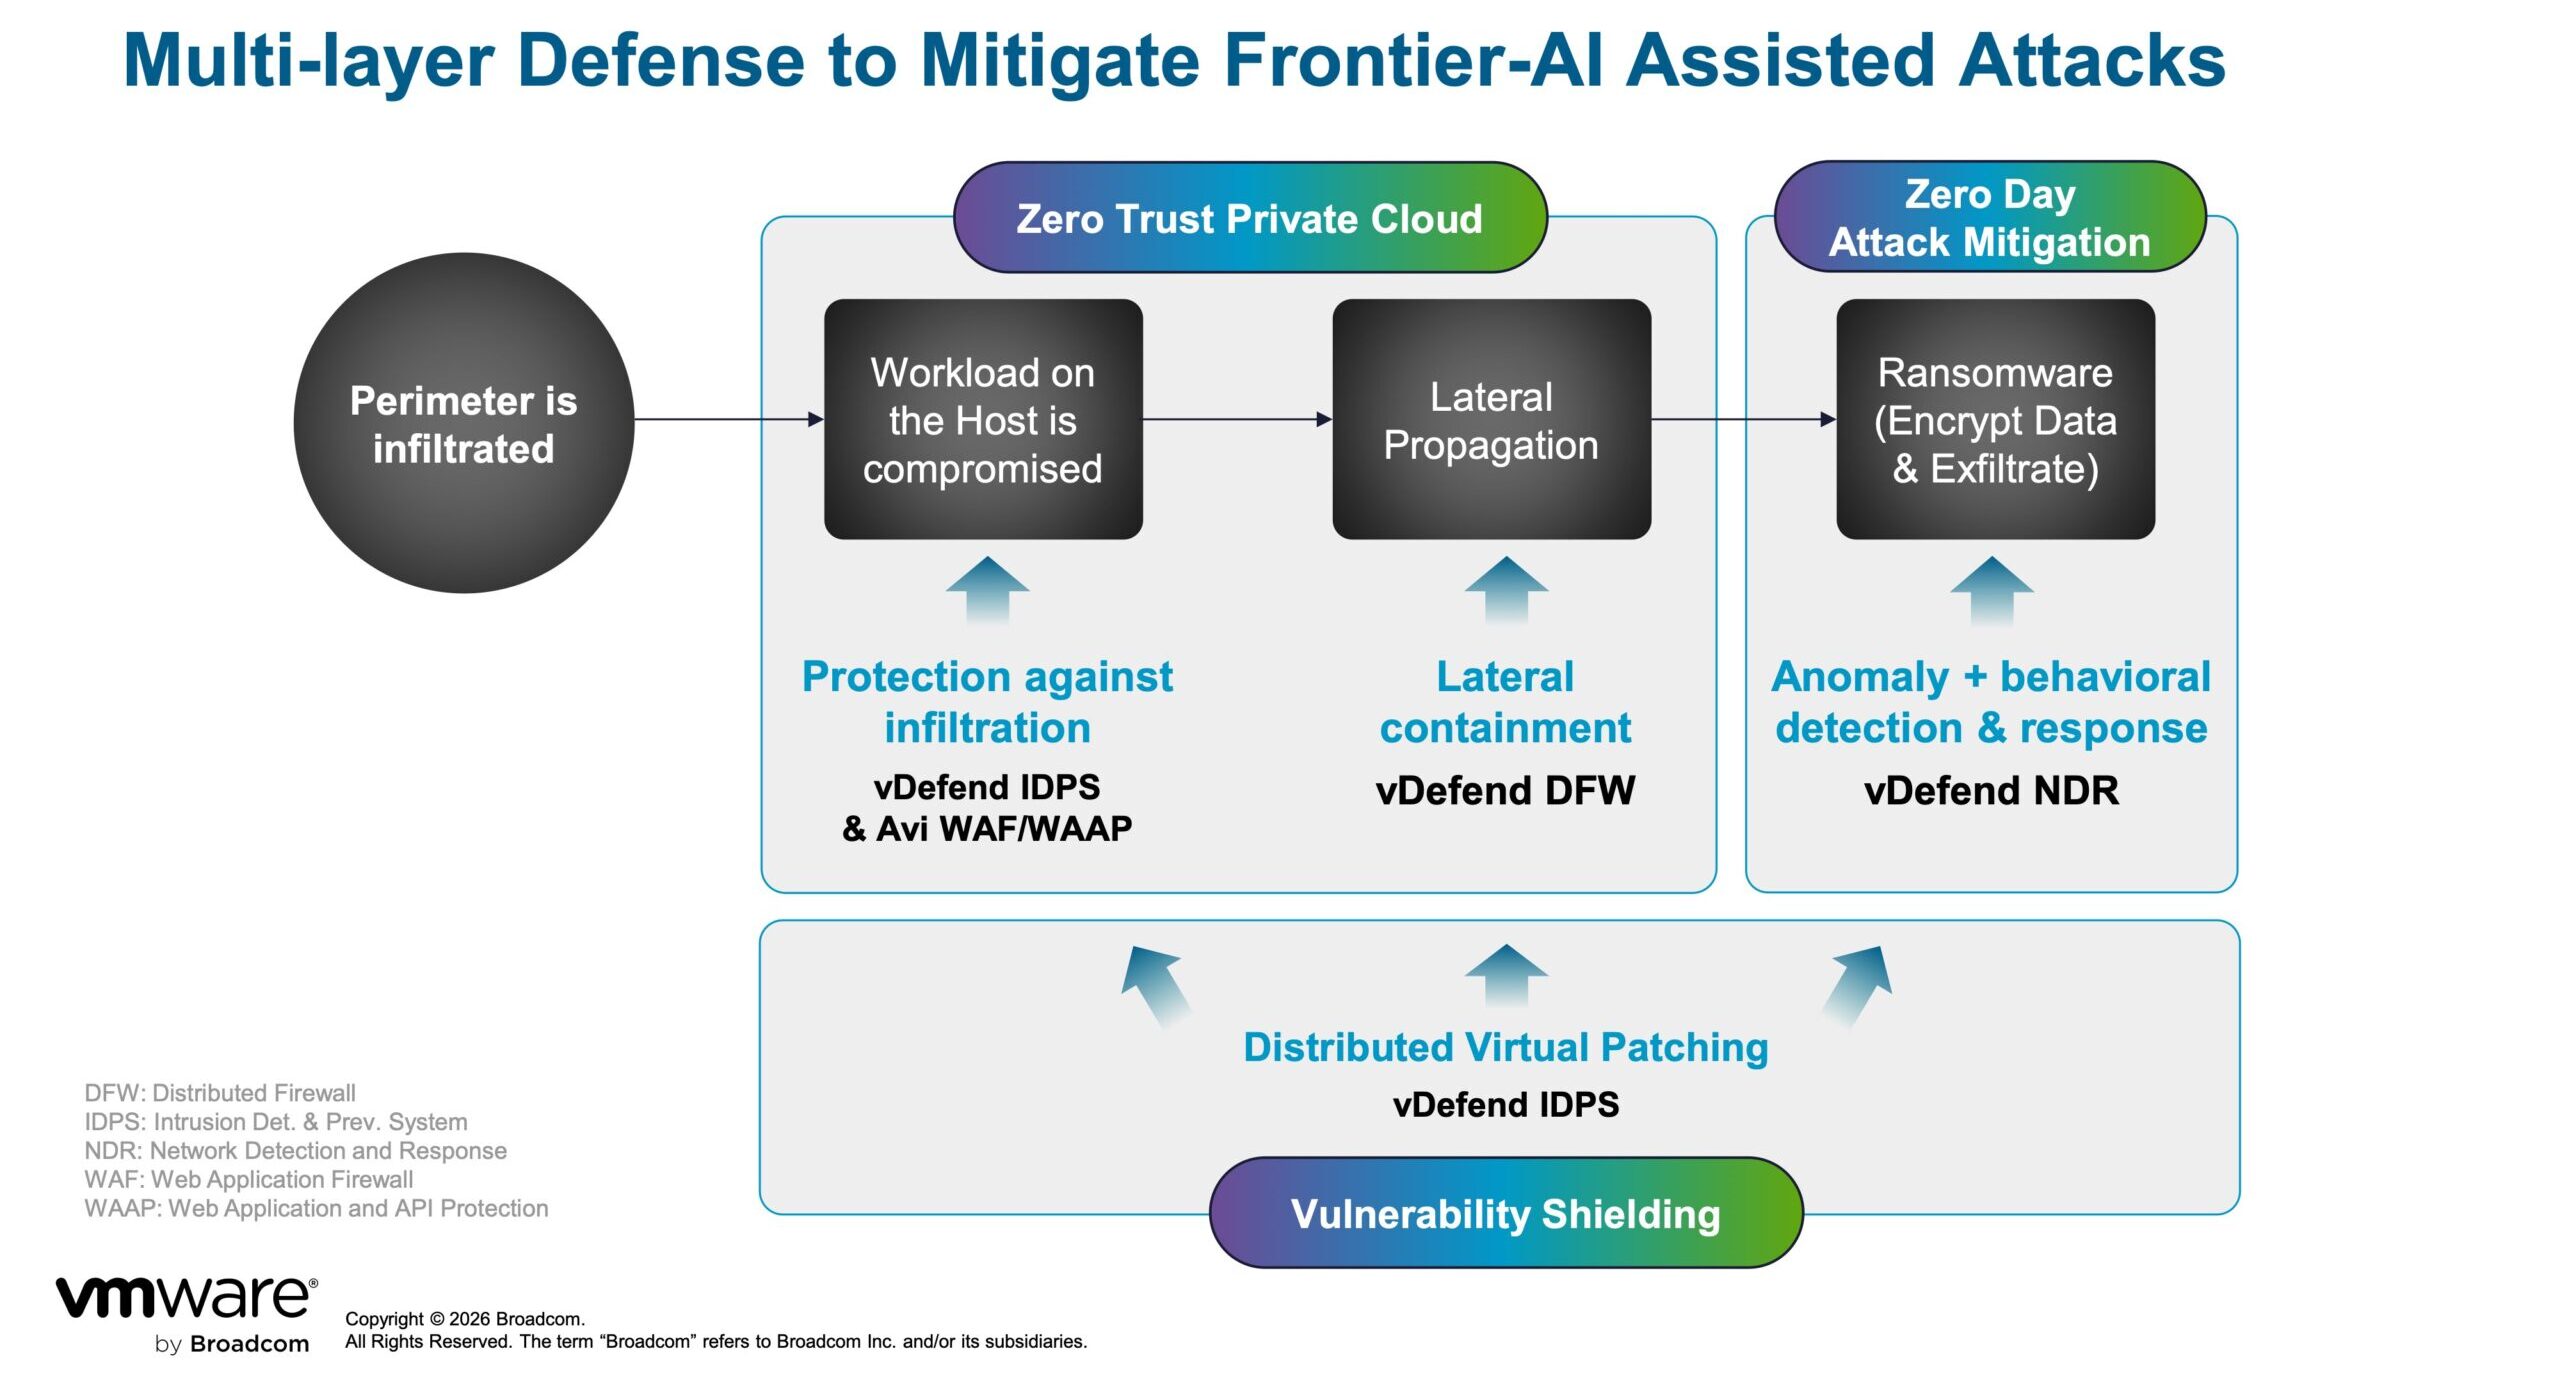
VMware vDefend offre microsegmentazione e controlli di sicurezza laterali a livello di hypervisor. Il patching virtuale è progettato per proteggere i carichi di lavoro da vulnerabilità note senza richiedere modifiche immediate alle applicazioni o tempi di inattività dell'infrastruttura. Il monitoraggio del flusso di traffico può inoltre identificare comunicazioni inattese tra i carichi di lavoro e contribuire a rilevare implementazioni di IA non autorizzate o non autorizzate.
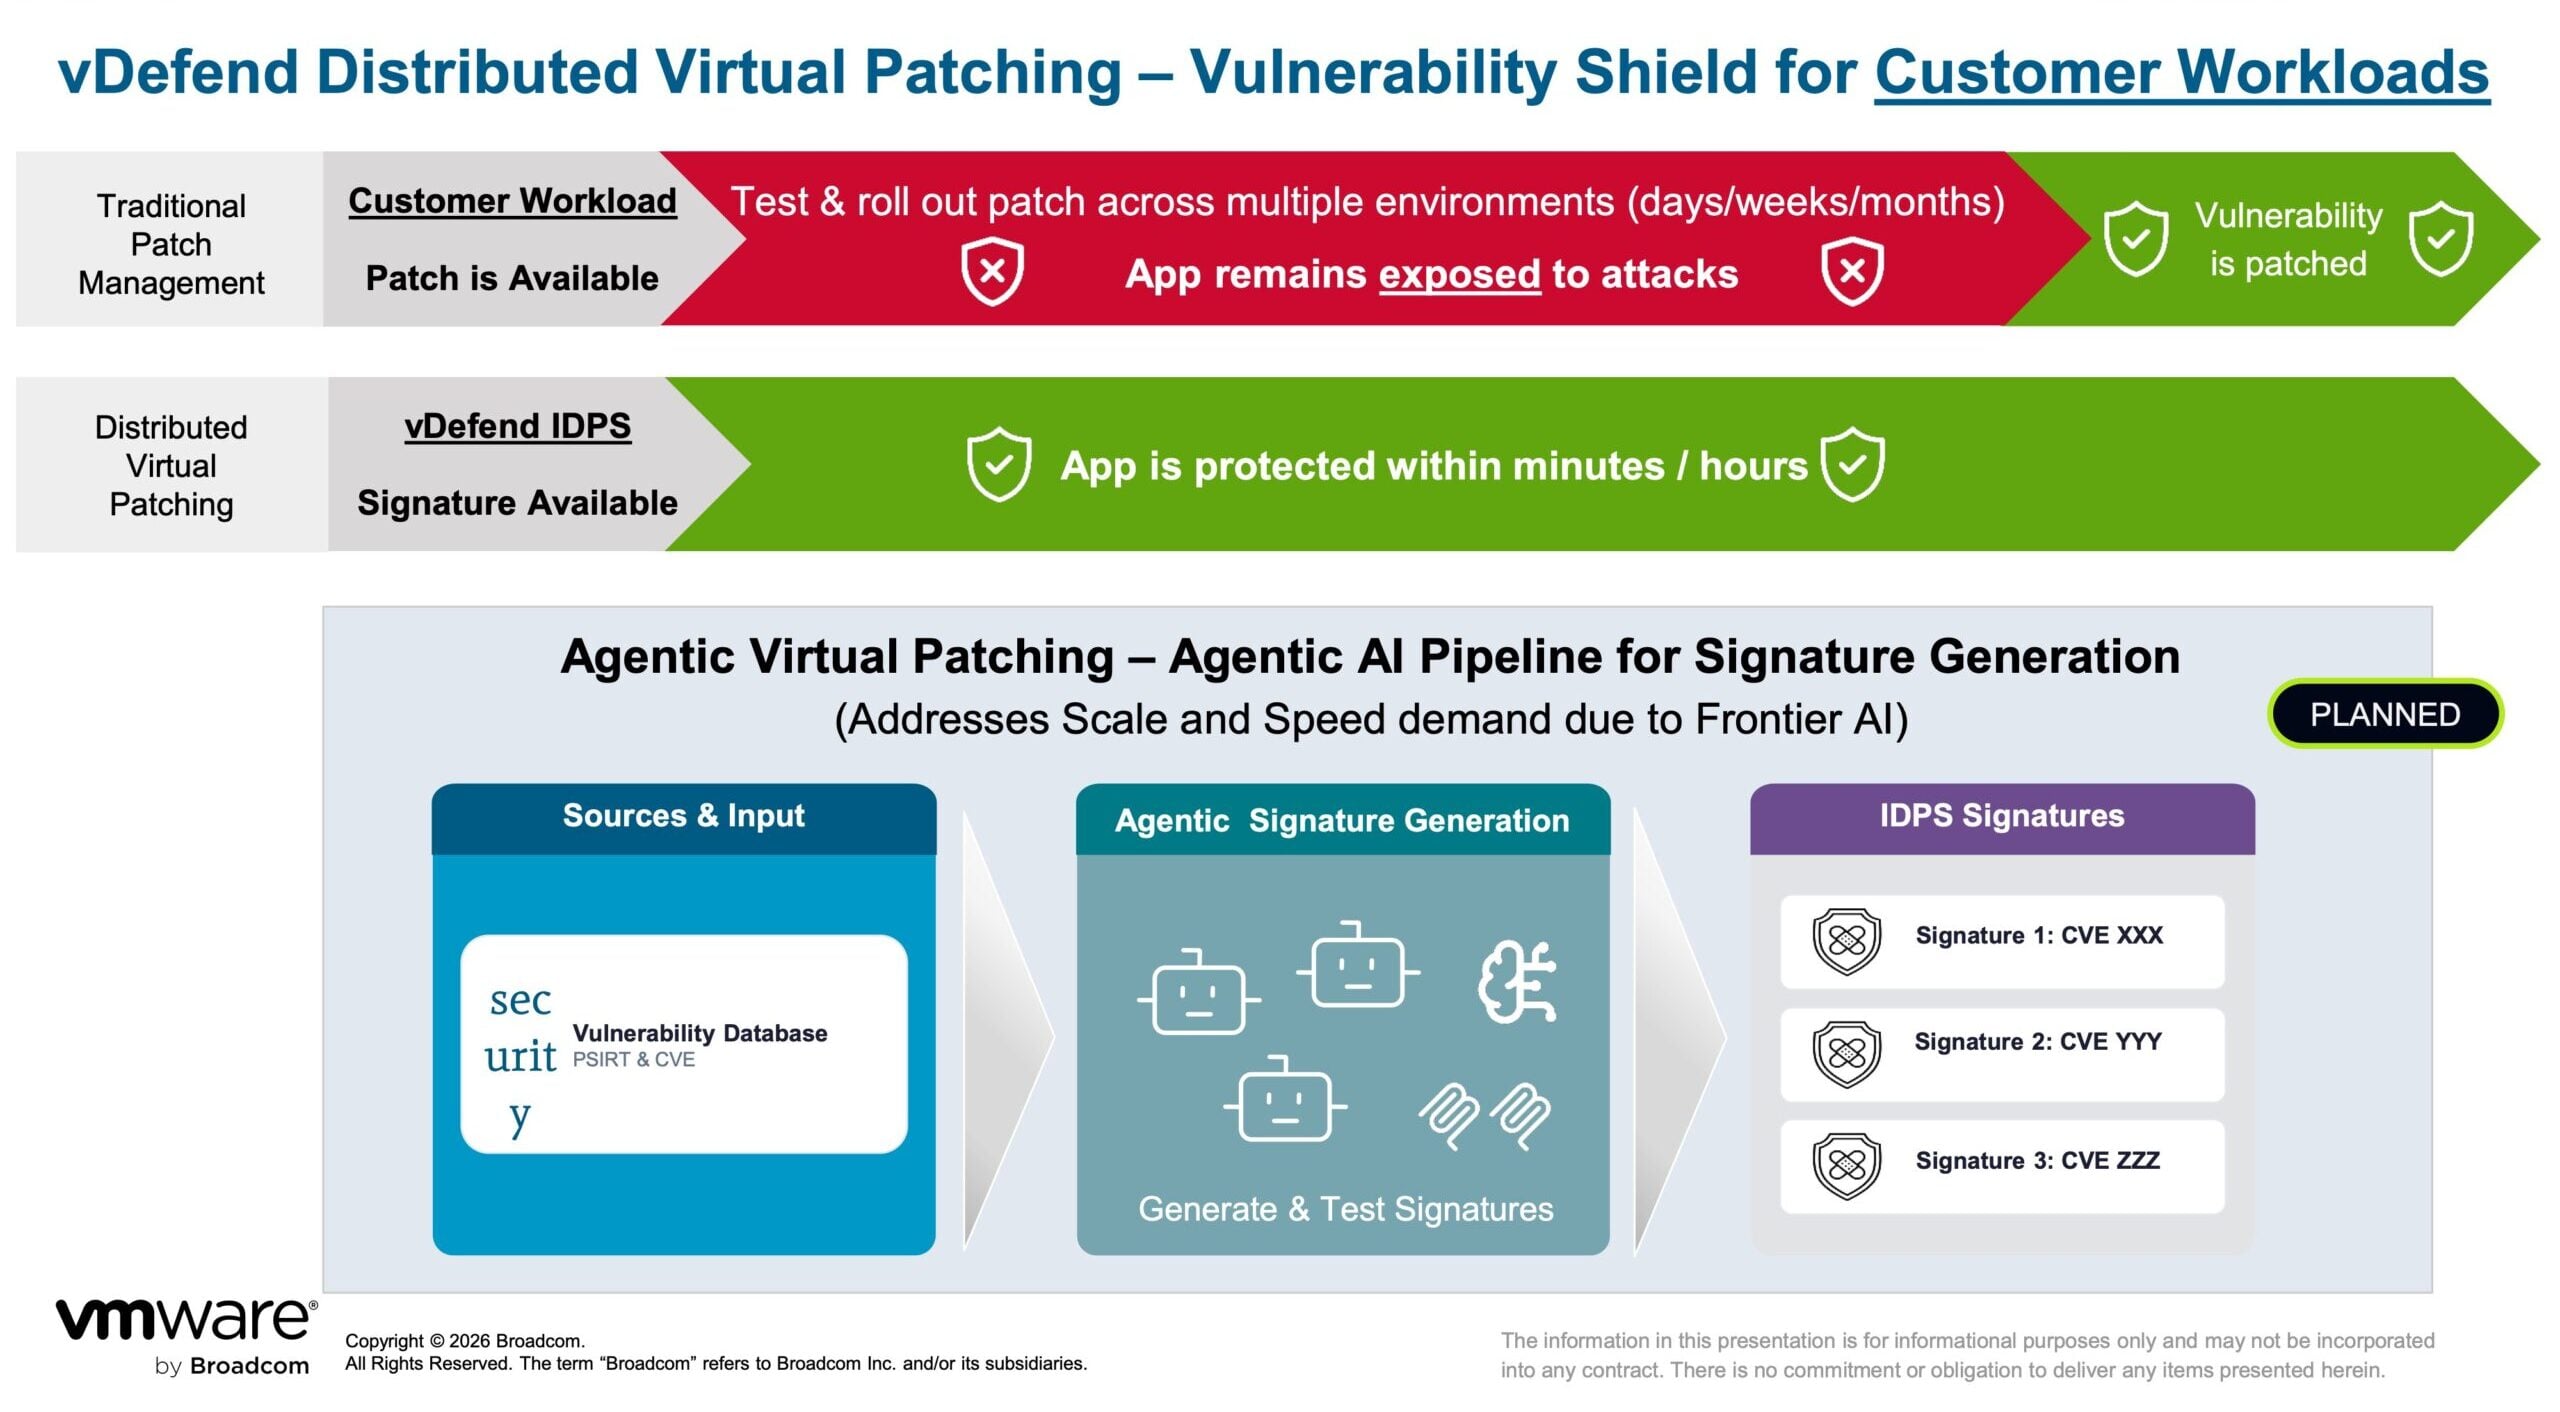
Broadcom sta estendendo vDefend ai carichi di lavoro di intelligenza artificiale agentiva. Le funzionalità aggiornate sono progettate per identificare i componenti agentivi tramite il monitoraggio continuo del traffico, rilevare l'uso non autorizzato di sistemi di intelligenza artificiale e distribuire patch virtuali utilizzando le firme dei sistemi di rilevamento e prevenzione delle intrusioni (IDPS) generate dall'IA.
VMware Avi Load Balancer aggiunge protezione a livello applicativo tramite il suo firewall per applicazioni web e le funzionalità di sicurezza delle API. Per i carichi di lavoro agenti, Avi è progettato per impedire agli agenti di accedere a strumenti non autorizzati, identificare comportamenti anomali che potrebbero indicare un attacco zero-day e applicare controlli di protezione dei dati per contribuire a prevenire l'esfiltrazione non autorizzata.
TrueSource estende i controlli della catena di fornitura open-source
Broadcom ha inoltre introdotto le funzionalità TrueSource per i servizi software e dati utilizzati negli ambienti di intelligenza artificiale privati. TrueSource Trusted Artifacts applica processi di compilazione sicuri (clean-room) agli ecosistemi Java, Python e Node.js e al catalogo Bitnami Secure Images.

Le release di Spring Enterprise sono curate e gestite dal team Spring. Broadcom ha dichiarato che le release includono patch che vengono analizzate rispetto ai modelli di frontiera e verificate manualmente, con correzioni distribuite su tutte le linee di release supportate.
TrueSource Data Services estende lo stesso approccio ai componenti dell'infrastruttura dati. I servizi iniziali includono PostgreSQL, RabbitMQ, MySQL e Valkey. Ciò fornisce una fonte controllata per i componenti di database e messaggistica comunemente utilizzati, che possono supportare applicazioni di intelligenza artificiale e flussi di lavoro basati su agenti.
La piattaforma Tanzu aggiunge controlli per gli agenti autonomi
Broadcom ha inoltre annunciato nuove basi dati pronte per l'IA e funzionalità runtime per gli agenti per VMware Tanzu Platform. Tanzu Platform si posiziona come piattaforma per applicazioni e agenti operante all'interno di VMware Private AI Cloud.

Gli agenti autonomi introducono rischi diversi da quelli associati alle applicazioni convenzionali. Gli agenti possono interrogare autonomamente i dati, richiamare strumenti, interpretare istruzioni ed eseguire azioni su sistemi connessi. Senza controlli adeguati, un agente potrebbe superare il proprio ambito di competenza, accedere a risorse non autorizzate, esporre informazioni sensibili o generare costi imprevisti per l'infrastruttura e il traffico in uscita dal cloud.
Tanzu Platform affronta questi rischi con un modello runtime di tipo "nega per impostazione predefinita". Gli agenti non hanno accesso ad API, reti, server MCP o Internet a meno che non venga loro esplicitamente concesso. Un archivio di credenziali isolato mantiene le credenziali nascoste agli agenti stessi, riducendo il rischio di furto di credenziali, uso improprio e attacchi di iniezione di prompt.
La piattaforma include anche un ambiente di sviluppo preconfigurato con competenze approvate, pacchetti di flusso di lavoro, controlli con intervento umano e servizi di memoria integrati. Questi componenti sono pensati per fornire un percorso di sviluppo controllato per la creazione di agenti, mantenendo al contempo misure di sicurezza operative durante l'esecuzione.
AgentMinder offre il controllo centralizzato degli agenti
Broadcom ha presentato AgentMinder, una piattaforma di controllo centralizzata per agenti di intelligenza artificiale autonomi. Il sistema considera ogni agente come un'identità aziendale e associa tale identità a una missione definita, a strumenti approvati e a risorse autorizzate.

L'applicazione delle policy in fase di esecuzione applica controlli basati sul principio del minimo privilegio all'invocazione degli strumenti. Ciò consente alle aziende di determinare quali strumenti un agente può utilizzare e a quali condizioni. AgentMinder fornisce inoltre registri di controllo dell'attività degli agenti, offrendo ai team di sicurezza e conformità visibilità sulle azioni intraprese dai sistemi autonomi.
La combinazione di identità dell'agente, applicazione delle policy e tracciabilità ha lo scopo di fornire un livello di governance per le organizzazioni che implementano più agenti in diversi reparti e applicazioni.
Fondamenti di dati pronti per l'IA mantengono il contesto all'interno dell'azienda
Le nuove infrastrutture dati predisposte per l'intelligenza artificiale della piattaforma Tanzu elaborano dati aziendali strutturati e non strutturati all'interno dell'ambiente controllato dal cliente. I prodotti dati risultanti sono progettati per fornire agli agenti informazioni curate e ricche di contesto, senza che i dati di origine debbano uscire dal cloud privato.

Questi prodotti dati possono essere pubblicati sul marketplace della piattaforma Tanzu come servizi governati. Sviluppatori e agenti possono scoprire e utilizzare i servizi tramite un catalogo centralizzato, mentre i proprietari dei dati mantengono il controllo su come le informazioni vengono preparate, esposte e gestite.
Questo approccio mira a migliorare la qualità del contesto a disposizione degli agenti, a ridurre la dipendenza da dati non curati e a diminuire il consumo di token, fornendo al modello informazioni più pertinenti. Contribuisce inoltre a mantenere i dati sensibili, i metadati e le risorse di calcolo all'interno dell'infrastruttura controllata dall'organizzazione.
Disponibilità
Broadcom ha dichiarato che le nuove funzionalità della piattaforma VMware Tanzu, annunciate in occasione di VMware Explore, saranno generalmente disponibili nell'autunno del 2026.


 Amazon