

L'EUC World Amplify 2026 è proseguito mercoledì 30 settembre presso il Baird Center di Milwaukee, con una seconda giornata di sessioni tecniche, panel sull'architettura, demo dei fornitori e le conversazioni informali nei corridoi, che sono il vero motivo per cui la maggior parte delle persone partecipa. Dopo aver dedicato la giornata di martedì alla strategia di migrazione al cloud, ad Azure Virtual Desktop, alle baseline di identità degli endpoint e a un'intervista con Scott Manchester, CPTO di Nerdio , abbiamo iniziato la giornata di mercoledì con una visione più ampia di come le aziende in produzione gestiscono, proteggono e ottimizzano l'infrastruttura EUC su larga scala.
Figura 1: Insegna luminosa all'ingresso del Baird Center per EUC World Amplify 2026.
Prima che l'area espositiva si affollasse, abbiamo fatto un giro per parlare con i fornitori. Il mix comprendeva colossi aziendali come HPE e Nutanix , piattaforme di gestione desktop come Nerdio e startup tra cui Tassient e Nevona.ai , insieme a Citrix, Omnissa, Parallels, Liquidware, Leostream, IGEL, 10ZiG, Numecent, Recast e Scylos.
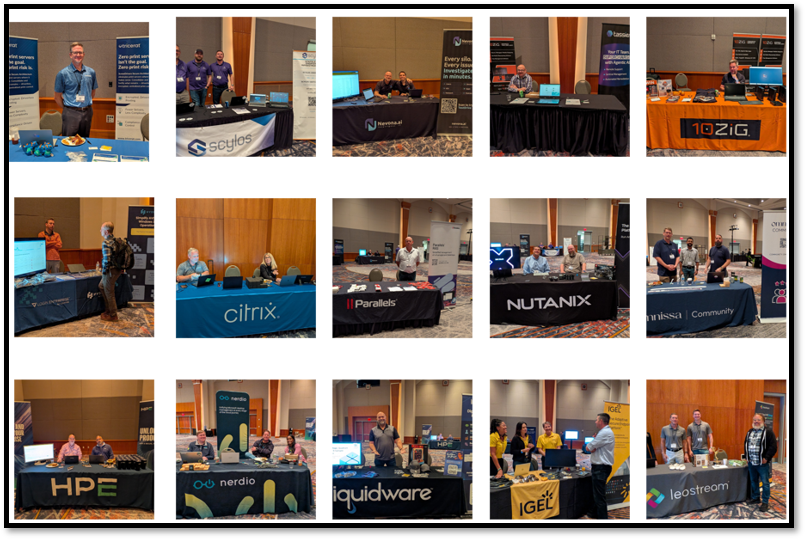
Figura 2: Alcuni dei fornitori presenti ad Amplify.
Inizio della giornata e riconoscimenti alla comunità.
La giornata si è aperta con il saluto del Consiglio di Amministrazione di World of End User Computing (WEUC). Partendo dalle radici di comunità indipendente che avevamo evidenziato nella nostra anteprima dell'evento , il consiglio ha illustrato la transizione dalla precedente Citrix User Group Community (CUGC) e da altre conferenze specifiche per i fornitori alla più ampia fondazione multipiattaforma World of EUC.
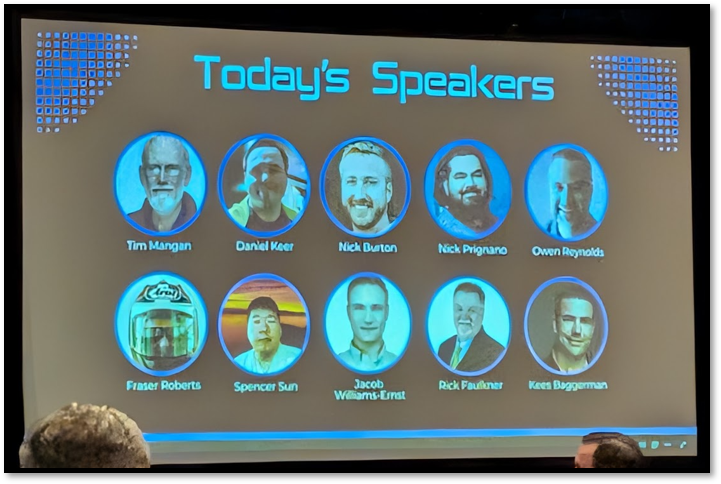
Figura 3: Elenco dei relatori di mercoledì.
Il consiglio ha quindi conferito a Johnny Ma il WEUC Community Award, precedentemente noto come Stephanie Roper Award, un riconoscimento annuale destinato a un membro eccezionale della comunità EUC che premia il tutoraggio tra pari e la leadership tecnica. Abbiamo incontrato Johnny nell'area espositiva per congratularci con lui.
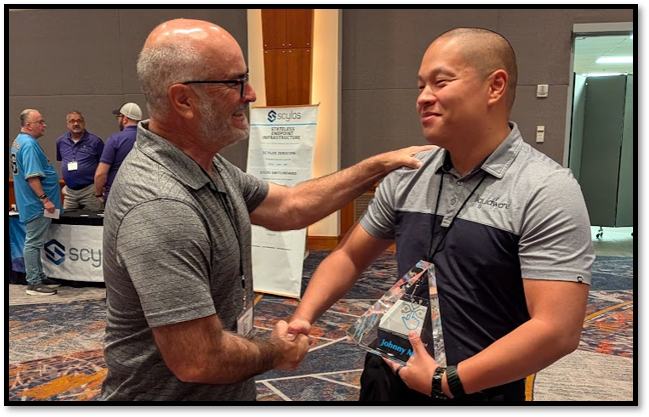
Figura 4: Congratulazioni a Johnny Ma per il premio WEUC Community Award.
Ciò che distingue Amplify dalle conferenze per utenti organizzate dai fornitori è la sua attenzione alle problematiche concrete affrontate dai professionisti, piuttosto che a presentazioni di marketing patinate. Tra un panel sul monitoraggio della Digital Employee Experience (DEX) e una discussione aperta sul burnout degli ingegneri, il programma era ricco di approfondimenti sull'architettura: ottimizzazione delle prestazioni su larga scala, automazione delle policy EUC e diagnosi dei colli di bottiglia computazionali lato client.
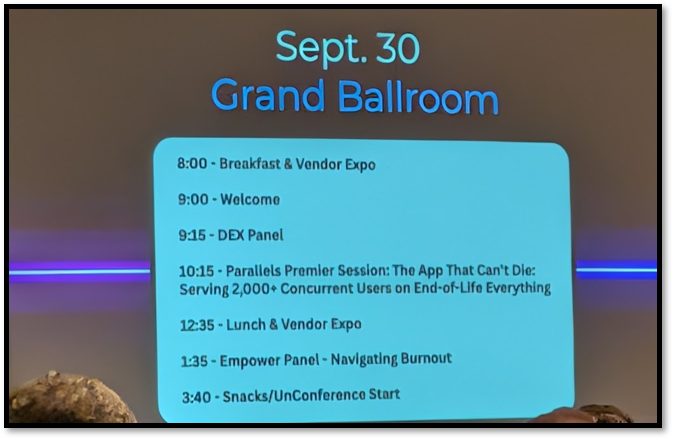
Figura 5: Programma di mercoledì nella Grand Ballroom del Baird Center.
Fornitori indipendenti come Leostream e Parallels hanno presentato alternative per l'orchestrazione del broker e la distribuzione remota, in linea con la nostra continua copertura delle architetture VDI e degli endpoint. Mentre le organizzazioni IT affrontano la migrazione dell'hardware a Windows 11, il passaggio a licenze multi-cloud e i requisiti di intelligenza artificiale per le workstation, un forum indipendente dai fornitori in cui gli amministratori si confrontano su latenza di sessione, failover del broker e automazione delle policy si rivela fondamentale.
Panel DEX: Telemetria vs. Affaticamento da allarmi
Il programma tecnico si è aperto con una tavola rotonda sulla Digital Employee Experience (DEX) a cui hanno partecipato Vivek KR di Citrix, John Yoakum di Recast Software , Doug Arcidino di Omnissa e Jack Smith di Liquidware , moderata da Sean Massey.
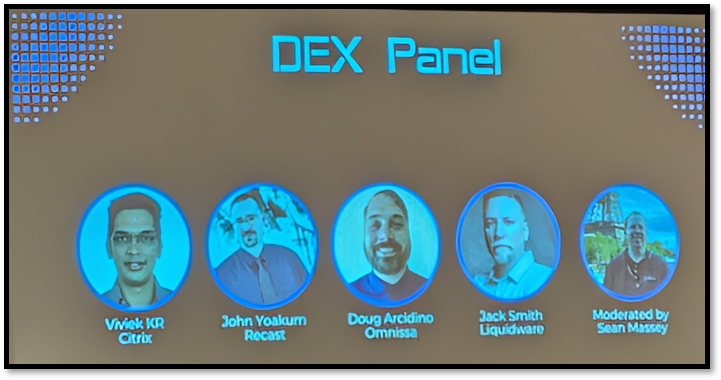
Figura 6: Pannello DEX con Citrix, Recast, Omnissa e Liquidware.
Avendo seguito DEX fin dai suoi esordi, lo abbiamo visto passare da nicchia a strumento essenziale. Per anni, i team IT hanno monitorato l'utilizzo della CPU da parte degli utenti finali controllando l'utilizzo della CPU dell'hypervisor, l'allocazione della memoria e i ping ICMP. Tuttavia, negli uffici remoti, nei thin client edge e nelle infrastrutture multi-cloud, questi punti di telemetria non colgono ciò che l'utente sta effettivamente vedendo.
Il panel ha convenuto che DEX è vantaggioso solo quando gli amministratori guardano oltre le dashboard e le mappe di calore. La telemetria moderna trasforma le segnalazioni aneddotiche di problemi di assistenza in cause principali misurabili: un agente di sicurezza degli endpoint che consuma il 50% dei thread del client, un passaggio di transito del provider di servizi Internet regionale che si maschera da lag del desktop virtuale, o un'istanza cloud sovradimensionata con una costosa vGPU inattiva.
Secondo i relatori, la maggiore opportunità consiste nell'integrare i dati di telemetria di DEX direttamente nelle piattaforme di gestione dei servizi come ServiceNow, in modo che la risoluzione dei problemi possa iniziare prima ancora che venga aperto un ticket di assistenza a causa del degrado della batteria di un portatile o del crash di un'applicazione. I relatori si sono mostrati cauti riguardo all'automazione del rilevamento e della sintesi delle anomalie per alleggerire il carico di lavoro dei team di supporto, e noi concordiamo: gli script di risoluzione automatica necessitano di rigide linee guida e cicli di verifica sintetica prima di essere implementati in produzione.
L'app che non può morire: oltre 2,000 utenti simultanei su stack a fine ciclo di vita
La sessione di Parallels Premier Sponsor, intitolata "L'app che non può morire: gestire oltre 2,000 utenti simultanei su sistemi ormai obsoleti", ha affrontato un problema che quasi ogni architetto di sistemi si trova prima o poi ad affrontare: mantenere in funzione un'applicazione aziendale critica quando i sistemi operativi e i framework su cui si basa non sono più supportati dal fornitore da anni.
Il caso di studio riguardava un ambiente Parallels Remote Application Server (RAS) multi-tenant che forniva il software di gestione scolastica K-12 di Skyward a oltre 2,000 utenti simultanei in centinaia di distretti, isolando il backend legacy non supportato dall'esposizione alla rete esterna, pur mantenendo il controllo amministrativo.
Un architetto MSP che gestisce un'infrastruttura cloud privata per migliaia di utenti ha offerto il punto chiave della sessione: una ricostruzione completa che richiede diversi mesi è spesso evitabile, perché gli host di sessione possono essere riassegnati a un broker moderno in meno di 15 minuti, semplicemente sostituendo il servizio agente, senza modificare le immagini master, i runtime delle applicazioni e le configurazioni utente locali. La sessione ha anche trattato gli aspetti meno appariscenti della distribuzione remota, i payload binari legacy e la latenza WAN, e ha illustrato come il team abbia risolto i colli di bottiglia nella trasmissione dei file e nel reindirizzamento HTML5 fornendo agli utenti driver di filesystem dedicati.
Passaporto per la protezione: le politiche di accesso condizionato di Entra per i viaggiatori
Dobbiamo ammettere di essere dei neofiti di Entra, quindi siamo stati contenti che Daniel Keer di Digitally Accurate abbia affrontato un problema comune relativo alle identità: proteggere i dipendenti in viaggio senza che gli amministratori debbano gestire manualmente i gruppi di sicurezza temporanei per i viaggi. Keer, che lavora con i pacchetti Microsoft Entra ID, Intune e Access, ha mostrato come automatizzare le policy di viaggio senza creare falle nel perimetro di sicurezza.
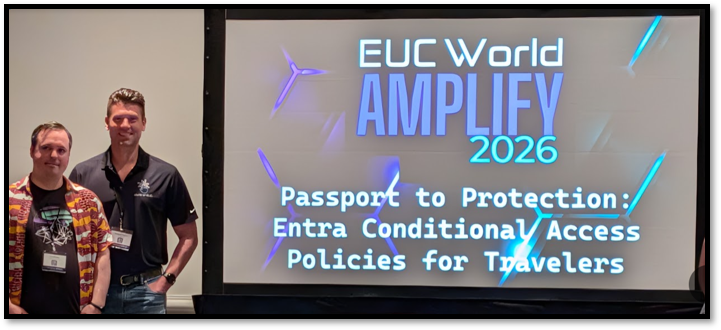
Figura 7: Daniel Keer prima della sua sessione di accesso condizionato.
Le politiche standard di geoblocking si basano su indirizzi IP statici, che interrompono la connettività nel momento in cui un dipendente effettua l'accesso da una sala d'attesa aeroportuale o da un hotel all'estero. La soluzione più comune è una regola di bypass manuale temporanea, che però comporta modifiche alla configurazione ed esposizioni alla sicurezza che persistono anche dopo il viaggio.
La soluzione di Keer combina l'accesso condizionale con la gestione dei diritti di accesso tramite Entra ID. Le organizzazioni pubblicano cataloghi di viaggio self-service tramite pacchetti di accesso; gli utenti inviano periodi di viaggio con durata definita, con approvazione automatica da parte del responsabile e date di scadenza fisse. Questo flusso di lavoro automatizzato si integra con regole di accesso condizionale compensative, autenticazione a più fattori (MFA) anti-phishing e controlli di conformità dei dispositivi Intune, garantendo la sicurezza degli account di viaggio senza la possibilità di sfruttare una falla amministrativa permanente.
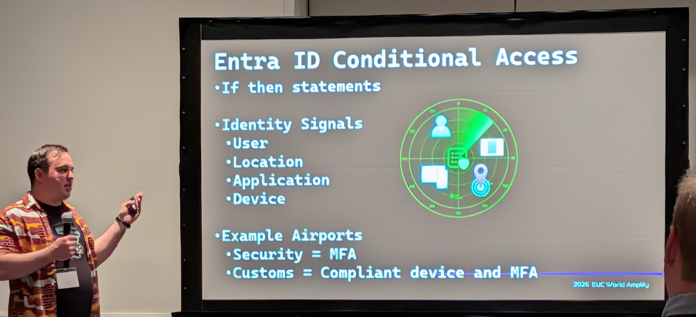
Figura 8: Segnali di accesso condizionale Entra ID: identità, posizioni e conformità del dispositivo.
Keer ha inoltre delineato i parametri di base per l'identità che ogni azienda dovrebbe rispettare:
- Deprecazione dell'autorizzazione legacy: bloccare esplicitamente i protocolli di autenticazione obsoleti che aggirano i moderni controlli a più fattori.
- Rafforzamento della piattaforma client: Limitare le piattaforme client non gestite e sconosciute per contrastare la raccolta automatizzata di token nell'ambito del phishing-as-a-service.
- Restrizioni al flusso del codice del dispositivo: Blocca il flusso del codice dispositivo OAuth per eliminare i tentativi di phishing del codice dispositivo e di dirottamento della sessione.
- Preparazione della tabella di marcia: Anticipa la dismissione da parte di Microsoft dei controlli personalizzati legacy a favore dei metodi di autenticazione esterni nativi, prima della scadenza di maggio 2027.
Ha fortemente raccomandato di convalidare ogni nuova regola di accesso condizionale in modalità solo report e con lo strumento Entra What If prima dell'applicazione, ed escludere gli account di emergenza "break-glass" in modo che nessuno si blocchi fuori dall'account del tenant.
Empower Panel: Come affrontare il burnout nell'ingegneria dei sistemi
Dopo pranzo e un giro tra gli stand degli espositori, il pomeriggio è iniziato con l'Empower Panel, a cui hanno partecipato Jarian Gibson, Janna White, Kai Berry-Helmlinger e Riley Fiske. Il panel ha affrontato il lato umano dell'IT aziendale: come combattere la stanchezza tra gli amministratori di sistema che mantengono operative le forze lavoro ibride 24 ore su 24.
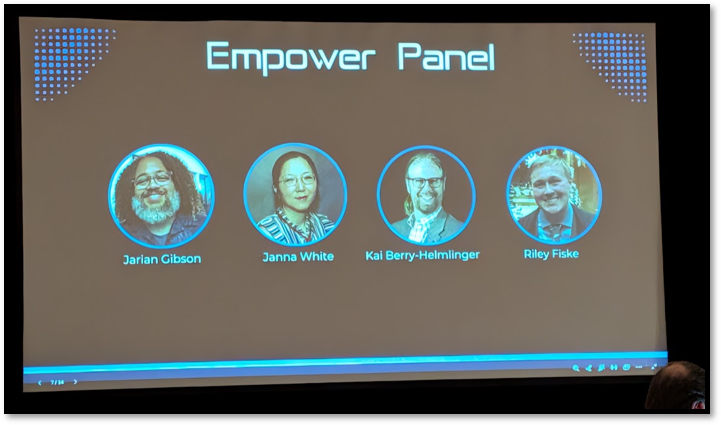
Figura 9: Panel Empower sul burnout nei team di ingegneria EUC.
Leostream: un unico piano di controllo per i moderni EUC
La sessione di Karen Gondoly, CEO di Leostream, intitolata "Un unico piano di controllo per i moderni EUC: intermediazione, sicurezza, orchestrazione, ovunque", ha illustrato tecnicamente l'approccio indipendente dai fornitori adottato dall'azienda per l'accesso centralizzato, l'intermediazione e l'orchestrazione in ambienti eterogenei.
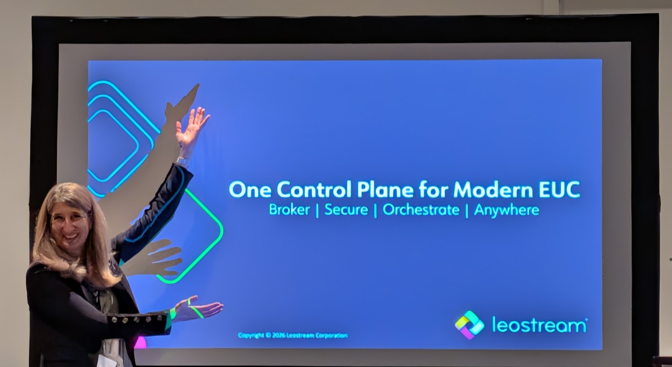
Figura 10: Karen Gondoly, CEO di Leostream, presenta "Un unico piano di controllo per i moderni EUC".
Durante la sessione, Gondoly ha presentato in anteprima Leostream Cloud, una piattaforma di gestione SaaS completamente ospitata che elimina la necessità di implementare e gestire un connection broker locale e la relativa infrastruttura. Leostream ha costruito la sua reputazione, costruita in oltre 20 anni, sui connection broker Linux self-hosted che aggirano le licenze di Windows Server; il livello cloud sposta tale piano di controllo in un servizio gestito. Leostream non l'ha ancora annunciato pubblicamente.
Ha inoltre illustrato come Leostream utilizzi un agente in uscita sui target host per stabilire un tunnel SSH inverso verso il gateway Leostream, eliminando così le regole del firewall in entrata, semplificando la connettività edge zero-trust e coordinando i protocolli di visualizzazione, tra cui Amazon DCV, HP Anyware (PCoIP) e Microsoft RDP.
Il punto di forza di Leostream risiede nella sua capacità di non dipendere da protocolli o hypervisor specifici. Consente di gestire workstation fisiche, Proxmox VE, cluster VMware vSphere e istanze AWS e Azure da un'unica console, e le sue regole di provisioning e gestione dell'alimentazione disattivano le risorse di calcolo inattive al termine dei turni, riducendo i costi del cloud e mantenendo al contempo le workstation con GPU e CAD protette da policy di controllo.
UnConference: punti delle carte di credito e LLM locali
Il pomeriggio si è concluso con l'UnConference della community, dove i partecipanti hanno proposto e votato sul momento gli argomenti delle sessioni parallele. Johnny Ma ha tenuto una presentazione davanti a una sala gremita su come massimizzare i punti delle carte di credito per ottenere upgrade di voli e hotel. Ci prendiamo una pausa giornalistica per approfondire i dettagli di questa presentazione.
Figura 11: Sessione di punti e miglia di Johnny Ma.
La sessione che abbiamo scelto è stata quella di Stephen Wagner e Jaymes Davis su due approcci per ospitare ed eseguire localmente modelli linguistici di grandi dimensioni. Abbiamo riscontrato gli stessi ostacoli ogni volta che i team di ingegneri valutano l'adozione dell'IA: privacy dei dati, governance dei modelli e costi di inferenza imprevedibili nel cloud pubblico. Le aziende hyperscale possono acquistare cluster DGX multi-nodo; le organizzazioni di medie dimensioni e i laboratori dipartimentali necessitano di un modo sicuro per prototipare flussi di lavoro di generazione aumentata per il recupero (RAG) senza inviare codice o documenti proprietari a un cloud pubblico.
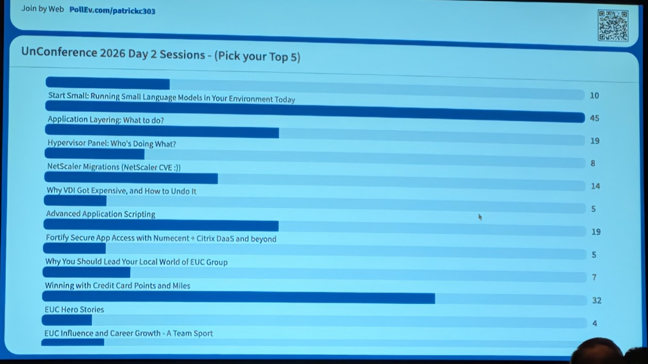
Figura 12: Votazione dell'UnConference.
Wagner e Davis hanno mostrato come i motori di inferenza locali come Ollama, abbinati a un'interfaccia utente come Open WebUI, consentano ai team di indicizzare i runbook, analizzare la documentazione tecnica e creare assistenti di programmazione locali senza che i dati escano dall'azienda. Abbiamo aggiunto che vale la pena eseguire prima strumenti di profilazione preliminare come llmfit : questi strumenti confrontano la RAM e la VRAM dell'host con i parametri del modello, in modo che gli amministratori sappiano cosa è compatibile prima di tentare di caricarlo.
Cena con sconosciuti e riepilogo di Milwaukee
La giornata di mercoledì si è conclusa con "Dinner with Strangers", un evento di World of EUC in cui gli sponsor mettono a disposizione tavoli in diversi ristoranti di Milwaukee e ingegneri, architetti e delegati della comunità si ritrovano a tavola con persone che non hanno mai incontrato prima. La giornata aveva trattato argomenti come il DEX, il rafforzamento di Entra e il failover dei broker; le conversazioni durante la cena si sono poi spostate sullo sport locale. Apprezziamo molto questa parte dell'evento perché offre a chi lavora in prima linea nel settore EUC l'opportunità di trascorrere una serata con colleghi e fornitori, un'occasione solitamente riservata al management di alto livello.
Considerazioni finali
Quando abbiamo saputo che Amplify sarebbe arrivato a Milwaukee, abbiamo avuto sentimenti contrastanti. Kevin è cresciuto nei dintorni e ne ha sempre parlato con entusiasmo, ma arrivarci in aereo può essere una vera sfida logistica. Dopo diversi giorni trascorsi qui, il suo fascino è evidente: crociere sul fiume Milwaukee, i musei Harley-Davidson e delle statuette a molla, ristoranti tedeschi e italiani, bocconcini di formaggio fritto e l'ospitalità del Midwest. La Cream City sa farsi valere più di quanto ci si aspetterebbe.
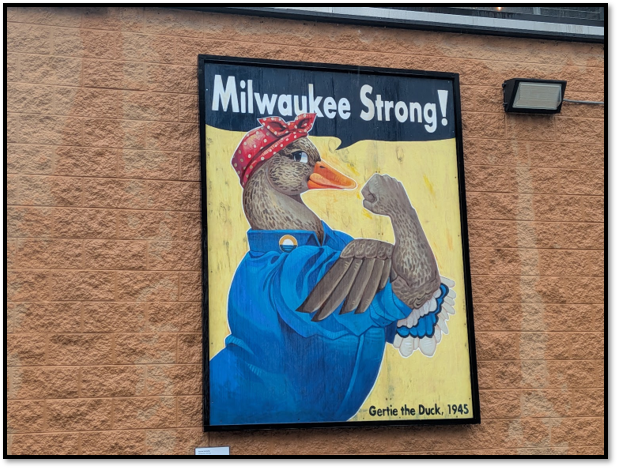
Figura 13: Gertie l'anatra, la mascotte di Milwaukee durante la guerra nel 1945, su un murale del centro città.
Dopo aver partecipato ad Amplify lo scorso anno, siamo stati lieti di tornare come media sponsor. Tra tutti gli eventi di settore che seguiamo nell'ambito dello storage e delle infrastrutture aziendali, conferenze come Amplify, dove l'ingegneria pratica, la community e la risoluzione concreta dei problemi vengono prima del marketing dei fornitori, rimangono le nostre preferite.


 Amazon