

EUC World Amplify 2026 ha riunito la comunità dell'informatica per utenti finali dal 29 settembre al 1° ottobre presso il Baird Center di Milwaukee. Questo è il nostro resoconto del primo giorno; abbiamo presentato in anteprima l'evento ad agosto e abbiamo illustrato cinque dei suoi sponsor due settimane fa.
Figura 1: Milwaukee, illuminata per la settimana dell'EUC World Amplify 2026.
Ciò che rende l'evento interessante ai nostri occhi è la sua assoluta neutralità rispetto ai fornitori. Il programma copre l'intero spettro degli ambienti di lavoro moderni, da Azure Virtual Desktop (AVD) e Windows 365 a Omnissa Horizon, passando per la distribuzione di applicazioni containerizzate, la sicurezza degli endpoint e l'orchestrazione. Gli organizzatori di Amplify hanno concepito l'evento per mostrare cosa gli architetti IT aziendali implementano, configurano e risolvono i problemi in produzione, senza imporre un singolo ecosistema.
Martedì 29 settembre è stata la prima giornata interamente dedicata agli aspetti tecnici della conferenza. Con diverse sessioni parallele, scegliere a quale partecipare non è stato facile, ma un tema ricorrente ha attraversato tutte le sessioni a cui abbiamo assistito: i team di infrastruttura aziendale stanno modernizzando l'erogazione degli spazi di lavoro, tenendo al contempo sotto controllo i costi del cloud.
Prima di addentrarci nelle sessioni tecniche di martedì, è doveroso menzionare gli eventi aperti alla community che hanno dato il via alle danze lunedì sera, 28 settembre. I partecipanti si sono riuniti all'Hilton Milwaukee per un ricevimento di apertura offerto da World of EUC , seguito da una degustazione di vini sponsorizzata da Tassient e Kasm Technologies . L'evento ha creato un'atmosfera collaborativa e partecipativa ancor prima dell'inizio dei discorsi principali.
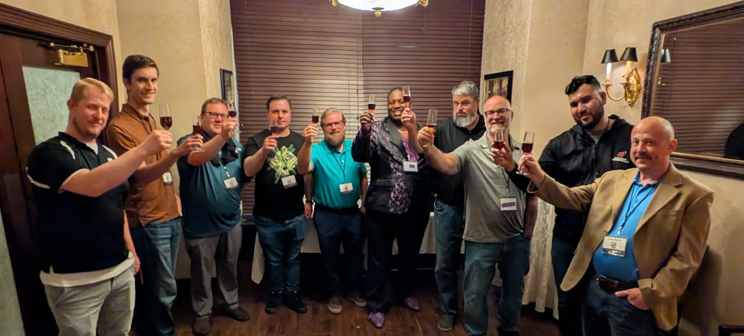
Figura 2: Incontro della comunità World of EUC e degustazione di vini sponsorizzata da Tassient e Kasm.
Saluti di benvenuto e apertura
La giornata è iniziata ufficialmente nella Grand Ballroom con i discorsi di apertura del Consiglio di Amministrazione del World of EUC. Il consiglio ha illustrato la missione della community alla base di Amplify: un forum aperto, guidato da professionisti, in cui architetti, amministratori di sistema e fornitori possono scambiarsi modelli operativi senza la patina di formalità tipica delle conferenze dedicate a un singolo fornitore.
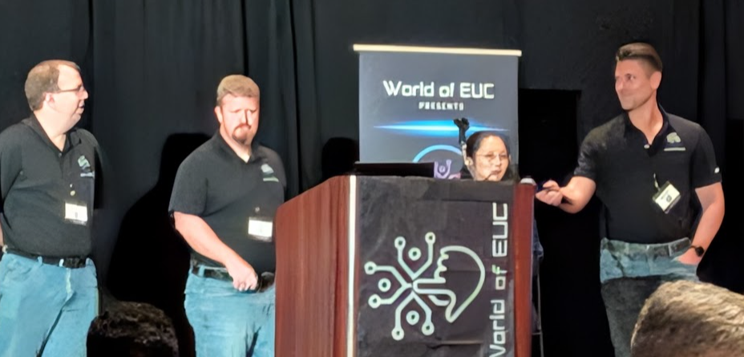
Figura 3: Il Consiglio di amministrazione di World of EUC inaugura Amplify 2026 nella Grand Ballroom.
Discorso di apertura: La grande migrazione delle nuvole
Relatore: Scott Manchester, Responsabile Prodotto e Tecnologia, Nerdio
Scott Manchester ha aperto la conferenza con un intervento dal titolo "La grande migrazione al cloud: perché la modernizzazione degli spazi di lavoro digitali è un modello operativo, non una tappa fondamentale", e il titolo riassumeva perfettamente l'argomentazione. Secondo lui, l'integrazione dei desktop nel cloud non ha un punto di arrivo fisso; la modernizzazione è un modello operativo continuo che integra PC cloud, desktop virtuali, endpoint fisici, infrastrutture ibride e funzionalità di intelligenza artificiale locali in un unico flusso di lavoro in continua evoluzione. Abbiamo anche avuto modo di intervistare Manchester tra una sessione e l'altra ; la conversazione è trattata separatamente.
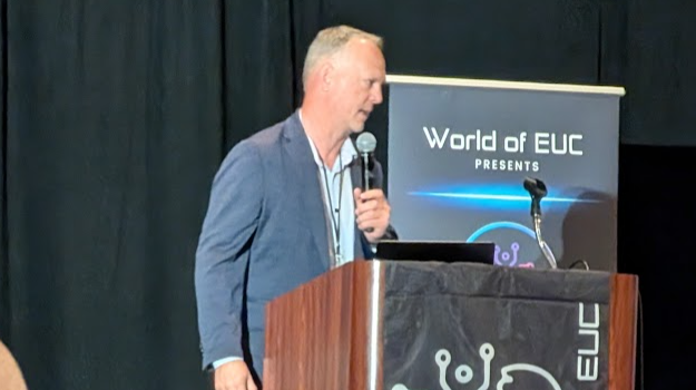
Figura 4: Scott Manchester (Nerdio) pronuncia il discorso di apertura di Amplify.
Manchester ha portato sul palco una solida credibilità operativa. Nel corso di una carriera di 25 anni in Microsoft, ha guidato i team di ingegneri dietro Remote Desktop Services (RDS), Azure Virtual Desktop (AVD) e Windows 365 , prima di assumere il suo ruolo in Nerdio a gennaio. Questa esperienza ha conferito profondità alla sua prospettiva, permettendogli di ripercorrere l'evoluzione dai cluster VDI monolitici on-premise agli spazi di lavoro ibridi nel cloud.
Punti chiave emersi dal discorso di apertura
La presentazione di Manchester ha avuto risonanza perché ha affrontato la realtà che gli amministratori aziendali si trovano ad affrontare una volta conclusi i progetti pilota iniziali di migrazione al cloud. Mentre i pool di postazioni per i lavoratori operativi e i call center sono relativamente semplici da migrare, le flotte di lavoratori della conoscenza aziendali sono più complesse. Gli ambienti di lavoro odierni comprendono laptop fisici, hypervisor ibridi on-premise, PC cloud, livelli GPU specializzati e carichi di lavoro di intelligenza artificiale locali. Trattare questi ambienti come implementazioni statiche "lift-and-shift" è la strada più breve per la deriva della configurazione e l'affaticamento amministrativo.
Per evitare l'accumulo di debito tecnico, Manchester ha sottolineato l'importanza di consolidare i paradigmi degli spazi di lavoro sotto piani di gestione unificati come Microsoft Intune . Ha esortato i team ad abbandonare le immagini master "golden master" sovradimensionate, che dipendono da cicli manuali di Sysprep per la cura e la ricomposizione, a favore di pipeline automatizzate di "image-as-code" basate su strumenti come Azure Image Builder e HashiCorp Packer. L'abbinamento di questa automazione con Entra ID Conditional Access, RDP Shortpath e l'offload multimediale peer-to-peer consente di scalare le prestazioni e la sicurezza zero-trust senza creare colli di bottiglia nella rete WAN.
Il messaggio principale emerso è stato di natura architetturale: il silo VDI isolato e gestito tramite interfaccia grafica è di fatto obsoleto. La moderna ingegneria EUC richiede familiarità con l'infrastruttura come codice, la federazione delle identità e le pipeline software automatizzate. La migrazione al cloud è un processo continuo di ottimizzazione delle prestazioni, governance della capacità e convalida della sicurezza, senza un punto di arrivo definitivo per gli amministratori. Il pubblico ha chiaramente apprezzato il fatto che Manchester abbia ampliato la discussione ai problemi operativi che interessano l'intero settore.
La prossima ondata di adozione di AVD e Windows 365
Relatore: Jason Smith, Vicepresidente del marketing di prodotto, Liquidware
Questa sessione ha esplorato la crescente diffusione di Azure Virtual Desktop e Windows 365, man mano che le organizzazioni passano dai progetti pilota a flotte complesse e complete di utenti finali. Jason Smith, esperto di lunga data nel settore EUC (User Computing) con una profonda competenza nella distribuzione di applicazioni e nella gestione degli spazi di lavoro presso Liquidware , ha analizzato gli ostacoli operativi che i team incontrano durante questa fase.
Punti chiave sul disaccoppiamento delle applicazioni e sul DEX
La sessione ha messo in luce una tendenza in atto nel settore: i team aziendali stanno migrando le implementazioni VDI on-premise e multi-sessione legacy verso AVD e Windows 365, spesso spinti da forti aumenti dei costi di licenza e da tempi di rinnovo dei contratti sempre più ristretti. Il passaggio di gruppi di utenti complessi a un'infrastruttura cloud nativa comporta due problemi immediati: la proliferazione delle immagini e l'aumento vertiginoso dei costi di calcolo di Azure.
Secondo Smith, il controllo di questi costi senza compromettere le prestazioni di accesso dipende dalla capacità di disaccoppiare le applicazioni dal sistema operativo di base. Utilizzando Liquidware FlexApp per allegare pacchetti VHDX o CIM containerizzati su richiesta all'accesso, ha affermato, gli amministratori possono ridurre l'ingombro dell'immagine di base fino al 75% mantenendo tempi di accesso inferiori a 20 secondi, anche con carichi di lavoro impegnativi come Epic Hyperdrive in ambienti sanitari; questi sono i dati forniti da Liquidware durante la sessione.
Integrare questo modello di distribuzione con le analisi della Digital Employee Experience (DEX) in Stratusphere UX offre agli amministratori la visibilità necessaria per dimensionare correttamente e in sicurezza la densità degli host, rendendo la stratificazione granulare delle applicazioni la leva per una distribuzione agile degli spazi di lavoro nel cloud.
Breakout: Browser sicuro come servizio su Nutanix
Accesso nativo allo spazio di lavoro Kubernetes per applicazioni di intelligenza artificiale e aziendali.
Relatore: Jaymes Davis, Chief Evangelist, Kasm Technologies
Abbiamo scelto questa sessione di approfondimento perché collegava direttamente l'EUC con l'orchestrazione moderna dei container e l'infrastruttura di intelligenza artificiale. Jaymes Davis ha mostrato come Kasm Workspaces si distribuisce nativamente sulla piattaforma Nutanix Kubernetes (NKP) per trasmettere in streaming browser sicuri e temporanei e desktop containerizzati insieme a carichi di lavoro di intelligenza artificiale aziendale e LLM locali.
Punti chiave sugli spazi di lavoro effimeri e sull'isolamento delle minacce
Davis si è concentrato su uno dei vettori di attacco più persistenti per l'IT aziendale: il browser degli endpoint fisici. Tra vulnerabilità web zero-day ed exploit della memoria lato client, i gateway web sicuri tradizionali e i cicli mensili di applicazione delle patch agli endpoint faticano a contrastare gli avversari che sfruttano le falle prima ancora che esistano le firme.
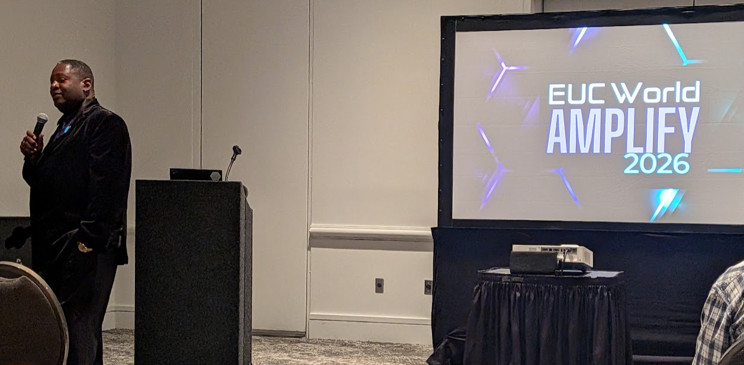
Figura 5: Jaymes Davis presenta la distribuzione di spazi di lavoro containerizzati su Nutanix.
Davis ha dimostrato come l'isolamento remoto del browser (RBI) basato su container modifichi questa dinamica di sicurezza. Kasm avvia sessioni leggere e containerizzate su richiesta all'interno della piattaforma Nutanix Kubernetes, in modo che il codice non attendibile non venga mai eseguito sul laptop locale e non sia necessaria alcuna macchina virtuale Windows persistente dedicata alla navigazione web. La sessione del browser trasmette all'utente solo pixel crittografati tramite tecnologie web open source.
Poiché l'esecuzione è isolata dall'endpoint, malware, script dannosi e download non autorizzati rimangono intrappolati all'interno di un contenitore temporaneo che viene distrutto al termine della sessione.
L'esecuzione su NKP semplifica le operazioni del cluster Day-2 su cloud on-premise e ibridi e fornisce agli ambienti di sviluppo in ambiente sandbox e all'inferenza LLM basata su CPU private una base sicura e a basso overhead che non richiede un grande investimento in GPU.
Sessione sponsorizzata da Nerdio Premier: Operazioni desktop cloud aziendali
Dopo un ottimo pranzo, il pomeriggio è iniziato con la sessione tecnica di punta di Nerdio, "Dalla migrazione alle operazioni: automatizzare lo spazio di lavoro digitale con Nerdio", presentata da Yangzhi Zhao, che ha esaminato i meccanismi operativi necessari per gestire, automatizzare e ottimizzare i costi degli ambienti desktop cloud su larga scala.
Punti chiave sul ciclo di vita delle macchine virtuali ibride e sui pool globali
Gli ingegneri specializzati nella virtualizzazione che migrano ambienti VDI aziendali si trovano da tempo a dover gestire il compromesso tra la flessibilità del cloud pubblico e i vantaggi economici del cloud privato. Sebbene Microsoft gestisca gli aspetti tecnici del piano di controllo per Azure Virtual Desktop Hybrid, il provisioning automatico degli host di sessione, la pianificazione dell'alimentazione e gli aggiornamenti continui del ciclo di vita richiedono ancora un notevole carico amministrativo.
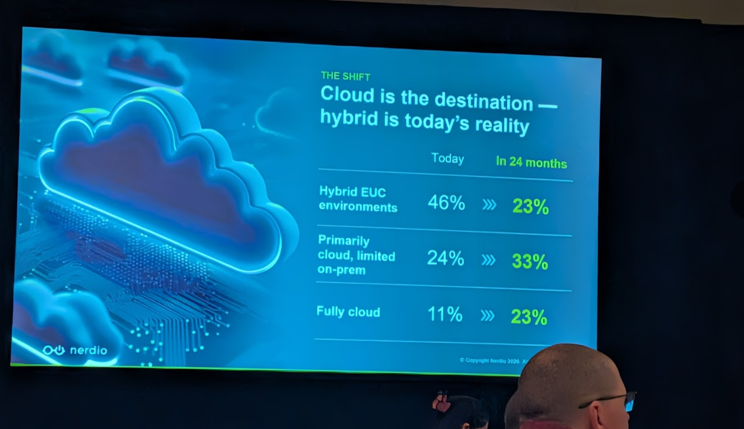
Figura 6: Presentazione di Nerdio che illustra in dettaglio le metriche di migrazione al cloud e i passaggi aziendali EUC ibridi.
La slide di Nerdio ha quantificato il cambiamento: secondo la sua indagine, il 46% degli ambienti EUC (User and Commerce) è oggi ibrido, percentuale che scenderà al 23% entro 24 mesi, mentre gli ambienti prevalentemente cloud cresceranno dal 24% al 33% e quelli completamente cloud dall'11% al 23%. In Nerdio Manager for Enterprise 8.2 , rilasciato lo stesso giorno, Nerdio estende l'automazione del ciclo di vita delle VM agli hypervisor del cloud privato, con AVD Hybrid su Nutanix ora disponibile a livello generale e VMware vSphere in anteprima. Insieme allo strumento di valutazione Nerdio Compass, gli architetti IT possono valutare i gruppi di distribuzione Citrix esistenti, mappare i profili di consumo degli utenti alle SKU di Windows 365 Cloud PC e pianificare fasi di migrazione graduali verso Azure senza dover riprogettare da zero le immagini master.
Per risolvere la complessità operativa multiregionale, i Global Pools di Nerdio, ora in anteprima pubblica, aggiungono un livello di astrazione al di sopra degli oggetti AVD nativi, strutturati come un sistema hub-and-spoke di una compagnia aerea. Gli utenti ricevono un singolo diritto tramite Microsoft Entra ID, mentre Nerdio organizza i pool host sottostanti in cluster regionali e instrada il traffico degli utenti tramite policy basate su attributi o percentuali di Entra.
Questa architettura semplifica il failover per il ripristino di emergenza, consente il test progressivo delle immagini canary e permette il bursting ibrido on-demand su Azure Compute quando l'infrastruttura locale raggiunge la capacità massima. Abbiamo parlato della prima presentazione di entrambe le funzionalità al NerdioCon di maggio.
Amplifica UnConference: l'IA, il buono, il cattivo e il brutto dell'IA aziendale
Relatori: Patrick Coble, VoiSec, e Jaymes Davis, Kasm Technologies
La giornata si è conclusa con la sessione Amplify UnConference. A differenza delle presentazioni formali in teatro, il formato unconference mette i partecipanti al comando dell'agenda. Ha offerto un forum aperto in cui architetti e amministratori hanno potuto parlare francamente di implementazioni reali, lontano dalle presentazioni patinate dei fornitori.
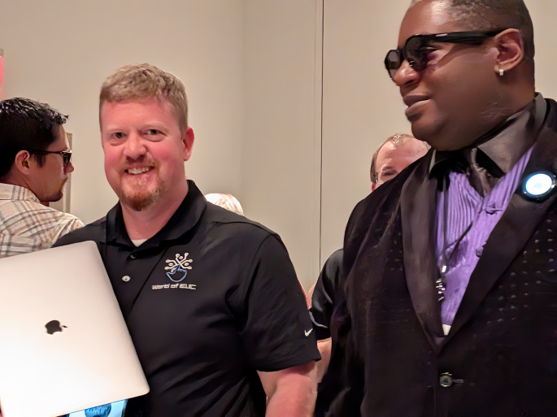
Figura 7: Patrick Coble e Jaymes Davis guidano la discussione sull'IA all'Amplify UnConference.
Punti chiave: Inferenza locale pragmatica vs. sovraccarico dell'IA nel cloud
Sebbene l'IA generativa offra vantaggi concreti in termini di efficienza nella scrittura di codice standard, nell'automazione di script amministrativi e nell'accelerazione della risoluzione dei problemi, la discussione si è concentrata sulle difficoltà finanziarie e di governance che i responsabili IT si trovano ad affrontare. Il "problema" principale riguarda i modelli di abbonamento: le tariffe di licenza aggiuntive per utente, che vanno dai 200 ai 400 dollari all'anno, si trasformano rapidamente in costi insostenibili quando i dati di telemetria mostrano che i dipendenti utilizzano lo strumento principalmente per la semplice sintesi delle email.
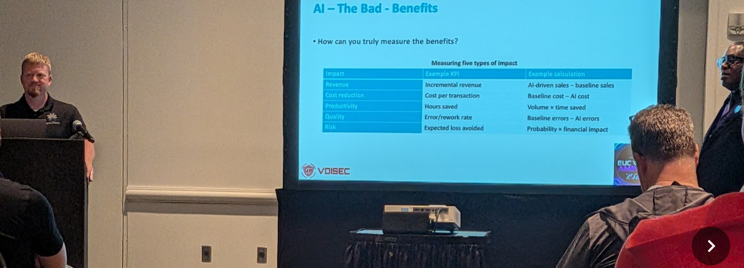
Figura 8: Slide della sessione UnConference che analizza i KPI aziendali e il rapporto costi-benefici dell'IA aziendale.
Il problema principale riguarda la conformità, la sovranità dei dati e i rischi di accuratezza. Da strumenti agentici non verificati che effettuano chiamate esterne non autorizzate a sistemi automatizzati di riepilogo delle riunioni che introducono errori fattuali critici, i sistemi LLM (Learning Lifecycle Management) in cloud pubblico sono privi di meccanismi di controllo deterministici.
Queste lacune nella governance stanno determinando un notevole spostamento verso l'inferenza privata on-premise. Eseguendo modelli locali tramite runtime come Ollama o LM Studio su hardware aziendale, le organizzazioni mantengono i dati sensibili dietro firewall interni, eliminano i costi ricorrenti delle API cloud e mantengono la completa tracciabilità dei payload immediati.
Networking sul fiume Milwaukee: crociera nel porto e sapori locali
Martedì sera, dopo la fiera, i partecipanti si sono recati a Milwaukee per una crociera a bordo della Miss Wisconsin, nel porto di Milwaukee, sponsorizzata da EDCi , Parallels , 10ZiG e Liquidware . La passeggiata ha portato i partecipanti attraverso lo storico quartiere di Old World Third Street a Milwaukee, passando davanti a luoghi simbolo come il Wisconsin Cheese Mart e la birreria Hofbräu München.
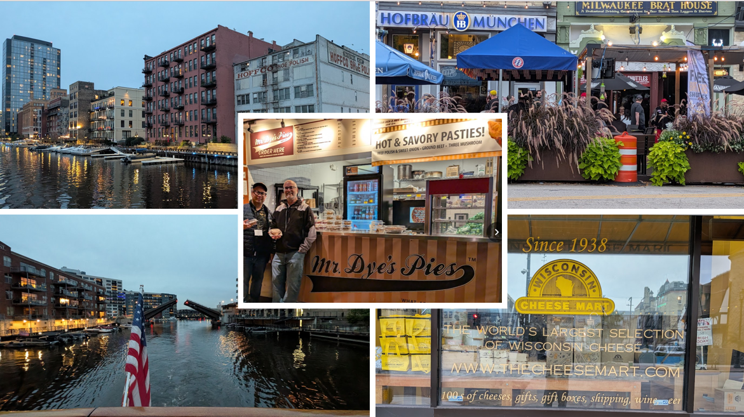
Figura 9: Panorami lungo il lungofiume di Milwaukee, quartiere tedesco e sosta serale da Mr. Dye's Pies.
La gita in barca ha offerto un'ottima occasione per parlare di lavoro con ingegneri e colleghi del settore in un'atmosfera informale. Abbiamo concluso la serata di martedì in vero stile Milwaukee con una sosta da Mr. Dye's Pies per gustare dei pasticci salati caldi e fragranti, un'esperienza locale memorabile.
Riflessioni conclusive del primo giorno.
Le sessioni di martedì hanno offerto un quadro chiaro dello stato attuale dell'ingegneria degli spazi di lavoro moderni. I desktop virtuali non sono più considerati isole isolate; l'attenzione si è spostata sull'infrastruttura di supporto: containerizzazione dinamica delle applicazioni, zero trust basato sull'identità, automazione del ciclo di vita ibrido, gestione economica del cloud e inferenza AI on-premise. Di seguito, la copertura del secondo e terzo giorno.

Figura 10: Badge di Tom Fenton in rappresentanza di StorageReview all'EUC World Amplify 2026.


 Amazon