

La settimana scorsa, un cliente ha rivelato una grave vulnerabilità del NAS TerraMaster che l'azienda deve ancora riparare. TerraMaster afferma che i propri sistemi NAS sono disponibili solo su una rete locale. A quanto pare, però, i loro sistemi NAS sono accessibili su tutta Internet tramite il protocollo UPnP. Universal Plug and Play (UPnP) viene utilizzato da un numero infinito di dispositivi di rete, inclusi NAS, router, computer, console di gioco, stampanti, dispositivi mobili, dispositivi IoT e molti altri.
Per saperne di più – 4 passaggi per un NAS sicuro
La vulnerabilità tramite UPnP può concedere utenti non autenticati, consentendo loro di invadere ed estrarre da remoto i tuoi dati, scansionare le tue reti locali o persino far partecipare i tuoi dispositivi ad attacchi DDoS. Abbiamo contattato Kevin Norman, l'utente TerraMaster dietro questa recente scoperta. Ha condiviso con noi la sua opinione su questa esposizione, ulteriori dettagli e anche alcune e-mail inviate all'azienda, in cui descrive i risultati.
Cos'è UPnP?
Innanzitutto, consideriamo uno scenario associato e tradizionale; poiché riceviamo lettori da tutti gli ambiti e domini, è importante iniziare dalle basi. Ogni volta che colleghi un dispositivo USB, come un mouse, una tastiera, un HDD portatile, al tuo computer, stai utilizzando Plug and Play (PnP). Il tuo dispositivo viene immediatamente riconosciuto nell'intero computer; PnP ti risparmia il fastidio di eseguire manualmente qualsiasi configurazione aggiuntiva. Similmente al PnP, Universal Plug and Play (UPnP) aiuta a rilevare eventuali dispositivi collegati in rete nella rete locale. È destinato (principalmente) alle reti wireless residenziali e SOHO. Gli scenari tipici sono il collegamento di un router, un sistema di gioco, un NAS o una stampante, dove questi dispositivi verranno riconosciuti immediatamente dal personal computer e da altri dispositivi.
UPnP è pratico e consente rapidamente a più dispositivi di trovare client sulla rete locale. E proprio come il PnP, riduce drasticamente la complessità della configurazione di nuovi dispositivi. Tuttavia, UPnP può anche essere regolato automaticamente dal router, consentendo ai dispositivi di accedere all'esterno della rete locale. Utilizzando un altro protocollo popolare, Internet Gateway Device (IGD), un client UPnP può ottenere l'indirizzo IP esterno per la rete e aggiungere nuove mappature di port forwarding come parte del processo di configurazione. Questo metodo potrebbe sembrare interessante dal punto di vista del consumatore, ma questo vantaggio sfrutta anche vulnerabilità e attacchi su larga scala. UPnP è essenzialmente progettato per essere utilizzato in reti locali affidabili, dove il protocollo non necessita di implementare alcuna forma di autenticazione o verifica.
“ Il protocollo UPnP, di default, non implementa alcuna autenticazione, pertanto le implementazioni di dispositivi UPnP devono implementare il servizio aggiuntivo Device Protection o il Device Security Service. Una soluzione non standard chiamata UPnP-UP (Universal Plug and Play – User Profile) propone un'estensione per consentire meccanismi di autenticazione e autorizzazione degli utenti per dispositivi e applicazioni UPnP. Molte implementazioni di dispositivi UPnP non dispongono di meccanismi di autenticazione e, per impostazione predefinita, presuppongono che i sistemi locali e i relativi utenti siano completamente affidabili. ”
Vulnerabilità del NAS TerraMaster scoperta tramite UPnP
TerraMaster Technology Co., Ltd. è un'azienda cinese specializzata in software per computer, storage di rete (NAS) e storage ad accesso diretto (DAS). Recentemente, Kevin Norman ha pubblicato un post sul suo blog rivelando una vulnerabilità nel protocollo UPnP di TerraMaster, che si è rapidamente diffusa su Reddit e Hacker News . Kevin, un ingegnere del software del Regno Unito, ha affermato di aver segnalato il problema a TerraMaster nel febbraio di quest'anno tramite e-mail, dopo aver eseguito alcuni test in modo indipendente.
Kevin ha rilevato la vulnerabilità UPnP utilizzando un TerraMaster F2-210. La scoperta ha risvegliato la sua attenzione, probabilmente, a causa della sua consapevolezza e delle sue preoccupazioni sull'uso dei protocolli UPnP, come aveva affermato e citato in altri suoi articoli.
Il NAS e molti altri dispositivi di rete vengono comunemente amministrati tramite un'interfaccia Web, che spesso è la stessa GUI. Nel caso di TerraMaster, utilizza TerraMaster Operating System (TOS) per far funzionare il NAS. Questo sistema operativo richiede di accedere alla sua GUI visitando il nome host del NAS sulla rete utilizzando la porta 8181. L'interfaccia di sistema afferma apertamente che il NAS non è accessibile pubblicamente.
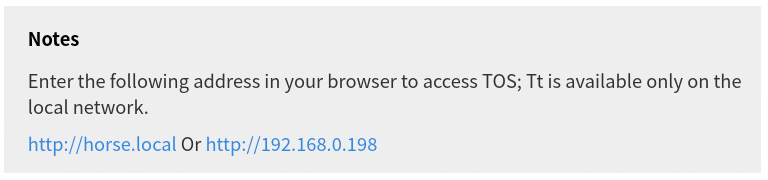
Tuttavia, Kevin spiega che dopo alcuni giorni dall'installazione del NAS, ha scoperto che poteva raggiungerlo utilizzando il suo IP pubblico, anche se non aveva effettuato alcun port forwarding. Ancora una volta, la GUI ha dichiarato che il NAS era accessibile solo dalla rete locale.
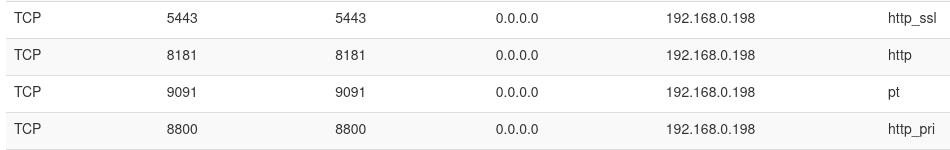
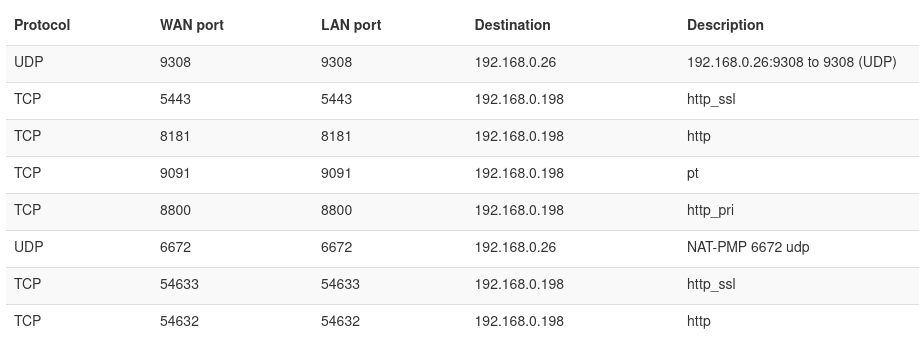
Ha ispezionato le regole di port forwarding del suo router, identificando che il NAS esponeva quattro porte utilizzando UPnP. Non solo è stato esposto alla rete esterna tramite la porta 8181 ma anche la porta 5443. Altre porte, ha detto Kevin, includono la 9091 e la 8800, per le quali non è riuscito a trovare alcuna spiegazione. La porta 9091 viene generalmente utilizzata per Portainer, uno strumento di gestione dei contenitori per Docker, che non aveva installato sul NAS.
Ha ipotizzato che gli sviluppatori di TerraMaster stessero utilizzando queste porte e che probabilmente si fossero dimenticati di rimuovere la configurazione necessaria prima di rilasciare il software. " Sembra che alcune di queste regole siano rimaste dal processo di sviluppo", ha commentato Kevin. "Confido nell'affidabilità di questo NAS, tuttavia nutro dei dubbi sull'affidare la sua interfaccia web a Internet. In generale, è buona norma esporre il meno possibile a Internet! "
Inoltre, ha provato a cambiare la porta del server web con qualcosa di diverso a partire da 8181. Il sistema inoltra la nuova porta ma lascia comunque esposta la vecchia porta. È qui che ha deciso di contattare TerraMaster per cercare di capire cosa stesse succedendo.
Risposta e soluzione alternativa di TerraMaster
Kevin ha contattato l'azienda, ma non ci sono stati consigli a cui prestare attenzione o soluzioni da parte loro per risolvere tempestivamente il problema. Kevin è uscito da solo, trovando l'accesso root al router, che era solito scavare da solo. Sottolinea il suo apprezzamento per TerraMaster per aver fornito almeno l'accesso root.
Dopo aver effettuato l'accesso al NAS tramite SSH e aver utilizzato i privilegi di root per esplorare il file system, è stato scoperto un file modificabile. Il file " /etc/upnp.json " contiene un elenco di regole di port forwarding. Kevin ha proposto una soluzione rapida modificando questo file. Ha spiegato: "Basta impostare bEnable a 0 per le porte che non si desidera esporre, riavviare il NAS e verificare le regole di port forwarding."
" Questo risolve quasi completamente il problema; tuttavia, sembra che le porte 8181 e 5443 siano ancora attive ma restituiscano un errore 404 da quando abbiamo spostato il server web in precedenza", spiega Kevin. "È meglio di prima, ma non è ancora perfetto. Attendo ulteriori istruzioni da Terramaster/un aggiornamento del software ".
Tieni presente che Kevin è un ingegnere del software. E come molti nel settore IT, comprende e ha molta familiarità con il networking, la codifica e i concetti IT generali. Ma ci sono molti altri che non lo fanno. Gli utenti regolari non saranno in grado di accedere a un sistema e modificare i parametri avanzati, anche dopo averlo cercato su Google.
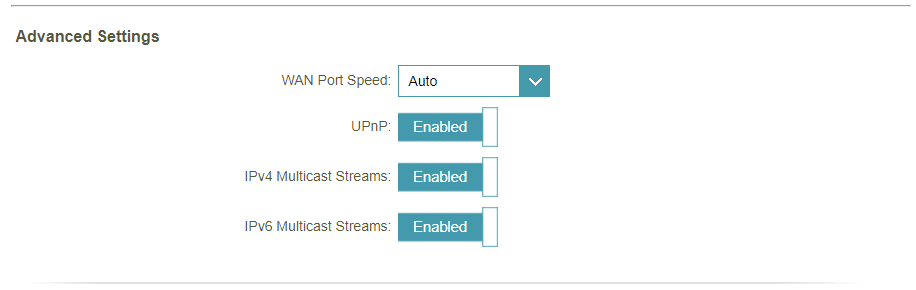
Senza entrare in ulteriori tecnicismi, se sei veramente preoccupato per questo UPnP, dovresti disabilitarlo, almeno fino a quando non farai ulteriori ricerche e consultazioni. Anche Kevin alla fine ha optato per questa opzione.
Un’opinione estesa e la risposta della comunità
In seguito al nostro contatto, Kevin ci ha risposto, esprimendoci gentilmente la sua opinione sulla questione. Ha anche pubblicato un altro post sul suo blog, in cui approfondisce l'argomento. Dopo aver segnalato e pubblicato la vulnerabilità, Kevin ha ricevuto diversi messaggi dalla community, molti dei quali a sostegno del suo punto di vista su UPnP e TerraMaster. Altri, invece, non erano d'accordo.
Ci ha detto, e in seguito ha anche scritto nel suo blog, quanto segue: “Alcuni suggeriscono di disabilitare UPnP sul router locale, ma personalmente credo che questo non copra il punto. Sono un ingegnere del software che si diletta regolarmente nell'infrastruttura (Kubernetes e simili) e quindi ho un'idea di quello che sto facendo. Pertanto “potrei” disabilitare UPnP. Questi prodotti NAS non sono pensati per essere venduti a persone come me, penso, sono più mirati al consumatore medio, che non ha idea di cosa sia il port forwarding o UPnP."
Siamo d'accordo con Kevin qui, come abbiamo scritto e spiegato anche nella sezione precedente.
Ha continuato:
" Disabilitare UPnP chiude sicuramente questa specifica falla di sicurezza, ma, tornando alla realtà, la stragrande maggioranza dei router per uso domestico ha questa funzione attiva e, di conseguenza, la maggior parte dei dispositivi NAS in circolazione si espone inconsapevolmente a tale rischio."
" Altri suggeriscono di acquistare un nuovo router che supporti due reti LAN separate, in modo che questo NAS possa essere collegato a una LAN a cui è negato l'accesso diretto a Internet/che non supporta UPnP. È ancora più assurdo aspettarsi che i consumatori facciano una cosa del genere. Potrei farlo io stesso, e potrei anche farlo in futuro, ma al momento non sento il bisogno di aggiornare la mia apparecchiatura di rete; funziona, ne sono soddisfatto e, ancora una volta, per le stesse ragioni che ho spiegato sopra, non coglie il punto. "
" Ecco perché mi sono addentrato all'interno del dispositivo. Per fortuna TerraMaster offre i permessi di root su questi box, il che è un gesto apprezzabile. Questo mi ha permesso di trovare la soluzione. "
Allega inoltre un'ulteriore scoperta, fatta da un altro utente di TerraMaster, sul NAS. Un altro exploit relativo a TerraMaster, riguardante la divulgazione della password di amministratore, è stato segnalato nei commenti del post su Hacker News. https://news.ycombinator.com/item?id=26683488.
L'utente "kotsec" afferma:
“ Al momento NON dovreste avere alcun NAS TerraMaster esposto a Internet. Il mese scorso ho segnalato un bug a TerraMaster che non è ancora stato risolto .”
“ Andate su http://NAS_IP/module/api.php?wap/ e vi verrà mostrata la password di amministratore sotto forma di hash md5crypt. Perché? Presumo sia una sorta di backdoor/codice di sviluppo, ma non ne ho la certezza. ”
Quindi, dovresti usare UPnP?
Non dovrebbe esserci nulla di sostanzialmente sbagliato nell'uso di UPnP. Tuttavia, sembra che questi protocolli presentino molti problemi di sicurezza. Questo non è il primo caso segnalato sulla vulnerabilità di UPnP; molti altri negli ultimi anni sono stati correlati a router, altri dispositivi di rete e reti locali.
Di solito, è improbabile che gli attacchi alle vulnerabilità UPnP vengano eseguiti contro utenti domestici, ma contro SOHO e PMI. Tuttavia potrebbe succedere. In ogni caso, il NAS non dovrebbe essere il dispositivo che richiede l'inoltro dalla rete Internet pubblica. Kevin e altri utenti TerraMaster stanno ancora aspettando una correzione o una patch per risolvere questo problema.
Sembra che il dilemma se disabilitare o meno l'UPnP dipenda interamente da te; è barattare la sicurezza con la comodità. L'UPnP abilitato nel router potrebbe esporre molti dei tuoi dispositivi e applicazioni a Internet, ma allo stesso tempo ti renderà più semplice raggiungerli da remoto.
Dovresti disabilitare UPnP se non prevedi di utilizzare applicazioni che necessitano del port forwarding. Console e server di gioco, dispositivi IoT e applicazioni peer-to-peer sono i migliori esempi al giorno d'oggi. Se hai bisogno di una di queste applicazioni e non desideri ancora utilizzare UPnP, puoi sempre eseguire il port forwarding manuale (vecchio stile) nel tuo router. Per quello che vale, Kevin ha finito per disabilitare UPnP e sembra più felice per questo.
Per saperne di più – 4 passaggi per un NAS sicuro
***Aggiornamento 4/12/2021 – TerraMaster ha rilasciato un aggiornamento del firmware ***


 Amazon