

Secondo un rapporto di Veeam sulle tendenze del ransomware del 2022, i criminali informatici riescono a crittografare in media il 47% dei dati di produzione, mentre le vittime riescono a recuperare solo il 69% dei dati compromessi. Il rapporto sul ransomware è stato presentato oggi al VeeamON 2022 ed è disponibile per il download.
Secondo il rapporto, le aziende stanno perdendo la battaglia quando si tratta di difendersi dagli attacchi ransomware, secondo cui il 72% delle organizzazioni ha subito attacchi parziali o completi sui propri repository di backup, con un impatto drammatico sulla capacità di recuperare i dati senza pagare il riscatto. Il rapporto ha inoltre rilevato che l’80% degli attacchi riusciti hanno preso di mira vulnerabilità note, rafforzando l’importanza dell’applicazione di patch e dell’aggiornamento del software. Quasi tutti gli aggressori hanno tentato di distruggere i repository di backup per disabilitare la capacità di ripristino della vittima senza pagare il riscatto.
Il Veeam 2022 Ransomware Trends Report rivela i risultati di una società di ricerca indipendente che ha intervistato 1,000 leader IT le cui organizzazioni sono state colpite da almeno un attacco ransomware negli ultimi 12 mesi, risultando uno dei report più completi nel suo genere. Questo studio, il primo nel suo genere, analizza i principali insegnamenti tratti da questi incidenti, il loro impatto sugli ambienti IT e le misure adottate per implementare moderne strategie di protezione dei dati al fine di garantire la continuità operativa. Il progetto di ricerca ha intervistato specificamente quattro figure professionali IT (CISO, professionisti della sicurezza, amministratori di backup e responsabili IT) per comprendere il livello di preparazione informatica all'interno delle organizzazioni.
“Il ransomware ha democratizzato il furto di dati e richiede un raddoppio della collaborazione da parte delle organizzazioni di ogni settore per massimizzare la loro capacità di rimediare e recuperare senza pagare il riscatto”, ha affermato Danny Allan, CTO di Veeam. “Pagare i criminali informatici per ripristinare i dati non è una strategia di protezione dei dati. Non vi è alcuna garanzia di recuperare i dati, i rischi di danno reputazionale e di perdita di fiducia da parte dei clienti sono elevati e, cosa più importante, ciò alimenta una profezia che si autoavvera e che premia l’attività criminale”.
Il pagamento del riscatto non è una strategia di recupero
Tra le organizzazioni intervistate, il 76% delle vittime informatiche ha pagato il riscatto per porre fine a un attacco e recuperare i dati. Sfortunatamente, mentre il 52% ha pagato il riscatto ed è riuscito a recuperare i dati, il 24% ha pagato il riscatto ma non è stato comunque in grado di recuperare i dati, con una probabilità su tre che il pagamento del riscatto non porti ancora a nessun dato. In particolare, il 19% delle organizzazioni non ha pagato il riscatto perché ha potuto recuperare i propri dati. Questo è ciò a cui deve aspirare il restante 81% delle vittime informatiche: recuperare i dati senza pagare il riscatto.
“Uno dei tratti distintivi di una forte strategia di Modern Data Protection è l’impegno verso una politica chiara secondo la quale l’organizzazione non pagherà mai il riscatto, ma farà tutto ciò che è in suo potere per prevenire, rimediare e recuperare dagli attacchi”, ha aggiunto Allan. “Nonostante la minaccia pervasiva e inevitabile del ransomware, la narrazione secondo cui le aziende sono impotenti di fronte ad esso non è accurata. Educare i dipendenti e garantire che pratichino un’igiene digitale impeccabile; conduciamo regolarmente test rigorosi delle soluzioni e dei protocolli di protezione dei dati e creiamo piani dettagliati di continuità aziendale che preparino le principali parti interessate agli scenari peggiori."
La prevenzione richiede diligenza sia da parte dell'IT che degli utenti
La “superficie di attacco” per i criminali è varia. I criminali informatici molto spesso ottengono prima l'accesso agli ambienti di produzione tramite utenti erranti che fanno clic su collegamenti dannosi, visitano siti Web non sicuri o interagiscono con e-mail di phishing, esponendo la natura evitabile di molti incidenti. Dopo aver ottenuto con successo l'accesso all'ambiente, la differenza nei tassi di infezione tra server di data center, piattaforme di uffici remoti e server ospitati su cloud è stata minima.
Nella maggior parte dei casi, gli intrusi hanno approfittato delle vulnerabilità note, inclusi i comuni sistemi operativi e hypervisor, le piattaforme NAS e i server di database, senza lasciare nulla di intentato e sfruttando qualsiasi software privo di patch o obsoleto. In particolare, tassi di infezione significativamente più alti sono stati segnalati dai professionisti della sicurezza e dagli amministratori di backup rispetto alle operazioni IT o ai CISO, il che implica che “chi è più vicino al problema vede ancora più problemi”.
La riparazione inizia con l’immutabilità
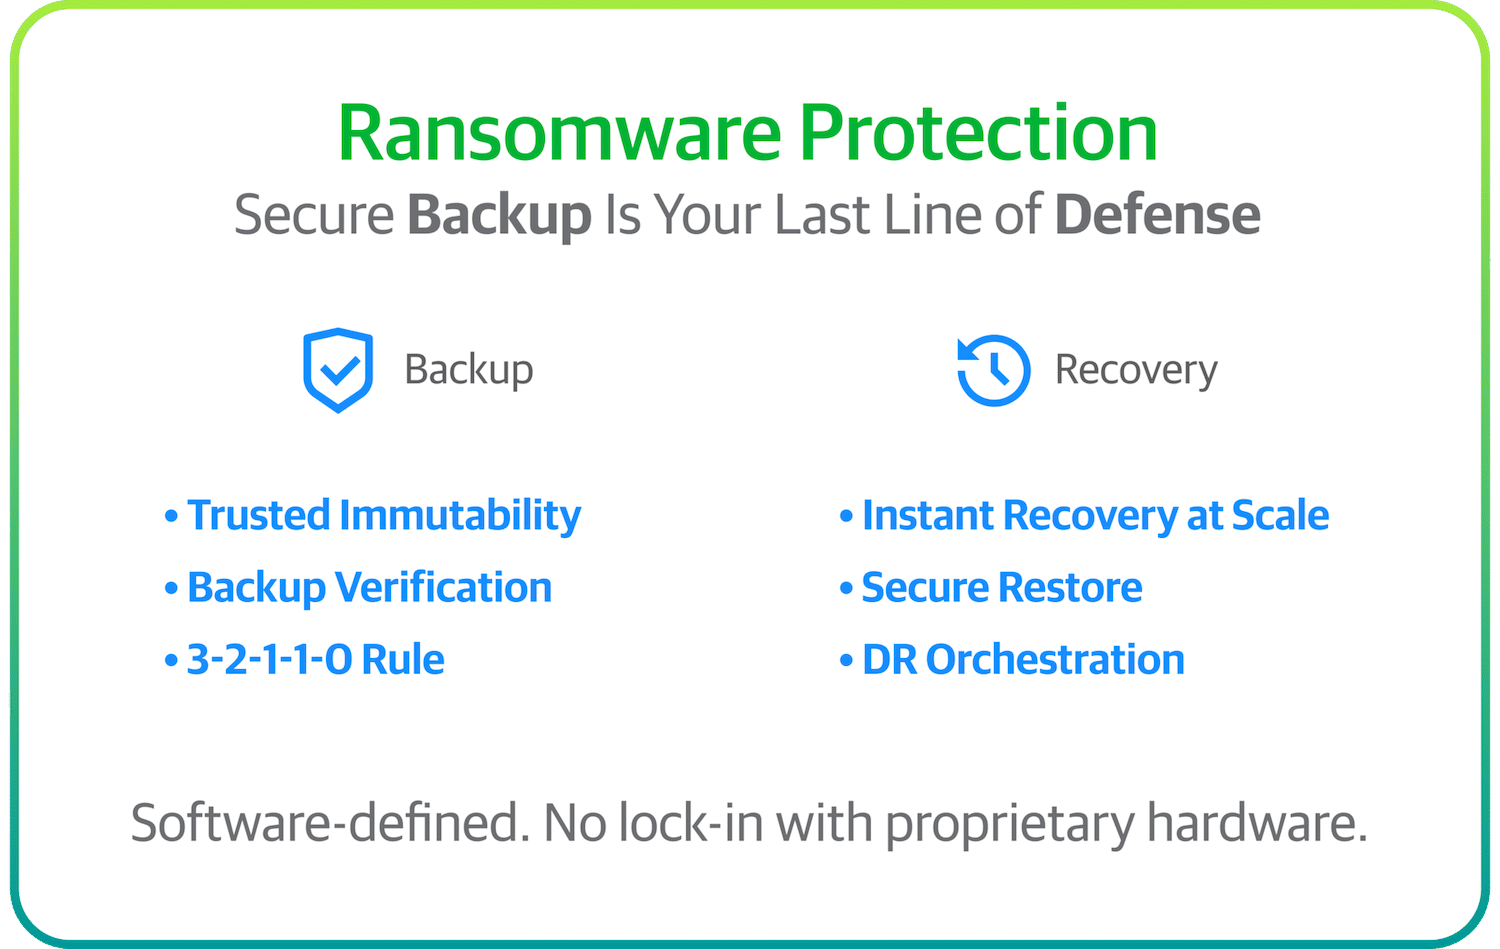
Gli intervistati hanno confermato che il 94% degli aggressori ha tentato di distruggere i repository di backup e nel 72% dei casi questa strategia ha avuto almeno parzialmente successo. Questa rimozione dell’ancora di salvezza di un’organizzazione è una strategia di attacco popolare poiché aumenta la probabilità che le vittime non abbiano altra scelta che pagare il riscatto. L’unico modo per proteggersi da questo scenario è avere almeno un livello immutabile o separato all’interno del quadro di protezione dei dati, che il 95% degli intervistati ha dichiarato di avere ora. Molte organizzazioni hanno riferito di avere un certo livello di immutabilità o di supporti air-gap in più di un livello della loro strategia su disco, cloud e nastro.
Altri risultati chiave del Veeam 2022 Ransomware Trends Report includono:
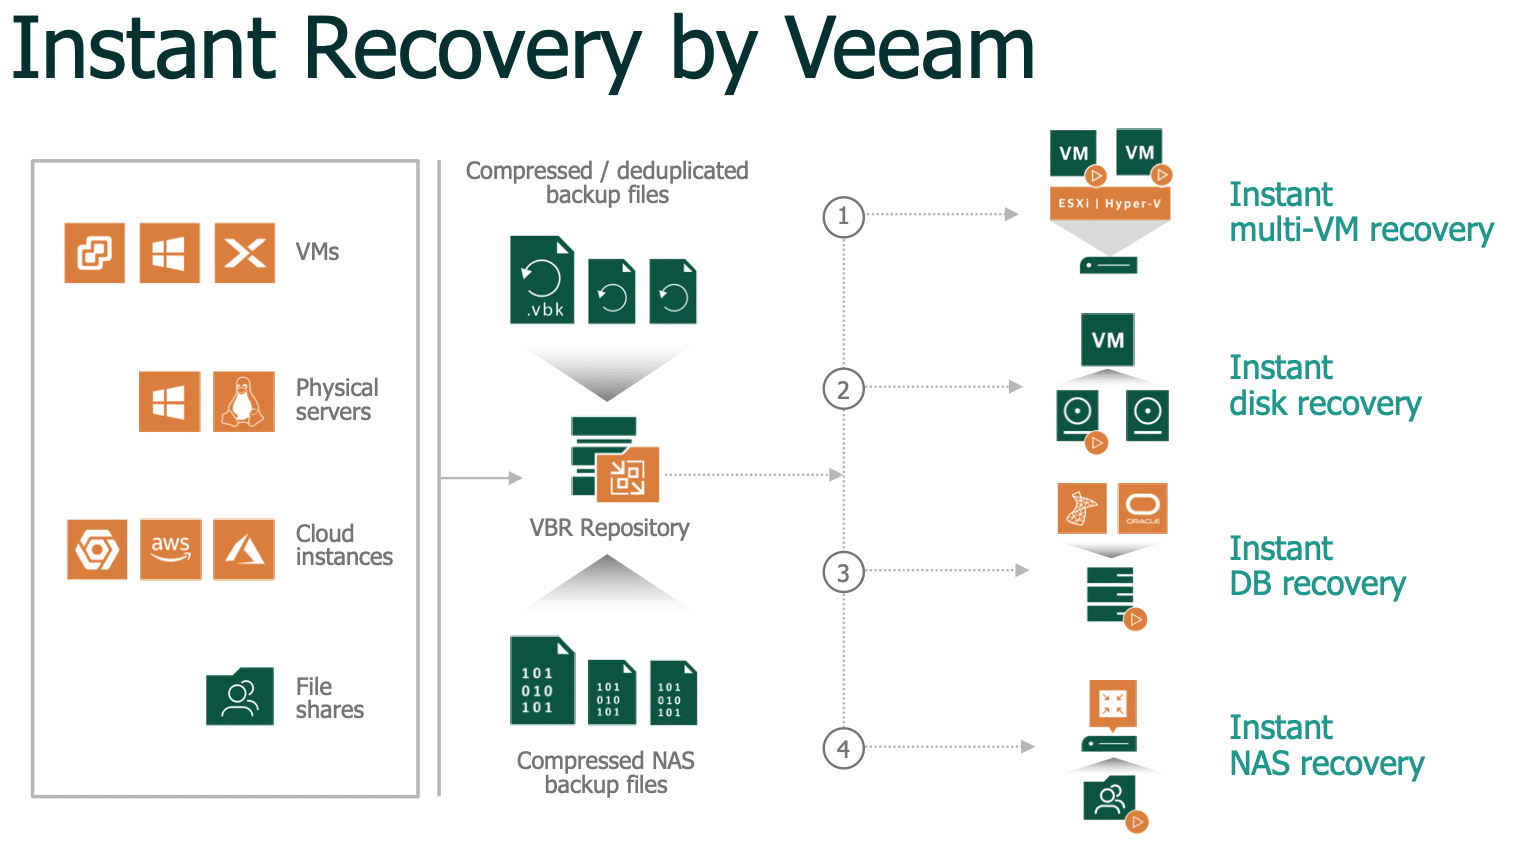
- L'orchestrazione è importante: Per garantire in modo proattivo la ripristinabilità dei propri sistemi, un team IT su sei (16%) automatizza la convalida e la ripristinabilità dei propri backup per garantire che i propri server siano ripristinabili. Quindi, durante la riparazione di un attacco ransomware, il 46% degli intervistati utilizza una “sandbox” isolata o un’area di staging/test per garantire che i dati ripristinati siano puliti prima di reintrodurre i sistemi in produzione.
- L’allineamento dell’organizzazione deve unificare: l’81% ritiene che le strategie cyber e di continuità aziendale/disaster recovery della propria organizzazione siano allineate. Tuttavia, il 52% degli intervistati ritiene che le interazioni tra questi team debbano essere migliorate.
- La chiave è diversificare i repository: quasi tutte (95%) le organizzazioni dispongono di almeno un livello di protezione dei dati immutabile o con air gap. Il 67% utilizza repository cloud che offrono immutabilità, il 22% utilizza repository su disco locali con immutabilità o blocco e il 45% utilizza nastri con air gap. Immutabili o meno, le organizzazioni hanno notato che oltre ai repository su disco, il 62% dei dati di produzione è ancora archiviato su nastro e il XNUMX% finisce nel cloud ad un certo punto del ciclo di vita dei dati.
A proposito del rapporto
Veeam ha incaricato una società di ricerche di mercato indipendente, Vanson Bourne, di condurre un sondaggio tra 1,000 leader IT imparziali sull'impatto del ransomware nei loro ambienti e sul futuro delle loro strategie IT e iniziative di protezione dei dati. Gli intervistati rappresentavano organizzazioni di tutte le dimensioni provenienti da 16 paesi in APJ, EMEA e nelle Americhe.
Per ulteriori informazioni, visita il sito https://www.veeam.com.
Risorse di supporto:


 Amazon