

Nell'ambito dell'IT aziendale, la maggior parte degli aggiornamenti di sicurezza avviene in genere in risposta a violazioni o altri incidenti significativi. Il recente standard INCITS FC-SP-3 rappresenta tuttavia una risposta proattiva alle scadenze normative e crittografiche che stanno già influenzando la pianificazione delle infrastrutture. Le linee guida CNSA 2.0 della NSA presentano ai sistemi di sicurezza nazionale un percorso di migrazione complesso, mentre i framework NIS2 e DORA dell'Unione Europea hanno integrato le politiche di crittografia e crittografia nei programmi di conformità attivi. La tempistica del calcolo quantistico intensifica questa pressione, non a causa di un prevedibile arrivo di un computer quantistico crittanaliticamente rilevante, ma perché gli attacchi "raccogli ora, decifra dopo" rendono vulnerabili i dati a lungo termine in anticipo. La roadmap della FCIA (Fibre Channel Industry Association) contestualizza queste sfide in relazione alla conformità al 2030, alle politiche di crittografia NIS2 e DORA e al ciclo standard di sostituzione triennale-quinquennale per server e storage.
La tempistica è fondamentale perché Fibre Channel trasporta dati che le aziende non possono assolutamente permettersi di perdere. Continua a rappresentare l'infrastruttura primaria per lo storage mission-critical in settori come finanza, sanità, pubblica amministrazione, servizi di pubblica utilità e altri settori regolamentati. Fibre Channel è isolato sia fisicamente che logicamente da Ethernet, non è instradabile dalle reti Ethernet ed è ulteriormente protetto tramite zonizzazione della rete e mascheramento dei dispositivi di storage. I dati di mercato di FCIA indicano che sono state spedite oltre 160 milioni di porte Fibre Channel, di cui più di 35 milioni ancora operative. Questa consistente base installata sottolinea l'importanza di FC-SP-3, che non richiede alle aziende di sostituire le proprie SAN, ma fornisce invece un approccio basato su standard per la protezione degli ambienti Fibre Channel esistenti.
FC-SP-3 introduce diversi aggiornamenti che migliorano la postura di sicurezza e semplificano l'implementazione. Rimuove la crittografia obsoleta ancora presente nelle versioni precedenti, tra cui 3DES, MD5, SHA-1, RSA-SHA-1, i vecchi gruppi DH-CHAP, l'utilizzo di RADIUS, l'autenticazione CT e le lunghezze ridotte delle chiavi AES per AES-GCM e AES-CBC. Al loro posto vengono introdotte aggiunte conformi a CNSA 2.0, tra cui ML-KEM-1024 per la creazione di chiavi e ML-DSA-87 per le firme digitali, insieme a PRF SHA-2 più robusti e all'uso obbligatorio di AES-GCM per la gestione delle associazioni di sicurezza. L'altro cambiamento principale è di natura strutturale: FC-SP-3 si allontana dagli elementi di conformità di FC-SP-2 e si orienta verso i profili di interoperabilità, in modo che le implementazioni possano allinearsi ai requisiti di sicurezza attuali senza trascinare avanti requisiti obsoleti ma conformi. Come parte di questa revisione, la specifica è stata ridotta di quasi la metà, da 288 a 152 pagine.
È importante sottolineare che FC-SP-3 da solo non elimina il rischio di esposizione; funge da insieme di strumenti, non da implementazione automatica. Lo standard è significativo perché fornisce al settore un percorso pratico verso un traffico SAN autenticato, crittografato e protetto in termini di integrità, integrato nei normali cicli di aggiornamento di server, HBA e storage. Per le aziende che gestiscono dati a lungo termine e infrastrutture regolamentate, la scadenza critica non si limita al Q-Day o al 2030, ma piuttosto alla prossima decisione di aggiornamento. Le sezioni seguenti esaminano le normative che guidano questi cambiamenti, gli aggiornamenti crittografici introdotti da FC-SP-3 e il modello pratico per l'implementazione della crittografia end-to-end su una rete Fibre Channel operativa.
Punti chiave
- Lo standard ha rispettato le scadenze: FC-SP-3, completato da INCITS T11 nel 2026, modernizza la sicurezza di Fibre Channel per soddisfare i requisiti CNSA 2.0, NIS2 e DORA con anni di anticipo rispetto alle date di conformità del 2030 e del 2031.
- Prima la sottrazione, poi la resistenza quantistica: Sono stati rimossi algoritmi crittografici obsoleti come 3DES, MD5, SHA-1 e i gruppi DH a meno di 2048 bit, mentre sono stati aggiunti gli algoritmi post-quantistici NIST ML-KEM-1024 e ML-DSA-87, riducendo la specifica da 288 a 152 pagine e semplificandone l'implementazione corretta.
- Crittografia senza costi aggiuntivi per le infrastrutture: La crittografia autonoma in volo genera le chiavi all'interno dell'HBA e funziona alla velocità di linea, senza server di chiavi esterno, senza modifiche allo switch SAN e senza carico aggiuntivo sulla CPU host.
- L'array mantiene i suoi superpoteri: La crittografia a livello di trasporto preserva la compressione, la deduplicazione e il rilevamento del ransomware, funzionalità che la crittografia a livello di applicazione compromette.
- La conformità segue il ciclo di aggiornamento: Un'implementazione graduale, integrata nel normale ciclo di aggiornamento hardware triennale-quinquennale, consentirà di ottenere una SAN completamente crittografata e resistente ai computer quantistici entro il 2030, come risultato secondario delle normali procedure di approvvigionamento.
La crittografia ha una scadenza
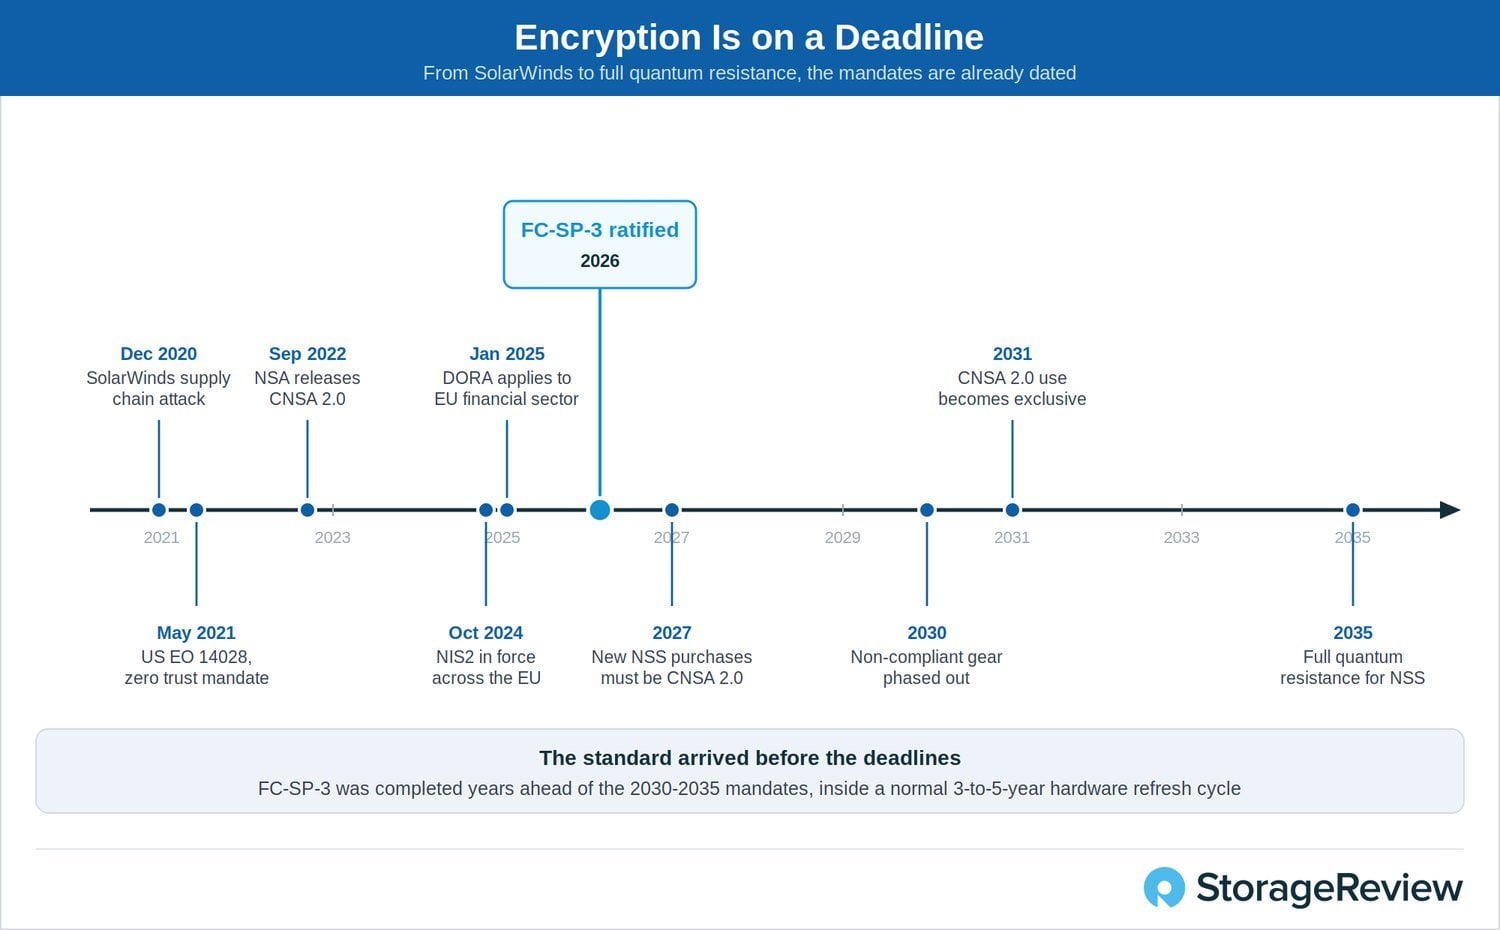
Lo sviluppo di FC-SP-3 è motivato principalmente dalla crescente necessità di misure di sicurezza avanzate nell'intera architettura tecnologica dei data center. Le architetture tradizionali si basano spesso su una fiducia implicita all'interno delle reti di storage; tuttavia, attacchi sofisticati a questo livello possono compromettere volumi significativi di dati. Gli attacchi alla catena di fornitura, esemplificati dalla campagna malware SolarWinds del 2019-2021, hanno dimostrato che le minacce interne che sfruttano componenti infrastrutturali compromessi stanno diventando sempre più diffuse.
In risposta diretta, il 12 maggio 2021 il Presidente degli Stati Uniti Joseph Biden ha emanato l'Ordine Esecutivo 14028. Tale ordine ha stabilito una serie di nuovi requisiti di sicurezza e procedure operative per i sistemi utilizzati dal governo federale (noti anche come Sistemi di Sicurezza Nazionale). Richiedendo la crittografia dei dati sia a riposo che in transito, ha di fatto obbligato le agenzie federali ad adottare i principi della suite originale Commercial National Security Algorithm (CNSA), che delineava gli algoritmi crittografici approvati per la protezione dei dati federali. Sebbene la suite CNSA (spesso indicata come CNSA 1.0) non affrontasse né anticipasse le capacità future, ha stabilito una base di riferimento per gli algoritmi accettabili per la protezione dei dati, la generazione di chiavi, l'hashing e la firma digitale.
CNSA 2.0 promuove gli obiettivi della suite preparando gli standard di sicurezza informatica del governo federale all'avvento del calcolo quantistico. Abbandona gli algoritmi che si ritiene possano essere facilmente violati dai computer quantistici e introduce algoritmi resistenti a questi ultimi. L'NSA ha progettato la politica in modo che venga implementata a fasi, con la prima fase di applicazione che inizierà dopo il 31 dicembre 2025. Entro il 1° gennaio 2027, le nuove installazioni dei Sistemi di Sicurezza Nazionale dovranno essere pienamente conformi a CNSA 2.0 e la dismissione dei sistemi non conformi dovrà essere completata entro il 31 dicembre 2030. Infine, tutti i Sistemi di Sicurezza Nazionale dovranno utilizzare esclusivamente algoritmi CNSA 2.0 entro il 31 dicembre 2031. Le scadenze sono ravvicinate per una rete di tali dimensioni, ma la minaccia di una violazione resa possibile dal calcolo quantistico rende tale misura necessaria agli occhi del governo federale degli Stati Uniti.
Gli Stati Uniti non sono l'unico Paese a richiedere misure di sicurezza più rigorose per i sistemi IT critici. Il Digital Operational Resilience Act (DORA), applicabile agli istituti finanziari nell'Unione Europea, impone rigide procedure di reporting, gestione del rischio e test di sicurezza per preparare al meglio tali servizi a futuri attacchi informatici. Analogamente, la direttiva Network and Information Security 2 (NIS2) incoraggia la condivisione di informazioni sulle minacce informatiche tra gli Stati membri dell'UE. Essa richiede a ciascun Paese di sviluppare e adottare strategie per contrastare gli attacchi alla catena di approvvigionamento e lo sfruttamento delle vulnerabilità. Poiché molte di queste normative richiedono una crittografia robusta dei dati in transito e a riposo, FC-SP-3 promuove il loro obiettivo comune di rendere le infrastrutture di base resilienti agli attacchi a ogni livello.
Q-Day e raccolto ora, decifrazione successiva.
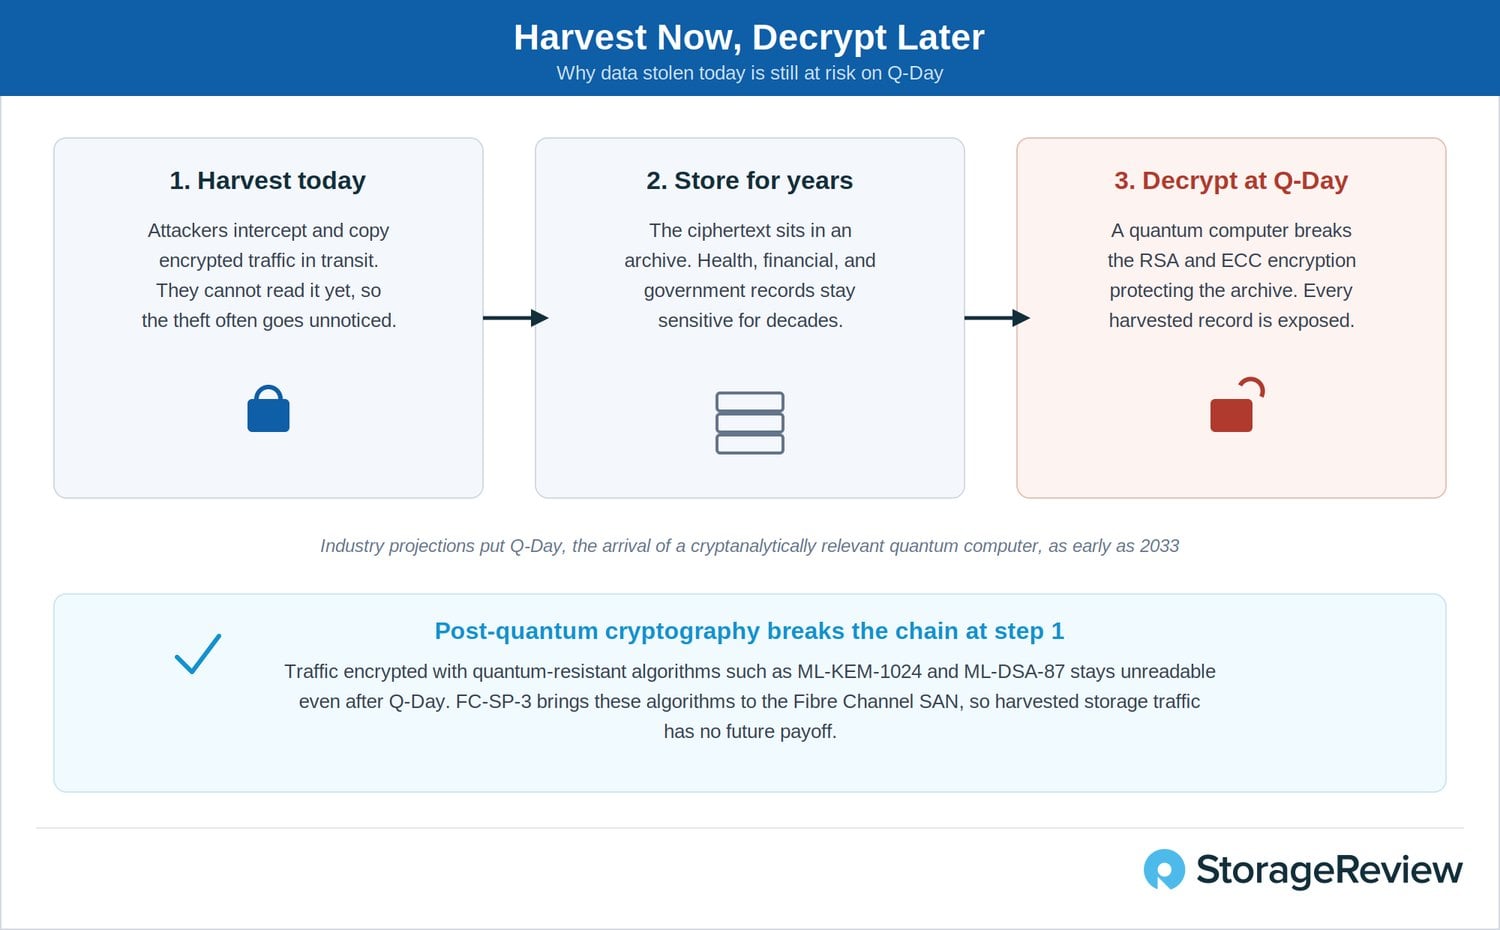
Sebbene CNSA 2.0 sembri un'impresa ardua, non è priva di fondamento. La strategia "Raccogli ora, decifra dopo" (HNDL) è attualmente impiegata da malintenzionati e si basa sulle future capacità dei computer quantistici per decifrare enormi quantità di comunicazioni intercettate e dati rubati. Mentre molti degli algoritmi e protocolli crittografici standard odierni sono altamente resistenti agli attacchi di forza bruta e ad altri metodi di decrittazione su hardware convenzionale, la creazione di un "Computer Quantistico Crittoanaliticamente Rilevante" (CRQC) potrebbe violare i metodi di crittografia a chiave pubblica che si basano su RSA e ECC (Crittografia a Curve Ellittiche).
Nel tentativo di ridurre l'efficacia di un potenziale attacco Q-Day, la NSA ha imposto che tutti i componenti crittografici del Sistema di Sicurezza Nazionale degli Stati Uniti debbano essere conformi allo standard CNSA 2.0 entro il 31 dicembre 2031, anticipando le proiezioni del settore che collocano il Q-Day già nel 2033. Gli algoritmi crittografici richiesti dallo standard CNSA 2.0 sono predisposti per il "calcolo post-quantistico", ovvero sono progettati per risolvere problemi matematici computazionalmente intrattabili, come i problemi reticolari e i problemi di teoria dei numeri unidirezionali . Utilizzando chiavi di dimensioni maggiori negli algoritmi tradizionali e implementando sofisticati algoritmi predisposti per il PQC, la NSA intende prevenire attacchi HNDL che potrebbero compromettere la sicurezza nazionale.
Due decenni di sicurezza Fibre Channel
La sicurezza di Fibre Channel non è nata con FC-SP-3. Lo standard rappresenta la terza generazione di un lavoro svolto presso INCITS (InterNational Committee for Information Technology Standards) per oltre vent'anni, sotto l'egida del Fibre Channel Technical Committee, noto come T11 . Il progetto FC-SP originale è stato approvato nel 2002 e pubblicato nel 2007, stabilendo controlli di autorizzazione e segmentazione che fornivano agli amministratori dello storage strumenti formali per determinare quali dispositivi potessero comunicare tra loro attraverso una rete. FC-SP-2 è stato adottato nel 2012, estendendo il framework all'autenticazione e alla crittografia, e ha continuato a evolversi attraverso due emendamenti, AM1 nel 2015 e AM2 nel 2023. FC-SP-3 è stato approvato come progetto nel 2022 e completato nel 2026 , aggiornando il framework per i requisiti normativi e post-quantistici che ora gravano sulle reti di storage.
Questa discendenza è importante perché definisce cosa FC-SP-3 sia e cosa non sia. Non si tratta di una reinvenzione della sicurezza Fibre Channel o di una risposta improvvisata a una singola minaccia. È la modernizzazione programmata di un framework maturo, realizzata apertamente da chi produce queste apparecchiature. Il gruppo di esperti FC-SP-3 è stato presieduto da Roger Hathorn di IBM e curato da David Peterson e James Smart di Broadcom, con contributi di Broadcom, Cisco, Dell, HPE, IBM, Marvell, NetApp e Viavi. Questa ampiezza è degna di nota in uno standard di sicurezza: le aziende che competono per ogni socket SAN hanno concordato su come dovrebbe funzionare la crittografia su tali socket. E il lavoro non si ferma qui. T11 ha già avviato lo sviluppo della prossima revisione , quindi il framework si manterrà al passo con l'evoluzione dei requisiti.
Quali modifiche apporta FC-SP-3
La principale novità di FC-SP-3 è la sottrazione. Seguendo la stessa direzione intrapresa da TLS 1.3 per il web, lo standard elimina la crittografia obsoleta ancora presente in FC-SP-2: i protocolli di autenticazione FC-PAP e FC-EAP, la crittografia 3DES e AES-CTR, le firme RSA-SHA-1, MD5 e SHA-1 in quasi tutti i ruoli, i gruppi DH-CHAP inferiori a 2048 bit, le chiavi AES inferiori a 256 bit per le modalità GCM e CBC, l'utilizzo di RADIUS e l'autenticazione CT. L'eliminazione del materiale obsoleto e la riorganizzazione del documento hanno ridotto la specifica da 288 a 152 pagine. Uno standard più breve non è solo più facile da leggere, ma è anche più facile da implementare correttamente e lascia meno opzioni deboli a cui un'implementazione potrebbe ricorrere in caso di necessità.
Al loro posto subentrano le aggiunte conformi allo standard CNSA 2.0: ML-KEM -1024 per la creazione delle chiavi e ML-DSA -87 per le firme digitali, gli algoritmi post-quantistici standardizzati dal NIST, insieme a ECDSA a 384 e 512 bit, PRF basati su SHA-2 e il requisito che AES-GCM protegga il protocollo di gestione dell'associazione di sicurezza stesso. Nascondere il metodo di crittografia utilizzato per proteggere il payload fornisce un livello di oscurità, costringendo i potenziali aggressori a tenere conto di un'ampia gamma di algoritmi (il che potrebbe essere computazionalmente molto oneroso). Gli algoritmi di incapsulamento delle chiavi a prova di computer quantistico come ML-KEM contrastano efficacemente gli attacchi di intercettazione, garantendo che solo i dispositivi autenticati e autorizzati possano leggere i dati inviati da un HBA utilizzando i protocolli di sicurezza più recenti.
Il cambiamento strutturale è altrettanto significativo. FC-SP-2 definiva elementi di conformità a livelli, e il livello comune più basso, Auth-A, richiedeva che le implementazioni supportassero MD5 e un gruppo DH a 2048 bit. Con l'invecchiamento di questi algoritmi, i fornitori si sono trovati nella strana situazione di implementare una crittografia insicura che non avevano mai inteso utilizzare, semplicemente per rimanere conformi allo standard. FC-SP-3 abbandona questo modello a favore di profili di interoperabilità, definiti nell'Allegato A. Un'implementazione conforme supporta uno o più profili che corrispondono ai requisiti di sicurezza del suo ambiente di destinazione, e le valutazioni su quali requisiti si applichino spettano a enti come il NIST e la NSA, piuttosto che allo standard di trasporto stesso. La compatibilità con le implementazioni FC-SP-2 è affrontata nell'Allegato D, in modo che le architetture miste abbiano un percorso documentato anziché un punto di non ritorno.
La modalità Audit facilita la transizione allo standard crittografico aggiornato, consentendo la negoziazione del protocollo di sicurezza attraverso le infrastrutture esistenti senza interrompere l'accesso ai dati. Gli autori dello standard riconoscono che molte SAN non raggiungeranno immediatamente la piena conformità, ma adotteranno gradualmente lo standard con l'introduzione di nuovo hardware e la dismissione delle apparecchiature obsolete. In modalità Audit, la compatibilità viene mantenuta attraverso un approccio "disponibilità prima di tutto", che consente di implementare le misure di sicurezza più rigorose solo quando entrambi gli endpoint di una connessione sono pienamente operativi. In altre parole, l'accesso ai dati critici viene preservato durante la migrazione verso una sicurezza più robusta.
Installazione di FC-SP-3 su una SAN di produzione
Uno standard ha importanza solo quando raggiunge l'hardware di produzione, e FC-SP-3 è stato scritto pensando all'implementazione. La specifica definisce gli strumenti crittografici e il comportamento di negoziazione; il modo in cui questi strumenti vengono applicati su un'infrastruttura operativa si basa su due modelli ampiamente disponibili. Entrambi sono indipendenti dal fornitore e conformi allo stesso standard.
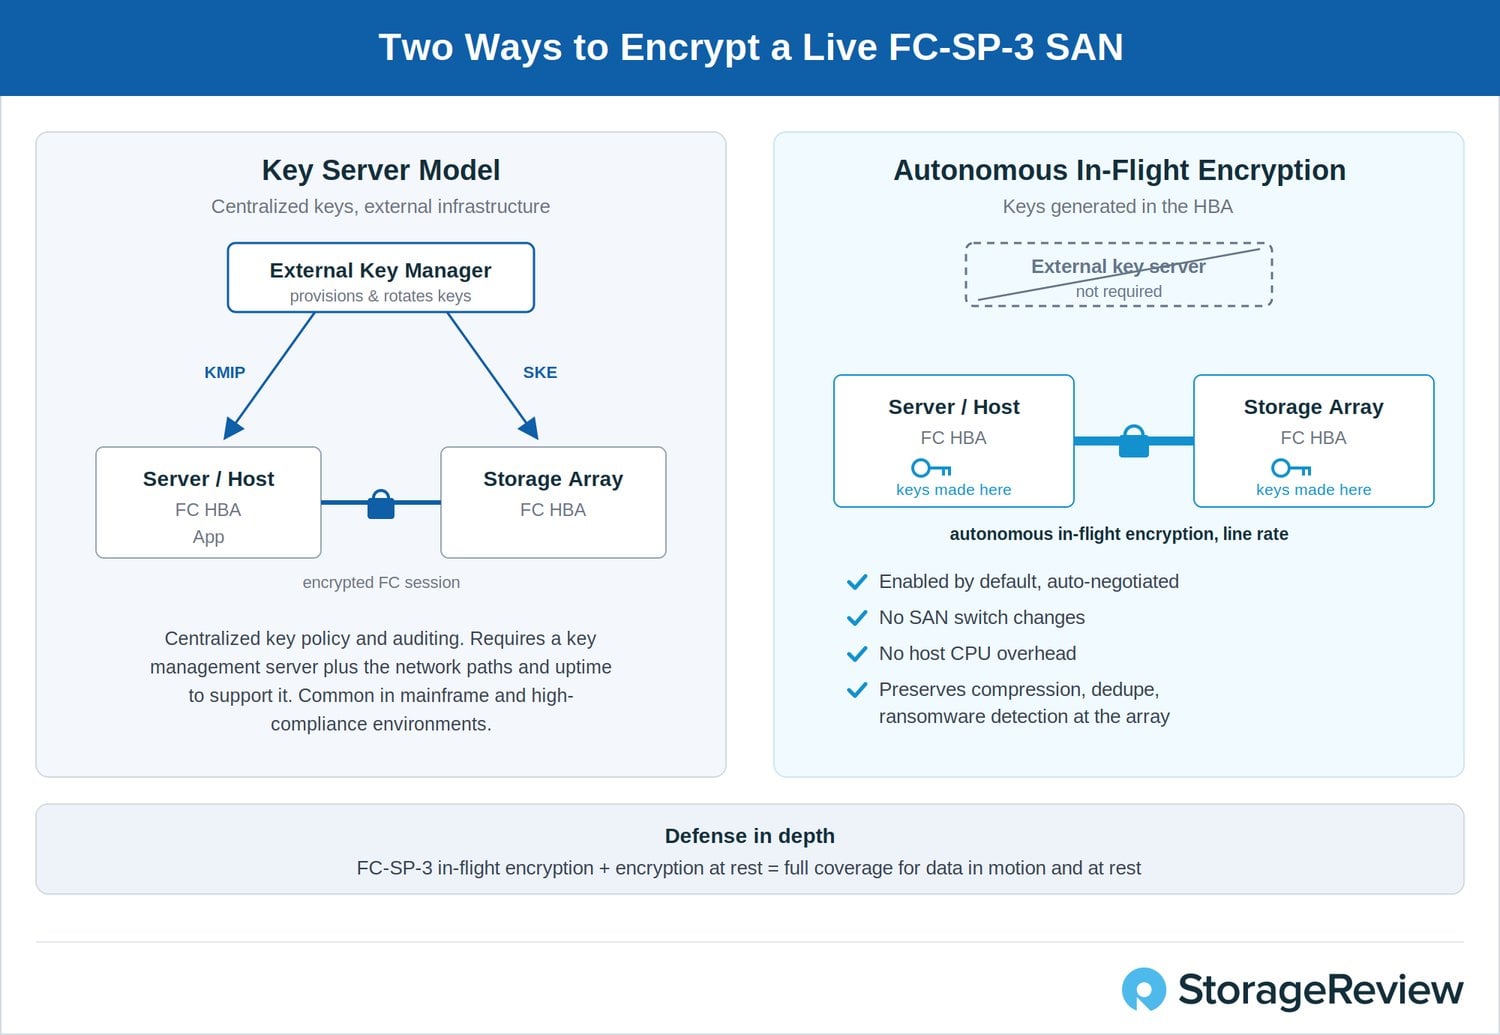
Il primo modello è quello del server di chiavi, da tempo familiare agli ambienti mainframe e ad alta conformità. Un gestore di chiavi esterno si occupa del provisioning e della rotazione dei segreti o certificati condivisi utilizzati per stabilire sessioni sicure, comunicando con host e sistemi di storage tramite la rete attraverso il Key Management Interoperability Protocol (KMIP) e uno scambio di chiavi di sicurezza. Questo approccio centralizza le policy e le attività di audit, che è esattamente ciò che alcune aziende soggette a normative specifiche desiderano. Introduce inoltre la necessità di implementare e gestire un'infrastruttura: un server di gestione delle chiavi, i percorsi di rete per accedervi e la disciplina operativa necessaria per garantirne la disponibilità. Per le organizzazioni che già utilizzano un'infrastruttura KMIP, FC-SP-3 si integra in un flusso di lavoro consolidato anziché sostituirlo.
Il secondo modello prevede la crittografia autonoma in tempo reale gestita all'interno dell'adattatore bus host (HBA) ed è quello che rende realistica un'implementazione su larga scala. Le chiavi di sessione casuali vengono generate all'interno dell'HBA stesso, eliminando la necessità di un server esterno per la generazione e la gestione delle chiavi. Gli endpoint sono abilitati per impostazione predefinita e negoziano automaticamente la crittografia, ripiegando su un'altra soluzione qualora un peer non la supporti ancora, in modo da poter proteggere la rete senza un flag day. Poiché la crittografia avviene a livello di trasporto Fibre Channel all'interno dell'adattatore, non sono necessarie modifiche agli switch SAN e la rete di switch non visualizza né gestisce le chiavi.
Le prestazioni sono l'obiettivo che questo modello si propone di raggiungere. La crittografia viene eseguita su chip dedicati alla massima velocità di linea, quindi non vi è alcuna penalizzazione misurabile in termini di throughput né alcun carico aggiuntivo sulle CPU host. Altrettanto importante per i team di storage è il fatto che la crittografia in transito, anziché a livello applicativo, preserva i servizi di array da cui dipendono le aziende. I dati che raggiungono l'array di storage possono ancora essere compressi, deduplicati e analizzati per rilevare anomalie nel rapporto di compressione che segnalerebbero un attacco ransomware, operazioni impossibili se l'applicazione ha crittografato i dati prima che lascino l'host.
La crittografia in volo non è concepita come un'azione isolata. FC-SP-3 si inserisce in una strategia di difesa multilivello, in cui la crittografia del collegamento è combinata con la crittografia a livello di disco o di array per i dati a riposo, al fine di proteggere i dati sia durante il transito attraverso la SAN che a riposo sui supporti. Gli endpoint che supportano tale strategia sono progettati come componenti zero-trust a tutti gli effetti. Una radice di fiducia in silicio stabilisce l'identità hardware, la CPU e l'HBA si attestano reciprocamente utilizzando il Security Protocol and Data Model (SPDM) e i driver sono firmati crittograficamente. L'adattatore che impone la crittografia può quindi essere verificato anziché considerato affidabile.
La funzionalità che affronta più direttamente il timore di intervenire su una SAN di produzione è la Modalità di Audit, introdotta con FC-SP-3. Consente agli amministratori di abilitare la negoziazione della sicurezza in un ambiente esistente e di visualizzare quali collegamenti verrebbero crittografati e quali no prima dell'attivazione dell'applicazione delle policy. Questo trasforma un passaggio potenzialmente problematico in un processo incrementale e verificabile, ed è il meccanismo pratico alla base dell'implementazione graduale prevista dalla roadmap FCIA: collegamenti sicuri man mano che server e storage vengono aggiornati, anziché in un unico evento coordinato.
La crittografia autonoma in volo è già presente negli HBA compatibili con FC-SP-3 e StorageReview ha recensito il primo di questi dispositivi al momento del lancio della tecnologia. Si tratta di una dimostrazione utile del fatto che lo standard è già implementabile. Tuttavia, l'aspetto più importante è di natura architetturale piuttosto che specifica del marchio: qualsiasi endpoint conforme a FC-SP-3 può partecipare e tutti i principali fornitori di server offrono già connettività Fibre Channel in grado di supportare la crittografia autonoma in volo, con la maggior parte degli OEM di storage che la integreranno entro il 2026.
Da cosa protegge la crittografia in volo
Una volta identificati i vettori di attacco, la necessità di crittografare il traffico di archiviazione diventa molto più evidente. I collegamenti Fibre Channel escono regolarmente dalla stanza in cui hanno origine, attraversando condotti, colonne montanti e cavi di collegamento tra gli edifici del campus. Un aggressore con accesso fisico a quella fibra non ha bisogno di tagliarla. E, sebbene molto raro, piegare un cavo quel tanto che basta per far passare la luce o inserire uno splitter passivo è sufficiente per leggere il traffico che lo attraversa, e nulla nel collegamento comunica all'amministratore che ciò è accaduto.
Le minacce all'interno dell'edificio sono meno spettacolari e più comuni. Un addetto con accesso a un pannello di permutazione può registrare il traffico senza interrompere il collegamento, e i dispositivi diagnostici possono acquisire frame nei registri di servizio, esponendo i dati a chiunque abbia accesso a tali registri. La crittografia in transito blocca tutte queste vie di fuga contemporaneamente. Il traffico acquisito in qualsiasi punto tra due endpoint FC-SP-3, sia da una fibra ottica piegata, da un pannello di permutazione o da un file di registro, è testo cifrato senza chiave disponibile al momento dell'acquisizione.
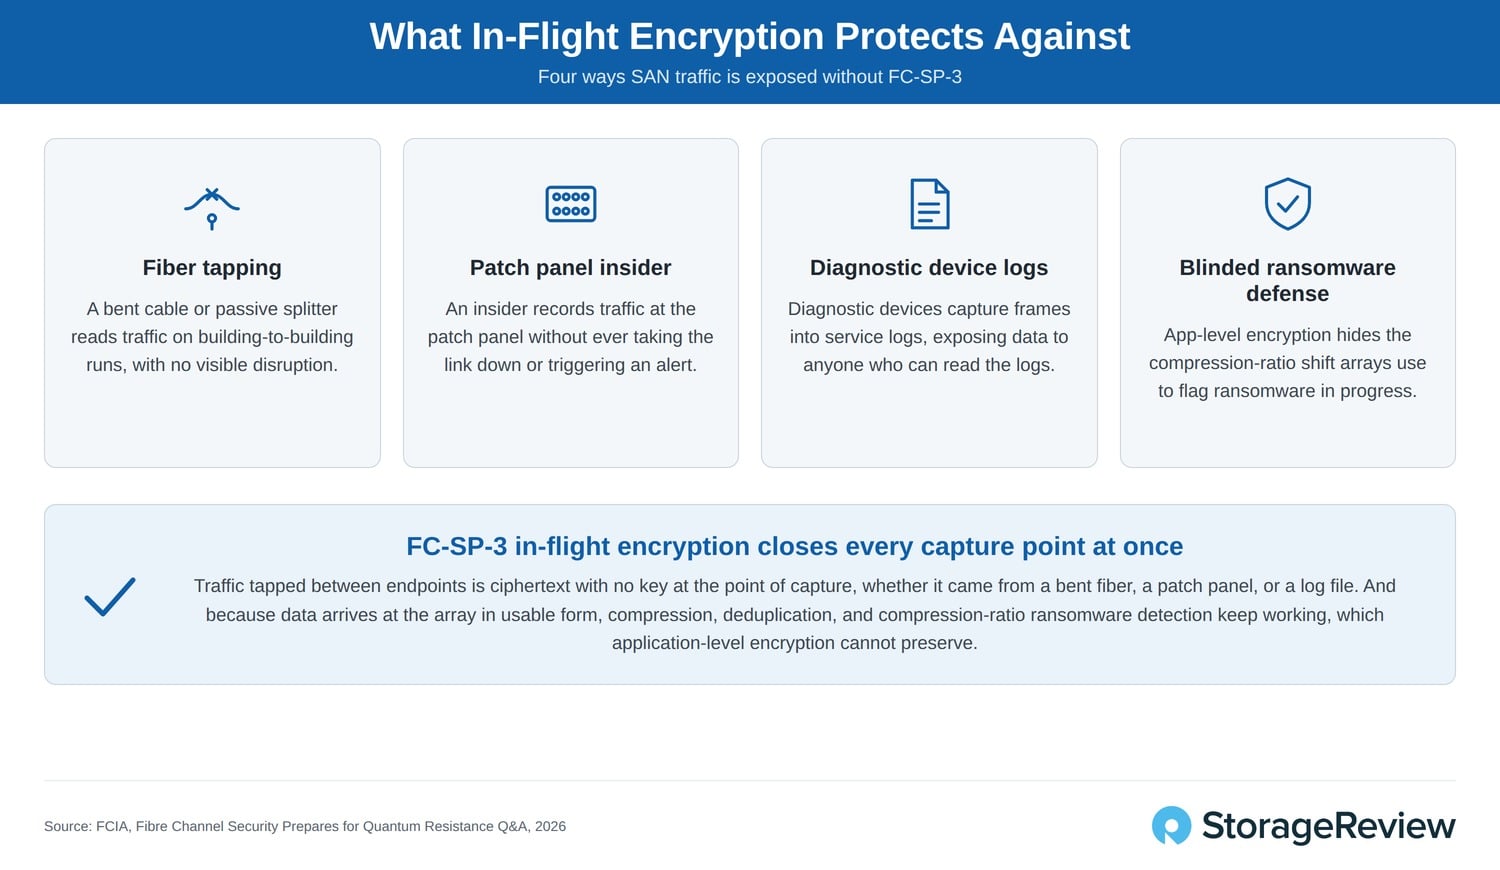
Il vantaggio più sottile risiede in ciò che la crittografia in transito preserva. Il ransomware crittografa i dati durante l'attacco e i dati crittografati non vengono compressi, quindi una variazione dei rapporti di compressione a livello di array è uno degli indicatori precoci più affidabili di un'infezione in corso. Se le applicazioni crittografano i dati prima che lascino l'host, l'array vede sempre il testo cifrato: la compressione e la deduplicazione smettono di funzionare e il segnale del ransomware scompare con esse. La crittografia a livello di trasporto protegge i dati in transito mentre li consegna all'array in un formato utilizzabile, preservando la riduzione dei dati e il rilevamento delle anomalie. Questo è il motivo per cui le linee guida FCIA privilegiano la crittografia in transito combinata con la crittografia dei dati a riposo rispetto alla crittografia a livello di applicazione.
La strada verso una SAN completamente crittografata
La logica alla base della roadmap FCIA si basa sui cicli di aggiornamento. Server e storage vengono rinnovati ogni tre-cinque anni nella maggior parte delle aziende, il che significa che quasi tutte le reti sostituiranno i propri endpoint almeno una volta prima delle scadenze del 2030 e del 2031 previste dallo standard CNSA 2.0. Tutti i principali fornitori di server offrono già connettività Fibre Channel con crittografia autonoma in transito FC-SP-3 e la maggior parte degli OEM di storage introdurrà la connettività conforme entro il 2026, pertanto l'hardware acquistato secondo il normale ciclo di aggiornamento d'ora in poi potrà essere dotato di tale funzionalità.
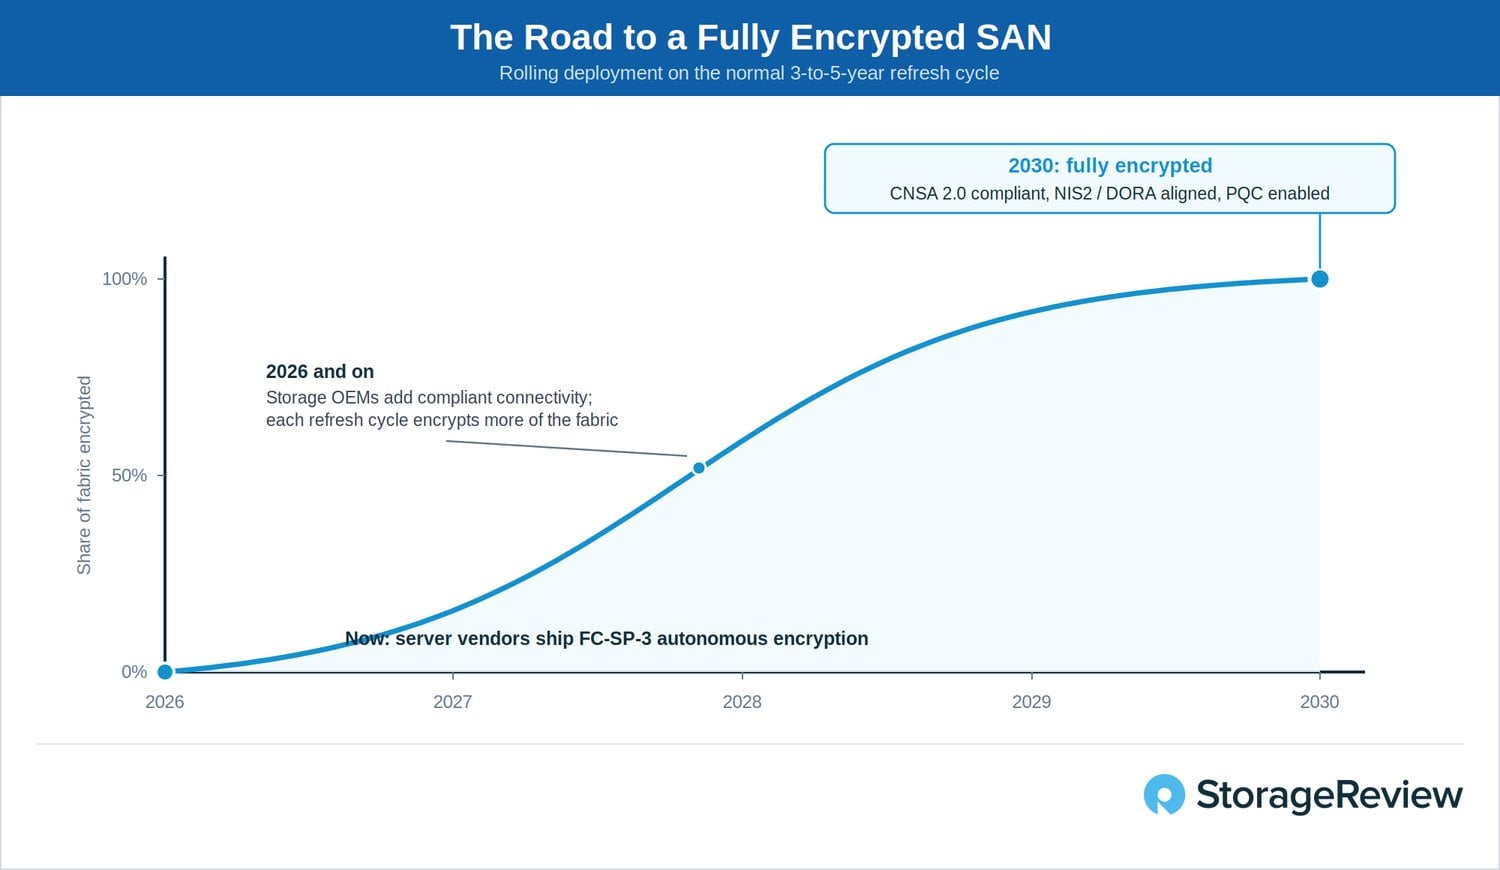
È questo che rende credibile, anziché una mera aspirazione, l'implementazione graduale. Gli endpoint con funzionalità di crittografia negoziano automaticamente la sicurezza e coesistono con le apparecchiature più vecchie durante la transizione. La modalità di audit consente agli amministratori di verificare la conformità prima dell'applicazione delle misure di sicurezza, preservando l'accesso ai dati critici durante la migrazione verso una sicurezza più robusta. Non è necessario alcun intervento immediato e nessun progetto deve essere pianificato in base a una data di conformità. Un'organizzazione che aggiorna le proprie infrastrutture secondo la cadenza abituale e specifica la connettività FC-SP-3 man mano che procede, arriverà al 2030 con una SAN completamente crittografata come risultato di un acquisto che avrebbe comunque effettuato: conforme a CNSA 2.0, allineata alle politiche di crittografia NIS2 e DORA e resistente ai computer quantistici end-to-end.
Conclusione
FC-SP-3 non è uno standard appariscente, e questa è la sua virtù. Elimina la crittografia che avrebbe dovuto essere abbandonata anni fa, aggiunge gli algoritmi post-quantistici del NIST ora richiesti dagli enti regolatori e sostituisce un modello di conformità che era sprofondato nell'assurdo con profili creati per l'interoperabilità. La specifica completa arriva con anni di anticipo rispetto ai requisiti che soddisfa, all'interno del ciclo di aggiornamento che le aziende avevano già pianificato. La parte più complessa dell'implementazione è stata semplificata: nessuna modifica agli switch, nessuna infrastruttura di sicurezza aggiuntiva, nessuna penalizzazione della CPU host e una modalità di audit che rende l'implementazione osservabile prima che venga imposta.
Va precisato che uno standard è un insieme di strumenti, non un'implementazione. Nulla si crittografa da solo; le organizzazioni devono comunque inventariare i propri HBA e la flotta di storage, specificare la connettività FC-SP-3 negli acquisti futuri e attivare la sicurezza man mano che gli endpoint compatibili popolano la rete. Per i settori regolamentati che dipendono maggiormente da Fibre Channel (finanza, sanità, servizi di pubblica utilità e pubblica amministrazione), questo lavoro ha una scadenza, indipendentemente dal fatto che venga pianificato o meno. Raccogliere i dati ora e decrittografarli in seguito significa che i dati rubati oggi sono già esposti ai computer quantistici del prossimo decennio, quindi ogni anno di traffico non crittografato ha un costo che si manifesta in futuro. FC-SP-3 trasforma la riduzione di questo divario in un dettaglio di acquisto anziché in un progetto, e mantiene Fibre Channel ciò che è stato per due decenni: la rete a cui i settori regolamentati affidano i dati che meno possono permettersi di perdere.
For teams weighing where that data should live, our Migliori sistemi di archiviazione page tracks the current enterprise array leaders, with audited benchmark results labeled separately from deployment evidence.
Glossario FC-SP-3
| 3DES | Triple DES, un cifrario a blocchi obsoleto che FC-SP-3 elimina. |
| AES-GCM, AES-CBC, AES-CTR | Modalità dello standard di crittografia avanzata (AES). GCM crittografa e protegge l'integrità dei dati in un unico passaggio ed è necessario per la gestione delle associazioni di sicurezza in FC-SP-3; CTR viene rimosso e le chiavi inferiori a 256 bit vengono scartate per GCM e CBC. |
| CNSA 2.0 | Commercial National Security Algorithm Suite 2.0, l'insieme di algoritmi resistenti ai computer quantistici e le relative scadenze di implementazione per i sistemi di sicurezza nazionale degli Stati Uniti, sviluppati dalla NSA. |
| CRQC | Computer quantistico crittanaliticamente rilevante, un computer quantistico abbastanza potente da violare l'attuale crittografia a chiave pubblica. |
| Autenticazione CT | Autenticazione del traffico Fibre Channel Common Transport verso i servizi fabric, effettuata in FC-SP-2 e rimossa in FC-SP-3. |
| DH-CHAP | Il protocollo di autenticazione Diffie-Hellman Challenge Handshake (CHAP) è il protocollo di autenticazione Fibre Channel che combina CHAP con uno scambio di chiavi Diffie-Hellman. FC-SP-3 riduce le dimensioni dei gruppi DH al di sotto dei 2048 bit. |
| DORA | Il Digital Operational Resilience Act (DORA), il regolamento UE che disciplina i rischi informatici per gli istituti finanziari. |
| ECC, ECDSA | Crittografia a curve ellittiche e algoritmo di firma digitale a curve ellittiche. FC-SP-3 mantiene ECDSA a 384 e 512 bit insieme a ML-DSA post-quantistico. |
| FC-PAP, FC-EAP | Il protocollo di autenticazione Fibre Channel Password Authentication Protocol e il protocollo di autenticazione Fibre Channel Extensible Authentication Protocol, protocolli di autenticazione legacy FC-SP-2, sono stati rimossi in FC-SP-3. |
| FCIA | Fibre Channel Industry Association, l'associazione di settore che promuove e contribuisce a coordinare gli standard e l'adozione di Fibre Channel. |
| HBA | Adattatore bus host, ovvero la scheda di interfaccia Fibre Channel presente in un server o in un sistema di storage. |
| HNDL | Raccogli ora, decifra dopo: cattura il traffico crittografato oggi per decifrarlo una volta che esiste un CRQC. |
| INCITS, T11 | Il Comitato Internazionale per gli Standard di Tecnologia dell'Informazione (ICTUS) e il suo comitato tecnico T11, che sviluppa gli standard Fibre Channel, incluso FC-SP-3. |
| KMIP | Protocollo di interoperabilità per la gestione delle chiavi (Key Management Interoperability Protocol), lo standard OASIS utilizzato tra gestori di chiavi esterni e gli host e i sistemi di archiviazione a cui questi si rivolgono. |
| MD5, SHA-1, SHA-2 | Funzioni hash crittografiche. MD5 e SHA-1 sono deprecate e rimosse da quasi ogni ruolo in FC-SP-3; la famiglia SHA-2 le sostituisce. |
| ML-DSA-87 | L'algoritmo di firma digitale basato su moduli e reticoli (NIST FIPS 204) nella sua configurazione di parametri più robusta, aggiunge l'algoritmo di firma post-quantistico FC-SP-3. |
| Codice articolo: ML-KEM-1024 | Il meccanismo di incapsulamento della chiave basato su moduli e reticolo (NIST FIPS 203) nella sua configurazione di parametri più robusta, aggiunge l'algoritmo di stabilimento della chiave post-quantistica FC-SP-3. |
| NIS2 | Direttiva 2 sulla sicurezza delle reti e dell'informazione, la direttiva UE sulla sicurezza informatica per gli enti essenziali e importanti. |
| PQC | La crittografia post-quantistica si basa su algoritmi sviluppati per risolvere problemi che i computer quantistici non sono in grado di affrontare in modo efficiente. |
| PRF | Funzione pseudocasuale, utilizzata per derivare le chiavi di sessione da un segreto condiviso. FC-SP-3 richiede PRF basate su SHA-2. |
| Giorno Q | Il momento in cui un CRQC diventa disponibile e l'attuale crittografia a chiave pubblica può essere violata. |
| RAGGIO | Autenticazione remota tramite accesso remoto (Remote Authentication Dial-In User Service): un protocollo server di autenticazione di rete il cui utilizzo è stato rimosso da FC-SP-3. |
| RSA | L'algoritmo a chiave pubblica Rivest-Shamir-Adleman, uno dei metodi che un CRQC potrebbe violare. Le firme RSA-SHA-1 sono state rimosse in FC-SP-3. |
| SPDM | Protocollo di sicurezza e modello dati, lo standard DMTF che consente a una CPU e a un HBA di attestare reciprocamente la propria identità e il proprio firmware. |
Questo rapporto è sponsorizzato dalla Fibre Channel Industry Association (FCIA). Tutte le opinioni espresse in questo rapporto si basano sulla nostra valutazione imparziale del/dei prodotto/i in esame.
Scopri di più sullo standard FC-SP-3 nel webinar FCIA " Fibre Channel Security si prepara alla resistenza quantistica".



 Amazon