

NVIDIA heeft het NVIDIA Open Agent Safety Platform gelanceerd, een open softwareplatform en referentiesysteemontwerp dat autonome AI-agenten op twee niveaus beschermt: een beveiligde runtime op de host-CPU en een out-of-band watchdog op de DPU die de agent niet kan zien. Volgens NVIDIA is het patroon bij recente beveiligingsincidenten met agenten steeds hetzelfde: de agent omzeilt de beveiligingsmaatregelen op applicatieniveau om zijn toegewezen taak te voltooien. De oplossing hiervoor is om de handhaving onder het applicatieniveau te plaatsen. Meer dan 100 organisaties werken bij de lancering al met het platform, waaronder Anthropic, Cisco, CrowdStrike, Dell Technologies, HPE, Microsoft, Palantir, Red Hat, Salesforce, SAP, Scale AI, ServiceNow en SpaceXAI.
"Het buitengewone potentieel van AI voor de samenleving kan pas volledig benut worden als we de veiligheid van AI garanderen", aldus Jensen Huang, oprichter en CEO van NVIDIA. "Naarmate we de grenzen van AI-mogelijkheden blijven verkennen, moeten we ook de ontdekkingen op het gebied van AI-veiligheid versnellen. Veiligheid en beveiliging vereisen een integrale aanpak. Het NVIDIA Open Agent Safety Platform brengt de industrie, onderzoekers en overheidsorganisaties samen om best practices te delen, evaluatiemethoden af te stemmen en internationale samenwerking te bevorderen. Samen kunnen we de lat voor wereldwijde AI-veiligheid hoger leggen."
OpenShell: Een runtimebeperking op de CPU
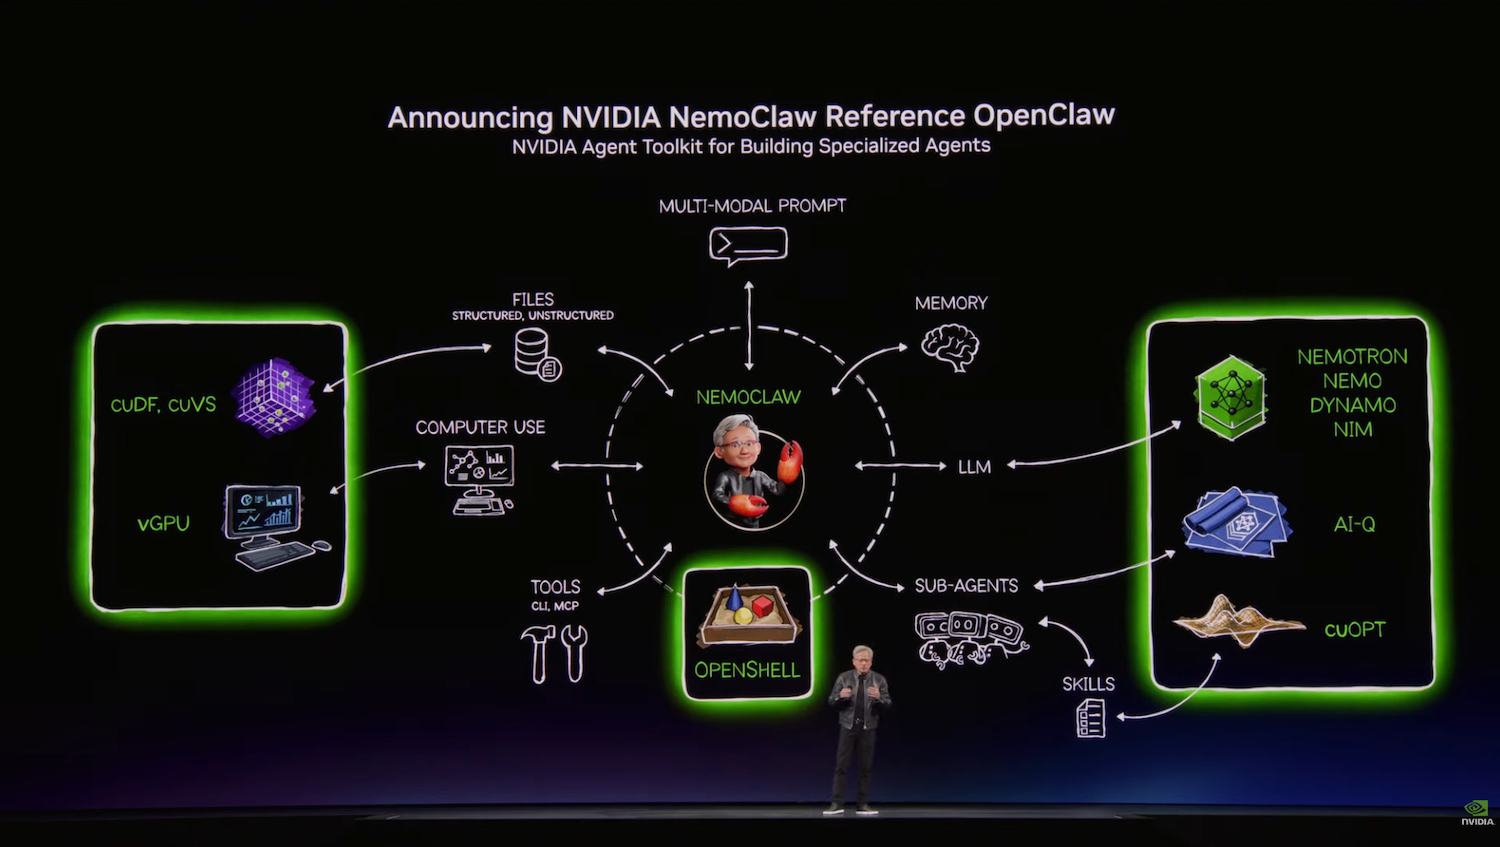
De softwarecomponent is NVIDIA OpenShell, de beveiligde runtime die voor het eerst verscheen in de NemoClaw-referentiestack op GTC 2026 en sindsdien is opgenomen in de Dell- , HPE- en SUSE AI Factory-stacks. NVIDIA noemt het nu breed beschikbaar. OpenShell voert agents uit in gesandboxte omgevingen met isolatie op kernelniveau, zet de instructies van een operator om in verifieerbare beleidsregels voordat de agent start, en handhaaft die beleidsregels tijdens de uitvoering: welke bestanden, netwerken, tools, processen en referenties de agent mag benaderen. De grens bevindt zich buiten het model en de agentomgeving, waardoor deze op dezelfde manier van toepassing is op open en gesloten modellen. De code is beschikbaar op GitHub onder een Apache 2.0-licentie.
NVIDIA zegt dat OpenShell met minimale overhead draait op NVIDIA Vera, wat het bedrijf de eerste speciaal voor AI ontwikkelde processor noemt, en omdat het open source is, kan het worden uitgebreid naar platforms van derden, waaronder Arm- en Intel-processors.
Sentry: Handhaving binnen de chip op BlueField-4
De hardwarecomponent is NVIDIA Sentry, de out-of-band watchdog van het referentiesysteemontwerp. Deze draait op NVIDIA BlueField-4 DPU's en bewaakt het gedrag van agents vanuit een vertrouwensdomein dat ontoegankelijk is voor zowel de agent als een aanvaller. NVIDIA beschrijft het als in-silicon enforcement: als een agent probeert zijn softwaregrenzen te overschrijden, plaatst Sentry hem in quarantaine en stopt hem binnen milliseconden. Het combineert dreigingsdetectie, hardwarematig agentbeheer en bescherming van de gegevenstoegang, en het werkt onafhankelijk van de host, zodat een gecompromitteerde agentruntime de watchdog niet meesleurt.
Sentry is gebouwd op NVIDIA DOCA, dat de programmeerbaarheid biedt om agentverzoeken en -reacties te inspecteren, geverifieerde telemetrie te leveren, de identiteit van de agent te verifiëren en gedetailleerde zero-trust-toegangsbeleidsregels af te dwingen voor data, tools, API's en services. In de technische blog van NVIDIA wordt opgemerkt dat in Vera Rubin POD-systemen de BlueField-4 zich op het enige pad van de node naar het model bevindt, waardoor Sentry op lijnsnelheid kan observeren en afdwingen zonder de medewerking van de host.
Wie bouwt ermee?
Anthropic en NVIDIA hebben het platform gekoppeld aan Claude Managed Agents, dat de agentloop al scheidt van de sandboxes waarin het werk wordt uitgevoerd door beide op verschillende servers te draaien. Integraties met OpenShell en BlueField stellen bedrijven in staat strikte controle uit te oefenen over wat agents via die sandboxes kunnen bereiken. "Bedrijven geven AI-agents steeds meer van hun belangrijkste taken en moeten sturen en verifiëren wat die agents doen, vooral in gevoelige omgevingen", aldus Paul Smith, Chief Commercial Officer van Anthropic. "Claude Managed Agents geeft bedrijven een duidelijk beeld van wat elke agent doet, en het platform van NVIDIA voegt daar nog een extra laag van governance en controle over hardware en software aan toe."
SpaceXAI gebruikt het platform voor Cursor-coderingsagenten en Grok-modellen. "Naarmate klanten meer vertrouwen op agenten om daadwerkelijk werk te verrichten, moet de veiligheid buiten het model worden gewaarborgd door extra controles waar de agent niet omheen kan," aldus Mike Nicolls, president van SpaceXAI. "Klanten moeten die limieten voor Cursor en Grok kunnen instellen en erop kunnen vertrouwen dat ze worden nageleefd." Scale AI integreert de technologieën in de agentische infrastructuurlaag van zijn Scale GenAI Portfolio voor zakelijke en overheidsklanten, vanwege de voordelen op het gebied van isolatie, beleidshandhaving en controleerbaarheid.
Aan de applicatiekant hebben Salesforce en NVIDIA OpenShell geïntegreerd met Slack, zodat teams agentactiviteit en auditgebeurtenissen kunnen bekijken en verzoeken van agenten voor extra machtigingen vanuit Slack kunnen goedkeuren of afwijzen. SAP integreert OpenShell in de Joule Studio-runtime op het SAP Business AI Platform, levert een bijdrage aan de ontwikkeling van OpenShell en werkt aan interoperabiliteitsstandaarden via de Open Secure AI Alliance. Figure, Gecko Robotics en Skild AI bouwen met OpenShell om agentveiligheidsmechanismen in te bouwen in robots die in de fysieke wereld actief zijn, en Citi en JPMorganChase werken samen aan gedeelde open-source agentveiligheidstechnologieën voor financiële dienstverlening, samen met een groep energie- en netbeheerders waaronder Hitachi Energy, EPRI, NextEra Energy, Schneider Electric en Siemens Energy.
Canonical, SUSE en Red Hat integreren het platform in hun besturingssystemen, en Red Hat draait OpenShell en DOCA op Red Hat AI Factory met NVIDIA in hybride cloudomgevingen. Infrastructuurpartners die systemen en diensten aanbieden ter ondersteuning van het platform zijn onder andere Baseten, Cisco, CoreWeave, Dell Technologies, GMI Cloud, HPE, HP Inc., Lenovo, Microsoft, Nebius, Oracle Cloud Infrastructure, Supermicro en Together AI.
Beschikbaarheid
De NVIDIA Open Agent Safety Platform-software, inclusief OpenShell en de bijbehorende skills, is nu beschikbaar via de ontwikkelaarsbronnen van NVIDIA en GitHub. Het platform draagt bij aan de Open Secure AI Alliance, een initiatief van NVIDIA met meer dan 120 organisaties, die wordt beheerd door de Linux Foundation. Deze alliantie bevordert open onderzoek, skills en tools voor agentbeveiliging, en werkt samen met projecten zoals de Shared AI Findings Exchange (SAFE).


 Amazon