

Broadcom heeft updates uitgebracht voor VMware vDefend en VMware Avi Load Balancer, waarmee de beveiliging, prestaties, implementatie en automatiseringsfuncties voor VMware Cloud Foundation 9.1 -omgevingen zijn verbeterd. Deze updates omvatten vDefend SSP 5.2, vDefend 9.1.1, Avi Load Balancer 32.1.4 en de vDefend en Avi Conversion Tool 3.0.
De updates richten zich op private cloudimplementaties, waarbij IT-teams gedistribueerde beveiligingsmaatregelen implementeren voor virtuele machines, Kubernetes-services, AI-infrastructuur en applicatie-API's. Broadcom plaatst deze releases binnen een meerlaags model dat oost-west microsegmentatie, inbraakpreventie, malware-analyse, webapplicatie-firewallfuncties, API-beveiliging en applicatielevering integreert.
Snellere vDefend-implementatie en uitgebreidere on-premises beveiliging
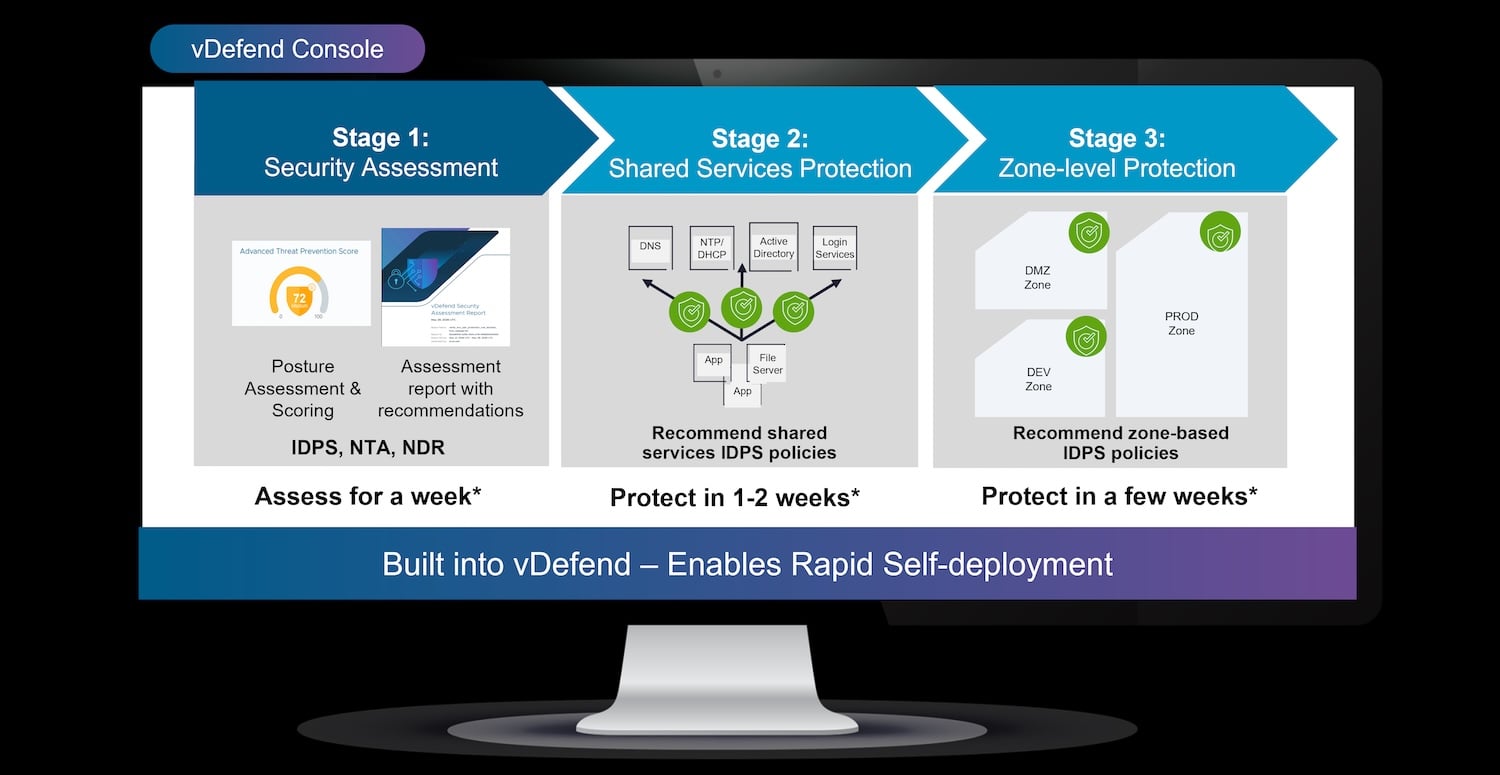
Het vDefend Security Services Platform voegt een vereenvoudigde implementatieworkflow (1-2-3) toe voor geavanceerde dreigingspreventie. Dit proces vermindert de operationele werkzaamheden die nodig zijn voor de implementatie van dreigingspreventiediensten door een stapsgewijs traject te bieden voor beleidsevaluatie, regelaanbevelingen en implementatie.

De workflow integreert met vDefend Distributed Firewall en maakt gebruik van inzicht op workloadniveau om de beveiligingsstatus te beoordelen en segmentatiebeleid aan te bevelen. Het doel is om de implementatietijd voor geavanceerde dreigingspreventie te verkorten en het handmatig aanmaken van beleid door beveiligingsteams te verminderen.
Broadcom heeft ook on-premises malwarepreventie toegevoegd via lokale sandboxing. Statische en dynamische malware-artefacten kunnen binnen de klantomgeving worden geanalyseerd zonder gegevens naar een cloudservice te verzenden. Deze optie is geschikt voor organisaties met eisen op het gebied van datasoevereiniteit, gereguleerde gegevens of een geïsoleerde omgeving.

Alle vDefend-functionaliteiten ondersteunen nu omgevingen zonder internetverbinding. Broadcom gaf aan dat dreigingsinformatie offline kan worden bijgewerkt, waardoor omgevingen zonder internetverbinding actuele dreigingsgegevens kunnen ontvangen terwijl de netwerkisolatie behouden blijft.
Native API-bescherming voor VM's, Kubernetes en AI-workloads
Avi Load Balancer biedt nu native API-bescherming voor VM's, vSphere Kubernetes Services en AI-workloads. Dit combineert de firewallfunctionaliteit voor webapplicaties met API-bescherming, waardoor een WAAP-functionaliteit ontstaat om blootgestelde API's te identificeren, beschermingsmaatregelen toe te passen en de zichtbaarheid op applicatieniveau te verbeteren.

API's zijn een veelvoorkomend aanvalsoppervlak geworden in private cloudimplementaties, vooral omdat applicaties opsplitsen in microservices die via Kubernetes-gebaseerde services worden aangeboden. Door API-beveiliging te integreren met Avi Load Balancer kan het aantal afzonderlijke beveiligingsproducten dat nodig is om applicatieverkeer te beschermen, worden verminderd, terwijl de beleidshandhaving dicht bij de load balancing- en applicatieleveringslaag blijft.
Hogere prestaties van de gedistribueerde firewall en IDPS
Broadcom rapporteerde ook hogere doorvoersnelheden voor implementaties van vDefend Distributed Firewall en Distributed Intrusion Detection and Prevention System.
Voor Distributed Firewall meldt Broadcom een doorvoer tot 22 Gbps op servers met 25GbE NIC's, een toename van 129 procent, en tot 75 Gbps op systemen met 100GbE NIC's, een toename van 241 procent. Op grote schaal rapporteert Broadcom een doorvoer van Distributed Firewall tot 75 Tbps per VMware Cloud Foundation-instantie.

Het bedrijf heeft ook de gedistribueerde IDPS-prestaties verhoogd tot 17 Gbps per server, een stijging van 89 procent. Broadcom meldt een schaalbare IDPS-doorvoer tot 17 Tbps per VCF-instantie. Alle prestatiecijfers zijn gebaseerd op interne testresultaten van Broadcom uit juli 2026.
Deze mogelijkheden ondersteunen virtueel patchen op workloadniveau. Gedistribueerde IDPS kan verkeer inspecteren en exploitatiepogingen blokkeren binnen de hypervisorlaag, waardoor compenserende controle wordt geboden terwijl organisaties softwarepatches testen en implementeren. Dit is met name relevant voor AI-infrastructuren en andere data-intensieve omgevingen waar de laterale verkeersvolumes aanzienlijk kunnen zijn.
Verminderde SSP-voetafdruk en hogere Avi-doorvoersnelheid
vDefend SSP 5.2 introduceert een implementatiemodel met twee knooppunten. Broadcom gaf aan dat deze configuratie de fysieke infrastructuur die nodig is voor de werking van SSP met maximaal 33 procent kan verminderen, terwijl de functionaliteit voor laterale segmentatie behouden blijft.
Avi Load Balancer profiteert ook van prestatieverbeteringen bij schaalvergroting. Broadcom meldt een doorvoer tot 12.25 Tbps per controller-instantie, een toename van 88 procent. Voor grote applicatieomgevingen is hiermee een hogere applicatieleveringsdichtheid mogelijk zonder een evenredige uitbreiding van de load balancing-infrastructuur.
Automatisering van AI-assistent en firewallmigratie
Zowel vDefend Distributed Firewall als Avi Load Balancer bevatten nu een AI-assistent om het beheer, de probleemoplossing en de herstelprocessen te vereenvoudigen. Broadcom gaf geen details over de implementatie, maar presenteerde het als een geïntegreerd hulpmiddel om de operationele complexiteit van beveiligings- en loadbalancingprocessen te verminderen.

De bijgewerkte vDefend en Avi Conversion Tool, vACT 3.0, voegt migratiemogelijkheden toe voor de overstap van traditionele agentgebaseerde firewalls naar vDefend Distributed Firewall. De tool automatiseert onderdelen van de firewallbeleidsmigratie en vermindert de inspanning die nodig is voor de overgang naar een gedistribueerd, hypervisor-gebaseerd segmentatiemodel.
De nieuwe functies zijn compatibel met VMware Cloud Foundation 9.1.


 Amazon