

Podczas konferencji VMworld 2020 firma VMware, Inc. ogłosiła dziś swoje rozwiązania VMware Future-Ready Workforce. Te nowe rozwiązania zostały zaprojektowane z myślą o zapewnieniu wyjątkowych doświadczeń pracownikom, kompleksowych kontroli bezpieczeństwa Zero Trust oraz uproszczonego zarządzania. Nowe rozwiązania obejmują połączenie tego, co VMware nazywa wiodącymi w branży funkcjami Secure Access Service Edge (SASE), Digital Workspace i Endpoint Security. Zespoły IT korzystające z tego rozwiązania będą mogły zapewnić swoim pracownikom proste, wydajne i bezpieczne środowisko dla dowolnej aplikacji, w dowolnej chmurze, niezależnie od używanego urządzenia.
Chociaż rozproszona siła robocza rozwijała się już w ciągu ostatnich kilku lat, zarówno w przypadku lokalizacji wielooddziałowych, jak i pracy zdalnej/z domu, pandemia COVID-19 jeszcze bardziej przyspieszyła tę ekspansję. Nie tylko więcej osób niż kiedykolwiek wcześniej pracuje zdalnie na całym świecie, ale wiele firm planuje wydłużyć ten czas o miesiące, a nawet lata. Ze względu na gwałtowne zmiany w sposobie pracy, dotychczasowe rozwiązania sieciowe i bezpieczeństwa muszą zostać zreorganizowane.
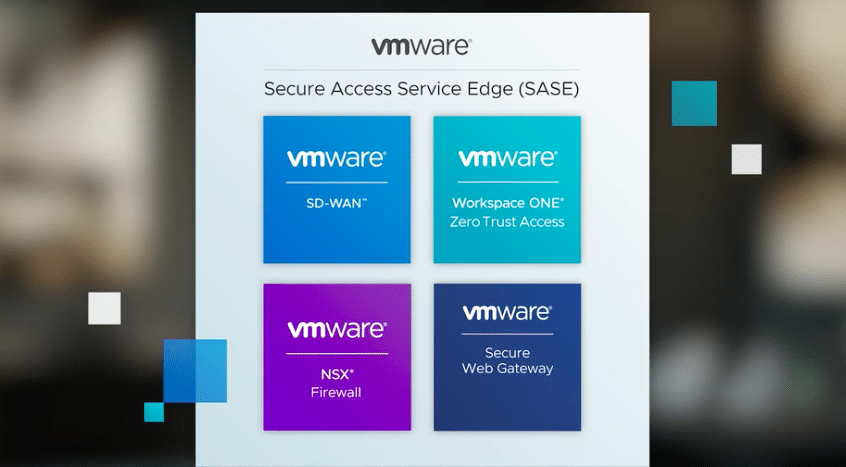
Aby pokonać przeszkody z przeszłości, organizacje będą musiały wykorzystać większą automatyzację, skalę chmury i lepsze zabezpieczenia, aby chronić nie tylko dane, ale także używane aplikacje i użytkowników rozproszonych po całym świecie. W tym celu platforma SASE firmy VMWare ma łączyć sieci chmurowe, bezpieczeństwo chmury i dostęp do sieci Zero Trust z najlepszymi w swojej klasie zabezpieczeniami internetowymi, zapewniając elastyczność, zwinność i skalowalność przedsiębiorstwom każdej wielkości. Ponieważ wiele firm pracuje teraz z dowolnego miejsca, SASE to prosty w użyciu sposób na zapewnienie jakości aplikacji i wewnętrznego bezpieczeństwa.
Inne aspekty platformy VMware SASE obejmują:
- Wiodąca w branży sieć SD-WAN – globalna sieć VMware SD-WAN została rozszerzona do ponad 2,700 węzłów usług chmurowych w 130 punktach obecności (POP) – więcej niż jakiekolwiek inne rozwiązanie na rynku. Nowa usługa VMware Edge Network Intelligence zapewnia zespołom IT większą przejrzystość i dane telemetryczne dotyczące środowiska użytkownika końcowego, ponieważ dostęp do aplikacji jest możliwy z dowolnego miejsca, a ruch aplikacji przechodzi przez wiele różnych sieci.
- Wiodący w branży dostęp do sieci Zero Trust (ZTNA) — VMware Secure Access to usługa ZTNA, która łączy VMware Workspace ONE i VMware SD-WAN w jedną, hostowaną w chmurze ofertę, która umożliwia bezpieczniejszy, zoptymalizowany i wydajny dostęp dla użytkowników zdalnych i mobilnych.
- Najlepsze w swojej klasie bezpieczeństwo sieci – nowa usługa VMware Cloud Web Security zintegruje bezpieczną bramę internetową Menlo Security, brokera usług dostępu do chmury oraz funkcje izolacji zdalnej przeglądarki natywnie z rozwiązaniem VMware SASE. Usługa VMware Cloud Web Security będzie sprzedawana i obsługiwana przez VMware, z jednym interfejsem zarządzania i zintegrowanymi operacjami zaplecza, oferując klientom każdej wielkości łatwe we wdrożeniu i gotowe do użycia rozwiązanie. Ponadto VMware i Zscaler ogłaszają preferencyjne partnerstwo, umożliwiające przedsiębiorstwom połączenie VMware SD-WAN i VMware Secure Access z Secure Web Gateway firmy Zscaler w w pełni zaprojektowane i przetestowane, najlepsze w swojej klasie rozwiązanie SASE.
- Zintegrowana zapora sieciowa nowej generacji jako usługa – VMware NSX Firewall to zapora sieciowa warstwy 7 z funkcją stanu, która zostanie zintegrowana z platformą VMware SASE w celu zapewnienia usługi zapory sieciowej dostarczanej z chmury, zarówno w przypadku pojedynczego, jak i wielu dzierżawców. Uzupełnia to możliwości zapory sieciowej istniejącego rozwiązania VMware SD-WAN. Szybkie wdrożenie zapory sieciowej NSX w branży sprawiło, że analitycy uznali VMware za jednego z pięciu czołowych dostawców zapór sieciowych na świecie.
Jak wspomniano, coraz więcej osób pracuje z domu, a znaczna część z nich twierdzi, że możliwość pracy zdalnej jest obecnie warunkiem koniecznym do podjęcia pracy. Praca zdalna może przynieść wiele korzyści, w tym dodatkową warstwę bezpieczeństwa dla pracowników, chroniąc ich przed ewentualnym zakażeniem. Jednak firmom nie jest łatwo rozdać laptopa lub terminal typu thin client i powiedzieć: „pracuj z domu”. Istnieje kilka wyzwań, takich jak zdalne wdrażanie pracowników, widoczności i zgodności, bezpieczeństwo, bezpieczeństwo pracowników i wiele innych. Aby temu zaradzić, VMware rozszerza swoją ofertę Workspace ONE i Workspace Security. Nowe oferty obejmują:
- VMware Workspace Security Remote – łączy wiodące w branży ujednolicone zarządzanie punktami końcowymi (UEM), bezpieczeństwo punktów końcowych oraz zdalne wsparcie IT w zintegrowane rozwiązanie, które pozwala lepiej zarządzać urządzeniami Mac i Windows 10 oraz je chronić. Podczas gdy zespoły InfoSec koncentrują się na zapobieganiu zagrożeniom, ich wykrywaniu i reagowaniu na nie, zespoły IT zapewniają szerszą zgodność z przepisami i pomagają we wdrażaniu aktualizacji zabezpieczeń. Workspace Security Remote łączy oba zespoły, technologie i konsole, aby poprawić ogólną kondycję urządzeń, zapewnić dostęp w modelu Zero Trust i skutecznie zautomatyzować reagowanie na zagrożenia.
- VMware Workspace Security VDI – integruje VMware Horizon i VMware Carbon Black Cloud w jedno ujednolicone rozwiązanie, które pomaga zespołom ds. bezpieczeństwa i IT dostarczać wysoce bezpieczne wirtualne desktopy i aplikacje. Workspace Security VDI wykracza poza tradycyjne rozwiązania, ponieważ w unikalny sposób integruje technologię Carbon Black bezpośrednio z VMware vSphere Hypervisor i VMtools, zapewniając podejście bezagentowe z ulepszonymi funkcjami ochrony przed manipulacją, audytem i naprawą, a także wykorzystuje detekcję behawioralną do ochrony przed ransomware i złośliwym oprogramowaniem bezplikowym.
Chociaż powyższe dotyczy bezpieczeństwa i dostępu dla użytkowników, to również to, na czym korzystają ze wszystkich urządzeń (chmury prywatne i publiczne), wymaga lepszego zabezpieczenia. Nie tylko dlatego, że bezpieczeństwo chmury jest ważne dla pracy rozproszonej/zdalnej, wiele firm również coraz częściej przenosi się do chmury i tworzy w niej aplikacje wymagające ochrony. Aby temu zaradzić, firma VMware wprowadziła rozwiązanie VMware Carbon Black Cloud Workload. Firma twierdzi, że to nowe rozwiązanie zapewnia zaawansowaną ochronę, stworzoną specjalnie do zabezpieczania nowoczesnych obciążeń, zmniejszając powierzchnię ataku i wzmacniając bezpieczeństwo. Rozwiązanie uwzględnia priorytetowe raportowanie luk w zabezpieczeniach i łączy je z podstawowym wzmacnianiem obciążeń z wiodącymi w branży funkcjami zapobiegania, wykrywania i reagowania, aby chronić obciążenia działające w zwirtualizowanych, prywatnych i hybrydowych środowiskach chmurowych.
Rozwiązanie VMware Carbon Black Cloud Workload będzie dostępne jako sześciomiesięczny, nielimitowany, bezpłatny okres próbny dla wszystkich obecnych klientów vSphere 6.5 i VMware Cloud Foundation 4.0. Rozwiązanie łączy w sobie wiedzę specjalistyczną obu firm w zakresie bezpieczeństwa (przed przejęciem Carbon Black była odrębną firmą). Nowe rozwiązanie będzie ściśle zintegrowane z vSphere i zapewni bezagentowe zabezpieczenia, które zmniejszają narzuty związane z instalacją i zarządzaniem oraz konsolidują gromadzenie danych telemetrycznych dla wielu zastosowań bezpieczeństwa obciążeń. Teraz dział IT może automatycznie zabezpieczać nowe obciążenia (lub istniejące) na każdym etapie cyklu życia zabezpieczeń. Rozwiązanie VMware Carbon Black Cloud Workload może sprostać złożoności zabezpieczeń w hybrydowym centrum danych, gdzie konieczne jest zabezpieczenie zarówno fizycznych maszyn lokalnych, jak i wielu publicznych środowisk infrastruktury jako usługi (IaaS) w chmurze oraz architektur aplikacji opartych na kontenerach.
Rozwiązanie VMware Carbon Black Cloud Workload oferuje również:
- Widoczność w celu identyfikacji ryzyka i wzmocnienia obciążeń: Carbon Black Cloud Workload pomaga zespołom ds. bezpieczeństwa i infrastruktury skupić się na najbardziej ryzykownych lukach i typowych atakach w swoich środowiskach, ponieważ nie chodzi o znalezienie największej liczby luk, ale o znalezienie tych właściwych. Priorytetyzacja luk w oparciu o połączenie systemu Common Vulnerability Scoring System (CVSS), rzeczywistej podatności na ataki i rzeczywistej częstotliwości ataków, zwiększenie efektywności wdrażania poprawek dzięki najlepszej w swojej klasie priorytetyzacji i natychmiastowe podejmowanie działań w vSphere Client.
- Zapobieganie, wykrywanie i reagowanie na zaawansowane ataki: Zespoły ds. bezpieczeństwa często nie mają widoczności i kontroli w wysoce dynamicznych, zwirtualizowanych środowiskach centrów danych. Carbon Black Cloud Workload chroni obciążenia działające w tych środowiskach, łącząc ocenę podatności i wzmacnianie obciążeń z wiodącym w branży oprogramowaniem antywirusowym nowej generacji (NGAV), monitorowaniem zachowań obciążeń oraz wykrywaniem i reagowaniem na zagrożenia w punktach końcowych (EDR).
- Uproszczone operacje dla zespołów IT i bezpieczeństwa: Wewnętrzne podejście VMware wbudowuje zabezpieczenia w strukturę wirtualną, zapewniając ochronę wszędzie tam, gdzie wdrażane są obciążenia, i eliminując kompromis między bezpieczeństwem a prostotą operacyjną. Organizacje potrzebują jednak również, aby zespół ds. infrastruktury był w stanie wdrożyć więcej polityk bezpieczeństwa i wzmocnić je. Wymaga to zapewnienia im odpowiedniego wglądu w ryzyko oraz narzędzi do wzmacniania obciążeń bezpośrednio w ich własnych konsolach. Carbon Black Workload realizuje to poprzez wbudowanie widoczności zagrożeń bezpieczeństwa bezpośrednio w vCenter, z tą samą widocznością operacji bezpieczeństwa, jaką zapewnia Carbon Black Cloud — dając im jedno źródło prawdy. To nie tylko przyspieszy reakcję na krytyczne luki w zabezpieczeniach i ataki, ale także znacznie usprawni współpracę między zespołami IT i bezpieczeństwa.
W przyszłości rozwiązanie VMware Carbon Black Cloud Workload planuje rozszerzyć je o moduł Carbon Black Cloud służący do wzmacniania i zabezpieczania obciążeń Kubernetes.
Ostatnim dzisiejszym ogłoszeniem dotyczącym bezpieczeństwa, o którym wspomniano powyżej, jest wprowadzenie przez VMware i Zscaler nowych integracji zapewniających kompleksową widoczność i ochronę rozproszonych zasobów ludzkich. Integracje będą realizowane jednym kliknięciem i mają umożliwić wspólnym klientom powstrzymanie zagrożeń typu zero-day przed atakiem na punkty końcowe oraz zapewnić prawdziwy dostęp warunkowy zero-trust do aplikacji wewnętrznych.
Dostępność:
VMware Future-Ready Workspace Security Remote i VMware Workspace Security VDI są już dostępne. Oczekuje się, że VMware Edge Network Intelligence będzie dostępne w trzecim kwartale roku obrotowego 2021 firmy VMware, który kończy się 30 października 2020 r. Możliwości BYOD dla VMware Secure Access będą dostępne w czwartym kwartale roku obrotowego 2021, który kończy się 30 stycznia 2021 r. Oczekuje się, że VMware Cloud Web Security będzie dostępne w pierwszym kwartale roku obrotowego 2022 firmy VMware, a NSX Firewall as a Service dla platformy VMware SASE będzie dostępny w roku obrotowym 2022. Oczekuje się, że VMware Carbon Black Cloud Workload będzie dostępny w listopadzie 2020 r. Oczekuje się, że moduł Carbon Black Cloud do wzmacniania i zabezpieczania obciążeń Kubernetes będzie dostępny w grudniu 2020 r.


 Amazon