

Podczas konferencji VMware Explore 2022 firma VMware ogłosiła kilka nowych technologii ukierunkowanych na sieci chmurowe i bezpieczeństwo. Rozszerzone portfolio obejmuje projekty Northstar, Trinidad i Watch.
Uproszczenie sieci i zabezpieczeń dla środowisk wielochmurowych
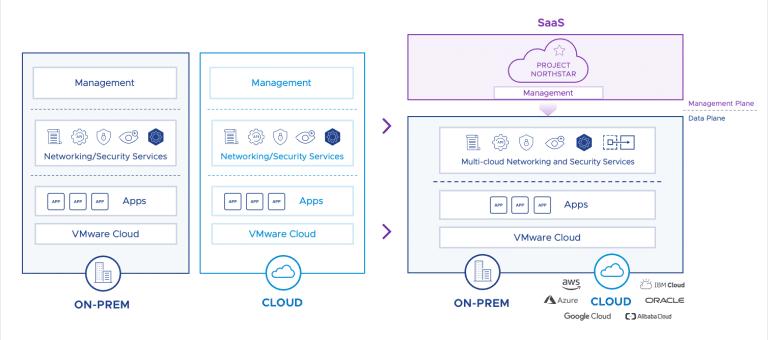
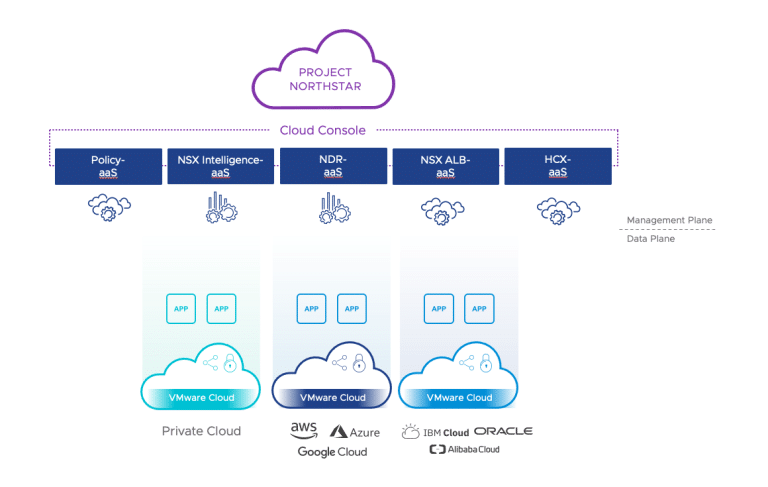
Projekt Northstar rozwija platformę NSX, zmieniając sposób, w jaki przedsiębiorstwa korzystają z sieci i zabezpieczeń w środowisku wielochmurowym. Projekt Northstar zapewnia wielochmurową sieć, bezpieczeństwo, mobilność obciążeń oraz kompleksowe wykrywanie i reagowanie na zagrożenia dzięki scentralizowanej konsoli chmurowej, co zapewnia spójne i uproszczone korzystanie z oprogramowania jako usługi (SaaS).
Ta rodzina usług obejmuje zarządzanie polityką sieciową i bezpieczeństwa, wykrywanie zagrożeń sieciowych i reagowanie na nie (NDR), widoczność i analizę sieci (NSX Intelligence), zaawansowane równoważenie obciążenia (ALB) oraz mobilność obciążeń (HCX) dla środowisk chmury prywatnej i wdrożeń VMware Cloud.
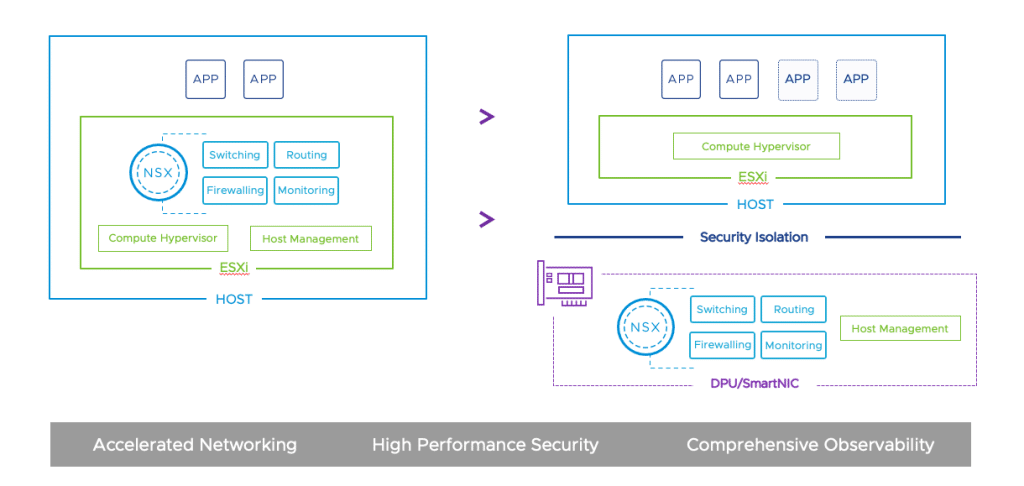
Dzięki wprowadzeniu NSX 4.0.1.0 i vSphere 8, funkcje sieciowe i bezpieczeństwa VMware NSX mogą działać na jednostkach przetwarzania danych (DPU) podłączonych do hiperwizora hosta. Przeniesienie usług NSX z procesorów hosta na DPU może przyspieszyć działanie funkcji sieciowych i bezpieczeństwa, aby sprostać potrzebom nowoczesnych aplikacji oraz innych aplikacji intensywnie korzystających z sieci i wrażliwych na opóźnienia.
Wzmocnienie bezpieczeństwa bocznego
Zwiększanie bezpieczeństwa lateralnego wymaga od zespołów ds. bezpieczeństwa zwracania większej uwagi na ruch sieciowy wschód-zachód i eliminowania martwych punktów. VMware wzmacnia swoje możliwości bezpieczeństwa lateralnego, wbudowując funkcje wykrywania i widoczności sieci w platformę ochrony punktów końcowych Carbon Black Cloud, dostępną już teraz dla wybranych klientów w ramach wczesnego dostępu. Ta rozszerzona telemetria wykrywania i reagowania (XDR) dodaje funkcje wykrywania i widoczności sieci do punktów końcowych, zapewniając klientom kompleksowy wgląd w ich środowisko, obejmujące punkty końcowe, obciążenia i sieci, bez konieczności wprowadzania zmian w infrastrukturze ani punktach końcowych.
Projekt Trynidad
Nowoczesne aplikacje są coraz bardziej narażone na ryzyko związane z ograniczoną widocznością ruchu wschód-zachód między mikrousługami. W wersji technologicznej, projekt Trinidad rozszerza bezpieczeństwo i analitykę API VMware poprzez wdrożenie czujników w klastrach Kubernetes i wykorzystuje uczenie maszynowe z wnioskowaniem logiki biznesowej do wykrywania anomalii w ruchu wschód-zachód między mikrousługami.
Ataki ransomware stają się coraz powszechniejsze. Najnowszy raport VMware Global Incident Response Threat Report ujawnia, że cyberprzestępcy stale rozwijają swoje strategie wymuszeń cybernetycznych. Pięćdziesiąt siedem procent respondentów twierdzi, że w ciągu ostatnich 12 miesięcy zetknęło się z atakami, a dwie trzecie (66 procent) zetknęło się z programami partnerskimi i/lub partnerstwami między grupami ransomware. W związku z tym, że znane kartele cybernetyczne nadal wymuszają okupy od organizacji za pomocą podwójnych technik wymuszeń, aukcji danych i szantażu.
Rozwiązanie VMware Ransomware Recovery for VMware Cloud DR przyspiesza odzyskiwanie danych po ataku, zwiększa jego przewidywalność i zmniejsza ryzyko błędów. To specjalnie zaprojektowane rozwiązanie typu „odzyskiwanie jako usługa” (ang. ransomware recovery-as-a-service) umożliwia bezpieczne odzyskiwanie danych, zapobiegając ponownej infekcji systemów informatycznych i obciążeń produkcyjnych, wykorzystując izolowane środowisko odzyskiwania na żądanie w VMware Cloud on AWS. Kierowane przepływy pracy odzyskiwania pozwalają klientom szybko identyfikować potencjalne punkty odzyskiwania, weryfikować punkty przywracania za pomocą wbudowanej analizy behawioralnej oraz odzyskiwać dane z minimalną utratą danych.
Rozszerzanie bezpieczeństwa centrów danych i krawędzi chmury
Po ubiegłorocznej zapowiedzi rozwiązania Elastic Application Security Edge (EASE), firma VMware wprowadza zaporę sieciową VMware NSX Gateway Firewall. Ta zapora nowej generacji oferuje funkcję skalowania brzegowego w trybie aktywny-aktywny z funkcją stanową, co znacząco zwiększa przepustowość sieci dla usług stanowych. VMware oferuje teraz zaawansowane funkcje zapobiegania zagrożeniom, takie jak IDPS, analiza złośliwego oprogramowania, sandboxing, filtrowanie adresów URL, serwer proxy TLS, zapora sieciowa z funkcją stanową oraz translacja adresów sieciowych (NAT) z funkcją stanową, które rozszerzają scentralizowaną kontrolę bezpieczeństwa na obciążenia fizyczne i wirtualne w centrum danych i na brzegu chmury.
Aby zapewnić wielowarstwowe zabezpieczenia aplikacji na brzegu sieci, bliżej aplikacji i użytkowników, w celu zwiększenia wydajności i efektywności, VMware NSX Advanced Load Balancer (ALB) dodaje nowe funkcje zarządzania botami i rozszerza możliwości zabezpieczeń zapory sieciowej aplikacji internetowych, wykrywania złośliwego oprogramowania, analityki bezpieczeństwa i ochrony przed atakami DDoS. Te usprawnienia na brzegu sieci pomagają klientom utrzymać stały poziom bezpieczeństwa przy zachowaniu prostoty operacyjnej, rozszerzając ochronę z tradycyjnych aplikacji na natywne dla chmury aplikacje kontenerowe wdrażane w środowiskach wielochmurowych. Zdolność VMware NSX ALB do egzekwowania zasad bezpieczeństwa API zgodnie z ruchem dostarczania aplikacji pomaga klientom chronić ich interfejsy API w układzie północ-południe.
Obejrzyj projekt
Firma VMware zaprezentowała Project Watch, nowe podejście do sieci i bezpieczeństwa w środowisku wielochmurowym, które zapewnia zaawansowane mechanizmy kontroli polityki między aplikacjami, ułatwiające ciągłą ocenę ryzyka i zgodności. Obecnie, w fazie przedpremierowej, Project Watch pomaga zespołom ds. bezpieczeństwa sieci i zgodności w ciągłym obserwowaniu, ocenie i dynamicznym łagodzeniu problemów z ryzykiem i zgodnością w złożonych aplikacjach wielochmurowych.
Zabezpieczanie przewagi konkurencyjnej dla rozproszonej siły roboczej
W ciągu ostatnich dwóch lat klienci korporacyjni radykalnie zmienili sposób budowania i wdrażania sieci oraz dostępu, aby wspierać rozproszonych pracowników. Przewiduje się, że rynek rozwiązań bezpiecznego dostępu do brzegu sieci (SASE) wzrośnie prawie trzykrotnie do 2026 roku. Według Dell'Oro Group, bezpieczeństwo jest kluczowym motorem wzrostu, ponieważ przedsiębiorstwa strategicznie inwestują w nową erę rozproszonych aplikacji i hybrydowej pracy. VMware oferuje teraz dodatkową elastyczność wdrażania klientom, którzy chcą przejść z obecnych rozwiązań do zarządzania siecią i punktami końcowymi do oferty SASE nowej generacji z udoskonaleniami VMware Cloud Web Security w kilku etapach.


 Amazon