

Rosnąca złożoność i częstotliwość cyberataków na centra danych przedsiębiorstw wymaga solidnych i kompleksowych środków bezpieczeństwa. Tradycyjne podejścia oparte na zaporach sieciowych są coraz bardziej niewystarczające do ochrony poufnych informacji, zwłaszcza że atakujący wykorzystują luki w zabezpieczeniach wewnętrznych przepływów danych. Zapewnienie bezpieczeństwa danych w trakcie przesyłu stało się kwestią kluczową, a szyfrowanie w trakcie transmisji oferuje skuteczne rozwiązanie zapobiegające wyciekom danych i nieautoryzowanemu dostępowi w sieciach pamięci masowej (SAN).
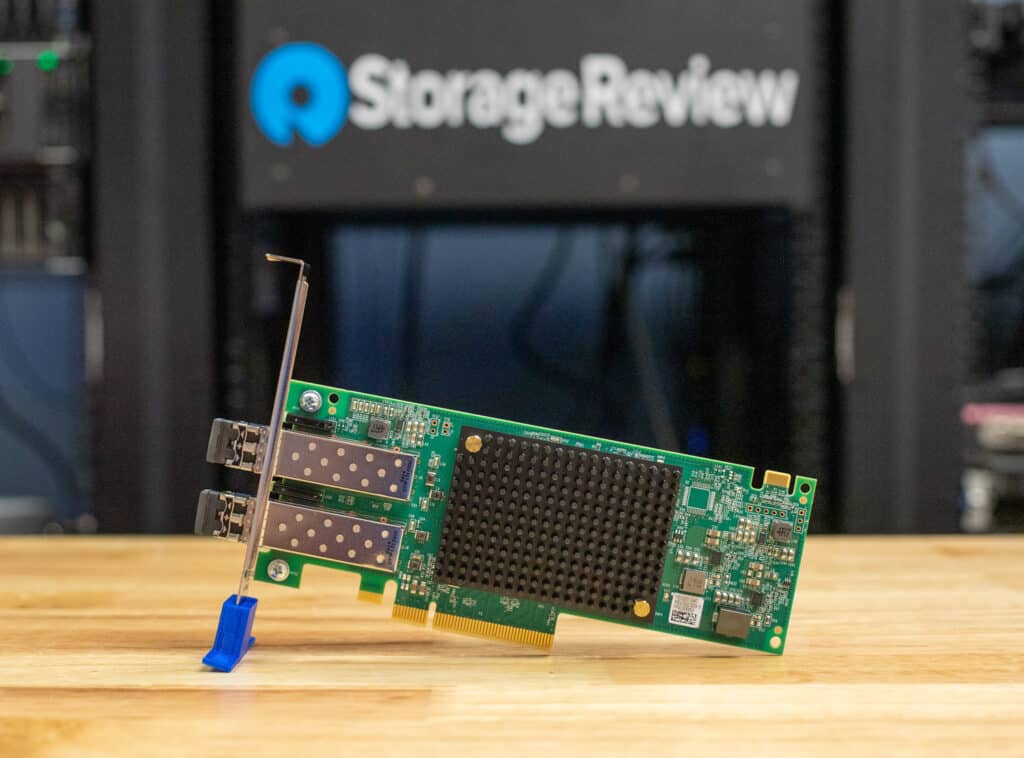
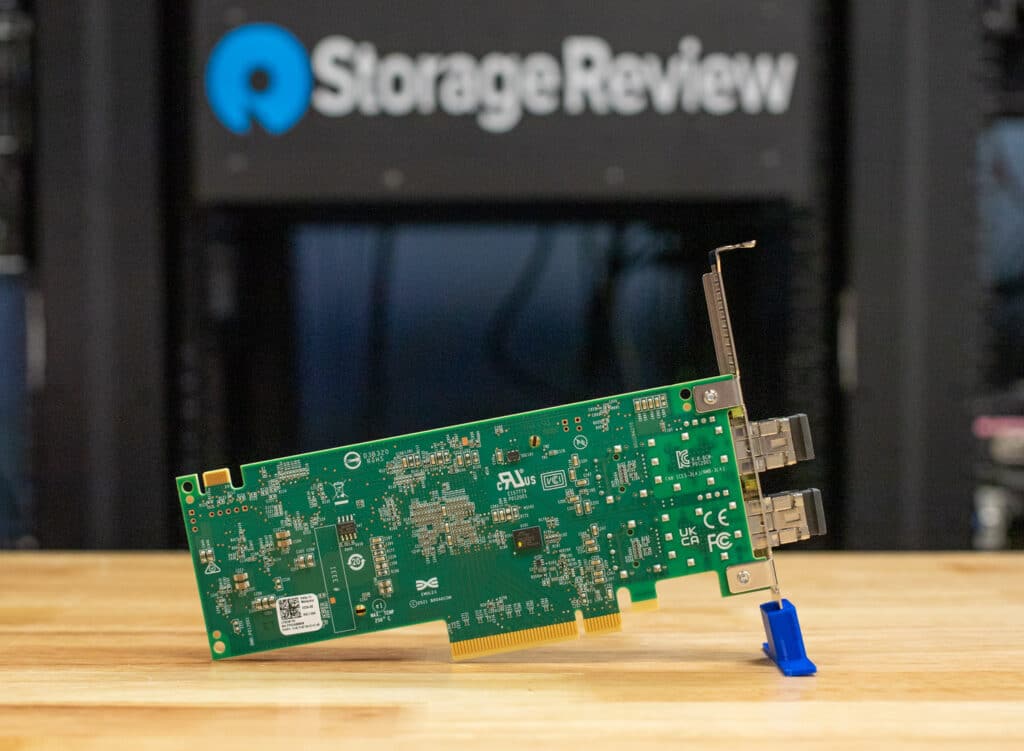
Poznajcie bezpieczne adaptery magistrali hosta (HBA) Emulex Fibre Channel – przełom w dziedzinie bezpieczeństwa centrów danych. Zapewniają one solidne, oparte na sesjach szyfrowanie dla sieci SAN Fibre Channel, umożliwiając przedsiębiorstwom wdrożenie podejścia „zero-trust” do wewnętrznego ruchu danych. Dzięki zgodności z rygorystycznymi standardami, takimi jak nadchodzący protokół Fibre Channel Security Protocol (FC-SP-3) i Commercial National Security Algorithm Suite 2.0 (CNSA 2.0), bezpieczne adaptery HBA Emulex zapewniają szyfrowanie odporne na ataki kwantowe, które bezproblemowo działa w ramach istniejących infrastruktur. Co istotne, rozwiązania te są sprzętowo odciążane, co gwarantuje, że ulepszenia bezpieczeństwa nie wpływają negatywnie na wydajność.
Klienci niechętnie wdrażali rozwiązania szyfrowania w trakcie transmisji (EDIF) z kilku powodów, w tym z powodu wysokich kosztów, złożoności i znacznego pogorszenia wydajności aplikacji. Zespół Storagereview Lab zaobserwował i udokumentował te same wyniki, porównując szyfrowanie programowe ze sprzętowym. Karta HBA Emulex Secure jest gotowa obalić te teorie i umieścić szyfrowanie w trakcie transmisji na szczycie listy rozwiązań szyfrujących dane w trakcie transmisji bez obniżania wydajności serwera, przy jednoczesnym zachowaniu bezkompromisowej przepustowości.
Kolejną istotną zaletą kart HBA Emulex Secure jest ich bezproblemowa integracja, szczególnie w przypadku dostawców macierzy pamięci masowej. Dzięki pełnemu przeniesieniu szyfrowania na sprzęt HBA, dostawcy pamięci masowej mogą skupić się na wydajności i funkcjonalnościach specyficznych dla macierzy, bez konieczności gruntownej przebudowy oprogramowania.
Oczekuje się, że ta łatwość wdrożenia doprowadzi do powszechnej akceptacji w całej branży. Najnowsza aktualizacja specyfikacji technicznej bezpieczeństwa produktów Fibre Channel, INCITS Fibre Channel Security Protocol 3 (FC-SP-3), ustanowiła standard dla interoperacyjnych produktów Fibre Channel. Najnowsza aktualizacja obejmuje definicję protokołów uwierzytelniających jednostki Fibre Channel, protokołów konfigurujących klucze sesji oraz protokołów negocjujących parametry wymagane do zapewnienia integralności i poufności danych klatka po klatce.
Inżynierowie Emulex aktywnie uczestniczyli w opracowywaniu standardów, aby zapewnić, że Fibre Channel pozostaje liderem w zakresie rozwiązywania problemów bezpieczeństwa, z którymi borykają się nowoczesne centra danych. W obliczu rosnącej presji regulacyjnej i ewoluujących cyberzagrożeń, wdrożenie bezpiecznych kart HBA Emulex pozwala dostawcom sieci SAN dostarczać solidne i przyszłościowe rozwiązania bezpieczeństwa przy minimalnym nakładzie pracy. Dla przedsiębiorstw korzystających z Fibre Channel, obecny standard SP3 stanowi kluczowy krok w kierunku zapewnienia bezpieczeństwa danych w przyszłości.
Podczas praktycznej demonstracji przedstawimy korzyści płynące z wdrożenia kart HBA Emulex Secure, prezentując ich zdolność do utrzymania wysokiej wydajności przy jednoczesnym zapewnieniu bezkompromisowego bezpieczeństwa. Od zapobiegania wyciekom danych po wykrywanie anomalii w czasie rzeczywistym, te karty HBA stanowią znaczący krok naprzód w zabezpieczaniu korporacyjnego centrum danych przed współczesnymi zagrożeniami.
Zrozumienie technologii Emulex Secure HBA
Omówienie szyfrowania opartego na sesjach i zasad zerowego zaufania.
Szyfrowanie oparte na sesjach
Karta HBA Emulex Secure to proste, oparte na sesjach rozwiązanie szyfrujące. Rozwiązanie do zarządzania kluczami oparte na sesjach, oparte na nowym standardzie ANSI/INCITS FC-SP-3, nie wymaga skomplikowanego i niezwykle kosztownego oprogramowania do zarządzania kluczami. Nawiązanie sesji szyfrującej między kartą HBA Secure a portem macierzy pamięci masowej jest proste, działa z obecnymi przełącznikami SAN i nie wymaga żadnych zmian w zarządzaniu infrastrukturą. Po zalogowaniu do portu oba punkty końcowe weryfikują zabezpieczenia, rozpoczynają uwierzytelnianie i kojarzenie oraz szyfrowanie ramek Fibre Channel. Odświeżanie kluczy sesji zabezpieczeń odbywa się automatycznie, bez przerywania ruchu. Ponieważ wszystko odbywa się sprzętowo, zmiany w oprogramowaniu nie są wymagane, a oprogramowanie Multipath pozostaje niezmienione. Rozwiązanie zapewnia wsteczną kompatybilność dzięki automatycznej negocjacji ze starszymi macierzami, które mogą nie obsługiwać protokołu EDIF.
Zero zaufania
Bezpieczeństwo oparte na zasadzie „nigdy nie ufaj, zawsze weryfikuj” (zero trust) opiera się na zasadzie „nigdy nie ufaj, zawsze weryfikuj”, zapewniając uwierzytelnianie, autoryzację i ciągłe monitorowanie każdego żądania dostępu. W przeciwieństwie do tradycyjnych modeli opartych na ochronie obwodowej, zero trust minimalizuje ryzyko naruszeń, wymagając weryfikacji tożsamości i wymuszając dostęp z minimalnymi uprawnieniami dla użytkowników i urządzeń.
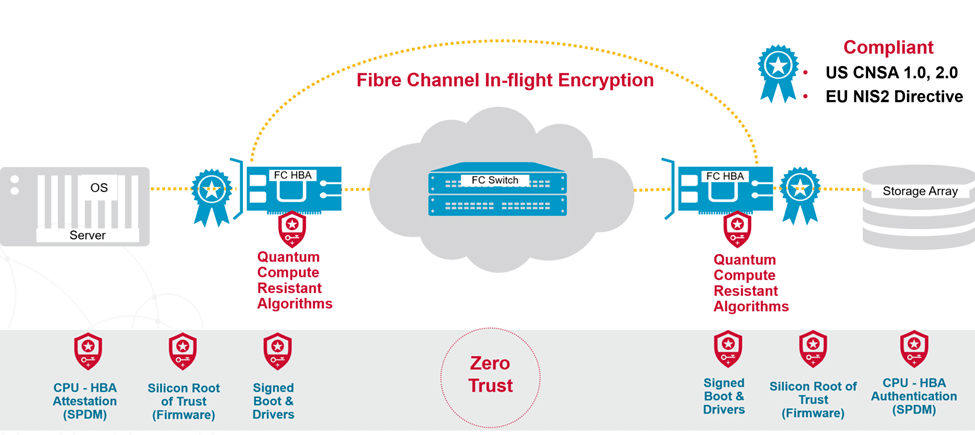
Wdrożenie modelu zabezpieczeń Zero-Trust ma kilka kluczowych zalet. Ciągła weryfikacja realizowana w modelu Zero-Trust zmniejsza ogólną powierzchnię ataku. System jest również elastyczny, wspierając hybrydowe środowisko pracy, wdrażanie rozwiązań chmurowych i bezproblemową integrację z Internetem Rzeczy (IoT). Oczywiście, zgodność z przepisami jest priorytetem dla większości krajów. Model Zero-Trust jest zgodny z rygorystycznymi standardami bezpieczeństwa danych, aby sprostać zmieniającym się przepisom.
Koncepcja Zero Trust zapewnia odporną i elastyczną postawę bezpieczeństwa, mającą kluczowe znaczenie dla ochrony poufnych danych organizacji, wykorzystując technologie takie jak uwierzytelnianie wieloskładnikowe, mikrosegmentacja i analiza zachowań.
Secure HBA wprowadza odporną na zakłócenia kwantowe krzemową podstawę zaufania, chroniącą integralność oprogramowania sprzętowego i układu ASIC.
Szyfrowanie sprzętowe
Szyfrowanie sprzętowe z odciążeniem zwiększa wydajność i bezpieczeństwo poprzez delegowanie zadań kryptograficznych do dedykowanych bramek sprzętowych wewnątrz karty HBA. To odciążenie zmniejsza obciążenie obliczeniowe procesorów, jednocześnie przyspieszając procesy szyfrowania.
Szyfrowanie sprzętowe z odciążeniem zapewnia zwiększoną wydajność. Dedykowany sprzęt przyspiesza operacje kryptograficzne oraz zmniejsza opóźnienia i obciążenie procesora. Cykle procesora są zwalniane na inne zadania, co zwiększa ogólną wydajność systemu. Wdrożenie izolowanych modułów sprzętowych zwiększa odporność na manipulacje i zmniejsza podatności na ataki.
To podejście jest szczególnie skuteczne, ponieważ umożliwia szerokie wykorzystanie w centrach danych bez wpływu na ogólną wydajność. Umożliwia organizacjom osiągnięcie solidnego, skalowalnego i energooszczędnego szyfrowania bez obniżania wydajności.
Demonstracja korzyści
Standardowe w branży szyfrowanie typu plug-and-play
Firma Emulex przeprowadziła dla nas demo, aby pokazać minimalne różnice w wydajności z włączonym i wyłączonym szyfrowaniem, i zobaczyć, jak bardzo to rozwiązanie zwiększa obciążenie danych w trakcie transmisji. Poniższe kroki opisują włączanie i wyłączanie szyfrowania na kartach HBA hosta Emulex Secure FC. Karty HBA używane w hoście i macierzy to Emulex LPe38102 64G, które – jak poinformowała nas firma Emulex – zostały włączone do działania w macierzy flash dzięki prostej aktualizacji sterownika w celach testowych.
Topologia demonstracyjna
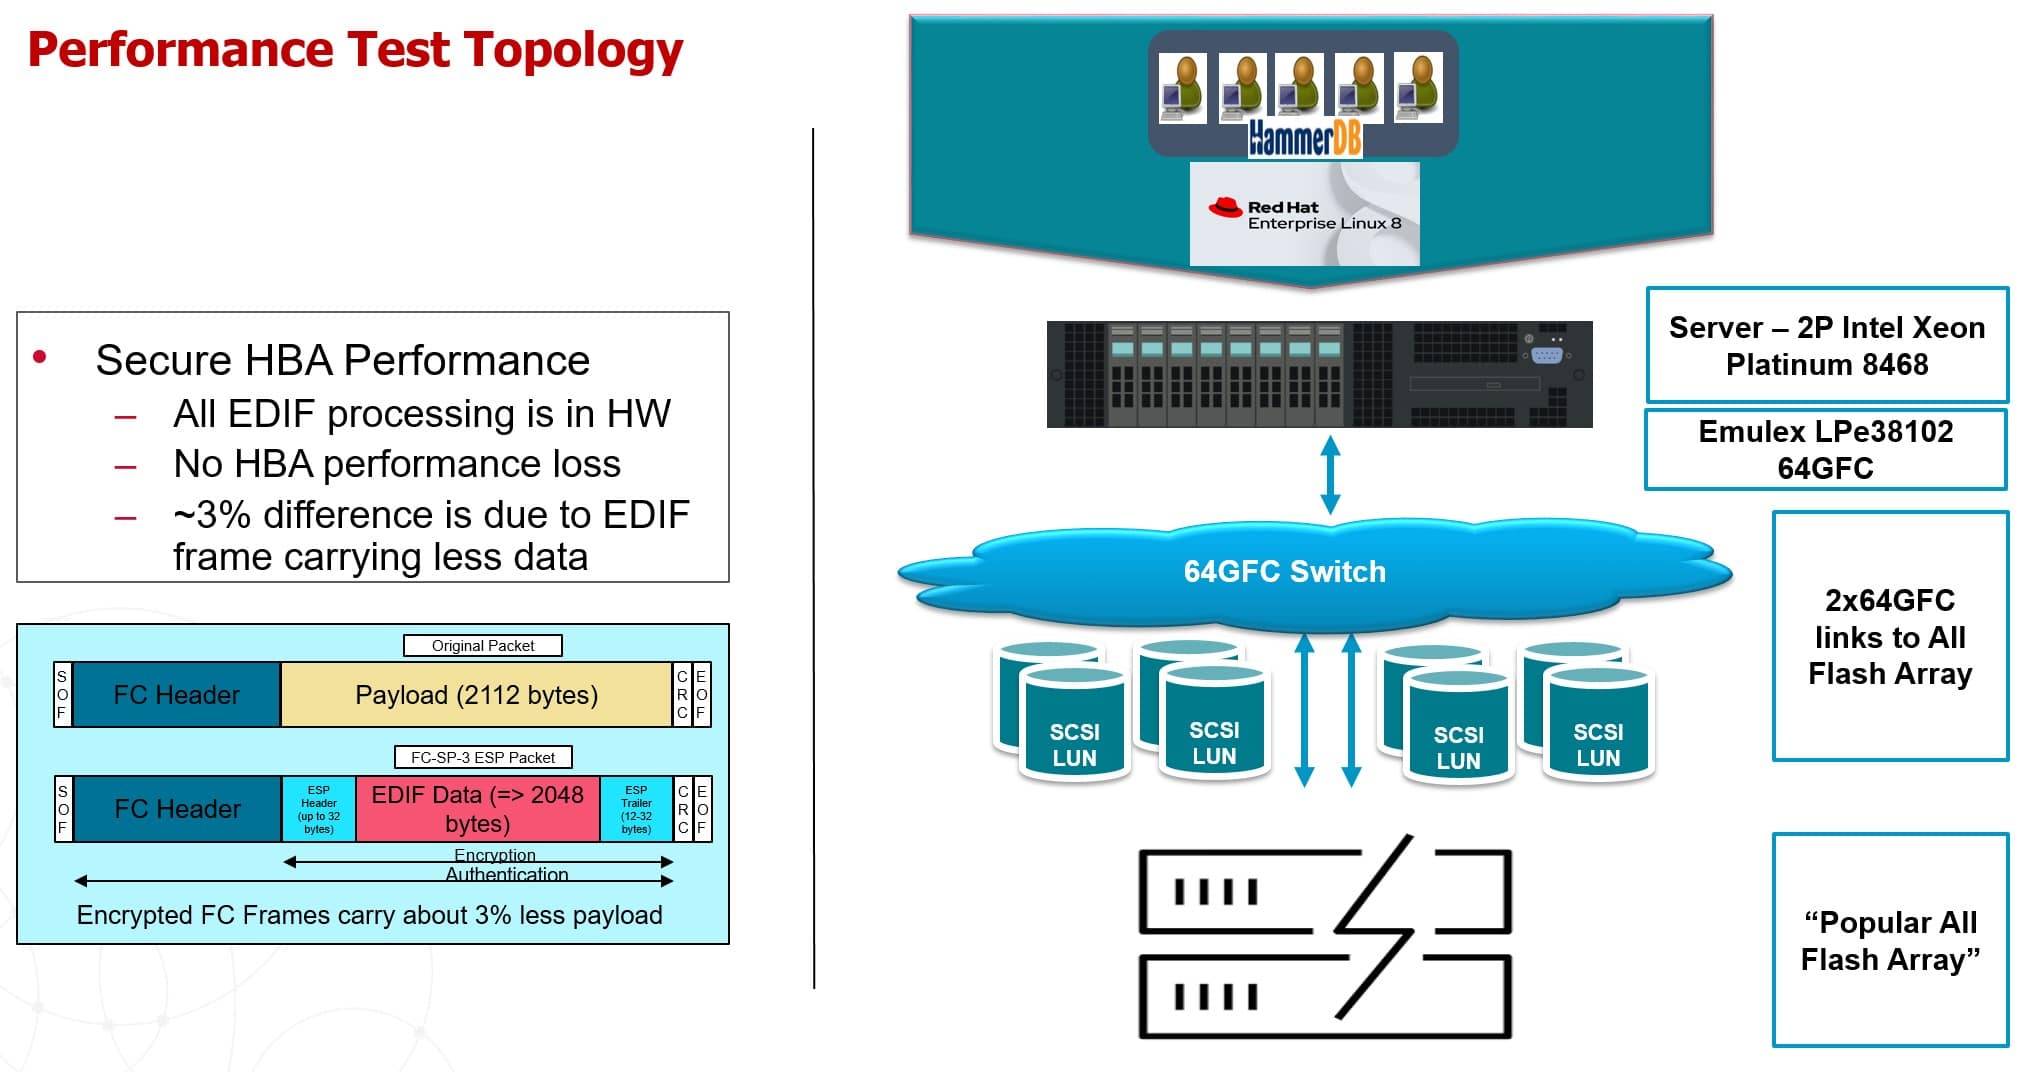
Karty HBA Emulex przetwarzają sprzętowo wszystkie zaszyfrowane dane w locie (EDIF). Karty HBA posiadają 8-rdzeniowe układy SoC, które zarządzają obciążeniem i kierują pakiety danych przez moduł odciążający szyfrowanie. Ponieważ szyfrowanie jest odciążone, procesor hosta nie jest obciążany przez te operacje szyfrowania.
Pierwszym ćwiczeniem było uruchomienie obciążenia TPROC-H z wykorzystaniem HammerDB jako generatora obciążenia bazy danych z wyłączonym EDIF. Domyślnym zachowaniem karty HBA Emulex Secure jest włączenie EDIF podczas łączenia się ze zgodnymi portami docelowymi, ale także zapewnienie wstecznej kompatybilności, jeśli obiekt docelowy nie obsługuje EDIF. Narzędzie Emulex hbacmd służy do wyłączenia funkcji EDIF portu HBA i weryfikacji zmiany ustawień.
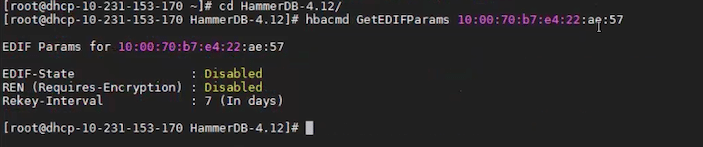
Po zweryfikowaniu ustawień rozpoczęliśmy obciążenie bazy danych. Demonstracja z dużą liczbą odczytów pokazuje, jak duże jest wykorzystanie łącza FC 64G, które przez większość testu z łatwością osiągało przepustowość łącza.
Teraz czas zmienić parametr, aby włączyć szyfrowanie na karcie HBA. Ponownie, narzędzie Emulex hbacmd służy do włączenia funkcji EDIF portu karty HBA i weryfikacji zmiany ustawień. Poniższy ekran przedstawia polecenie i dane wyjściowe. Samo ustawienie stanu EDIF na 1 włącza szyfrowanie w trakcie transmisji. Ustaw parametr EDIF na edif-state=1. Jeśli zmiana zostanie zaakceptowana, wyświetli się komunikat „Nowe ustawienie parametru edif zostało ustawione”. Aby zmiany stanu EDIF zostały wprowadzone, konieczne będzie ponowne uruchomienie hosta.
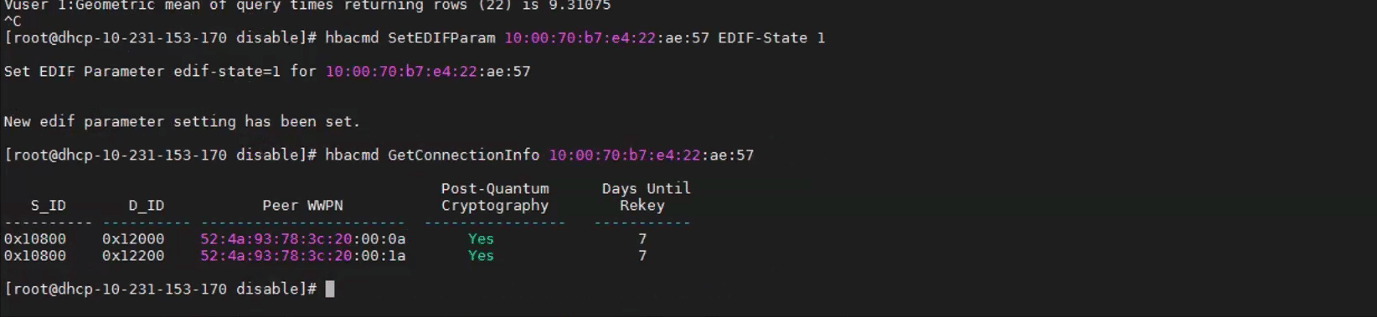
Aby sprawdzić, czy zmiana została wprowadzona, uruchom polecenie „hbacmd GetEDIFParams”. Wynik wskazuje, że stan EDIF jest włączony, a opcja Required-Encryption jest wyłączona.

Aby sprawdzić, czy porty na karcie HBA są podłączone, a EDIF jest włączony, uruchom polecenie „hbacmd GetConnectionInfo”. Wynik powinien wyglądać jak na poniższym obrazku.

Uruchomiliśmy ten sam zestaw zapytań z włączonym szyfrowaniem. Nawet z włączonym szyfrowaniem w trakcie transmisji, wyniki były bardzo podobne do tych z wyłączonym szyfrowaniem, a jedyną różnicą był nieco mniejszy ładunek ramki FC, zgodnie ze standardami FC dla ramek szyfrujących.
Firma Emulex udostępniła dane dotyczące wydajności popularnego rozwiązania do szyfrowania baz danych, wykorzystującego tę samą konfigurację testową, którą wcześniej omówiono. Korzystając z tego samego poziomu szyfrowania AES-256, aplikacja bazodanowa ma trudności z zapewnieniem takiego samego poziomu wydajności aplikacji, jak karta HBA, ze względu na dodatkowe obciążenie serwera przez oprogramowanie. Wskaźnik TPROC-H, określający czas ukończenia 22 zapytań do bazy danych, jest o 40% dłuższy w przypadku szyfrowania na poziomie aplikacji bazodanowej, przy znacznym zmniejszeniu przepustowości dysku z powodu zwiększonego opóźnienia aplikacji.
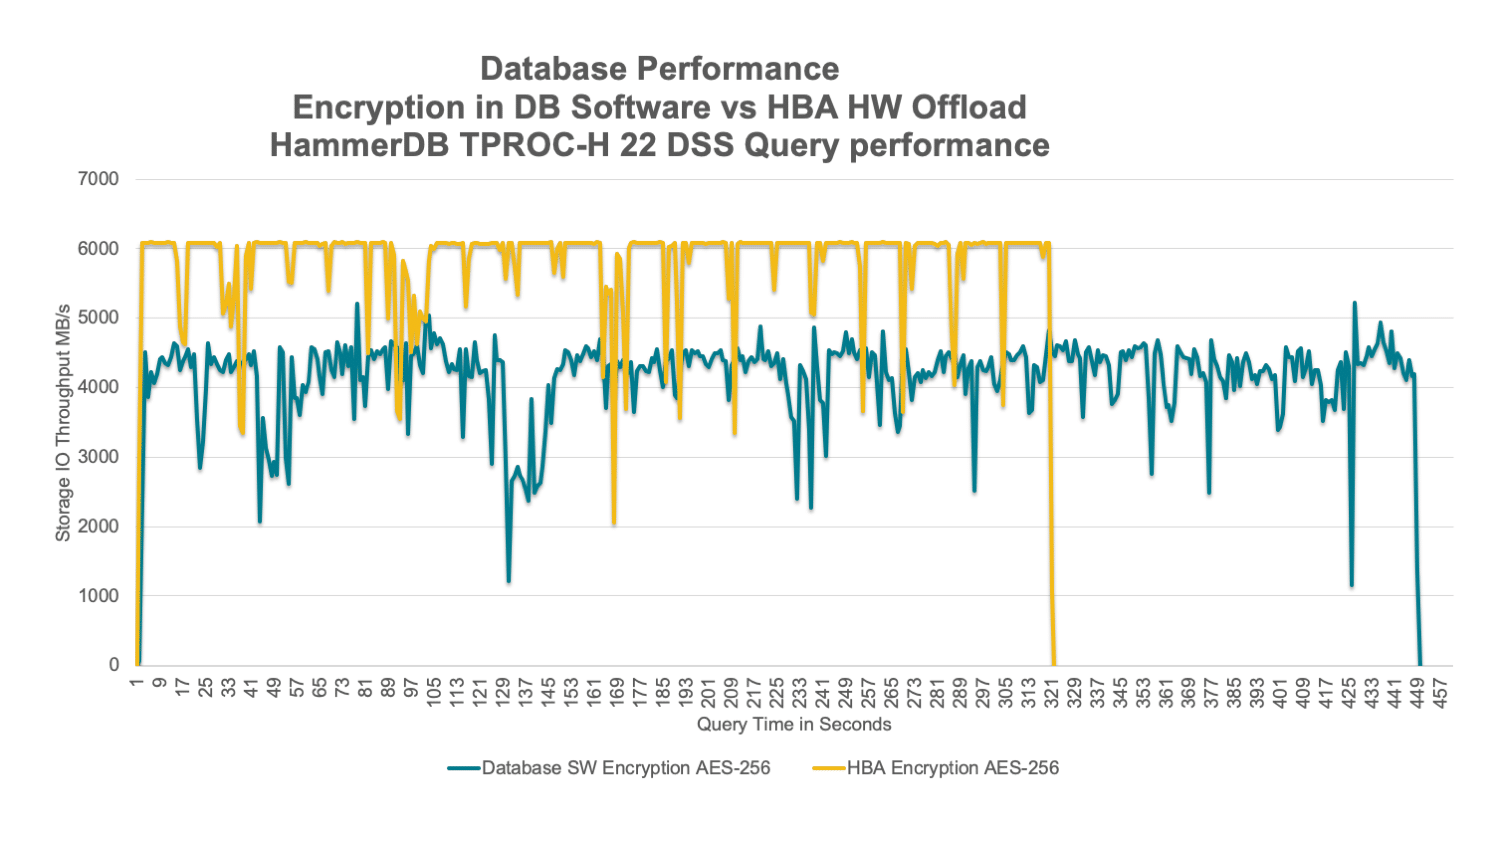
Ogólnie rzecz biorąc, cieszy fakt, że szyfrowanie Secure HBA ma minimalny wpływ na przepustowość lub opóźnienia w przypadku obciążeń baz danych wymagających dużej liczby operacji wejścia/wyjścia i jest znacznie lepsze od alternatywnego rozwiązania opartego na aplikacjach.
Wniosek
Wraz ze wzrostem skali i złożoności zagrożeń bezpieczeństwa przedsiębiorstw, ochrona danych w ruchu stała się równie krytyczna, jak ochrona danych w spoczynku. Tradycyjne zabezpieczenia oparte na zaporach sieciowych i rozwiązania szyfrowania programowego wiążą się z kompromisami w zakresie wydajności, na które wiele organizacji po prostu nie może sobie pozwolić. Karta HBA Emulex Secure zmienia to równanie, oferując oparte na standardach, sprzętowe szyfrowanie z odciążeniem, które płynnie integruje się z istniejącymi serwerami i sieciami SAN Fibre Channel.
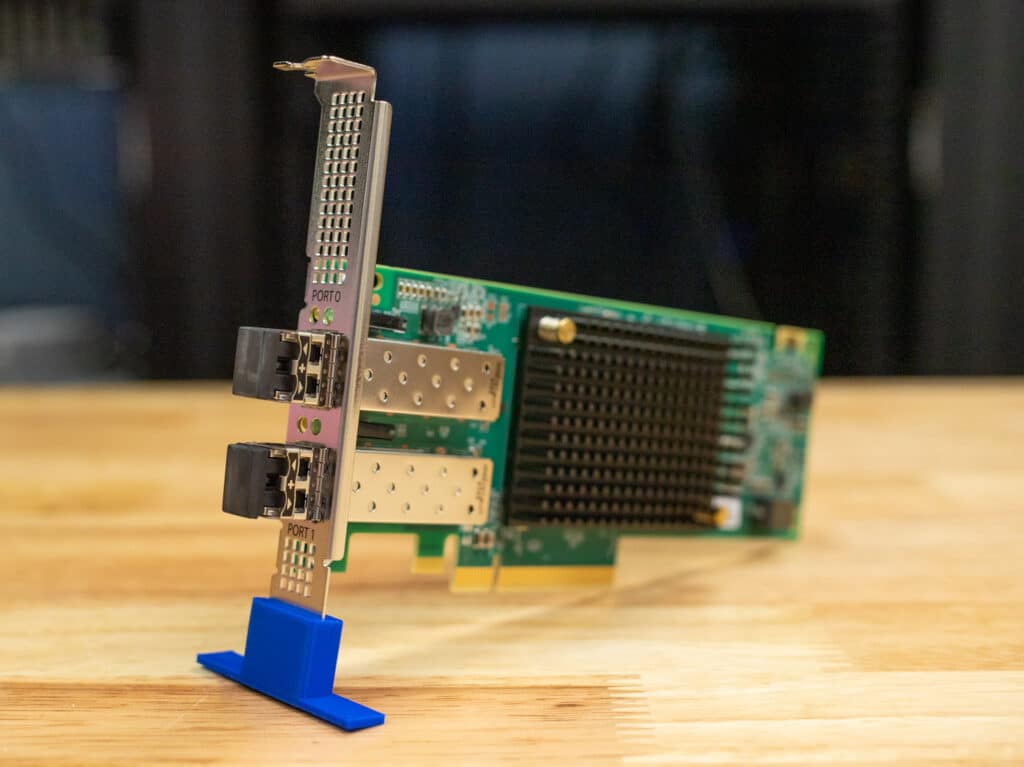
W naszych testach odkryliśmy, że karty HBA Emulex Secure umożliwiają szyfrowanie w trakcie transmisji danych praktycznie bez wpływu na wydajność, rozwiązując jeden z największych problemów związanych z wdrażaniem standardu EDIF. Dzięki pełnemu przeniesieniu szyfrowania na kartę HBA, usługi pamięci masowej, takie jak kompresja i deduplikacja, pozostają nienaruszone, co gwarantuje, że przedsiębiorstwa nie muszą rezygnować z wydajności na rzecz bezpieczeństwa. Nawet w przypadku obciążeń baz danych o dużej intensywności operacji wejścia/wyjścia, wpływ był znikomy – znacznie przewyższając tradycyjne metody szyfrowania programowego zarówno pod względem szybkości, jak i wydajności.
Dzięki technologii plug-and-play te karty HBA są niezwykle łatwe we wdrożeniu, bez konieczności wprowadzania istotnych zmian w architekturze sieci SAN ani stosie pamięci masowej. Dla dostawców pamięci masowej jest to bezproblemowe i wartościowe ulepszenie zabezpieczeń, zgodne ze standardami INCITS FC-SP-3, a jednocześnie przygotowujące Fibre Channel na nową erę zabezpieczeń zero-trust.
Patrząc w przyszłość, spodziewamy się, że karty HBA Emulex Secure staną się standardową warstwą zabezpieczeń sieci SAN w 2025 roku. W obliczu rosnącej presji regulacyjnej oraz ciągłego wzrostu liczby ataków ransomware i zagrożeń wewnętrznych, przedsiębiorstwa potrzebują solidnych, transparentnych i wydajnych rozwiązań szyfrujących, które nie tworzą nowych wąskich gardeł. Karta HBA Emulex Secure oferuje właśnie to – przyszłościową aktualizację zabezpieczeń, którą przedsiębiorstwa mogą wdrożyć już dziś z pełnym przekonaniem.
Niniejszy raport jest sponsorowany przez firmę Broadcom. Wszystkie poglądy i opinie wyrażone w niniejszym raporcie opierają się na naszej obiektywnej opinii na temat rozpatrywanego produktu/produktów.


 Amazon