

Dzisiejszym światem rządzi technologia cyfrowa, a Internet Rzeczy (IoT) odgrywa istotną rolę w naszym codziennym życiu i w działalności przedsiębiorstw. IoT to technologia, która, mówiąc wprost, przekształca każde urządzenie technologiczne w bardziej inteligentne. Są to stale połączone urządzenia, wykorzystujące chmurę obliczeniową, umożliwiając udostępnianie i analizowanie danych w celu uzyskania pożądanych wyników. W związku z tym producenci IoT i twórcy aplikacji osiągają nowe korzyści, wykonując więcej obliczeń i analiz na samych urządzeniach.
Internet Rzeczy przekształca codzienne „rzeczy” w ekosystem, który wzbogaca nasze życie i czyni je bardziej przystępnym. Z drugiej strony, z perspektywy biznesowej, kluczową zaletą Internetu Rzeczy jest możliwość integracji z niemal wszystkimi branżami, dzięki szerokiemu zakresowi zastosowań. Opieka zdrowotna, handel detaliczny, automatyka domowa, przemysł i transport to tylko niektóre z kluczowych zastosowań Internetu Rzeczy. Niezależnie od sytuacji, firmy stoją u progu możliwości nie tylko podłączania urządzeń do internetu, ale także wykorzystywania potencjału swoich danych do dostarczania organizacjom bezcennych informacji, poprawy wydajności operacyjnej i zwiększenia produktywności. Jednak urządzenia stale połączone z internetem tworzą dwukierunkową ulicę, narażając na ryzyko krytyczne produkty i sprzęt organizacji, które są teraz jeszcze bardziej podatne na cyberzagrożenia.
Chociaż IoT usprawnił interakcje międzyludzkie w sposób, którego nigdy wcześniej nie potrzebowaliśmy, to kompleksowe rozwiązanie musi nam umożliwić budowanie i łączenie bezpiecznego ekosystemu urządzeń. To właśnie bezpieczeństwo jest kwestią, która wciąż dotyczy użytkowników i organizacji. Ponieważ IoT łączy wszystkie urządzenia z internetem, stają się one podatne na liczne zagrożenia bezpieczeństwa, takie jak brak zabezpieczeń fizycznych, luki w zabezpieczeniach oprogramowania, ryzyko naruszenia integralności danych, ataki malware i ransomware, słaba widoczność sieci i wiele innych. Aby zapewnić bezpieczeństwo operacji IT, deweloperzy IoT muszą pamiętać o wszystkich tych kwestiach bezpieczeństwa podczas wdrażania tych nowoczesnych urządzeń. W związku z tymi obawami duże firmy i badacze cyberbezpieczeństwa dokładają wszelkich starań, aby poprawić sytuację użytkowników końcowych. Microsoft, wykorzystując swoje wieloletnie doświadczenie w dziedzinie sprzętu, oprogramowania i chmury, dzięki Azure Sphere, dąży do zapewnienia rozwiązań bezpieczeństwa dla urządzeń IoT.
Kolejnym istotnym powodem, dla którego warto zainteresować się danymi IoT, jest ich integracja i zarządzanie nimi za pomocą licznych urządzeń i architektury rozproszonej. IoT integruje wiele czujników, mikrokontrolerów, modułów komunikacyjnych, siłowników i platform chmurowych w urządzeniach fizycznych. Urządzenia te nieustannie nawiązują komunikację między sobą a innymi urządzeniami obliczeniowymi, w tym serwerami, stacjami roboczymi, laptopami, smartfonami i samą chmurą. W tym połączonym ekosystemie zdalni aktorzy mogliby modyfikować lub monitorować nie tylko środowisko cyfrowe, ale także rzeczywiste środowisko fizyczne.
Microsoft Azure Sphere – rozwiązanie zabezpieczające dla urządzeń IoT
Zapewnienie bezpieczeństwa dla przyszłości urządzeń podłączonych jest integralną częścią Internetu Rzeczy (IoT). Chociaż organizacje mogą dostrzegać ten problem, może on szybko stać się skomplikowany, ponieważ branża wciąż się rozwija. Obecne mikrokontrolery, stosowane w większości urządzeń podłączonych, istniały przed pojawieniem się Internetu Rzeczy i nie są już w stanie zagwarantować bezpieczeństwa wymaganego przez systemy podłączone. Firma Microsoft niedawno wydała nowe rozwiązanie tego problemu – Azure Sphere. Rozwiązanie to weszło w fazę powszechnej dostępności kilka tygodni temu, co oznacza, że platforma jest już gotowa do dostosowania się do skali wdrożeń produkcyjnych. Azure Sphere to zabezpieczona, zaawansowana platforma aplikacji z wbudowanymi funkcjami komunikacji i bezpieczeństwa dla urządzeń IoT z różnych branż.
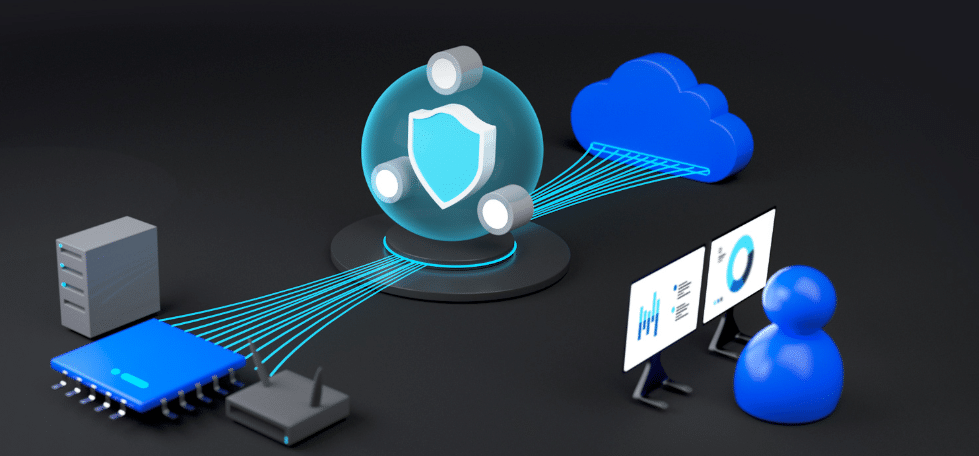
Platforma Azure Sphere składa się z trzech kluczowych komponentów technicznych, działających jako jeden organizm: zupełnie nowego, zabezpieczonego układu scalonego, systemu operacyjnego Azure Sphere oraz usługi bezpieczeństwa Azure Sphere. Komponenty te łączą się, tworząc kompleksowe rozwiązanie skierowane do organizacji związanych z Internetem Rzeczy (IoT), aby zapewnić jak najlepsze bezpieczeństwo urządzeń podłączonych do internetu.

Certyfikowane układy scalone platformy Azure Sphere są produkowane przez partnerów firmy Microsoft w zakresie układów scalonych, dzięki czemu posiadają niezbędne sprzętowe źródło zaufania. Microsoft zapewnia, że począwszy od samego układu scalonego, układy te zapewniają fundament bezpieczeństwa, jednocześnie zapewniając łączność i moc obliczeniową dla urządzeń. Kolejnym elementem jest system operacyjny (OS) Azure Sphere. To opracowany przez Microsoft, oparty na systemie Linux system operacyjny dla mikrokontrolerów, który działa na certyfikowanych układach i łączy się z trzecim komponentem – usługą bezpieczeństwa Azure Sphere (AS3). Usługa AS3 firmy Microsoft łączy każdy pojedynczy układ Azure Sphere z każdym pojedynczym systemem operacyjnym Azure Sphere i współpracuje z systemem operacyjnym i układem, zapewniając bezpieczeństwo urządzenia przez cały okres jego użytkowania. Co więcej, te trzy komponenty tworzą i zapewniają bezpieczne środowisko programistyczne do tworzenia aplikacji IoT.
Oprócz sprzętu, a jakby tych trzech komponentów było mało, Microsoft dodaje czwarty: pracowników Microsoftu i ich specjalistyczną wiedzę w zakresie bezpieczeństwa. Dzięki temu ludzkiemu komponentowi firma zapewnia stały monitoring bezpieczeństwa, aktualizacje i udoskonalenia urządzeń Azure Sphere oraz całego ekosystemu.
Co więcej, kolejnym istotnym aspektem rozwiązania Azure Sphere jest możliwość dodawania zabezpieczeń dla starszych urządzeń IoT za pośrednictwem modułu Guardian. Moduły Guardian umożliwiają implementację bezpiecznej łączności w istniejących urządzeniach bez narażania ich na dostęp do internetu. Urządzenia te są częścią układów Azure Sphere i obsługują połączenia z AS3 w celu kontroli bezpieczeństwa i automatycznego wdrażania poprawek.

Siedem właściwości urządzeń o wysokim poziomie bezpieczeństwa
Koncentrując się na rozwiązaniach z zakresu cyberbezpieczeństwa, Azure Sphere został zaprojektowany w oparciu o stanowisko Microsoft Research dotyczące siedmiu właściwości wymaganych od urządzeń o wysokim poziomie bezpieczeństwa. Firma twierdzi, że właściwości te można łatwo wbudować w ekosystem IoT dzięki Azure Sphere.
- Sprzętowy korzeń zaufania:Gwarantuje to, że przed nawiązaniem połączenia z Internetem na urządzeniu działa wyłącznie oryginalne, aktualne oprogramowanie.
- Obrona w głąb:Więcej warstw ochrony utrudnia atakującemu dostęp do najczulszych sekretów urządzenia. Bardziej wrażliwe obszary są chronione przez liczniejsze warstwy ochrony.
- Mała, zaufana baza obliczeniowa:Zaufana baza obliczeniowa powinna być utrzymywana na jak najmniejszym poziomie, aby zminimalizować powierzchnię narażoną na ataki i zmniejszyć prawdopodobieństwo, że błąd lub funkcja może zostać wykorzystana w celu jej złamania.
- Dynamiczna kompartmentalizacja:Granice między komponentami oprogramowania mogą zapobiec rozprzestrzenianiu się naruszenia bezpieczeństwa w jednym komponencie na inne. Dynamiczne granice można bezpiecznie przesuwać i zmieniać.
- Uwierzytelnianie oparte na certyfikatach:Hasła mogą być najsłabszym ogniwem w wielu systemach bezpieczeństwa. Uwierzytelnianie oparte na certyfikatach eliminuje potrzebę stosowania haseł do zarządzania urządzeniem.
- Raportowanie błędów:Wczesne wykrywanie, analiza i reagowanie na błędy mają kluczowe znaczenie dla zatrzymania zagrożeń zanim spowodują poważne szkody.
- Bezpieczeństwo odnawialne:Możliwość wdrażania bieżących aktualizacji oprogramowania jest niezbędna do wzmocnienia zabezpieczeń urządzenia i wyeliminowania luk w zabezpieczeniach.
Wczesna integracja
W zeszłym roku Microsoft, we współpracy z Innodisk, wprowadził na rynek jeden z pierwszych dysków SSD zbudowanych z wykorzystaniem platformy Azure Sphere – InnoAGE SSD. Innodisk to tajwański producent przemysłowych technologii wbudowanych. Technicznie rzecz biorąc, oprogramowanie układowe opracowane dla dysków InnoAGE SSD odbiera polecenia z platformy Azure Sphere za pośrednictwem bezpiecznego połączenia z chmurą Azure Cloud. Urządzenie może gromadzić dane i zapewniać administrację za pośrednictwem chmury. Dzięki chmurze Azure Cloud to kompleksowe rozwiązanie umożliwia platformie Azure Sphere udostępnianie aktualizacji oprogramowania, zdalnego monitorowania, bezpieczeństwa danych, analiz i kontroli. Podobno jest to pierwszy na świecie dysk SSD zintegrowany z platformą Azure Sphere.

Wniosek
Wraz ze wzrostem znaczenia Internetu Rzeczy (IoT) w zastosowaniach przemysłowych, firmy również zaczynają korzystać z jego zalet. Internet Rzeczy umożliwia organizacjom automatyzację procesów i oszczędzanie kosztów operacyjnych. Jednak w miarę jak poszczególne urządzenia w ekosystemach przedsiębiorstw mogą być podłączane do internetu, zagrożenia cyberbezpieczeństwa stają się realnym problemem. Dążąc do wzmocnienia IoT i wyzwań związanych z bezpieczeństwem, Microsoft intensywnie inwestuje w platformę Azure Sphere, zapewniając wysoki poziom bezpieczeństwa urządzeniom przemysłowym i domowym.
Posiadając bogate doświadczenie w dziedzinie bezpieczeństwa internetowego, Microsoft koncentruje się na trzech kluczowych komponentach i siedmiu właściwościach bezpieczeństwa, tworząc fundament dla Azure Sphere. Ta kompleksowa platforma bezpieczeństwa IoT obsługuje przemysłowe operacje IoT na chipie, oferując solidne zabezpieczenia sprzętowe, bezpieczny system operacyjny oraz usługę bezpieczeństwa w chmurze, która monitoruje urządzenia i reaguje na pojawiające się zagrożenia. Niezależnie od tego, czy chodzi o chmurę, czy o samo urządzenie, standardy bezpieczeństwa Azure Sphere zapewniają poziom ochrony przed atakami, który obecnie praktycznie nie ma sobie równych wśród innych urządzeń IoT.


 Amazon