

Firma Ubiquiti udostępniła aktualizację UniFi Network 9.0.92 w ramach programu Early Access, wprowadzającą zaporę sieciową Zone-Based Firewall (ZBF). Ta istotna aktualizacja zapewnia administratorom uproszczony, a jednocześnie wydajny zestaw narzędzi do zarządzania bezpieczeństwem sieci. Aktualizacja dotyczy bram sieciowych i bram chmurowych, które wdrożyliśmy na platformie Cloud Gateway Ultra za pośrednictwem Dream Machine Pro Max.
Innowacja ta koncentruje się na grupowaniu interfejsów, takich jak sieci VLAN, WAN i VPN, w logiczne strefy, co pozwala na bardziej intuicyjne tworzenie zasad, lepszą segmentację i większe bezpieczeństwo.
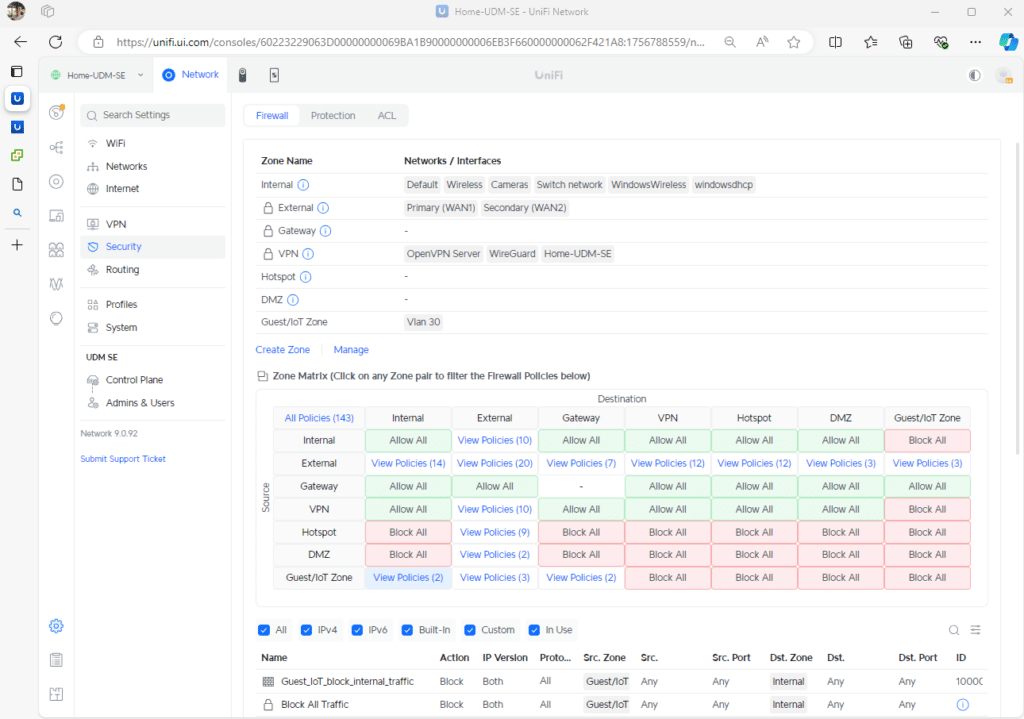
Najważniejsze cechy i zalety
Uproszczone zarządzanie zasadami
Minęły już czasy konfiguracji dla każdego interfejsu, które mogłyby stać się nieporęczne w złożonych sieciach. Nowe Macierz stref Oferuje przejrzystą wizualną reprezentację przepływu ruchu między strefami, umożliwiając administratorom szybką ocenę i modyfikację polityk bezpieczeństwa. To intuicyjne podejście sprawia, że zarządzanie politykami jest bardziej przystępne, nawet dla mniej doświadczonych administratorów sieci.
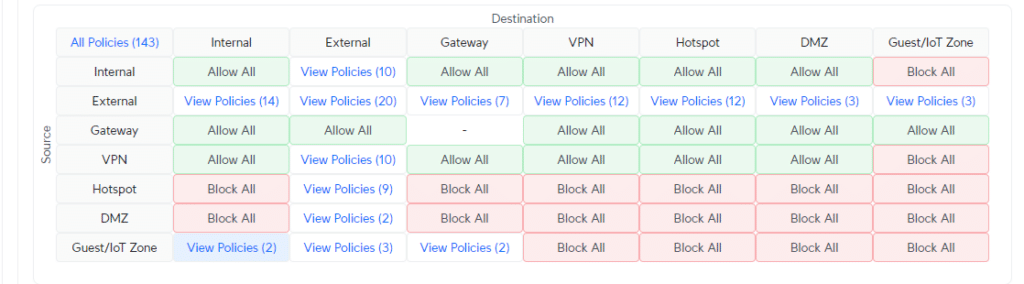
Ulepszona segmentacja sieci
Rozwiązanie ZBF firmy UniFi wprowadza predefiniowane strefy, w tym wewnętrzną, zewnętrzną, DMZ, VPN i hotspot, dostosowane do typowych potrzeb bezpieczeństwa. Strefy te zapewniają szczegółową kontrolę nad przepływem ruchu, umożliwiając administratorom stosowanie określonych reguł do różnych elementów sieci. Taka konstrukcja pomaga izolować urządzenia IoT, zabezpieczać wrażliwe serwery danych lub zarządzać ruchem gości bez narażania sieci wewnętrznej.

Niestandardowe zasady zapewniające elastyczność
Predefiniowane reguły usprawniają konfigurację, a funkcja niestandardowych zasad pozwala administratorom dostosować ustawienia zabezpieczeń do unikalnych wymagań organizacji. Niezależnie od tego, czy chodzi o blokowanie określonego protokołu, tworzenie wyjątków dla zaufanych urządzeń, czy priorytetyzację typów ruchu, elastyczność niestandardowych zasad gwarantuje, że ZBF może dostosować się nawet do najbardziej złożonych środowisk sieciowych.
Widoczność i kontrola
ZBF zawiera wbudowane reguły zabezpieczające przepływ krytyczny, taki jak ruch DHCP i DNS do bramy, zapobiegając przypadkowemu zakłóceniu kluczowych usług. Ulepszone funkcje rejestrowania za pośrednictwem syslog zapewniają szczegółowy wgląd w wzorce ruchu i potencjalne zagrożenia. Ponadto administratorzy mogą łatwo zmieniać kolejność reguł, aby odzwierciedlały zmieniające się priorytety lub wymagania, co usprawnia nadzór i elastyczność.
Praktyczne zastosowania (ZBF)
Infrastruktura ZBF została zaprojektowana w celu ograniczenia złożoności przy jednoczesnym wzmocnieniu bezpieczeństwa, co czyni ją cennym nabytkiem dla organizacji każdej wielkości.
Zabezpieczanie sieci IoT
Urządzenia IoT często mają ograniczone wbudowane zabezpieczenia, co czyni je podatnymi na ataki. Dzięki ZBF administratorzy mogą umieścić wszystkie urządzenia IoT w dedykowanej strefie i utworzyć polityki, które:
- Zablokuj urządzeniom IoT dostęp do poufnych sieci wewnętrznych.
- Zezwalaj urządzeniom IoT na komunikację wyłącznie z określonymi usługami lub zasobami zewnętrznymi.
Izolowanie ruchu gości
Użytkownikom gościnnym można ograniczyć dostęp wyłącznie do wydzielonej strefy, która zezwala na dostęp wyłącznie do Internetu, uniemożliwiając im interakcję z urządzeniami wewnętrznymi lub poufnymi danymi.
Równoważenie ruchu wewnętrznego i zewnętrznego
Predefiniowane zasady „wewnętrzne i zewnętrzne” oferują zrównoważone podejście, gwarantując bezpieczny dostęp do Internetu użytkownikom wewnętrznym, przy jednoczesnym zachowaniu solidnych zabezpieczeń przed potencjalnymi zagrożeniami.
Zaawansowane dostosowania
Organizacje mogą tworzyć dodatkowe strefy w celu zaspokojenia szczególnych potrzeb, takich jak oddzielenie środowisk programistycznych, laboratoriów testowych lub zdalnych użytkowników sieci VPN, zapewniając tym samym szczegółową kontrolę nad komunikacją między strefami.
Rozważania dotyczące wdrożenia
Chociaż ZBF upraszcza zarządzanie zaporą sieciową, staranne planowanie jest niezbędne, aby uniknąć niezamierzonych konsekwencji. Administratorzy powinni:
- Zrozumieć zachowanie strefy:Przenoszenie sieci między strefami lub blokowanie ruchu do bramy (co jest krytyczne dla takich usług jak DHCP i DNS) może zakłócić działanie systemu, jeśli nie będzie zarządzane ostrożnie.
- Audyt przepływów ruchu:Przed wdrożeniem protokołu ZBF należy sprawdzić aktualne wzorce ruchu, aby upewnić się, że zachowane zostaną podstawowe ścieżki komunikacyjne.
- Zasady testowania:Stopniowe testowanie nowych zasad pomaga zapobiegać powszechnym zakłóceniom, zwłaszcza w większych środowiskach o zróżnicowanym poziomie zaufania.
- Wykorzystaj rejestrowanie:Używaj funkcji rejestrowania, aby monitorować wpływ zmian i identyfikować obszary wymagające udoskonalenia.
ZBF Konfiguracja Przykład
Zapora sieciowa oparta na strefach (ZBF) firmy UniFi to istotny krok w kierunku uproszczenia i zwiększenia bezpieczeństwa sieci. Przejście z tradycyjnych konfiguracji dla poszczególnych interfejsów na podejście oparte na strefach pozwala administratorom skupić się na celowych efektach bezpieczeństwa, zamiast zmagać się ze skomplikowanymi konfiguracjami. Intuicyjna konstrukcja i rozbudowane opcje personalizacji sprawiają, że idealnie nadaje się do wdrożeń na małą skalę i w przedsiębiorstwach.
Aby zilustrować praktyczną implementację, poniżej przedstawiono przykład konfiguracji nowej strefy gościa/IoT z wykorzystaniem ZBF firmy UniFi w najnowszej aktualizacji. Celem było odizolowanie urządzeń gościa i IoT, zapewniając im kontrolowany dostęp do zasobów zewnętrznych bez narażania bezpieczeństwa wewnętrznego.
Aktualizacja wydania EA
Aby zaktualizować EA Release Network do wersji 9.0.92, wykonaj poniższe czynności.
-
- Iść do Ustawienia > Płaszczyzna sterowania > Aktualizacje w kontrolerze UniFi.
- Kliknij Sprawdź aktualizacje lub Aktualizuj i zainstaluj najnowszą wersję EA.
- umożliwiać Wczesny dostęp w tym samym menu, jeśli nie jest jeszcze włączona.
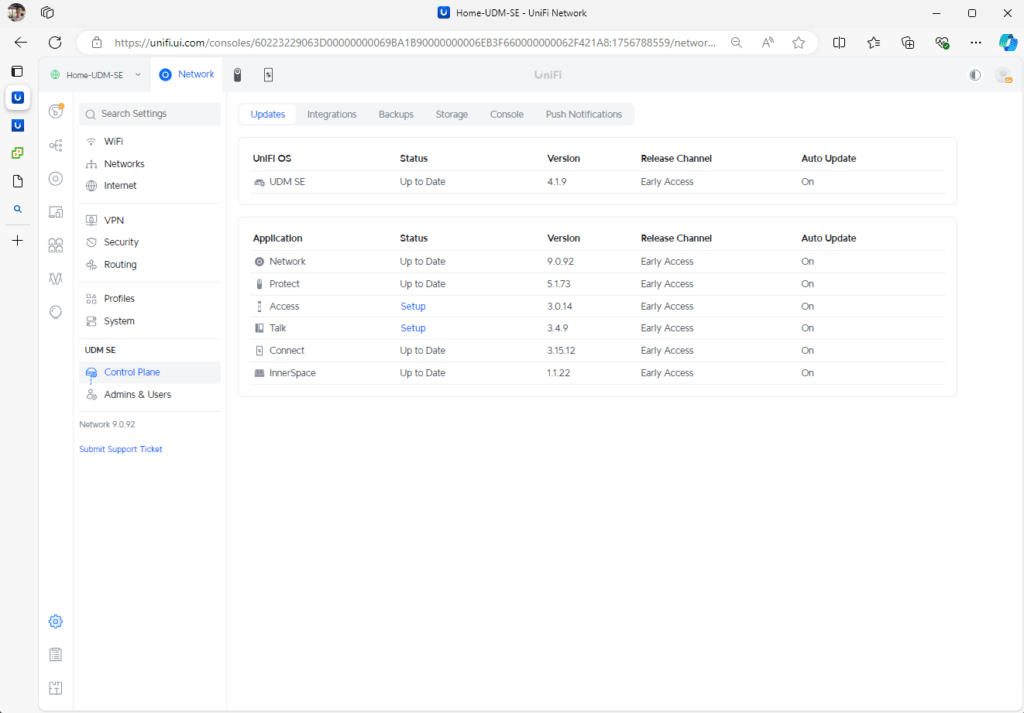
Następnie włącz zaporę strefową (ZBF), wykonując poniższe kroki.
- Iść do Ustawienia > Zapora i zabezpieczenia.
- umożliwiać Zapora oparta na strefach.
- Konfiguruj strefy i ustawiaj zasady ruchu za pomocą Macierz stref.
Przykład konfiguracji strefy
Zacznij od utworzenia nowej strefy. Najpierw wyświetl strefy domyślne, a następnie kliknij Utwórz strefę opcja.
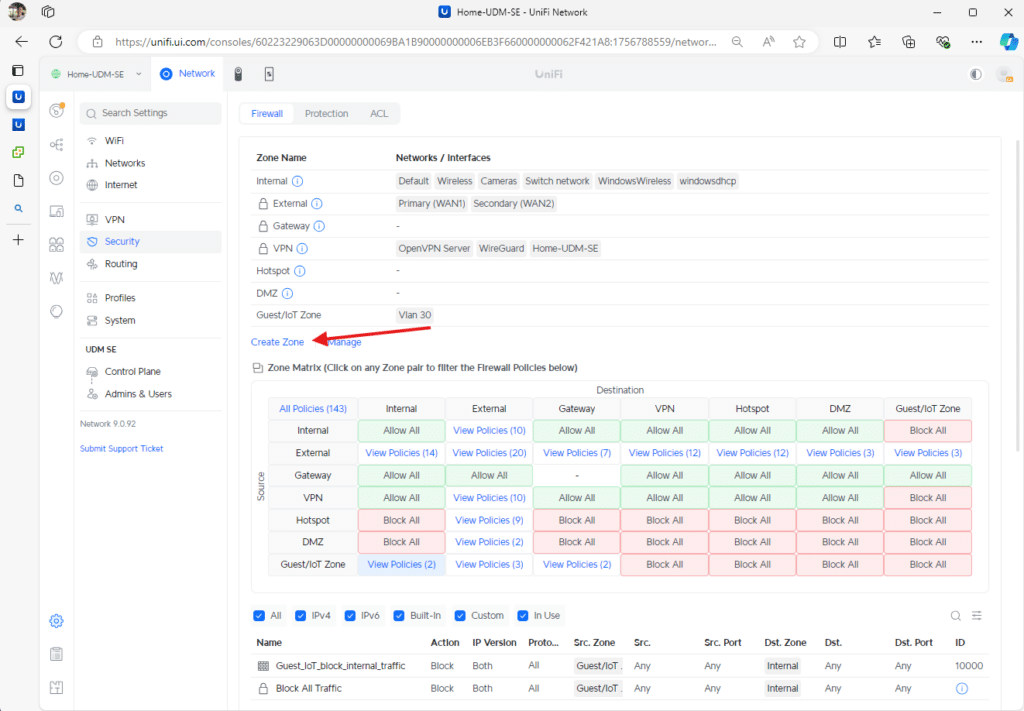
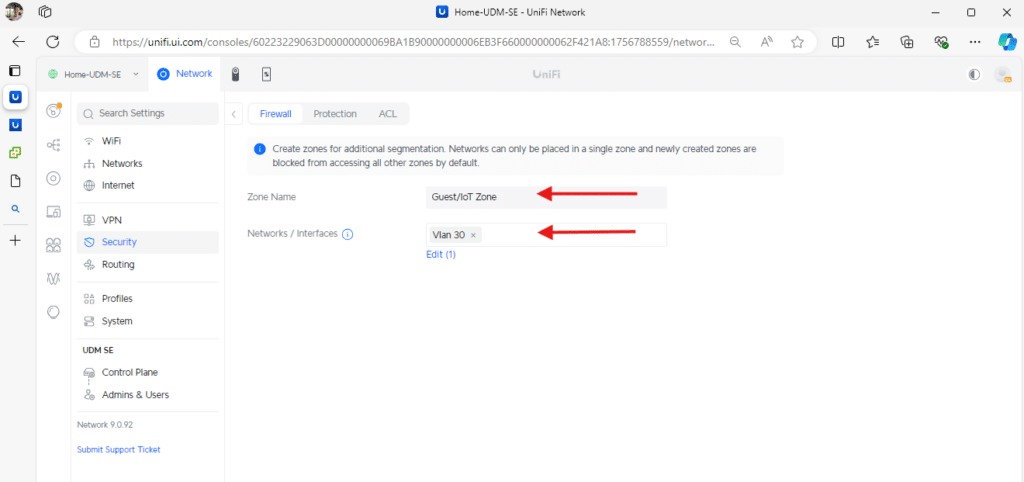
Kliknięcie „Utwórz strefę” przeniesie Cię do ekranu konfiguracji, gdzie możesz skonfigurować nową strefę. W tym przykładzie nazwaliśmy ją Strefa gościa/IoTWażne jest, aby upewnić się, że sieć VLAN została utworzona lub istnieje już przed powiązaniem jej z nową strefą. W naszym przykładzie użyliśmy Sieć VLAN 30. Wszelkie istniejące wcześniej reguły powiązane z tą siecią VLAN lub siecią mogą zostać wstrzymane lub usunięte podczas tworzenia nowej strefy.
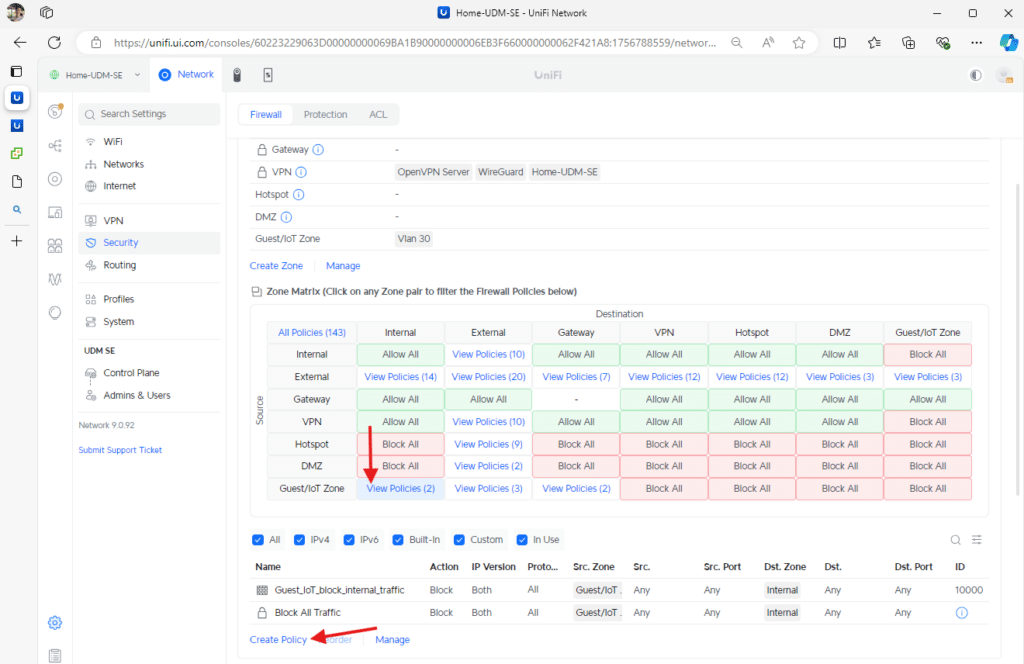
Po skonfigurowaniu strefy wróć do strony głównej, klikając przycisk „Wstecz” w lewym górnym rogu. Będziesz potrzebować trzech reguł zapory sieciowej, aby utworzyć odizolowaną sieć gościa/IoT, która zezwala tylko na dostęp do internetu, blokując jednocześnie komunikację z urządzeniami lokalnymi.
Najpierw kliknij „Zarządzaj”. Możesz też przefiltrować wyniki do wiersza „Strefa gościa/IoT” i wybrać pierwszą opcję w kolumnie „Wewnętrzna”. Spowoduje to również wyświetlenie w interfejsie wszystkich powiązanych reguł powiązanych z tą strefą.
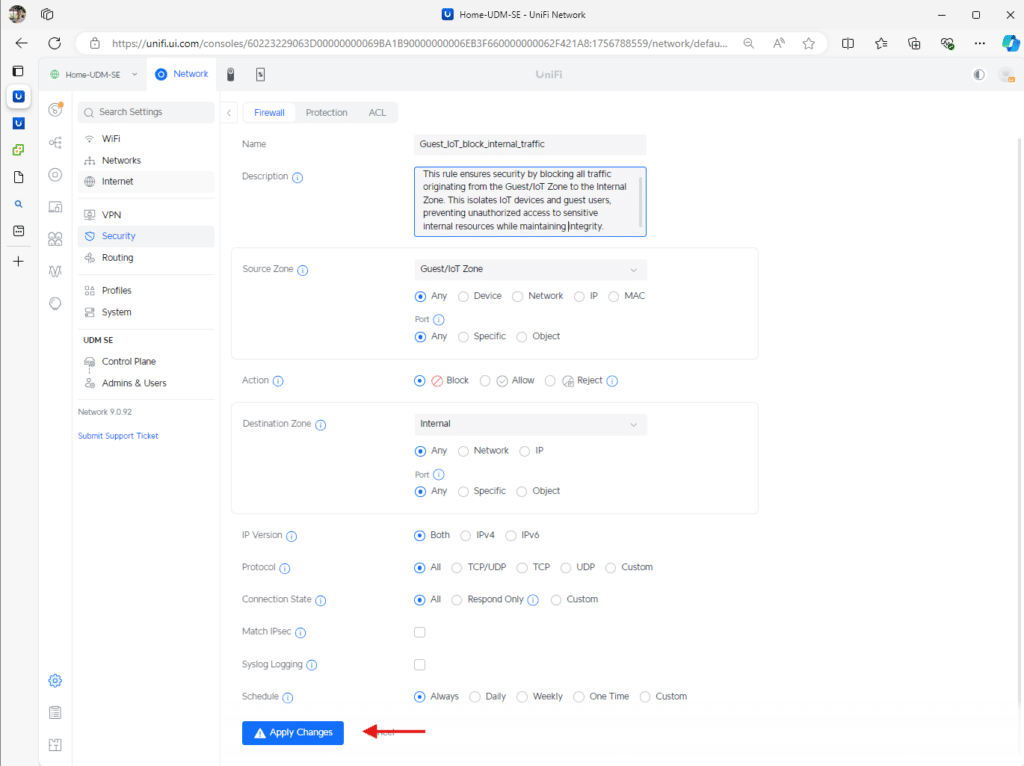
Zasada 1: Zablokuj dostęp IoT/gości do strefy wewnętrznej.
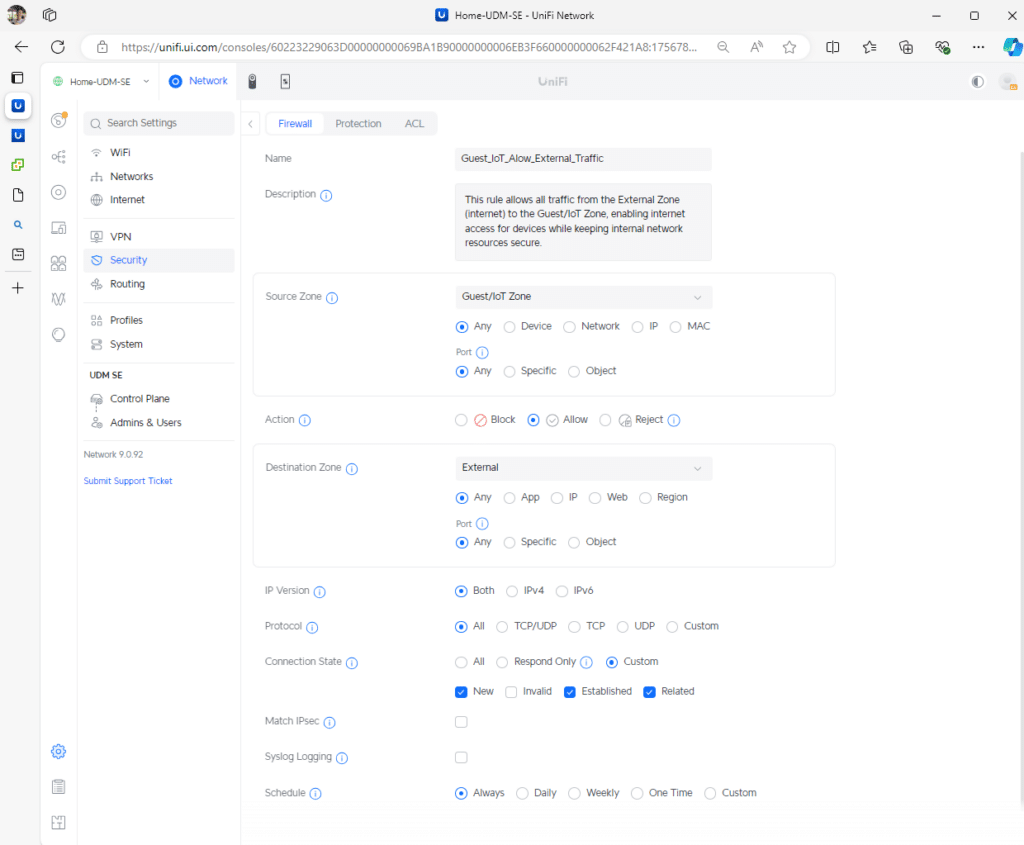
Zasada 2: Zezwól IoT/gościom na dostęp do Internetu poprzez strefę zewnętrzną:
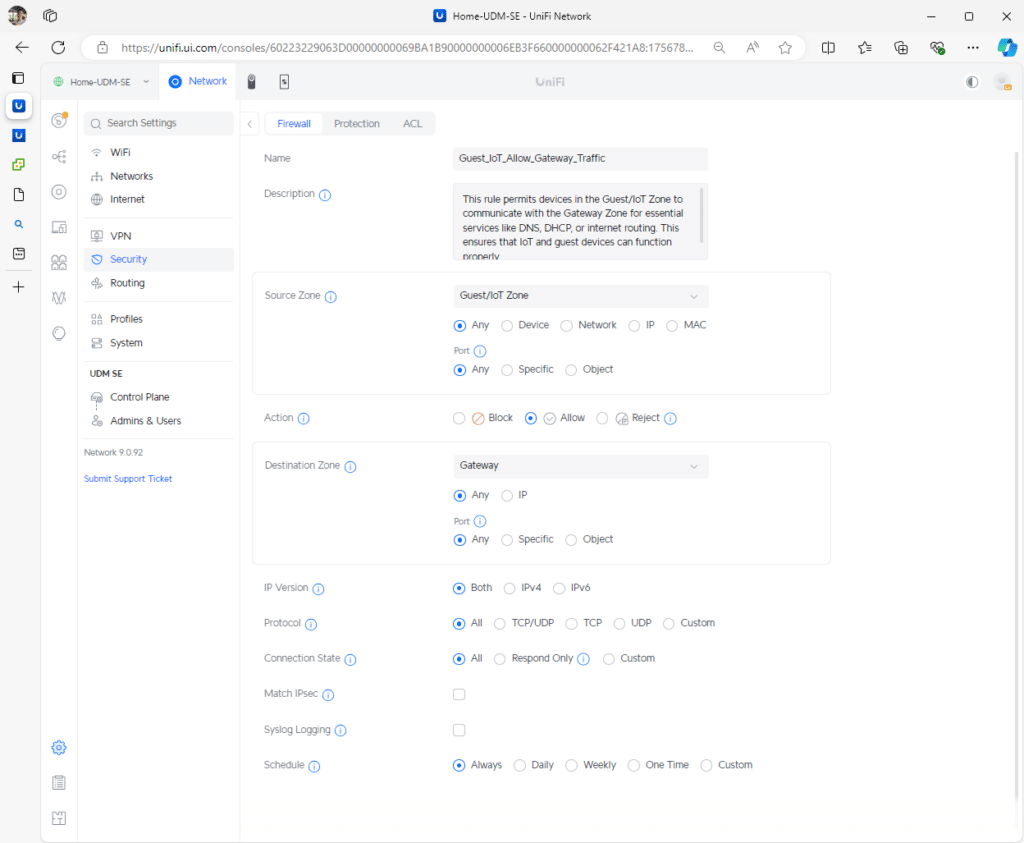
Reguła 3 : Zezwól IoT/Gościom na komunikację z bramą DHCP i DNS za pośrednictwem strefy bramy.
Zasady testowania
Po utworzeniu reguł możemy przystąpić do testowania. Do tego testu użyjemy maszyny wirtualnej Ubuntu Server 24.04.1 podłączonej do sieci VNET oznaczonej VLAN 30. Maszyna wirtualna odbierze DHCP z UDM-SE, aby potwierdzić, że konfiguracja sieci i reguły strefy działają zgodnie z oczekiwaniami.
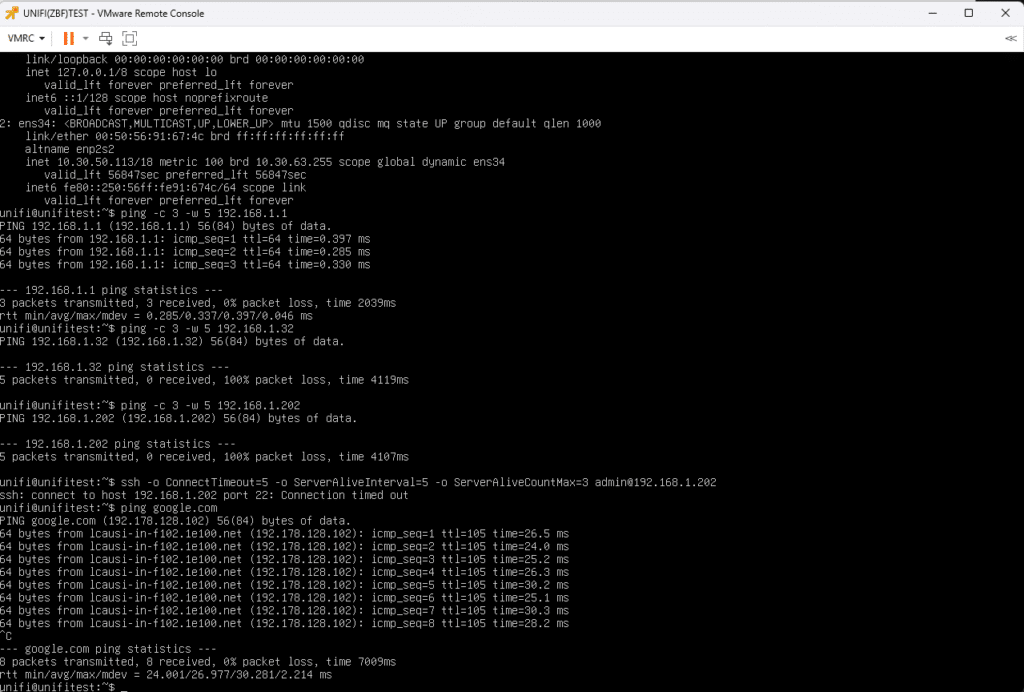
Rozpoczynając od polecenia ip a, pokazujemy, że maszyna wirtualna Ubuntu pomyślnie odebrała dzierżawę DHCP (10.30.50.113) z sieci (10.30.0.0/18) w sieci VLAN 30. Pierwszy test weryfikuje komunikację z bramą, a my pomyślnie wysyłamy polecenie ping do głównej bramy UDM (192.168.1.1).
Następnie upewniamy się, że dostęp do wszystkich urządzeń w sieci wewnętrznej jest zablokowany. Próba pingowania kontrolera domeny pod adresem (192.168.1.32) kończy się niepowodzeniem, podobnie jak próba pingowania przełącznika zarządzanego pod adresem (192.168.1.202). W ramach kolejnego testu podjęliśmy próbę nawiązania połączenia SSH z przełącznikiem zarządzanym, która również zakończyła się niepowodzeniem. Potwierdza to, że reguła izolacji działa zgodnie z oczekiwaniami dla strefy Gość/IoT.
Na koniec sprawdź, czy maszyna wirtualna jest dostępna z zewnątrz, wysyłając polecenie ping do Google. W ten sposób zweryfikujesz, czy sieć gościa/IoT może uzyskać dostęp do Internetu, pozostając jednocześnie odizolowana od sieci wewnętrznej.
Test Nmap
W tym kolejnym teście zainstalowaliśmy Nmap za pomocą sudo apt zainstaluj nmap po którym następuje polecenie sudo nmap -sP 192.168.1.0/24 Aby przeskanować domyślny zakres sieci. Nmap to narzędzie do skanowania sieci, które pozwala wykrywać urządzenia w sieci i określać, które porty są na nich otwarte. Ten test sprawdza, czy sieć gościa/IoT jest prawidłowo odizolowana od sieci wewnętrznej, potwierdzając, że żadne urządzenia z zakresu 192.168.1.0/24 nie są dostępne z odizolowanej sieci.
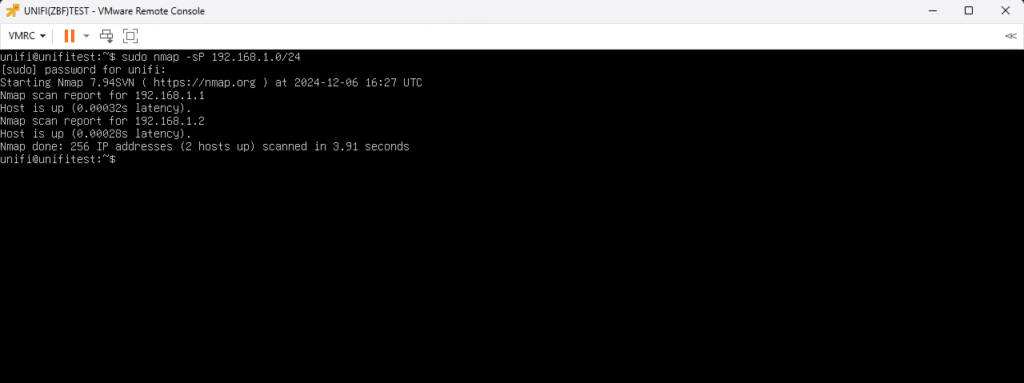 Widzi tylko naszą bramę (192.168.1.1) i Honey Pot (192.168.1.2), nie mając wglądu w pozostałe 28 urządzeń obecnych w domyślnej sieci.
Wniosek
Nowa zapora sieciowa oparta na strefach firmy UniFi oferuje intuicyjne i wydajne podejście do bezpieczeństwa i segmentacji sieci. To cenne narzędzie dla sieci każdej wielkości, w tym laboratoriów takich jak StorageReview, gdzie profesjonaliści mogą wykorzystać jego możliwości. Upraszczając tworzenie odizolowanych stref i umożliwiając solidną kontrolę ruchu oraz bezpieczne zasady VPN bez tradycyjnych komplikacji, narzędzie to umożliwia administratorom projektowanie skalowalnych, bezpiecznych środowisk, które obsługują zaawansowane testy, rozwój i codzienne operacje.
Ubiquiti (link afiliacyjny)


 Amazon