

AWS re:Invent 2022 wurde mit einer Reihe von Produktankündigungen eröffnet, die sich auf KI/ML, Computer, Analysen, Container, Datenbanken und mehr auswirken. Dieser Beitrag konzentriert sich auf Aktualisierungen einiger AWS-Speicherdienste.
Elastischer Amazon EFS-Durchsatz
Amazon EFS Elastic Throughput ist ein neuer Durchsatzmodus für Amazon EFS , der Anwendungen genau den benötigten Durchsatz zu nutzungsbasierten Preisen bietet. Dieser Modus vereinfacht die Ausführung von Workloads und Anwendungen auf AWS durch gemeinsam genutzten Dateispeicher, der keine Bereitstellung oder Kapazitätsverwaltung erfordert.
Elastic Throughput wurde speziell für dynamische und unvorhersehbare Arbeitslasten mit schwer vorhersehbaren Leistungsanforderungen entwickelt. Wenn der elastische Durchsatz auf einem Amazon EFS-Dateisystem aktiviert ist, verwaltet er aktiv die Leistung eines Dateisystems und verhindert, dass zu viel für ungenutzte Ressourcen bezahlt wird, um die Leistung Ihrer Anwendungen sicherzustellen.
Durch die Aktivierung von Elastic Throughput entfällt die Notwendigkeit, Durchsatzkapazität anzugeben oder bereitzustellen, da Amazon EFS automatisch die Durchsatzleistung liefert, die die Anwendung benötigt. Gleichzeitig zahlen Kunden nur für die Menge der gelesenen oder geschriebenen Daten.
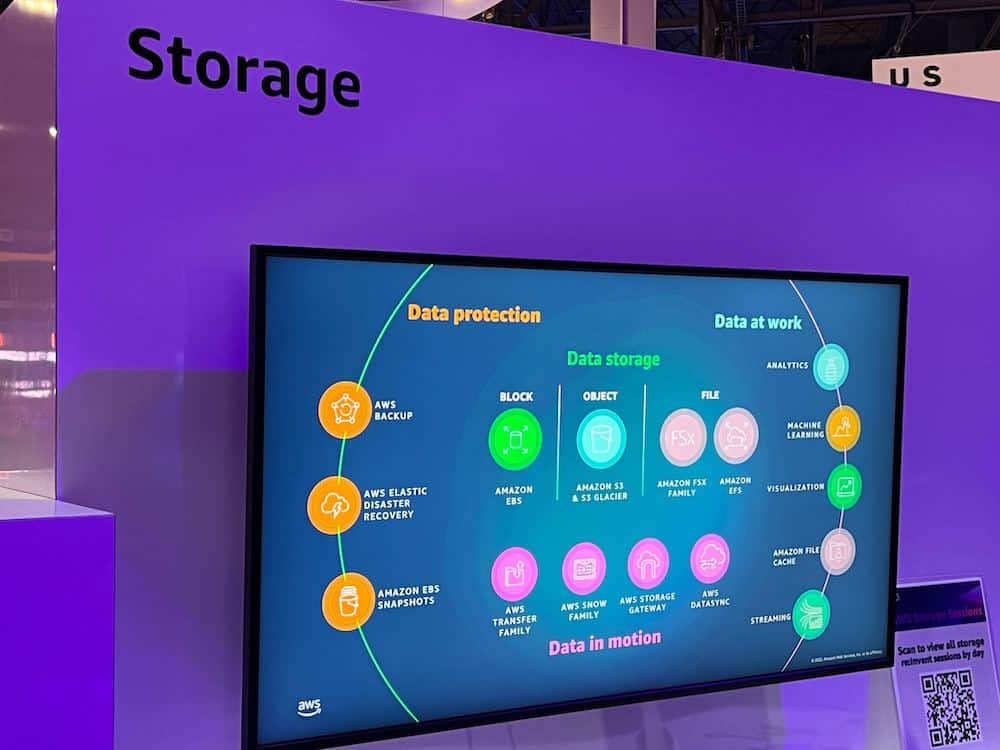
Amazon EFS bietet serverlosen, vollständig elastischen Dateispeicher, mit dem sich Dateidaten für Cloud-basierte Anwendungen einfach und ohne Aufwand für Bereitstellung und Verwaltung von Speicherkapazität und -leistung teilen lassen. Dank Elastic Throughput bietet Amazon EFS neben Einfachheit und Elastizität auch eine höhere Performance, sodass Kunden ein noch breiteres Spektrum an Dateiworkloads ausführen können. Amazon EFS eignet sich hervorragend für vielfältige Anwendungsfälle, darunter Analytik und Data Science , maschinelles Lernen, CI/CD-Tools, Content-Management, Webserver und SaaS-Anwendungen.
Amazon EFS Elastic Throughput ist in allen Regionen verfügbar, die EFS unterstützen, mit Ausnahme der AWS-China-Regionen.
Failover-Kontrollen für Amazon S3 Multi-Region Access Points
Amazon S3 Multi-Region Access Points bieten einen globalen Endpunkt, der S3-Buckets in mehreren AWS-Regionen umfasst. Mit S3 Multi-Region Access Points lassen sich regionsübergreifende Anwendungen mit derselben einfachen Architektur wie in einer einzelnen Region erstellen. Diese neue Funktion nutzt AWS Global Accelerator , um Netzwerkauslastung und Konnektivität zu überwachen und den Datenverkehr an die nächstgelegene Datenkopie weiterzuleiten. Geht die Verbindung zwischen einem Client und einem Bucket in einer bestimmten Region verloren, leitet der Multi-Region Access Point den gesamten Datenverkehr automatisch an den nächstgelegenen Bucket (synchronisiert über die S3-Replikation) in einer anderen Region weiter.
Failover-Kontrollen für Access Points mit mehreren Regionen
Mit Failover-Kontrollen können Benutzer den S3-Datenzugriffsanfrageverkehr, der über einen Amazon S3 Multi-Region Access Point geleitet wird, innerhalb von Minuten in eine alternative AWS-Region verlagern, um hochverfügbare Anwendungen für die Geschäftskontinuität zu testen und zu erstellen.
Das bestehende Multi-Region Access Point-Modell behandelt alle Regionen als aktiv und kann Datenverkehr an jede von ihnen senden. Das bei AWS re:Invent eingeführte Modell ermöglicht es Benutzern, Regionen entweder als aktiv oder passiv zu kennzeichnen. Buckets in aktiven Regionen empfangen Datenverkehr (GET, PUT und andere Anfragen) vom Multi-Region Access Point; Buckets in passiven Regionen tun dies nicht. Die regionsübergreifende Replikation von Amazon S3 funktioniert unabhängig vom aktiven oder passiven Status einer Region bezüglich eines bestimmten Multi-Region-Zugriffspunkts.
Jeff Barr listete einige Dinge auf, die Kunden bei der Verwendung der neuen Failover-Control-Funktion beachten sollten.
Aktiv/Passiv – Es muss jederzeit mindestens eine aktive Region geben.
CLI- und API-Zugriff – Sie können ein Failover programmgesteuert durch einen Aufruf initiieren
SubmitMultiRegionAccessPointRoutes. Den aktuellen Routensatz können Sie per Anruf abrufenGetMultiRegionAccessPointRoutes. Die Endpunkte für diese APIs sind in den Regionen USA Ost (Nord-Virginia), USA West (Oregon), Asien-Pazifik (Sydney, Tokio) und Europa (Irland) verfügbar.Preisgestaltung – Für diese Funktion fallen keine zusätzlichen Gebühren an, abgesehen von der Nutzung der neuen APIs. Die Abrechnung erfolgt wie bei Standard-S3-GET- und -PUT-Anfragen. Informationen zu den Preisen für die Nutzung von S3 Multi-Region Access Points finden Sie auf der Registerkarte „Datenübertragung“ der Amazon S3- Preisseite.
Regionen – Diese Funktion ist in allen AWS-Regionen verfügbar, in denen derzeit Multi-Region Access Points verfügbar sind.
Neu für AWS Backup – Schützen und Wiederherstellen Ihrer CloudFormation-Stacks
Um die Datenschutzrichtlinie einer Anwendung festzulegen, ist es unerlässlich, deren Komponenten zu analysieren und diejenigen zu identifizieren, die schutzbedürftige Daten speichern. Dies sind die zustandsbehafteten Komponenten Ihrer Anwendung, wie beispielsweise Datenbanken und Dateisysteme. Andere Komponenten speichern keine Daten, müssen aber im Problemfall wiederhergestellt werden können. Dies sind zustandslose Komponenten, wie beispielsweise Container und deren Netzwerkkonfigurationen.
Bei der Verwaltung von Anwendungen mit Infrastructure as Code (IaC) gibt es ein zentrales Repository, das alle Komponenten beschreibt. Es wäre hilfreich, wenn diese Informationen auch zum Schutz von Anwendungen genutzt werden könnten. AWS Backup unterstützt nun das Anhängen eines AWS CloudFormation- Stacks an Datenschutzrichtlinien.
Bei Verwendung von CloudFormation als Ressource werden alle zustandsbehafteten Komponenten, die von AWS Backup unterstützt werden, etwa gleichzeitig gesichert. Die Sicherung umfasst auch die zustandslosen Ressourcen im Stack, wie z. B. AWS Identity and Access Management (IAM) -Rollen und Amazon Virtual Private Cloud (Amazon VPC) -Sicherheitsgruppen.
Jetzt gibt es einen einzigen Wiederherstellungspunkt, der zur Wiederherstellung des Anwendungsstapels oder einzelner Ressourcen verwendet werden kann. Im Falle einer Wiederherstellung ist es nicht erforderlich, automatisierte Tools mit benutzerdefinierten Skripts und manuellen Aktivitäten zu kombinieren, um den gesamten Anwendungsstapel wiederherzustellen und wieder zusammenzusetzen. Wenn Sie eine mit CloudFormation verwaltete Anwendung modernisieren und aktualisieren, verfolgt AWS Backup automatisch die Änderungen und aktualisiert die Datenschutzrichtlinien für Sie.
Die CloudFormation-Unterstützung für AWS Backup trägt auch zum Nachweis der Einhaltung von Datenschutzrichtlinien bei. Die Überwachung von Anwendungsressourcen im AWS Backup Audit Manager ist eine Funktion von AWS Backup, die die Prüfung und Berichterstattung zur Einhaltung von Datenschutzrichtlinien ermöglicht. Mit AWS Backup Vault Lock lässt sich zudem die Unveränderlichkeit von Backups gemäß den Compliance-Anforderungen des Unternehmens gewährleisten.
Verfügbarkeit und Preise
AWS Backup unterstützt CloudFormation-Stacks ab sofort über die Konsole, die AWS-Befehlszeilenschnittstelle (CLI) und die AWS SDKs in allen AWS-Regionen , in denen AWS Backup angeboten wird. Für zustandslose Ressourcen, die von AWS Backup gesichert und wiederhergestellt werden, fallen keine zusätzlichen Kosten an. Sie zahlen nur für zustandsbehaftete Ressourcen wie Datenbanken, Speichervolumes oder Dateisysteme. Weitere Informationen finden Sie unter AWS Backup – Preise.
Amazon Redshift wird in AWS Backup unterstützt
Amazon Redshift ermöglicht es Kunden, Daten in der Cloud in jeder Größenordnung zu analysieren. Amazon Redshift bietet integrierte Datenschutzfunktionen, um Daten mithilfe automatischer und manueller Snapshots zu schützen. Dies funktioniert einwandfrei, jedoch ist bei der Nutzung anderer AWS-Services die Konfiguration mehrerer Tools zur Verwaltung der Datenschutzrichtlinien erforderlich.
Um dies zu vereinfachen, hat AWS die Unterstützung für Amazon Redshift in AWS Backup integriert . Mit AWS Backup können Kunden eine zentrale Backup-Richtlinie definieren, um den Datenschutz von Anwendungen zu verwalten und gleichzeitig Amazon Redshift-Cluster zu schützen. Dies gewährleistet eine einheitliche Benutzererfahrung beim Datenschutz über alle unterstützten Dienste hinweg.
In einer Umgebung mit mehreren Konten bieten die zentralisierten Richtlinien in AWS Backup die Möglichkeit, Datenschutzrichtlinien für alle Konten innerhalb der AWS Organizations zu definieren . Um regulatorische Anforderungen zu erfüllen, integriert AWS Backup nun Amazon Redshift in seine auditfähigen Berichte . Zudem besteht die Option, AWS Backup Vault Lock zu verwenden , um unveränderliche Backups zu erstellen und böswillige oder unbeabsichtigte Änderungen zu verhindern.
Verfügbarkeit und Preise
Die Amazon Redshift- Unterstützung in AWS Backup ist ab sofort in den AWS-Regionen verfügbar , in denen sowohl AWS Backup als auch Amazon Redshift angeboten werden, mit Ausnahme der Regionen in China. Sie können diese Funktion über die AWS Management Console , die AWS Command Line Interface (CLI) und die AWS SDKs nutzen.
Für die Nutzung von AWS Backup fallen im Vergleich zur nativen Snapshot-Funktion von Amazon Redshift keine zusätzlichen Kosten an. Die Gesamtkosten hängen vom benötigten Speicherplatz und der Aufbewahrungsdauer ab. Weitere Informationen finden Sie unter AWS Backup – Preise.
Automatisiertes In-AWS-Failback für AWS Elastic Disaster Recovery
Wenn AWS Elastic Disaster Recovery (DRS) aktiviert ist, wird eine konstante Replikation der Betriebssysteme, Anwendungen und Datenbanken sichergestellt. AWS hat angekündigt, dass DRS nun auch In-AWS-Failback unterstützt und damit die bestehende Unterstützung für unterbrechungsfreie Wiederherstellungsübungen und lokales Failback erweitert.
Da Tests und Übungen störend und zeitaufwändig sind, werden sie oft übersehen. Fügen Sie der Mischung Automatisierung und Vereinfachung hinzu, was zu häufigen Übungen in großem Maßstab führt, um sich besser auf Katastrophen vorzubereiten. Mit In-AWS Failback können diese Tests vor Ort oder in AWS verwendet werden. Durch die Implementierung unterbrechungsfreier Wiederherstellungsübungen können Sie sicher sein, dass die Wiederherstellungszeitziele (RTOs) und Wiederherstellungspunktziele (RPOs) erreicht werden, falls eine Wiederherstellung oder ein Failback eingeleitet wird.
Die automatisierte Unterstützung in diesem neuen Service bietet eine vereinfachte und beschleunigte Möglichkeit , Amazon Elastic Compute Cloud (Amazon EC2) -Instanzen in die ursprüngliche Region zurückzuversetzen . Sowohl Failover- als auch Failback-Prozesse (für die Wiederherstellung vor Ort oder in AWS) können bequem über die AWS Management Console gestartet werden.
Failover vs. Failback
Failover bedeutet, die laufende Anwendung in eine andere Verfügbarkeitszone oder sogar in eine andere Region zu verlegen, falls Ausfälle oder Probleme die Verfügbarkeit der Anwendung gefährden. Failback ist der Prozess, die Anwendung an ihren ursprünglichen Standort oder in ihre ursprüngliche Region zurückzubringen. Bei einem Failover in eine andere Verfügbarkeitszone können Kunden, denen die Zone egal ist, die Anwendung bei Bedarf unbegrenzt in der neuen Zone weiterbetreiben. In diesem Fall wird die Wiederherstellungsreplikation rückgängig gemacht, sodass die wiederhergestellte Instanz für zukünftige Wiederherstellungen geschützt ist. Angenommen, das Failover erfolgte in eine andere Region. Dann werden Kunden wahrscheinlich nach Behebung der Probleme, die das Failover verursacht haben, wieder in die ursprüngliche Region zurückkehren wollen.
Die folgenden Bilder veranschaulichen Architekturen für durch DRS geschützte In-AWS-Anwendungen. Die Architektur im Bild unten gilt für Szenarien mit mehreren Availability Zones.
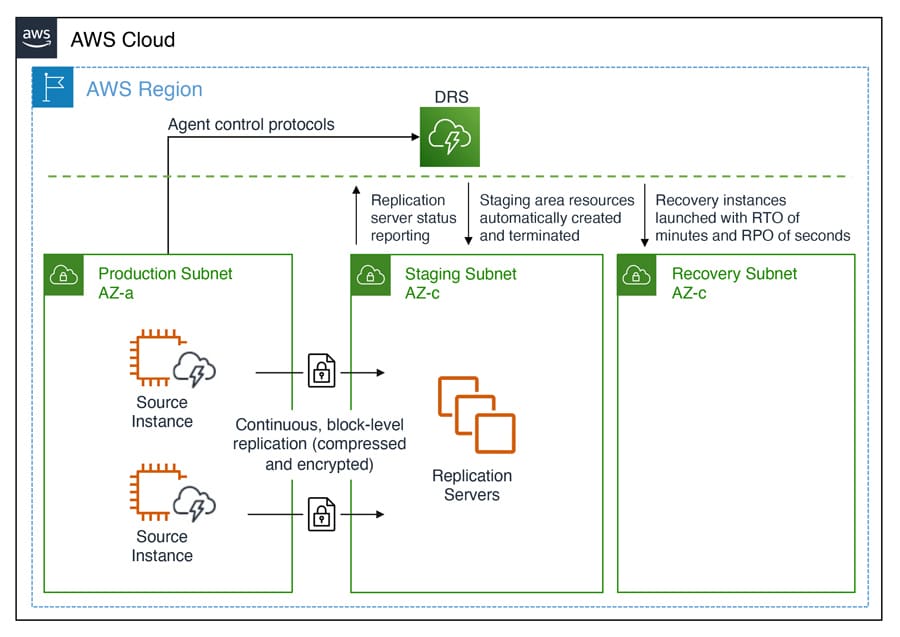
Das folgende Architekturdiagramm gilt für regionsübergreifende Szenarien.
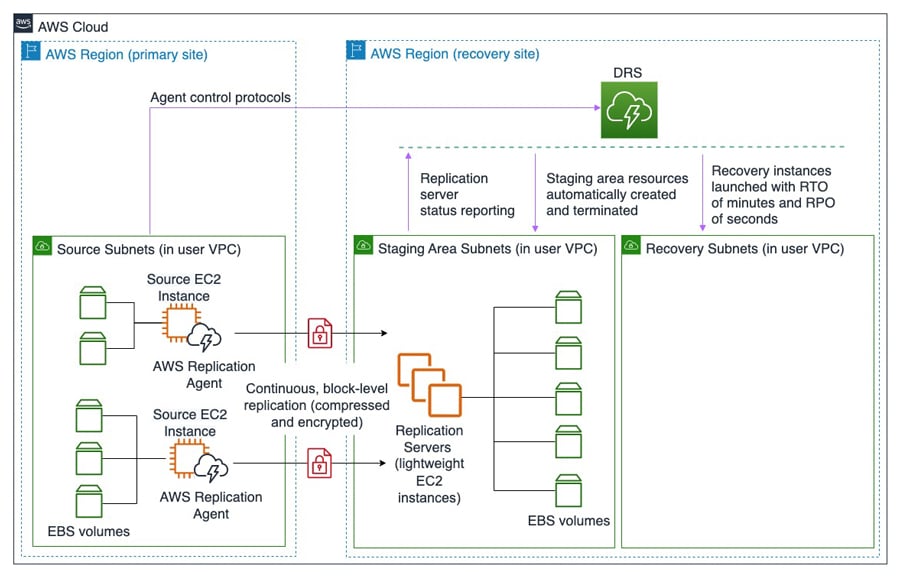
Erfahren Sie mehr über In-AWS-Failback mit Elastic Disaster Recovery
Wie bereits erwähnt, stehen Kunden, die die detaillierten Schritte anpassen möchten, auch drei neue APIs zur Verfügung. Die Dokumentation dazu finden Sie über die untenstehenden Links.
Die neue Failback-Funktion innerhalb von AWS ist in allen Regionen verfügbar, in denen AWS Elastic Disaster Recovery angeboten wird. Weitere Informationen zu AWS Elastic Disaster Recovery finden Sie im Benutzerhandbuch.


 Amazon