

IBM FlashSystem 5600-, 7600- und 9600-Arrays, die auf dem IBM FlashCore-Modul der fünften Generation basieren , erkennen nun zusätzlich zur bereits vorhandenen Erkennung von Ransomware-Verschlüsselung auch Datenexfiltration innerhalb des Laufwerks. Laut IBM lernt das Modul das normale Lesemuster jedes Volumes, kennzeichnet Abweichungen davon und bestätigt einen Verdachtsfall innerhalb eines 30-minütigen Konfidenzfensters mit einer validierten Falsch-Positiv-Rate von unter 1 %. Diese Funktion ist ab Oktober 2026 für geeignete Konfigurationen mit Firmware 9.1.2 oder höher verfügbar.
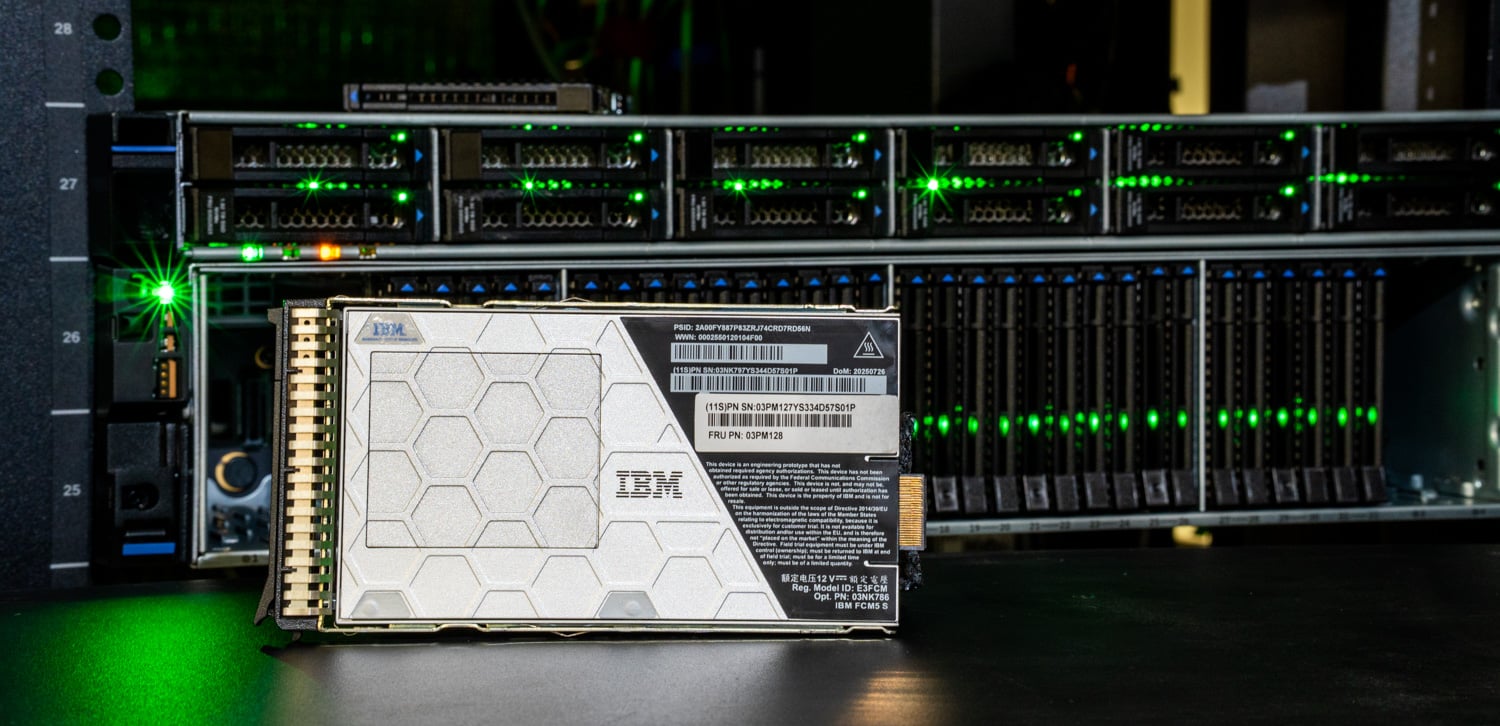
IBM argumentiert, dass die Datenwiederherstellung die falsche Frage beantwortet, wenn die Daten bereits verloren gegangen sind. Zwar werden die Daten wiederhergestellt, aber der Betreiber kann weder erfahren, welche Daten vor der Verschlüsselung ausgelesen wurden, noch wie groß das Ausmaß des Datenlecks ist. IBM verweist auf Google Clouds M-Trends 2026, wonach Angreifer typischerweise 11 bis 14 Tage in einem Netzwerk verbringen, bevor sie Ransomware einsetzen, und auf den Bericht „Cost of a Data Breach 2026“, der eine durchschnittliche Dauer von 247 Tagen zur Identifizierung eines Datenlecks angibt.
Inline-FlashCore-Modul-Telemetrie und Bedrohungserkennung
Datenexfiltration ist schwieriger zu erkennen als Verschlüsselung, da sie wie normale Lesevorgänge aussieht. Das FlashCore-Modul analysiert jeden E/A-Vorgang des Laufwerks, erstellt eine Baseline für jedes Volume und erkennt routinemäßige Backup-Durchläufe und Analysescans, sodass ein geplanter vollständiger Lesevorgang keine Warnung auslöst. Da die Analyse im Modul selbst ausgeführt wird, ist sie unabhängig von Endpunktagenten oder Host-Protokollen, die ein Angreifer kontrollieren könnte, erfordert keine Anwendungsänderungen und verursacht laut IBM keine messbaren Leistungseinbußen.
„Die Zukunft der Cybersicherheit besteht nicht einfach in der Wiederherstellung nach einem Angriff“, sagte Sam Werner, General Manager von IBM Storage. Er beschrieb das Ziel als die frühzeitige Erkennung von Risiken, bevor Schaden entsteht, um potenziellen Datendiebstahl frühzeitig zu erkennen und schneller reagieren zu können. Laurence Horrocks-Barlow, Technischer Direktor bei OCF Limited, bezeichnete die Erkennung auf Speicherebene als eine weitere Verteidigungsebene: „Je früher man merkt, dass etwas nicht stimmt, desto schneller kann man handeln.“
FIPS-Post-Quanten-Kryptographie und sichere Fibre-Channel-HBAs
Die zweite Änderung zielt auf Angriffe ab, bei denen gestohlene verschlüsselte Daten so lange gespeichert werden, bis Quantenhardware den Schlüssel knacken kann. FlashSystem verwendet weiterhin AES-256 für ruhende Daten, und das FlashCore-Modul der fünften Generation ergänzt diese um ML-KEM gemäß FIPS 203 und ML-DSA gemäß FIPS 204 – zwei Algorithmen, die in Zusammenarbeit mit IBM-Forschern entwickelt wurden. ML-KEM läuft im Hybridmodus, um die Entsperr-PIN an das Modul zu übertragen, und hybride ML-DSA-Signaturen verifizieren die Firmware-Authentizität.
IBM zufolge werden Secure HBAs die Post-Quanten-Schutzmechanismen in den Fibre-Channel-Datenpfad integrieren und quantensichere Sitzungsverschlüsselung im Fabric ermöglichen, ohne Effizienz, Leistung oder die in den Modulen laufende Ransomware-Erkennung zu beeinträchtigen. IBM hat noch keinen Termin für die Einführung der HBAs genannt; die Sitzungsverschlüsselung wird als zukünftige Funktion beschrieben.
FlashSystem.ai Betriebsführung
FlashSystem.ai, das mit den Modellen 5600, 7600 und 9600 eingeführt wurde, bietet in diesem Update zusätzliche Beratungsfunktionen: kontextbezogene Empfehlungen, einen aufgabenbezogenen Kontext, der über verschiedene Verwaltungssitzungen hinweg erhalten bleibt, und Vorschläge für optimale Folgeaktionen. Administratoren arbeiten in natürlicher Sprache, können die Begründung für eine Empfehlung nachvollziehen und behalten die Genehmigungsbefugnis durch richtlinienbasierte Steuerung. IBM gibt die Aufwandsreduzierung für die routinemäßige Bereitstellung mit bis zu 90 % an. Dieser Wert basiert auf Labortests zur Bereitstellung mehrerer Datenträger mit Safeguarded Copy und Disaster-Recovery-Richtlinien.
| Normen | IBM FlashSystem-Update Oktober 2026 |
|---|---|
| Erkennung von Datenexfiltration | |
| Anwendbar Systeme | IBM FlashSystem 5600, 7600, 9600 |
| Erkennungsmodul | IBM FlashCore-Modul der fünften Generation, In-Drive-Analyse aller E/A-Vorgänge |
| Methodik | Basiswert für das Lesen pro Volume unter Berücksichtigung routinemäßiger Backups und Analysescans |
| Bestätigungsfenster | 30 Мinuten |
| Falsch-Positiv-Rate | Unter 1 % (IBM Feldtelemetrie, Firmware 9.1.2 oder höher) |
| Verfügbarkeit | Ab Oktober 2026 bei geeigneten Konfigurationen |
| Cryptography | |
| Daten in Ruhe | AES-256 |
| Post-Quanten-Algorithmen | ML-KEM (FIPS 203), Hybrid, Entsperr-PIN-Transport zu FCM5 ML-DSA (FIPS 204), Hybridsignaturen, Firmware-Authentizität |
| Fabric-Erweiterung | Sichere HBAs für den Fibre-Channel-Datenpfad, zukünftige Sitzungsverschlüsselung |
| Verwaltung | |
| FlashSystem.ai | Kontextbezogene Empfehlungen Aufgabenkontext über Sitzungen hinweg Empfohlene nächste Schritte Richtlinienbasierte Governance |
| Behauptete Aufwandsreduzierung | Bis zu 90 % für die routinemäßige Bereitstellung (IBM-Laborbewertung) |


 Amazon