

Als wir uns Anfang des Jahres eingehend mit Dell PowerStore Gen 3 befassten , stand die Hardware im Mittelpunkt – und davon gab es reichlich. Dell hat die Plattform von Grund auf neu entwickelt: 40 E3.S NVMe-Einschübe in 3 HE ohne belegte Cache-Steckplätze, eine 200GbE RDMA-Midplane zwischen den Controllern, die von den CPU-Generationen entkoppelt ist, Software-Defined Persistent Memory anstelle von NVRAM-Laufwerken, durchgängige PCIe Gen 5-Anbindung und OCP 3.0-I/O-Module, die die proprietären SLIC-Träger ersetzen. Jede dieser Entscheidungen wurde getroffen, um eine zehnjährige Nutzungsdauer mit mehreren Controller-Upgrades direkt vor Ort zu gewährleisten. Genau das macht die Lifecycle Extension der Plattform so konkret.
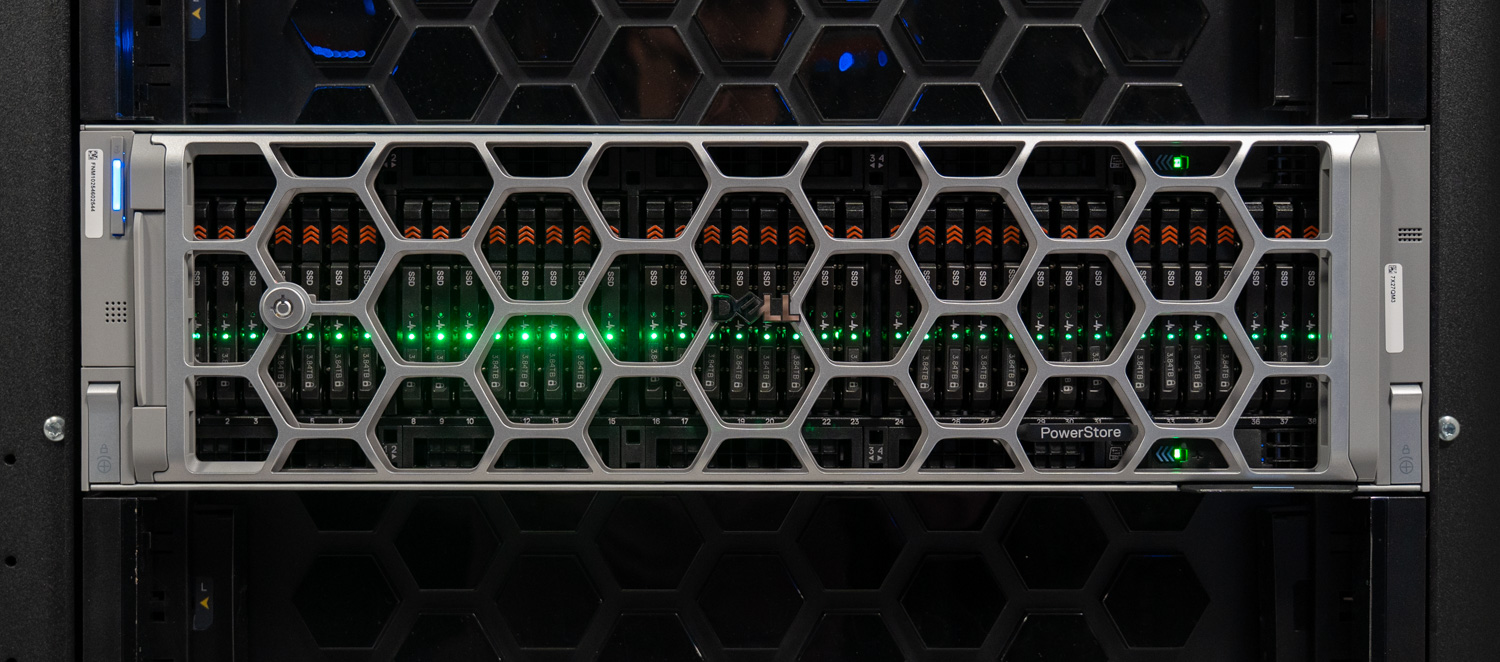
Die vollständig bestückte Gen-3-Hardware. Die andere Hälfte der Geschichte ist PowerStoreOS 5.0.
Zum Zeitpunkt der Hardware-Einführung war PowerStoreOS 5.0 noch geheim. Mittlerweile ist es allgemein verfügbar, läuft auf neuen Gen-3-Systemen und steht für bestehende Nutzer zum Download bereit. Wir haben uns daher die Neuerungen und Verbesserungen genauer angesehen. Kurz gesagt: Die interessantesten Neuerungen dieser Version sind die operativen Funktionen. OS 5.0 konzentriert sich weniger auf ein einzelnes Highlight, sondern vielmehr darauf, verschiedene PowerStore-Generationen wie ein einziges System zu vereinen, die Effizienz der neuen Hardware zu steigern und Leistung und Sicherheit weiter zu optimieren.
Ein Betriebssystem für jede Generation
Der wichtigste Aspekt von PowerStoreOS 5.0 ist der Ort, an dem es ausgeführt wird. Es ist nicht auf die 3. Generation beschränkt; dieselbe Version 5.0, die auf einem neuen PowerStore 1500 vorinstalliert ist, kann auch auf Geräten der 1. und 2. Generation heruntergeladen werden. Einige Funktionen sind naturgemäß hardwarebedingt eingeschränkt (verschlüsselte Daten während der Übertragung sind hierfür ein gutes Beispiel), aber die Betriebsumgebung selbst steht auf allen installierten Geräten zur Verfügung.
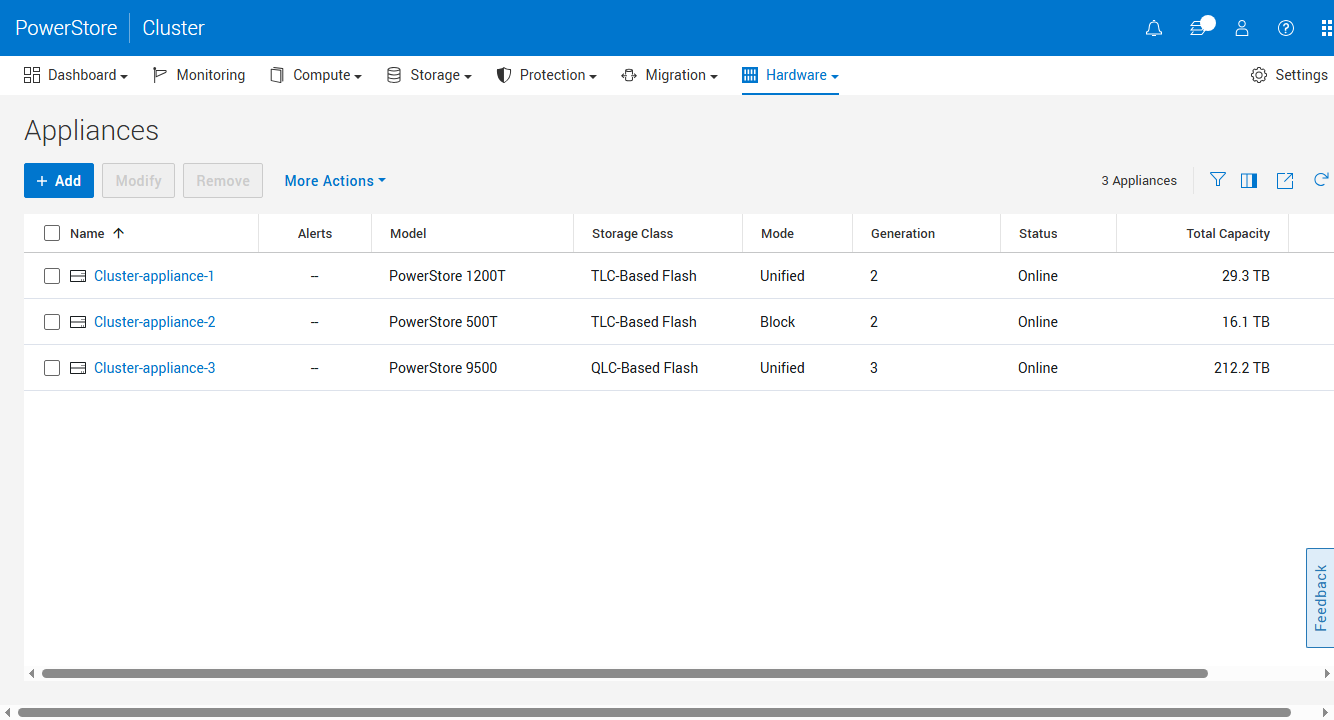
Ein Cluster, zwei Generationen, beide Medientypen: ein Gen 2 1200T und 500T neben einem Gen 3 9500 mit QLC.
Das ist aufgrund der Clusterbildung wichtig: Geräte der Generationen 1, 2 und 3 können in einem einzigen PowerStore-Cluster koexistieren, wobei Workloads unterbrechungsfrei zwischen ihnen verschoben werden können. Die von Dell vorgestellte Demo-Umgebung verdeutlicht dies: Ein 1200T, ursprünglich ein 1000T der Generation 1, wurde vor Ort aufgerüstet und zusammen mit einem Gerät der Generation 3 geclustert. Die Verwaltung erfolgt über eine einzige PowerStore Manager-Instanz. PowerStore Manager zeigt nun in der Clusteransicht die Generation jedes Geräts sowie dessen Speicherklasse an, sodass heterogene Systemlandschaften auf einen Blick erkennbar sind. Wichtig zu wissen: Die Clusterbildung ist bei der neuen Hardware unidirektional. Geräte der Generation 3 können einem Cluster der Generation 2 beitreten, aber nicht umgekehrt. Sobald ein Gerät der Generation 3 hinzugefügt wurde, können keine weiteren Geräte der Generation 2 mehr hinzugefügt werden. Diese Regel wird im Konfigurationsassistenten bereits zu Beginn angezeigt.
Für Kunden mit älterer PowerStore-Hardware ist dies der Migrationspfad. Fügen Sie die Gen 3 Appliance dem bestehenden Cluster hinzu, migrieren Sie Volumes nativ im PowerStore Manager mit automatischer Umschaltung nach der Datenmigration und nehmen Sie die alte Appliance nach dem Leeren außer Betrieb oder verwenden Sie sie anderweitig. Die Blockmigration funktioniert aktuell auf diese Weise; die Dateimigration zwischen Appliances in einem Cluster ist für die nächste Version geplant. In der Zwischenzeit empfiehlt Dell Kunden mit Dateiproblemen die Replikation, die native Dateimigration von Unity oder VNX oder hostbasierte Verschiebungen wie Storage vMotion für virtualisierte Umgebungen. Wir haben während unserer Sitzung einen Live-NFS-Import von Unity beobachtet. Der Ablauf ist jedem bekannt, der ein Midrange-Array aus der EMC-Ära außer Betrieb genommen hat: Quellsystem erkennen, Dateisysteme koppeln, Daten im Hintergrund kopieren und dann ein kurzes Umschaltungsfenster nutzen, während PowerStore die Eigenschaften des alten Systems übernimmt. Da Dell selbst schätzt, dass noch Zehntausende Unity-Systeme im Einsatz sind, wird dieser Importpfad weiterhin stark frequentiert sein.
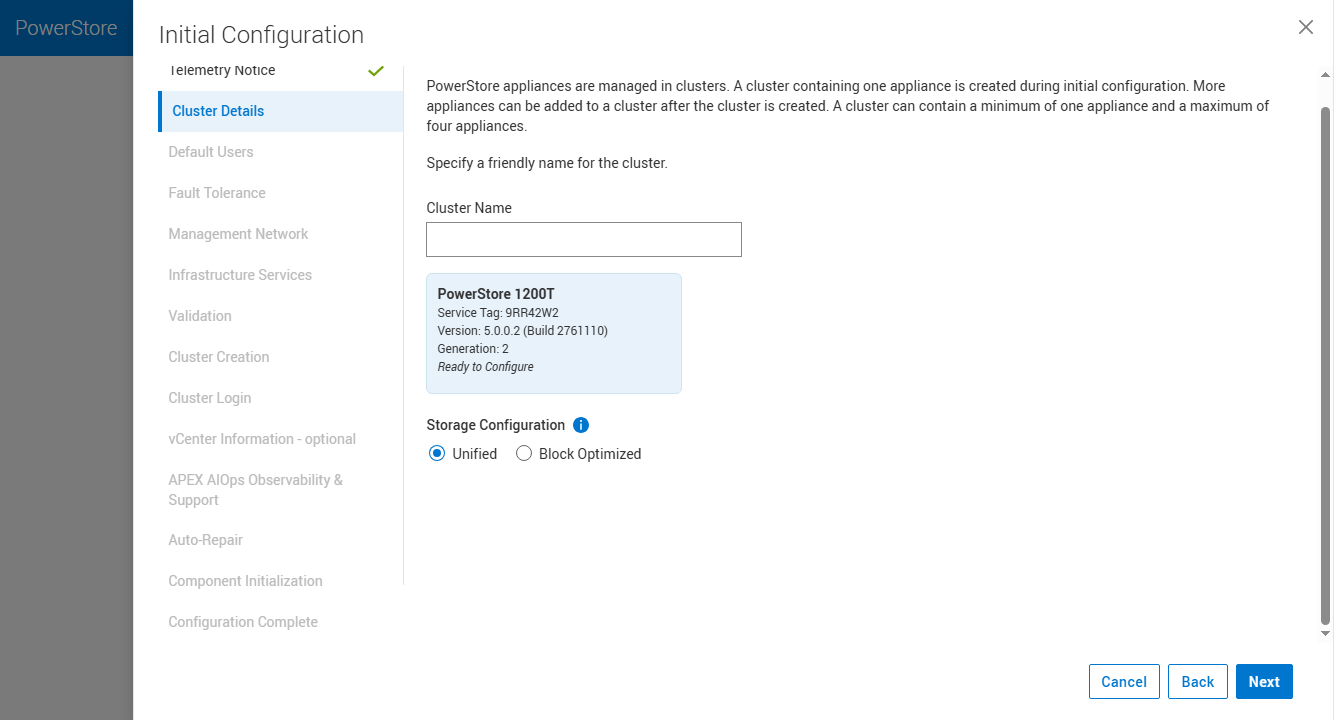
Bei der Erstkonfiguration der zweiten Generation stellt sich immer noch die Frage: Einheitlich oder blockoptimiert.
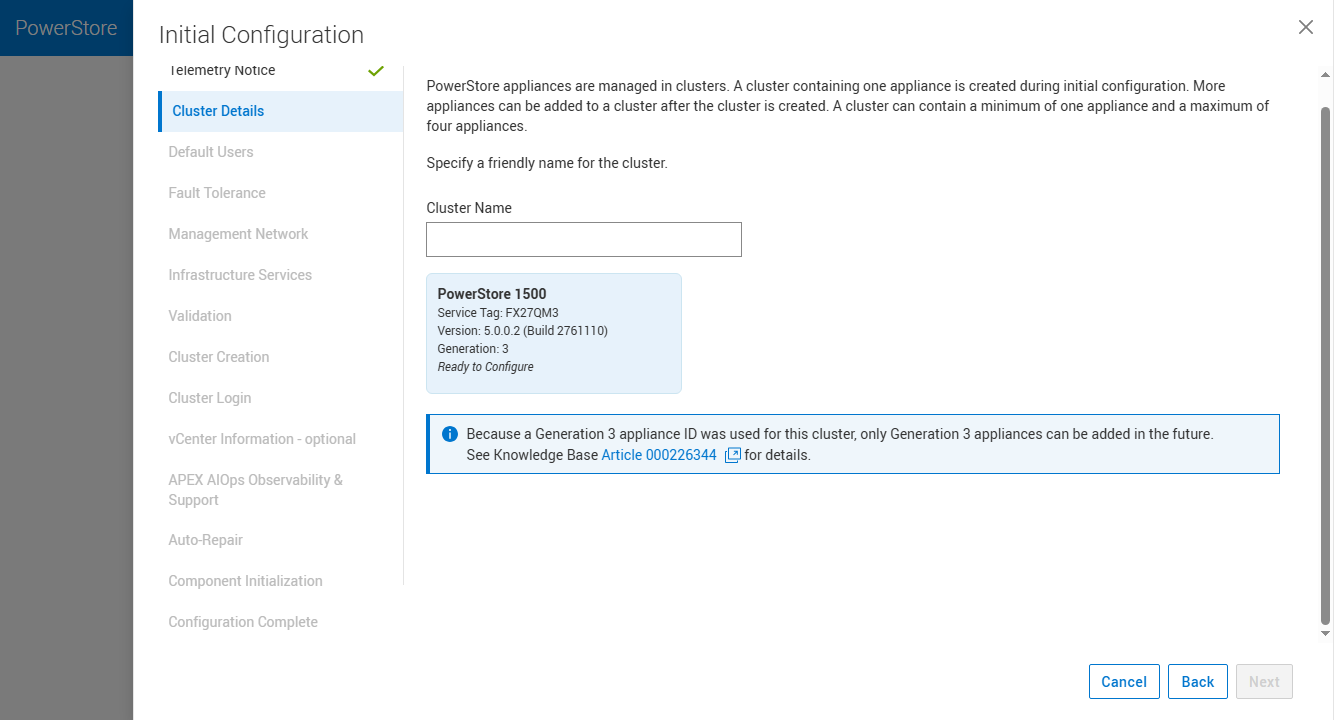
Bei der dritten Generation entfällt die Wahlmöglichkeit: Standardmäßig ist alles vereinheitlicht, die Ressourcen werden dynamisch zugewiesen.
Bei Gen 1 und Gen 2 beginnt die Bereitstellung mit der Wahl zwischen einheitlichem und blockoptimiertem Betrieb. Bei der Auswahl von „einheitlich“ wird dem NAS-Container statisch ein Teil der CPU und des Arbeitsspeichers zugewiesen, unabhängig davon, ob die Datei tatsächlich verwendet wird. Das bedeutet, dass Block-Workloads für möglicherweise ungenutzte Dateiressourcen bezahlen müssen. Bei Gen 3 entfällt diese Wahlmöglichkeit. Jede Appliance wird im einheitlichen Modus bereitgestellt, und die dynamische Kernzuweisung verteilt die Ressourcen bedarfsgerecht zwischen Block- und Dateidiensten. Dateidienste erhalten die tatsächlich benötigten Ressourcen, anstatt der vom Assistenten geschätzten, und Blockdienste erhalten alle übrigen Ressourcen. Die Metro-Replikation ist ebenfalls generationsübergreifend: Die bevorzugte Rolle eines aktiv-aktiven Metro-Volume-Paares kann zwischen einer Gen-3- und einer Gen-2-Appliance mit einem einzigen Klick geändert werden, und der Wechsel ist in weniger als einer Sekunde abgeschlossen.
TLC oder QLC: Der richtige Speicher für Ihre Arbeitslast
Alle Modelle der 3. Generation (1500, 5500 und 9500) unterstützen sowohl TLC- als auch QLC-E3.S-Laufwerke. Es gibt keine separaten Modellstufen und laut Dell keine Leistungseinbußen zwischen den Speichermedien. Die Suffixe „T“ und „Q“, die früher zur Unterteilung der Produktpalette dienten, entfallen mit der 3. Generation. Das Modell definiert die Plattform, der Laufwerkstyp richtet sich nach Ihren Anforderungen.
Die Software, die dies ermöglicht, ist die autonome Datenpfadoptimierung in OS 5.0. Diese wendet eine E/A-spezifische Intelligenz für die Platzierung und das Entfernen von Daten an, sodass QLC-Speicher mit hoher Kapazität ihre volle Leistung erbringen können. Im Hintergrund werden Schreibvorgänge im DRAM gespeichert, zwischen den Knoten über die RDMA-Verbindung gespiegelt (anstatt über den CPU-vermittelten Pfad älterer Generationen) und an den Host zurückgemeldet, ohne die Laufwerke zu berühren. Beim Entfernen von Daten aggregiert das System reduzierte Daten zu vollständigen Stripe-Schreibvorgängen an das Backend. Dadurch wird die Schreibverstärkung minimiert – eine Eigenschaft, die für die Lebensdauer von QLC-Speichern entscheidend ist. Dell schreibt dem überarbeiteten Datenpfad bis zu doppelt so schnelle Lesevorgänge zu, was mit der zugrunde liegenden Hardware übereinstimmt.
Die Kapazitäten reichen von 3.84 TB, 7.68 TB und 15.36 TB in TLC bis hin zu 30.72 TB in QLC. Bestückt man alle 40 Einschübe mit QLC-Festplatten, ergibt sich laut Dell eine effektive Kapazität von 5.8 PB in 3 HE – ein Wert, der die volle Reduzierung um das 6:1-Verhältnis berücksichtigt. Dell hat zudem den Einstieg in QLC erleichtert: Ein Gen 3 1500 ist bereits mit sieben 30.72-TB-QLC-Festplatten erhältlich, während die QLC-Konfigurationen der Vorgängergeneration mindestens elf Festplatten erforderten. Wir haben die Entwicklung von Dells QLC-Strategie seit dem PowerStore 5200Q verfolgt , der QLC für den Massenmarkt etablierte. Mit Gen 3 reduziert sich die Entscheidung zwischen QLC und TLC nun endlich auf den Preis pro Gigabyte und die Speicherdichte anstatt auf eine bestimmte Leistungsklasse.
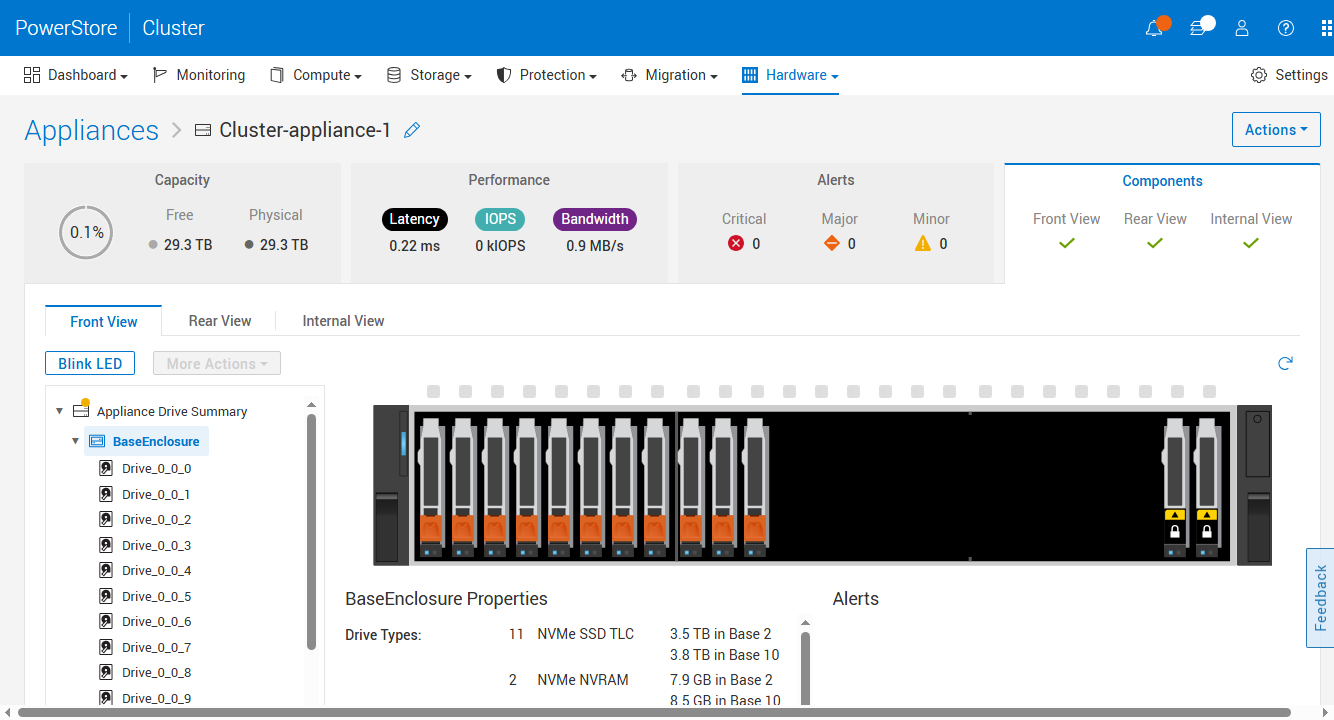
Bei der zweiten Generation werden die vorderen Einschübe mit NVRAM-Cache-Laufwerken bestückt.
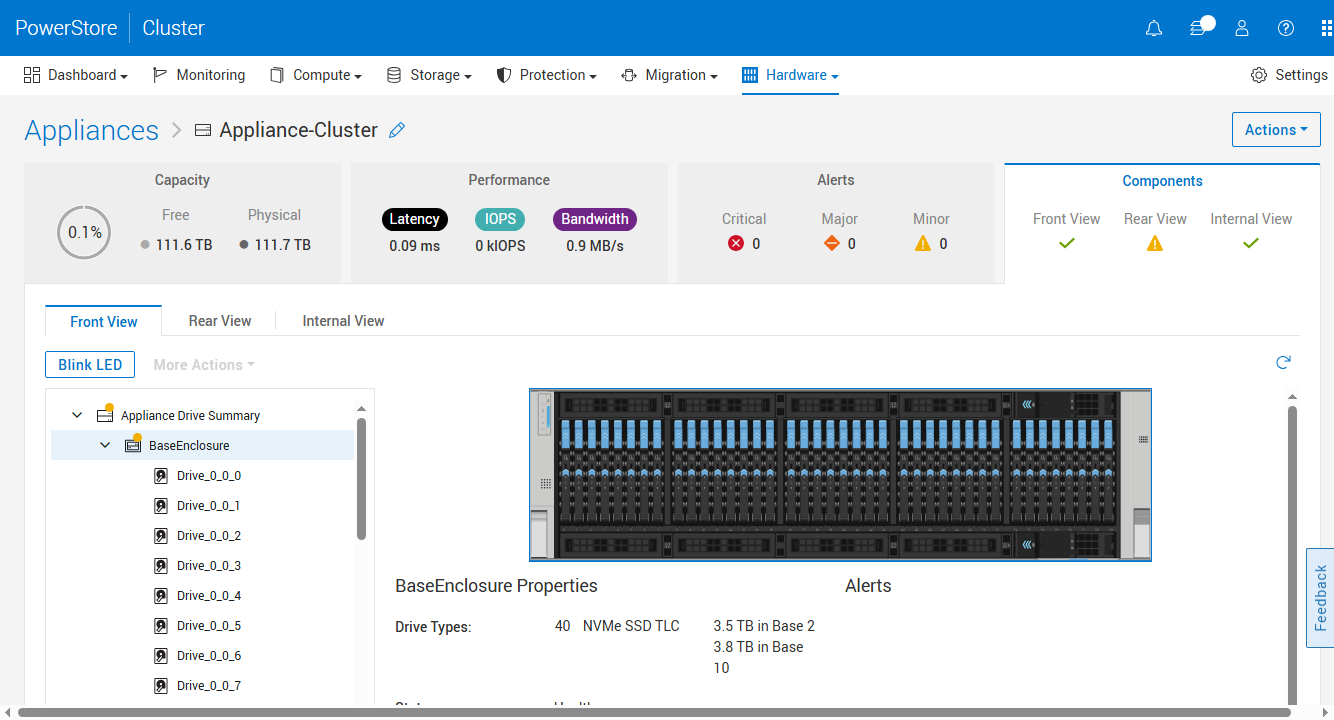
Bei der dritten Generation enthalten alle 40 Einschübe Daten; die Cache-Persistenz wurde in den Software-Defined Persistent Memory verlagert.
Effizienz und die 6:1-Garantie
Die dritte Generation (Gen 3) veränderte die Geometrie der Festplatte: Die Seitengröße wurde von 4 KB auf 8 KB erhöht. Dadurch halbiert sich die Menge der Metadaten, die das System pro Terabyte verwalten muss, was die Kapazität und den Rechenspielraum für Benutzer-Workloads erhöht. Für die Deduplizierung wäre dies jedoch ein Rückschritt, da zwei 4-KB-Blöcke, die zuvor unabhängig voneinander dedupliziert wurden, nun auf verschiedene 8-KB-Seiten verteilt sein könnten. OS 5.0 bietet mit der nicht ausgerichteten Deduplizierung eine Lösung. Anstatt Seiten nur an 8-KB-Grenzen abzugleichen, kann das System doppelte 8-KB-Blöcke finden, die sich über Seitengrenzen erstrecken, und diese trotzdem reduzieren. Dies erfordert mehr Rechenleistung, wofür die Hardware der dritten Generation über ausreichend Rechenleistung und neuere Offload-Chips verfügt. Verbesserte Komprimierungs-Offloads vervollständigen die Datenreduktionspipeline. Die Geometrieänderung ist für Hosts und Anwendungen transparent; auf der Initiatorseite muss nichts neu konfiguriert werden.
Diese Pipeline ist die Grundlage für die hohe DR-Zahl. Dell hat seine Datenreduktionsgarantie mit dieser Plattform von 5:1 auf 6:1 erhöht. Die Bedingung für die 6:1-Garantie gilt für Gen-3-Arrays, die ursprünglich mit OS 5.0 installiert wurden und nur für reduzierbare Daten gelten. Die Dell-Ingenieure erklärten uns die Funktionsweise: Erreicht ein berechtigter Kunde die 6:1-Garantie bei reduzierbaren Daten nicht, stellt Dell zusätzliche Laufwerke zur Verfügung. Das Unternehmen führt dies auf die Kombination aus neueren QAT-Offload-Generationen, schnelleren Prozessoren, den RDMA-Karten, die die CPUs vom Datentransport zwischen den Knoten entlasten, dem optimierten Daten-Striping und jahrelangen Flotten-Telemetriedaten von Dell AIOps (ehemals CloudIQ) zurück, die aufzeigten, wo die Reduktionsalgorithmen noch Einsparpotenzial boten.
Dell stellte zwei Screenshots des Capacity Dashboards eines nur geringfügig ausgelasteten Clusters (1.4 % der physischen Kapazität belegt) zur Verfügung, um zu veranschaulichen, wie diese Werte im PowerStore Manager dargestellt werden. Das Panel „Dateneinsparungen“ zeigt die gesamte Datenreduktionsrate (DRR) für alle geschriebenen Daten sowie eine separate, reduzierbare DRR an, die Daten ausschließt, die das Array als nicht reduzierbar klassifiziert hat. Der nicht reduzierbare Anteil wird in GB angegeben. Im ersten Screenshot landen 2.5 TB logische Daten in 359 GB physischem Speicherplatz, was einer Gesamt-DRR von 7.2:1 und einer reduzierbaren DRR von 11.7:1 entspricht.
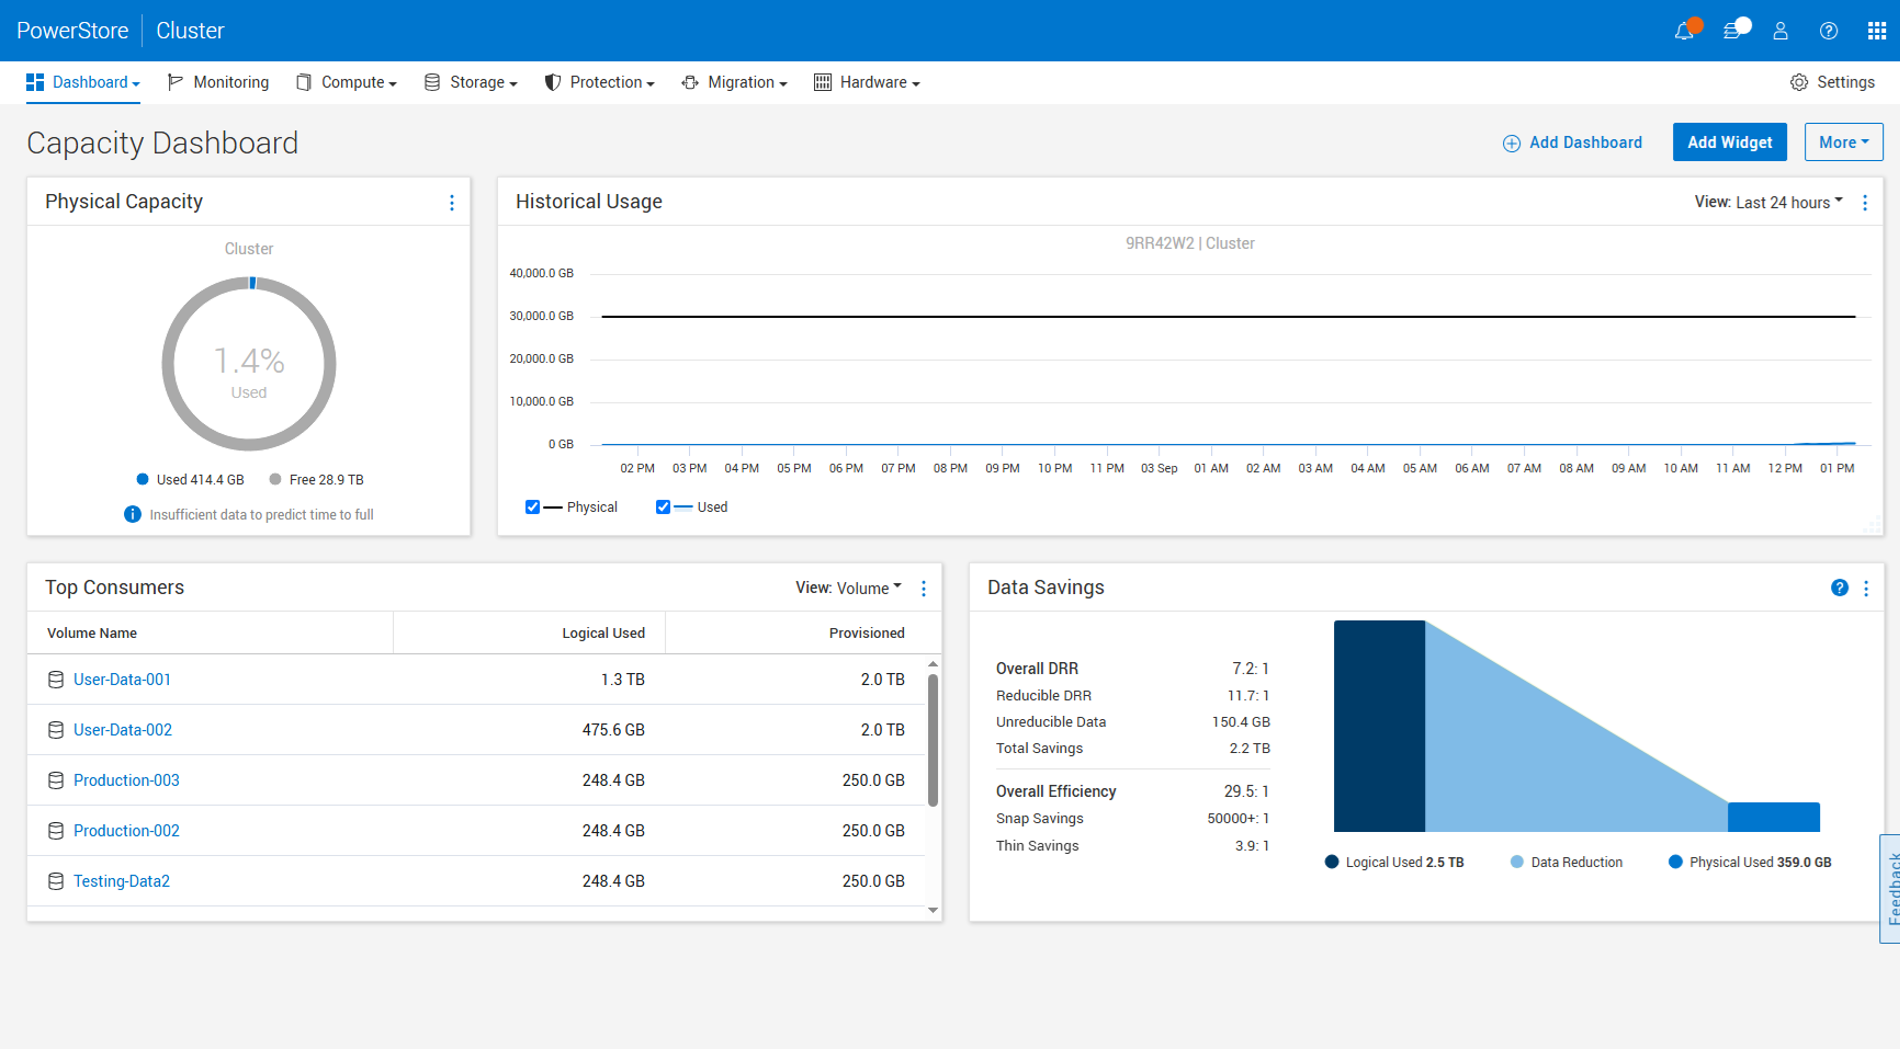
Dell PowerStore Capacity Dashboard: 7.2:1 Gesamt-DRR und 11.7:1 reduzierbares DRR bei 2.5 TB logischen Daten (von Dell bereitgestellte Erfassung).
Die zweite Erfassung, bei der mehr Daten auf dieselben Volumes geschrieben wurden, zeigt 2.7 TB logischen Speicherplatz auf 376.4 GB physischen Speicherplatz, was einem Gesamtverhältnis von 7.4:1 und einem reduzierbaren Verhältnis von 12.3:1 entspricht. Das Dashboard berücksichtigt außerdem die Einsparungen durch Snapshots und Thin Provisioning in einer Gesamteffizienzkennzahl (hier 29.5:1 bzw. 28.2:1). Diese Zahl sollte jedoch bei der Betrachtung eines Verhältnisses von 6:1 außer Acht gelassen werden, da sich die Garantie auf die Datenreduktion bei reduzierbaren Daten bezieht. Da es sich hierbei um Erfassungen eines Dell-Datensatzes handelt, dienen sie lediglich der Veranschaulichung der Berichtsfunktion. Die Frage, auf welche Daten sich eine bestimmte Produktions-Workload reduzieren lässt, ist separat zu beantworten.
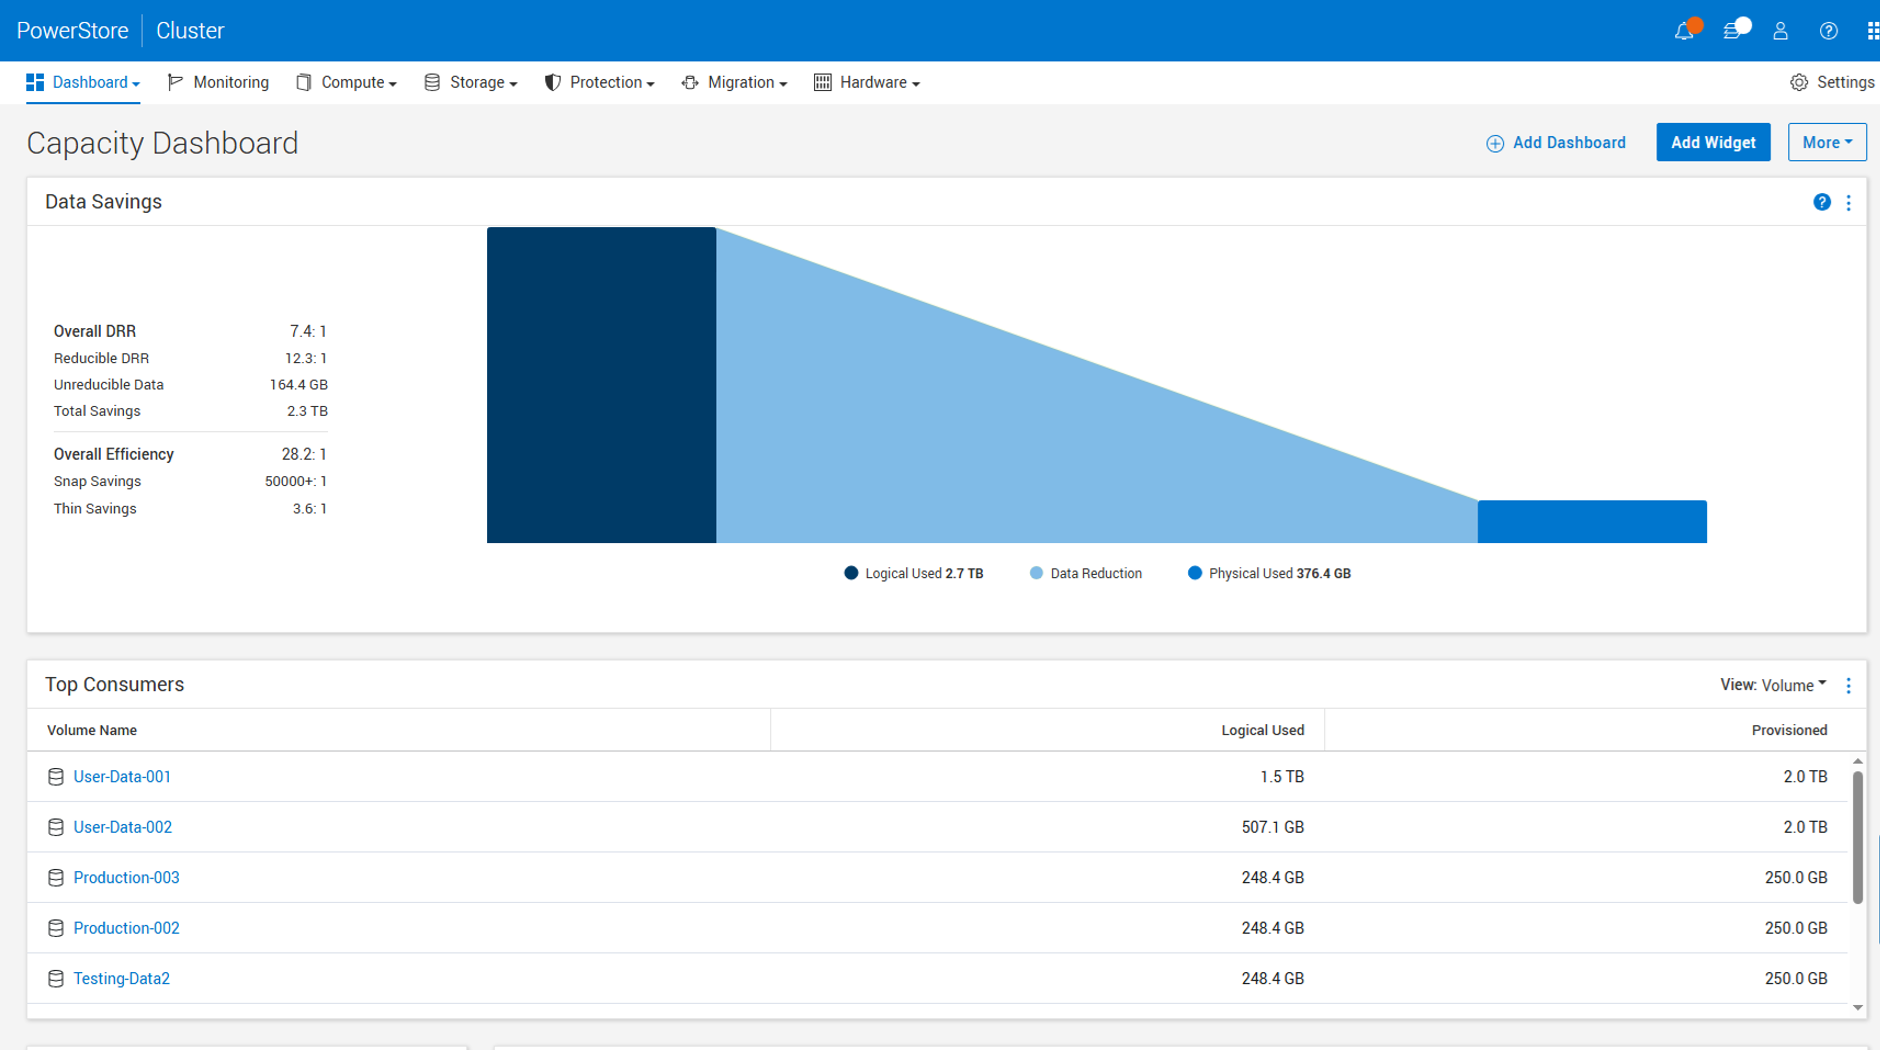
Das Panel „Dateneinsparungen“ liegt bei einem Gesamt-DRR von 7.4:1, wobei die Einsparungen durch Snapshots und Thin-Daten zu einer Gesamteffizienz von 28.2:1 zusammengefasst werden (von Dell bereitgestellte Aufzeichnung).
NAS, Nutanix und die Geschichte des externen Speichers
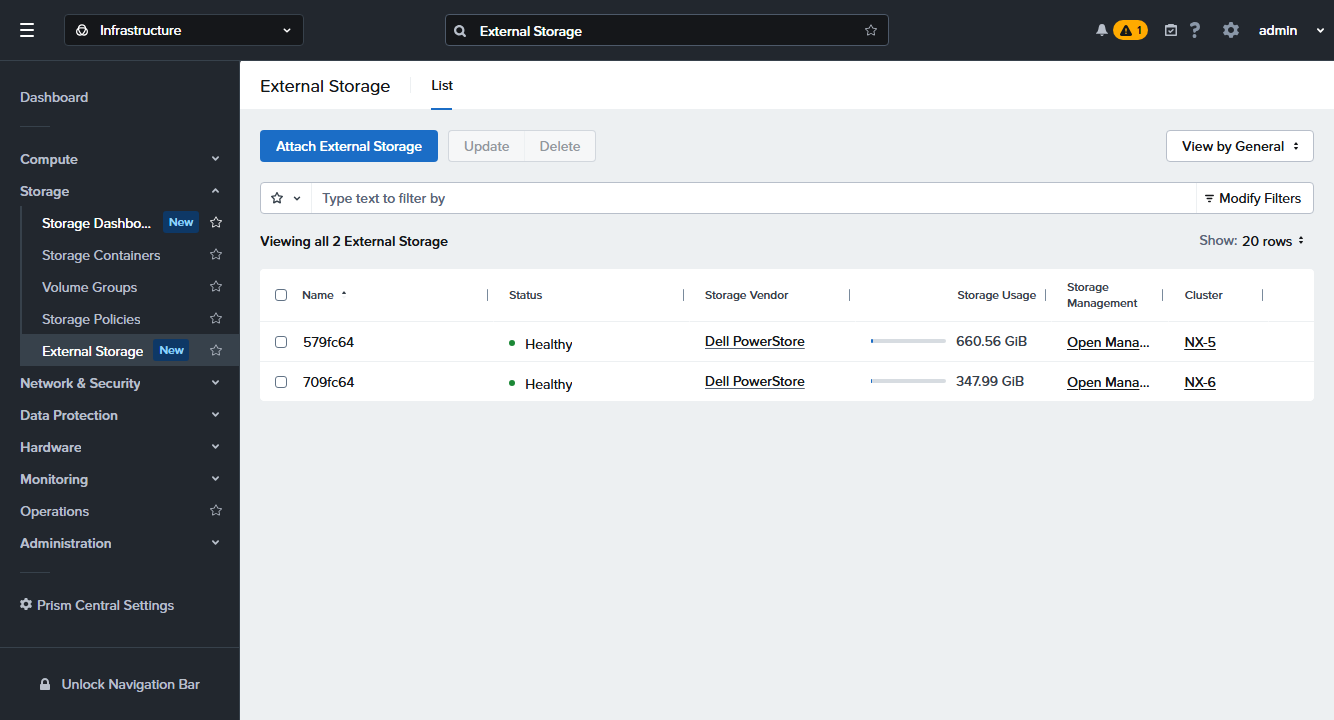
Prism Central bindet PowerStore als externen Speicher für AHV-Cluster ein.
Nach der Partnerschaft, die PowerStore als externen All-Flash-Speicher für AHV in Nutanix NCI 7.6 integriert hat , ermöglicht OS 5.0 eine tiefere Integration des PowerStore Managers. Nutanix erstellt seinen Speicher aus vielen Volumes, ähnlich wie VMware VMs in Dateien zerlegt. Einige hundert VMs auf AHV können bis zu 4,000 Volumes im Array erzeugen. Vor Version 5.0 wurden diese Volumes in der allgemeinen Volume-Ansicht angezeigt und verdeckten alle anderen Daten. Sobald ein Nutanix-Cluster verbunden ist, fügt der PowerStore Manager nun die Registerkarte „Extern verwaltete Volumes“ (und die entsprechende Registerkarte „Extern verwaltete Hosts“) hinzu. Diese Registerkarten isolieren die Nutanix-Objekte in einer eigenen Ansicht und kennzeichnen sie jeweils mit einem Nutanix-Anwendungstyp. Speicheradministratoren erhalten ihre Volume-Liste zurück, und die Registerkarte ist auf Systemen ohne Nutanix-Cluster nicht vorhanden.
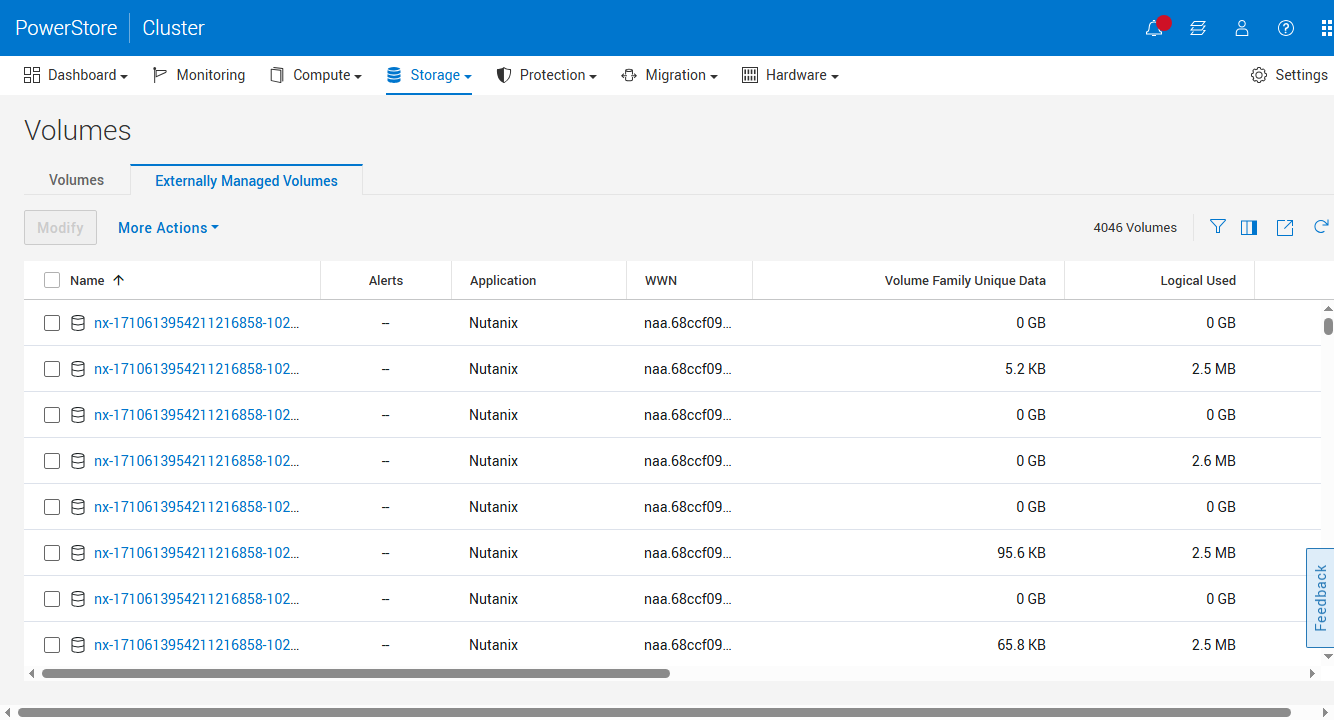
Die Registerkarte „Extern verwaltete Volumes“ hält Tausende von Nutanix-erstellten Volumes aus der Hauptansicht heraus.
Die Einbindung von PowerStore erfolgt über Prism Central: Wählen Sie Dell PowerStore als externen Speicheranbieter aus, verweisen Sie auf den PowerStore Manager, und die Integration übernimmt die Erstellung und Zuordnung von Volumes auf Nutanix-Seite. Für Unternehmen, die ihre Hypervisor-Strategie flexibel gestalten, bleibt das zugrunde liegende Array unverändert, während die Plattform flexibel wählbar bleibt.
Die Mobilitätsfunktionen in PowerStoreOS 5.0 werden auch auf OpenShift ausgeweitet. PowerStoreOS 5.0 integriert XCOPY-Offloading in Red Hats Migration Toolkit für Virtualisierung. Dadurch wird bei VM-Migrationen der Kopiervorgang auf das Array ausgelagert, anstatt die Daten über iSCSI oder Fibre Channel durch den Host zu leiten – dies gilt auch für VMs mit mehreren Festplatten. Für Kunden, die VMs zu KubeVirt migrieren, ergänzt dies optimal die später in diesem Artikel beschriebene Automatisierungsplattform: Der Migrationsverkehr wird vom Host nicht mehr verarbeitet.
Schärfere Augen für die Leistung
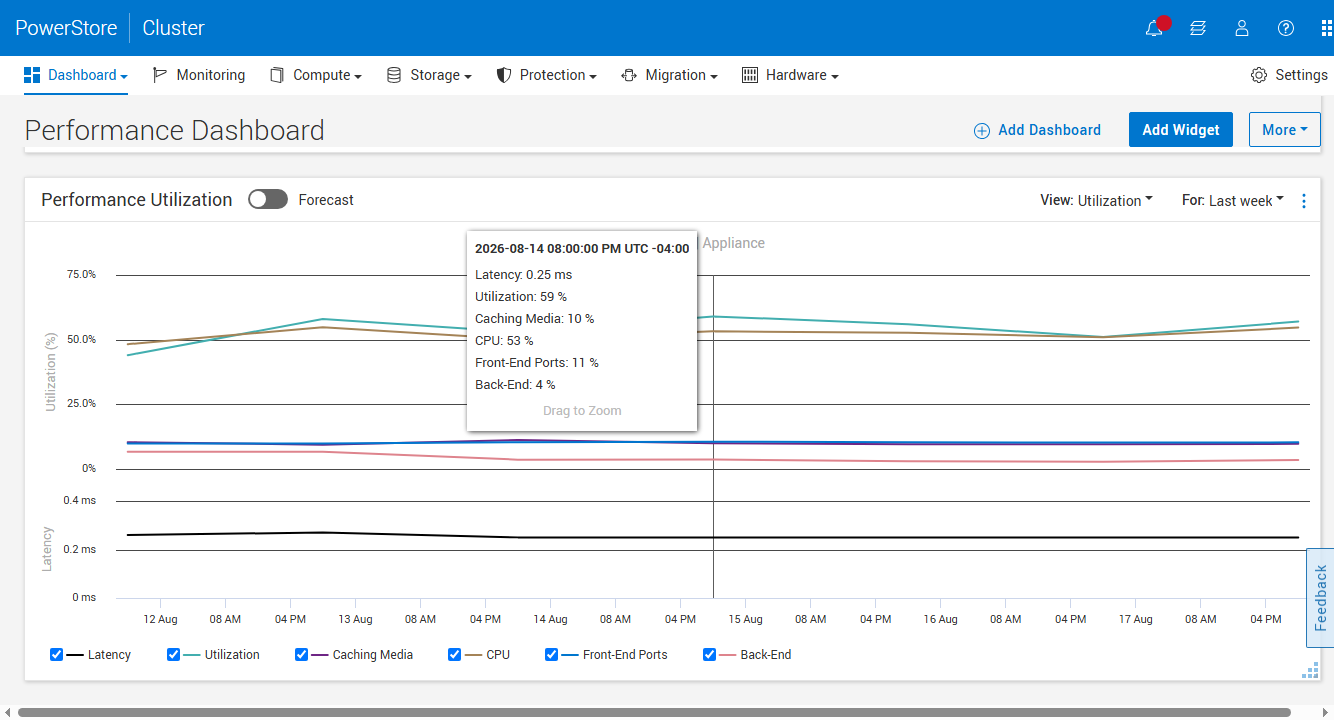
Auslastung im Detail: CPU, Caching-Medien, Frontend-Ports und Backend auf einen Blick.
OS 5.0 bietet neue Performance-Dashboard-Widgets, die die Auslastung des Arrays übersichtlicher gestalten. Die Leistungsauslastung zerlegt die Systemlast in ihre Bestandteile, sodass die Auslastungswerte transparent werden: Bewegen Sie den Mauszeiger über einen Punkt im Diagramm, um die aktuelle Auslastung von CPU, Caching-Medien, Front-End-Ports und Back-End-Laufwerken sowie die Latenz anzuzeigen. Das Widget bietet außerdem eine Ansicht der anhaltenden IOPS. Sobald das System etwa zwei Wochen an Daten gesammelt hat, projiziert eine Prognosefunktion die Auslastung und Latenz mit Konfidenzintervallen für die nächsten drei Monate (in unseren Screenshots).
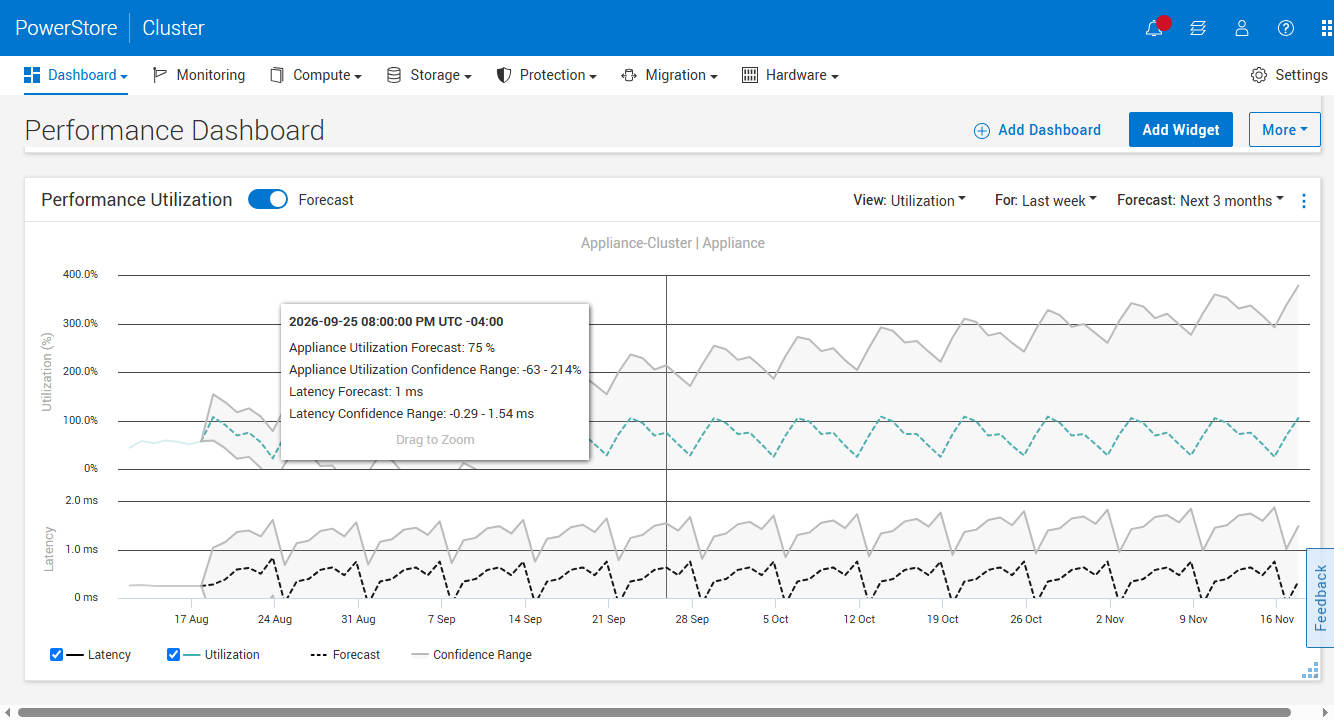
Die Prognoseansicht zeigt die Auslastung und Latenz für die nächsten drei Monate mit Konfidenzintervallen.
Die Anomalieerkennung wurde in PowerStoreOS 4.2 auf Appliance-Ebene eingeführt. Version 5.0 bietet nun zusätzlich eine Integration ins Dashboard mit einem eigenen Widget, das sechs Metriken abdeckt (Bandbreite, Gesamt-, Lese- und Schreib-IOPS, Latenz und durchschnittliche E/A-Größe), einen direkten Vergleich zwischen verschiedenen Appliances ermöglicht und exportierbare Ergebnisse bereitstellt. Die Funktionsweise bleibt unverändert: Nach dem Aufbau einer Baseline von etwa 72 Stunden analysiert das Array das Verhalten der einzelnen Workloads und stellt den erwarteten Bereich hinter der Live-Metrik dar. Abweichungen werden markiert, anstatt auf das Überschreiten eines statischen Schwellenwerts zu warten. Die Screenshots veranschaulichen dies: Die Bandbreite schwankt innerhalb eines grauen Bereichs, der die historische Saisonalität widerspiegelt. Der Tooltip zeigt den beobachteten Wert, den erwarteten Bereich und eine eindeutige Anomalie-Bewertung an.
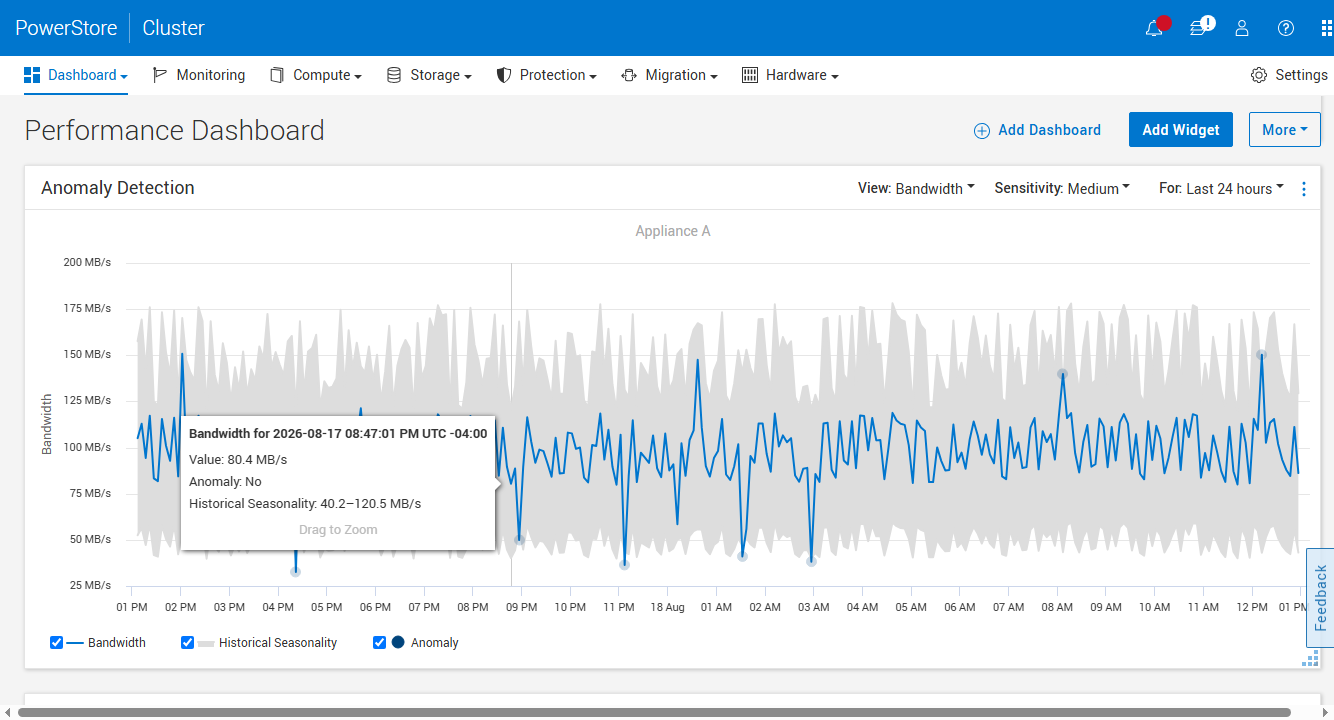
Die Anomalieerkennung visualisiert die erwartete Saisonalität hinter den Live-Messwerten und kennzeichnet Ausreißer.
Auch in der Tabelle der Grenzwerte wird mehr Spielraum geschaffen. Version 5.0 erhöht das Klonlimit pro Volume-Familie von 256 auf 1,000 (bei Gen-2-Modellen ab 500 und allen Gen-3-Modellen, automatisch beim Upgrade), verdoppelt die Zuordnung von Volumes zu NVMe-Hosts auf 32,000 bei den High-End-Modellen der 9XXX-Serie, erhöht die Anzahl der NAS-Server-Schnittstellen auf 1,000 und die der Dateisysteme auf 14,000 bei größeren Gen-2- und Gen-3-Systemen und fügt Benachrichtigungen über Dateilimits bei 80, 90 und 99 Prozent hinzu, sodass das Limit nie überraschend erreicht wird.
Die gleiche Telemetrie auf I/O-Ebene, die diesen Ansichten zugrunde liegt, ist die Grundlage, die Dell für die Inline-Ransomware-Erkennung auf dem Array selbst geschaffen hat, die das Unternehmen als bald verfügbar ankündigt.
Cyberresilienz: MPA, Dell Cyber Detect und Schlüssel
Die Sicherheitsarbeit in 5.0 gliedert sich in drei Bereiche: die Absicherung der Mitarbeiter, das Scannen der Daten und die Verwaltung der Schlüssel.
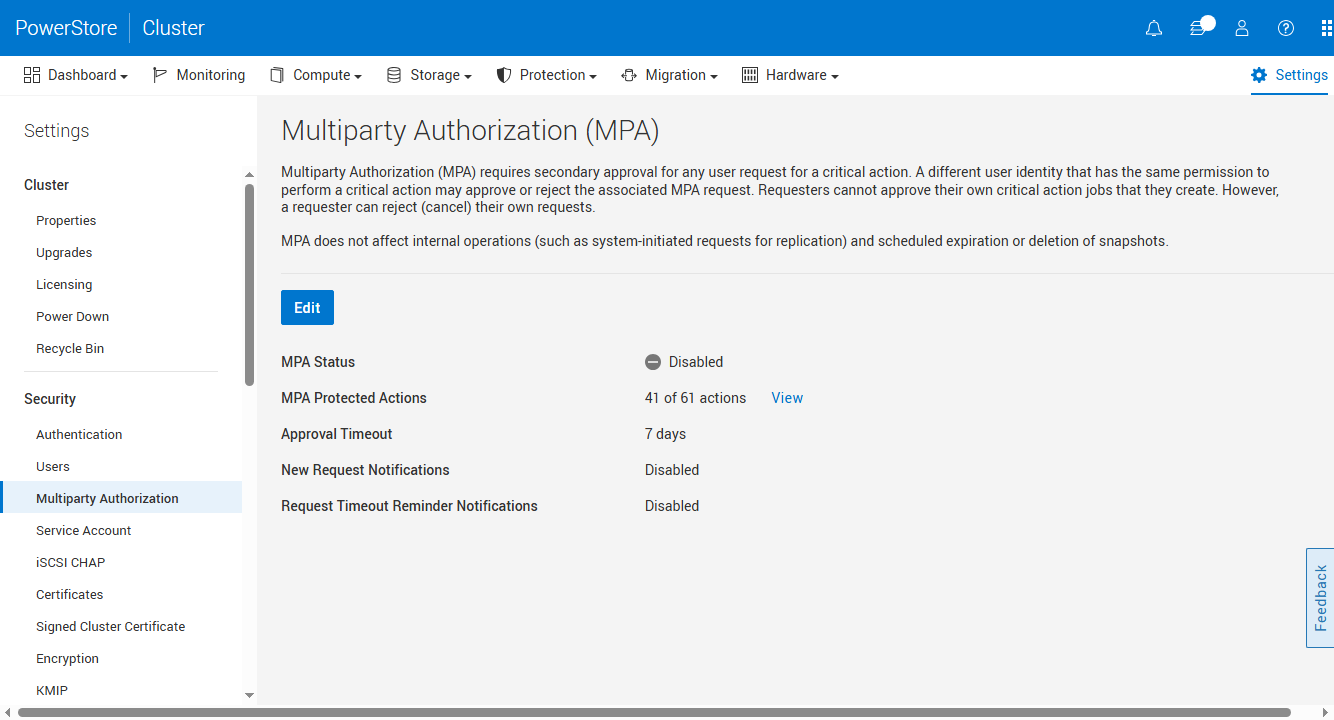
MPA in PowerStoreOS 5.0: Geschützte Aktionen werden jetzt ausgewählt, nicht mehr erzwungen.
Die Mehrparteienautorisierung wurde in einer früheren Version als Alles-oder-Nichts-Funktion eingeführt: Bei Aktivierung war für jede destruktive Aktion im Cluster die Genehmigung eines zweiten Administrators erforderlich. OS 5.0 ermöglicht eine differenziertere Steuerung. Administratoren können nun aus einem Katalog von 61 geschützten Aktionen in den Kategorien Rechenleistung, Speicher, Schutz, System, Hardware und Einstellungen wählen, wobei 41 Aktionen standardmäßig geschützt sind. Die Liste lässt sich an die individuellen Anforderungen anpassen. Beispielsweise kann ein Unternehmen die Genehmigung für jede Snapshot-Löschung verlangen, Änderungen an den Schutzrichtlinien jedoch zulassen; ein anderes Unternehmen möchte Benutzerlöschungen, aber keine Änderungen an SMB-Freigaben von einem zweiten Administrator prüfen lassen.
Genehmigungs-Timeouts sind jetzt von drei bis sieben Tagen konfigurierbar (statt fest auf sieben Tage eingestellt). E-Mail-Benachrichtigungen und Erinnerungen verhindern, dass Anfragen in der Warteschlange verloren gehen. Die gesamte Konfiguration gilt clusterweit und wird automatisch übernommen, sobald ein neues Gerät hinzugefügt wird. Selbst der Genehmigungsprozess ist durch MPA geschützt: Änderungen an der Liste geschützter Aktionen generieren eine Anfrage, die von einem zweiten Administrator genehmigt werden muss. Der Audit-Trail protokolliert, wer die Anfrage gestellt und wer sie genehmigt hat. Alle Funktionen sind über REST zugänglich, sodass ein Service Provider mit Dutzenden von Arrays eine einheitliche MPA-Konfiguration für die gesamte Flotte per Skript erstellen kann.
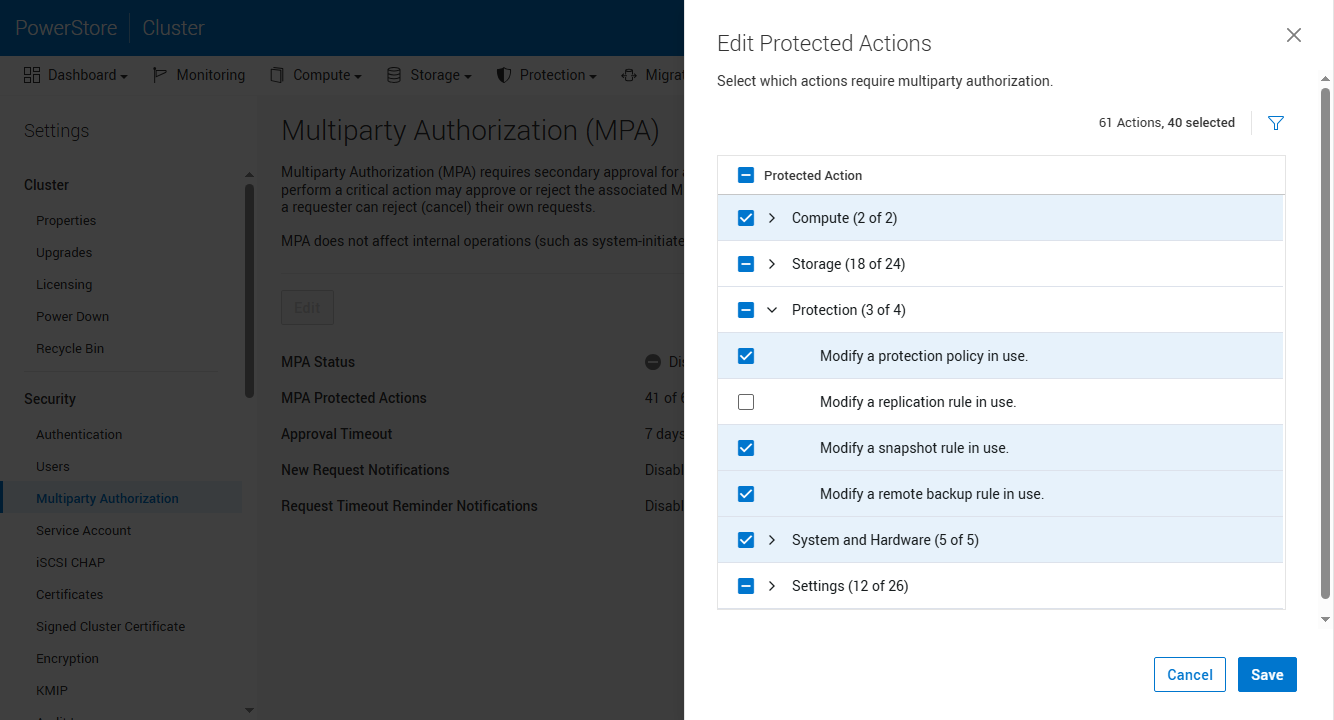
Granularität pro Kategorie über Rechenleistung, Speicher, Schutz, System und Einstellungen hinweg.
Dell Cyber Detect ist die CyberSense-Technologie von Index Engines, integriert in PowerStore.
Dell Cyber Detect ist die Integration der CyberSense-Analyse von Index Engines durch das Unternehmen. Diese integrierte Lösung läuft parallel zum Array und nicht als Code in OS 5.0. Es handelt sich um dieselbe umfassende Inhaltsanalyse-Engine, die der Branche bereits von PowerProtect bekannt ist. In Verbindung mit PowerStore scannt sie Snapshots nach statistischen Fingerabdrücken von Beschädigungs- und Verschlüsselungsereignissen. Die Richtlinien werden über einen Assistenten konfiguriert, der sich mit dem Array verbindet, Produktionshosts auswählt und Scans über iSCSI oder FC plant. Administratoren erhalten dadurch einen Katalog verifizierter, sauberer Snapshots, sodass die Wiederherstellung nach einem Angriff mit einer bekannten, intakten Kopie beginnt. Dies wird durch die sicheren Snapshots von PowerStore ergänzt, die vor Ablauf ihrer Aufbewahrungsfrist nicht gelöscht werden können – auch nicht von einem Administrator. Die von Cyber Detect identifizierten sauberen Kopien sind somit auch diejenigen, die ein Angreifer nicht entfernen kann. Durch die Kombination von Cyber Detect für die Daten, AIOps-Ransomware-Überwachung der Telemetriedaten und MPA auf der Steuerungsebene deckt die Ransomware-Analyse nun Inhalt, Verhalten und die potenziellen Auswirkungen ab.
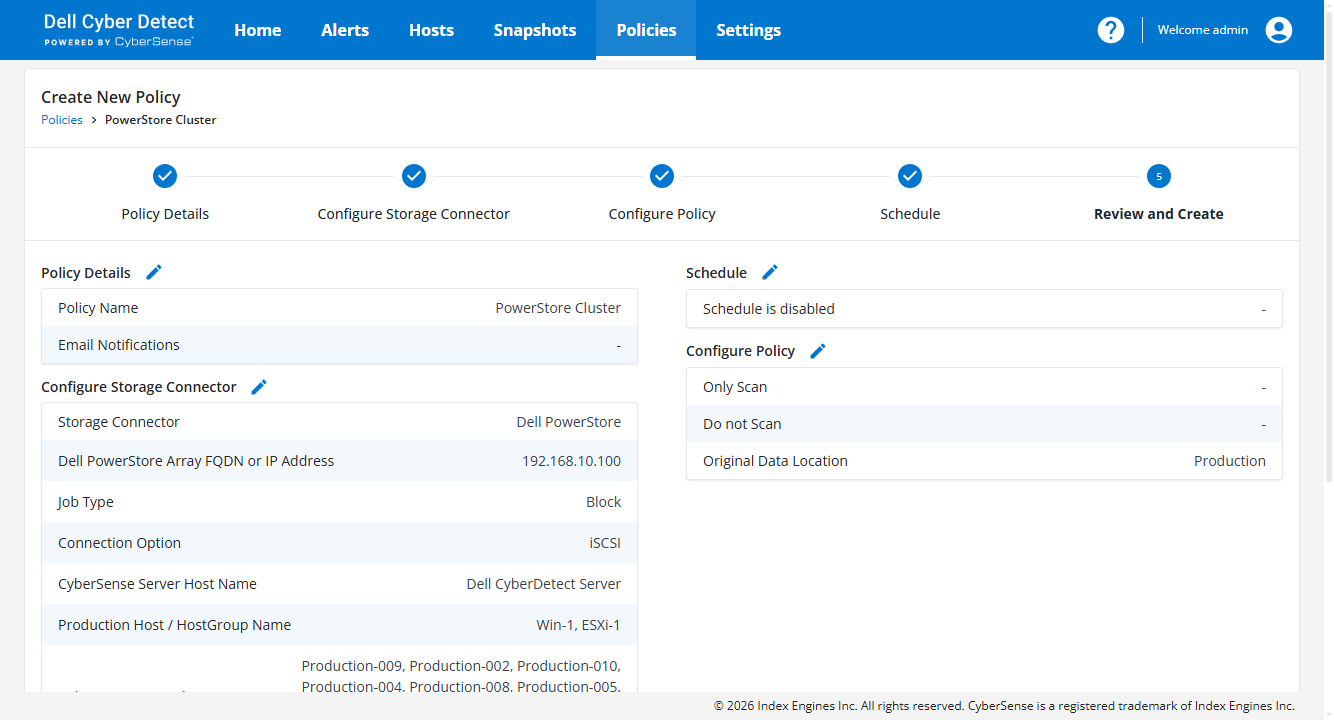
Eine Cyber Detect-Scanrichtlinie wird vor ihrer Erstellung überprüft: Array, Hosts, Verbindung und Zeitplan.
Der dritte Schwerpunkt lag auf einem direkten Kundenwunsch, insbesondere aus dem Regierungssektor: Die Rotation der Verschlüsselungsschlüssel für ruhende Daten (D@RE) ist nun benutzersteuerbar. Während die Schlüsselverwaltung zuvor vollständig im Hintergrund ablief, ermöglicht Version 5.0 Administratoren, bei Bedarf und gemäß ihrer eigenen Compliance-Richtlinien neue Schlüsselsätze zu generieren und den zugehörigen Schlüsselspeicher herunterzuladen. Dell bezeichnete dies als erste Phase; die geplante Rotation ist in der Roadmap vorgesehen. Die Hardware der 3. Generation bietet zwei weitere Schutzebenen: Firmware, die mit Post-Quanten-Kryptografie signiert ist und die Plattform gegen Strategien wie „Erfassen und später entschlüsseln“ schützt, sowie FIPS 140-3-konformes SDPM, sodass zwischengespeicherte Daten, die auf die Entschlüsselung warten, nach demselben Standard geschützt sind wie die Daten auf den Laufwerken.
KI-Empfehlungen: Von der Erkenntnis zur Handlung
Seit Juli arbeiten Dell AIOps (ehemals CloudIQ) und die Dell Automation Platform zusammen, um KI-gestützte Empfehlungen mit automatisierter Optimierung zu verbinden. Diese Integration ist derzeit nur eingeschränkt verfügbar.
Diese Kombination ermöglicht es Anwendern, Erkenntnisse direkt in konkrete Maßnahmen umzusetzen. Menschliche Kontrolle und digitale Zwillingstechnologie schaffen Vertrauen in die Systemvorschläge. Nutzer gelangen innerhalb einer einzigen Benutzeroberfläche von einer Empfehlung zu einer automatisierten Aktion. Dell hat diese Oberfläche als generative Benutzeroberfläche neu gestaltet: Chat-basiert und standardmäßig minimalistisch. Nutzer erstellen die benötigten Tabellen, Diagramme und Ansichten selbst und heften sie in persistenten, personalisierten Arbeitsbereichen an.
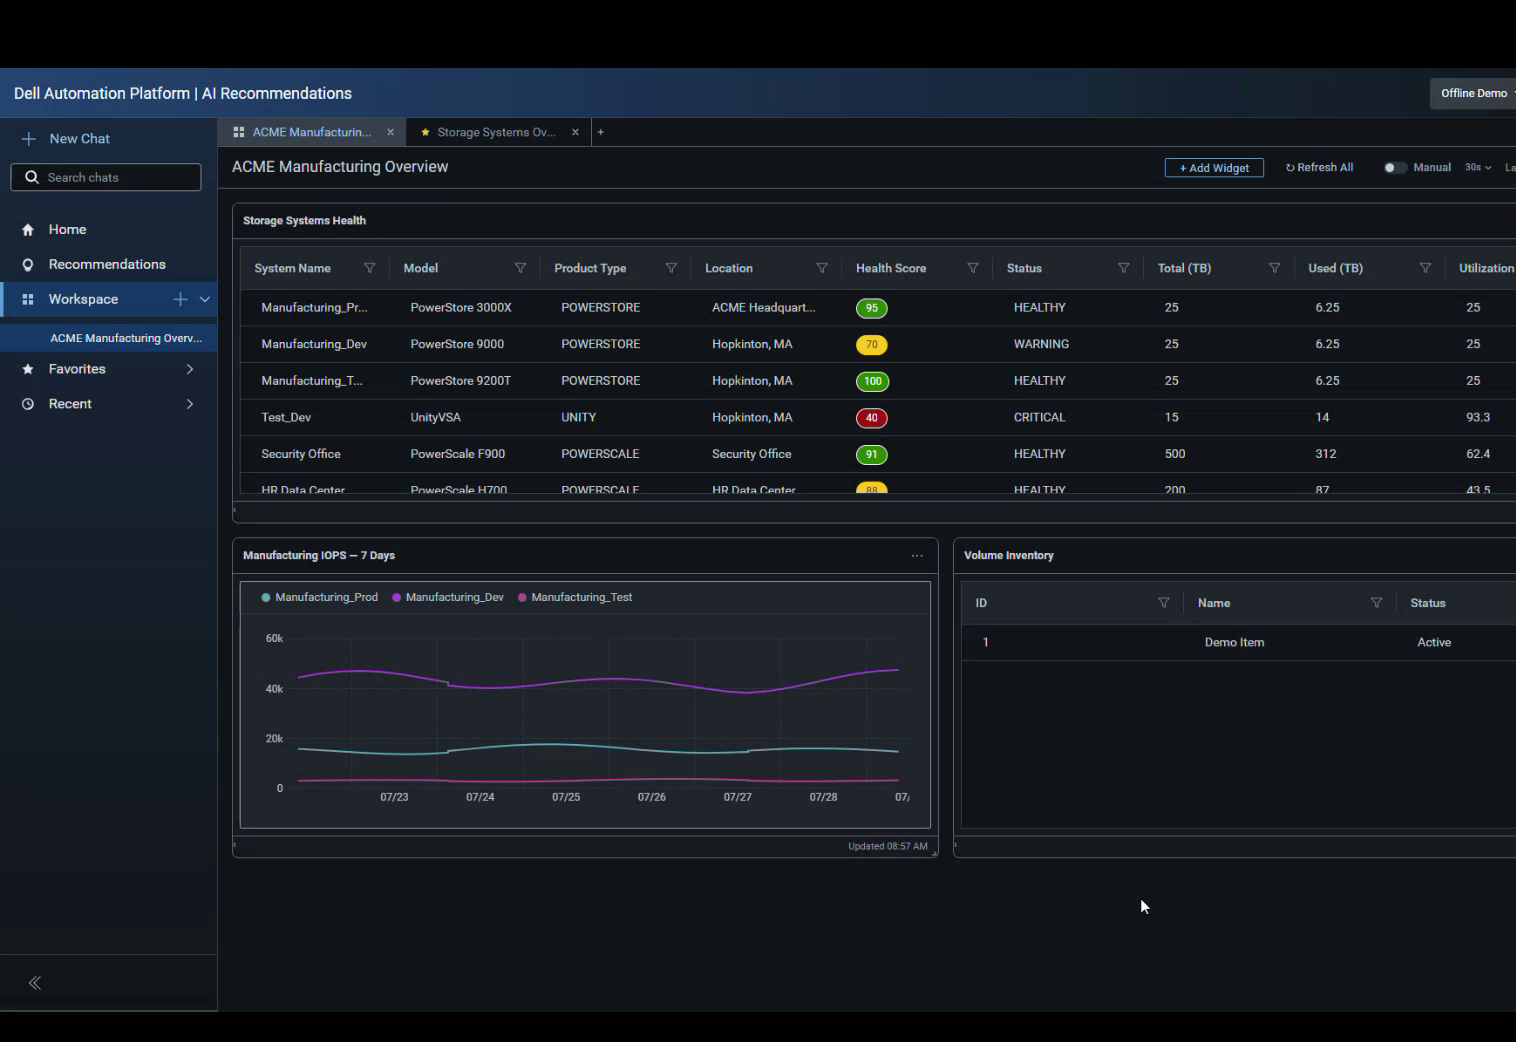
Die generative Benutzeroberfläche im Startmodus: ein angehefteter Arbeitsbereich mit Flottenstatus-, IOPS- und Inventar-Widgets, die aus dem Chat generiert werden.
Zum Start stehen drei praktische Anwendungsfälle zur Verfügung, zwei davon speziell für PowerStore. Die kontinuierliche Kapazitätsoptimierung identifiziert wiederverwendbaren Speicher, Volumes ohne Host-Zuordnungen oder mit in letzter Zeit erfolgten E/A-Vorgängen und führt den Administrator von der Empfehlung bis zur tatsächlichen Speicherfreigabe, ohne dass der PowerStore Manager geöffnet werden muss. Systemaktualisierungen für PowerStore ermöglichen es dem Administrator, eine Code-Toleranz, Zielinstallationsdaten, Batchgrößen und wiederholte Integritätsprüfungen vor dem Upgrade festzulegen und anschließend den Aktualisierungsplan direkt im selben Dialog auszuführen. Bei einem fehlgeschlagenen Update wird automatisch ein Support-Ticket erstellt. Der dritte Anwendungsfall skaliert Dell Private Cloud-Cluster, indem er überdimensionierte VMware-basierte Cluster identifiziert und Knoten konsolidiert, die von den Workloads nicht mehr benötigt werden, während die weiterhin benötigten Knoten erhalten bleiben.
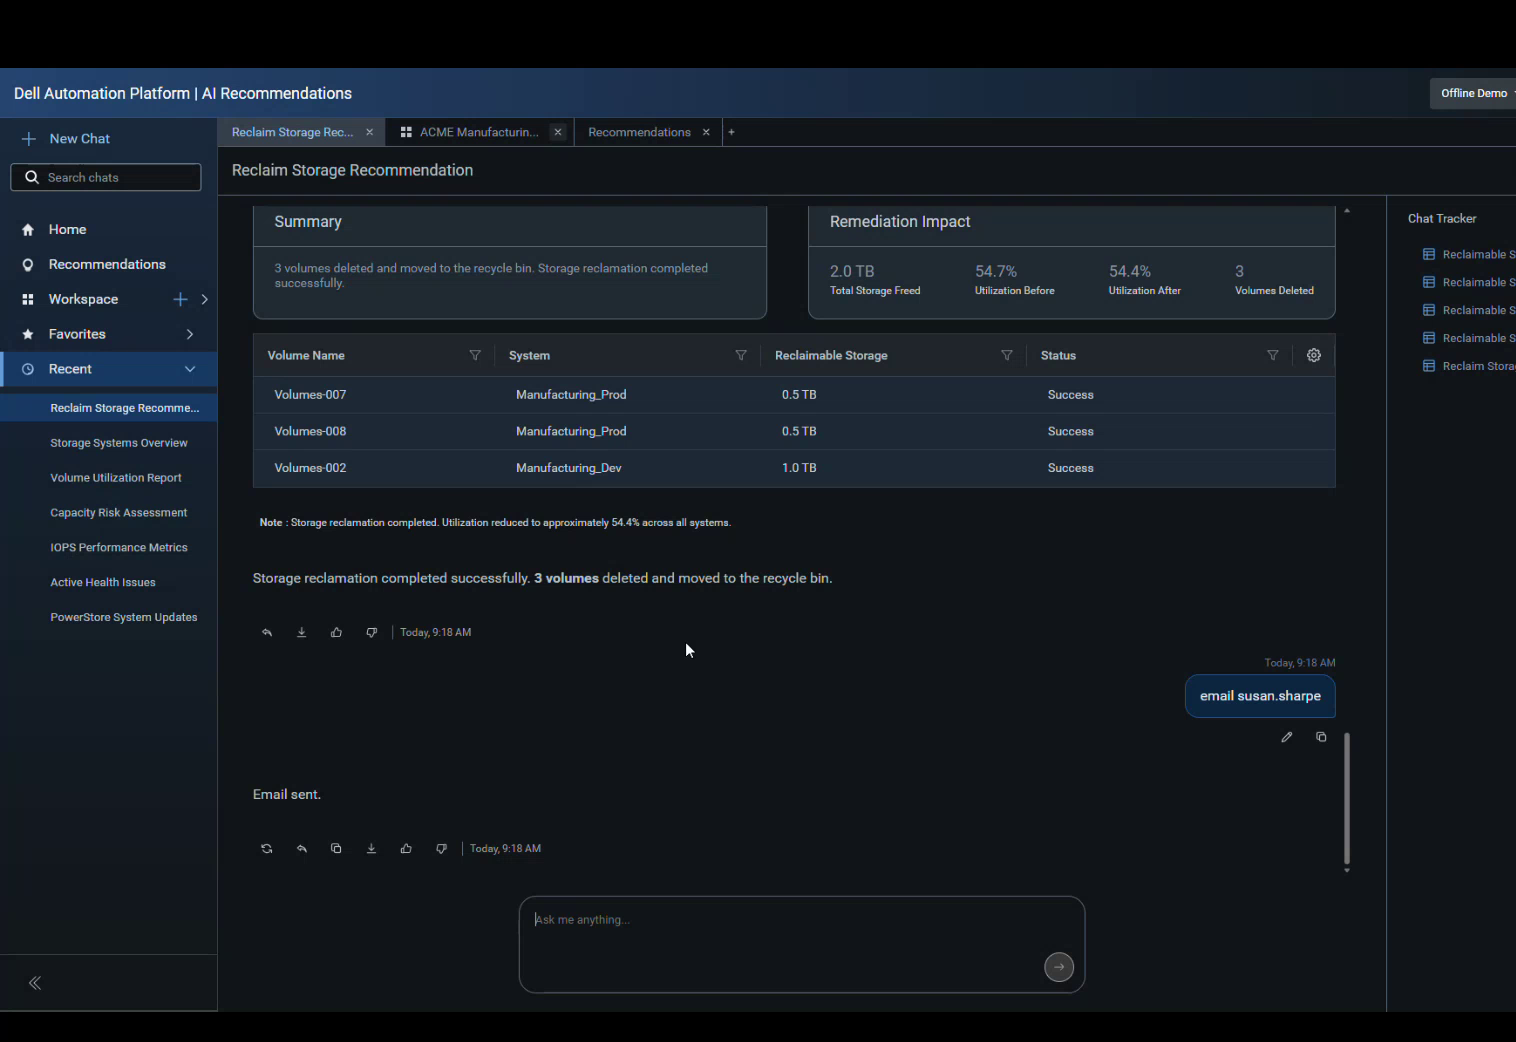
Kontinuierliche Kapazitätsoptimierung im Einsatz: 2.0 TB wurden auf drei Volumes freigegeben, mit Vergleich der Auslastung vor und nach der Optimierung.
Zwei Designentscheidungen sind besonders hervorzuheben. Erstens: Jeder Vorgang ist interaktiv gestaltet. Das System präsentiert seinen Plan und seine Begründung, beantwortet die Frage „Wie sind Sie zu dieser Empfehlung gekommen?“ in verständlicher Sprache und wartet auf die ausdrückliche Genehmigung. Ein digitaler Zwilling der Kundenumgebung, der kurz nach der Einführung verfügbar ist, überprüft die Auswirkungen auf nachgelagerte Systeme, bevor Änderungen umgesetzt werden. Die ServiceNow-Integration für das Änderungsmanagement befindet sich in der Entwicklung, sodass Genehmigungen ticketbasiert erfolgen können. Zweitens: Die Lizenzierung bleibt unverändert: AI Recommendations ist in AIOps enthalten, welches wiederum in einem Dell ProSupport-Vertrag oder höherwertigen Vertrag enthalten ist. Somit steht diese Funktion den meisten PowerStore-Kunden zur Verfügung.
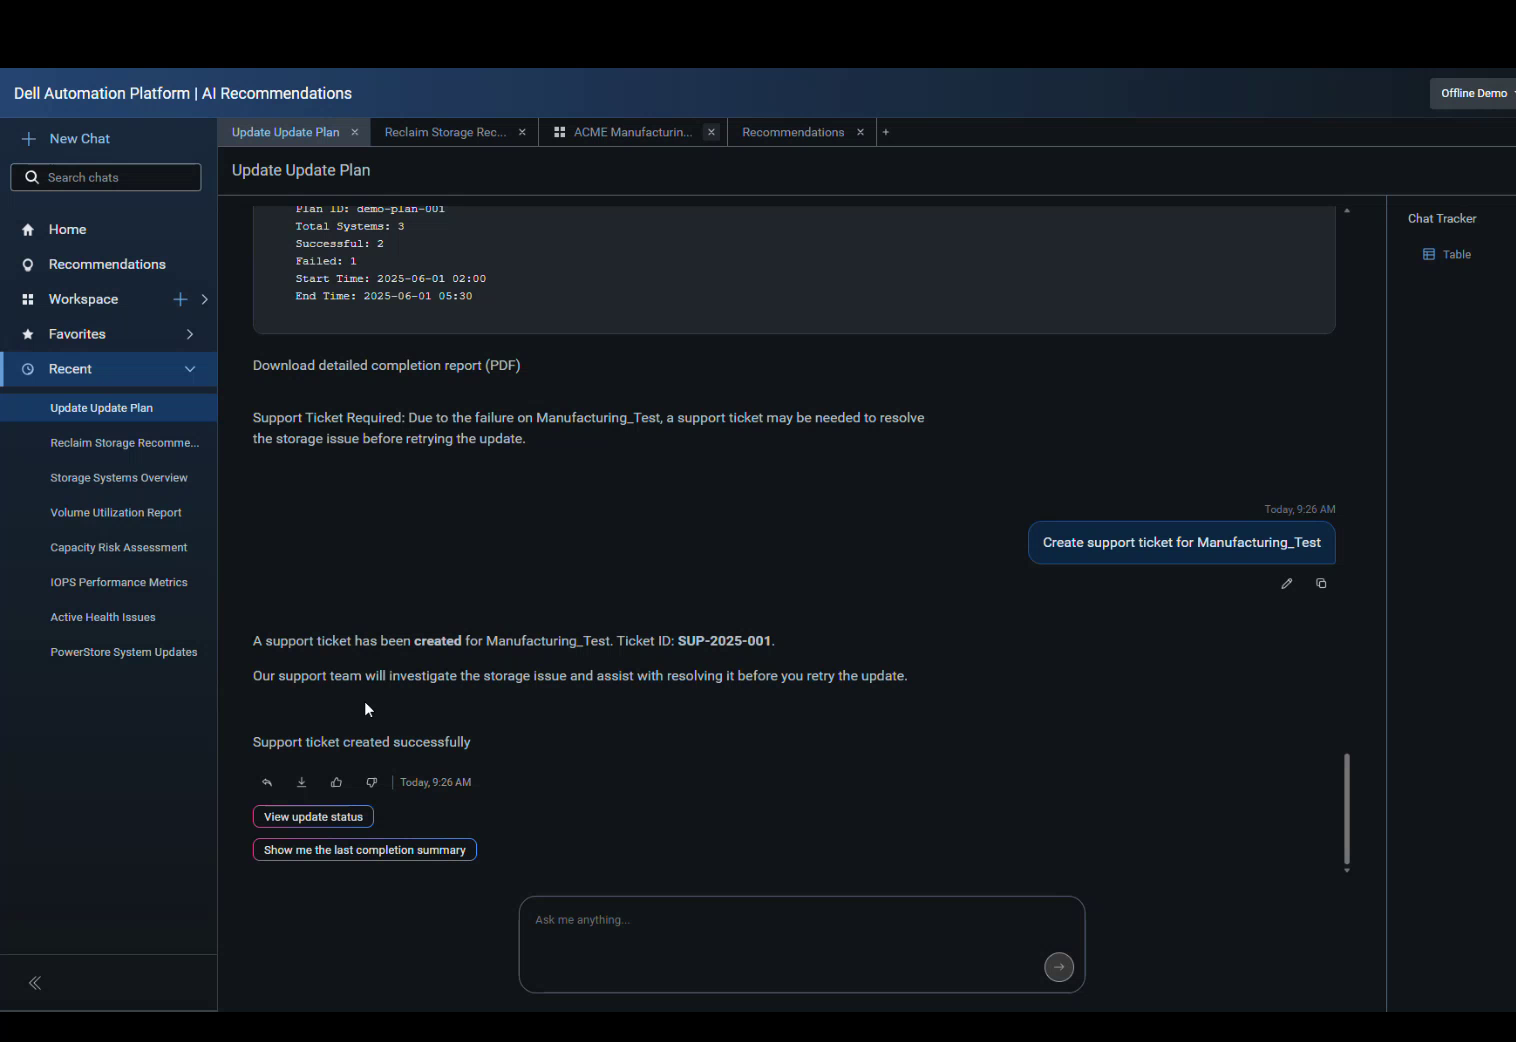
Mensch-im-Kreislauf, von Anfang bis Ende: ein Aktualisierungsplan mit einem Fehler und das Support-Ticket, das aus demselben Gespräch erstellt wurde.
Private Cloud, Automatisierungsplattform und MCP
Unterhalb der Ebene der KI-Empfehlungen befindet sich die Infrastruktur für die Bereitstellung und den Betrieb der Private Cloud. Mit dem Dell Automation Platform Orchestrator wählt ein Administrator eine Vorlage aus, lädt eine JSON-Konfiguration hoch (oder gibt Parameter manuell ein) und verfolgt den Ablauf einer vollständigen Umgebungsbereitstellung anhand eines Ausführungsdiagramms. Dies umfasst die PowerStore-Hardwarevalidierung, die Vorbereitung von Rechenleistung und Netzwerk sowie die Hypervisor-Installation. Die Speicherschritte sind direkt in den Workflow integriert – von der Verbindung von PowerStore-Volumes mit VMkernel-Adaptern über iSCSI bis hin zur Installation von CSI-Treibern bei Verwendung von Kubernetes. Die Hypervisor-Auswahl umfasst VMware, Red Hat, Nutanix und Microsoft Azure Local. Die Dell Private Cloud-Erweiterungen lassen sich in die jeweilige Konsole der Plattform installieren: vSphere Client, OpenShift Web Console, Prism oder das Azure-Portal. So erfolgt die Verwaltung von VMs und Containern im laufenden Betrieb mit den Tools, die Teams bereits verwenden. Dell kann den Kreislauf schließen, indem eine Windows-VM über dieselbe Erweiterung auf KubeVirt in OpenShift bereitgestellt wird. Dadurch werden Container- und VM-Operationen zentralisiert.
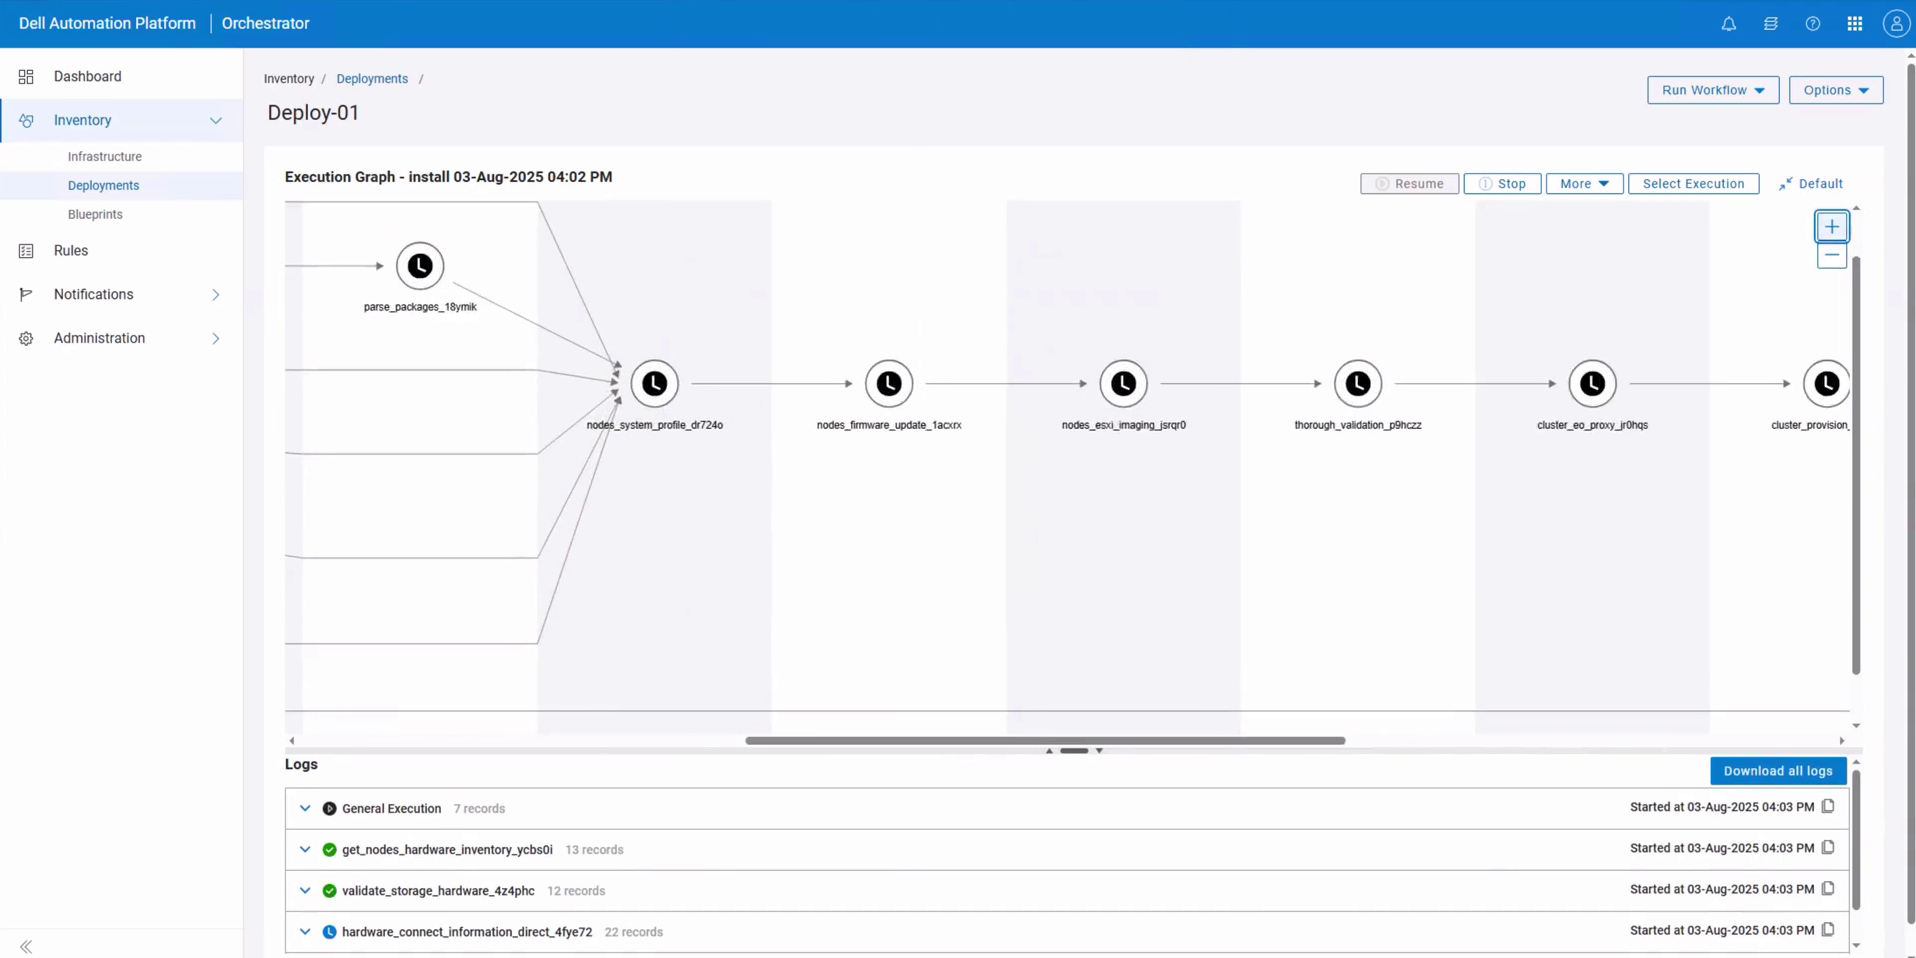
Der Ausführungsgraph des Orchestrators durchläuft eine PowerStore-gestützte VMware-Bereitstellung Schritt für Schritt, inklusive Protokollen für jeden einzelnen Schritt.
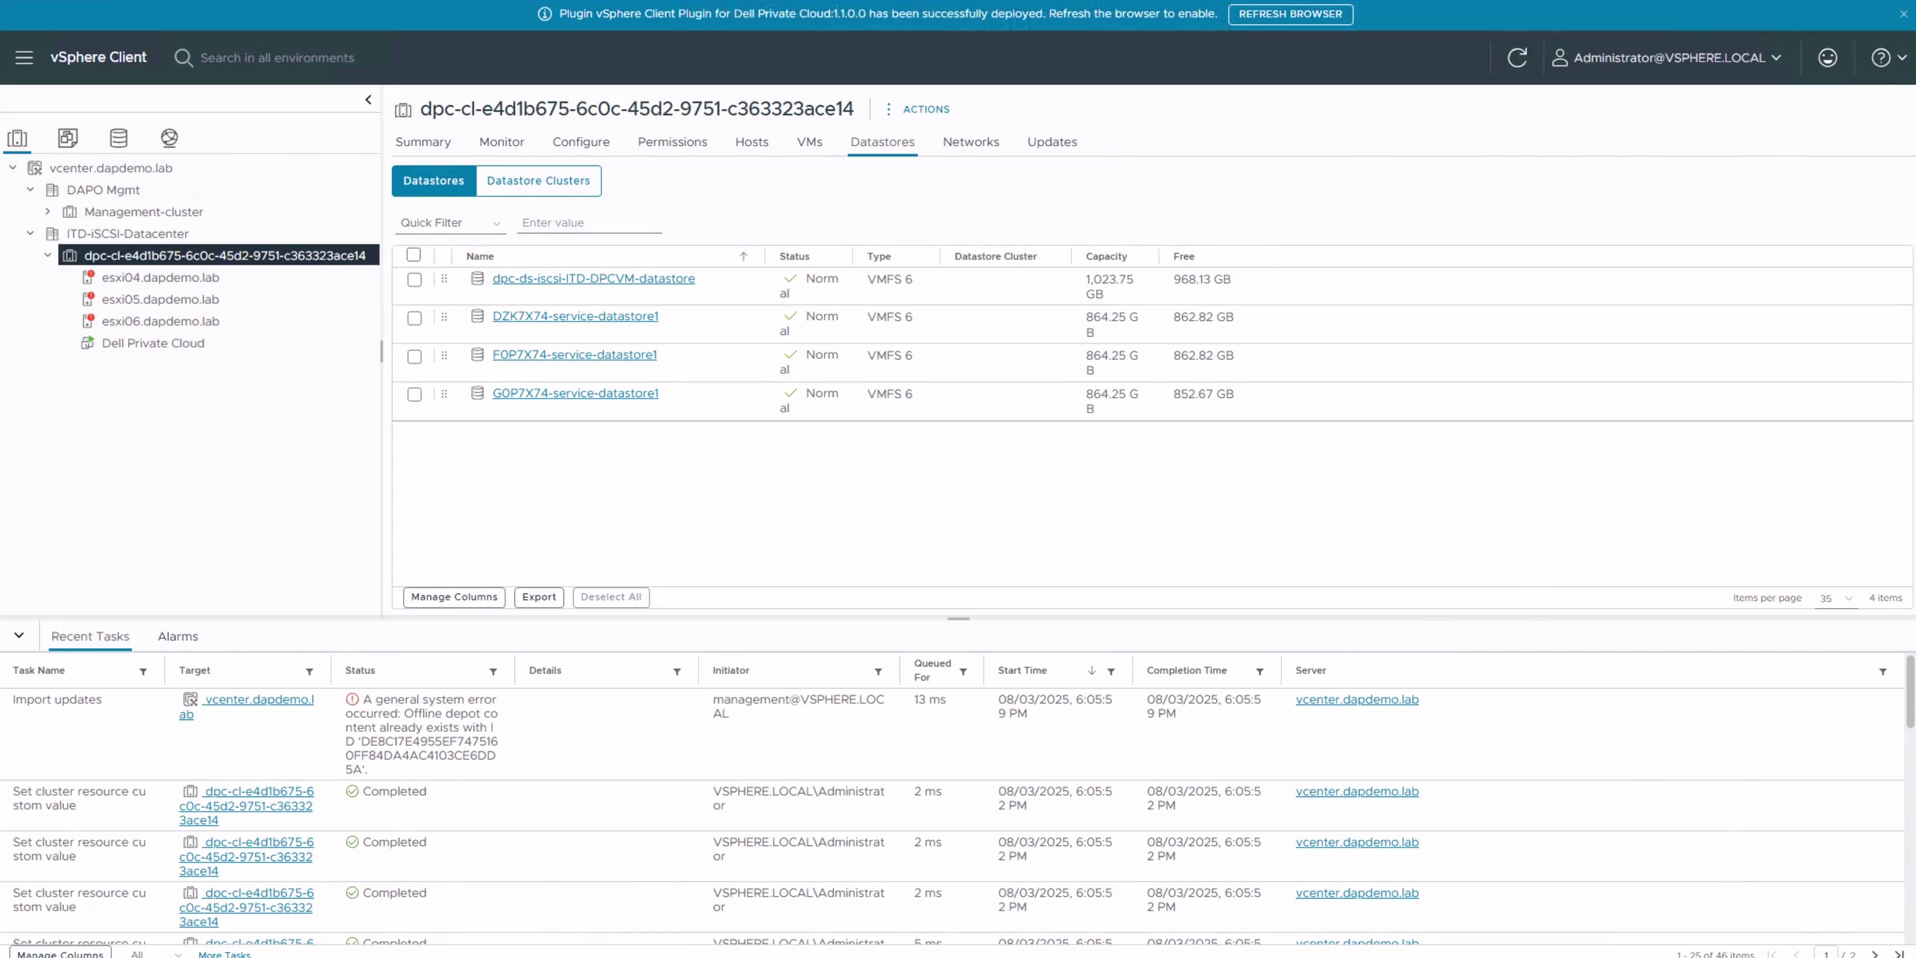
Das Dell Private Cloud-Plugin wird im vSphere Client bereitgestellt, wobei der PowerStore iSCSI-Datenspeicher für den Cluster bereitsteht.
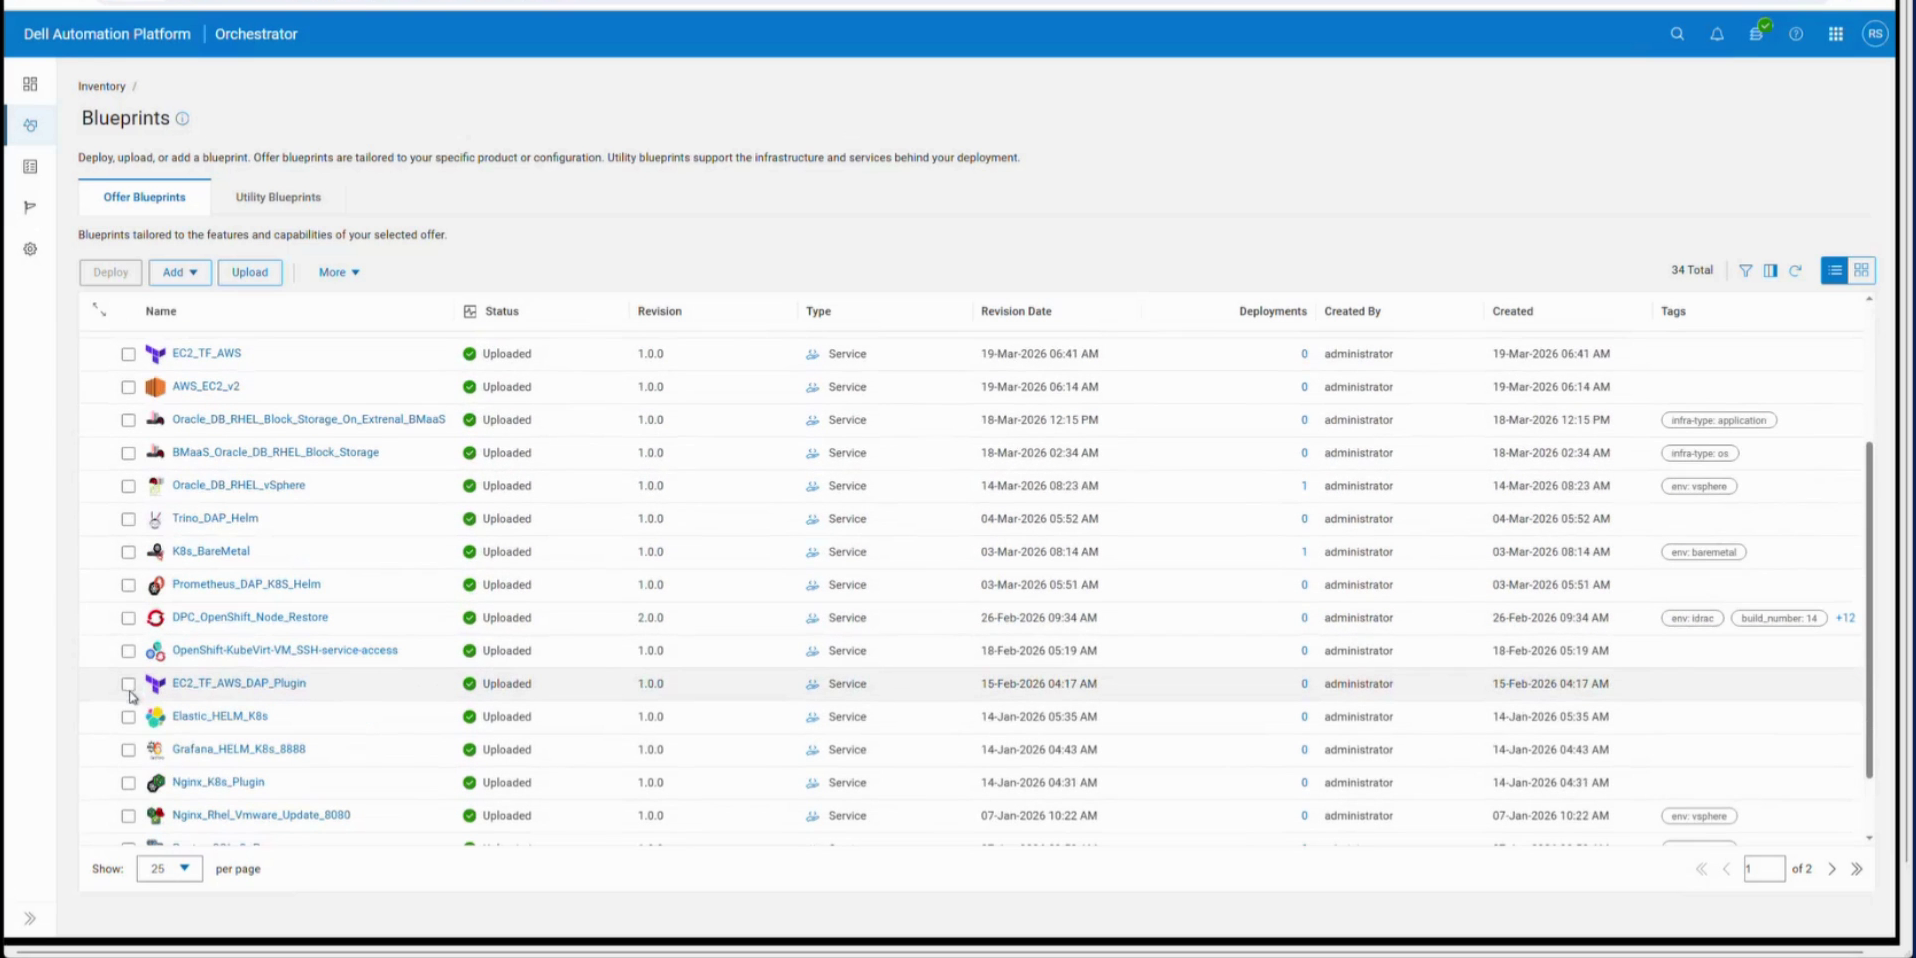
Der Blueprint-Katalog umfasst VMs, Kubernetes, Public Cloud, Betriebssysteme und Datenbanken; Automation Studio ergänzt dies um KI-gestützte benutzerdefinierte Orchestrierung.
Der Blueprint-Katalog ist besonders interessant für Workload-Verantwortliche. Neben den Infrastruktur-Blueprints ermöglicht Dell Automation Studio die Erstellung benutzerdefinierter Orchestrierungen. Dells Beispiel ist ein Database-as-a-Service-Muster: ein PostgreSQL-Blueprint, der auf einem PowerStore-basierten Datenspeicher über vCenter bereitgestellt wird. Die Anwendung wird über Ansible installiert. Die Protokollierung ist für die VMware- und Red Hat-Schritte des Jobs vereinheitlicht, und Live-Protokolle zur Cloud-Initialisierung und VM-Initialisierung werden in einer zentralen Berichtsansicht angezeigt, während vSphere die Bereitstellung durchführt. Die vSphere-Seite läuft über ein Plattform-Plugin, das auf dem VMware SDK basiert. Nach Abschluss der Ansible-Aktionen ist die Datenbank einsatzbereit. PowerStore-Kunden profitieren davon, dass das Array nicht länger ein von ihnen bereitgestelltes Ziel ist, sondern zu einer Ressource wird, die die Plattform automatisch zusammensetzt.
Die Zukunft liegt in der agentenbasierten Steuerung. Dells eigene Ankündigung ist eindeutig: Die Automatisierungsplattform „verbindet KI-Agenten mit einer dialogorientierten Schnittstelle, um die Bereitstellung, Überwachung und Verwaltung von Infrastruktur in Unternehmen grundlegend zu verändern“. Die agentenbasierten KI-Funktionen der Plattform sollen noch in diesem Jahr verfügbar sein. Dell arbeitet bereits an MCP-Servern, um der Kundennachfrage nach eigenen Agenten nachzukommen. Ein MCP-Server für Dell-Speicherlösungen wird den Anfang machen. Die Entwicklerseite von Dell Technologies beschreibt bereits die kommenden Neuerungen: über 100 MCP-Tools für PowerStore, PowerScale, PowerProtect, PowerFlex, PowerMax und ObjectScale, deren allgemeine Verfügbarkeit für Ende des Jahres geplant ist. Tools und Parameter basieren auf der versionierten OpenAPI-Spezifikation der jeweiligen Plattform, sodass ein Modell keine nicht existierenden Aufrufe generieren kann. Die Plattform kann als lokaler Prozess, HTTP-Server oder Kubernetes-Sidecar ausgeführt werden. Jede Änderung wird in einem strukturierten Audit-Log protokolliert, und Massenoperationen erfordern eine doppelte Bestätigung. MCP hat sich schnell zur Standardschnittstelle für den strukturierten, berechtigungsbasierten Zugriff von KI-Agenten auf Unternehmenssysteme entwickelt. Ein MCP-Server für die Automatisierungsplattform würde es den eigenen Agenten eines Kunden ermöglichen, dieselben Blaupausen, Empfehlungen und Telemetriedaten zu nutzen wie die nativen Agenten der Plattform. Wir gehen davon aus, dass sich die MCP-Funktionalität für die Plattform parallel zur Einführung der Agenten weiterentwickeln wird und werden darüber berichten, sobald es soweit ist.
Wie geht es weiter? Der Rhythmus setzt sich fort.
PowerStoreOS 5.0 ist jetzt verfügbar, aber Dell passt seine Release-Zyklen schnell an die Kundenbedürfnisse an. Das Team arbeitet bereits intensiv an Version 5.1, die im Herbst erscheinen soll. Dell wird die vollständige Funktionsübersicht von Version 5.1 erst kurz vor der Veröffentlichung bekanntgeben, aber ein Feature ist bereits fest eingeplant: die Verschlüsselung.
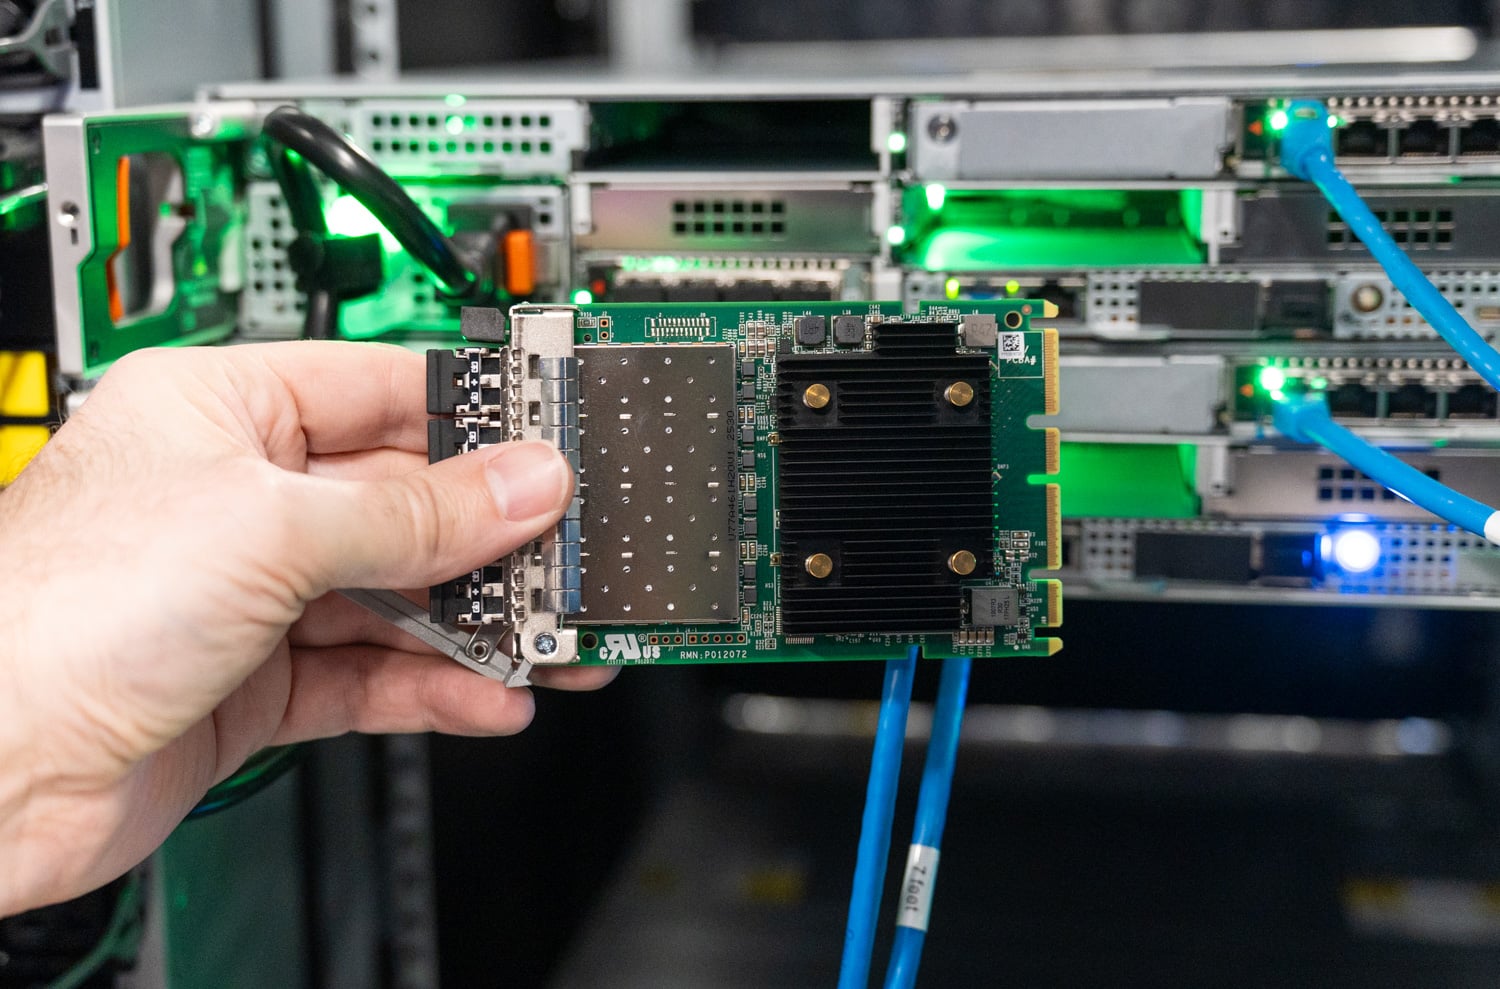
Die EDIF-fähige Quad-Port-Fibre-Channel-OCP-Karte aus unserem Gen 3-Laborgerät; die Hardware wird heute ausgeliefert, die Verschlüsselung erfolgt in Software.
Jeder PowerStore Gen 3 kann heute mit EDIF-fähigen Fibre-Channel-Karten in seinen OCP-Steckplätzen konfiguriert werden. Die Verschlüsselung selbst wird durch ein unterbrechungsfreies Software-Update bereitgestellt, weshalb sie im Mittelpunkt der Diskussion um Version 5.1 steht. EDIF (Encrypted Data-in-Flight) verschlüsselt den Fibre-Channel-Datenverkehr auf der Leitung zwischen Host und Array oder zwischen zwei replizierenden Arrays und schließt damit eine Lücke, die Firewalls bisher nicht geschlossen haben: internen SAN-Datenverkehr im Klartext. Da das Array die Daten beim Empfang entschlüsselt, können Deduplizierung und Komprimierung weiterhin reduzierbare Daten verarbeiten. So wird die Leitung geschützt, ohne die Effizienzgewinne zu beeinträchtigen, die mit dieser Version weiter optimiert wurden. Würde man stattdessen auf Host- oder Anwendungsebene verschlüsseln, wäre jeder beim Array ankommende Block einzigartiges Rauschen; EDIF schützt den Transport, ohne diesen zusätzlichen Aufwand zu verursachen.
Die andere Hälfte der Geschichte spielt sich auf dem Server ab. Wir haben die Emulex Secure HBAs ausführlich behandelt: hardwareseitige, sitzungsbasierte Verschlüsselung direkt im Adapter, abgestimmt auf den neuen FC-SP-3-Standard und ausgelegt für eine Zero-Trust-Architektur des internen Datenverkehrs. Wir haben die Weiterentwicklung dieses Ansatzes hin zu einer autonomen, SAN-weiten Verschlüsselung verfolgt. Mit der Einführung von Version 5.1 auf der Array-Seite wird die durchgängige Fibre-Channel-Verschlüsselung zur Standardkonfiguration auf PowerStore.
Der Artikel, den wir zur Hardware-Einführung verfassten, endete mit einem Ausblick auf das Zusammenspiel von Gen 3 und PowerStoreOS 5.0. Nach einiger Zeit mit der allgemein verfügbaren Version (GA) lässt sich sagen: Die Software erfüllt die hohen Ansprüche des Gehäuses, auf dem sie läuft. Ein Betriebssystem für drei Hardware-Generationen, QLC als Standard, messbar höhere Effizienz mit Garantie und eine Betriebsschicht, die lernt, ihre eigenen Regelkreise zu schließen – so erweitern sich die Möglichkeiten von Speicheradministratoren in kürzester Zeit.
Eine weitere Zahl ist erwähnenswert. Im Juli überschritt Dells operative Telemetrie die Marke von einer Milliarde kumulierter PowerStore-Laufzeit im gesamten gemeldeten Maschinenpark. Dies entspricht sechs Jahren Produktionserfahrung und mehr als 114,000 Maschinenjahren. Das Lernen im Maschinenpark in diesem Umfang ermöglichte die Optimierung der Datenreduktion, der Anomaliemodelle und der oben beschriebenen Empfehlungs-Engine und ist der entscheidende Vorteil von Version 5.0. Die nächsten Milliarden Betriebsstunden der Plattform basieren auf deutlich intelligenterer Software und einer ebenso leistungsfähigen Hardwareplattform.
PowerStore-Produktseite
Dieser Bericht wird von Dell Technologies gesponsert. Alle in diesem Bericht geäußerten Ansichten und Meinungen basieren auf unserer unvoreingenommenen Sicht auf das/die betrachtete(n) Produkt(e).



 Amazon