

In der Unternehmens-IT erfolgen die meisten Sicherheits-Upgrades typischerweise als Reaktion auf Sicherheitsvorfälle oder andere schwerwiegende Ereignisse. Der kürzlich entwickelte INCITS FC-SP-3-Standard stellt hingegen eine proaktive Antwort auf regulatorische und kryptografische Fristen dar, die bereits Einfluss auf die Infrastrukturplanung haben. Die CNSA 2.0-Richtlinien der NSA stellen nationale Sicherheitssysteme vor einen komplexen Migrationspfad, während die EU-Rahmenwerke NIS2 und DORA Kryptografie- und Verschlüsselungsrichtlinien in aktive Compliance-Programme integriert haben. Der Zeitplan für Quantencomputer verstärkt diesen Druck, nicht aufgrund der absehbaren Verfügbarkeit eines kryptoanalytisch relevanten Quantencomputers, sondern weil Angriffe nach dem Motto „Erfassen und später entschlüsseln“ langlebige Daten von vornherein angreifbar machen. Der Fahrplan der FCIA (Fibre Channel Industry Association) stellt diese Herausforderungen in den Kontext der Compliance bis 2030, der NIS2- und DORA-Verschlüsselungsrichtlinien sowie des standardmäßigen drei- bis fünfjährigen Austauschzyklus für Server und Speichersysteme.
Der Zeitpunkt ist entscheidend, da Fibre Channel Daten transportiert, deren Verlust für Unternehmen am unerträglichsten ist. Es dient weiterhin als primäre Infrastruktur für unternehmenskritische Speicher in Branchen wie Finanzen, Gesundheitswesen, Behörden, Energieversorgung und anderen regulierten Bereichen. Fibre Channel ist sowohl physisch als auch logisch von Ethernet isoliert, kann nicht über Ethernet-Netzwerke geroutet werden und wird zusätzlich durch Fabric-Zoning und Speichergerätemaskierung gesichert. Marktdaten der FCIA zeigen, dass über 160 Millionen Fibre-Channel-Ports ausgeliefert wurden, von denen mehr als 35 Millionen noch in Betrieb sind. Diese beträchtliche installierte Basis unterstreicht die Bedeutung von FC-SP-3, das Unternehmen nicht dazu verpflichtet, ihre SANs zu ersetzen, sondern stattdessen einen standardbasierten Ansatz zur Absicherung bestehender Fibre-Channel-Umgebungen bietet.
FC-SP-3 enthält mehrere Aktualisierungen, die die Sicherheit verbessern und die Implementierung vereinfachen. Veraltete Kryptografie, die frühere Versionen noch enthielten, wurde entfernt, darunter 3DES, MD5, SHA-1, RSA-SHA-1, ältere DH-CHAP-Gruppen, die Verwendung von RADIUS, CT-Authentifizierung und kleinere AES-Schlüssellängen für AES-GCM und AES-CBC. An deren Stelle treten CNSA-2.0-konforme Ergänzungen, darunter ML-KEM-1024 für die Schlüsselerzeugung und ML-DSA-87 für digitale Signaturen, sowie stärkere SHA-2-PRFs und die obligatorische Verwendung von AES-GCM für das Sicherheitsassoziationsmanagement. Die andere wesentliche Änderung ist struktureller Natur: FC-SP-3 entfernt sich von den Konformitätselementen von FC-SP-2 und konzentriert sich stattdessen auf Interoperabilitätsprofile. Dadurch können Implementierungen an aktuellen Sicherheitsanforderungen ausgerichtet werden, ohne veraltete, aber konforme Anforderungen weiterzuführen. Im Zuge dieser Bereinigung wurde die Spezifikation um fast die Hälfte reduziert, von 288 auf 152 Seiten.
Es ist wichtig zu beachten, dass FC-SP-3 allein das Risiko von Datenlecks nicht vollständig beseitigt; es dient als Werkzeugkasten und nicht als automatische Implementierung. Der Standard ist von Bedeutung, da er der Branche einen praktischen Weg zu authentifiziertem, verschlüsseltem und integritätsgeschütztem SAN-Datenverkehr bietet, der in die regulären Aktualisierungszyklen von Servern, HBAs und Speichern integriert ist. Für Unternehmen, die langlebige Daten und regulierte Infrastrukturen verwalten, ist der entscheidende Termin nicht auf den Q-Day oder das Jahr 2030 beschränkt, sondern die nächste Aktualisierungsentscheidung. Die folgenden Abschnitte untersuchen die regulatorischen Grundlagen dieser Änderungen, die durch FC-SP-3 eingeführten kryptografischen Aktualisierungen und das praktische Modell zur Implementierung einer durchgängigen Verschlüsselung in einem betriebsbereiten Fibre-Channel-Fabric.
Wichtige Erkenntnisse
- Der Standard hat die Fristen eingehalten: FC-SP-3, das von INCITS T11 im Jahr 2026 fertiggestellt wurde, modernisiert die Fibre-Channel-Sicherheit, um die Anforderungen von CNSA 2.0, NIS2 und DORA Jahre vor den Compliance-Terminen 2030 und 2031 zu erfüllen.
- Erst Subtraktion, dann Quantenwiderstand: Ältere Kryptographieverfahren wie 3DES, MD5, SHA-1 und DH-Gruppen unter 2048 Bit werden entfernt, während die NIST-Post-Quanten-Algorithmen ML-KEM-1024 und ML-DSA-87 hinzugefügt werden. Dadurch wird die Spezifikation von 288 Seiten auf 152 Seiten reduziert und die korrekte Implementierung erleichtert.
- Verschlüsselung ohne Infrastrukturkosten: Die autonome Verschlüsselung während des Fluges generiert die Schlüssel innerhalb des HBA und läuft mit Leitungsgeschwindigkeit, ohne externen Schlüsselserver, ohne Änderungen am SAN-Switch und ohne zusätzliche CPU-Last des Hosts.
- Die Anlage behält ihre Superkräfte: Die Verschlüsselung auf der Transportschicht erhält die Komprimierung, Deduplizierung und Ransomware-Erkennung, die durch die Verschlüsselung auf Anwendungsebene zunichtegemacht werden.
- Die Einhaltung der Vorschriften unterliegt dem Aktualisierungszyklus: Durch eine schrittweise Bereitstellung im Rahmen der üblichen Hardware-Erneuerung alle drei bis fünf Jahre entsteht bis 2030 ein vollständig verschlüsseltes, quantenresistentes SAN als Nebenprodukt der routinemäßigen Beschaffung.
Die Verschlüsselung steht unter Zeitdruck
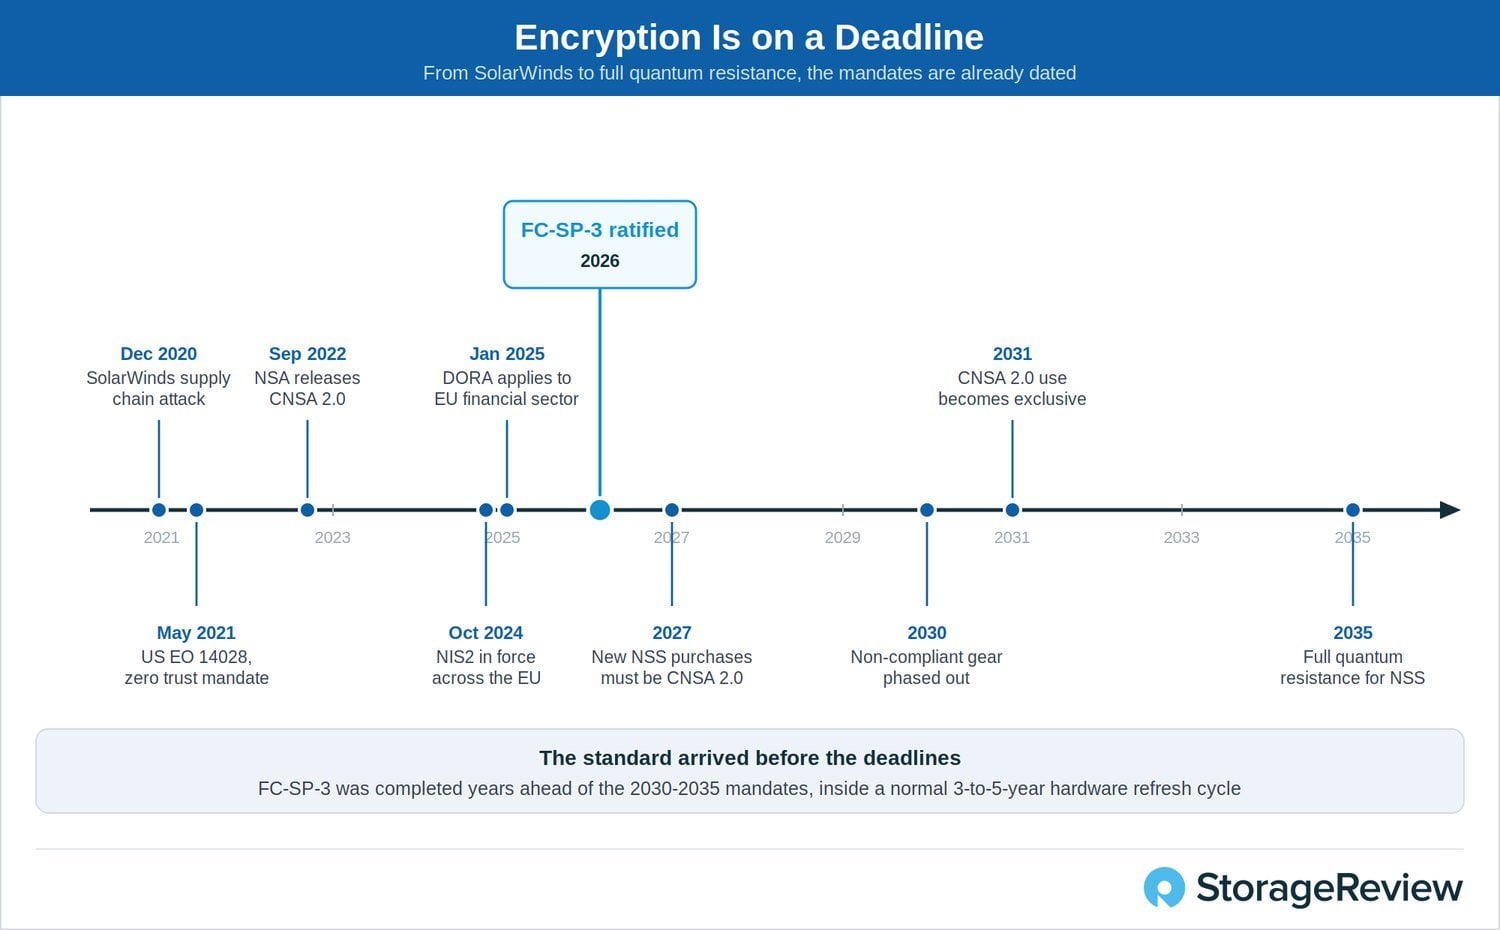
Die Entwicklung von FC-SP-3 wird primär durch den steigenden Bedarf an fortschrittlichen Sicherheitsmaßnahmen im gesamten Technologie-Stack von Rechenzentren motiviert. Traditionelle Architekturen basieren häufig auf implizitem Vertrauen innerhalb von Speichernetzwerken; jedoch können ausgeklügelte Angriffe auf dieser Ebene erhebliche Datenmengen gefährden. Lieferkettenangriffe, wie beispielsweise die Malware-Kampagne von SolarWinds in den Jahren 2019–2021, haben gezeigt, dass Insider-Bedrohungen, die kompromittierte Infrastrukturkomponenten ausnutzen, immer häufiger auftreten.
Als direkte Reaktion darauf erließ US-Präsident Joseph Biden am 12. Mai 2021 die Executive Order 14028. Diese Anordnung führte zahlreiche neue Sicherheitsanforderungen und Betriebsverfahren für Systeme der US-Bundesregierung (auch bekannt als nationale Sicherheitssysteme) ein. Durch die verpflichtende Verschlüsselung ruhender und übertragener Daten wurden Bundesbehörden faktisch gezwungen, die Prinzipien der ursprünglichen Commercial National Security Algorithm (CNSA) Suite zu übernehmen. Diese Suite beschrieb kryptografische Algorithmen, die für den Schutz von Bundesdaten zugelassen waren. Obwohl die CNSA Suite (oft als CNSA 1.0 bezeichnet) zukünftige Entwicklungen weder berücksichtigte noch vorhersah, schuf sie eine Grundlage für akzeptable Algorithmen zum Schutz von Daten, zur Schlüsselerzeugung, zum Hashing und zur digitalen Signatur.
CNSA 2.0 trägt zur Erreichung der Ziele der Sicherheitsstrategie bei, indem es die Informationssicherheitsstandards der US-Bundesregierung auf das Aufkommen von Quantencomputern vorbereitet. Es ersetzt Algorithmen, die theoretisch leicht von Quantencomputern geknackt werden können, durch quantenresistente Algorithmen. Die NSA hat die Umsetzung der Richtlinie stufenweise geplant. Die erste Phase der Durchsetzung beginnt nach dem 31. Dezember 2025. Ab dem 1. Januar 2027 müssen Neuinstallationen nationaler Sicherheitssysteme vollständig CNSA 2.0-konform sein, und die Außerbetriebnahme nicht-konformer Systeme muss bis zum 31. Dezember 2030 abgeschlossen sein. Schließlich müssen alle nationalen Sicherheitssysteme bis zum 31. Dezember 2031 ausschließlich CNSA 2.0-Algorithmen verwenden . Die Fristen sind für ein so großes Netzwerk knapp bemessen, aber die Bedrohung durch einen Sicherheitsvorfall mittels Quantencomputern macht dies aus Sicht der US-Bundesregierung unerlässlich.
Die USA sind nicht das einzige Land, das strengere Sicherheitsmaßnahmen für kritische IT-Systeme fordert. Der Digital Operational Resilience Act (DORA), der für Finanzinstitute in der Europäischen Union gilt, schreibt strenge Melde-, Risikomanagement- und Sicherheitsprüfungsverfahren vor, um diese Dienste besser auf künftige Cyberangriffe vorzubereiten. Ebenso fördert die Richtlinie NIS2 (Network and Information Security 2) den Austausch von Informationen über Cybersicherheitsbedrohungen zwischen den EU-Mitgliedstaaten. Sie verpflichtet jedes Land, Strategien zur Bekämpfung von Lieferkettenangriffen und der Ausnutzung von Sicherheitslücken zu entwickeln und anzuwenden. Da viele dieser Vorschriften eine starke Verschlüsselung von Daten während der Übertragung und im Ruhezustand vorschreiben, unterstützt FC-SP-3 das gemeinsame Ziel, die Kerninfrastruktur auf allen Ebenen widerstandsfähiger gegen Angriffe zu machen.
Q-Day und Ernte jetzt, Entschlüsselung später
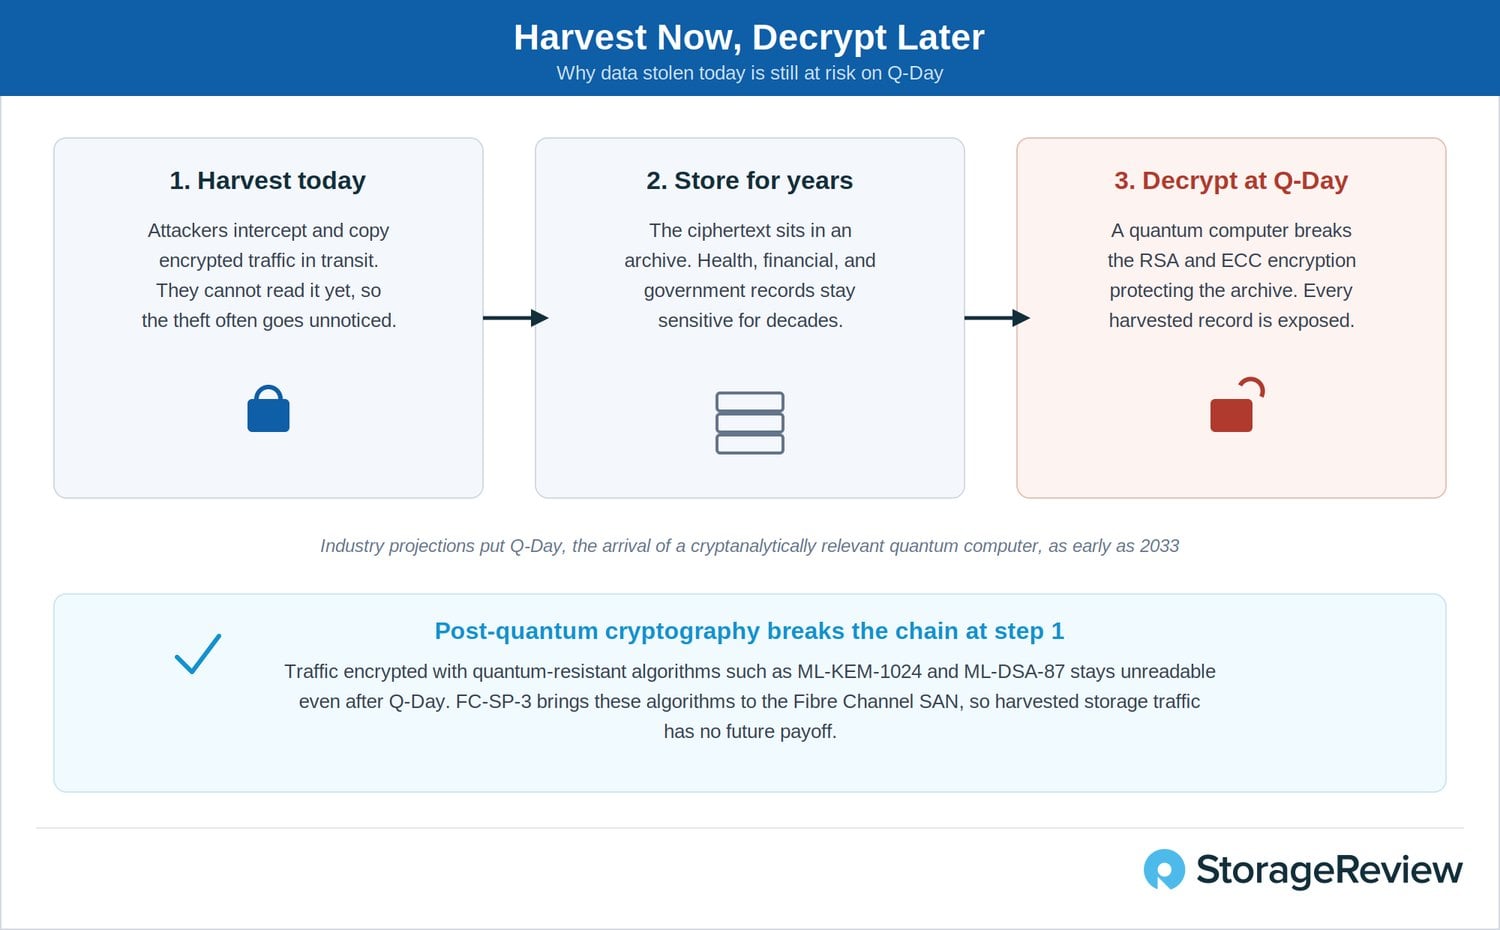
CNSA 2.0 mag zwar eine gewaltige Herausforderung darstellen, ist aber nicht unbegründet. „Erfassen, später entschlüsseln“ (HNDL) ist eine Strategie, die derzeit von Cyberkriminellen angewendet wird und auf die zukünftigen Fähigkeiten von Quantencomputern setzt, um riesige Mengen abgefangener Kommunikation und gestohlener Daten zu entschlüsseln. Viele der heutigen Standard-Kryptografiealgorithmen und -protokolle sind zwar auf herkömmlicher Hardware hochresistent gegen Brute-Force-Angriffe und andere Methoden zum Knacken von Schlüsseln, doch die Entwicklung eines „kryptoanalytisch relevanten Quantencomputers“ (CRQC) könnte Public-Key-Verschlüsselungsverfahren knacken, die auf RSA und ECC (Elliptische-Kurven-Kryptographie) basieren.
Um die Wirksamkeit eines potenziellen Q-Day-Angriffs zu reduzieren, hat die NSA vorgeschrieben, dass alle kryptografischen Komponenten des nationalen Sicherheitssystems der USA bis zum 31. Dezember 2031 den Standards von CNSA 2.0 entsprechen müssen . Dies geschieht früher als von Branchenprognosen ausgegangen, die einen Q-Day bereits für 2033 erwarten . Die in CNSA 2.0 vorgeschriebenen kryptografischen Algorithmen sind für Post-Quantum-Computing (PQC) geeignet. Das bedeutet, sie sind für mathematische Probleme konzipiert, die rechnerisch nicht lösbar sind, wie beispielsweise Gitterprobleme und Einwegprobleme der Zahlentheorie . Durch die Verwendung größerer Schlüssellängen bei traditionellen Algorithmen und die Implementierung ausgefeilter PQC-fähiger Algorithmen will die NSA HNDL-Angriffe verhindern, die die nationale Sicherheit gefährden könnten.
Zwei Jahrzehnte Fibre-Channel-Sicherheit
Die Sicherheit von Fibre Channel begann nicht erst mit FC-SP-3. Der Standard ist die dritte Generation der seit über zwanzig Jahren beim INCITS (International Committee for Information Technology Standards) unter der Leitung des Fibre Channel Technical Committee ( T11) entwickelten Standards . Das ursprüngliche FC-SP-Projekt wurde 2002 genehmigt und 2007 veröffentlicht. Es etablierte Autorisierungs- und Segmentierungskontrollen, die Speicheradministratoren formale Werkzeuge an die Hand gaben, um festzulegen, welche Geräte innerhalb eines Netzwerks miteinander kommunizieren können. FC-SP-2 wurde 2012 verabschiedet und erweiterte das Framework um Authentifizierung und Verschlüsselung. Seitdem wurde es durch zwei Ergänzungen (AM1 im Jahr 2015 und AM2 im Jahr 2023) weiterentwickelt. FC-SP-3 wurde 2022 als Projekt genehmigt und 2026 fertiggestellt . Es aktualisiert das Framework für die regulatorischen und postquantentechnischen Anforderungen, die heute an Speichernetzwerke gestellt werden.
Diese Entwicklung ist wichtig, da sie definiert, was FC-SP-3 ist und was nicht. Es handelt sich nicht um eine Neuerfindung der Fibre-Channel-Sicherheit oder eine kurzfristige Reaktion auf eine einzelne Bedrohung. Vielmehr ist es die planmäßige Modernisierung eines ausgereiften Frameworks, die transparent von den Herstellern dieser Geräte durchgeführt wird. Die FC-SP-3-Expertengruppe wurde von Roger Hathorn (IBM) geleitet und von David Peterson und James Smart (Broadcom) herausgegeben. Zu den Mitwirkenden zählten Broadcom, Cisco, Dell, HPE, IBM, Marvell, NetApp und Viavi. Diese breite Beteiligung ist bei einem Sicherheitsstandard bemerkenswert: Die Unternehmen, die um jeden SAN-Anschluss konkurrieren, einigten sich darauf, wie die Verschlüsselung über diese Anschlüsse funktionieren soll. Die Arbeit ist damit aber noch nicht abgeschlossen. T11 hat bereits mit der Entwicklung der nächsten Revision begonnen , sodass das Framework mit den sich stetig weiterentwickelnden Anforderungen Schritt halten wird.
Welche Änderungen hat FC-SP-3?
Die wichtigste Änderung in FC-SP-3 ist die Reduzierung veralteter Kryptografie. Analog zu TLS 1.3 für das Web entfernt der Standard die in FC-SP-2 noch vorhandenen Legacy-Verschlüsselungsverfahren: die Authentifizierungsprotokolle FC-PAP und FC-EAP, 3DES- und AES-CTR-Verschlüsselung, RSA-SHA-1-Signaturen, MD5 und SHA-1 in nahezu allen Anwendungsfällen, DH-CHAP-Gruppen unter 2048 Bit, AES-Schlüssellängen unter 256 Bit für die Modi GCM und CBC, die Verwendung von RADIUS sowie die CT-Authentifizierung. Durch das Entfernen überflüssiger Inhalte und die Neustrukturierung des Dokuments konnte die Spezifikation von 288 auf 152 Seiten verkürzt werden. Ein kürzerer Standard ist nicht nur leichter lesbar, sondern auch einfacher korrekt zu implementieren und bietet weniger Sicherheitslücken für die Implementierung.
Anstelle der bisherigen Standards kommen die CNSA 2.0-konformen Erweiterungen hinzu: ML-KEM -1024 für die Schlüsselerzeugung und ML-DSA -87 für digitale Signaturen, die NIST-standardisierten Post-Quanten-Algorithmen, sowie ECDSA mit 384 und 512 Bit, SHA-2-basierte PRFs und die Anforderung, dass AES-GCM das Sicherheitsassoziationsmanagementprotokoll selbst schützt. Die Verschleierung der Verschlüsselungsmethode zum Schutz der Nutzdaten schafft eine zusätzliche Verschleierungsebene und zwingt potenzielle Angreifer, eine Vielzahl von Algorithmen zu berücksichtigen (was rechenintensiv sein kann). Quantensichere Schlüsselkapselungsalgorithmen wie ML-KEM wirken effektiv Abfangangriffen entgegen und gewährleisten, dass nur authentifizierte und autorisierte Geräte Daten lesen können, die von einem HBA mit den neuesten Sicherheitsprotokollen gesendet werden.
Die strukturelle Änderung ist ebenso folgenreich. FC-SP-2 definierte gestaffelte Konformitätselemente, wobei die niedrigste gemeinsame Stufe, Auth-A, die Unterstützung von MD5 und einer 2048-Bit-DH-Gruppe vorschrieb. Mit zunehmendem Alter dieser Algorithmen gerieten Anbieter in die missliche Lage, unsichere Kryptografie zu implementieren, die sie nie beabsichtigt hatten, nur um die Standardkonformität zu wahren. FC-SP-3 verwirft dieses Modell zugunsten von Interoperabilitätsprofilen, die in Anhang A definiert sind. Eine konforme Implementierung unterstützt ein oder mehrere Profile, die den Sicherheitsanforderungen ihrer Zielumgebung entsprechen. Die Beurteilung, welche Anforderungen gelten, obliegt Institutionen wie dem NIST und der NSA und nicht dem Transportstandard selbst. Die Abwärtskompatibilität mit FC-SP-2-Implementierungen wird in Anhang D geregelt, sodass gemischte Systeme einen dokumentierten Weg und keinen abrupten Bruch aufweisen.
Der Audit-Modus erleichtert den Übergang zum aktualisierten kryptografischen Standard, indem er die Aushandlung von Sicherheitsprotokollen über bestehende Netzwerke hinweg ermöglicht, ohne den Datenzugriff zu unterbrechen. Die Autoren des Standards sind sich bewusst, dass viele SANs nicht sofort die vollständige Konformität erreichen werden, sondern den Standard schrittweise übernehmen, sobald neuere Hardware eingeführt und ältere Geräte außer Betrieb genommen werden. Im Audit-Modus wird die Kompatibilität durch einen Verfügbarkeits-Prioritäts-Ansatz gewährleistet. Dadurch können die strengsten Sicherheitsmaßnahmen erst dann implementiert werden, wenn beide Endpunkte einer Verbindung voll funktionsfähig sind. Das heißt, der Zugriff auf geschäftskritische Daten bleibt erhalten, während die Migration zu einer höheren Sicherheit erfolgt.
FC-SP-3 auf einem Live-SAN installieren
Ein Standard ist erst dann relevant, wenn er in der Produktionshardware Anwendung findet, und FC-SP-3 wurde mit Blick auf den Einsatz entwickelt. Die Spezifikation definiert die kryptografischen Werkzeuge und das Aushandlungsverhalten; die Anwendung dieser Werkzeuge in einer laufenden Infrastruktur erfolgt anhand zweier weit verbreiteter Modelle. Beide sind herstellerneutral und mit demselben Standard kompatibel.
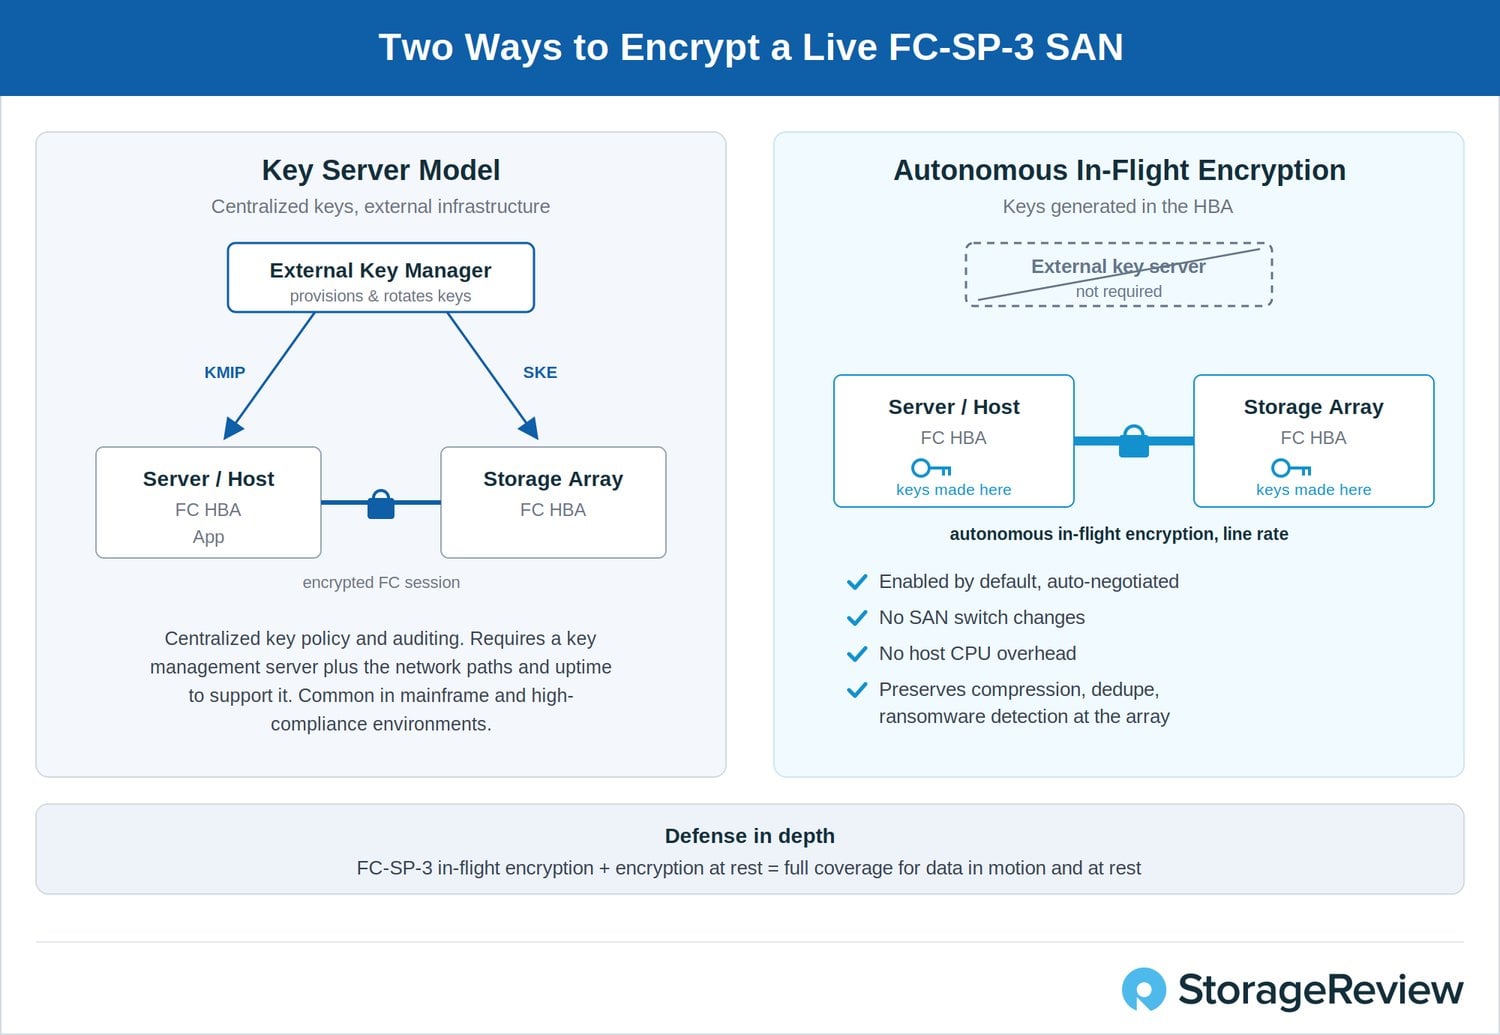
Das erste Modell ist der Schlüsselserver, der in Mainframe- und Compliance-Umgebungen seit Langem bekannt ist. Ein externer Schlüsselmanager stellt die gemeinsamen Geheimnisse oder Zertifikate bereit und rotiert sie, die zum Aufbau sicherer Sitzungen verwendet werden. Die Kommunikation mit Hosts und Speichern erfolgt über das Netzwerk mittels des Key Management Interoperability Protocol (KMIP) und eines Sicherheitsschlüsselaustauschs. Dieser Ansatz zentralisiert Richtlinien und Audits, was genau den Anforderungen mancher regulierter Unternehmen entspricht. Er erfordert jedoch auch die Einrichtung und Wartung einer Infrastruktur: einen Schlüsselverwaltungsserver, Netzwerkpfade zu diesem und die notwendige operative Disziplin, um dessen Verfügbarkeit zu gewährleisten. Für Organisationen, die bereits eine KMIP-Infrastruktur betreiben, lässt sich FC-SP-3 nahtlos in einen bestehenden Workflow integrieren, anstatt diesen zu ersetzen.
Das zweite Modell ist die autonome Verschlüsselung während der Übertragung, die im Hostbusadapter (HBA) selbst erfolgt und eine flächendeckende Implementierung ermöglicht. Zufällige Sitzungsschlüssel werden im HBA generiert, wodurch ein externer Server zur Schlüsselgenerierung und -verwaltung entfällt. Endpunkte sind standardmäßig aktiviert und verhandeln die Verschlüsselung automatisch. Falls ein Peer die Verschlüsselung noch nicht unterstützt, wird auf eine alternative Methode zurückgegriffen, sodass die gesamte Fabric ohne zusätzliche Sicherheitsmaßnahmen geschützt werden kann. Da die Verschlüsselung auf der Fibre-Channel-Transportschicht innerhalb des Adapters stattfindet, sind keine Änderungen an den SAN-Switches erforderlich, und die Switch-Fabric sieht oder verwaltet die Schlüssel nicht.
Dieses Modell zielt auf maximale Leistung ab. Die Verschlüsselung erfolgt auf dedizierter Hardware mit voller Leitungsgeschwindigkeit, sodass weder ein messbarer Durchsatzverlust noch eine zusätzliche Belastung der Host-CPUs entsteht. Ebenso wichtig für Speicherteams: Die Verschlüsselung während der Übertragung anstatt auf Anwendungsebene erhält die Array-Dienste, auf die Unternehmen angewiesen sind. Daten, die das Speichersystem erreichen, können weiterhin komprimiert, dedupliziert und auf Anomalien im Kompressionsverhältnis überprüft werden, die auf einen Ransomware-Angriff hindeuten. All dies ist nicht mehr möglich, sobald die Anwendung die Daten vor dem Verlassen des Hosts verschlüsselt hat.
Die Verschlüsselung während der Übertragung ist nicht als isolierte Lösung gedacht. FC-SP-3 ist in eine mehrschichtige Sicherheitsarchitektur integriert, in der die Verbindungsverschlüsselung mit einer vollständigen Festplatten- oder Array-Verschlüsselung im Ruhezustand kombiniert wird, um Daten sowohl während der Übertragung im SAN als auch im Ruhezustand auf Speichermedien zu schützen. Die Endpunkte dieser Architektur sind als eigenständige Zero-Trust-Komponenten konzipiert. Ein Silizium-Root of Trust etabliert die Hardwareidentität, CPU und HBA bestätigen ihre gegenseitige Identität mithilfe des Security Protocol and Data Model (SPDM), und die Treiber werden kryptografisch signiert. Der Adapter, der die Verschlüsselung durchsetzt, kann daher verifiziert, aber nicht als vertrauenswürdig eingestuft werden.
Die Funktion, die die Bedenken hinsichtlich Eingriffen in ein produktives SAN am deutlichsten ausräumt, ist der Audit-Modus, neu in FC-SP-3. Er ermöglicht Administratoren, die Sicherheitsverhandlung in einer bestehenden Umgebung zu aktivieren und vor der Aktivierung der Verschlüsselungserzwingung zu sehen, welche Verbindungen verschlüsselt werden und welche nicht. Dadurch wird eine potenziell störende Umstellung zu einem schrittweisen, nachvollziehbaren Prozess. Dies ist der praktische Mechanismus hinter der von der FCIA-Roadmap vorgesehenen rollierenden Bereitstellung: Sichere Verbindungen werden bei der Aktualisierung von Servern und Speichern bereitgestellt, anstatt in einem einzigen koordinierten Ereignis.
Autonome Verschlüsselung während der Datenübertragung ist bereits in FC-SP-3-fähigen HBAs verfügbar, und StorageReview berichtete über die ersten dieser Geräte bei der Einführung der Technologie. Dies belegt eindrucksvoll, dass der Standard bereits heute implementiert werden kann. Die wichtigste Erkenntnis ist jedoch architektonischer Natur und nicht markenspezifisch: Jeder FC-SP-3-kompatible Endpunkt kann teilnehmen, und alle großen Serverhersteller bieten bereits Fibre-Channel-Konnektivität mit autonomer Verschlüsselung während der Datenübertragung an. Die meisten Speicherhersteller werden diese Funktion bis 2026 nachrüsten.
Wovor die Verschlüsselung an Bord schützt
Die Notwendigkeit der Verschlüsselung des Datenverkehrs von Speichersystemen lässt sich viel leichter begründen, sobald die Angriffsvektoren bekannt sind. Fibre-Channel-Verbindungen verlassen üblicherweise den Raum, in dem sie ihren Ursprung haben, und verlaufen über Kabelkanäle, Steigleitungen und die Verbindungen zwischen den Gebäuden auf dem Campus. Ein Angreifer mit physischem Zugriff auf diese Glasfaser muss sie nicht einmal durchtrennen. Und obwohl es sehr selten vorkommt, reicht es aus, ein Kabel so weit zu biegen, dass Licht austritt, oder einen passiven Splitter einzusetzen, um den durchfließenden Datenverkehr mitzulesen, ohne dass der Administrator davon Kenntnis erhält.
Die Bedrohungen innerhalb des Gebäudes sind weniger spektakulär und viel alltäglicher. Ein Insider mit Zugriff auf ein Patchpanel kann den Datenverkehr aufzeichnen, ohne die Verbindung zu unterbrechen, und Diagnosegeräte können Frames in Serviceprotokollen erfassen und so Daten für jeden zugänglich machen, der Zugriff auf diese Protokolle hat. Die Verschlüsselung während der Übertragung unterbindet all diese Wege gleichzeitig. Datenverkehr, der zwischen zwei FC-SP-3-Endpunkten aufgezeichnet wird – sei es über eine gebogene Glasfaser, ein Patchpanel oder eine Protokolldatei – ist verschlüsselter Text, für den zum Zeitpunkt der Aufzeichnung kein Schlüssel verfügbar ist.
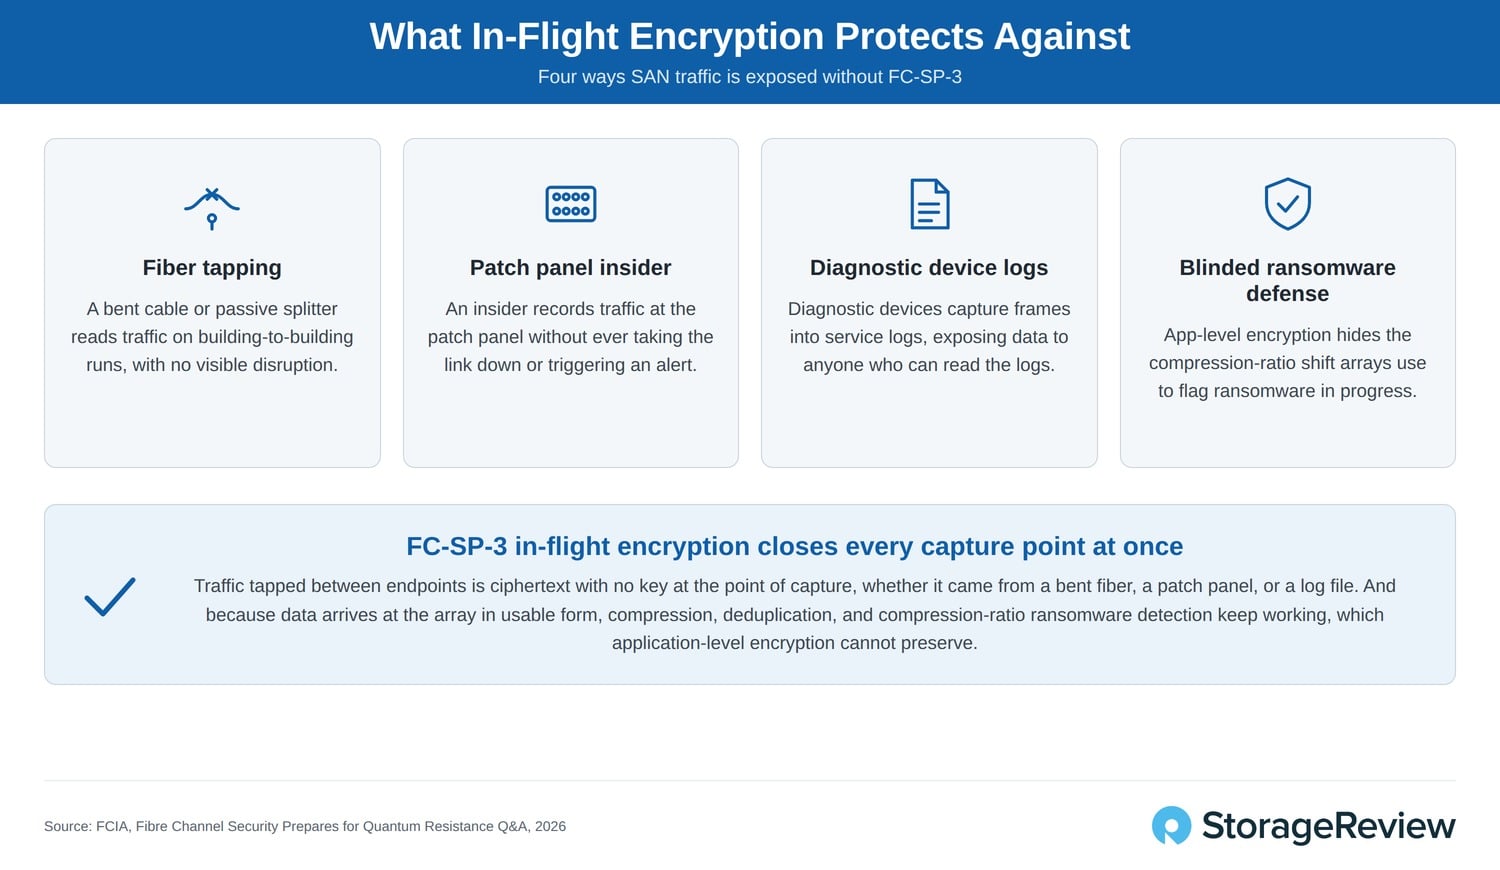
Der subtilere Vorteil liegt in dem, was die Verschlüsselung während der Übertragung bewahrt. Ransomware verschlüsselt Daten während des Angriffs, und verschlüsselte Daten lassen sich nicht komprimieren. Daher ist eine Veränderung der Komprimierungsrate im Array einer der zuverlässigsten Frühindikatoren für eine laufende Infektion. Wenn Anwendungen Daten verschlüsseln, bevor diese den Host verlassen, empfängt das Array stets den verschlüsselten Text: Komprimierung und Deduplizierung funktionieren nicht mehr, und das Ransomware-Signal verschwindet mit ihnen. Die Verschlüsselung auf der Transportschicht schützt die Daten während der Übertragung und stellt sie dem Array in nutzbarer Form zur Verfügung. Dadurch bleiben Datenreduktion und Anomalieerkennung erhalten. Aus diesem Grund empfiehlt die FCIA-Richtlinie die Kombination von Verschlüsselung während der Übertragung und Verschlüsselung ruhender Daten gegenüber der Verschlüsselung auf Anwendungsebene.
Der Weg zu einem vollständig verschlüsselten SAN
Die Berechnungsgrundlage für die FCIA-Roadmap ist die Berechnung von Aktualisierungszyklen. Server und Speichersysteme werden in den meisten Unternehmen alle drei bis fünf Jahre ausgetauscht. Das bedeutet, dass nahezu jedes Netzwerk seine Endgeräte mindestens einmal vor den CNSA 2.0-Fristen 2030 und 2031 ersetzen wird. Alle großen Serverhersteller bieten bereits Fibre-Channel-Konnektivität mit FC-SP-3-Verschlüsselung während der Datenübertragung an, und die meisten Speicherhersteller führen bis 2026 kompatible Konnektivität ein. Hardware, die ab jetzt regulär beschafft wird, kann daher mit dieser Funktionalität ausgestattet sein.
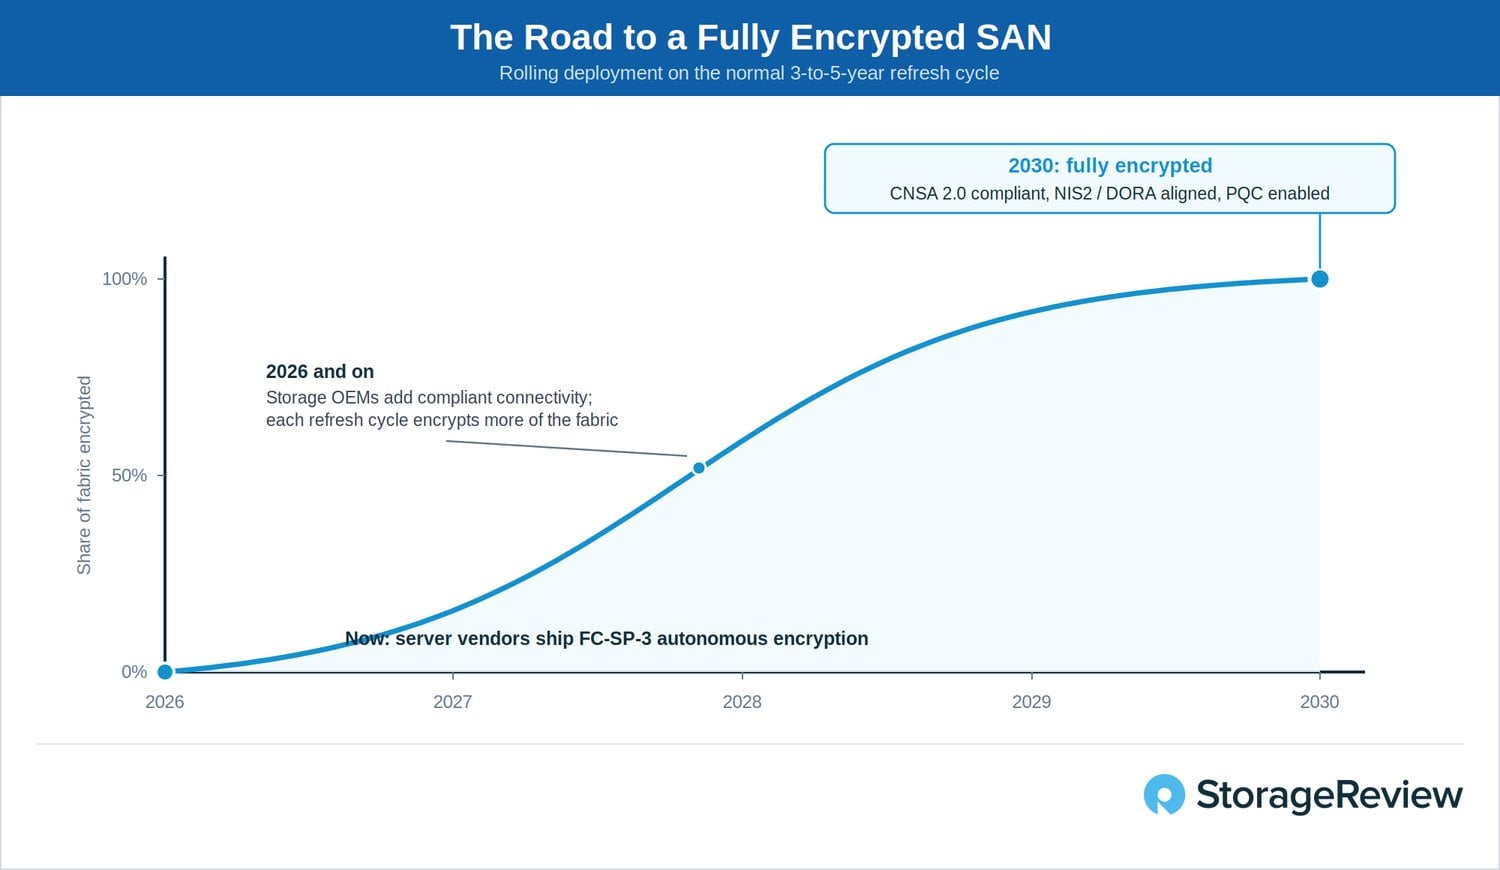
Genau das macht die schrittweise Bereitstellung glaubwürdig und nicht nur wünschenswert. Verschlüsselungsfähige Endgeräte verhandeln die Sicherheit automatisch und sind während der Übergangsphase mit älterer Hardware kompatibel. Der Audit-Modus ermöglicht Administratoren die Überprüfung der Einsatzbereitschaft vor der Implementierung und gewährleistet so den Zugriff auf unternehmenskritische Daten während der Migration zu höherer Sicherheit. Es ist kein Hardware-Umbau erforderlich, und kein Projekt muss um einen bestimmten Stichtag herum geplant werden. Eine Organisation, die ihre Systeme im üblichen Rhythmus aktualisiert und FC-SP-3-Konnektivität spezifiziert, erhält im Jahr 2030 ein vollständig verschlüsseltes SAN als Nebenprodukt einer ohnehin geplanten Beschaffung: CNSA 2.0-konform, ausgerichtet an die Verschlüsselungsrichtlinien von NIS2 und DORA und durchgängig quantenresistent.
Fazit
FC-SP-3 ist kein spektakulärer Standard, und genau das ist seine Stärke. Er entfernt Kryptografie, die längst überholt sein sollte, fügt die von Regulierungsbehörden geforderten Post-Quanten-Algorithmen des NIST hinzu und ersetzt ein ins Absurde abgedriftetes Compliance-Modell durch Profile, die auf Interoperabilität ausgelegt sind. Die fertige Spezifikation erscheint Jahre vor den Anforderungen, die sie erfüllt, und innerhalb des Aktualisierungszyklus, den Unternehmen ohnehin geplant hatten. Die größten Herausforderungen bei der Implementierung wurden beseitigt: keine Änderungen an Switches, keine zusätzliche Sicherheitsinfrastruktur, keine zusätzliche Belastung der Host-CPU und ein Audit-Modus, der die Einführung vor ihrer Durchsetzung transparent macht.
Der Haken an der Sache ist, dass ein Standard ein Werkzeugkasten und keine fertige Implementierung ist. Nichts verschlüsselt sich von selbst; Unternehmen müssen weiterhin ihre HBAs und Speichersysteme inventarisieren, FC-SP-3-Konnektivität bei zukünftigen Anschaffungen spezifizieren und die Sicherheit aktivieren, sobald kompatible Endgeräte in das Netzwerk integriert werden. Für die regulierten Branchen, die am stärksten auf Fibre Channel angewiesen sind (Finanzwesen, Gesundheitswesen, Energieversorgung und öffentliche Verwaltung), ist diese Arbeit termingebunden, unabhängig davon, ob sie geplant wird oder nicht. Daten jetzt erfassen und später entschlüsseln bedeutet, dass heute gestohlene Daten bereits den Quantencomputern des nächsten Jahrzehnts ausgesetzt sind. Jedes Jahr unverschlüsselten Datenverkehrs verursacht also Kosten, die sich später bemerkbar machen. FC-SP-3 macht das Schließen dieser Lücke zu einem Detail im Beschaffungsprozess und nicht zu einem Projekt. So bleibt Fibre Channel das, was es seit zwei Jahrzehnten ist: das Netzwerk, dem regulierte Branchen die Daten anvertrauen, deren Verlust sie sich am wenigsten leisten können.
Für Teams, die abwägen, wo diese Daten gespeichert werden sollen, bietet unsere Seite „Beste Speicherarrays“ eine Übersicht der aktuell führenden Enterprise-Arrays. Die geprüften Benchmark-Ergebnisse werden separat von den Implementierungsnachweisen aufgeführt.
FC-SP-3 Glossar
| 3DES | Triple DES, ein veralteter Blockchiffre, der durch FC-SP-3 ersetzt wird. |
| AES-GCM, AES-CBC, AES-CTR | Modi des Advanced Encryption Standard. GCM verschlüsselt und schützt die Datenintegrität in einem Durchgang und ist für das Sicherheitsassoziationsmanagement in FC-SP-3 erforderlich; CTR wird entfernt, und Schlüssel unter 256 Bit werden für GCM und CBC nicht mehr verwendet. |
| CNSA 2.0 | Commercial National Security Algorithm Suite 2.0, die Sammlung quantenresistenter Algorithmen der NSA und die dazugehörigen Bereitstellungsfristen für US-amerikanische nationale Sicherheitssysteme. |
| CRQC | Kryptoanalytisch relevanter Quantencomputer, ein Quantencomputer, der leistungsstark genug ist, um die heutige Public-Key-Kryptographie zu knacken. |
| CT-Authentifizierung | Authentifizierung des Fibre Channel Common Transport-Verkehrs zu Fabric-Diensten, der in FC-SP-2 übertragen und in FC-SP-3 entfernt wird. |
| DH-Kapitel | Das Diffie-Hellman Challenge Handshake Authentication Protocol (CHAP) ist das Fibre-Channel-Authentifizierungsprotokoll, das CHAP mit einem Diffie-Hellman-Schlüsselaustausch kombiniert. FC-SP-3 reduziert die Länge von DH-Gruppen auf unter 2048 Bit. |
| DORA | Digital Operational Resilience Act, die EU-Verordnung zur Regelung von IKT-Risiken für Finanzinstitute. |
| ECC, ECDSA | Elliptische-Kurven-Kryptographie und der Elliptische-Kurven-Digitalsignaturalgorithmus. FC-SP-3 behält ECDSA mit 384 und 512 Bit neben dem Post-Quanten-ML-DSA bei. |
| FC-PAP, FC-EAP | Fibre Channel Password Authentication Protocol und Fibre Channel Extensible Authentication Protocol, die älteren FC-SP-2-Authentifizierungsprotokolle, wurden in FC-SP-3 entfernt. |
| FCIA | Fibre Channel Industry Association, der Branchenverband, der die Standards und die Einführung von Fibre Channel fördert und koordiniert. |
| HBA | Host-Bus-Adapter, die Fibre-Channel-Schnittstellenkarte in einem Server oder Speichersystem. |
| HNDL | Jetzt sammeln, später entschlüsseln: Verschlüsselten Datenverkehr heute erfassen, um ihn zu entschlüsseln, sobald ein CRQC existiert. |
| INCITS, T11 | InterNationales Komitee für Standards der Informationstechnologie und sein technisches Komitee T11, das die Fibre-Channel-Standards einschließlich FC-SP-3 entwickelt. |
| KMIP | Key Management Interoperability Protocol, der OASIS-Standard, der zwischen externen Schlüsselmanagern und den von ihnen bedienten Hosts und Speichern verwendet wird. |
| MD5, SHA-1, SHA-2 | Kryptografische Hashfunktionen. MD5 und SHA-1 sind veraltet und wurden in FC-SP-3 aus nahezu allen Anwendungsbereichen entfernt; sie werden durch die SHA-2-Familie ersetzt. |
| ML-DSA-87 | Der Modulgitterbasierte digitale Signaturalgorithmus (NIST FIPS 204) mit seinem stärksten Parametersatz wird durch den Post-Quanten-Signaturalgorithmus FC-SP-3 ergänzt. |
| ML-KEM-1024 | Der auf Modulgittern basierende Schlüsselkapselungsmechanismus (NIST FIPS 203) wird in seiner stärksten Parameterkonfiguration durch den Post-Quanten-Schlüsselaufbaualgorithmus FC-SP-3 ergänzt. |
| NIS2 | Netzwerk- und Informationssicherheitsrichtlinie 2, die EU-Richtlinie zur Cybersicherheit für systemrelevante und wichtige Einrichtungen. |
| PQC | Post-Quanten-Kryptographie, Algorithmen, die auf Problemen basieren, von denen man nicht erwartet, dass Quantencomputer sie effizient lösen können. |
| PRF | Pseudozufallsfunktion, die zur Ableitung von Sitzungsschlüsseln aus einem gemeinsamen Geheimnis verwendet wird. FC-SP-3 erfordert SHA-2-basierte PRFs. |
| Q-Tag | Der Zeitpunkt, an dem ein CRQC verfügbar wird und die aktuelle Public-Key-Kryptographie geknackt werden kann. |
| RADIUS | Remote Authentication Dial-In User Service, ein Netzwerkauthentifizierungsserverprotokoll, dessen Verwendung aus FC-SP-3 entfernt wurde. |
| RSA | Der Rivest-Shamir-Adleman-Public-Key-Algorithmus, eine der Methoden, mit denen ein CRQC ihn knacken könnte. RSA-SHA-1-Signaturen werden in FC-SP-3 entfernt. |
| SPDM | Sicherheitsprotokoll und Datenmodell, der DMTF-Standard, der es einer CPU und einem HBA ermöglicht, die Identität und Firmware des jeweils anderen zu bestätigen. |
Dieser Bericht wird von der Fibre Channel Industry Association (FCIA) gefördert. Alle in diesem Bericht geäußerten Ansichten und Meinungen basieren auf unserer unvoreingenommenen Beurteilung der betrachteten Produkte.
Erfahren Sie mehr über den FC-SP-3-Standard im FCIA-Webinar „ Fibre Channel Security Prepares for Quantum Resistance“.


 Amazon