

Hoy, Amazon Web Services anunció que está mejorando la compatibilidad con S3 para el cifrado del lado del servidor al permitir que los clientes proporcionen sus propias claves. Hasta ahora, los clientes tenían la opción de utilizar el cifrado del lado del cliente para los datos antes de que abandonaran el entorno del cliente o el uso del cifrado del lado del servidor para proteger los datos en reposo. El anuncio de hoy permite a los clientes utilizar las claves que mantienen sin necesidad de crear, mantener y escalar su flota de cifrado del lado del cliente.
Amazon S3 continúa creciendo en casos de uso. S3 almacena billones de objetos y procesa más de un millón de solicitudes por segundo para ellos. S3 tiene varios usuarios notables, incluidos Dropbox, reddit, Tumblr, Pinterest y Minecraft. A medida que aumenta la cantidad de usuarios y casos de uso, los clientes continúan solicitando más formas de proteger sus datos en movimiento y en reposo.
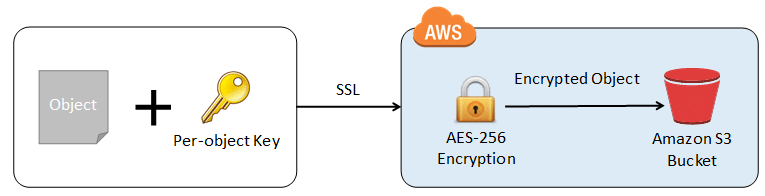
Esta nueva función permite a los clientes usar y administrar las claves que proporcionan. Se puede acceder a la función a través de las API de S3 y Amazon afirma que es fácil de usar. Los usuarios proporcionan su clave de cifrado como parte de PUT y S3 se encarga del resto. S3 toma la clave del usuario y aplica el cifrado AES-256 a los datos, calcula un hash unidireccional (suma de verificación) de la clave y luego elimina la clave de la memoria. Cuando se necesita el objeto, los usuarios proporcionan la clave como parte de GET y S3 descifra y devuelve el objeto y, una vez más, elimina la clave de la memoria.
La gestión de claves depende del usuario. Los usuarios deben asegurarse de que están utilizando las claves adecuadas con los objetos adecuados; esto también se aplica al uso de la función de control de versiones de S3. Las claves se pueden almacenar en las instalaciones o los clientes pueden usar AWS Cloud HSM. Si uno desea transferir el objeto al glaciar, primero debe proporcionar la clave y restaurar el objeto a S3. Los clientes pueden cambiar la clave asociada con un objeto mediante la operación COPY de S3.
Disponibilidad y precios
La nueva característica está disponible hoy sin costo adicional para los usuarios de S3.


 Amazon