

IBM ha anunciado la versión 10.2 de IBM Storage DS8000 , una actualización de su plataforma de almacenamiento empresarial insignia diseñada para IBM Z , IBM LinuxONE y entornos de misión crítica de alto rendimiento. Esta versión responde a las demandas de las grandes empresas, centrándose en una mayor densidad de unidades, una telemetría operativa más completa y una resiliencia cibernética automatizada.
Módulo FlashCore de quinta generación (FCM5)
La versión 10.2 introduce el módulo IBM FlashCore de quinta generación (FCM5) , alojado en el gabinete de alto rendimiento para memoria flash (HPFE) Gen 3 E3 rediseñado. La arquitectura traslada el medio físico al formato estándar para empresas y centros de datos (EDSFF), lo que proporciona un flujo de aire mejorado, una menor sobrecarga térmica y la integración con Active Energy Management (AEM) para la monitorización en tiempo real del consumo de energía y la refrigeración.
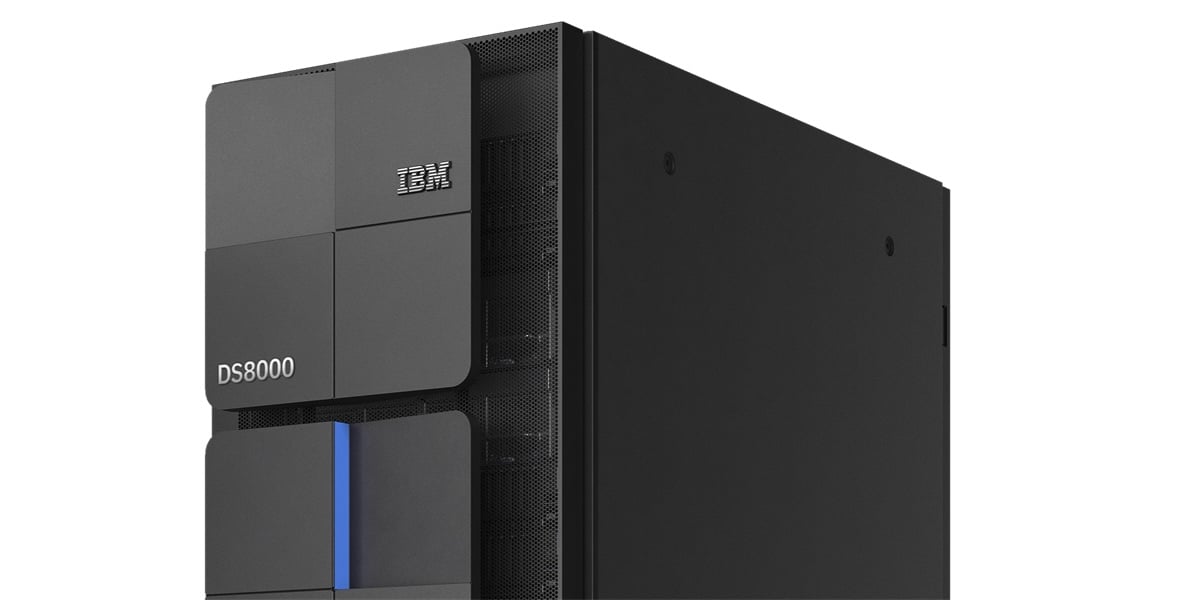
IBM afirma que el rendimiento y las IOPS de la infraestructura de almacenamiento de back-end se duplican gracias a la conectividad NVMe sobre PCIe Gen 4. Esta mejora de la interfaz beneficia especialmente a las cargas de trabajo de transacciones empresariales con gran volumen de lecturas, que no son compatibles con la caché, y al procesamiento de grandes conjuntos de datos.
FCM4 frente a FCM5
El cambio de FCM4 a FCM5 representa avances arquitectónicos y de densidad significativos en toda la gama de productos FlashCore.
| Atributo | FCM4 | FCM5 |
|---|---|---|
| Introdujo | 2024 | 2026 |
| Factor de forma | NVMe U.2 de 2.5 pulgadas | EDSFF (Factor de forma estándar para empresas y centros de datos) |
| Cubierta | HPFE Gen 3 (diseño anterior) | HPFE Gen 3 E3 (rediseñado) |
| Fácil de usar | NVMe sobre PCIe Gen 4 | NVMe sobre PCIe Gen 4 |
| Capacidad bruta máxima | 38.4 TB | Hasta 76.8 TB |
| Capacidad máxima aprovisionable/efectiva | Hasta 115.2 TB (con compresión 3:1) | Hasta 134 TB configurables por unidad. |
| Tecnología NAND | Trampa de carga QLC NAND | Memoria NAND QLC con trampa de carga (alta densidad) |
| Diseño de flujo de aire/térmico | Perfil térmico estándar U.2 | Flujo de aire mejorado gracias al diseño EDSFF. |
| Observabilidad de potencia/térmica | No es una característica definida | Gestión activa de energía (AEM) con telemetría térmica y de potencia en tiempo real. |
| Ciber resiliencia | Se introdujo la detección de amenazas de ransomware mediante IA en el sistema de conducción. | Extiende la detección de amenazas de IA en el sistema de conducción a los datos de CKD con alertas casi en tiempo real y contención automatizada de CSM. |
| Rendimiento/IOPS del back-end | Línea de base para la generación anterior | Duplicado con respecto al valor de referencia, según la versión 10.2 del DS8000. |
Visibilidad operativa e integración con sistemas centrales
La versión 10.2 integra la telemetría nativa de IBM Storage Insights directamente en los entornos DS8000, consolidando la monitorización del estado y las métricas de rendimiento de los sistemas de almacenamiento y las redes SAN en una interfaz unificada.
Para implementaciones en mainframes, la plataforma incorpora estadísticas de rendimiento avanzadas de zHyperLink. Estas métricas proporcionan a los administradores de almacenamiento una monitorización detallada de los programas de canal de baja latencia para mantener acuerdos de nivel de servicio estrictos para los sistemas transaccionales centrales.
Resiliencia y recuperación cibernética automatizadas
Ampliando las capacidades de detección de amenazas de la versión 10.1, la versión 10.2 combina la IA de hardware integrada con flujos de trabajo de remediación automatizados. La inteligencia del módulo integrado supervisa continuamente los flujos de E/S en busca de firmas anómalas y comportamiento de ransomware en los volúmenes de Count Key Data (CKD), emitiendo alertas inmediatas a los equipos operativos y canales de soporte.
La contención automatizada se gestiona mediante la integración nativa de Copy Services Manager (CSM). Cuando se detecta actividad anómala, CSM activa acciones de política automatizadas para aislar los entornos afectados y reducir los periodos de exposición. Además, CSM introduce una validación de infraestructura automatizada de tipo 1 para verificar que los entornos del sistema se reinicien correctamente a partir de copias protegidas inmutables. Las organizaciones que requieren una validación estructural exhaustiva pueden ampliar estas protecciones mediante los servicios IBM Z Cyber Vault e IBM Expert Labs Cyber Vault.


 Amazon