

Actifio a chargé IDC d'effectuer des recherches sur la manière dont les entreprises contrôlent leurs données critiques, en examinant les données de copie. La recherche a révélé que les deux tiers des entreprises ne respectaient pas les normes de meilleures pratiques en matière de contrôle des données. Avec cette étude, Actifio annonce également une croissance spectaculaire du nombre de ses entreprises clientes, la technologie Virtual Data Pipeline d'Actifio étant conçue pour mieux contrôler et mieux permettre l'accès aux données critiques.
Malgré des failles de sécurité très médiatisées et très médiatisées, les entreprises restent largement vulnérables aux attaques où les copies de données peuvent être utilisées pour recueillir des informations confidentielles. Avec la croissance géométrique des données de production, les entreprises ont du mal à garder les données à la fois sûres et accessibles. Une partie de la protection des données génère des quantités massives de données de copie (qui, selon IDC, consomment jusqu'à 60 % du budget du matériel et de l'infrastructure de stockage informatique), ce qui, à son tour, cible davantage ceux qui tentent d'accéder aux données avec une intention malveillante. Non seulement ces données sont difficiles à protéger, mais elles sont difficiles à suivre pour de nombreuses entreprises.
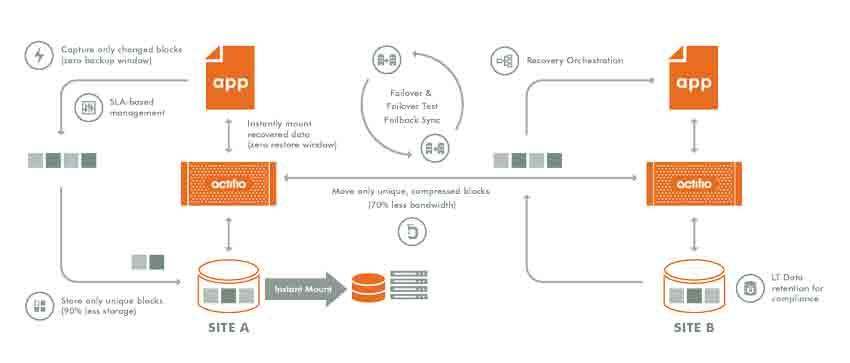
Actifio a vu une augmentation du nombre de ses clients en raison de sa capacité à capturer des données directement à partir d'applications de production, à gérer une seule copie "golden master" de ces données dans leur environnement le plus sécurisé, puis à utiliser des copies virtuelles pour maintenir à la fois l'accessibilité et le contrôle. La virtualisation des données de copie limite leur prolifération et leur disponibilité.
D'autres conclusions de l'étude, « Écarts courants dans le contrôle des données : identifier, quantifier et résoudre les problèmes à l'aide des meilleures pratiques », comprennent :
- Les deux tiers des entreprises ne respectent pas les normes de bonnes pratiques en matière de contrôle des données et peu d'entre elles sont susceptibles d'être cohérentes dans l'ensemble des politiques de sécurité des données
- 77 % des organisations interrogées ne parviennent pas à masquer les données sensibles pendant la phase de test/développement, ce qui augmente considérablement la menace d'une violation de données
- Le gouvernement réussit globalement mieux à mettre en œuvre des politiques de contrôle des données ; le secteur de l'éducation est le plus faible
- Le CIO est au cœur de la mise en œuvre des politiques de contrôle/sécurité des données - les politiques ne sont appliquées que de manière ponctuelle 34 % du temps
- Une organisation typique détient 375 copies de données, chaque copie contenant des informations sensibles et donc un risque accru d'attaque


 Amazon