

Des enquêtes récentes montrent que la sécurité des données est l'une des principales préoccupations des dirigeants et des hauts fonctionnaires. La sécurité des données est un terme plutôt générique et signifie différentes choses pour différentes personnes, mais tout le monde s'accorde à dire que dans sa forme la plus élémentaire, cela signifie protéger les données contre les actions indésirables d'utilisateurs non autorisés. Les données qui doivent être protégées vont des données stockées sur un site de réseau social aux informations top secrètes sur les personnes et les projets stockées dans un centre de données gouvernemental. Les conséquences de la publication de ces données vont de personnes légèrement embarrassées à, dans le cas de données gouvernementales top secrètes, mises en danger.
Au cours des deux dernières années, nous avons constaté une augmentation du nombre de violations de la sécurité des données et nous avons été témoins des conséquences très réelles de ces violations. Des employés de haut niveau ont été licenciés, d'énormes amendes ont été imposées à des entreprises, les cours des actions ont chuté et les gens ont commencé à douter de notre capacité à protéger les informations qui nous sont confiées.
Le problème de la divulgation des données est tel que l'Union européenne (UE) a pris une position ferme sur la protection des données d'une personne et a promulgué le règlement général sur la protection des données (RGPD), qui a des conséquences très graves pour la divulgation des données personnelles. données, qu'elles aient été diffusées par une faille de sécurité malveillante ou par inadvertance.
Nous avons mis en place de nombreuses techniques et politiques pour essayer d'arrêter les tentatives infâmes d'accès aux données, mais la réalité est qu'un grand pourcentage des problèmes de sécurité des données ont été accidentels. Celles-ci vont d'un système de stockage sur lequel les politiques et les outils de sécurité appropriés n'ont pas été mis en œuvre à des périphériques dont les données n'ont pas été correctement purgées. L'industrie a trouvé un terme pour décrire les données qui devraient être sécurisées mais qui ont été placées sur un appareil non sécurisé ; déversement de données.
Différentes situations peuvent conduire à un déversement de données : il y a les plus évidentes, comme un fichier déplacé vers un emplacement non autorisé ou un e-mail envoyé à la mauvaise personne. On pourrait penser que vous pourriez supprimer le fichier et le problème serait résolu. Cependant, la réalité est qu'elle est beaucoup plus problématique et beaucoup plus difficile à contenir une fois qu'elle s'est produite.
Le problème avec la suppression d'un fichier est qu'il ne supprime pas réellement les données du disque ; il supprime uniquement le nom associé à l'emplacement des données. Une simplification grossière de cela serait d'entrer dans une librairie et de retirer la couverture d'un livre, laissant le reste du livre sur l'étagère. Les informations contenues dans le livre seront toujours disponibles ; ce sera juste un peu plus difficile à trouver. Divers programmes et techniques ont évolué au fil des ans pour vous permettre de recréer des fichiers à partir des données laissées sur l'appareil sur lequel elles ont été stockées. Cela permet aux utilisateurs non autorisés de récupérer des données et d'effectuer des actions indésirables avec ces données après qu'elles ont été "supprimées".
Les programmes ont été conçus pour écraser les données réelles sur l'appareil, mais ce qui complique les choses, c'est que les appareils basés sur flash (SAS et NVMe SSD) sont très différents des disques durs traditionnels lorsqu'il s'agit de supprimer des données. Alors qu'un disque dur peut écraser les données, les périphériques flash ne peuvent pas écraser les données - ils doivent effacer les anciennes données avant que de nouvelles données puissent y être écrites. Le processus d'effacement des données sur un périphérique flash prend un temps relativement long et donc, au lieu d'attendre que l'opération d'effacement ait lieu, un périphérique flash déplacera simplement les données "effacées" hors du chemin, puis les effacera de manière opportuniste pendant temps morts. Cela permet aux périphériques flash de maintenir leur vitesse d'écriture pendant les opérations normales. Cela peut être problématique lorsque vous essayez de supprimer véritablement un fichier d'un périphérique flash, car l'effacement peut ne pas avoir eu lieu et les données peuvent toujours résider sur le périphérique flash.
La reconstruction de données à partir de fichiers « supprimés » n'est pas un concept théorique ; en 2016, une étude a été menée en achetant des disques usagés achetés sur eBay et Craigslist. Cette étude a montré que 2/3 des disques d'occasion qu'ils avaient acquis contenaient des informations récupérables, notamment des noms et des numéros de sécurité sociale. Il existe diverses normes gouvernementales et industrielles pour garantir que les données sur un périphérique de stockage sont complètement illisibles. La plus courante d'entre elles consiste à effectuer plusieurs écrasements de l'emplacement physique sur l'appareil où les données ont été écrites. L'écrasement d'appareils de grande capacité prend du temps et si une zone d'un appareil ne peut pas être écrasée, l'appareil entier doit être détruit.
Dans certains cas, après la détection d'un déversement de données, les services informatiques ont dû retirer le système de stockage afin d'évaluer la menace de divulgation des données. Cela peut prendre des jours voire des semaines pour résoudre le problème. Pendant ce temps, les utilisateurs n'auraient pas accès aux autres données stockées sur le système.
Heureusement, NetApp a pris conscience de ce problème et, lors de la sortie d'ONTAP 9.4 en mai 2018 , a intégré une nouvelle fonctionnalité de sécurité pour y remédier. Cet article se concentre sur l'une de ces fonctionnalités : la purge sécurisée. La purge sécurisée efface de manière cryptographique les fichiers sur un volume chiffré NetApp (NVE), permettant ainsi de supprimer définitivement les données de ces volumes. Ce procédé garantit l'irrécupération des données à partir du support physique et empêche toute fuite accidentelle de données.
Comment fonctionne la purge sécurisée
Secure Purge utilise un processus en plusieurs étapes pour supprimer complètement les données du support physique du volume chiffré sur lequel résidait un fichier supprimé ; cela inclut les données de tous les processus de récupération de place. Tout d'abord, Secure Purge supprime toutes les copies Snapshot du volume. Si le volume est la source d'une relation SnapMirror, les relations SnapMirror doivent être rompues avant que le volume puisse être purgé et toutes les copies Snapshot occupées sur le volume doivent être libérées. Une fois les problèmes d'instantanés résolus, Secure Purge déclenche un déplacement de volume qui chiffre à nouveau les fichiers qui résident sur les données de volume avec une nouvelle clé. L'ancienne clé est détruite, ce qui garantit que les données purgées ne peuvent pas être récupérées à partir du support de stockage.
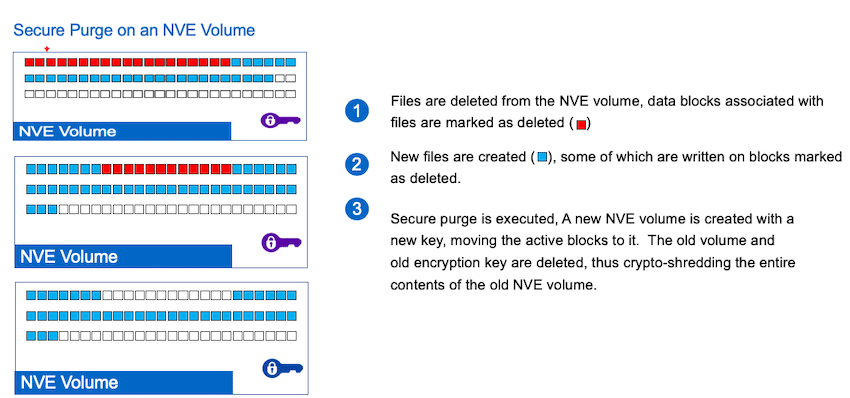
Selon la quantité de données que contient le volume, Secure Purge peut prendre de quelques minutes à plusieurs heures.
Exécution d'une purge sécurisée
Seuls les administrateurs de cluster sont autorisés à exécuter Secure Purge. Une fois que vous avez entré un niveau de privilège avancé, vous pouvez entrer le chiffrement de volume secure-purge start -vserver SVM_name -volume volume_name pour démarrer le processus de purge sécurisée.
Par exemple, pour purger en toute sécurité les fichiers supprimés sur vol1 sur SVM vs1, vous devez saisir :
cluster1 ::> chiffrement de volume secure-purge start -vserver vs1 -volume vol1
Cela déclenchera un déplacement de volume qui chiffre à nouveau les données non purgées restantes avec une nouvelle clé sur l'agrégat de stockage actuel. Une fois le déplacement des données terminé, l'ancienne clé est automatiquement détruite, ce qui garantit que les données purgées ne peuvent pas être récupérées à partir du support de stockage.
Pour examiner l'état d'une opération Secure Purge, entrez : chiffrement de volume secure-purge show
Par exemple, pour voir l'état de l'opération Secure Purge sur le cluster1, vous devez saisir :
cluster1 ::> chiffrement de volume secure-purge show
Si vous devez abandonner une purge sécurisée, vous entrez : chiffrement de volume secure-purge abort
Par exemple, pour voir l'abandon de l'opération de purge sécurisée sur cluster1, vous devez saisir :
cluster1 ::> chiffrement secure-purge abandon
Réflexions finales sur Secure Purge
Afin de certifier que Secure-purge fonctionnait comme prévu, NetApp a fait appel à Ontrack (spécialiste de la récupération de données et membre fondateur de l'International Data Sanitization Consortium) pour tenter de récupérer des données d'une baie flash NetApp sur laquelle Secure-purge avait été exécuté. Ontrack n'a pu récupérer aucune donnée système ni utilisateur, quel que soit l'élément de mémoire flash utilisé, y compris la zone surdimensionnée de la baie. Ontrack a ainsi vérifié et garanti l'efficacité du processus d'effacement sécurisé des données de Secure-purge. Lors du Flash Memory Summit 2019, Ontrack et NetApp ont reçu le prix de l'application métier d'entreprise la plus innovante dans le domaine de la mémoire flash. NetApp a été récompensé pour la création de la fonctionnalité Secure-purge, tandis qu'Ontrack a été primé pour la validation effectuée grâce à son service de vérification d'effacement. Le rapport complet d'Ontrack est disponible ici.
Pour le dire franchement, si vous avez des données sur votre système qui sont classifiées ou confidentielles, vous devriez utiliser un outil tel que Secure Purge pour vous assurer qu'elles sont totalement inaccessibles après avoir été «supprimées». NetApp a laissé entendre que les gouvernements et l'armée sont les plus grands utilisateurs de Secure Purge, mais il est évident que les entreprises commerciales peuvent en voir la valeur.
Secure Purge est inclus avec chaque version d'ONTAP à partir de la version 9.4 et ultérieure. Aussi étrange que cela puisse paraître, nous n'avons vu aucun autre fournisseur de stockage principal offrir une fonctionnalité avec les capacités de Secure Purge. Cependant, nous pensons qu'avec l'accent mis actuellement sur la sécurité, les clients exigeront bientôt une telle fonctionnalité. À ce stade, NetApp a une solide avance au sein de l'industrie lorsqu'il s'agit de lutter contre le déversement de données avec Secure Purge.
Nouvelles fonctionnalités de sécurité et de confidentialité des données dans ONTAP 9.4
Ce rapport a été sponsorisé par NetApp. Tous les points de vue et opinions exprimés dans ce rapport sont basés sur notre vision impartiale du ou des produits à l'étude.



 Amazon