

L'événement EUC World Amplify 2026 s'est poursuivi le mercredi 30 septembre au Baird Center de Milwaukee, avec une deuxième journée de sessions techniques, de tables rondes sur l'architecture, de démonstrations de fournisseurs et d'échanges informels, véritable motivation de la plupart des participants. Après une journée consacrée à la stratégie de migration vers le cloud, à Azure Virtual Desktop, aux référentiels d'identité des terminaux et à un entretien avec Scott Manchester, directeur technique de Nerdio , nous avons abordé la journée de mercredi avec une vision plus globale de la manière dont les environnements de production gèrent, sécurisent et optimisent l'infrastructure EUC à grande échelle.
Figure 1 : Panneau d'entrée du Baird Center pour EUC World Amplify 2026.
Avant que le salon ne soit envahi, nous l'avons parcouru pour discuter avec les exposants. On y trouvait des acteurs majeurs du secteur comme HPE et Nutanix , des plateformes de gestion de postes de travail comme Nerdio , et des startups telles que Tassient et Nevona.ai , aux côtés de Citrix, Omnissa, Parallels, Liquidware, Leostream, IGEL, 10ZiG, Numecent, Recast et Scylos.
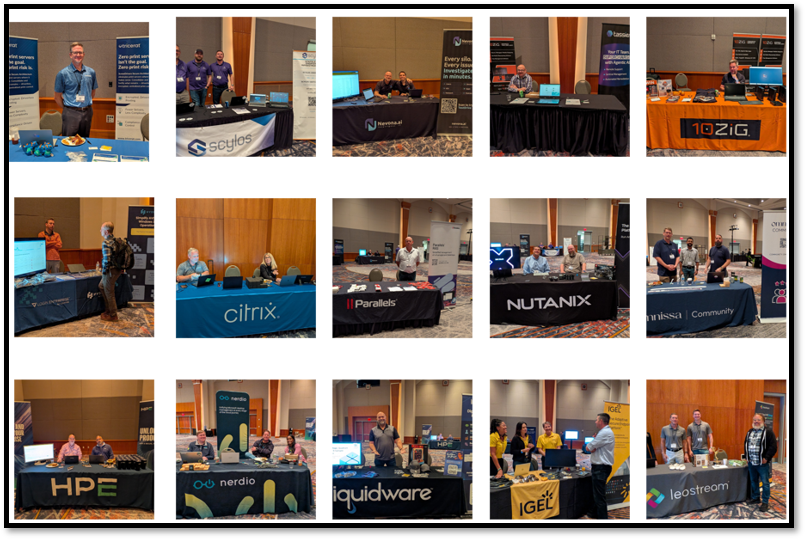
Figure 2 : Quelques-uns des fournisseurs présents à Amplify.
Coup d'envoi matinal et hommages à la communauté
La journée a débuté par un mot de bienvenue du conseil d'administration de World of End User Computing (WEUC). S'appuyant sur les racines communautaires indépendantes que nous avions évoquées dans notre aperçu de l'événement , le conseil a retracé la transition entre l'ancienne Citrix User Group Community (CUGC) et d'autres conférences spécifiques à certains fournisseurs et la fondation plus large et multiplateforme World of EUC.
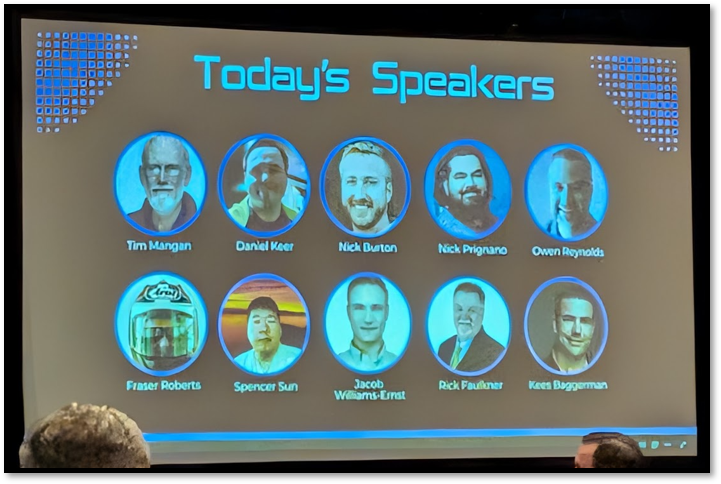
Figure 3 : Liste des intervenants de mercredi.
Le conseil d'administration a ensuite remis à Johnny Ma le prix communautaire WEUC, anciennement le prix Stephanie Roper, une distinction annuelle récompensant un membre exceptionnel de la communauté EUC pour son mentorat auprès de ses pairs et son leadership technique. Nous avons rencontré Johnny sur le salon pour le féliciter.
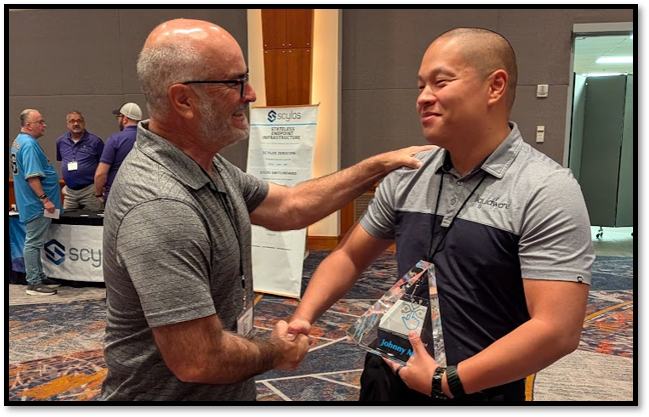
Figure 4 : Félicitations à Johnny Ma pour le prix communautaire WEUC.
Ce qui distingue Amplify des conférences utilisateurs organisées par les fournisseurs, c'est son approche concrète, axée sur les problématiques réelles des professionnels plutôt que sur des présentations marketing trop lisses. Entre une table ronde sur le suivi de l'expérience numérique des employés (DEX) et une discussion ouverte sur l'épuisement professionnel des ingénieurs, le programme était riche en analyses approfondies de l'architecture : optimisation des performances à grande échelle, automatisation des politiques EUC et diagnostic des goulots d'étranglement du calcul côté client.
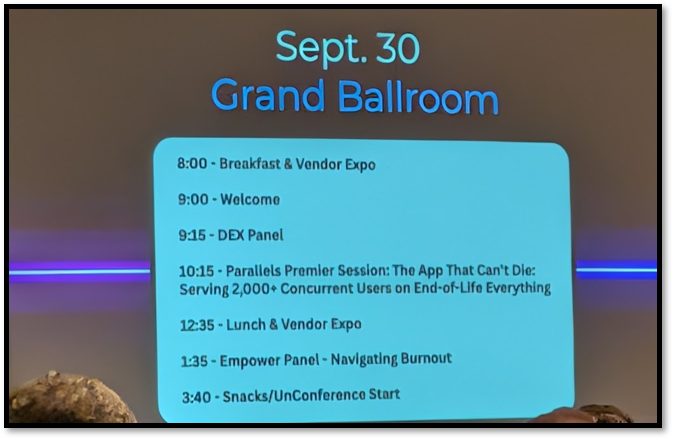
Figure 5 : Programme du mercredi dans la grande salle de bal du Baird Center.
Des fournisseurs indépendants comme Leostream et Parallels ont présenté des solutions d'orchestration de serveurs et de distribution à distance, ce qui s'inscrit dans notre couverture continue des architectures VDI et des terminaux. Alors que les organisations informatiques gèrent les migrations matérielles vers Windows 11, l'évolution des licences multicloud et les exigences en matière d'IA pour les postes de travail, un forum indépendant des fournisseurs, où les administrateurs peuvent échanger sur la latence des sessions, le basculement des serveurs et l'automatisation des politiques, s'avère indispensable.
Panneau DEX : Télémétrie vs. Fatigue liée aux alertes
Le programme technique a débuté par une table ronde sur l'expérience numérique des employés (DEX) avec Vivek KR de Citrix, John Yoakum de Recast Software , Doug Arcidino d' Omnissa et Jack Smith de Liquidware , animée par Sean Massey.
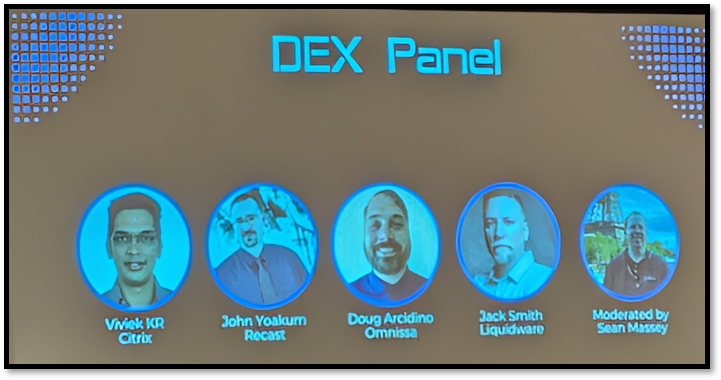
Figure 6 : Panneau DEX avec Citrix, Recast, Omnissa et Liquidware.
Ayant suivi l'évolution du DEX depuis ses débuts, nous l'avons vu passer d'un marché de niche à un outil indispensable. Pendant des années, les équipes informatiques ont surveillé l'activité des utilisateurs finaux en vérifiant l'utilisation du processeur de l'hyperviseur, l'allocation de mémoire et les requêtes ICMP. Dans les bureaux à domicile distants, les clients légers en périphérie de réseau et les environnements multicloud, ces points de télémétrie ne reflètent pas la réalité de l'utilisateur.
Le panel a convenu que DEX n'est rentable que si les administrateurs vont au-delà des tableaux de bord et des cartes thermiques. La télémétrie moderne transforme les plaintes anecdotiques du support en causes profondes mesurables : un agent de sécurité des terminaux monopolisant 50 % des ressources du client, un saut de transit FAI régional simulant une latence de bureau virtuel, ou une instance cloud surdimensionnée avec un vGPU coûteux inutilisé.
Le principal atout, selon les intervenants, réside dans l'intégration directe des données de télémétrie DEX aux plateformes de gestion des services comme ServiceNow. Ainsi, la résolution des problèmes peut commencer avant même l'ouverture d'un ticket d'assistance suite à la dégradation de la batterie d'un ordinateur portable ou au plantage d'une application. Les experts se sont montrés prudents quant à l'automatisation de la détection et de la synthèse des anomalies pour soulager les services d'assistance, et nous partageons cet avis : les scripts de résolution sans intervention humaine doivent impérativement être encadrés et soumis à des boucles de vérification synthétiques avant d'être déployés en production.
L'application qui ne meurt jamais : plus de 2 000 utilisateurs simultanés sur des piles en fin de vie
La session du sponsor principal de Parallels, intitulée « L'application qui ne peut pas mourir : servir plus de 2 000 utilisateurs simultanés sur des systèmes en fin de vie », s'est attaquée à un problème auquel presque tous les architectes système sont confrontés un jour ou l'autre : maintenir en fonctionnement une application métier critique lorsque les systèmes d'exploitation et les frameworks sous-jacents ne sont plus pris en charge par le fournisseur depuis des années.
L'étude de cas portait sur un environnement Parallels Remote Application Server (RAS) multi-locataire fournissant le logiciel de gestion scolaire K-12 de Skyward à plus de 2 000 utilisateurs simultanés dans des centaines de districts, isolant le système dorsal hérité non pris en charge de l'exposition au réseau extérieur tout en conservant le contrôle administratif.
Un architecte MSP gérant une infrastructure de cloud privé pour des milliers d'utilisateurs a présenté le principal enseignement de la session : une refonte complète de l'infrastructure, nécessitant plusieurs mois de travail, est souvent évitable. En effet, il est possible de redéployer les serveurs de session vers un broker moderne en moins de 15 minutes, simplement en remplaçant le service d'agent, sans toucher aux images de référence, aux environnements d'exécution des applications ni aux configurations locales des utilisateurs. La session a également abordé les aspects moins attrayants de la distribution à distance, tels que les anciens fichiers binaires et la latence WAN, et a expliqué comment l'équipe a résolu les problèmes de transmission de fichiers et de redirection HTML5 en fournissant aux utilisateurs des pilotes de système de fichiers dédiés.
Passeport pour la protection : Politiques d’accès conditionnel Entra pour les voyageurs
Nous sommes novices en matière d'Entra, et nous avons donc été ravis que Daniel Keer de Digitally Accurate s'attaque à un problème d'identité courant : la sécurisation des déplacements professionnels des employés sans que les administrateurs aient à gérer manuellement les groupes de sécurité temporaires. Keer, spécialiste des solutions Microsoft Entra ID, Intune et Access, a démontré comment automatiser les politiques de voyage sans créer de failles de sécurité.
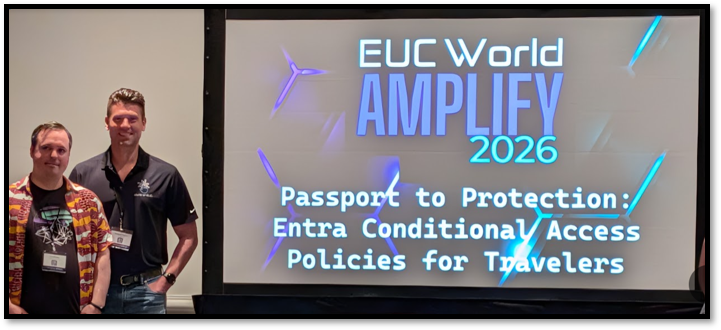
Figure 7 : Daniel Keer avant sa session d'accès conditionnel.
Les politiques de géoblocage standard s'appuient sur des adresses IP statiques, ce qui interrompt la connexion dès qu'un employé se connecte depuis un salon d'aéroport ou un hôtel à l'étranger. La solution habituelle consiste à appliquer une règle de contournement manuelle temporaire, ce qui engendre des dérives de configuration et des failles de sécurité persistantes après le voyage.
La solution de Keer associe l'accès conditionnel à la gestion des droits d'accès Entra ID. Les organisations publient des catalogues de voyages en libre-service via des forfaits d'accès ; les utilisateurs soumettent des dates de voyage avec approbation automatique du responsable et dates d'expiration strictes. Ce flux de travail automatisé est complété par des règles d'accès conditionnel, une authentification multifacteur (MFA) résistante au phishing et des contrôles de conformité des appareils Intune, garantissant ainsi la sécurité des comptes de voyage sans faille administrative permanente.
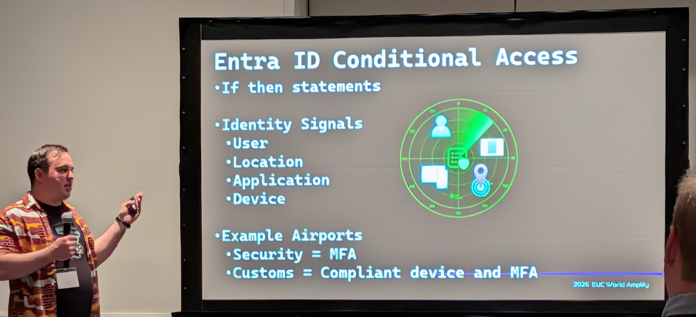
Figure 8 : Signaux d'accès conditionnel Entra ID : identités, emplacements et conformité des appareils.
Keer a également défini des normes d'identité de base que chaque entreprise devrait appliquer :
- Dépréciation de l'authentification héritée : Bloquer explicitement les protocoles d'authentification hérités qui contournent les contrôles multifacteurs modernes.
- Renforcement de la plateforme client : Restreindre les plateformes clientes non gérées et inconnues afin de freiner la collecte automatisée de jetons de phishing en tant que service.
- Restrictions relatives au flux de code du périphérique : Verrouillez le flux de code d'appareil OAuth pour éliminer les tentatives d'hameçonnage par code d'appareil et de détournement de session.
- Préparation de la feuille de route : Anticipez la dépréciation par Microsoft des contrôles personnalisés hérités au profit des méthodes d'authentification externes natives avant l'échéance de mai 2027.
Il a fortement conseillé de valider chaque nouvelle règle d'accès conditionnel en mode rapport uniquement et avec l'outil Entra What If avant son application, et d'exempter les comptes d'urgence afin que personne ne se retrouve bloqué hors du logement du locataire.
Empower Panel : Comment gérer l'épuisement professionnel en ingénierie des systèmes
Après le déjeuner et un tour des stands des exposants, l'après-midi a débuté par la table ronde « Empower », animée par Jarian Gibson, Janna White, Kai Berry-Helmlinger et Riley Fiske. Les intervenants ont abordé l'aspect humain de l'informatique d'entreprise : comment lutter contre la fatigue des administrateurs système qui assurent le fonctionnement continu des équipes hybrides ?
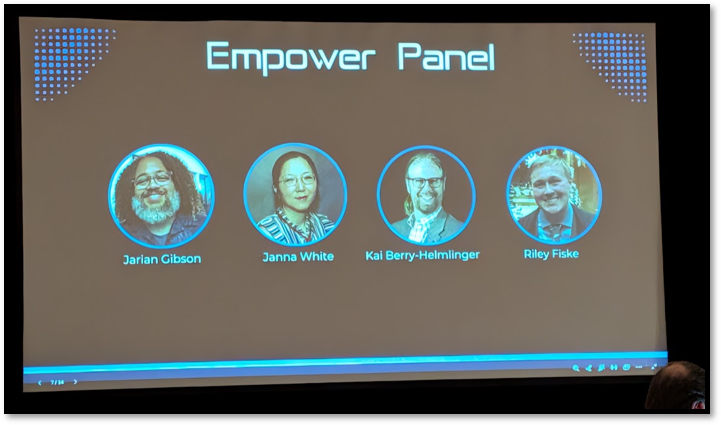
Figure 9 : Panel Empower sur l'épuisement professionnel au sein des équipes d'ingénierie EUC.
Leostream : Un seul plan de contrôle pour les EUC modernes
La session de Karen Gondoly, PDG de Leostream, intitulée « Un seul plan de contrôle pour l'EUC moderne : courtage, sécurisation, orchestration, partout », était une présentation technique de l'approche neutre de l'entreprise vis-à-vis des fournisseurs en matière d'accès centralisé, de courtage et d'orchestration dans des environnements mixtes.
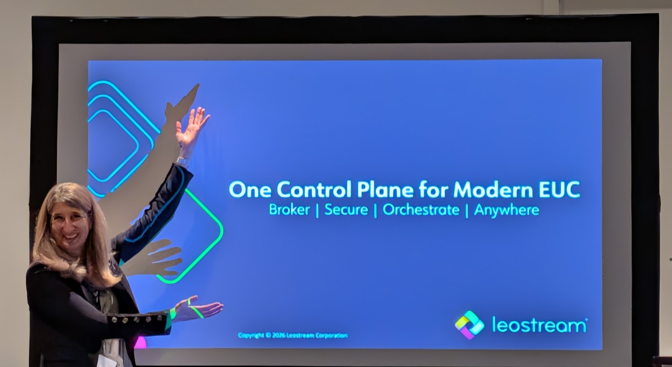
Figure 10 : Karen Gondoly, PDG de Leostream, présente « Un plan de contrôle unique pour les EUC modernes ».
Lors de cette session, Gondoly a présenté en avant-première Leostream Cloud, une plateforme de gestion SaaS entièrement hébergée qui élimine la nécessité de déployer et de maintenir un courtier de connexion sur site et l'infrastructure associée. Leostream a bâti sa réputation, forte de plus de 20 ans d'expérience, sur des courtiers de connexion Linux auto-hébergés qui contournent les licences Windows Server ; la solution cloud transforme cette plateforme de contrôle en un service géré. Leostream ne l'a pas encore annoncée publiquement.
Elle a également expliqué comment Leostream utilise un agent sortant uniquement sur les hôtes cibles pour établir un tunnel SSH inverse vers la passerelle Leostream, ce qui élimine les règles de pare-feu entrantes, simplifie la connectivité périphérique zéro confiance et coordonne les protocoles d'affichage, notamment Amazon DCV, HP Anyware (PCoIP) et Microsoft RDP.
L'indépendance vis-à-vis des protocoles et des hyperviseurs demeure le principal atout de Leostream. Cette plateforme permet de gérer des stations de travail physiques, des clusters Proxmox VE et VMware vSphere, ainsi que des instances AWS et Azure depuis une console unique. Ses règles de provisionnement et de gestion de l'alimentation désactivent les ressources de calcul inactives en fin de service, réduisant ainsi les dépenses liées au cloud tout en maintenant les stations de travail GPU et CAO sous contrôle.
Conférence non officielle : Points de carte de crédit et LLM locaux
L'après-midi s'est conclue par une conférence informelle, où les participants ont pu proposer et voter en direct pour des sujets d'ateliers. Johnny Ma a animé une conférence très suivie sur l'optimisation des points de carte de crédit pour obtenir des surclassements de vols et d'hôtels. Nous préférons ne pas revenir sur les détails de cette conférence.
Figure 11 : Session de points et de miles de Johnny Ma.
Nous avons choisi d'assister à la session de Stephen Wagner et Jaymes Davis sur deux approches d'hébergement et d'exécution locale de grands modèles de langage. Nous constatons systématiquement les mêmes obstacles lorsque les équipes d'ingénierie évaluent l'adoption de l'IA : la confidentialité des données, la gouvernance des modèles et les coûts imprévisibles liés à l'inférence dans le cloud public. Les entreprises hyperscale peuvent acquérir des clusters DGX multi-nœuds ; les PME et les laboratoires de recherche ont besoin d'une solution sécurisée pour prototyper des flux de travail de génération augmentée par la recherche (RAG) sans avoir à transférer de code ou de documents propriétaires vers un cloud public.
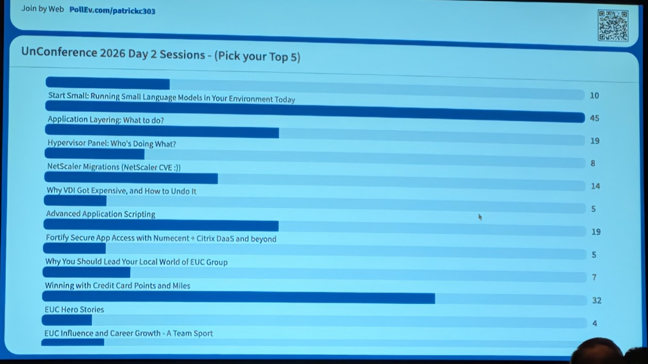
Figure 12 : Vote de l'UnConference.
Wagner et Davis ont démontré comment des moteurs d'inférence locaux comme Ollama, associés à une interface comme Open WebUI, permettent aux équipes d'indexer les manuels d'exploitation, d'analyser la documentation technique et de créer des assistants de programmation locaux sans que les données ne quittent l'établissement. Nous avons ajouté qu'il est judicieux d'exécuter au préalable des outils de profilage préliminaires tels que llmfit : ils comparent la RAM et la VRAM de l'hôte aux paramètres du modèle afin que les administrateurs sachent ce qui est compatible avant de tenter de le charger.
Dîner avec des inconnus et bilan de Milwaukee
Mercredi s'est conclu par un dîner informel, un événement organisé par World of EUC où les sponsors proposent des tables dans des restaurants de Milwaukee. Ingénieurs, architectes et représentants de la communauté se sont ainsi retrouvés à table avec des personnes qu'ils n'avaient jamais rencontrées. La journée avait été consacrée au DEX, au renforcement d'Entra et à la reprise après incident des courtiers ; les conversations du dîner ont ensuite porté sur le sport local. Nous apprécions particulièrement cette formule car elle offre aux acteurs de terrain de l'EUC une soirée entre pairs et avec des fournisseurs, une opportunité généralement réservée à la direction.
Réflexions finales
Quand nous avons appris qu'Amplify s'installait à Milwaukee, nous étions partagés. Kevin a grandi dans les environs et n'en parlait que du bien, mais s'y rendre en avion peut s'avérer compliqué. Après quelques jours sur place, son charme est indéniable : croisières fluviales sur la rivière Milwaukee, musées Harley-Davidson et des figurines à tête branlante, restaurants allemands et italiens, fromage en grains frit et l'hospitalité légendaire du Midwest. Milwaukee, surnommée la « Cream City », a bien plus à offrir qu'on ne le pense.
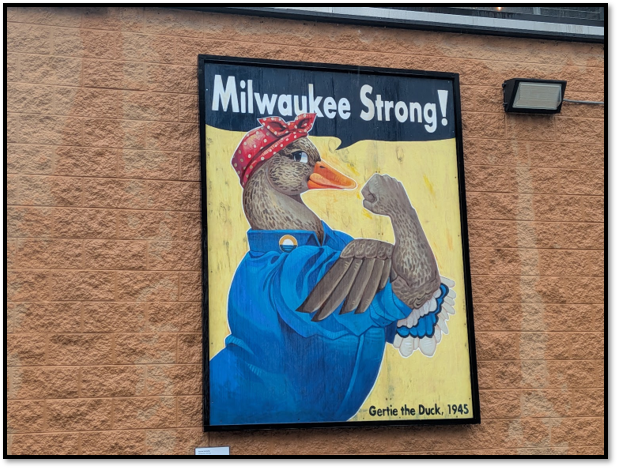
Figure 13 : Gertie le Canard, la mascotte de Milwaukee en temps de guerre en 1945, sur une fresque murale du centre-ville.
Après avoir participé à Amplify l'an dernier, nous étions ravis d'y revenir en tant que partenaire média. Parmi tous les événements du secteur que nous couvrons dans le domaine du stockage et des infrastructures d'entreprise, les conférences comme Amplify, où l'ingénierie pratique, la communauté et la résolution concrète de problèmes priment sur le marketing des fournisseurs, restent nos préférées.


 Amazon