

IBM et Red Hat ont étendu leur stratégie de sécurité d'entreprise avec deux annonces successives : leur adhésion au projet Glasswing d'Anthropic le 19 mai et le lancement du projet Lightwell le 28 mai, alignant ainsi des investissements d'ingénierie à grande échelle sur une collaboration industrielle pour faire face aux risques croissants dans les environnements open source et pilotés par l'IA.
IBM et Red Hat lancent le projet Lightwell
Le projet Lightwell représente un investissement de 5 milliards de dollars visant à sécuriser les logiciels libres tout au long de leur cycle de vie, du développement en amont jusqu'à la production en entreprise. Cette initiative combine des capacités d'IA avancées avec une main-d'œuvre mondiale de plus de 20 000 ingénieurs afin de créer un modèle coordonné pour identifier, valider et corriger les vulnérabilités à grande échelle.
Au cœur de cette initiative se trouve une plateforme de sécurité de confiance qui sert d'intermédiaire entre les entreprises et l'écosystème open source. Cette plateforme est conçue pour collecter les données de vulnérabilité issues de déploiements réels, appliquer des validations et des tests assistés par l'IA, et fournir des correctifs prêts pour la production via des services d'abonnement commerciaux. Ces correctifs sont destinés à s'intégrer directement aux chaînes d'approvisionnement logicielles des entreprises, avec une gestion du cycle de vie et une assurance de niveau professionnel.
IBM et Red Hat étendent leur modèle open source d'entreprise, déjà bien établi, au-delà des composants de plateforme sélectionnés, pour inclure des bibliothèques indépendantes, des chaînes d'outils de langage, des frameworks d'IA et des plateformes de flux de données. IBM utilise déjà plus de 62 000 packages open source et possède une expertise pointue dans plus de 10 000 technologies, notamment Linux, Java, Kubernetes, Kafka, Ansible et Terraform. Cette expansion reflète la réalité opérationnelle des entreprises, qui s'appuient sur un large éventail de logiciels développés par la communauté, en dehors des distributions gérées par les fournisseurs.
Ce centre de ressources permet aux organisations de signaler les vulnérabilités découvertes dans leurs environnements de production au sein d'un cadre contrôlé, de recevoir des correctifs validés et optimisés pour la production, et de coordonner la divulgation responsable aux responsables de la maintenance. Cette approche vise à réduire la fragmentation du traitement des vulnérabilités tout en renforçant la stabilité à long terme de l'écosystème grâce aux contributions des développeurs en amont.
Cette initiative intervient alors que les logiciels libres continuent de jouer un rôle fondamental dans l'infrastructure des entreprises, plus de 90 % des entreprises du classement Fortune 500 s'appuyant sur des logiciels open source, et que les progrès de l'IA accélèrent la détection et l'exploitation des vulnérabilités. Anthropic a récemment indiqué que son modèle Mythos Preview avait identifié près de 3 900 vulnérabilités critiques ou de haute gravité dans les seuls logiciels libres. IBM et Red Hat positionnent le projet Lightwell comme une réponse à cette évolution, en appliquant l'IA et l'ingénierie à grande échelle pour raccourcir les délais de correction et améliorer la cohérence au sein des chaînes d'approvisionnement logicielles complexes.
Modèle d'ingénierie assistée par l'IA
Un élément central du projet Lightwell est le déploiement d'une organisation d'ingénierie à grande échelle, renforcée par des outils pilotés par l'IA. IBM et Red Hat considèrent les compétences techniques comme un atout stratégique, avec des ingénieurs intervenant aussi bien auprès des communautés en amont que dans les environnements d'entreprise.
Les équipes d'ingénierie contribueront à la maintenance en amont aux côtés des responsables de projet et prendront en charge les exigences spécifiques à l'entreprise, telles que le tri, la priorisation et la validation des vulnérabilités. L'IA est utilisée pour faciliter l'analyse à grande échelle, le développement de correctifs sécurisés, le renforcement des dépendances et l'ingénierie des mises en production.
Ce modèle répond à un défi majeur pour les entreprises gérant diverses dépendances open source, où la gestion des vulnérabilités est souvent fragmentée et gourmande en ressources. En combinant des flux de travail assistés par l'IA avec des ressources d'ingénierie dédiées, IBM et Red Hat visent à standardiser et à déployer à grande échelle les processus de correction.
Les premiers utilisateurs se concentrent dans le secteur financier : Bank of America, BNY, Citi, Goldman Sachs, JPMorgan Chase, Mastercard, Morgan Stanley, Royal Bank of Canada, State Street, Visa et Wells Fargo collaborent déjà avec IBM et Red Hat sur le projet Lightwell. IBM affirme que les enseignements tirés de ces premiers déploiements permettront d’affiner la manière dont les vulnérabilités sont identifiées, validées et corrigées à grande échelle dans les environnements réglementés de grande envergure.
Intégration avec le portefeuille de sécurité IA d'IBM
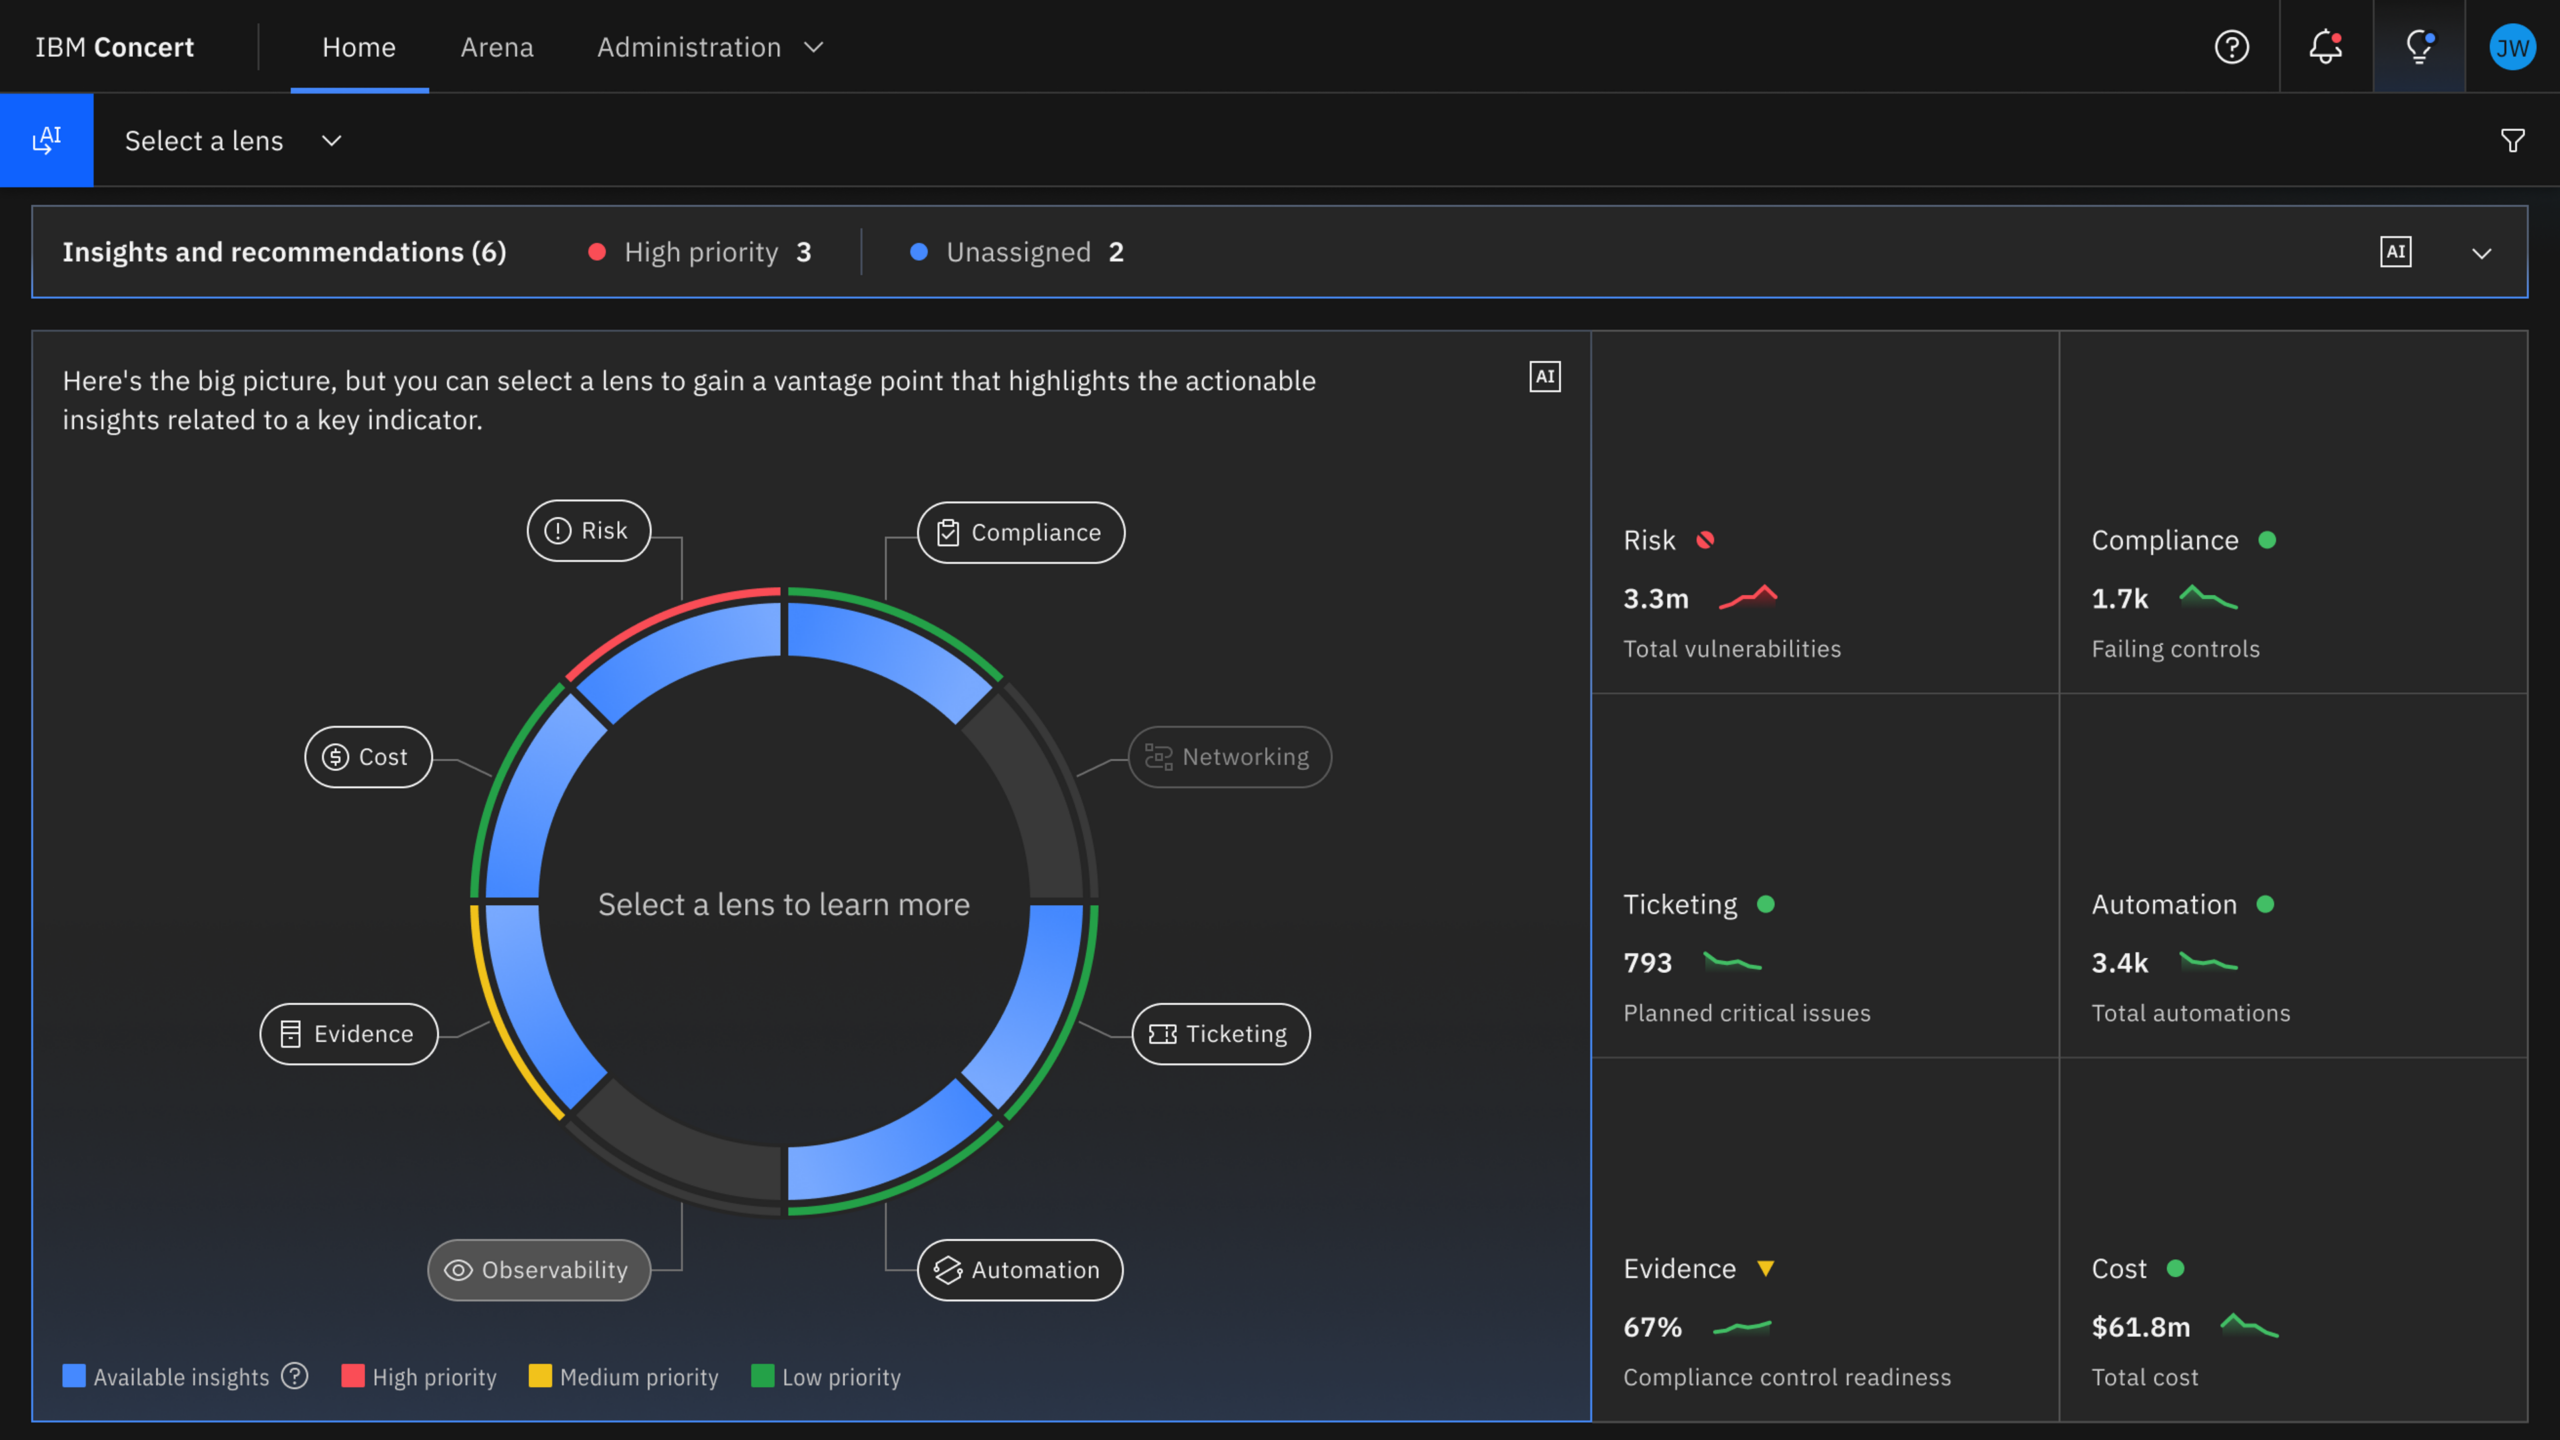
Le projet Lightwell s'inscrit dans le cadre de la stratégie de sécurité globale d'IBM pour l'ère de l'IA, présentée dans l'annonce du 19 mai. IBM Concert centralise les signaux des applications, de l'infrastructure et du réseau dans une vue opérationnelle unifiée, afin de permettre aux entreprises de passer d'une surveillance passive à une réponse coordonnée. Ses fonctionnalités de sécurité s'étendent jusqu'à l'environnement de développement intégré (IDE) grâce à IBM Concert Secure Coder, qui détecte et hiérarchise les risques en fonction de leur impact sur l'activité et génère des correctifs automatiques lors de l'écriture du code, empêchant ainsi les vulnérabilités d'atteindre la production.
IBM Consulting développe également des services de sécurité autonome qui utilisent des systèmes multi-agents pour coordonner la détection, la prise de décision et la réponse à la vitesse de la machine. Ces services visent à aider les entreprises à adapter la gestion des vulnérabilités et la gouvernance open source aux délais de plus en plus courts imposés par les menaces basées sur l'IA.
IBM rejoint le projet Glasswing
Peu avant l'annonce de Lightwell, IBM a rejoint Project Glasswing, l'initiative sectorielle menée par Anthropic visant à protéger les infrastructures logicielles critiques. Cette coalition rassemble des experts en sécurité et en technologies afin d'identifier et de corriger les vulnérabilités des logiciels largement utilisés et de partager leurs conclusions entre les différents secteurs. Le communiqué de Lightwell précise que cette nouvelle initiative intègre les enseignements tirés de Glasswing et du programme Trust Access for Cyber d'OpenAI.
Dans le cadre de Glasswing, IBM a identifié et corrigé des vulnérabilités dans des logiciels largement utilisés et a partagé ses découvertes avec la communauté. Rob Thomas, vice-président senior en charge des logiciels et directeur commercial d'IBM, a déclaré que l'entreprise « renforce la sécurité de ses propres produits et contribue à la communauté open source en proposant des correctifs », ajoutant que « cette collaboration renforce l'ensemble de l'écosystème ».

Un élément central de ce travail est la divulgation coordonnée. IBM partage ses conclusions avec les fournisseurs et les responsables de la maintenance concernés, conformément aux pratiques de divulgation établies, ce qui permet de développer et de valider des correctifs avant leur publication. L'entreprise contribue également directement aux projets en amont en fournissant des correctifs, garantissant ainsi leur intégration dans les versions futures et les branches prises en charge, et réduisant les divergences entre les déploiements en entreprise et les bases de code communautaires.
IBM applique également les principes de Glasswing à son propre portefeuille. L'entreprise affirme qu'en contribuant proactivement à la correction des problèmes et en maintenant des versions professionnelles de composants open source largement utilisés, IBM et Red Hat peuvent intervenir rapidement en cas de problème, alliant la flexibilité de l'open source à un support fiable et rapide.
Le modèle de collaboration Glasswing met l'accent sur l'apprentissage partagé entre les participants. IBM contribue en partageant ses découvertes par le biais d'une divulgation coordonnée, de correctifs open source et de bonnes pratiques partagées avec les autres participants, reflétant ainsi sa conviction que l'ouverture et la vigilance sont essentielles à la sécurité à grande échelle. Cette visibilité intersectorielle est de plus en plus importante à mesure que l'IA facilite la découverte et l'exploitation des vulnérabilités.
Positionnement face aux environnements de menaces pilotés par l'IA
Ensemble, le projet Lightwell et la participation d'IBM au projet Glasswing témoignent d'une évolution vers des modèles de sécurité plus coordonnés et assistés par l'IA. IBM combine son envergure en matière d'ingénierie interne, la collaboration au sein de l'écosystème et des outils basés sur l'IA pour faire face à la complexité et à la rapidité croissantes des menaces modernes.
Cette approche vise à sécuriser les logiciels libres à la source tout en améliorant l'identification, la validation et la correction des vulnérabilités tout au long des chaînes d'approvisionnement des entreprises. En associant l'implication en amont à une validation en production et au partage d'informations à l'échelle de l'industrie, IBM et Red Hat positionnent ces initiatives comme des éléments fondamentaux de la sécurité des entreprises à l'ère de l'IA.


 Amazon