

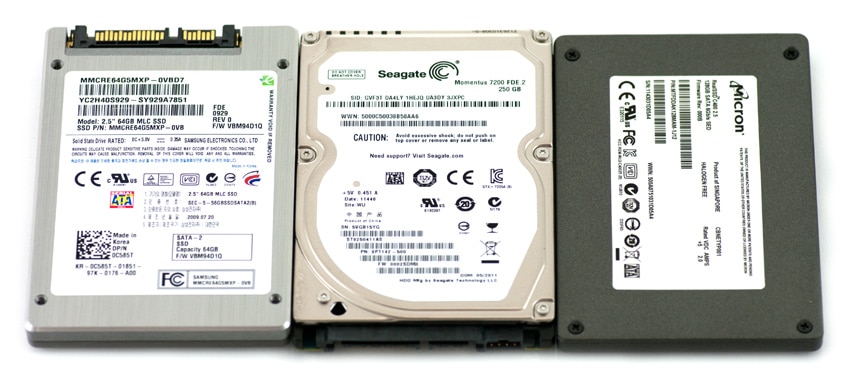
En 2007, Seagate a lancé le premier disque dur pour ordinateur portable doté d'un chiffrement intégré. Depuis, le Trusted Computing Group (TCG) a défini la norme SED Opal, qui a ouvert la voie à une large gamme de disques durs chiffrés (SED) basés sur Opal, proposés par des fabricants de disques durs de premier plan comme Seagate et Hitachi, des fournisseurs de mémoire flash comme Micron et Samsung, et des fournisseurs de disques externes comme CMS. Les constructeurs d'ordinateurs comme Dell, HP et Lenovo proposent ces disques durs chiffrés sur divers systèmes, à un coût minime, voire nul. Gartner estime que d'ici cinq ans, tous les disques seront chiffrés matériellement. Qu'est-ce qu'un disque dur chiffré (SED) ?
Pourquoi acheter des disques à cryptage automatique ?
#1 : Conformité
Les lois et réglementations mondiales en matière de protection des données continuent de devenir plus strictes en matière de cryptage, de prévoir des sanctions plus élevées et d'exiger une conformité plus rigoureuse.
# 2: Performance
Les SED ont un matériel de chiffrement intégré, donc le résultat : aucun impact sur les performances. Pour les applications gourmandes en données telles que les analyses, les sauvegardes et les opérations de fichiers volumineux, les SED peuvent fournir plus du double des performances de disque des produits logiciels FDE.
#3 : Une sécurité renforcée
Étant donné que la sécurité des SED est indépendante du système d'exploitation, les attaques logicielles sur le système d'exploitation, les BIOS, etc. ne sont pas efficaces contre les SED. Les SED ne sont pas vulnérables aux attaques telles que les approches de démarrage alternatives à l'aide de CD ou de clés USB telles que l'attaque Evil Maid ; ou des attaques de mémoire pour découvrir les clés de chiffrement contenues dans la mémoire système (exemple : attaque Princeton Cold Boot)
#4 : Authentification intégrée
L'authentification de l'utilisateur est effectuée par le SED afin de déverrouiller le lecteur. L'authentification ne peut pas être séparée du lecteur et est effectuée par un système d'exploitation de pré-démarrage protégé, qui est le seul logiciel du système lorsque l'authentification de l'utilisateur est effectuée par le lecteur.
#5 : Transparent pour le logiciel
Les SED fonctionnent au niveau matériel, ce qui rend leurs fonctions de cryptage et d'authentification totalement transparentes pour le logiciel système, y compris le système d'exploitation.
#6 : Aucune gestion de clé de chiffrement requise
Les clés de chiffrement sont générées dans le contrôleur SED et elles ne quittent jamais le lecteur. Ainsi, il n'est pas nécessaire de sauvegarder, de récupérer ou de stocker les clés de chiffrement, que ce soit localement ou de manière centralisée.
#7 : Facilité d'utilisation
Avec les SED, les utilisateurs n'ont qu'à s'authentifier sur le disque au démarrage, puis à modifier les mots de passe/identifiants, si nécessaire. Le résultat est que le cryptage est invisible pour l'utilisateur et que le système complet fonctionne à la performance sans impact sur la productivité de l'utilisateur.
#8 : Intégration en usine
Les SED seront généralement achetés en tant que fonctionnalité dans les nouvelles plates-formes des OEM de PC, ce qui est un avantage pour les utilisateurs car : le SED est un système testé avec tout le matériel et les logiciels ; le cryptage est toujours activé ; le PC OEM fournit un point d'assistance unique pour la plate-forme et la solution de chiffrement et ; le logiciel de gestion SED peut être préchargé dans le cadre de l'image d'usine.
#9 : Facile à déployer
Les disques SED sont toujours chiffrés, par conséquent, lorsqu'un disque est imagé, il est immédiatement prêt à l'emploi.
#10 : Faible coût total de possession
Même sur les coûts d'acquisition, lorsqu'on les compare au chiffrement intégral du disque, les SED offrent le coût global de possession le plus bas pour une solution de chiffrement dans les domaines du déploiement, de la gestion informatique, des performances, de la productivité des utilisateurs et de la sécurité/conformité.
À propos de l’auteur
 Lark Allen - Vice-président exécutif du développement commercial, Systèmes de vagues
M. Allen est responsable du développement des affaires et de l'entreprise de Wave, en créant spécifiquement des relations technologiques stratégiques et en évaluant les opportunités susceptibles d'atteindre les objectifs stratégiques de Wave. De plus, M. Allen supervise le développement d'un ensemble de marchés et de stratégies de base liés aux produits de sécurité, renforçant ainsi le positionnement concurrentiel de l'entreprise.


 Amazon