

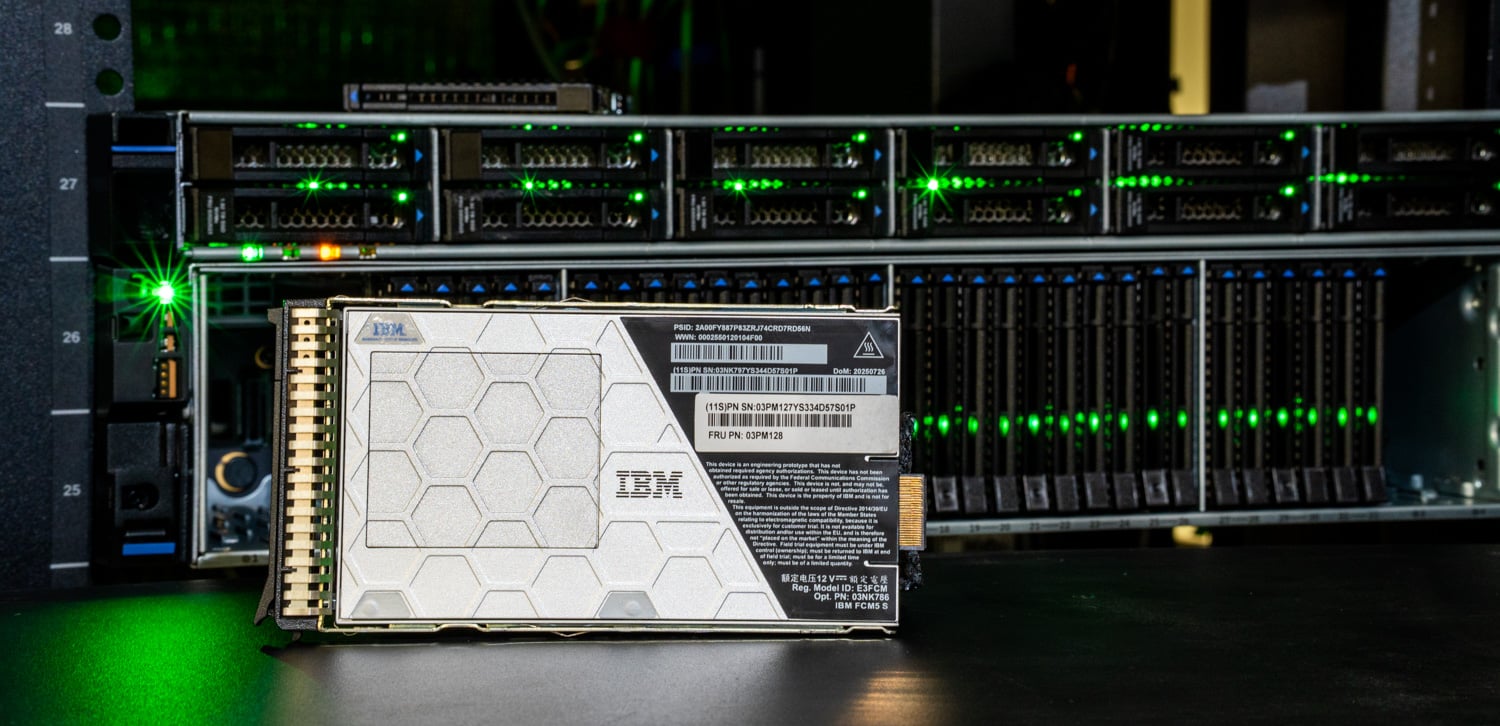
ပဉ္စမမျိုးဆက် IBM FlashCore Module ပေါ်တွင်တည်ဆောက်ထားသော IBM FlashSystem 5600၊ 7600 နှင့် 9600 array များသည် ယခုအခါ မော်ဂျူးများ လည်ပတ်နေပြီးဖြစ်သော ransomware encryption ထောက်လှမ်းမှုအပြင် drive အတွင်းရှိ data exfiltration ကို ထောက်လှမ်းပါသည်။ IBM က module သည် volume တစ်ခုစီ၏ ပုံမှန်ဖတ်ရှုမှုပုံစံကို သင်ယူပြီး ၎င်းမှကွဲထွက်သွားသော ဖတ်ရှုမှုများကို flag လုပ်ကာ 1% အောက် အတည်ပြုထားသော false-positive rate ဖြင့် မိနစ် ၃၀ ကြာ ယုံကြည်မှုဝင်းဒိုးအတွင်း သံသယဖြစ်ဖွယ်ဖြစ်ရပ်ကို အတည်ပြုပေးသည်ဟု ဆိုသည်။ ဤစွမ်းရည်ကို firmware 9.1.2 သို့မဟုတ် နောက်ပိုင်းဗားရှင်းကို အသုံးပြုသည့် အရည်အချင်းပြည့်မီသော configuration များတွင် ၂၀၂၆ ခုနှစ် အောက်တိုဘာလမှစတင်၍ ရရှိနိုင်ပါသည်။
IBM က ဒေတာတွေ ထွက်သွားပြီးတဲ့အခါ recovery က မှားယွင်းတဲ့မေးခွန်းကို ဖြေဆိုပေးတယ်ဆိုတဲ့ အချက်ကို ထောက်ပြပါတယ်။ Recovery က volume တွေကို ပြန်ယူလာပေးပေမယ့် encryption မစခင် ဘာတွေဖတ်ခဲ့လဲ ဒါမှမဟုတ် exposure ဘယ်လောက်ကြီးမားလဲဆိုတာ operator ကို ပြောပြလို့မရပါဘူး။ IBM က ransomware မစတင်ခင် network ထဲမှာ ၁၁ ရက်ကနေ ၁၄ ရက်အထိ အချိန်ကုန်ဆုံးလေ့ရှိတဲ့ attacker တွေအတွက် Google Cloud ရဲ့ M-Trends 2026 နဲ့ breach တစ်ခုကို ဖော်ထုတ်ဖို့ ပျမ်းမျှ ၂၄၇ ရက်အတွက် Cost of a Data Breach 2026 အစီရင်ခံစာကို ကိုးကားပါတယ်။
Inline FlashCore Module Telemetry နှင့် Threat Detection
Exfiltration သည် encryption ထက်ဖမ်းရန်ခက်ခဲသည်၊ အဘယ်ကြောင့်ဆိုသော် ၎င်းသည် သာမန်ဖတ်ရှုမှုများကဲ့သို့ ထင်ရစေရန် ရည်ရွယ်ထားသောကြောင့်ဖြစ်သည်။ FlashCore Module သည် drive ရှိ I/O တိုင်းကို ခွဲခြမ်းစိတ်ဖြာပြီး volume တစ်ခုချင်းစီအတွက် baseline တစ်ခုတည်ဆောက်ကာ ပုံမှန် backup pass များနှင့် analytics scan များကို မှတ်မိသောကြောင့် အချိန်ဇယားဆွဲထားသော full read သည် alert ကို မထိခိုက်စေပါ။ analysis သည် module တွင် လုပ်ဆောင်သောကြောင့် ၎င်းသည် attacker ထိန်းချုပ်နိုင်သော endpoint agent များ သို့မဟုတ် host log များပေါ်တွင် မူတည်ခြင်းမရှိပါ၊ application ပြောင်းလဲမှုများ မလိုအပ်ပါ၊ ထို့အပြင် IBM က ၎င်းသည် တိုင်းတာနိုင်သော performance impact ကို မထည့်သွင်းပါဟု ပြောကြားခဲ့သည်။

“ဆိုက်ဘာပြန်လည်ထူထောင်ရေးရဲ့ အနာဂတ်ဟာ တိုက်ခိုက်မှုတစ်ခုပြီးနောက် ပြန်လည်ကောင်းမွန်လာရုံသက်သက် မဟုတ်ပါဘူး” ဟု IBM Storage ၏ အထွေထွေမန်နေဂျာ Sam Werner က ပြောကြားခဲ့သည်။ သူက ရည်မှန်းချက်ကို ပျက်စီးမှုမဖြစ်ပွားမီ အန္တရာယ်ကို ဖော်ထုတ်ခြင်း၊ ဒေတာခိုးယူခံရနိုင်ခြေကို စောစီးစွာ ထိုးထွင်းသိမြင်ခြင်းနှင့် ပိုမိုမြန်ဆန်သော တုံ့ပြန်မှုတို့ဖြင့် ပုံဖော်ခဲ့သည်။ OCF Limited ၏ နည်းပညာဒါရိုက်တာ Laurence Horrocks-Barlow က သိုလှောင်မှုအလွှာ ထောက်လှမ်းခြင်းကို ကာကွယ်ရေး၏ နောက်ထပ်အဆင့်တစ်ခုအဖြစ် ဖော်ပြခဲ့သည်- “တစ်စုံတစ်ခု မှားယွင်းနေကြောင်း စောစောသိလေ၊ သင် မြန်မြန်လုပ်ဆောင်နိုင်လေဖြစ်သည်။”
FIPS Post-Quantum Cryptography နှင့် Secure Fibre Channel HBA များ
ဒုတိယပြောင်းလဲမှုသည် harvest-now, decrypt-later တိုက်ခိုက်မှုများကို ပစ်မှတ်ထားပြီး၊ ယနေ့ခိုးယူခံရသော encrypted data များကို quantum hardware မှ key ကို ချိုးဖျက်နိုင်သည်အထိ သိမ်းဆည်းထားသည်။ FlashSystem သည် data အတွက် AES-256 ကို rest တွင် သိမ်းဆည်းထားပြီး၊ ပဉ္စမမျိုးဆက် FlashCore Module သည် IBM သုတေသီများနှင့်အတူ တီထွင်ထားသော algorithm နှစ်ခုဖြစ်သည့် FIPS 203 အောက်တွင် ML-KEM နှင့် FIPS 204 အောက်တွင် ML-DSA ကို ထည့်သွင်းထားသည်။ ML-KEM သည် unlock PIN ကို module သို့ ပို့ဆောင်ရန် hybrid mode တွင် လုပ်ဆောင်ပြီး hybrid ML-DSA signatures များသည် firmware စစ်မှန်မှုကို အတည်ပြုသည်။
IBM က Secure HBA များသည် post-quantum protections များကို Fibre Channel data path ထဲသို့ သယ်ဆောင်သွားပြီး စွမ်းဆောင်ရည်၊ စွမ်းဆောင်ရည် သို့မဟုတ် module များတွင် လည်ပတ်နေသော ransomware detection ကို မထိခိုက်စေဘဲ fabric ပေါ်တွင် quantum-safe၊ session-level encryption ကို ဖွင့်ပေးမည်ဟု ပြောကြားခဲ့သည်။ IBM သည် HBA အပိုင်းအတွက် ရက်စွဲကို မသတ်မှတ်ရသေးဘဲ session-level encryption ကို အနာဂတ်စွမ်းရည်အဖြစ် ဖော်ပြထားသည်။
FlashSystem.ai လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ အုပ်ချုပ်မှု
5600၊ 7600 နှင့် 9600 မိတ်ဆက်ခြင်းနှင့်အတူ မိတ်ဆက်ခဲ့သော FlashSystem.ai သည် ဤအပ်ဒိတ်တွင် အကြံပေးစွမ်းရည်များကို ရယူထားသည်- အခြေအနေအလိုက် အကြံပြုချက်များ၊ စီမံခန့်ခွဲမှုအစည်းအဝေးများတစ်လျှောက် သယ်ဆောင်သွားသော လုပ်ငန်းတာဝန်အခြေအနေနှင့် နောက်အကောင်းဆုံးလုပ်ဆောင်ချက်များကို အကြံပြုထားသည်။ စီမံခန့်ခွဲသူများသည် သဘာဝဘာသာစကားဖြင့် လုပ်ဆောင်ကြပြီး အကြံပြုချက်၏နောက်ကွယ်ရှိ အကြောင်းပြချက်ကို မြင်နိုင်ပြီး မူဝါဒအခြေပြုအုပ်ချုပ်မှုမှတစ်ဆင့် ခွင့်ပြုချက်အခွင့်အာဏာကို ထိန်းသိမ်းထားနိုင်သည်။ IBM သည် ပုံမှန်ပံ့ပိုးပေးမှုအတွက် အားထုတ်မှုလျှော့ချမှုကို ၉၀% အထိ ထားရှိပြီး၊ Safeguarded Copy နှင့် ဘေးအန္တရာယ်ပြန်လည်ထူထောင်ရေးမူဝါဒများဖြင့် multi-volume ပံ့ပိုးပေးမှု၏ ဓာတ်ခွဲခန်းထိန်းချုပ်ထားသော အကဲဖြတ်မှုများမှ ကိန်းဂဏန်းတစ်ခုဖြစ်သည်။
| specification | IBM FlashSystem ၂၀၂၆ ခုနှစ် အောက်တိုဘာလ အပ်ဒိတ် |
|---|---|
| ဒေတာ ထုတ်ယူမှု ရှာဖွေခြင်း | |
| အသုံးချနိုင်သော စနစ်များ | IBM FlashSystem 5600၊ 7600၊ 9600 |
| ထောက်လှမ်းအင်ဂျင် | ပဉ္စမမျိုးဆက် IBM FlashCore မော်ဂျူး၊ I/O တိုင်း၏ in-drive ခွဲခြမ်းစိတ်ဖြာမှု |
| နည်းလမ်း | ပုံမှန် backup များနှင့် analytics scan များကို မှတ်မိခြင်းနှင့်အတူ volume တစ်ခုလျှင် ဖတ်ရှုမှု အခြေခံ |
| အတည်ပြုချက် ဝင်းဒိုး | 30 မိနစ် |
| False-Positive Rate | ၁% အောက် (IBM field telemetry၊ firmware 9.1.2 သို့မဟုတ် နောက်ပိုင်း) |
| အသုံးပြုနိုင်မှု | ၂၀၂၆ ခုနှစ် အောက်တိုဘာလမှစတင်၍ အရည်အချင်းပြည့်မီသော ဖွဲ့စည်းပုံများတွင် |
| cryptography | |
| Rest မှာဒေတာ | AES-256 |
| ကွမ်တမ်နောက်ပိုင်း အယ်လဂိုရီသမ်များ | ML-KEM (FIPS 203)၊ hybrid၊ FCM5 သို့ PIN ပို့ဆောင်မှုကို လော့ခ်ဖွင့်ခြင်း ML-DSA (FIPS 204)၊ hybrid signature များ၊ firmware စစ်မှန်မှု |
| အထည်တိုးချဲ့မှု | Fibre Channel ဒေတာလမ်းကြောင်းအတွက် လုံခြုံသော HBA များ၊ အနာဂတ် session-level encryption |
| စီမံခန့်ခွဲမှု | |
| FlashSystem.ai | ဆက်စပ်အကြံပြုချက်များ အစည်းအဝေးများတစ်လျှောက် လုပ်ငန်းတာဝန်ဆိုင်ရာ အကြောင်းအရာ အကြံပြုထားသော နောက်ထပ်အကောင်းဆုံးလုပ်ဆောင်ချက်များ မူဝါဒအခြေခံ အုပ်ချုပ်ရေး |
| တောင်းဆိုထားသော ကြိုးပမ်းအားထုတ်မှု လျှော့ချခြင်း | ပုံမှန်ပံ့ပိုးပေးမှုအတွက် ၉၀% အထိ (IBM ဓာတ်ခွဲခန်း အကဲဖြတ်ခြင်း) |


 အမေဇုံ