

NVIDIA နှင့် တည်ထောင်သူ ၃၅ ဦးကျော်သည် AI စနစ်များအတွက် open-source tools များ၊ မော်ဒယ်များ၊ agent frameworks များနှင့် လုံခြုံရေးနည်းပညာများ တီထွင်ရန် အာရုံစိုက်သည့် Open Secure AI Alliance ကို စတင်လိုက်ပါသည်။ Microsoft၊ IBM၊ Cisco၊ Palantir၊ Dell Technologies နှင့် HPE တို့သည် အဖွဲ့ဝင်အဖြစ် ပါဝင်သော်လည်း နယ်စပ်ပိတ်ထားသော မော်ဒယ်များဖြင့် အများဆုံး ခွဲခြားသိရှိနိုင်သော ဓာတ်ခွဲခန်းသုံးခုဖြစ်သည့် OpenAI၊ Google နှင့် Anthropic တို့မူ မပါဝင်ပါ။
Linux Foundation ရဲ့ Akrites အစီအစဉ်နဲ့ Open Source Security Foundation ဒါမှမဟုတ် OpenSSF တို့ရဲ့ ပံ့ပိုးမှုနဲ့ ဒီမဟာမိတ်အဖွဲ့ကို တည်ထောင်နေပါတယ်။ သူ့ရဲ့ ဖော်ပြထားတဲ့ ရည်ရွယ်ချက်ကတော့ လုံခြုံရေးအဖွဲ့တွေကို AI မော်ဒယ်တွေ၊ အေးဂျင့်တွေနဲ့ သူတို့ပတ်ဝန်းကျင်က software supply chain တွေကို လုံခြုံအောင် စစ်ဆေးနိုင်ပြီး လိုက်လျောညီထွေဖြစ်အောင် လုပ်နိုင်တဲ့ နည်းပညာတွေ ပေးဖို့ပါ။
တည်ထောင်သူပါဝင်သူများသည် cloud infrastructure၊ cybersecurity၊ enterprise software၊ AI research နှင့် open-source communities များ ပါဝင်သည်။ အဖွဲ့ဝင်စာရင်းတွင် Adobe၊ Box၊ Capital One၊ Cisco၊ Cloudflare၊ CrowdStrike၊ Databricks၊ Dell Technologies၊ Elastic၊ Fortinet၊ GitHub၊ HPE၊ Hugging Face၊ IBM၊ LangChain၊ the Linux Foundation၊ Microsoft၊ Mistral၊ NAVER၊ NetApp၊ Nokia၊ Palantir၊ Palo Alto Networks၊ Perplexity၊ Red Hat၊ Salesforce၊ SAP၊ ServiceNow၊ Siemens၊ SK Telecom၊ Snowflake၊ SpaceXAI၊ Synopsys၊ Uber၊ vLLM နှင့် Zscaler တို့ ပါဝင်သည်။
မော်ဒယ်အလေးချိန်များထက် ကျော်လွန်၍ အာရုံစိုက်မှုပြောင်းလဲခြင်း
AI လုံခြုံရေးကို မော်ဒယ်အလေးချိန်များ ရရှိနိုင်မှုတစ်ခုတည်းဖြင့် အကဲဖြတ်မည့်အစား အပြည့်အဝ agent-stack အဆင့်တွင် အကဲဖြတ်သင့်ကြောင်း မဟာမိတ်အဖွဲ့က ငြင်းခုံထားသည်။ ဤအမြင်တွင် AI agent တွင် မော်ဒယ်၊ orchestration layer၊ tools၊ identity controls၊ permissions၊ isolation mechanisms၊ guardrails၊ logging နှင့် evaluation processes များ ပါဝင်သည်။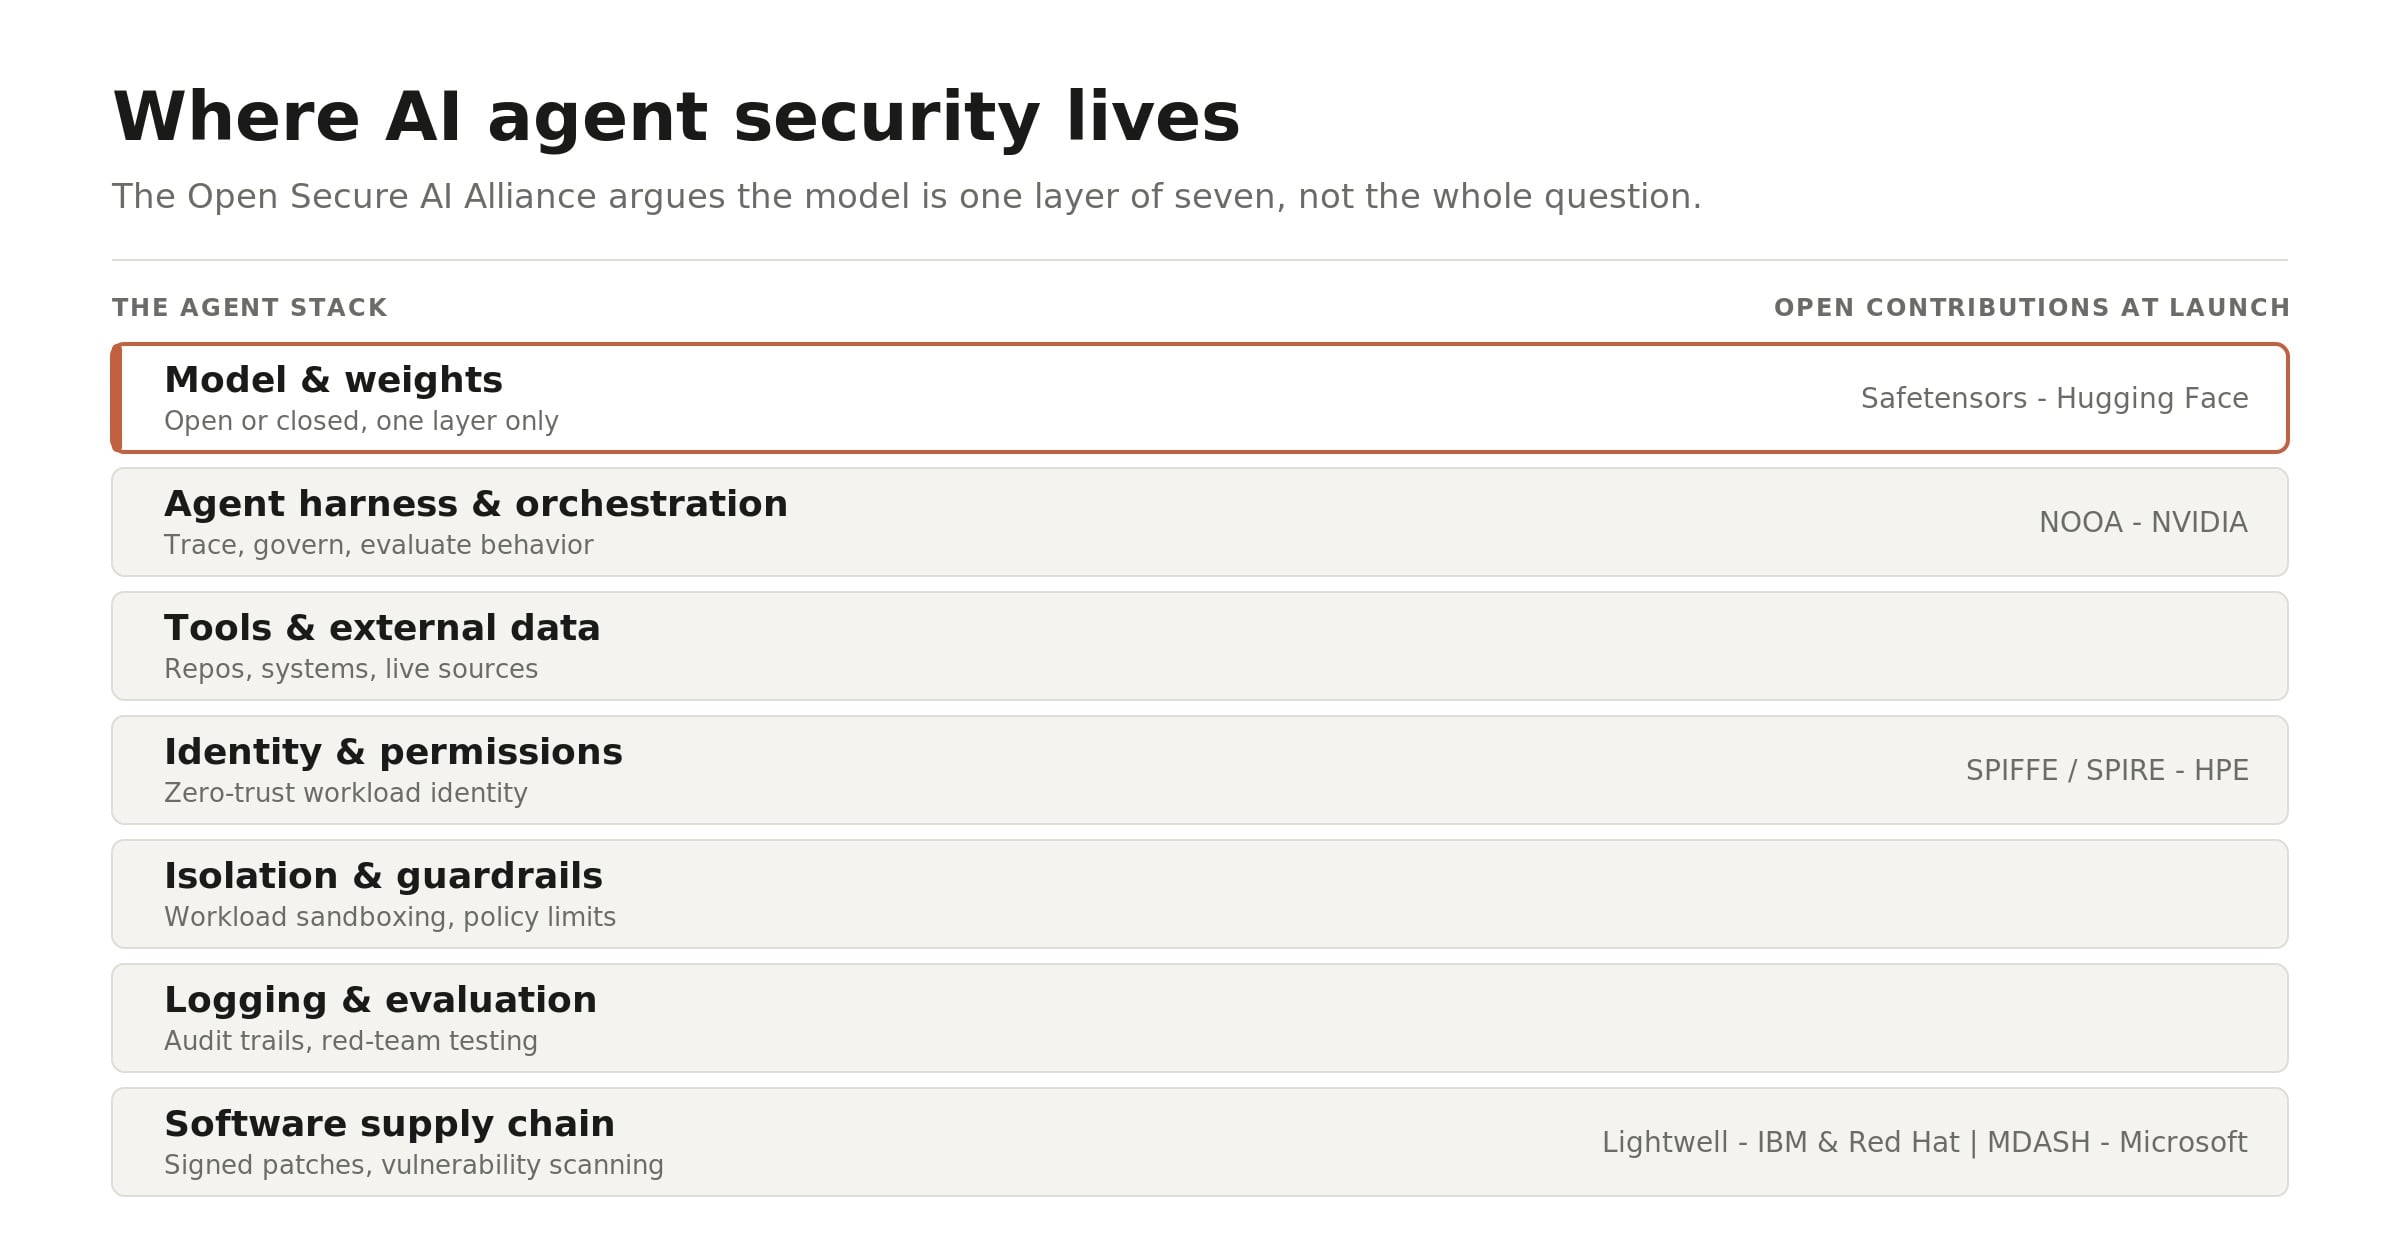
ပွင့်လင်းသော မော်ဒယ်များသည် အလွဲသုံးစားပြုမှုအန္တရာယ်များကို ဖန်တီးနိုင်ပြီး၊ ကာကွယ်မှုများကို ဖယ်ရှားခြင်း သို့မဟုတ် ထိုးစစ်ဆင် ဆိုက်ဘာလှုပ်ရှားမှုအတွက် လိုက်လျောညီထွေဖြစ်အောင် ပြုလုပ်ခြင်း အပါအဝင်ဖြစ်သည်။ သို့သော်၊ မဟာမိတ်အဖွဲ့သည် ပိတ်ထားသော မော်ဒယ်များသည် ဤအန္တရာယ်များကို မဖယ်ရှားဘဲ အပြုအမူကို စစ်ဆေးခြင်း၊ ထိန်းချုပ်မှုများကို အတည်ပြုခြင်း သို့မဟုတ် ၎င်း၏ကိုယ်ပိုင် အခြေခံအဆောက်အအုံအတွင်း AI စွမ်းရည်များကို လည်ပတ်ခြင်းတို့ကို ကာကွယ်သူ၏ စွမ်းရည်ကို ကန့်သတ်နိုင်သည်ဟု ငြင်းခုံသည်။
ဤအစီအစဉ်သည် အဖွဲ့အစည်းများအား ပိတ်ထားသောနှင့် ပွင့်လင်းသော AI မော်ဒယ်နှစ်မျိုးလုံးကို အသုံးပြုနိုင်စေမည့် မော်ဒယ်တစ်ခုကို မြှင့်တင်ပေးမည်ဖြစ်သည်။ ပိတ်ထားသော မော်ဒယ်များသည် အချို့သော နယ်စပ်စွမ်းရည်များအတွက် သင့်လျော်နေနိုင်သော်လည်း ပွင့်လင်းသော မော်ဒယ်များနှင့် ကြိုးမဲ့စနစ်များသည် ကာကွယ်ရေးအလုပ်ပမာဏများအတွက် ပွင့်လင်းမြင်သာမှု၊ ဒေသတွင်းထိန်းချုပ်မှုနှင့် စိတ်ကြိုက်ပြင်ဆင်မှုများကို ပေးဆောင်နိုင်သည်။
၎င်းသည် အထူးသဖြင့် စည်းမျဉ်းသတ်မှတ်ထားသော ကဏ္ဍများနှင့် အချုပ်အခြာအာဏာပိုင်ပတ်ဝန်းကျင်များတွင် သက်ဆိုင်ပြီး၊ အဖွဲ့အစည်းများသည် အရေးကြီးသောဒေတာ၊ မော်ဒယ်အပြုအမူ၊ လုံခြုံရေးမှတ်တမ်းများနှင့် အဖြစ်အပျက်တုံ့ပြန်မှုလုပ်ငန်းစဉ်များအပေါ် တိုက်ရိုက်လုပ်ငန်းလည်ပတ်မှုထိန်းချုပ်မှုကို ထိန်းသိမ်းထားရန် လိုအပ်နိုင်သည့် နေရာဖြစ်သည်။
ပွင့်လင်းသော အေးဂျင့် ဟန်ချက်ညီမှု သုတေသန
NVIDIA သည် open model များ၊ model weight များ၊ data နှင့် agent harnesses များဆိုင်ရာ သုတေသနတို့ကို မဟာမိတ်အဖွဲ့သို့ ပံ့ပိုးပေးရန် စီစဉ်ထားသည်။ အစောပိုင်း ပံ့ပိုးကူညီမှုတစ်ခုမှာ GitHub တွင် ရရှိနိုင်သော NVIDIA Labs Object-Oriented Agent (NOOA) ပရောဂျက်ဖြစ်သည်။
NOOA သည် AI အေးဂျင့်များ၏ ဘေးကင်းမှုနှင့် စာရင်းစစ်နိုင်စွမ်းကို မြှင့်တင်ရန် ဒီဇိုင်းထုတ်ထားသော သုတေသန မူဘောင်တစ်ခုဖြစ်သည်။ မော်ဒယ်များသည် ကိရိယာများ၊ ပြင်ပဒေတာ၊ ကုဒ်သိုလှောင်ရုံများနှင့် enterprise စနစ်များနှင့် အပြန်အလှန် ဆက်သွယ်သည့်အခါ အေးဂျင့်၏ အပြုအမူကို စမ်းသပ်ခြင်း၊ ခြေရာခံခြင်း၊ အုပ်ချုပ်ခြင်းနှင့် အကဲဖြတ်ခြင်းတို့ကို ပိုမိုလွယ်ကူစေရန် ရည်ရွယ်ပါသည်။
ပိုမိုကျယ်ပြန့်သော မဟာမိတ်လုပ်ငန်းတွင် အေးဂျင့်အထောက်အထား၊ workload isolation၊ လုံခြုံသော မော်ဒယ်ဖော်မတ်များ၊ မော်ဒယ်စကင်ဖတ်ခြင်းနှင့် လုံခြုံသော AI-assisted software ဖွံ့ဖြိုးတိုးတက်မှုအတွက် tooling ပါဝင်ရန် မျှော်လင့်ရသည်။
အဖွဲ့ဝင်ပံ့ပိုးမှုများသည် အထောက်အထား၊ မော်ဒယ်လုံခြုံရေးနှင့် စကင်ဖတ်ခြင်းကို ပစ်မှတ်ထားသည်
တည်ထောင်သူအဖွဲ့ဝင်များစွာသည် ပွင့်လင်းသော AI ကာကွယ်ရေးအစုအဝေး၏ အစိတ်အပိုင်းများကို ဖွဲ့စည်းနိုင်သည့် နည်းပညာများကို ဖော်ပြခဲ့ကြသည်။
HPE သည် zero-trust workload identity အတွက် open framework တစ်ခုဖြစ်သည့် SPIFFE/SPIRE ကို ပံ့ပိုးပေးနေပါသည်။ နည်းပညာသည် ဝန်ဆောင်မှုများနှင့် AI အေးဂျင့်များကို စစ်မှန်ကြောင်းအထောက်အထားပြရန် cryptographic identity verification ကို အသုံးပြုပြီး ခွင့်ပြုထားသော workloads များသာ enterprise resources များကို ဝင်ရောက်ကြည့်ရှုနိုင်ပြီး ဖြန့်ဝေထားသောပတ်ဝန်းကျင်များတွင် ဆက်သွယ်နိုင်ကြောင်း သေချာစေရန် ကူညီပေးပါသည်။
Hugging Face သည် PyTorch Foundation သို့ Safetensors ကို ပံ့ပိုးပေးခဲ့သည်။ Safetensors သည် serialized model-file format အချို့နှင့် ဆက်စပ်နေသော arbitrary code execution အန္တရာယ်များကို ရှောင်ရှားရန် ဒီဇိုင်းထုတ်ထားသော model-weight format တစ်ခုဖြစ်သည်။ ၎င်းသည် open-source environments များတွင် AI မော်ဒယ်များ၏ ဖြန့်ဖြူးမှုနှင့် စစ်ဆေးခြင်းကို ပိုမိုလုံခြုံစေရန် ရည်ရွယ်ပါသည်။
IBM နှင့် Red Hat တို့သည် open-source software supply chain တစ်လျှောက် သမာဓိတိုးတက်စေရန်အတွက် ဒစ်ဂျစ်တယ်ဖြင့် လက်မှတ်ရေးထိုးထားသော patches များကို အသုံးပြုသည့် Lightwell ကို မီးမောင်းထိုးပြခဲ့ကြသည်။ Microsoft သည် MDASH ကို ပံ့ပိုးပေးခဲ့ပြီး ၎င်းသည် အလားအလာရှိသော အသုံးချနိုင်သော software အားနည်းချက်များကို ဖော်ထုတ်ခြင်း၊ အကဲဖြတ်ခြင်းနှင့် သရုပ်ပြခြင်းအတွက် အထူးပြု AI agent များကို ညှိနှိုင်းပေးသည့် multi-model agent scanning harness တစ်ခု ဖြစ်သည်။
SpaceXAI မှာ terminal-based AI coding agent တစ်ခုဖြစ်တဲ့ Grok Build ကို open-sourced အနေနဲ့ အသုံးပြုထားပြီး Grok မော်ဒယ်တွေအတွက် model weight တွေကို ထုတ်ပြန်ဖို့ ရည်ရွယ်ထားပါတယ်။ ဒီပံ့ပိုးကူညီမှုတွေက လုံခြုံရေးလုပ်ငန်းတွေမှာ အသုံးပြုတဲ့ AI tool တွေကို လွတ်လပ်စွာ စစ်ဆေးခြင်း၊ စမ်းသပ်ခြင်းနဲ့ လိုက်လျောညီထွေဖြစ်အောင် လုပ်ဆောင်ခြင်းတွေကို မဟာမိတ်အဖွဲ့က ပိုမိုကျယ်ပြန့်စွာ အလေးပေးလုပ်ဆောင်တာကို ထင်ဟပ်စေပါတယ်။
Open AI လုံခြုံရေးအတွက် မူဝါဒဆိုင်ရာ သက်ရောက်မှုများ
Open Secure AI Alliance သည် open AI tools များကို အန္တရာယ်အချက်တစ်ခုအဖြစ် အမျိုးအစားခွဲခြားခြင်းထက် ဆိုက်ဘာလုံခြုံရေးအခြေခံအဆောက်အအုံ၏ အစိတ်အပိုင်းတစ်ခုအဖြစ် သဘောထားသည့် မူဝါဒချဉ်းကပ်မှုများကိုလည်း ထောက်ခံအားပေးလျက်ရှိသည်။ နယ်စပ်ပွင့်လင်းမော်ဒယ်များအပေါ် ကျယ်ပြန့်သော ကန့်သတ်ချက်များသည် ကန့်သတ်ထားသော ပိုင်ဆိုင်မှုပံ့ပိုးပေးသူများအပေါ် မှီခိုအားထားမှုကို တိုးမြင့်စေနိုင်ပြီး စီးပွားရေးလုပ်ငန်းနှင့် အစိုးရကာကွယ်သူများ၏ ၎င်းတို့၏ကိုယ်ပိုင်စနစ်များကို စမ်းသပ်ပြီး ခိုင်မာအောင်လုပ်ဆောင်နိုင်စွမ်းကို လျော့ကျစေသည်ဟူသော ၎င်း၏ရပ်တည်ချက်ဖြစ်သည်။
မဟာမိတ်အဖွဲ့သည် open datasets၊ evaluation frameworks၊ attack simulators၊ red-teaming tools၊ secure model distribution နှင့် agent security controls တို့တွင် မျှဝေရင်းနှီးမြှုပ်နှံမှုပြုလုပ်ရန် တောင်းဆိုနေပါသည်။ Enterprise infrastructure teams များအတွက်၊ ဤကြိုးပမ်းမှုသည် မော်ဒယ်များ၊ applications များ၊ identities များ၊ storage၊ networking၊ observability နှင့် automated decision-making တို့ကို ပေါင်းစပ်ထားသော အပြန်အလှန်ချိတ်ဆက်ထားသော စနစ်များအဖြစ် AI deployments များကို လုံခြုံစေရန် လိုအပ်ချက် တိုးပွားလာနေသည်ကို ပေါ်လွင်စေသည်။


 အမေဇုံ