

ယနေ့ VMworld 2020 တွင် VMware, Inc. သည် ၎င်း၏ VMware Future-Ready Workforce ဖြေရှင်းချက်များကို ကြေညာခဲ့သည်။ ဤဖြေရှင်းချက်အသစ်များကို ထူးကဲသော အလုပ်သမားအင်အားအတွေ့အကြုံများ၊ end-to-end Zero Trust လုံခြုံရေးထိန်းချုပ်မှုများနှင့် ရိုးရှင်းသောစီမံခန့်ခွဲမှုတို့ကို ပေးဆောင်ရန် ဒီဇိုင်းထုတ်ထားသည်။ ဖြေရှင်းချက်အသစ်များတွင် VMware မှ လုပ်ငန်းနယ်ပယ်တွင် ဦးဆောင်နေသော Secure Access Service Edge (SASE)၊ Digital Workspace နှင့် Endpoint Security စွမ်းရည်များ ပေါင်းစပ်ပါဝင်သည်။ ဤဖြေရှင်းချက်ကို အသုံးပြုသော IT အဖွဲ့များသည် မည်သည့်စက်ပစ္စည်းကိုမဆို အသုံးပြုသည်ဖြစ်စေ မည်သည့် cloud ပေါ်ရှိ မည်သည့်အက်ပ်၊ မည်သည့်ဝန်ထမ်းအတွက်မဆို ရိုးရှင်းပြီး မြင့်မားသောစွမ်းဆောင်ရည်နှင့် လုံခြုံသောအတွေ့အကြုံကို ပေးနိုင်မည်ဖြစ်သည်။
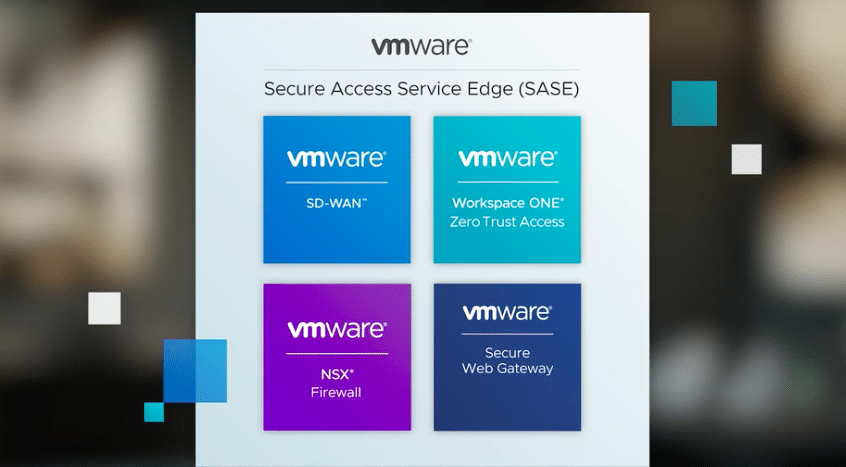
လွန်ခဲ့သောနှစ်အနည်းငယ်အတွင်း ဖြန့်ဝေထားသောလုပ်သားအင်အားသည် နေရာများစွာတွင်အလုပ်လုပ်ခြင်းနှင့် အဝေးမှ/အိမ်တွင်အလုပ်လုပ်ခြင်းနှစ်မျိုးလုံးဖြင့် တိုးချဲ့နေသော်လည်း Covid-19 ကပ်ရောဂါသည် ဤတိုးချဲ့မှုကို အလွန်အမင်းအရှိန်မြှင့်ပေးခဲ့သည်။ ကမ္ဘာတစ်ဝှမ်းတွင် အဝေးမှအလုပ်လုပ်သူအရေအတွက်သည် ယခင်ကထက်ပိုမိုများပြားလာရုံသာမက လပေါင်းများစွာ သို့မဟုတ် နှစ်ပေါင်းများစွာအထိ ဤလုပ်ငန်းကို တိုးချဲ့ရန် ရှာဖွေနေသော ကုမ္ပဏီများစွာရှိပါသည်။ အလုပ်လုပ်ပုံကို လျင်မြန်စွာပြောင်းလဲခြင်းနှင့်အတူ ယခုအချိန်အထိ အသုံးပြုခဲ့သော ကွန်ရက်နှင့် လုံခြုံရေးကို လှုပ်ခါရန် လိုအပ်ပါသည်။
အတိတ်က အခက်အခဲတွေကို ကျော်လွှားနိုင်ဖို့အတွက် အဖွဲ့အစည်းတွေဟာ အလိုအလျောက်လုပ်ဆောင်မှုတွေ ပိုမိုများပြားလာခြင်းအပြင် cloud ရဲ့ အရွယ်အစားနဲ့ ဒေတာတွေကိုသာမက အသုံးပြုထားတဲ့ အက်ပ်တွေနဲ့ နေရာအနှံ့မှာ ပျံ့နှံ့နေတဲ့ အသုံးပြုသူတွေကိုပါ ကာကွယ်ဖို့အတွက် ပိုမိုကောင်းမွန်သော လုံခြုံရေးကို အသုံးချဖို့ လိုအပ်လာပါလိမ့်မယ်။ ဒီအတွက် VMWare ရဲ့ SASE ပလက်ဖောင်းဟာ cloud networking၊ cloud security နဲ့ Zero Trust network access တို့ကို အကောင်းဆုံး web security နဲ့ ပေါင်းစပ်ပြီး အရွယ်အစားအားလုံးရှိတဲ့ လုပ်ငန်းတွေအတွက် ပြောင်းလွယ်ပြင်လွယ်ရှိမှု၊ လျင်မြန်မှုနဲ့ တိုးချဲ့နိုင်စွမ်းတွေကို ပေးစွမ်းနိုင်တယ်လို့ ဆိုပါတယ်။ အခုဆိုရင် ကုမ္ပဏီအတော်များများဟာ ဘယ်နေရာကနေမဆို အလုပ်လုပ်နေကြပြီဖြစ်တဲ့အတွက် SASE ဟာ application quality assurance နဲ့ intrinsic security တွေကို ပေးစွမ်းဖို့အတွက် အသုံးပြုရလွယ်ကူတဲ့ နည်းလမ်းတစ်ခု ဖြစ်ပါတယ်။
VMware SASE Platform ရဲ့ အခြားရှုထောင့်တွေကတော့ -
- လုပ်ငန်းနယ်ပယ်တွင် ဦးဆောင်နေသော SD-WAN – VMware SD-WAN ကမ္ဘာလုံးဆိုင်ရာကွန်ရက်ကို ယခုအခါ points of presence (POPs) ၁၃၀ တွင် cloud service node ၂၇၀၀ ကျော်အထိ တိုးချဲ့ထားပြီးဖြစ်ပြီး ဈေးကွက်ရှိ အခြားဖြေရှင်းချက်အားလုံးထက် ပိုမိုကြီးမားပါသည်။ အသစ်ထွက်ရှိလာသော VMware Edge Network Intelligence သည် application များကို မည်သည့်နေရာမှမဆို ဝင်ရောက်ကြည့်ရှုနိုင်သောကြောင့် IT အဖွဲ့များအနေဖြင့် end-user အတွေ့အကြုံတွင် မြင်သာမှုနှင့် telemetry များကို ပိုမိုရရှိစေပြီး application traffic သည် မတူညီသော network များစွာကို ဖြတ်သန်းသွားပါသည်။
- လုပ်ငန်းနယ်ပယ်တွင် ဦးဆောင်နေသော Zero Trust Network Access (ZTNA) – VMware Secure Access သည် VMware Workspace ONE နှင့် VMware SD-WAN တို့ကို cloud-hosted တစ်ခုတည်းအဖြစ် ပေါင်းစပ်ထားသော ZTNA ဝန်ဆောင်မှုတစ်ခုဖြစ်ပြီး အဝေးထိန်းစနစ်နှင့် မိုဘိုင်းအသုံးပြုသူများအတွက် ပိုမိုလုံခြုံစိတ်ချရသော၊ အကောင်းဆုံးဖြစ်အောင်ပြုလုပ်ထားသော နှင့် မြင့်မားသောစွမ်းဆောင်ရည်ရှိသော ဝင်ရောက်ခွင့်ကို ပေးစွမ်းသည်။
- အကောင်းဆုံး ဝဘ်လုံခြုံရေး – VMware Cloud Web Security ဝန်ဆောင်မှုအသစ်သည် Menlo Security ၏ လုံခြုံသော ဝဘ်ဂိတ်ဝေး၊ cloud access service broker နှင့် remote browser isolation စွမ်းရည်များကို VMware SASE ဖြေရှင်းချက်တွင် မူရင်းအတိုင်း ပေါင်းစပ်ပေးမည်ဖြစ်သည်။ VMware Cloud Web Security ကို VMware မှ ရောင်းချပြီး ပံ့ပိုးပေးမည်ဖြစ်ပြီး တစ်ခုတည်းသော စီမံခန့်ခွဲမှု interface နှင့် ပေါင်းစပ်ထားသော back end လုပ်ဆောင်ချက်များဖြင့် အရွယ်အစားအားလုံးရှိသော ဖောက်သည်များအား လွယ်ကူစွာ ဖြန့်ကျက်အသုံးပြုနိုင်သော ဖြေရှင်းချက်ကို ပေးဆောင်မည်ဖြစ်သည်။ ထို့အပြင်၊ VMware နှင့် Zscaler တို့သည် စီးပွားရေးလုပ်ငန်းများအား VMware SD-WAN နှင့် VMware Secure Access တို့ကို Zscaler ၏ Secure Web Gateway နှင့် ပေါင်းစပ်ပြီး အကောင်းဆုံး SASE ဖြေရှင်းချက်တစ်ခုအဖြစ် ပေါင်းစပ်နိုင်စေမည့် ဦးစားပေး မိတ်ဖက်အဖွဲ့အစည်းတစ်ခုကို ကြေညာလျက်ရှိသည်။
- ဝန်ဆောင်မှုအဖြစ် ပေါင်းစပ်ထားသော Next-Gen Firewall – VMware NSX Firewall သည် stateful Layer 7 firewall တစ်ခုဖြစ်ပြီး single-tenanted နှင့် multi-tenanted deployment options နှစ်မျိုးလုံးတွင် cloud-delivered firewall as a service အတွက် VMware SASE platform ထဲသို့ ပေါင်းစပ်ထားမည်ဖြစ်သည်။ ၎င်းသည် ယနေ့ခေတ်တွင် ရှိပြီးသား VMware SD-WAN solution ၏ firewall စွမ်းရည်များကို ဖြည့်စွက်ပေးသည်။ လုပ်ငန်းတွင် NSX Firewall ကို အလျင်အမြန် လက်ခံကျင့်သုံးလာခြင်းကြောင့် ခွဲခြမ်းစိတ်ဖြာသူများက VMware ကို ကမ္ဘာ့ထိပ်တန်း firewall ရောင်းချသူ ငါးဦးတွင် တစ်ခုအဖြစ် သတ်မှတ်ခဲ့ကြသည်။
ဖော်ပြခဲ့သည့်အတိုင်း အိမ်မှအလုပ်လုပ်သူပိုများလာပြီး အလုပ်တစ်ခုရှာဖွေရာတွင် အိမ်မှအလုပ်လုပ်နိုင်စွမ်းသည် ယခုအခါ လိုအပ်ချက်တစ်ခုဖြစ်ကြောင်း အများစုက ပြောဆိုကြသည်။ အိမ်မှအလုပ်လုပ်ခြင်းသည် အကျိုးကျေးဇူးများစွာရှိနိုင်ပြီး ဝန်ထမ်းများအား ရောဂါပိုးကူးစက်ခံရခြင်းမှ ကာကွယ်ရန်အတွက် အပိုလုံခြုံရေးအလွှာတစ်ခုလည်း ပါဝင်သည်။ သို့သော် ကုမ္ပဏီများအနေဖြင့် လက်တော့ပ် သို့မဟုတ် thin client တစ်လုံးကို ပေးအပ်ပြီး အိမ်မှအလုပ်လုပ်ရန် ပြောရန်မှာ မလွယ်ကူပါ။ အဝေးမှ ဝန်ထမ်းခန့်အပ်ခြင်း၊ မြင်သာမှုနှင့် လိုက်နာမှု၊ လုံခြုံရေး၊ ဝန်ထမ်းဘေးကင်းရေး စသည်တို့ကဲ့သို့သော စိန်ခေါ်မှုများစွာရှိပါသည်။ ဤပြဿနာကို ဖြေရှင်းရန် VMware သည် ၎င်း၏ Workspace ONE နှင့် Workspace Security ကမ်းလှမ်းချက်များကို တိုးချဲ့လျက်ရှိသည်။ ကမ်းလှမ်းချက်အသစ်များတွင် အောက်ပါတို့ပါဝင်သည်-
- VMware Workspace Security Remote – Mac နှင့် Windows 10 စက်ပစ္စည်းများကို ပိုမိုကောင်းမွန်စွာ စီမံခန့်ခွဲပြီး ကာကွယ်ရန်အတွက် လုပ်ငန်းနယ်ပယ်တွင် ဦးဆောင်နေသော ပေါင်းစည်းထားသော endpoint management (UEM)၊ endpoint security နှင့် remote IT support တို့ကို ပေါင်းစပ်ထားသော ပေါင်းစပ်ဖြေရှင်းချက်တစ်ခုအဖြစ် ပေါင်းစပ်ထားသည်။ InfoSec အဖွဲ့များသည် ခြိမ်းခြောက်မှုများကို ကာကွယ်ခြင်း၊ ရှာဖွေတွေ့ရှိခြင်းနှင့် တုံ့ပြန်ခြင်းတို့ကို အာရုံစိုက်သော်လည်း IT အဖွဲ့များသည် ပိုမိုကျယ်ပြန့်သော လိုက်နာမှုကို သေချာစေပြီး လုံခြုံရေး အပ်ဒိတ်များကို လည်ပတ်နိုင်ရန် ကူညီပေးသည်။ Workspace Security Remote သည် စက်ပစ္စည်း၏ အလုံးစုံကျန်းမာရေးကို မြှင့်တင်ရန်၊ Zero Trust access ကို ပေးစွမ်းရန်နှင့် ခြိမ်းခြောက်မှုတုံ့ပြန်မှုကို ထိရောက်စွာ အလိုအလျောက်လုပ်ဆောင်ရန် အဖွဲ့နှစ်ဖွဲ့၊ နည်းပညာများနှင့် console များကို ပိုမိုနီးကပ်စွာ ပေါင်းစပ်ပေးသည်။
- VMware Workspace Security VDI – လုံခြုံရေးနှင့် IT အဖွဲ့များအား အလွန်လုံခြုံသော virtual desktop များနှင့် application များ ပေးအပ်ရာတွင် ကူညီပေးသည့် VMware Horizon နှင့် VMware Carbon Black Cloud တို့ကို တစ်ခုတည်းသော ပေါင်းစည်းထားသော ဖြေရှင်းချက်တစ်ခုအဖြစ် ပေါင်းစပ်ထားသည်။ Workspace Security VDI သည် အမွေအနှစ်ဖြေရှင်းချက်များထက် ကျော်လွန်၍ Carbon Black နည်းပညာကို VMware vSphere Hypervisor နှင့် VMtools ထဲသို့ တိုက်ရိုက်ထူးခြားစွာ ပေါင်းစပ်ထားပြီး agentless ချဉ်းကပ်မှုကို ပိုမိုကောင်းမွန်စွာ ပေးအပ်ထားပြီး anti-tamper စွမ်းရည်၊ audit နှင့် remediation တို့ကို ပေးဆောင်ကာ ransomware နှင့် file-less malware များမှ ကာကွယ်ရန် behavioral detection ကိုအသုံးပြုသည်။
အထက်ဖော်ပြပါအချက်များသည် အသုံးပြုသူများအတွက် လုံခြုံရေးနှင့် ဝင်ရောက်ခွင့်ကို လွှမ်းခြုံထားသော်လည်း ၎င်းတို့အသုံးပြုနေသည့် စက်ပစ္စည်းအားလုံး (private နှင့် public cloud) အတွက်လည်း ပိုမိုကောင်းမွန်သော လုံခြုံရေး လိုအပ်ပါသည်။ cloud လုံခြုံရေးသည် distributed/remote working အတွက် အရေးကြီးကြောင်း ထောက်ပြရုံသာမက ကုမ္ပဏီများစွာသည် cloud သို့ ပိုမိုကူးပြောင်းလာကြပြီး cloud တွင် လုံခြုံရေးလိုအပ်သော အက်ပ်များကို တီထွင်နေကြသည်။ ယင်းကို ဖြေရှင်းရန်အတွက် VMware သည် VMware Carbon Black Cloud Workload ကို မိတ်ဆက်ခဲ့သည်။ ကုမ္ပဏီက ဤဖြေရှင်းချက်အသစ်သည် တိုက်ခိုက်မှုမျက်နှာပြင်ကို လျှော့ချရန်နှင့် လုံခြုံရေးအနေအထားကို အားကောင်းစေရန်အတွက် ခေတ်မီ workload များကို လုံခြုံစေရန် ရည်ရွယ်ချက်ဖြင့် တည်ဆောက်ထားသော အဆင့်မြင့်ကာကွယ်မှုကို ပေးဆောင်ကြောင်း ဖော်ပြထားသည်။ ဖြေရှင်းချက်သည် ဦးစားပေး vulnerability reporting ကို ကြည့်ရှုပြီး virtualized၊ private နှင့် hybrid cloud ပတ်ဝန်းကျင်များတွင် လည်ပတ်နေသော workload များကို ကာကွယ်ရန် အခြေခံ workload hardening နှင့် industry-leading prevention၊ detection နှင့် response capabilities များကို ပေါင်းစပ်ထားသည်။
VMware Carbon Black Cloud Workload ကို လက်ရှိ vSphere 6.5 နှင့် VMware Cloud Foundation 4.0 သုံးစွဲသူအားလုံးအတွက် ခြောက်လကြာ အကန့်အသတ်မရှိ အခမဲ့ စမ်းသုံးခွင့်အဖြစ် ရရှိနိုင်မည်ဖြစ်သည်။ ဤဖြေရှင်းချက်သည် ကုမ္ပဏီနှစ်ခုလုံး၏ လုံခြုံရေးကျွမ်းကျင်မှုကို ပေါင်းစပ်ထားသည် (Carbon Black သည် ဝယ်ယူမှုမတိုင်မီက ၎င်း၏ကိုယ်ပိုင်ကုမ္ပဏီဖြစ်သည်)။ ဤဖြေရှင်းချက်အသစ်ကို vSphere နှင့် တင်းကြပ်စွာပေါင်းစပ်ထားပြီး တပ်ဆင်မှုနှင့် စီမံခန့်ခွဲမှု overhead ကို လျှော့ချပေးပြီး workload လုံခြုံရေးအသုံးပြုမှုကိစ္စရပ်များစွာအတွက် telemetry စုဆောင်းမှုကို ပေါင်းစည်းပေးသည့် agentless လုံခြုံရေးကို ပေးစွမ်းမည်ဖြစ်သည်။ ယခုအခါ IT သည် လုံခြုံရေးသက်တမ်းစက်ဝန်း၏ အချက်တိုင်းတွင် workload အသစ်များ (သို့မဟုတ် ရှိပြီးသား) ကို အလိုအလျောက် လုံခြုံအောင်ပြုလုပ်နိုင်သည်။ VMware Carbon Black Cloud Workload သည် ရုပ်ပိုင်းဆိုင်ရာ၊ on-premises စက်များမှ multiple public cloud infrastructure as a service (IaaS) ပတ်ဝန်းကျင်အထိ container-based application architectures များအားလုံးကို လုံခြုံအောင်ပြုလုပ်ရန် လိုအပ်သည့် hybrid data center တစ်ခုတွင် လုံခြုံရေး၏ ရှုပ်ထွေးမှုကို ကိုင်တွယ်ဖြေရှင်းနိုင်သည်။
VMware Carbon Black Cloud Workload သည် အောက်ပါတို့ကိုလည်း ပေးဆောင်သည်-
- အန္တရာယ်ကို ဖော်ထုတ်ရန်နှင့် အလုပ်ဝန်များကို ခိုင်မာစေရန် မြင်နိုင်စွမ်း- Carbon Black Cloud Workload သည် လုံခြုံရေးနှင့် အခြေခံအဆောက်အအုံအဖွဲ့များအား ၎င်းတို့၏ပတ်ဝန်းကျင်တစ်လျှောက် အန္တရာယ်အရှိဆုံး အားနည်းချက်များနှင့် အဖြစ်များသော အားနည်းချက်များကို အာရုံစိုက်ရန် ကူညီပေးသည်၊ အဘယ်ကြောင့်ဆိုသော် ၎င်းသည် အားနည်းချက်အများဆုံးကို ရှာဖွေခြင်းမဟုတ်ဘဲ မှန်ကန်သော အားနည်းချက်များကို ရှာဖွေခြင်းနှင့်သာ သက်ဆိုင်သောကြောင့်ဖြစ်သည်။ Common Vulnerability Scoring System (CVSS)၊ လက်တွေ့ဘဝ အားနည်းချက်နှင့် လက်တွေ့ဘဝ တိုက်ခိုက်မှုကြိမ်နှုန်းတို့ကို ပေါင်းစပ်အခြေခံ၍ အားနည်းချက်များကို ဦးစားပေးပါ၊ အကောင်းဆုံးဦးစားပေးမှုဖြင့် patching စွမ်းဆောင်ရည်ကို မြှင့်တင်ပါ၊ vSphere Client တွင် ချက်ချင်းအရေးယူဆောင်ရွက်ပါ။
- အဆင့်မြင့်တိုက်ခိုက်မှုများကို ကာကွယ်ခြင်း၊ ထောက်လှမ်းခြင်းနှင့် တုံ့ပြန်ခြင်း- လုံခြုံရေးအဖွဲ့များသည် မြင့်မားသော ပြောင်းလဲနေသော virtualized data center ပတ်ဝန်းကျင်များတွင် မြင်သာမှုနှင့် ထိန်းချုပ်နိုင်စွမ်း နည်းပါးလေ့ရှိသည်။ Carbon Black Cloud Workload သည် အားနည်းချက်အကဲဖြတ်ခြင်းနှင့် workload hardening တို့ကို industry-leading next-generation antivirus (NGAV)၊ workload behavioral monitoring နှင့် workloads အတွက် endpoint detection and response (EDR) တို့နှင့် ပေါင်းစပ်ခြင်းဖြင့် ဤပတ်ဝန်းကျင်များတွင် လည်ပတ်နေသော workload များကို ကာကွယ်ပေးသည်။
- IT နှင့် လုံခြုံရေးအဖွဲ့များအတွက် ရိုးရှင်းသော လုပ်ဆောင်ချက်များ- VMware intrinsic approach သည် virtual fabric တွင် လုံခြုံရေးကို တည်ဆောက်ပေးပြီး workload များကို ဖြန့်ကျက်ထားသည့်နေရာတိုင်းတွင် ကာကွယ်မှုကို သေချာစေပြီး လုံခြုံရေးနှင့် လုပ်ငန်းလည်ပတ်မှု ရိုးရှင်းမှုအကြား အပေးအယူကို ဖယ်ရှားပေးသည်။ သို့သော် အဖွဲ့အစည်းများသည် လုံခြုံရေးမူဝါဒနှင့် hardening များကို ပိုမိုလည်ပတ်နိုင်ရန် infrastructure team လည်း လိုအပ်ပါသည်။ ၎င်းအတွက် အန္တရာယ်ကို မှန်ကန်စွာ မြင်နိုင်စေရန်နှင့် ၎င်းတို့၏ကိုယ်ပိုင် console များအတွင်း workload များကို harden လုပ်ရန် tools များ ပေးရန် လိုအပ်ပါသည်။ Carbon Black Workload သည် vCenter တွင် လုံခြုံရေးအန္တရာယ် မြင်နိုင်မှုကို တည်ဆောက်ခြင်းဖြင့် ၎င်းကို ပြီးမြောက်စေပြီး Carbon Black Cloud တွင် မြင်နိုင်သော လုံခြုံရေးလုပ်ငန်းများကဲ့သို့ပင် — ၎င်းတို့အား တစ်ခုတည်းသော အမှန်တရားရင်းမြစ်ကို ပေးပါသည်။ ၎င်းသည် အရေးကြီးသော အားနည်းချက်များနှင့် တိုက်ခိုက်မှုများကို တုံ့ပြန်မှုကို အရှိန်မြှင့်ပေးရုံသာမက IT နှင့် လုံခြုံရေးအဖွဲ့များအကြား ပိုမိုပူးပေါင်းဆောင်ရွက်မှုကို မြှင့်တင်ပေးမည်ဖြစ်သည်။
အနာဂတ်တွင် VMware Carbon Black Cloud Workload သည် Kubernetes workloads များကို ခိုင်မာစေပြီး လုံခြုံစေရန်အတွက် Carbon Black Cloud module ကို ထည့်သွင်းရန် ရှာဖွေနေပါသည်။
အထက်တွင် ဖော်ပြခဲ့သည့်အတိုင်း ယနေ့မှစတင်၍ လုံခြုံရေးဆိုင်ရာ နောက်ဆုံးကြေညာချက်မှာ VMware နှင့် Zscaler တို့သည် ဖြန့်ဝေထားသော အလုပ်သမားအင်အားအတွက် end-to-end မြင်နိုင်စွမ်းနှင့် ကာကွယ်မှုကဲ့သို့သော ပေါင်းစပ်မှုအသစ်များကို မိတ်ဆက်ခြင်းဖြစ်သည်။ ပေါင်းစပ်မှုများသည် တစ်ချက်နှိပ်ရုံဖြင့် ပြီးမြောက်မည်ဖြစ်ပြီး ပူးတွဲဖောက်သည်များအနေဖြင့် endpoint များကို သက်ရောက်မှုရှိသော zero-day ခြိမ်းခြောက်မှုများကို ရပ်တန့်နိုင်စေပြီး internal application များသို့ အမှန်တကယ် zero trust conditional access ကို ရရှိစေမည်ဟု ဆိုသည်။
အသုံးပြုနိုင်မှု
VMware Future-Ready Workspace Security Remote နှင့် VMware Workspace Security VDI တို့ကို ယခုရရှိနိုင်ပါပြီ။ VMware Edge Network Intelligence ကို ၂၀၂၀ အောက်တိုဘာ ၃၀ ရက်တွင် ကုန်ဆုံးမည့် VMware ၏ ဘဏ္ဍာရေးနှစ် တတိယသုံးလပတ်တွင် ရရှိနိုင်မည်ဟု မျှော်လင့်ရသည်။ VMware Secure Access အတွက် BYOD စွမ်းရည်များကို ၂၀၂၁ ဇန်နဝါရီ ၃၀ ရက်တွင် ကုန်ဆုံးမည့် ဘဏ္ဍာရေးနှစ် စတုတ္ထသုံးလပတ်တွင် ရရှိနိုင်မည်ဟု မျှော်လင့်ရသည်။ VMware Cloud Web Security ကို VMware ၏ ဘဏ္ဍာရေးနှစ် ပထမသုံးလပတ်တွင် ရရှိနိုင်မည်ဟု မျှော်လင့်ရပြီး VMware SASE Platform အတွက် NSX Firewall as a Service ကို ၂၂ ဘဏ္ဍာရေးနှစ်တွင် ရရှိနိုင်မည်ဟု မျှော်လင့်ရသည်။ VMware Carbon Black Cloud Workload ကို ၂၀၂၀ နိုဝင်ဘာတွင် ရရှိနိုင်မည်ဟု မျှော်လင့်ရသည်။ Kubernetes workloads များကို ခိုင်မာစေပြီး လုံခြုံစေသည့် Carbon Black Cloud module ကို ၂၀၂၀ ဒီဇင်ဘာတွင် ရရှိနိုင်မည်ဟု မျှော်လင့်ရသည်။


 အမေဇုံ