

HPE သည် Alletra Storage MP B10000 တွင် ပေါင်းစပ်ညှိနှိုင်းထားသော ဆိုက်ဘာခံနိုင်ရည်ရှိသော ဗိသုကာပုံစံတစ်ခုကို တည်ဆောက်ထားသည်။ ၎င်းသည် Morpheus နှင့် VM Essentials ဖြင့် virtualization၊ Zerto ဖြင့် စဉ်ဆက်မပြတ်ဒေတာကာကွယ်မှု၊ StoreOnce ဖြင့် ရေရှည် backup ထိန်းသိမ်းမှုနှင့် vendor-agnostic security information and event management (SIEM) ပေါင်းစပ်မှုမှတစ်ဆင့် observability တို့ပါဝင်သော integrated stack မှတစ်ဆင့် platform ၏ native security capabilities များကို တိုးချဲ့သည်။ ပေါင်းစပ်လိုက်သောအခါ၊ ဗိသုကာပုံစံကို NIST Cybersecurity Framework 2.0 နှင့် တိုက်ရိုက်ကိုက်ညီစေရန် ဒီဇိုင်းထုတ်ထားပြီး B10000 သည် framework ၏ လုပ်ဆောင်ချက်တိုင်းတွင် operational center အဖြစ် ဆောင်ရွက်သည်။ လုံခြုံရေးဆိုင်ရာ ကျွမ်းကျင်သူတစ်ဦးသည် မည်သည့်အခြေခံအဆောက်အအုံအပိုင်းအစနှင့်ပတ်သက်၍မဆို မေးမြန်းမည့် မေးခွန်းနှစ်ခုကို ဖြေဆိုရန် ဒီဇိုင်းတစ်ခုလုံးရှိသည်။ ၎င်းသည် ကျွန်ုပ်တို့၏ ထိန်းချုပ်မှုအောက်တွင် ရှိနေဆဲဖြစ်ပြီး ၎င်းပေါ်ရှိဒေတာကို ကာကွယ်ထားဆဲလား။
Enterprise storage သည် သမိုင်းကြောင်းအရ ပိုမိုကျယ်ပြန့်သော လုံခြုံရေးဆွေးနွေးမှု၏ အပြင်ဘက်တွင် ရှိနေပါသည်။ အဖွဲ့အစည်းအများစုတွင်၊ ဌာနခွဲရုံးတွင် မှားယွင်းစွာ configure လုပ်ထားသော router သို့မဟုတ် corporate network ရှိ patch မလုပ်ရသေးသော laptop အတွက် စိုးရိမ်သော chief information security officer သည် data center ရှိ storage array ကို အာရုံမစိုက်ပါ။ array သည် perimeter security အလွှာများနောက်တွင်ရှိပြီး administrator အနည်းငယ်သာ ဝင်ရောက်ကြည့်ရှုနိုင်ပြီး ပိုမိုကျယ်ပြန့်သော IT အဖွဲ့အစည်းအတွက် အများအားဖြင့် မမြင်နိုင်ပါ။ စာရွက်ပေါ်တွင် ၎င်းသည် အဆောက်အဦတွင် အလုံခြုံဆုံးပိုင်ဆိုင်မှုများထဲမှ တစ်ခုဖြစ်သည်။
အဲဒီယူဆချက်က မှန်ကန်တော့မှာ မဟုတ်ပါဘူး။ ခေတ်သစ် ransomware လုပ်ဆောင်ချက်တွေက array ဟာ data center မှာ အမြင့်ဆုံးတန်ဖိုးရှိတဲ့ target ဖြစ်ကြောင်း သိရှိလာကြပါတယ်။ Endpoint တွေနဲ့ server တွေကို reimage လုပ်နိုင်ပါတယ်။ Primary storage ကတော့ data တကယ်ရှိနေတဲ့နေရာဖြစ်ပြီး array ရဲ့ administrative control ရရှိတဲ့ attacker တစ်ယောက်ဟာ data ကို encrypt လုပ်နိုင်သလို၊ recovery လုပ်ဖို့အတွက် ရည်ရွယ်ထားတဲ့ snapshot တွေကိုလည်း ဖျက်ပစ်နိုင်ပြီး backup တွေကိုလည်း တစ်ပြိုင်နက်တည်း ဖျက်ဆီးနိုင်ပါတယ်။ အဲဒီအချိန်မှာ အဖွဲ့အစည်းဟာ အဆင်မပြေမှုတစ်ခုကို ကိုင်တွယ်ဖြေရှင်းနေတာ မဟုတ်ပါဘူး။ ရှင်သန်ဖို့အတွက် ညှိနှိုင်းနေတာပါ။ signature-based defense တွေထက် ပိုမြန်တဲ့ adaptation လုပ်နိုင်တဲ့ AI-assisted variants တွေအပါအဝင် attacker တွေအတွက် ရရှိနိုင်တဲ့ tool တွေဟာ အဲဒီ target ကို ရောက်ရှိနိုင်စွမ်း ပိုများလာပါတယ်။
လောင်းကြေးများသည် လည်ပတ်နေရုံသာမကတော့ပါ။ အမေရိကန်ပြည်ထောင်စု၊ ဥရောပသမဂ္ဂနှင့် ယူနိုက်တက်ကင်းဒမ်းတို့ရှိ စည်းမျဉ်းထိန်းသိမ်းရေးအဖွဲ့များသည် အခြေခံအဆောက်အအုံလုံခြုံရေးကို အကောင်းဆုံးလုပ်ဆောင်မှုမှ တရားဝင်တာဝန်ဝတ္တရားအဖြစ်သို့ ရွှေ့ပြောင်းခဲ့ကြသည်။ EU ၏ ဒစ်ဂျစ်တယ်လုပ်ငန်းလည်ပတ်မှုခံနိုင်ရည်ရှိမှုဥပဒေနှင့် NIS2 ညွှန်ကြားချက်ကဲ့သို့သော မူဘောင်များသည် အမှုဆောင်အဆင့်အထိ ကျယ်ပြန့်သော တာဝန်ခံမှုဖြင့် ထောက်လှမ်းခြင်း၊ ပြန်လည်ရယူခြင်းနှင့် ဖြစ်ရပ်အစီရင်ခံခြင်းအတွက် သရုပ်ပြနိုင်သော ထိန်းချုပ်မှုများ လိုအပ်သည်။ ဤတာဝန်ဝတ္တရားများကို ထမ်းဆောင်သော အဖွဲ့အစည်းများမှာ အတိုင်းအတာတစ်ခုအထိ လုပ်ငန်းသိုလှောင်မှုကို လည်ပတ်နေသော အဖွဲ့အစည်းများဖြစ်သည်- ဘဏ်များနှင့် ငွေကြေးဝန်ဆောင်မှုကုမ္ပဏီများ၊ ဆေးရုံများနှင့် ကျန်းမာရေးစောင့်ရှောက်မှုကွန်ရက်များ၊ အသုံးအဆောင်များနှင့် အရေးကြီးသော အခြေခံအဆောက်အအုံအော်ပရေတာများ၊ အစိုးရအေဂျင်စီများနှင့် အထက်ပါအားလုံးကို လက်ခံကျင်းပသော cloud နှင့် ဝန်ဆောင်မှုပေးသူများ။ ၎င်းတို့အတွက် အခြေခံအဆောက်အအုံအလွှာကို လုံခြုံအောင်မထိန်းသိမ်းခြင်းသည် စီးပွားရေးလုပ်ငန်းအတွက် အန္တရာယ်တစ်ခုဖြစ်ရုံသာမက ပြင်းထန်သောအကျိုးဆက်များရှိသော လိုက်နာမှုပျက်ကွက်ခြင်းလည်းဖြစ်သည်။
ဆိုက်ဘာခံနိုင်ရည်ရှိမှုဆိုင်ရာလုပ်ငန်းသည် မတူညီသောခေါင်းဆောင်များထံ အစီရင်ခံတင်ပြသည့်၊ အောင်မြင်မှုကို ကွဲပြားစွာတိုင်းတာသည့် နှင့် အဖြစ်အပျက်တစ်ခုအတွင်း ညှိနှိုင်းရန် လိုအပ်သော လုပ်ငန်းလည်ပတ်မှုဘာသာစကားကို ရှားရှားပါးပါးသာ မျှဝေသည့် သိုလှောင်မှုနှင့် လုံခြုံရေးအဖွဲ့များအကြား ကွာဟချက်တွင် တည်ရှိသည်။ သိုလှောင်မှုစီမံခန့်ခွဲသူများသည် throughput၊ စွမ်းရည်နှင့် ပြန်လည်ရယူရေးရည်မှန်းချက်များကို နားလည်ကြသည်။ လုံခြုံရေးအဖွဲ့များသည် kill chains၊ attack vectors နှင့် posture management တို့ကို နားလည်ကြသည်။ အဖွဲ့အစည်းအများစုသည် ၎င်းတို့အား ၎င်းတွင် လုပ်ကိုင်ရန် အတင်းအကျပ်ခိုင်းစေခံရပြီးနောက်မှသာ ကွာဟချက်ကို ရှာဖွေတွေ့ရှိကြသည်။ HPE မှ စုစည်းထားသော ဗိသုကာပုံစံသည် ထိုကွာဟချက်ကို ပိတ်ရန် ဒီဇိုင်းထုတ်ထားပြီး NIST တစ်ခုချင်းစီမှတစ်ဆင့် ၎င်းမည်မျှကောင်းမွန်စွာ လုပ်ဆောင်နိုင်သည်ကို စမ်းသပ်ရန် လုပ်ဆောင်ကြပြီး ထိန်းချုပ်မှုနှင့် ကာကွယ်မှုဆိုင်ရာ မေးခွန်းနှစ်ခုဆီသို့ ပြန်သွားကြသည်။
Key ကို Takeaways
- အပြည့်အဝ-stack ခံနိုင်ရည်ရှိမှု- HPE သည် Alletra Storage MP B10000 ကို VM Essentials၊ Zerto၊ StoreOnce နှင့် vendor-agnostic SIEM integration တို့နှင့် တွဲဖက်ထားပြီး၊ coordinated stack ကို NIST CSF 2.0 function တိုင်းနှင့် mapping လုပ်ပါသည်။
- မြန်ဆန်သော ဘလောက်အဆင့် ထောက်လှမ်းခြင်း- B10000 ရဲ့ built-in entropy-based ransomware engine ဟာ strains ၁၀၀+ နဲ့ အတည်ပြုထားပြီး၊ simulated encryption run ကို ၄ မိနစ်ကနေ ၅ မိနစ်အတွင်း flag လုပ်နိုင်ပြီး ထောက်လှမ်းမိတဲ့အချိန်မှာပဲ forensic snapshot တစ်ခုကို အလိုအလျောက် capture လုပ်ထားပါတယ်။
- admin ညှိနှိုင်းမှုကို ကျော်လွှားနိုင်သော မပြောင်းလဲနိုင်သော စွမ်းရည်- Array-enforced Virtual Lock snapshots များသည် retention မှတစ်ဆင့် read-only ရှိနေပါသည်။ compromised admin account တောင်မှ ၎င်းတို့ကို ဖျက်ပစ်၍မရပါ၊ ထို့အပြင် မည်သည့်ကြိုးပမ်းမှုမဆို logged လုပ်ထားသော၊ SIEM-visible event ဖြစ်လာပါသည်။
- အဆင့်လိုက် ပြန်လည်ကောင်းမွန်လာခြင်း- အဆင့်လေးဆင့် (အနိမ့်ဆုံး RPO အတွက် Zerto၊ VME snapshots၊ Virtual Lock promote နှင့် ရေရှည်ထိန်းသိမ်းမှုအတွက် StoreOnce Catalyst) ကို ဓာတ်ခွဲခန်းတွင် လေ့ကျင့်ခဲ့ပြီး Virtual Lock နှင့် Catalyst နှစ်ခုလုံးမှ သန့်ရှင်းသော restores များဖြင့် ပြုလုပ်ခဲ့သည်။
- လိုက်နာမှုအသင့် telemetry: Elastic Common Schema feeds များသို့ ပုံမှန်ဖြစ်အောင်ပြုလုပ်ထားသော ဖွဲ့စည်းတည်ဆောက်ထားသော လုံခြုံရေး syslog သည် DORA/NIS2 အထောက်အထားနှင့် အလိုအလျောက် SOAR playbook များကို ပံ့ပိုးပေးသည့် Elastic Security၊ CrowdStrike Falcon သို့မဟုတ် မည်သည့်ခေတ်မီ SIEM များကိုမဆို ပံ့ပိုးပေးသည်။
ဗိသုကာအနှစ်ချုပ်
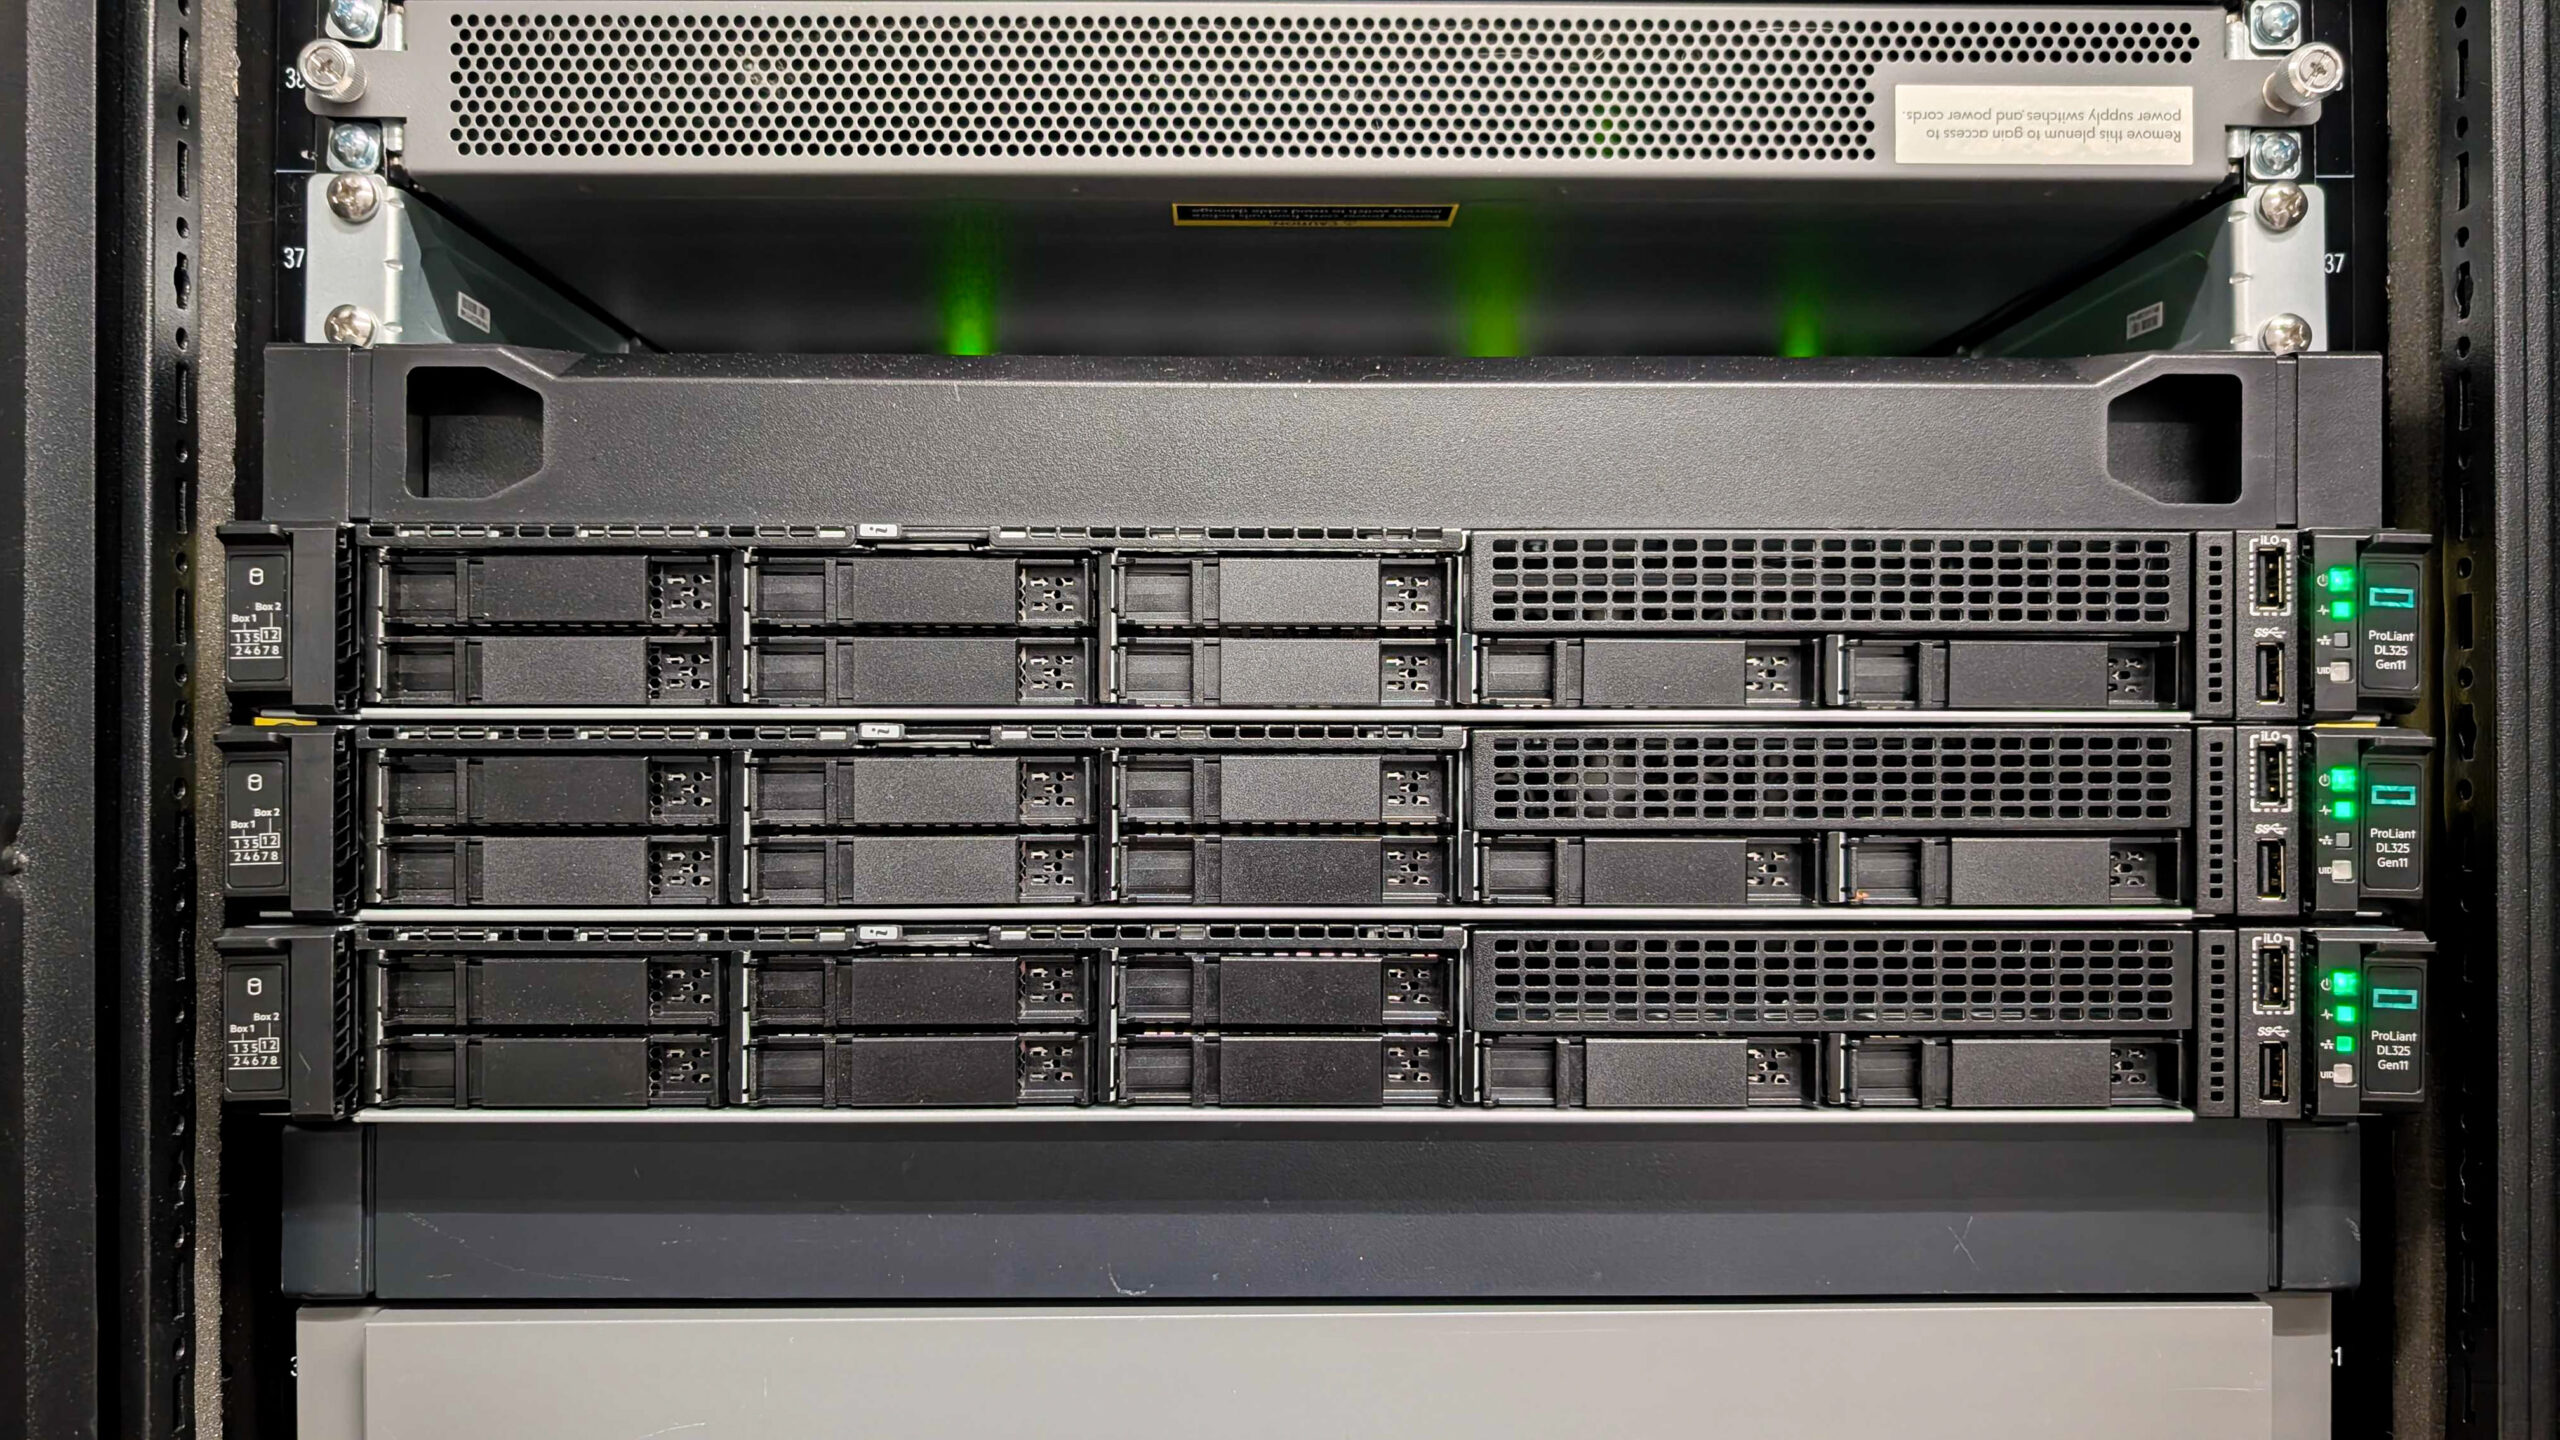
အရွယ်အစားကြီးမားသော enterprise deployment အစား လက်တွေ့ကျသော demo environment တစ်ခု ပံ့ပိုးပေးရန်အတွက် HPE အဖွဲ့သည် ၎င်းတို့၏ Fort Collins ဓာတ်ခွဲခန်းတွင် ကျစ်လစ်သော်လည်း လုပ်ဆောင်နိုင်စွမ်းရှိသော recovery နှင့် backup stack တစ်ခုကို တည်ဆောက်ခဲ့သည်။ environment ၏အလယ်ဗဟိုတွင် HPE ProLiant DL325 Gen 11 Servers များပေါ်တွင် လည်ပတ်နေသော three-node HPE VM Essentials (VME) cluster တစ်ခုရှိပြီး demo infrastructure အတွက် compute layer ကို ပံ့ပိုးပေးသည်။ ဤ host များကို local IP network မှတစ်ဆင့် ချိတ်ဆက်ထားပြီး environment အတွင်းအသုံးပြုသော NAS layer နှင့် ချိတ်ဆက်မှုကိုလည်း ပံ့ပိုးပေးသည်။
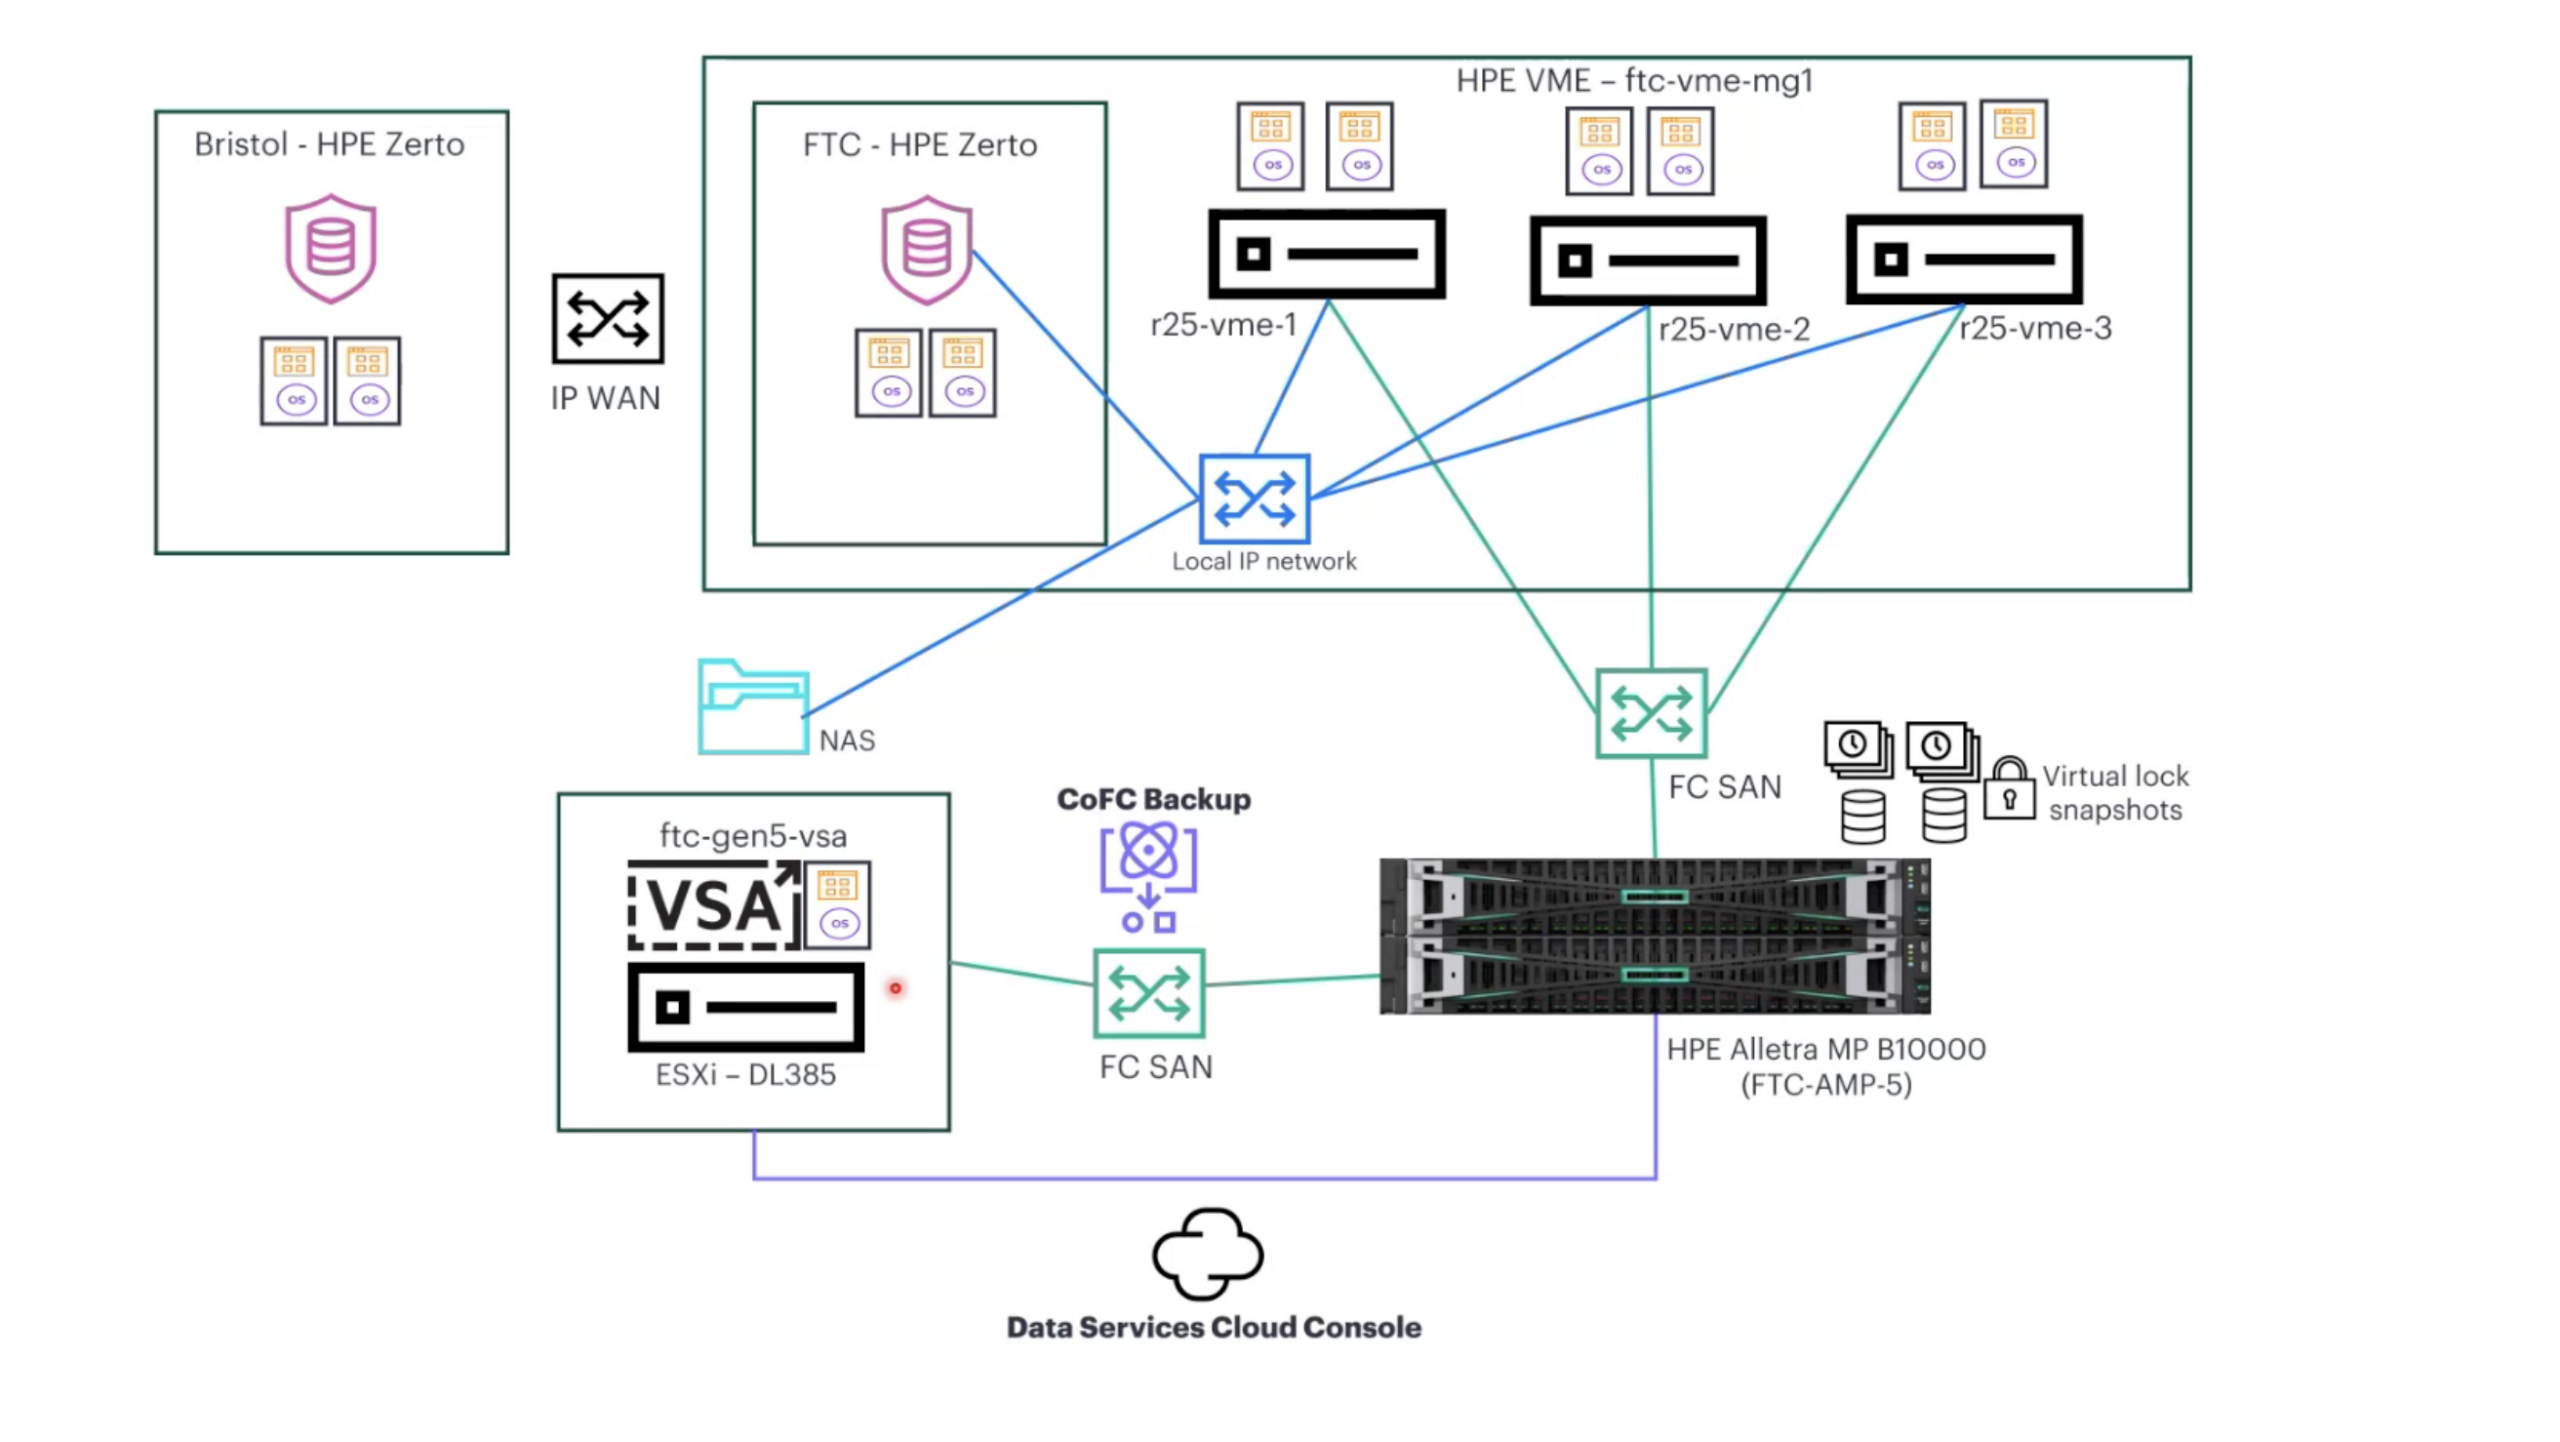
VME cluster အတွင်းတွင် HPE Zerto virtual machine များ လည်ပတ်နေပြီး၊ လက်ရှိတွင် ရိုးရာ VMware ပတ်ဝန်းကျင်တွင် Zerto ကို ဖြန့်ကျက်ထားသည့် အဖွဲ့အစည်းများနှင့် ဆင်တူစွာ configure လုပ်ထားသည်။ ဤနေရာတွင် အခြေခံ infrastructure သည် HPE VME ကိုအသုံးပြုသော်လည်း၊ operational flow နှင့် recovery functionality သည် VMware-based disaster recovery workflows များနှင့် အတွေ့အကြုံရှိသော administrator များအတွက် ရင်းနှီးနေဆဲဖြစ်သည်။
WAN ချိတ်ဆက်ထားသော ဒုတိယ Zerto ပတ်ဝန်းကျင်ကို UK ရှိ Bristol ဓာတ်ခွဲခန်းတွင် ရရှိနိုင်ပြီး Fort Collins မှ မိတ္တူကူးခြင်းကို ပံ့ပိုးပေးရန်အတွက် firewall စည်းမျဉ်းများနှင့် network path များ တပ်ဆင်ထားပါသည်။ ဤ topology ၏ ရည်ရွယ်ချက်မှာ multi-site recovery- စဉ်ဆက်မပြတ် မိတ္တူကူးခြင်းနှင့် ပထဝီဝင်အနေအထားအရ ခွဲခြားထားသော site များတစ်လျှောက် ဘေးအန္တရာယ်ကင်းရှင်းရေး orchestration ဖြစ်သည်။ ၎င်းသည် Fort Collins တွင် ကာကွယ်ထားသော workloads များကို primary site မရရှိနိုင်ပါက Bristol သို့ fail over လုပ်ခွင့်ပြုမည်ဖြစ်သည်။
ဤထိတွေ့ဆက်ဆံမှုအတွင်း HPE သည် bandwidth နှင့် အကွာအဝေးကန့်သတ်ချက်များကြောင့် Fort Collins တွင် Zerto replication ကို ဒေသတွင်းတွင် လုပ်ဆောင်ခဲ့ပြီး ဒုတိယ parallel VME cluster သည် cross-site flow အပြည့်အဝကို လုပ်ဆောင်ရန် မရရှိနိုင်သောကြောင့်ဖြစ်သည်။ Bristol ခြေထောက်ကို ဤနေရာတွင် ပြင်ဆင်သတ်မှတ်ထားပြီး ရရှိနိုင်သော infrastructure အဖြစ် မှတ်တမ်းတင်ထားပြီး ဤ session တွင် လုပ်ဆောင်သော cross-site failover အဖြစ် မဟုတ်ပါ။
ပတ်ဝန်းကျင်ရှိ သိုလှောင်မှုချိတ်ဆက်မှုကို workload ပေါ်မူတည်၍ IP နှင့် Fibre Channel ကွန်ရက်အကြား ပိုင်းခြားထားသည်။ FC SAN fabric သည် VME host များကို HPE Alletra MP B10000 platform နှင့် တိုက်ရိုက်ချိတ်ဆက်ပေးပြီး cluster တစ်လျှောက်ရှိ enterprise storage သို့ shared access ကို ပေးစွမ်းသည်။ B10000 သည် Catalyst ကို Fibre Channel မှတစ်ဆင့် StoreOnce Virtual Storage Appliance (VSA) သို့လည်း ပေးစွမ်းပြီး ၎င်းသည် array နှင့် backup target အကြား application-consistent backup များအတွက် အသုံးပြုသည့် လမ်းကြောင်းဖြစ်သည်။ Virtual Lock snapshots များသည် platform ပေါ်ရှိ ransomware resilience နှင့် immutability workflows များတွင် အဓိကအခန်းကဏ္ဍမှ ပါဝင်ပြီး Protect နှင့် Recover အပိုင်းများတွင် အသေးစိတ်ဖော်ပြထားသည်။
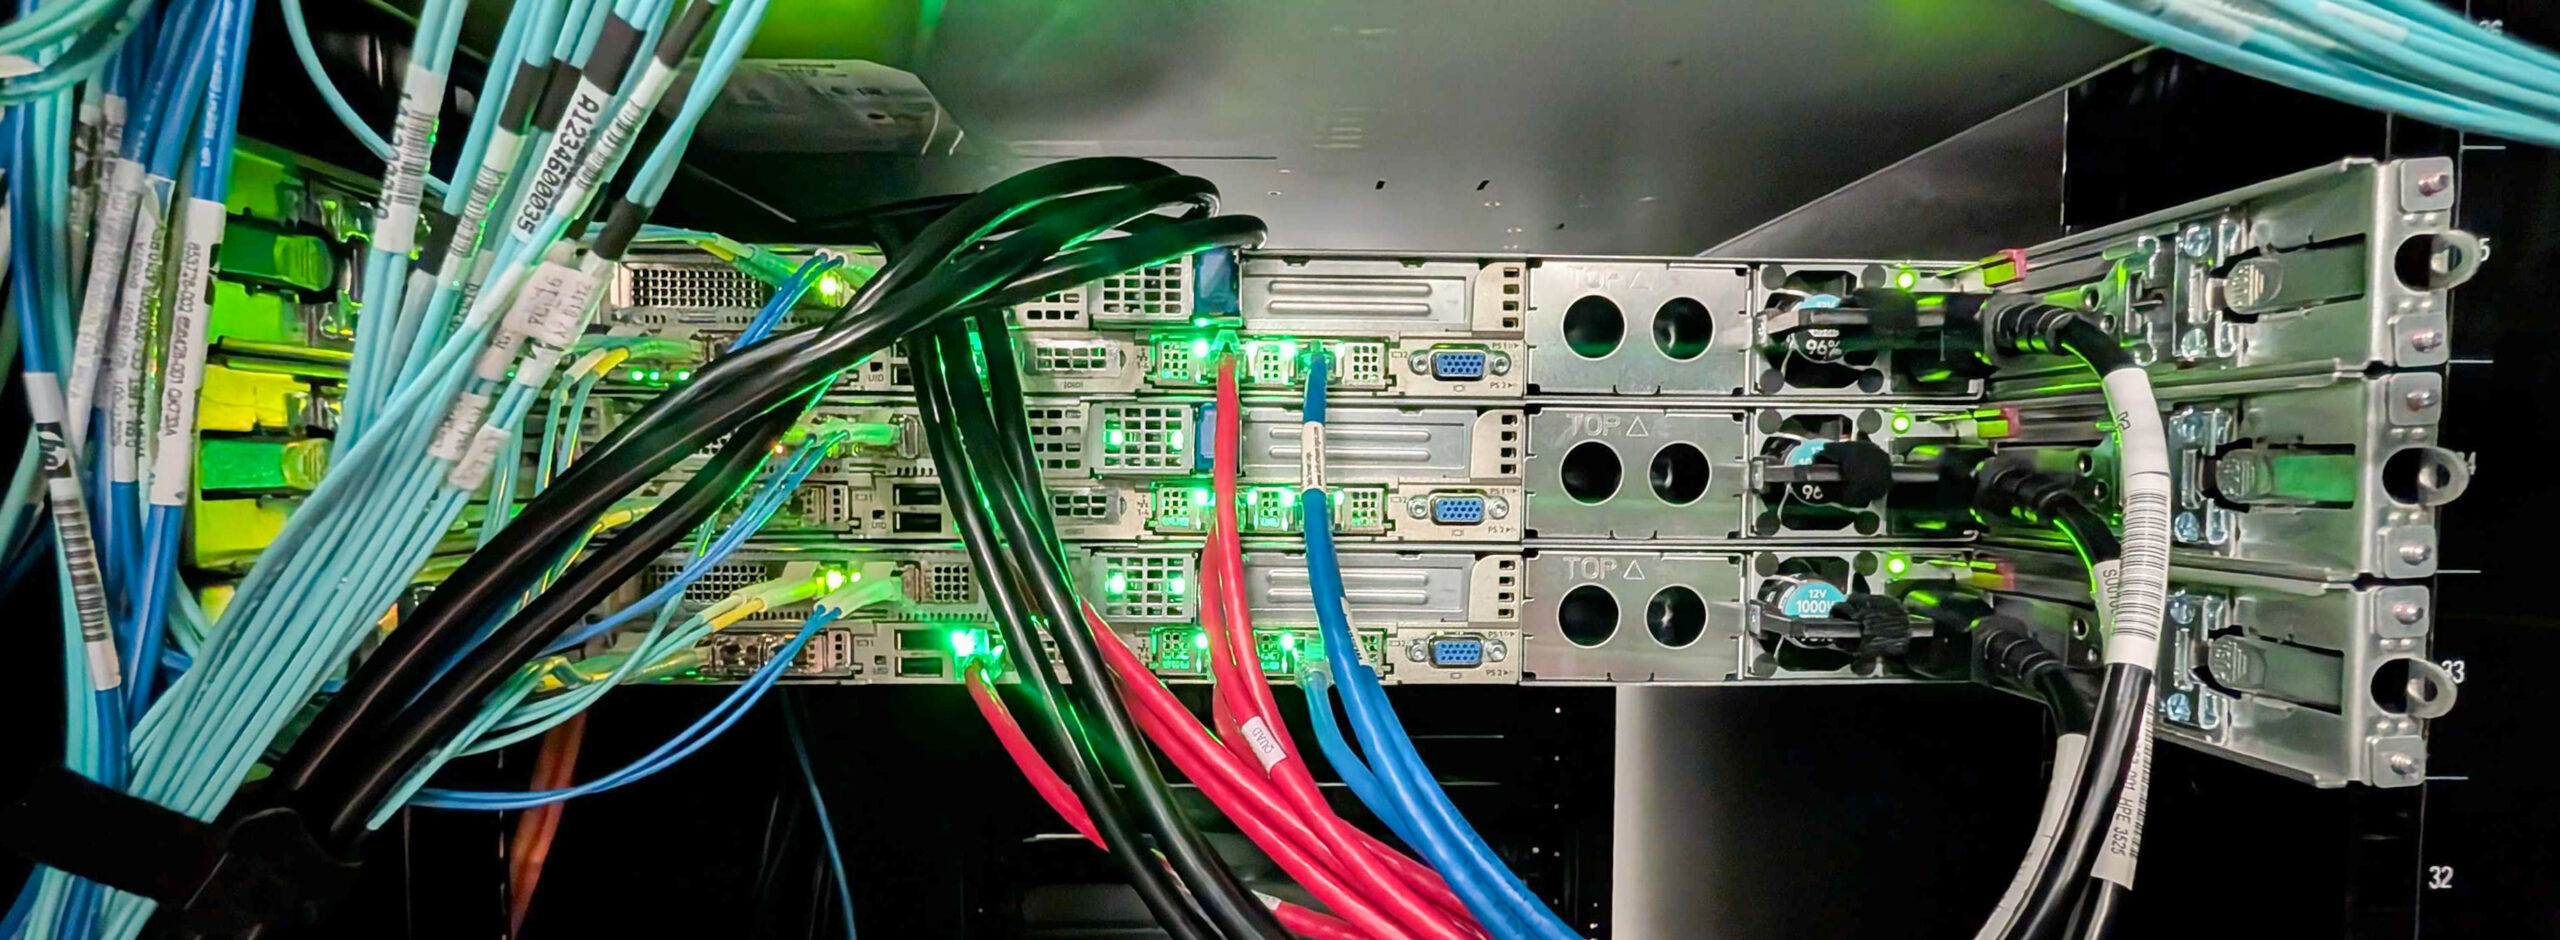
အရန်ကူးယူခြင်း အခြေခံအဆောက်အအုံအတွက်၊ HPE သည် ဓာတ်ခွဲခန်းတွင် တစ်ခုတည်းသော HPE server ပေါ်တွင် လုပ်ဆောင်နေသော StoreOnce Gen5 VSA ကို ဖြန့်ကျက်ထားသည်။ VSA သည် သီးသန့် appliance ကဲ့သို့ တူညီသော core StoreOnce လုပ်ဆောင်ချက်ကို ဖော်ထုတ်ပေးသည်။ Deduplication၊ backup target presentation၊ replication အပြုအမူနှင့် ပိုမိုကျယ်ပြန့်သော HPE data protection stack နှင့် ပေါင်းစပ်ခြင်းတို့သည် VSA အဖြစ် ဖြန့်ကျက်သည်ဖြစ်စေ၊ သီးသန့် hardware တွင် ဖြန့်ကျက်သည်ဖြစ်စေ အခြေခံအားဖြင့် အတူတူပင်ဖြစ်သည်။ VSA သည် ဓာတ်ခွဲခန်းများ၊ ဌာနခွဲရုံးများ၊ စမ်းသပ်မှုပတ်ဝန်းကျင်များနှင့် သေးငယ်သော ထုတ်လုပ်မှုအသုံးပြုမှုကိစ္စများအတွက် အလွန်သင့်လျော်သောကြောင့် ဤကျစ်လစ်သော သရုပ်ပြမှုကို ဖြန့်ကျက်ရန် လက်တွေ့ကျစေသည်။
ရုပ်ပိုင်းဆိုင်ရာ StoreOnce appliance သည် scale နှင့် throughput ထက်ကျော်လွန်သော အားသာချက်တစ်ခုရှိပြီး ဤစာတမ်းတွင် ဆန်းစစ်ထားသော ransomware context တွင် အထူးအရေးကြီးပါသည်။ VSA သည် hypervisor တွင် guest အဖြစ် run သည်။ attacker တစ်ဦးက virtualization layer ကို compromise လုပ်ပါက VSA backup target အပါအဝင် ၎င်းပေါ်ရှိ workload တိုင်းကို ရောက်ရှိနိုင်သည်။ ရုပ်ပိုင်းဆိုင်ရာ StoreOnce appliance တွင် ထိုကဲ့သို့သော dependency မရှိပါ။ ၎င်းသည် attacker တစ်ဦးက ဖြတ်သန်းရမည့် hypervisor ပြင်ပရှိ dedicated hardware ပေါ်တွင် run ပြီး attacker မှ မချိုးဖောက်ရသေးသော infrastructure ပေါ်တွင် backup of last resort ကို ထားရှိထားသည်။ cyber resilience design တွင် StoreOnce သည် ရေရှည် retention tier ဖြစ်သည့် production deployments များအတွက် physical appliance သည် ဤအကြောင်းပြချက်ကြောင့် ပိုမိုအားကောင်းသော ရွေးချယ်မှုဖြစ်သည်။
HPE Alletra MP စနစ်နှင့် StoreOnce VSA နှစ်ခုစလုံးကို HPE ၏ Data Services Cloud Console တွင် ထည့်သွင်းထားပြီး ဗဟိုချုပ်ကိုင်မှု၊ cloud-based စီမံခန့်ခွဲမှုနှင့် ပတ်ဝန်းကျင်တစ်လျှောက် မြင်သာမှုကို ပေးစွမ်းသည်။ Data Services Cloud Console မှတစ်ဆင့်၊ အခြေခံအဆောက်အအုံကို interface တစ်ခုတည်းမှ စောင့်ကြည့်ခြင်း၊ စီမံခန့်ခွဲခြင်းနှင့် ပိုမိုကျယ်ပြန့်သော HPE data services workflows များထဲသို့ ပေါင်းစပ်နိုင်ပြီး storage၊ backup နှင့် recovery လုပ်ဆောင်ချက်များကို ပေါင်းစပ်ပေးနိုင်သည်။
အုပ်ချုပ်ခြင်း- သင့်ဗျူဟာကို အကောင်အထည်ဖော်ခြင်း
HPE သည် သင်၏ အုပ်ချုပ်မှုအစီအစဉ်ကို မရေးသားပါ။ သင်၏အဖွဲ့အစည်း၊ သင်၏ အာမခံကုမ္ပဏီနှင့် သင်၏ ဥပဒေအဖွဲ့သည် မူဝါဒကို ရေးဆွဲရန် ရောက်ရှိကြသည်။ HPE သည် ထိုမူဝါဒကို အကောင်အထည်ဖော်ရန်၊ သက်သေပြရန်နှင့် ၎င်းနှင့် ကိုက်ညီသော စာရင်းစစ်ရန် ခွင့်ပြုသည့် interfaces (APIs၊ CLIs၊ Data Services Cloud Console နှင့် ထုတ်ဝေထားသော hardening guides) ကို ပံ့ပိုးပေးသည်။
အဲဒီခြားနားချက်က အရေးကြီးပါတယ်။ ဘာလို့လဲဆိုတော့ storage vendor အများစုက ဆန့်ကျင်ဘက်ကို တိတ်တဆိတ်ယူဆကြလို့ပါ။ သူတို့ဟာ အကောင်းဆုံးလုပ်ဆောင်မှုတွေအဖြစ် ဟန်ဆောင်ထားတဲ့ ထင်မြင်ယူဆချက်ရှိတဲ့ default တွေကို တင်ပို့ပြီး configuration drift ကို government signal အစား support problem တစ်ခုအဖြစ် သဘောထားပါတယ်။ B10000 က အဲဒီသဘောထားကို ပြောင်းပြန်လှန်ပစ်ပါတယ်။ administrative action တိုင်းကို မှတ်တမ်းတင်ထားပါတယ်။ policy နဲ့သက်ဆိုင်တဲ့ setting တိုင်းကို API ကနေတစ်ဆင့် ထုတ်ဖော်ပြသပါတယ်။ security syslog stream ကို organization ရဲ့ governance proof တွေရှိနေတဲ့ SIEM တစ်ခုတည်းကို feed လုပ်ဖို့ ဖွဲ့စည်းထားပါတယ်။ auditor တစ်ယောက်က သတ်မှတ်ထားတဲ့ရက်စွဲမှာ password policy ကို ဘယ်သူပြောင်းလဲလိုက်လဲလို့ မေးတဲ့အခါ အဖြေက estate မှာရှိတဲ့ တခြား controlled system တိုင်းလိုပဲ တူညီတဲ့ pane of glass ထဲမှာပဲ ရှိပါတယ်။
အုပ်ချုပ်မှုဆိုင်ရာ ဘာသာရပ်နှစ်ခုသည် သီးခြားခေါ်ယူမှုများ ထိုက်တန်ပါသည်။ ပထမတစ်ခုမှာ စည်းမျဉ်းစည်းကမ်းဆိုင်ရာ ညှိနှိုင်းမှုဖြစ်သည်။ B10000 ၏ စာရင်းစစ်မှတ်တမ်းတင်ခြင်းနှင့် SIEM ပေါင်းစပ်ဗိသုကာသည် EU ၏ Digital Operational Resilience Act နှင့် NIS2 ညွှန်ကြားချက်မှ လိုအပ်သော လုပ်ငန်းလည်ပတ်မှုထိန်းချုပ်မှုများကို ပံ့ပိုးပေးပြီး ထောက်လှမ်းခြင်း၊ တုံ့ပြန်မှုနှင့် ပြန်လည်ထူထောင်ရေးလုပ်ဆောင်ချက်များ၊ အဖြစ်အပျက်အစီရင်ခံခြင်းလုပ်ငန်းစဉ်များနှင့် ခေါင်းဆောင်မှုမှ မျှော်လင့်ထားသည့် အမှုဆောင်ကြီးကြပ်မှုမြင်သာမှုကို လွှမ်းခြုံထားသည်။ SIEM တွင် စာရင်းစစ်နှင့် လုံခြုံရေး telemetry ကို ဗဟိုချုပ်ကိုင်ခြင်းသည် ထိုတာဝန်ဝတ္တရားများကို လည်ပတ်စေသည်။ စာရင်းစစ်မြင်တွေ့ရန် မျှော်လင့်ထားသော ထိန်းချုပ်မှုများကို တပ်ဆင်ထားခြင်းမဟုတ်ပါ။ ၎င်းတို့သည် လုံခြုံရေးလည်ပတ်မှုစင်တာ (SOC) သည် ပလက်ဖောင်းကို နေ့စဉ်လည်ပတ်ရန် အသုံးပြုနေသည့် ထိန်းချုပ်မှုများဖြစ်သည်။
ဒုတိယအချက်ကတော့ အမှုဆောင်ကြီးကြပ်မှုပါ။ စည်းမျဉ်းစည်းကမ်းဆိုင်ရာ မူဘောင်တွေက ခေါင်းဆောင်ပိုင်းအနေနဲ့ သတင်းအချက်အလက်နဲ့ ဆက်သွယ်ရေးနည်းပညာ (ICT) ရဲ့ အန္တရာယ်ကို အချိန်နဲ့တပြေးညီ၊ စုစည်းထားတဲ့ မြင်သာမှုကို ပြသဖို့ ပိုမိုလိုအပ်လာပါတယ်။ ရောင်းချသူသီးသန့် ပံ့ပိုးမှုပေါ်တယ်နောက်ကွယ်မှာ သူ့ရဲ့စာရင်းစစ်လမ်းကြောင်းကို ဖုံးကွယ်ထားတဲ့ သိုလှောင်မှုအစုအဝေးဟာ အဲဒီလိုအပ်ချက်ကို ဖြည့်ဆည်းပေးနိုင်မှာ မဟုတ်ပါဘူး။ စာရင်းစစ်နဲ့ လုံခြုံရေးဖြစ်ရပ်တွေကို ဖောက်သည်ရဲ့ SIEM ထဲကို တိုက်ရိုက်စီးဆင်းစေတဲ့ သိုလှောင်မှုအစုအဝေးတစ်ခုဟာ ဒီလိုအပ်ချက်ကို ဖြည့်ဆည်းပေးနိုင်မှာ မဟုတ်ပါဘူး။ B10000 ကို ဒုတိယပုံစံအတွက် ဒီဇိုင်းထုတ်ထားပါတယ်။
ပလက်ဖောင်းသည် တိကျသောစွမ်းရည်များစွာကို ပံ့ပိုးပေးပါသည်။ မှတ်တမ်းတင်ထားသော မာကျောမှုလမ်းညွှန်ချက်များသည် စတင်သည့်အနေအထားကို သတ်မှတ်ပေးသည်။ အခန်းကဏ္ဍအခြေပြု ဝင်ရောက်ခွင့်ထိန်းချုပ်မှုများနှင့် နှစ်ထပ်ခွင့်ပြုချက်ယန္တရားများသည် တာဝန်များကို ခွဲဝေပေးပါသည်။ Multi-factor authentication ကို တည်ဆောက်ထားသည်။ Defense Information Systems Agency Security Technical Implementation Guide (DISA STIG) မာကျောမှုလမ်းညွှန်ချက်ကို လိုအပ်သောပတ်ဝန်းကျင်များအတွက် ထုတ်ဝေထားသည်။ လုံခြုံရေး syslog stream သည် အုပ်ချုပ်မှုနှင့်သက်ဆိုင်သော လုပ်ဆောင်ချက်တိုင်းကို မေးမြန်းနိုင်သောဖြစ်ရပ်တစ်ခုအဖြစ်သို့ ပြောင်းလဲပေးသည်။ အစီအစဉ်သည် ဖောက်သည်၏တာဝန်ဖြစ်သည်။ ကိရိယာတန်ဆာပလာများသည် ပလက်ဖောင်း၏တာဝန်ဖြစ်သည်။
ခွဲခြားသတ်မှတ်ပါ- ပလက်ဖောင်းကို ယုံကြည်ပါ
NIST CSF 2.0 ဘောင်အတွင်း ခွဲခြားသတ်မှတ်ခြင်းသည် အဖွဲ့အစည်းတွင် မည်သည့်အရာများရှိသည်၊ ၎င်းဘယ်ကလာသည်၊ ၎င်းသယ်ဆောင်လာသောအန္တရာယ်များကို နားလည်ခြင်းနှင့်သက်ဆိုင်သည်။ သိုလှောင်မှုပလက်ဖောင်းတစ်ခုအတွက်၊ ၎င်းသည် ထောက်ပံ့ရေးကွင်းဆက်၏ တည်တံ့ခိုင်မြဲမှု၊ လုံခြုံသော ဖွံ့ဖြိုးတိုးတက်မှုလုပ်ငန်းစဉ်များနှင့် အတည်ပြုနိုင်သော စတင်အနေအထားကို ဆိုလိုသည်။
HPE ရဲ့ ဟာ့ဒ်ဝဲနဲ့ ဆော့ဖ်ဝဲ ထောက်ပံ့ရေးကွင်းဆက်ဟာ အခြေခံအုတ်မြစ်ပါ။ အစိတ်အပိုင်းတွေကို စစ်ဆေးပြီးသား လမ်းကြောင်းတွေကနေ ရယူပြီး၊ firmware ကို လက်မှတ်ရေးထိုးထားပြီး၊ ပလက်ဖောင်းတွေကို လက်ခံရရှိတဲ့အဖွဲ့က ပို့ဆောင်မှုစာရင်းတွေနဲ့ တိုက်ဆိုင်စစ်ဆေးနိုင်တဲ့ ခိုးယူမှုကင်းတဲ့ ထုပ်ပိုးမှုနဲ့ တံဆိပ်တွေနဲ့အတူ ပို့ဆောင်ပေးပါတယ်။ ထောက်ပံ့ရေးကွင်းဆက် အကဲဖြတ်ခြင်းဟာ HPE Cybersecurity Center of Excellence က စက်ရုံကနေ တစ်ပတ်အတွင်း ထွက်ခွာတဲ့ B10000 ဟာ နောက်ထပ်တစ်ပတ်အတွင်း ထွက်ခွာတဲ့ B10000 နဲ့ တူညီတဲ့ မူရင်းရင်းမြစ်ရှိမရှိ အတည်ပြုဖို့ အသုံးပြုတဲ့ မှတ်တမ်းတင်ထားတဲ့ လုပ်ငန်းစဉ်တစ်ခုပါ။
လုံခြုံသော ဖွံ့ဖြိုးတိုးတက်ရေး လုပ်ငန်းစဉ်များသည် ထိုကွင်းဆက်ကို ဆော့ဖ်ဝဲလ်ထဲသို့ တိုးချဲ့ထားသည်။ B10000 လည်ပတ်မှုစနစ်သည် အတွင်းပိုင်း အနီရောင်အဖွဲ့ လေ့ကျင့်ခန်းများနှင့် ပြင်ပထိတွေ့ဆက်ဆံမှုများ အပါအဝင် ဖွဲ့စည်းတည်ဆောက်ထားသော ထိုးဖောက်မှုစမ်းသပ်မှုကို ဖြတ်သန်းပြီး တွေ့ရှိချက်များကို ထုတ်ဝေမှု လည်ပတ်မှုသို့ ပြန်လည်ထည့်သွင်းသည်။ Identify သည် install လုပ်ချိန်တွင် ပြီးမြောက်သော တစ်ကြိမ်တည်းသော လုပ်ဆောင်ချက် မဟုတ်ပါ။ ပထမနေ့တွင် ယုံကြည်ရသော ပလက်ဖောင်းသည် ၄၀၀ နေ့တွင် ရှိနေသော ပလက်ဖောင်း ဖြစ်နေဆဲဖြစ်ကြောင်း ဆက်လက်အတည်ပြုခြင်း ဖြစ်သည်။ B10000 သည် ထိုအတည်ပြုချက်ကို ဖွင့်ပေးသည့် artifacts (လက်မှတ်ထိုးထားသော firmware၊ hash-verified downloads၊ hardening guides၊ လုံခြုံသော ဖွံ့ဖြိုးတိုးတက်ရေး စာရွက်စာတမ်းနှင့် audit log stream) များကို ပံ့ပိုးပေးသည်။ လုံခြုံရေးအဖွဲ့သည် ထို artifacts များဖြင့် လုပ်ဆောင်သည်မှာ လုံခြုံရေးအဖွဲ့၏ ဆုံးဖြတ်ချက်ဖြစ်သည်။
ကာကွယ်ပါ- ကိုယ်ဟန်အနေအထားကို ထိန်းသိမ်းခြင်း
B10000 ရှိ ကာကွယ်မှုသည် ယန္တရားလေးခုပေါ်တွင် မူတည်သည်- မပြောင်းလဲနိုင်သော Virtual Lock snapshot အချိန်ဇယားဆွဲခြင်း၊ array snapshots နှင့် hypervisor snapshots များကို ရည်ရွယ်ချက်ရှိရှိ ခွဲခြားခြင်း၊ array-native Remote Copy နှင့် Zerto နှစ်မျိုးလုံးမှတစ်ဆင့် ဒုတိယ site သို့ မိတ္တူကူးခြင်းနှင့် audit log stream မှတစ်ဆင့် စဉ်ဆက်မပြတ် drift detection တို့ဖြစ်သည်။
မပြောင်းလဲနိုင်သော Virtual Lock လျှပ်တစ်ပြက်အချိန်ဇယားဆွဲခြင်း
Virtual Lock snapshot များကို array တွင် သတ်မှတ်ထားသော အချိန်ဇယားဖြင့် ဖန်တီးထားပြီး B10000 သိုလှောင်မှုပလက်ဖောင်းမှ တိုက်ရိုက်အကောင်အထည်ဖော်ပါသည်။ snapshot များသည် ၎င်းတို့၏ configure လုပ်ထားသော retention window တစ်လျှောက်လုံးတွင် မပြောင်းလဲနိုင်ဘဲ ဖတ်ရှုရန်သာဖြစ်ပြီး သက်တမ်းကုန်ဆုံးသည်အထိ ပြုပြင်မွမ်းမံခြင်း သို့မဟုတ် ဖျက်ခြင်းကို တားဆီးပေးပါသည်။ ကာကွယ်ထားသော snapshot များအပေါ် အုပ်ချုပ်ရေးဆိုင်ရာလုပ်ဆောင်ချက်များကို audit log တွင် မှတ်တမ်းတင်ထားသည်။ ၎င်းတို့ကို ပြင်ပ SIEM ပလက်ဖောင်းများသို့ ပေးပို့နိုင်ပြီး ကာကွယ်ထားသော recovery point များအပေါ် ဖျက်ရန်ကြိုးပမ်းမှုများအပါအဝင် မူဝါဒချိုးဖောက်ရန်ကြိုးပမ်းမှုများကို မြင်သာစေပါသည်။
B10000 snapshots များနှင့် VME snapshots များ
ဤပတ်ဝန်းကျင်ရှိ လျှပ်တစ်ပြက်ဓာတ်ပုံများသည် နေရာနှစ်ခုမှ လာပြီး မူဝါဒဒီဇိုင်းသည် ၎င်းတို့ကို ထူးခြားစွာထားရှိခြင်းအပေါ် မူတည်ပါသည်။
B10000-စီစဉ်ထားသော snapshot များသည် မပြောင်းလဲနိုင်ဘဲ ဖတ်ရှုရုံသာဖြစ်ပြီး Virtual Lock ထိန်းသိမ်းမှုဖြင့် ထိန်းချုပ်ထားသည်။ hypervisor အဆင့်တွင် HPE Morpheus VM Essentials မှ ရိုက်ကူးထားသော VME snapshot များသည် ပြောင်းလဲနိုင်ပြီး VM-level လည်ပတ်မှုလုပ်ငန်းစဉ်များအတွက် ဖတ်ရှု-ရေးသားနိုင်ပါသည်။
တိုက်ခိုက်သူတစ်ဦးသည် hypervisor ကို ဝင်ရောက်ခွင့်ရရှိပါက VME snapshot များကို ဝင်ရောက်အသုံးပြုနိုင်မည်ဖြစ်သည်။ Virtual Lock snapshot များကိုမူ ဝင်ရောက်၍မရပါ။ Virtual Lock အချိန်ဇယားသည် retention floor ကို သတ်မှတ်ပေးသည်။ VME snapshot များသည် ၎င်းအပေါ်ရှိ operational layer ကို ဖြည့်ပေးသည်။
မိတ္တူကူးခြင်း- array-native နှင့် application-level
မူလဆိုက်ရှိ Virtual Lock snapshot သည် site-level events များမှ ကာကွယ်မှုမပေးဘဲ၊ ဗိသုကာလက်ရာက ၎င်းကိုဖြေရှင်းရန် ကွဲပြားသော replication path နှစ်ခုကို ပေးပါသည်။ ပထမတစ်ခုမှာ array တွင် မူလဖြစ်သည်- B10000 Remote Copy သည် volumes များကို အခြားဆိုက်ရှိ ဒုတိယ B10000 သို့ asynchronously replicate လုပ်ပြီး၊ target ရှိ Virtual Lock snapshot schedules များနှင့် ပေါင်းစပ်လိုက်သောအခါ၊ hypervisor သို့မဟုတ် မည်သည့် application-layer software ပေါ်တွင်မျှ မှီခိုခြင်းမရှိသော မပြောင်းလဲနိုင်သော၊ ရုပ်ပိုင်းဆိုင်ရာအရ သီးခြား vault တစ်ခုကို ဖြစ်ပေါ်စေပါသည်။ ဒုတိယတစ်ခုမှာ Zerto ဖြစ်ပြီး၊ application level တွင် near-synchronous replication နှင့် continuous journal logging ဖြင့် လုပ်ဆောင်ပြီး Recover အပိုင်းတွင်ဖော်ပြထားသော granular, low recovery point objective (RPO) recovery path ကို ပေးပါသည်။
ဒီနှစ်ခုက မလိုအပ်ဘဲ ဖြည့်စွက်ပေးပါတယ်။ Remote Copy က site တစ်လျှောက်မှာ array-enforced immutability guarantees တွေကို ထိန်းသိမ်းပေးပြီး Zerto ကတော့ checkpoint granularity နဲ့ orchestrated VM-level failover တွေကို ပံ့ပိုးပေးပါတယ်။ ဒီ engagement မှာ topology ကို Fort Collins မှ HPE ရဲ့ Bristol, UK စက်ရုံအထိ Zerto replication ကို support လုပ်ဖို့ configure လုပ်ခဲ့ပေမယ့် test session အတွင်းမှာ bandwidth နဲ့ parallel-cluster ကန့်သတ်ချက်တွေကြောင့် Fort Collins မှာ locally replication ကို run လုပ်ခဲ့ပါတယ်။ Bristol leg ကို demonstrated cross-site recovery အနေနဲ့ မဟုတ်ဘဲ available topology နဲ့ follow-up activity အနေနဲ့ အသုံးပြုထားပါတယ်။
ဖွဲ့စည်းပုံ ရွေ့လျားမှု ထောက်လှမ်းခြင်း
hardening လမ်းညွှန်ချက်သည် baseline တစ်ခုကို သတ်မှတ်ပေးသည်။ စဉ်ဆက်မပြတ် audit log stream သည် SIEM အား baseline သည် drift မဖြစ်သေးကြောင်း အချိန်နှင့်တပြေးညီ အတည်ပြုနိုင်စေပါသည်။ Password policy ပြောင်းလဲမှုများ၊ lockout policy ပြောင်းလဲမှုများ၊ အကောင့်အသစ်များ၊ role elevations များ၊ schedule modifications များနှင့် replication target changes များအားလုံးကို queryable event များအဖြစ် ပေါ်လာစေသည်။ lab environment တွင် SIEM မပါဝင်သောကြောင့် ဤ engagement တွင် drift detection ကို centralized correlation tool တွင်မဟုတ်ဘဲ B10000 audit log level တွင် တွေ့ရှိရသည်။ SIEM တပ်ဆင်ထားသော customer environment တွင်၊ တူညီသော audit event များကို Detect section တွင်ဖော်ပြထားသော syslog integration မှတစ်ဆင့် SIEM သို့ feed လုပ်သည်။
ထောက်လှမ်းခြင်း- မြင်နိုင်စွမ်းနှင့် အစောပိုင်းသတိပေးချက်
B10000 တွင် သိုလှောင်မှု I/O ပုံစံများကို အချိန်နှင့်တပြေးညီ စောင့်ကြည့်ပေးပြီး array သို့ ရေးသားရာတွင် ကြီးမားသော encryption ၏ စာရင်းအင်းဆိုင်ရာ လက်မှတ်ပေါ်လာသည့်အခါ သတိပေးချက်တစ်ခု ထုတ်ပေးသည့် built-in ransomware ထောက်လှမ်းအင်ဂျင်တစ်ခု ပါရှိသည်။ HPE Cybersecurity Center of Excellence သည် ထိပ်တန်း ransomware မျိုးကွဲ ၁၀၀ ကျော်နှင့် အင်ဂျင်ကို အတည်ပြုခဲ့သည်။
VME ဘက်မှ ဒေတာသိုလှောင်မှုတစ်ခုချင်းစီအလိုက် ထောက်လှမ်းခြင်းကို ဖွင့်ထားသည်။ VME တွင် B10000 သိုလှောင်မှုဆာဗာနှင့် နှိုင်းယှဉ်၍ ဒေတာသိုလှောင်မှုကို ဖန်တီး သို့မဟုတ် တည်းဖြတ်သည့်အခါ၊ Ransomware ထောက်လှမ်းမှု ခလုတ်ကို ထိုဒေတာသိုလှောင်မှုတွင် ပံ့ပိုးပေးထားသော volume တိုင်းအတွက် မူရင်းအားဖြင့် ဖွင့်ထားပြီး၊ ဖန်တီးပြီးနောက် volume တစ်ခုချင်းစီအတွက် စိတ်ကြိုက်ပြင်ဆင်မှုကို ရရှိနိုင်ပါသည်။ ဤစွမ်းရည်သည် B10000 OS ဗားရှင်း 10.5.0 သို့မဟုတ် နောက်ပိုင်းဗားရှင်း လိုအပ်ပါသည်။ Fort Collins ဓာတ်ခွဲခန်းတွင်၊ ftc-vme-mg1 ဒေတာသိုလှောင်မှုကို Fibre Channel မှတစ်ဆင့် FTC-AMP-5 B10000 သို့ ချိတ်ဆက်ရန် ပြင်ဆင်ထားပြီး ransomware ထောက်လှမ်းမှုကို ဖွင့်ထားပြီး၊ ၎င်းသည် ဤအပိုင်း၏ နောက်ပိုင်းတွင် လည်ပတ်သော အတုယူထားသော ransomware အတွက် အသုံးပြုသည့် ပြင်ဆင်မှုဖြစ်သည်။
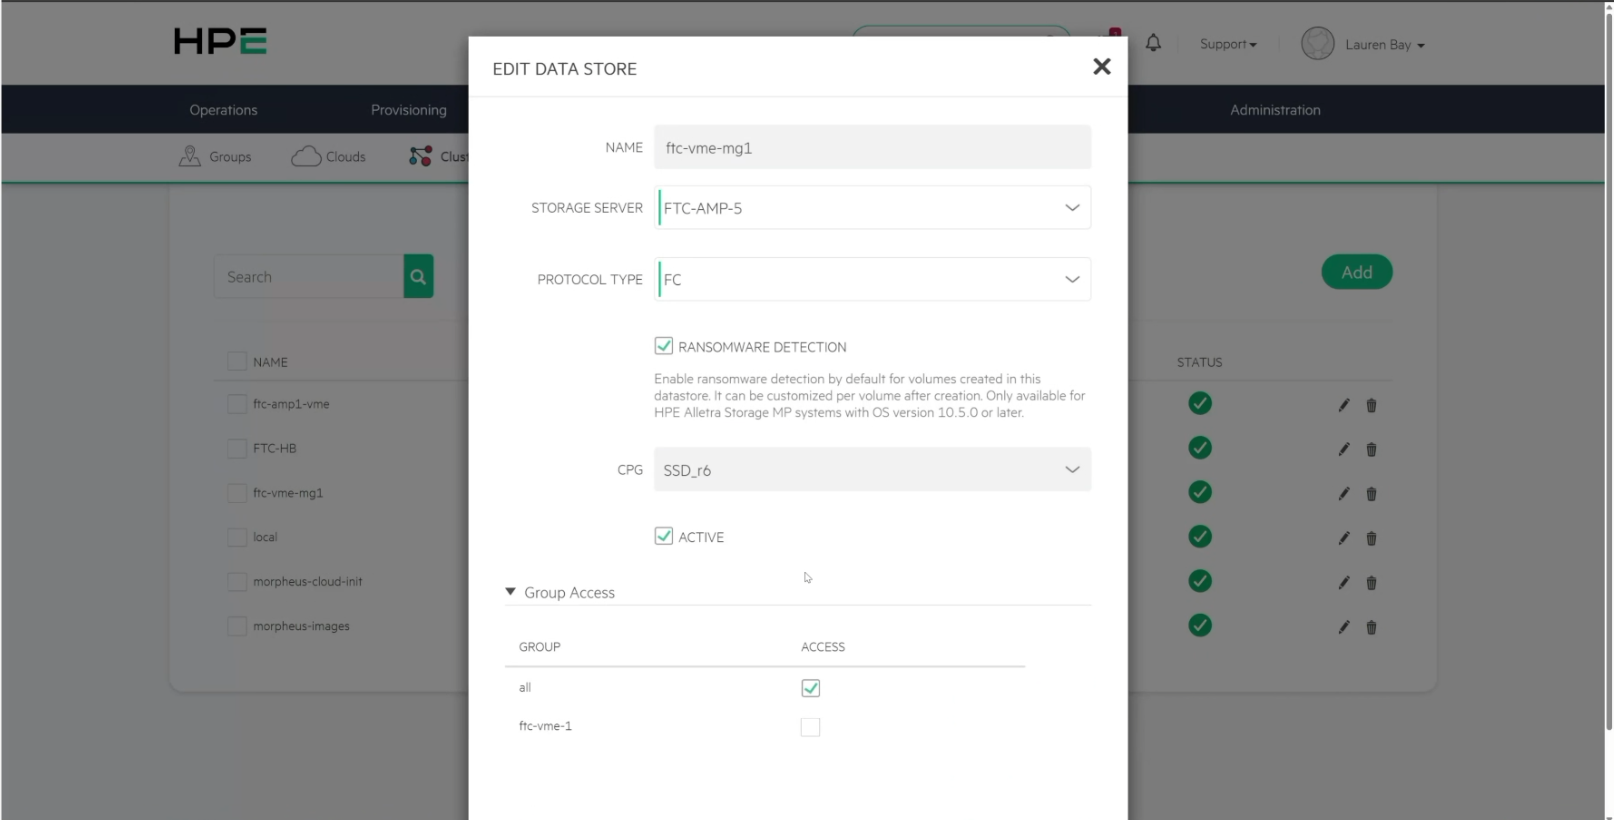
Ransomware Detection ကိုဖွင့်ထားပြီး Fibre Channel မှတစ်ဆင့် FTC-AMP-5 B10000 တွင် ftc-vme-mg1 ဒေတာစတိုးကိုပြသသည့် VME ဒေတာစတိုးဖွဲ့စည်းပုံ။
B10000 သည် storage array ပေါ်တွင် system-wide ransomware detection မူဝါဒများကိုလည်း တိုက်ရိုက်ပံ့ပိုးပေးသောကြောင့် administrator များသည် protected volumes များတစ်လျှောက် global detection sensitivity နှင့် automated snapshot retention behavior ကို သတ်မှတ်နိုင်စေပါသည်။ အောက်တွင်ပြထားသည့်အတိုင်း Fort Collins ပတ်ဝန်းကျင်တွင် array-level ransomware detection မူဝါဒကို low-confidence sensitivity profile နှင့် automatic snapshot retention ကို configure လုပ်၍ enable လုပ်ထားသည်။ ၎င်းသည် VME ရှိ per-data-store enablement ထက်ကျော်လွန်၍ အပိုကာကွယ်မှုအလွှာတစ်ခုကို ပေးစွမ်းပြီး တစ်ဦးချင်း volumes များကို မည်သို့ provision လုပ်သည်ဖြစ်စေ platform level တွင် detection engine ကို တသမတ်တည်း enable လုပ်ထားကြောင်း သေချာစေသည်။
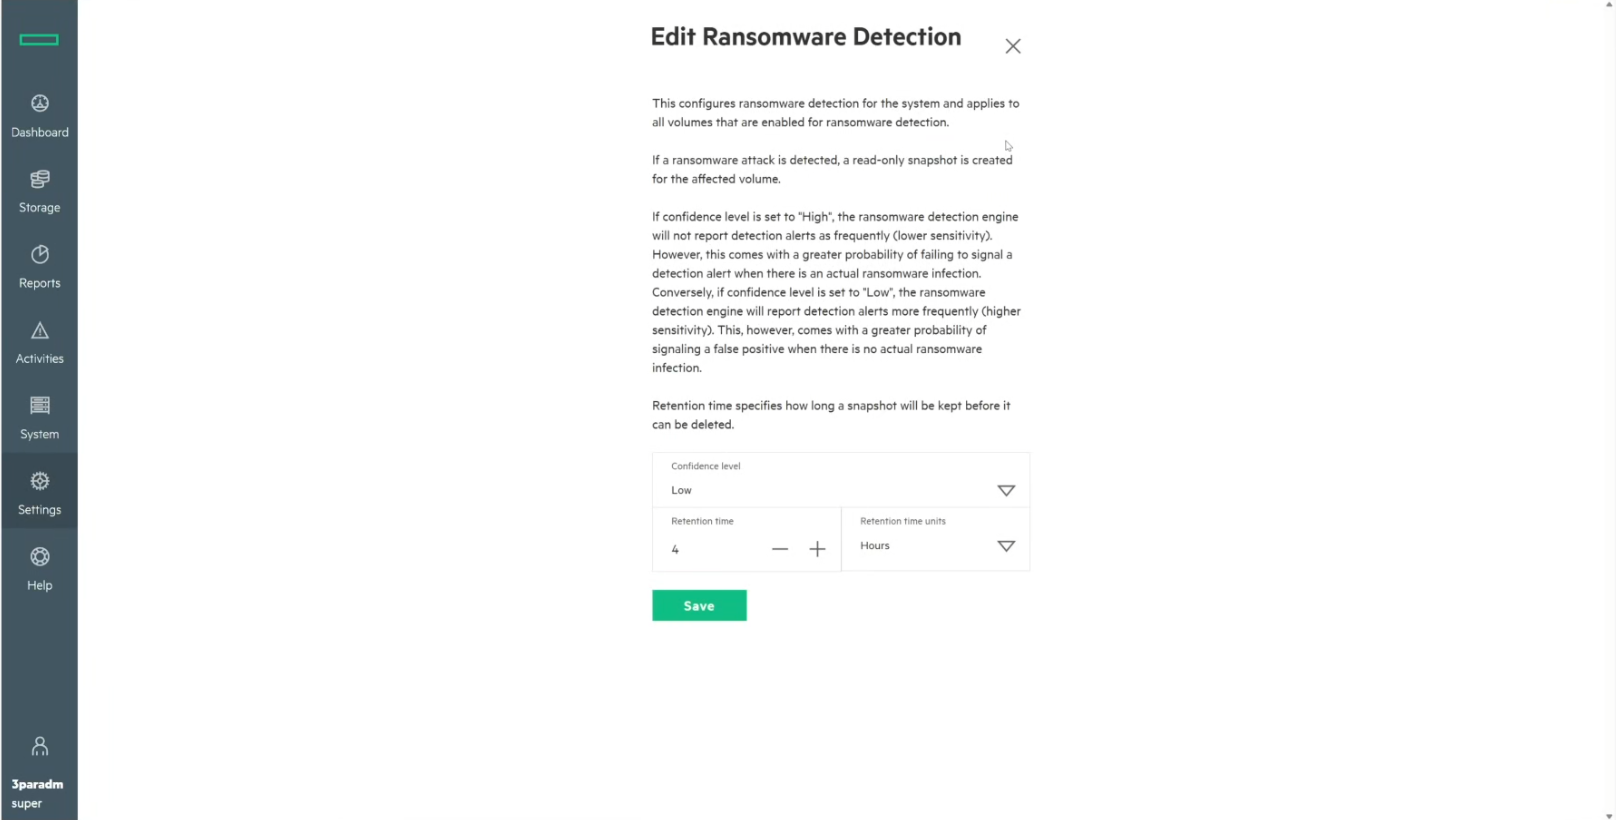
နှစ်ခုစလုံးအတွက် ထောက်လှမ်းမှုယုတ္တိဗေဒသည် entropy-based ဖြစ်သည်။ block level တွင် encrypted data ဖြစ်သည့် random data တွင် entropy မြင့်မားသည်။ compressed လုပ်ထားသည့်တိုင် တရားဝင် workload data တွင် engine မှတ်မိသောဖွဲ့စည်းပုံရှိသည်။ engine သည် CuSum entropy တွက်ချက်မှုကို အသုံးပြု၍ incoming write များတွင် disorder ကို သတ်မှတ်ထားသော baseline နှင့် နှိုင်းယှဉ်လျှင် တိုင်းတာသည်။ baseline ကို training window တစ်ခုအတွင်း volume အသစ်တစ်ခုကို ဦးစွာကာကွယ်ပြီးနောက် rolling one-hour I/O profile ဖြင့် ထိန်းသိမ်းထားသောကြောင့် တရားဝင် workload shift များသည် false positives များကို မဖြစ်ပေါ်စေပါ။ entropy သည် baseline မှ statistically significant margin ဖြင့် ထွက်ခွာသွားသောအခါ engine သည် volume ကို flag လုပ်သည်။
SOC အတွက် အဓိကအချက်မှာ ၎င်းသည် endpoint ကာကွယ်မှုအတွက် အစားထိုးခြင်းမဟုတ်ဘဲ ပတ်ဝန်းကျင်အတွက် နောက်ဆုံးခံစစ်အဖြစ် ဆောင်ရွက်သည့် encryption-detection engine တစ်ခုဖြစ်ခြင်းပင်ဖြစ်သည်။ endpoint သည် ransomware ကို ဦးစွာဖမ်းမိသင့်သည့်နေရာဖြစ်သည်။ B10000 သည် endpoint လွတ်သွားသည့်အရာကို ဖမ်းမိသည်။
SIEM ပေါင်းစပ်မှု
ပေါင်းစပ်မှုသည် ရည်ရွယ်ချက်ရှိရှိဖြင့် ရောင်းချသူ-မခွဲခြားပါ။ HPE ၏ အခန်းကဏ္ဍမှာ B10000 သည် အဖွဲ့အစည်းတစ်ခုမှ လုပ်ဆောင်ပြီးဖြစ်သော မည်သည့် SIEM သို့မဆို audit နှင့် security log data များကို feed လုပ်နိုင်ရန် အခြေခံလုပ်ငန်းနှင့် tool များကို ပံ့ပိုးပေးရန်ဖြစ်ပြီး၊ customer များကို HPE နှစ်သက်သော tool တစ်ခုတည်းဆီသို့ လမ်းညွှန်ပေးမည့်အစားဖြစ်သည်။ detection alerts များနှင့် audit events များကို security syslog stream မှတစ်ဆင့် export လုပ်သည်။ Fluentd-based aggregator HPE သည် GitHub တွင် publish လုပ်သည် raw syslog message ကိုယူပြီး Elastic Common Schema သို့ normalize လုပ်ကာ event ကို “event.kind: alert” နှင့် “event.severity: high” ကဲ့သို့သော field များဖြင့် tag လုပ်သောကြောင့် receiving platform ၏ လက်ရှိ rule engine သည် custom parsing မလုပ်ဘဲ ကောက်ယူသည်။ အရေးကြီးသော ခြားနားချက်မှာ ဤ data သည် ခေတ်မီ SIEM များနှင့် တွဲဖက်အသုံးပြုနိုင်ရုံသာမက active ဖြစ်သည်။ log archive တွင် စောင့်ဆိုင်းနေမည့်အစား automated alerts များနှင့် downstream responses များကို လှုံ့ဆော်ရန် ဖွဲ့စည်းတည်ဆောက်ထားသည်။ Elastic Security နှင့် CrowdStrike Falcon Next-Gen SIEM တို့သည် HPE မှ အတိအလင်း အတည်ပြုထားသော ပလက်ဖောင်းများဖြစ်ပြီး open syslog format ကြောင့် Microsoft Sentinel နှင့် အခြားခေတ်မီ SIEM များကို နှိုင်းယှဉ်နိုင်သော အားထုတ်မှုဖြင့် onboard လုပ်နိုင်သည်။
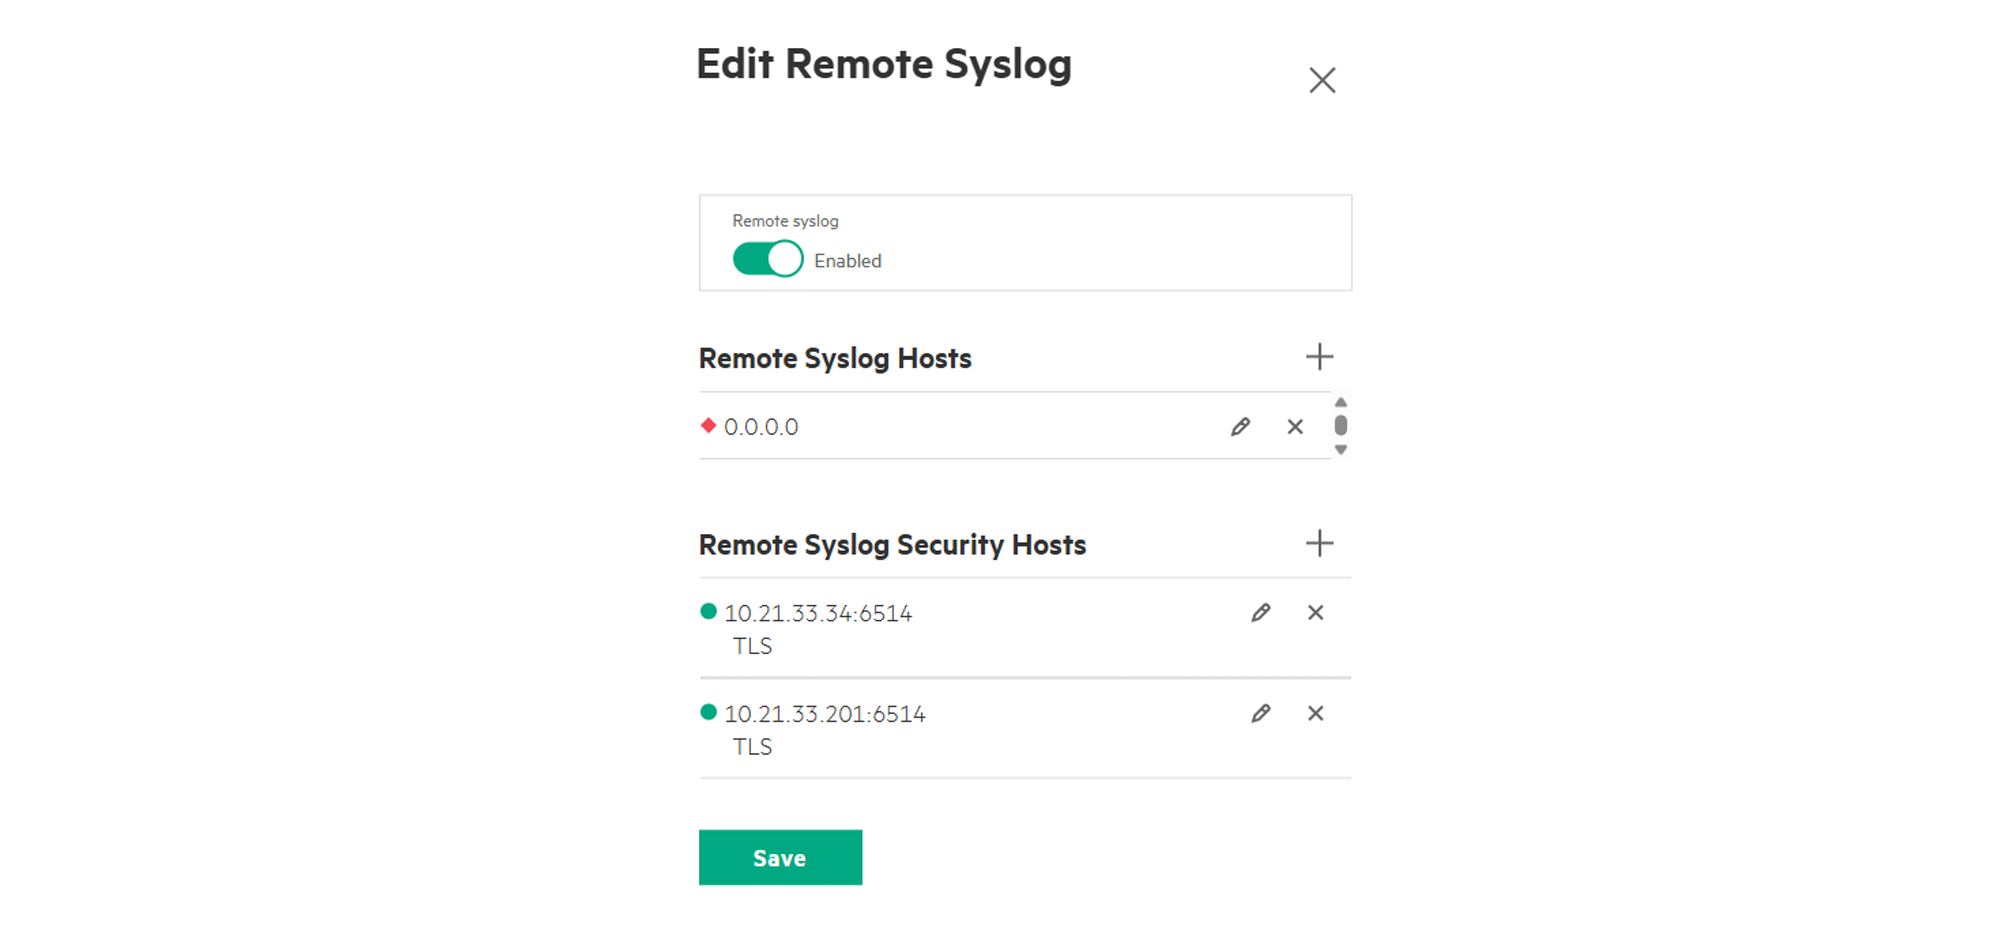
Windows host ပေါ်တွင် တုပထားသော ransomware
HPE Fort Collins ဓာတ်ခွဲခန်းကို အဝေးမှ စမ်းသပ်နေစဉ်အတွင်း၊ B10000 ရှိ Virtual Lock-protected volume နှင့် ချိတ်ဆက်ထားသော Windows host ကို simulated ransomware workload တစ်ခုဖြင့် လုပ်ဆောင်ခဲ့သည်။ simulation သည် တကယ့် malware မသုံးဘဲ ransomware encryption event ၏ လက္ခဏာဖြစ်သော high-entropy write pattern ကို ထုတ်လုပ်ပေးသည့် controlled encryption script တစ်ခုကို လုပ်ဆောင်ခဲ့သည်။
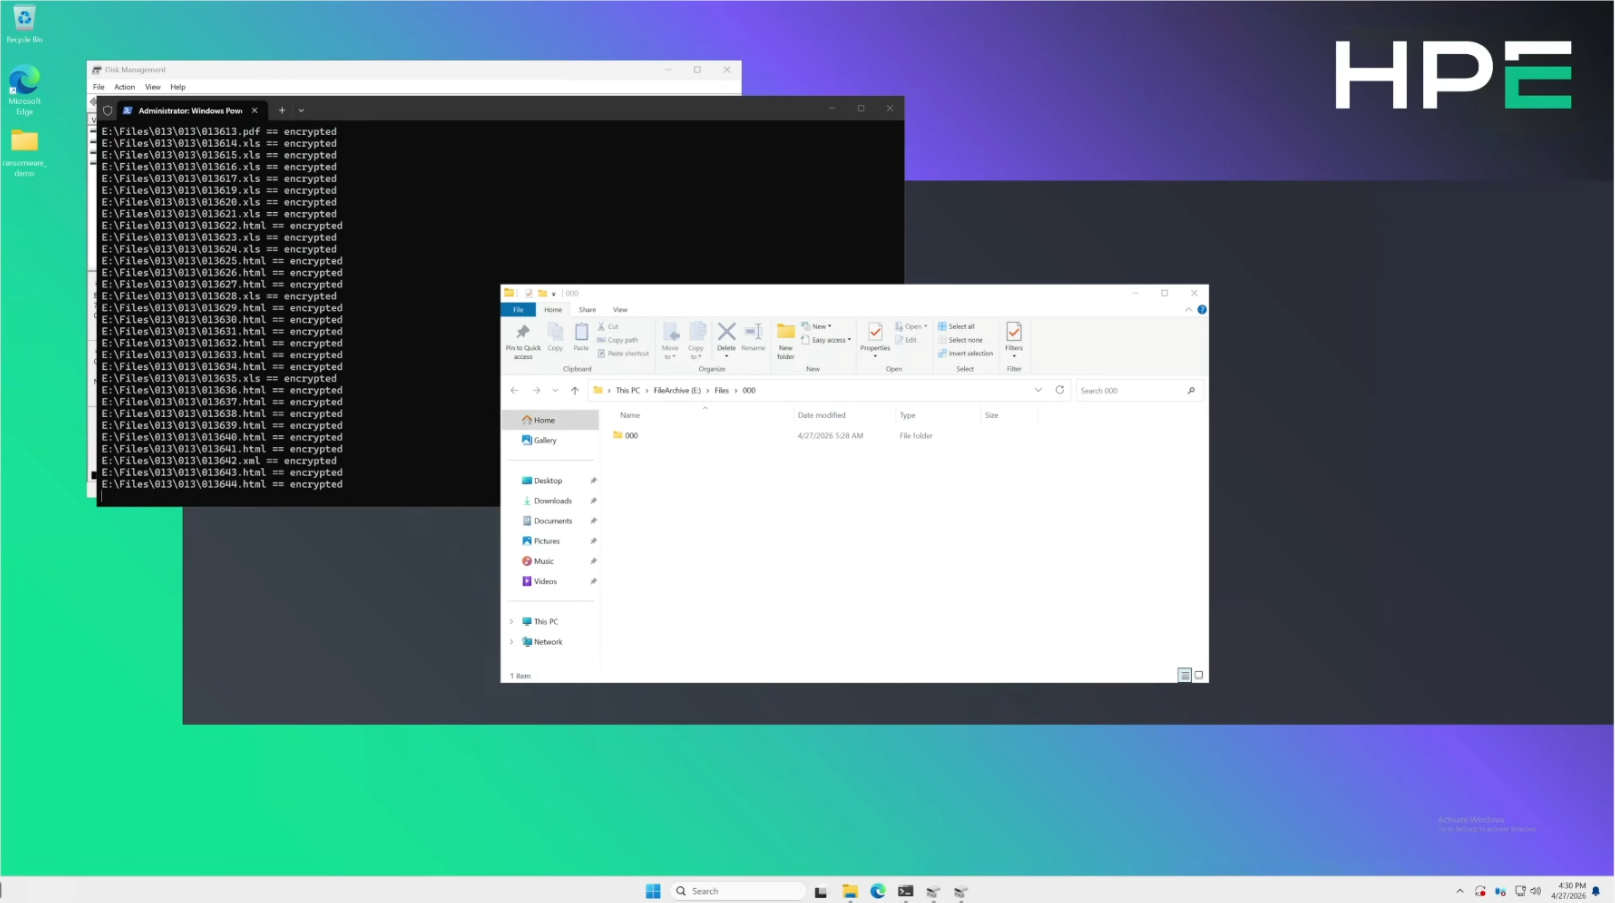
B10000 ထောက်လှမ်းအင်ဂျင်သည် encryption script သည် volume သို့ရေးသားရန်စတင်ပြီး လေးမိနစ်မှ ငါးမိနစ်အတွင်း သတိပေးချက်ကို ထုတ်ပြန်ခဲ့သည်။ B10000 management console တွင် သတိပေးချက်ပေါ်လာပြီး ထိခိုက်ခံရသော volume ကို ဖော်ထုတ်နိုင်ခဲ့သည်။
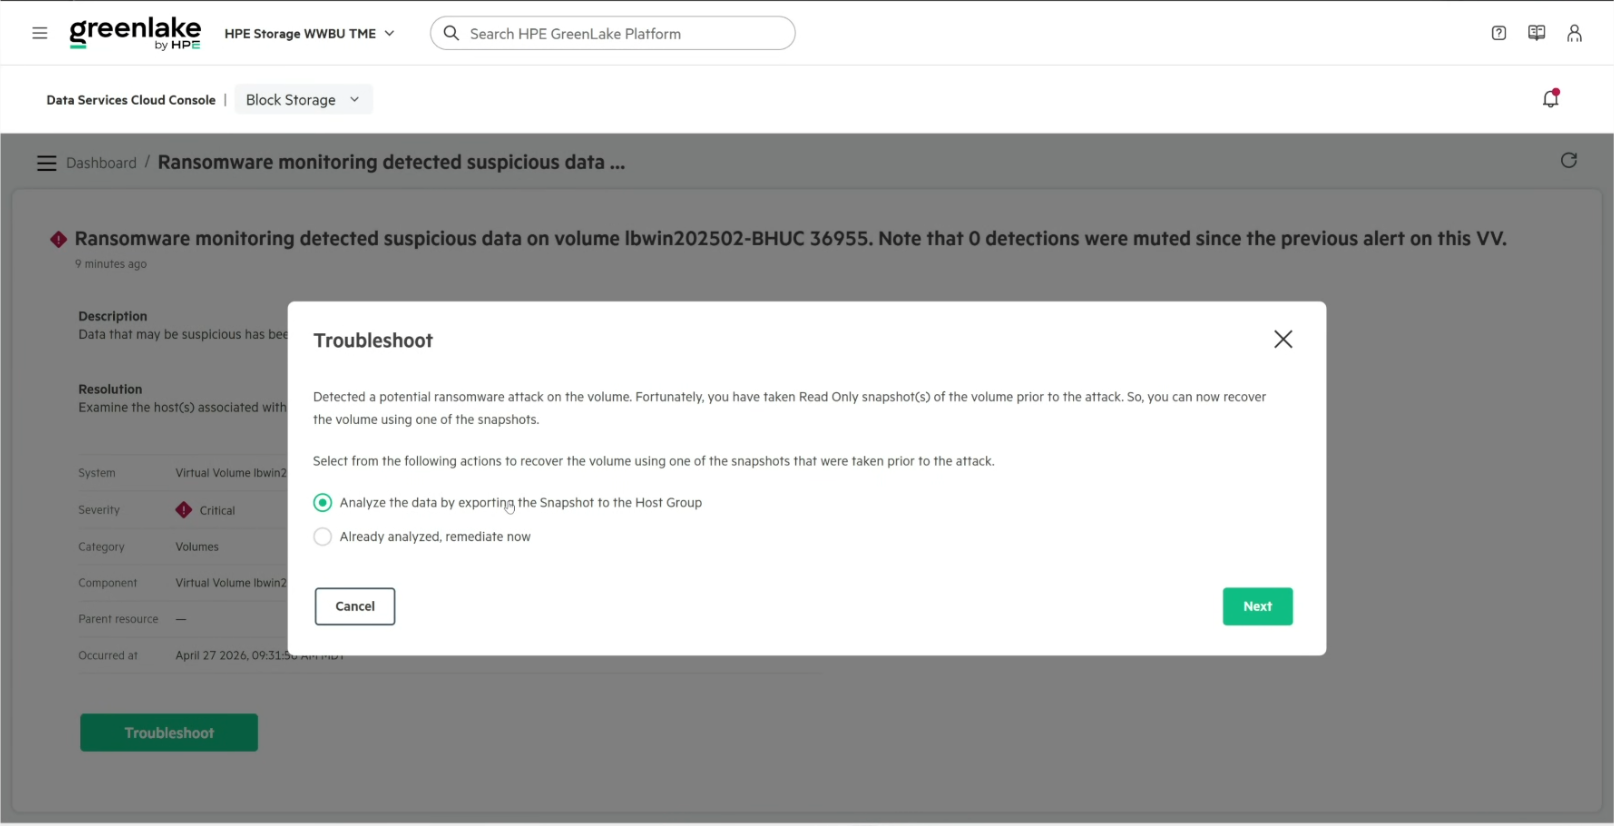
လေးမိနစ်မှ ငါးမိနစ်အထိကြာသော အချိန်ကာလသည် တိုက်ခိုက်သူသည် ထောက်လှမ်းမှုအချိန် သို့မဟုတ် အနီးတွင် ရိုက်ကူးထားသော မပြောင်းလဲနိုင်သော snapshot များသည် volume ကို ဖြတ်သန်းခြင်းမပြီးဆုံးမီ အချိန်အတိအကျကို ဖမ်းယူနိုင်လောက်အောင် တိုတောင်းပါသည်။ ၎င်းသည် application layer တွင် လည်ပတ်နေသော အပြုအမူဆိုင်ရာ ခွဲခြမ်းစိတ်ဖြာမှုအများစုထက် ပိုမိုမြန်ဆန်ပါသည်၊ အဘယ်ကြောင့်ဆိုသော် B10000 သည် block level တွင် ရေးသားမှုများကို မြင်တွေ့ရသောကြောင့်ဖြစ်သည်။
တုံ့ပြန်ပါ- သတိပေးချက်မှ လုပ်ဆောင်ခြင်းသို့
B10000 ransomware ထောက်လှမ်းအင်ဂျင် စတင်လည်ပတ်သည့်အခါ မည်သည့်ပြင်ပစနစ်မှ ဝင်ရောက်စွက်ဖက်ခြင်းမပြုမီ ပလက်ဖောင်းသည် ၎င်း၏ကိုယ်ပိုင်ကာကွယ်မှုလုပ်ဆောင်ချက်ကို လုပ်ဆောင်သည်။ ထောက်လှမ်းချိန်တွင် array သည် ထိခိုက်ခံရသော volume ၏ မပြောင်းလဲနိုင်သော snapshot ကို ဖမ်းယူပြီး ၎င်း၏အခြေအနေကို ယိုယွင်းပျက်စီးသွားသည်ဟု အမှတ်အသားပြုသည်။ ဤသတိပေးချက် snapshot သည် သန့်ရှင်းသော recovery point မဟုတ်ဘဲ encrypted data ပါဝင်နိုင်သောကြောင့် restore လုပ်ရန် အသုံးမပြုသင့်ပါ။ ၎င်းကို forensic analysis အတွက် ရည်ရွယ်ပြီး တိုက်ခိုက်မှုကို ထောက်လှမ်းချိန်တွင် volume ၏ အခြေအနေကို ထိန်းသိမ်းထားသည်။ မှတ်သားစရာမှာ array သည် volume သို့ ဝင်ရောက်ခွင့်ကို မဖြတ်တောက်ပါ။ data သည် ရောက်ရှိနိုင်ဆဲဖြစ်ပြီး ၎င်းသည် တမင်တကာ ဒီဇိုင်းရွေးချယ်မှုတစ်ခုဖြစ်သည်။ array သည် alarm ကို မြှင့်တင်ပြီး အထောက်အထားများကို ထိန်းသိမ်းထားသည်။ သို့သော် မည်သို့ဆက်လက်လုပ်ဆောင်ရမည်ကို operator များထံ အပ်နှံထားပြီး၊ ဖြစ်ရပ်သည် အစစ်အမှန်တိုက်ခိုက်မှု သို့မဟုတ် ကြီးမားသော၊ တရားဝင် encryption သို့မဟုတ် compression workload ကဲ့သို့ false positive ဟုတ်မဟုတ် ဆုံးဖြတ်ရန် ပိုမိုကောင်းမွန်သော အနေအထားတွင် ရှိနေသည်။
ဒီကိုယ်ပိုင်အုပ်ချုပ်ခွင့်ရှိတဲ့ အပြုအမူဟာ response capability ရဲ့ မျက်နှာကြက်မဟုတ်ဘဲ အောက်ခြေပါ။ array ပေါ်မှာ တိုက်ရိုက်လည်ပတ်တဲ့အတွက် SIEM rule firing၊ syslog stream ကျန်းမာနေမှု ဒါမှမဟုတ် external automation tool online ဖြစ်နေမှုတို့အပေါ် မူတည်မနေပါဘူး။ တခြား layer တိုင်း ပျက်ကွက်သွားရင်တောင် moment-in-time snapshot က ရှိနေဦးမှာပါ။ အဲဒီလွတ်လပ်မှုက အဓိကအချက်ပါ- stack ရဲ့ ကျန်တဲ့အပိုင်းတွေ အလုပ်လုပ်နေ၊ မလုပ်နေ အရေးအပါဆုံး response က ဖြစ်ပေါ်ပါတယ်။
အဲဒီထပ်မှာ Detect အပိုင်းမှာဖော်ပြထားတဲ့ active SIEM integration က orchestrated response ကိုဖြစ်စေပါတယ်။ B10000 ရဲ့ alerts တွေဟာ archive လုပ်မယ့်အစား trigger action လုပ်ဖို့ structured ရောက်လာတာကြောင့် customer ဟာ SIEM ဒါမှမဟုတ် သူတို့လည်ပတ်နေတဲ့ security orchestration, automation, and response (SOAR) platform မှာ automated playbooks တွေကို တည်ဆောက်နိုင်ပါတယ်။ အဲဒါက affected volumes တွေမှာ snapshot retention ကို တိုးချဲ့တာ၊ host ကို isolation လုပ်တာ၊ incident ticket ဖွင့်တာ၊ ဒါမှမဟုတ် response team ကို အကြောင်းကြားတာပဲဖြစ်ဖြစ်ပါ။ HPE က active, structured signal ကို ပေးပါတယ်။ orchestration logic ဟာ customer ရွေးချယ်ထားတဲ့ tooling မှာ ရှိပြီး response ကို security team တည်ဆောက်ပြီးသား runbooks နဲ့ approval workflows တွေနဲ့ ချိန်ညှိထားပေးပါတယ်။
interface ဘာသာစကားကို အလွှာလိုက် ခွဲခြားနိုင်တာကြောင့် ဒီနေရာမှာ ရှင်းလင်းချက်တစ်ခု အရေးကြီးပါတယ်။ B10000 သတိပေးချက်က ဒေတာကို ခွဲခြမ်းစိတ်ဖြာဖို့ ရွေးချယ်ခွင့် ပေးပေမယ့် array ကိုယ်တိုင်က malware တွေကို စကင်ဖတ်တာ ဒါမှမဟုတ် ခွဲခြားသတ်မှတ်တာ မလုပ်ပါဘူး။ အဲဒီရွေးချယ်မှုက ဖောက်သည်မှာ ထိခိုက်ခံရတဲ့ ဒေတာကို ညွှန်ပြဖို့ ကိုယ့်ကိုယ်ကိုယ် စကင်ဖတ်တာနဲ့ ရာဇဝတ်မှုဆိုင်ရာ ကိရိယာတွေ ရှိတယ်လို့ ယူဆပါတယ်။ B10000 ရဲ့ အလုပ်က ထောက်လှမ်းတာနဲ့ ထိန်းသိမ်းတာဖြစ်ပြီး ပြန်လည်ပြုပြင်တာ မဟုတ်ပါဘူး။
ပြန်လည်ရယူခြင်း- အဆင့်လိုက် ပြန်လည်ထူထောင်ခြင်းနှင့် အတည်ပြုခြင်း
ပြန်လည်ကောင်းမွန်လာခြင်းဆိုသည်မှာ အဆင့်လိုက်ဆုံးဖြတ်ချက်များဖြစ်သည်- မည်သည့်ပြန်လည်ကောင်းမွန်လာမှုအမှတ်၊ မည်သည့်အဆင့်မှ၊ မည်သည့်ပတ်ဝန်းကျင်သို့ ပြန်လည်ရယူသည်၊ မည်သည့်လုပ်ငန်းစဉ်ဖြင့် အတည်ပြုသည်။ Fort Collins ဓာတ်ခွဲခန်းတွင်တည်ဆောက်ထားသောဗိသုကာလက်ရာသည် အဆင့်လေးဆင့်ပြန်လည်ကောင်းမွန်လာမှုပုံစံကို ပံ့ပိုးပေးသည်၊ အဘယ်ကြောင့်ဆိုသော် အခြားအဆင့်များသည် တူညီသောပြဿနာကို မဖြေရှင်းနိုင်သောကြောင့်ဖြစ်သည်။
အလွှာ ၁: စဉ်ဆက်မပြတ်ကာကွယ်မှုအတွက် Zerto။ စဉ်ဆက်မပြတ် journal logging ပါရှိသော near-synchronous replication သည် stack တွင် အနိမ့်ဆုံး RPO ကိုပေးသည်။ Granular restore သည် incident response team အား encryption event မတိုင်မီအချိန်များမှ VM သို့မဟုတ် file တစ်ခုကို checkpoint သို့ roll back လုပ်ခွင့်ပြုသည်။ ၎င်းသည် alert သည် လျင်မြန်စွာ ထွက်ပေါ်လာပြီး attacker ၏ window ကျဉ်းမြောင်းသည့်အခါ ရောက်ရှိရမည့် tier ဖြစ်သည်။
Tier 2 : နေ့စဉ် VM-level restore အတွက် VME-native protection။ HPE Morpheus VM Essentials snapshot stream သည် VM အသေးစိတ်အချက်အလက်များတွင် operational recovery ကို ပေးပါသည်။ ၎င်းသည် ပုံမှန် restore အလုပ်ကို ကိုင်တွယ်ပြီး Tier 1 မရနိုင်ပါက fallback အဖြစ် ဆောင်ရွက်ပေးသည်။
Tier 3: volume-level rollback အတွက် B10000 မပြောင်းလဲနိုင်သော Virtual Lock snapshots။ ဤသည် ransomware ကိစ္စအတွက် အရေးကြီးဆုံးအဆင့်ဖြစ်သည်။ Virtual Lock snapshots များကို ဖျက်ခြင်းနှင့် ပြုပြင်ခြင်းမှ ကာကွယ်ပေးထားပြီး၊ promote operation သည် B10000-native ဖြစ်ပြီး dependency chain တွင် third-party ISV မရှိပါ။
Tier 4: ရေရှည်ထိန်းသိမ်းမှုနှင့် cross-array ပြန်လည်ရယူမှုအတွက် StoreOnce Catalyst restore။ Tier 1 မှ 3 အထိသည် နာရီ သို့မဟုတ် ရက်အလိုက်တိုင်းတာသောဖြစ်ရပ်များမှ ကာကွယ်ပေးသည်။ Tier 4 သည် တိုက်ခိုက်သူသည် encryption မစတင်မီကြာမြင့်စွာကတည်းက persistence ကိုတည်ဆောက်ခဲ့သည့်ကိစ္စများနှင့် တစ်ခုတည်းသော clean recovery point သည် primary storage snapshot retention period ထက် အသက်ကြီးသည့်အခါတွင် ရက်သတ္တပတ် သို့မဟုတ် လအလိုက်တိုင်းတာသောဖြစ်ရပ်များမှ ကာကွယ်ပေးသည်။ Catalyst store များသည် deduplicate လုပ်ထားပြီး immutable ဖြစ်ပြီး StoreOnce systems များတစ်လျှောက်တွင် ပုံတူကူးယူနိုင်သည် သို့မဟုတ် Cloud Bank object storage သို့ detached လုပ်နိုင်သည်။ Catalyst Copy နှင့် Cloud Bank Detach တို့သည် 3-2-1-1 model တွင် “1” ကို ပေးစွမ်းသည်။ ၎င်းသည် architecture overview တွင်ဖော်ပြထားသော physical-versus-VSA ခြားနားချက်သည် အလေးချိန်အများဆုံးရှိသော tier လည်းဖြစ်သည်။ နောက်ဆုံး recovery option အနေဖြင့် Tier 4 သည် hypervisor compromise ကို ကျော်လွှားနိုင်ရမည်။ ၎င်းသည် production တွင် VSA အဖြစ်မဟုတ်ဘဲ dedicated physical appliance တွင် StoreOnce ကို deploy လုပ်ရန် အကြောင်းပြချက်ဖြစ်သည်။
ပိတ်သိမ်းအကဲဖြတ်ခြင်း
လုံခြုံရေးကျွမ်းကျင်သူတစ်ဦးမှ သိုလှောင်မှုပလက်ဖောင်းတစ်ခုအကြောင်း မေးမြန်းသည့် မေးခွန်းနှစ်ခုမှာ အခြေခံအဆောက်အအုံသည် အဖွဲ့အစည်း၏ ထိန်းချုပ်မှုအောက်တွင် ရှိနေခြင်း ရှိ၊ မရှိနှင့် ဒေတာသည် ကာကွယ်ထားဆဲ ရှိ၊ မရှိတို့ဖြစ်သည်။ Fort Collins ဓာတ်ခွဲခန်းရှိ ဗိသုကာလက်ရာကို လေ့လာပြီးနောက်၊ B10000 သည် သိုလှောင်မှု array တစ်ခုတည်းထက် နှစ်မျိုးလုံးကို ပိုမိုပြည့်စုံစွာ ဖြေဆိုပေးသည်၊ အဘယ်ကြောင့်ဆိုသော် အဖြေသည် array တွင် ရပ်တန့်မနေသောကြောင့်ဖြစ်သည်။
ပလက်ဖောင်းသည် အုပ်ချုပ်ရေးဆိုင်ရာ လုပ်ဆောင်ချက်တိုင်းကို မှတ်တမ်းတင်ပြီး ၎င်း၏ API မှတစ်ဆင့် မူဝါဒနှင့်သက်ဆိုင်သည့် ဆက်တင်တိုင်းကို ဖော်ထုတ်ကာ ရလဒ် audit နှင့် လုံခြုံရေး telemetry ကို အဖွဲ့အစည်းက လုပ်ဆောင်နေပြီးဖြစ်သော SIEM သို့ stream လုပ်ပေးသည်။ အုပ်ချုပ်မှုအစီအစဉ်သည် ဖောက်သည်ရေးသားရန် ကျန်ရှိနေသေးသော်လည်း ၎င်းကို အကောင်အထည်ဖော်ရန်၊ သက်သေပြရန်နှင့် auditor ထံ သက်သေပြရန် လိုအပ်သော ကိရိယာတန်ဆာပလာများသည် vendor portal နောက်ကွယ်တွင် ဝှက်ထားခြင်းမဟုတ်ဘဲ ရှိနေကြောင်း ဖော်ထုတ်ပြသထားသည်။ Immutable Virtual Lock snapshots များက compromised administrator account တောင်မှ recovery point များကို တိတ်တဆိတ် မဖျက်ဆီးနိုင်ကြောင်းနှင့် ထိုသို့ပြုလုပ်ရန် ကြိုးပမ်းမှုတိုင်းသည် မှတ်တမ်းတင်ထားသော၊ မေးမြန်းနိုင်သော event တစ်ခု ဖြစ်လာသည်။
ကာကွယ်မှုအပိုင်းမှာဆိုရင် ဗိသုကာရဲ့အလယ်ဗဟိုမှာရှိတဲ့ detect-and-recover loop က အယုံကြည်ရဆုံးအပိုင်းပါ။ B10000 က block level မှာ မိနစ်လေးမိနစ်ကနေ ငါးမိနစ်အတွင်း simulated encryption workload ကို flag လုပ်ခဲ့ပြီး external system ကိုမစောင့်ဘဲ detection လုပ်တဲ့အချိန်မှာ forensic snapshot ကိုဖမ်းယူနိုင်ခဲ့ပြီး affected volume ကို scheduled Virtual Lock snapshot promo နဲ့ StoreOnce Catalyst restore နှစ်ခုလုံးကနေ သန့်ရှင်းစွာပြန်လည်ရယူခဲ့ပါတယ်။ အဲဒါက incident တစ်ခုအတွင်းမှာ အရေးအကြီးဆုံး sequence ဖြစ်ပြီး dependency chain မှာ third-party product မပါဘဲ run ခဲ့ပါတယ်။
ဗိသုကာလက်ရာကို ထူးခြားစေတာက B10000 ဟာ သီးခြားစီစဉ်းစားရင် ပြိုင်ဘက် array တွေထက် သိသိသာသာ ပိုလုံခြုံတာ မဟုတ်ပါဘူး။ HPE ဟာ ပေါင်းစပ်စနစ်တစ်ခုအနေနဲ့ storage, virtualization, replication, backup နဲ့ observability တွေကို ပေးအပ်ဖို့နဲ့ component တစ်ခုချင်းစီကို သီးခြားစီ validation မလုပ်ဘဲ ကိုယ်ပိုင်ဓာတ်ခွဲခန်းမှာ live ransomware နဲ့ စမ်းသပ်မှုလုပ်ဖို့ နေရာယူထားတဲ့ vendor အနည်းငယ်ထဲက တစ်ခု ဖြစ်ပါတယ်။ infrastructure ကို ပိုင်ဆိုင်ပေမယ့် သီးခြား security team နဲ့ external regulator ကို တာဝန်ယူရတဲ့ enterprise တစ်ခုအတွက် အဲဒီပေါင်းစပ်ညှိနှိုင်းမှုဟာ capable products တွေစုစည်းမှုနဲ့ ဖိအားအောက်မှာ လည်ပတ်နိုင်တဲ့ resilience strategy တို့ရဲ့ ကွာခြားချက်ပါပဲ။
ဗိသုကာပုံစံသည်လည်း အလျင်အမြန်တိုးတက်နေပါသည်။ HPE သည် stack တစ်လျှောက်တွင် တည်ငြိမ်သော release cadence တွင်ရှိနေပြီး VM Essentials နှင့် B10000 အကြား ပိုမိုတင်းကျပ်သော ပေါင်းစပ်မှု၊ ransomware ထောက်လှမ်းမှုသည် block volumes များထက်ကျော်လွန်သော နောက်ထပ်ဒေတာအမျိုးအစားများသို့ တိုးချဲ့မှုနှင့် ထုတ်ဝေထားသော full-stack reference architecture တို့သည် ရေတို roadmap ပေါ်တွင်ရှိသည်။ ဤလမ်းညွှန်ချက်သည် platform မှ natively ကိုင်တွယ်သော ညှိနှိုင်းဆောင်ရွက်မှုများ ပိုမိုများပြားလာခြင်းနှင့် ဤစာတမ်းတွင် ဆန်းစစ်ထားသော resilience design အမျိုးအစားကို စုစည်းရန်အတွက် ပိုမိုရှင်းလင်းသော blueprint ကို ညွှန်ပြနေသည်။
နှစ်ပေါင်းများစွာ သိုလှောင်ရာနေရာသည် အဆောက်အအုံတွင် အလုံခြုံဆုံးပိုင်ဆိုင်မှုများထဲမှ တစ်ခုအဖြစ် သဘောထားခံခဲ့ရသည်၊ အဓိကအားဖြင့် မည်သူမျှ ၎င်းကို ဂရုမစိုက်ခဲ့ကြပါ။ ဤဗိသုကာပညာက ဖော်ပြသည့်အချက်မှာ array သည် ဆန့်ကျင်ဘက်ဖြစ်သင့်သည်- ထောင့်ရှိ မမြင်ရသော သေတ္တာမဟုတ်ဘဲ၊ အဖွဲ့အစည်းသည် စွမ်းရည်များကို အစီအစဉ်တစ်ခုအဖြစ် ပြောင်းလဲခြင်းလုပ်ငန်းကို လုပ်ဆောင်ပါက တိုက်ခိုက်မှုကို ထောက်လှမ်းခြင်းနှင့် ရှင်သန်ခြင်းတွင် တက်ကြွစွာပါဝင်သူဖြစ်သင့်သည်။
HPE B10000 ထုတ်ကုန်စာမျက်နှာ
အပိုဆောင်းအရင်းအမြစ်များ
HPE Alletra Storage MP B10000 – ဒေတာအလိုက် လိုက်လျောညီထွေဖြစ်အောင် ransomware ထောက်လှမ်းခြင်းဖြင့် ဆိုက်ဘာပြန်လည်ကောင်းမွန်လာခြင်း
HPE Alletra Storage MP B10000 ransomware ကာကွယ်မှု မူဘောင်
HPE Alletra Storage MP B10000 - SIEM ပေါင်းစပ်မှု
HPE Alletra Storage MP B10000 – စီမံခန့်ခွဲသူများ၏ ခိုင်မာအောင်လုပ်ဆောင်ခြင်းလမ်းညွှန်
HPE Alletra Storage MP B10000 လုံခြုံရေးလမ်းညွှန်
ဗီဒီယိုများ
hpe.com/uk/en/resource-library.video.hpe-alletra-storage-mp-b10000-r6-ransomware-detection-with…
hpe.com/uk/en/resource-library.video.hpe-alletra-storage-mp-b10000-and…
ဤအစီရင်ခံစာကို HPE မှ ကမကထပြုပါသည်။ ဤအစီရင်ခံစာတွင် ဖော်ပြထားသော အမြင်များနှင့် ထင်မြင်ယူဆချက်အားလုံးသည် ထည့်သွင်းစဉ်းစားနေသော ထုတ်ကုန်(များ)အပေါ် ကျွန်ုပ်တို့၏ ဘက်မလိုက်သော အမြင်ပေါ်တွင် အခြေခံထားပါသည်။



 အမေဇုံ