

Konferencja EUC World Amplify 2026 była kontynuowana w środę, 30 września, w Baird Center w Milwaukee. Drugi dzień obejmował sesje techniczne, panele architektoniczne, prezentacje dostawców i rozmowy na korytarzach, które są prawdziwym powodem przybycia większości osób. Po wtorkowym omówieniu strategii migracji do chmury, Azure Virtual Desktop, podstawowych zasad identyfikacji punktów końcowych oraz wywiadzie z Scottem Manchesterem, dyrektorem ds. technologii Nerdio , w środę rozpoczęliśmy z szerszym spojrzeniem na to, jak działy produkcyjne zarządzają, zabezpieczają i dostosowują infrastrukturę EUC na dużą skalę.
Rysunek 1: Namiot wejściowy Baird Center na konferencji EUC World Amplify 2026.
Zanim targi zapełniły się ludźmi, przeszliśmy je, aby porozmawiać z dostawcami. Wśród nich znalazły się firmy będące filarami biznesu, takie jak HPE i Nutanix , platformy do zarządzania komputerami stacjonarnymi, takie jak Nerdio , oraz startupy, takie jak Tassient i Nevona.ai , a także Citrix, Omnissa, Parallels, Liquidware, Leostream, IGEL, 10ZiG, Numecent, Recast i Scylos.
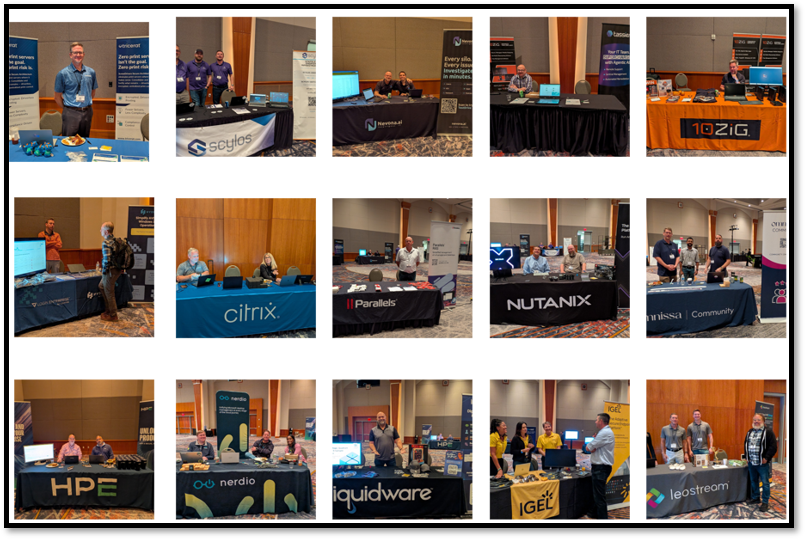
Rysunek 2: Niektórzy dostawcy w Amplify.
Poranny start i wyróżnienia społeczności
Dzień rozpoczął się powitaniem ze strony zarządu World of End User Computing (WEUC). Opierając się na niezależnych korzeniach społeczności, które przedstawiliśmy w naszej zapowiedzi wydarzenia , zarząd przeprowadził transformację z tradycyjnej Citrix User Group Community (CUGC) i innych konferencji poświęconych konkretnym dostawcom w szerszą, wieloplatformową platformę World of EUC.
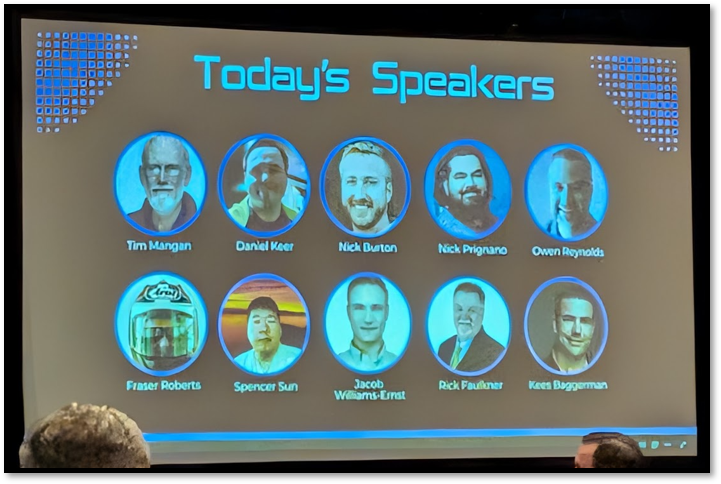
Rysunek 3: Lista prelegentów na środę.
Następnie zarząd wręczył Johnny'emu Ma Nagrodę Społeczności WEUC, wcześniej Nagrodę Stephanie Roper, coroczne wyróżnienie dla wybitnego członka społeczności EUC, doceniające mentoring koleżeński i przywództwo techniczne. Spotkaliśmy się z Johnnym na targach, aby mu pogratulować.
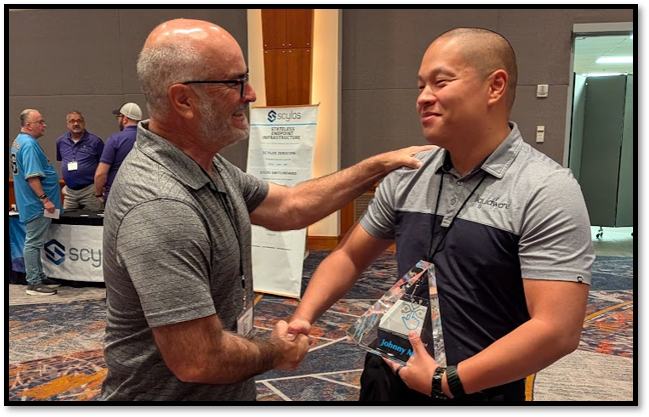
Rysunek 4: Gratulacje dla Johnny'ego Ma z okazji otrzymania Nagrody Społeczności WEUC.
To, co wyróżnia Amplify spośród konferencji użytkowników organizowanych przez dostawców, to skupienie się na tym, z czym praktycy mają do czynienia w przypadku przekombinowanych prezentacji marketingowych. Oprócz panelu poświęconego monitorowaniu Digital Employee Experience (DEX) i otwartej dyskusji na temat wypalenia zawodowego inżynierów, program konferencji był wypełniony pogłębionymi analizami architektury: dostrajaniem wydajności na dużą skalę, automatyzacją zasad EUC oraz diagnozowaniem wąskich gardeł obliczeniowych po stronie klienta.
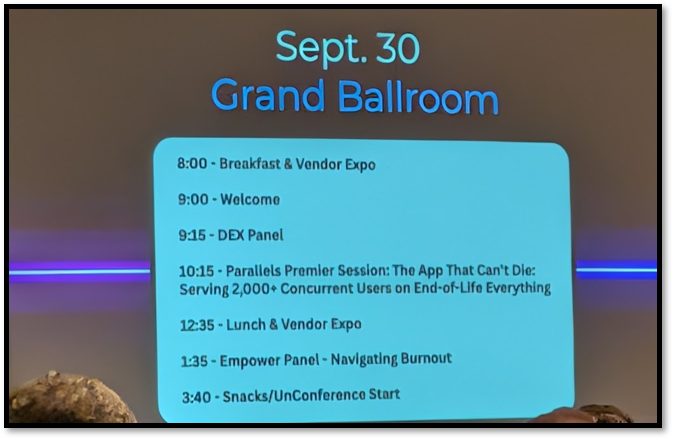
Rycina 5: Program środowego spotkania w sali balowej Baird Center Grand Ballroom.
Niezależni dostawcy, tacy jak Leostream i Parallels, zaprezentowali alternatywne rozwiązania w zakresie koordynacji brokerów i zdalnego dostarczania, co jest zgodne z naszym bieżącym raportem na temat architektur VDI i punktów końcowych. W miarę jak organizacje IT przechodzą przez zmiany sprzętowe systemu Windows 11, zmiany w licencjonowaniu środowisk wielochmurowych i wymagania dotyczące sztucznej inteligencji stacji roboczych, niezależne od dostawców forum, na którym administratorzy wymieniają się uwagami na temat opóźnień sesji, przełączania awaryjnego brokerów i automatyzacji reguł, zyskuje na popularności.
Panel DEX: Telemetria kontra zmęczenie alertami
Program techniczny rozpoczął się panelem dyskusyjnym na temat cyfrowego doświadczenia pracowników (DEX) z udziałem Viveka KR z Citrix, Johna Yoakuma z Recast Software , Douga Arcidino z Omnissa i Jacka Smitha z Liquidware , moderowanym przez Seana Masseya.
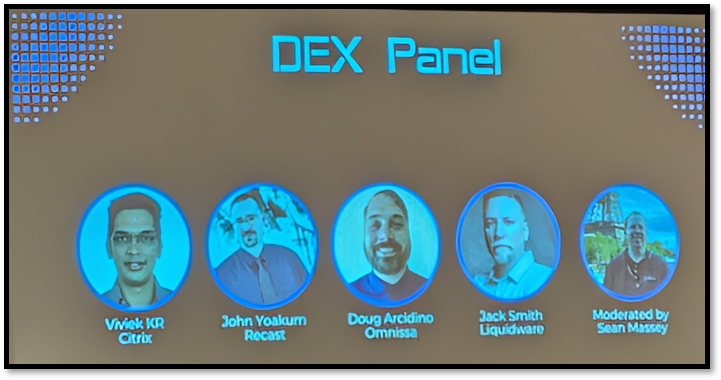
Rysunek 6: Panel DEX z Citrix, Recast, Omnissa i Liquidware.
Śledząc DEX od samego początku, obserwowaliśmy, jak zmienia się z niszowego w niezbędne rozwiązanie. Przez lata zespoły IT monitorowały przetwarzanie danych użytkowników końcowych, sprawdzając wykorzystanie procesora hiperwizora, alokację pamięci i pingowanie ICMP. W zdalnych biurach domowych, cienkich klientach brzegowych i strukturach wielochmurowych te punkty telemetryczne nie rejestrują tego, co widzi użytkownik.
Panel zgodził się, że DEX przynosi korzyści tylko wtedy, gdy administratorzy nie ograniczają się do pulpitów nawigacyjnych i map cieplnych. Nowoczesna telemetria przekształca anegdotyczne skargi do pomocy technicznej w mierzalne przyczyny źródłowe: agent bezpieczeństwa punktów końcowych pochłaniający 50% wątków klientów, regionalny przeskok tranzytowy u dostawcy usług internetowych podszywający się pod opóźnienia w wirtualnym pulpicie lub przewymiarowana instancja chmury z kosztowną, bezczynną kartą graficzną vGPU.
Panel stwierdził, że większą szansą jest przesyłanie danych telemetrycznych DEX bezpośrednio do platform zarządzania usługami, takich jak ServiceNow, dzięki czemu działania naprawcze mogą rozpocząć się jeszcze przed zgłoszeniem do pomocy technicznej po rozładowaniu baterii laptopa lub awarii aplikacji. Paneliści byli ostrożni w kwestii automatyzacji wykrywania i podsumowywania anomalii, aby odciążyć działy wsparcia, i zgadzamy się: skrypty naprawcze bez nadzoru wymagają ścisłych zabezpieczeń i syntetycznych pętli weryfikacji, zanim ktokolwiek je wprowadzi do produkcji.
Aplikacja, która nie może umrzeć: ponad 2,000 jednoczesnych użytkowników na stosach wycofanych z eksploatacji
Podczas sesji Parallels Premier Sponsor zatytułowanej „Aplikacja, która nie może umrzeć: obsługa ponad 2,000 równoczesnych użytkowników na urządzeniach będących na etapie wycofania z eksploatacji” poruszono problem, z którym prędzej czy później musi zmierzyć się niemal każdy architekt systemów: utrzymanie działania krytycznej aplikacji biznesowej, gdy systemy operacyjne i struktury, na których działa, są już od lat po okresie wsparcia ze strony dostawców.
Studium przypadku dotyczyło wielodostępnego środowiska Parallels Remote Application Server (RAS) dostarczającego oprogramowanie do zarządzania szkołami K-12 firmy Skyward ponad 2,000 równoczesnych użytkowników w setkach okręgów, izolując nieobsługiwane starsze zaplecze od dostępu do sieci zewnętrznej, przy jednoczesnym zachowaniu kontroli administracyjnej.
Architekt MSP zarządzający infrastrukturą chmury prywatnej dla tysięcy stanowisk przedstawił najważniejszy wniosek z sesji: wielomiesięczna przebudowa platformy (forklift) jest często możliwa do uniknięcia, ponieważ hosty sesji można przekierować do nowoczesnego brokera w mniej niż 15 minut, zamieniając usługę agenta, pozostawiając w spokoju podstawowe obrazy, środowiska uruchomieniowe aplikacji i lokalne konfiguracje użytkowników. Sesja obejmowała również mało atrakcyjne aspekty zdalnego dostarczania, starsze ładunki binarne i opóźnienia w sieci WAN, a także sposób, w jaki zespół wyeliminował wąskie gardła w transmisji plików i przekierowywaniu HTML5, udostępniając użytkownikom dedykowane sterowniki systemu plików.
Paszport do ochrony: Zasady dostępu warunkowego dla podróżnych
Przyznajemy się, że jesteśmy nowicjuszami w Entra, więc cieszymy się, że Daniel Keer z Digitally Accurate zajął się powszechnym problemem tożsamości: zabezpieczaniem pracowników w podróży bez administratorów zarządzających tymczasowymi grupami bezpieczeństwa podróży. Keer, który pracuje w Microsoft Entra ID, Intune i Access Packages, pokazał, jak zautomatyzować zasady dotyczące podróży bez tworzenia luk w zabezpieczeniach.
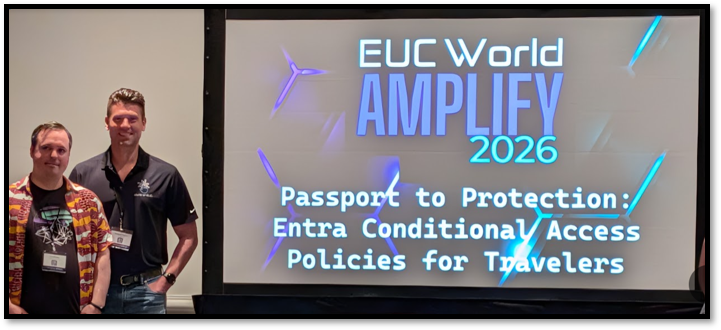
Rysunek 7: Daniel Keer przed sesją dostępu warunkowego.
Standardowe zasady blokowania geograficznego opierają się na statycznych nazwanych lokalizacjach IP, które zrywają połączenie w momencie logowania się pracownika z poczekalni na lotnisku lub w hotelu za granicą. Zazwyczaj rozwiązaniem jest tymczasowe, ręczne obejście, które powoduje zmiany w konfiguracji i zagrożenia bezpieczeństwa, utrzymujące się po podróży.
Rozwiązanie Keera łączy dostęp warunkowy z zarządzaniem uprawnieniami Entra ID. Organizacje publikują samoobsługowe katalogi podróży za pośrednictwem pakietów dostępu; użytkownicy przesyłają ograniczone czasowo okna podróży z automatycznym zatwierdzeniem przez menedżera i sztywnymi datami ważności. Ten bezobsługowy przepływ pracy łączy się między innymi z kompensującymi regułami dostępu warunkowego, odporną na phishing funkcją uwierzytelniania wieloskładnikowego (MFA) oraz kontrolą zgodności urządzeń w usłudze Intune, dzięki czemu konta podróżne pozostają zabezpieczone bez stale otwartych drzwi administracyjnych.
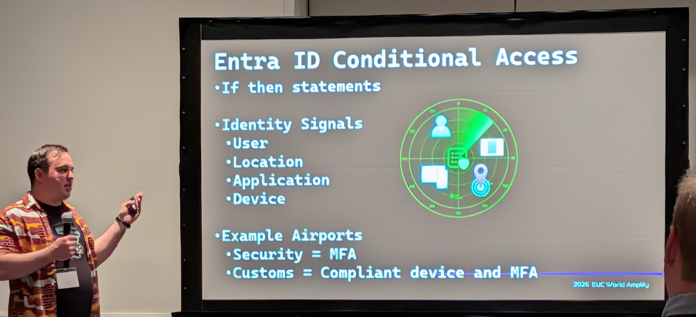
Rysunek 8: Sygnały dostępu warunkowego Entra ID: tożsamości, lokalizacje i zgodność urządzenia.
Keer przedstawił również podstawowe wytyczne dotyczące tożsamości, które powinno wdrożyć każde przedsiębiorstwo:
- Wycofanie starszej wersji uwierzytelniania: jawnie blokuj starsze protokoły uwierzytelniania, które omijają nowoczesne kontrole wieloskładnikowe.
- Wzmocnienie platformy klienckiej: ograniczyć niezarządzane i nieznane platformy klienckie, aby powstrzymać automatyczne gromadzenie tokenów w ramach phishingu jako usługi.
- Ograniczenia przepływu kodu urządzenia: zablokuj OAuth Device Code Flow, aby wyeliminować próby wyłudzania kodu urządzenia i przejmowania sesji.
- Przygotowanie mapy drogowej: wyprzedzić moment, w którym Microsoft wycofa starsze, niestandardowe elementy sterujące na rzecz natywnych, zewnętrznych metod uwierzytelniania przed majem 2027 r.
Zdecydowanie zalecał sprawdzenie każdej nowej reguły dostępu warunkowego w trybie tylko raportowania oraz przy użyciu narzędzia Entra What If przed jej wdrożeniem, a także wyłączenie awaryjnych kont z funkcją wyłamywania szyb, aby nikt nie zamknął się sam przed dzierżawcą.
Panel Empower: Radzenie sobie z wypaleniem zawodowym w inżynierii systemów
Po lunchu i okrążeniu stoiska wystawców, popołudnie rozpoczęło się panelem dyskusyjnym Empower, w którym udział wzięli Jarian Gibson, Janna White, Kai Berry-Helmlinger i Riley Fiske. Panel poruszał temat ludzkiego aspektu IT w przedsiębiorstwach: jak zwalczać zmęczenie administratorów systemów, którzy utrzymują całodobową pracę w hybrydowych zespołach.
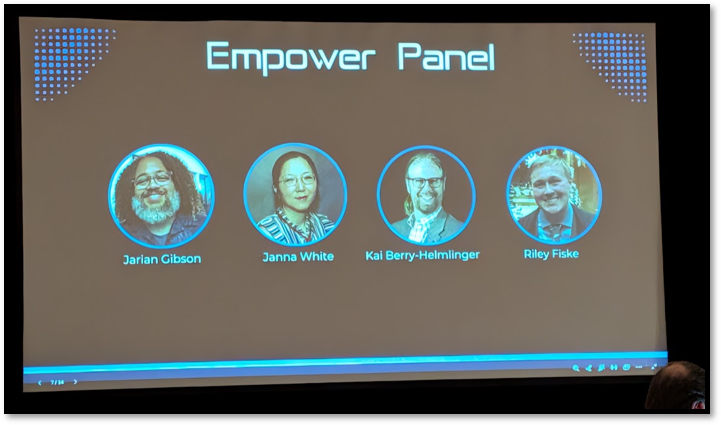
Rysunek 9: Panel Empower dotyczący wypalenia zawodowego w zespołach inżynierskich EUC.
Leostream: jedna płaszczyzna sterowania dla nowoczesnego EUC
Sesja Karen Gondoly, dyrektor generalnej Leostream, zatytułowana „Jedna płaszczyzna sterowania dla nowoczesnego EUC: pośrednictwo, bezpieczeństwo, orkiestracja, dowolne miejsce” stanowiła techniczny przegląd niezależnego od dostawców podejścia firmy do scentralizowanego dostępu, pośrednictwa i orkiestracji w środowiskach mieszanych.
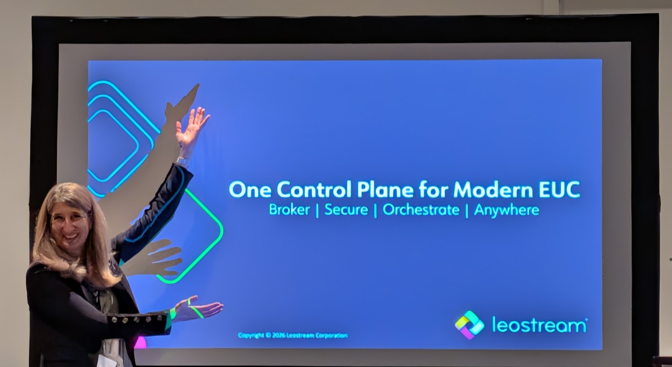
Rysunek 10: Dyrektor generalna Leostream, Karen Gondoly, prezentuje „Jedną płaszczyznę sterowania dla nowoczesnego EUC”.
Podczas sesji Gondoly zaprezentował Leostream Cloud, w pełni hostowaną platformę zarządzania SaaS, która eliminuje konieczność wdrażania i utrzymywania lokalnego brokera połączeń i związanej z nim infrastruktury. Leostream zbudował swoją ponad 20-letnią reputację na samodzielnie hostowanych brokerach połączeń Linux, które omijają licencjonowanie Windows Server; warstwa chmurowa przenosi tę platformę sterowania do usługi zarządzanej. Leostream nie ogłosił jeszcze jej publicznie.
Pokazała również, w jaki sposób Leostream używa agenta obsługującego wyłącznie ruch wychodzący na hostach docelowych w celu ustanowienia odwrotnego tunelu SSH z powrotem do bramy Leostream, co eliminuje reguły zapory sieciowej dla ruchu przychodzącego, upraszcza łączność brzegową typu zero-trust i koordynuje protokoły wyświetlania, w tym Amazon DCV, HP Anyware (PCoIP) i Microsoft RDP.
Niezależność od protokołu i hiperwizora pozostaje najmocniejszym argumentem Leostream. Zarządza on fizycznymi stacjami roboczymi, Proxmox VE, klastrami VMware vSphere oraz instancjami AWS i Azure z jednej konsoli, a jego reguły provisionowania i zarządzania energią wyłączają bezczynne zasoby obliczeniowe po zakończeniu zmian, redukując wydatki na chmurę, a jednocześnie utrzymując stacje robocze GPU i CAD pod kontrolą polityk.
UnConference: Punkty za karty kredytowe i lokalne studia LLM
Popołudnie zakończyła konferencja UnConference, podczas której uczestnicy zgłaszali i na bieżąco głosowali na tematy dyskusji. Johnny Ma poprowadził wypełnioną po brzegi salę, aby dowiedzieć się, jak maksymalizować liczbę punktów z kart kredytowych na podwyższenie standardu w liniach lotniczych i hotelach. Przyjrzymy się szczegółom tej dyskusji, porównując je z dziennikarską mulligan.
Rysunek 11: Sesja punktów i mil Johnny'ego Ma.
Wydarzeniem, które wybraliśmy, była sesja Stephena Wagnera i Jaymesa Davisa na temat dwóch podejść do lokalnego hostowania i uruchamiania dużych modeli językowych. Widzieliśmy te same przeszkody, gdy zespoły inżynierskie oceniały wdrażanie sztucznej inteligencji: prywatność danych, zarządzanie modelami i nieprzewidywalne rachunki za wnioskowanie w chmurze publicznej. Przedsiębiorstwa o dużej skali mogą kupować wielowęzłowe klastry DGX; organizacje średniej wielkości i laboratoria wydziałowe potrzebują bezpiecznego sposobu prototypowania przepływów pracy w zakresie generacji rozszerzonej pobierania (RAG) bez konieczności wysyłania zastrzeżonego kodu lub dokumentów do chmury publicznej.
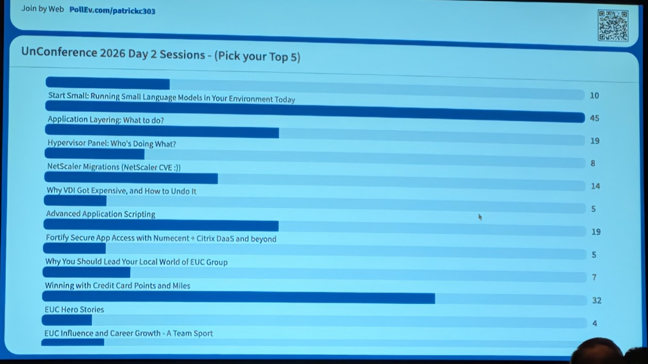
Rysunek 12: Głosowanie UnConference.
Wagner i Davis pokazali, jak lokalne silniki wnioskowania, takie jak Ollama, w połączeniu z front-endem takim jak Open WebUI, pozwalają zespołom indeksować runbooki, analizować dokumentację techniczną i budować lokalne asystenty kodowania bez konieczności opuszczania budynku. Dodaliśmy, że warto najpierw uruchomić narzędzia do profilowania preflight, takie jak llmfit : porównują one pamięć RAM i VRAM hosta z parametrami modelu, dzięki czemu administratorzy wiedzą, co pasuje, zanim spróbują to załadować.
Podsumowanie kolacji z nieznajomymi i Milwaukee
Środa zakończyła się kolacją z nieznajomymi, wydarzeniem World of EUC, podczas którego sponsorzy zapraszają do restauracji w Milwaukee, a inżynierowie, architekci i delegaci ze społeczności spotykają się z osobami, których nigdy wcześniej nie spotkali. W trakcie dnia omawiano kwestie związane z DEX, zabezpieczaniem Entra i awaryjnym przełączaniem brokerów; rozmowy przy kolacji zeszły na lokalne sporty. Lubimy tę część wydarzenia, ponieważ daje ona pracownikom EUC wieczór z kolegami i dostawcami, co zazwyczaj jest zarezerwowane dla kadry kierowniczej wyższego szczebla.
Uwagi końcowe
Kiedy usłyszeliśmy, że Amplify zmierza do Milwaukee, mieliśmy mieszane uczucia. Kevin dorastał w pobliżu i zawsze wypowiadał się o nim w samych superlatywach, ale przylot może być wyzwaniem logistycznym. Po kilku dniach spędzonych tutaj, atrakcyjność tego miejsca jest oczywista: rejsy statkiem po rzece Milwaukee, muzea Harley-Davidson i bobblehead, niemiecka i włoska kuchnia, smażone serowe twarożki i gościnność rodem ze Środkowego Zachodu. Cream City ma w sobie coś więcej niż się spodziewano.
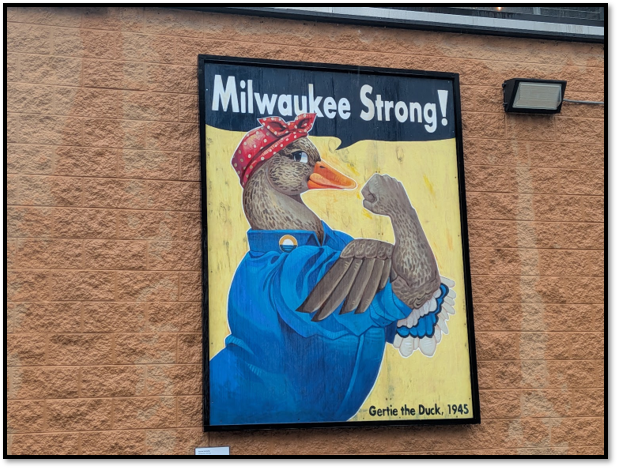
Rycina 13: Kaczka Gertie, maskotka Milwaukee z czasów wojny w 1945 r., na muralu w centrum miasta.
Po ubiegłorocznym udziale w targach Amplify z przyjemnością wróciliśmy jako sponsor medialny. Spośród wszystkich wydarzeń branżowych, które relacjonujemy w obszarze pamięci masowej i infrastruktury korporacyjnej, konferencje takie jak Amplify, gdzie praktyczna inżynieria, społeczność i praktyczne rozwiązywanie problemów liczą się przed marketingiem dostawców, pozostają naszymi ulubionymi.


 Amazon