

Konferencja EUC World Amplify 2026 zgromadziła społeczność użytkowników komputerów w dniach od 29 września do 1 października w Baird Center w Milwaukee. Oto nasza relacja z pierwszego dnia; w sierpniu zaprezentowaliśmy zapowiedź wydarzenia , a dwa tygodnie temu przedstawiliśmy pięciu jego sponsorów .
Rysunek 1: Milwaukee rozświetlone w tygodniu EUC World Amplify 2026.
To, co czyni to wydarzenie atrakcyjnym, to jego całkowicie neutralna postawa wobec dostawców. Program obejmuje nowoczesne środowisko pracy, od Azure Virtual Desktop (AVD) i Windows 365 po Omnissa Horizon, konteneryzowane dostarczanie aplikacji, bezpieczeństwo punktów końcowych i orkiestrację. Organizatorzy Amplify zaplanowali je tak, aby pokazać, co architekci IT w przedsiębiorstwach wdrażają, dostrajają i rozwiązują w środowisku produkcyjnym, nie prezentując konkretnego ekosystemu.
Wtorek, 29 września, był pierwszym pełnym dniem technicznym konferencji. Z powodu wielu równoległych sesji, wybór miejsca nie był łatwy, ale jeden temat przewijał się przez każdą sesję, w której uczestniczyliśmy: zespoły ds. infrastruktury przedsiębiorstw modernizują dostarczanie przestrzeni roboczej, jednocześnie ograniczając koszty chmury.
Zanim przejdziemy do wtorkowych sesji technicznych, musimy wspomnieć o wydarzeniach społecznościowych, które rozpoczną się w poniedziałkowy wieczór, 28 września. Uczestnicy zebrali się w hotelu Hilton Milwaukee na przyjęciu inauguracyjnym zorganizowanym przez World of EUC , a następnie na degustacji win sponsorowanej przez Tassient i Kasm Technologies . Nadało ton współpracy i zaangażowaniu społeczności jeszcze przed rozpoczęciem przemówień.
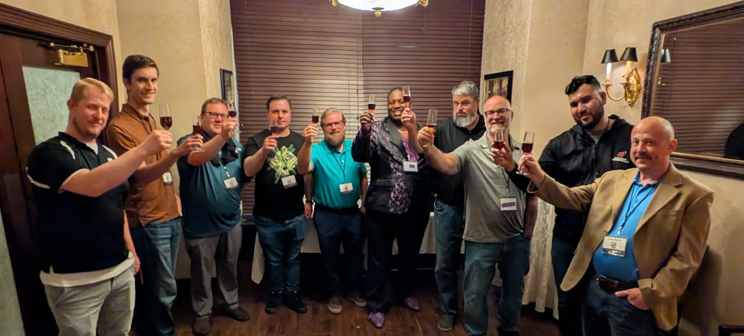
Rysunek 2: Spotkanie społeczności World of EUC i degustacja win sponsorowane przez Tassient i Kasm.
Powitanie i uwagi wstępne
Dzień oficjalnie rozpoczął się w Wielkiej Sali Balowej przemówieniem otwierającym od Zarządu World of EUC. Zarząd przedstawił misję społeczności stojącą za Amplify: otwartym, prowadzonym przez praktyków forum, na którym architekci, administratorzy systemów i dostawcy mogą wymieniać się wzorcami rozwiązań bez konieczności organizowania konferencji użytkowników z udziałem jednego dostawcy.
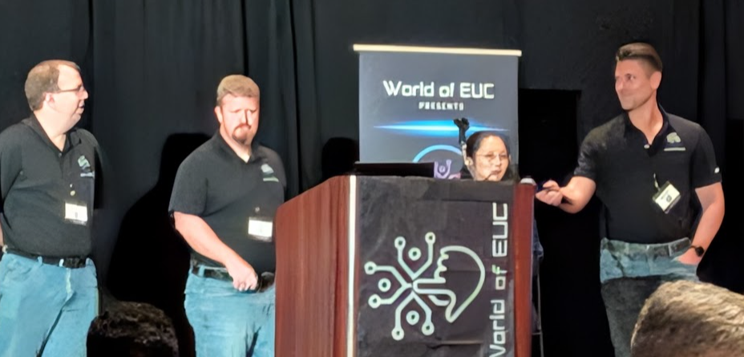
Rysunek 3: Zarząd EUC otwiera Amplify 2026 w Wielkiej Sali Balowej.
Wykład: Wielka migracja do chmury
Prowadzący: Scott Manchester, dyrektor ds. produktów i technologii, Nerdio
Scott Manchester otworzył konferencję przemówieniem zatytułowanym „Wielka migracja do chmury: dlaczego modernizacja cyfrowych przestrzeni roboczych to model operacyjny, a nie kamień milowy”, a tytuł niósł ze sobą sens tej argumentacji. Według niego wdrażanie komputerów w chmurze nie ma ustalonej linii mety; modernizacja to ciągły model operacyjny, który łączy komputery w chmurze, wirtualne pulpity, fizyczne punkty końcowe, infrastrukturę hybrydową i lokalne możliwości sztucznej inteligencji w jeden, ewoluujący proces dostaw. Rozmawialiśmy również z Manchesterem między sesjami ; ta rozmowa zostanie omówiona osobno.
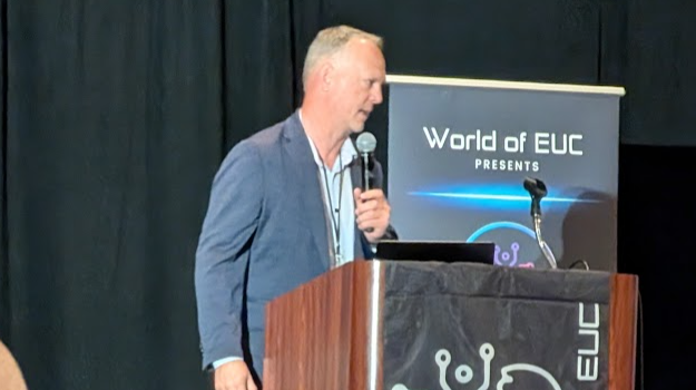
Rysunek 4: Scott Manchester (Nerdio) wygłaszający przemówienie otwierające konferencję Amplify.
Manchester wniósł na scenę znaczący wkład w działalność operacyjną. Przez 25 lat pracy w firmie Microsoft kierował zespołami inżynierów odpowiedzialnymi za usługi pulpitu zdalnego (RDS), Azure Virtual Desktop (AVD) i system Windows 365 , zanim w styczniu objął stanowisko w Nerdio . To doświadczenie wzbogaciło jego perspektywę, pozwalając prześledzić ewolucję od monolitycznych lokalnych klastrów VDI do hybrydowych przestrzeni roboczych w chmurze.
Najważniejsze wnioski z przemówienia
Prezentacja Manchestera odbiła się szerokim echem, ponieważ skonfrontowała administratorów przedsiębiorstw z rzeczywistością, z jaką muszą się zmierzyć po zakończeniu pilotażowych programów migracji do chmury. O ile pule pracowników zadaniowych i stanowiska w centrach obsługi telefonicznej są stosunkowo łatwe do migracji, o tyle floty pracowników wiedzy w przedsiębiorstwach są bardziej skomplikowane. Dzisiejsze realia przestrzeni roboczej obejmują fizyczne laptopy, hybrydowe lokalne hiperwizory, komputery w chmurze, wyspecjalizowane warstwy GPU i lokalne obciążenia AI. Traktowanie tych środowisk jako statycznych wdrożeń typu „lift-and-shift” to prosta droga do dryfu konfiguracji i zmęczenia administracyjnego.
Aby wyprzedzić zadłużenie techniczne, Manchester podkreślił konsolidację paradygmatów przestrzeni roboczej w ramach ujednoliconych płaszczyzn zarządzania, takich jak Microsoft Intune . Wezwał zespoły do wycofania rozdętych obrazów typu „golden master”, które wymagają ręcznego gromadzenia i rekompozycji w Sysprep, na rzecz zautomatyzowanych potoków obrazu jako kodu opartych na narzędziach takich jak Azure Image Builder i HashiCorp Packer. Połączenie tej automatyzacji z dostępem warunkowym Entra ID, skrótem RDP Shortpath i odciążaniem nośników peer-to-peer pozwala na skalowanie wydajności i zabezpieczeń typu zero trust bez tworzenia wąskich gardeł w sieciach WAN.
Szerszy wniosek dotyczył architektury: odizolowany, zarządzany przez GUI silos VDI jest praktycznie przestarzały. Współczesna inżynieria EUC wymaga biegłości w zakresie infrastruktury jako kodu, federacji tożsamości i zautomatyzowanych potoków oprogramowania. Przejście do chmury to ciągła dyscyplina dostrajania wydajności, zarządzania pojemnością i walidacji bezpieczeństwa, bez momentu, w którym administratorzy ogłaszają zwycięstwo. Publiczność wyraźnie doceniła rozszerzenie dyskusji przez Manchestera na branżowe problemy operacyjne.
Kolejna fala wdrażania AVD i systemu Windows 365
Prowadzący: Jason Smith, wiceprezes ds. marketingu produktu, Liquidware
Podczas tej sesji omówiono rosnący zasięg usług Azure Virtual Desktop i Windows 365 w miarę jak organizacje przechodzą od fazy pilotażowej do złożonych, pełnowymiarowych flot pracowników wiedzy. Jason Smith, wieloletni ekspert branży EUC, posiadający bogate doświadczenie w dostarczaniu aplikacji i zarządzaniu obszarami roboczymi w Liquidware , omówił trudności operacyjne, z którymi borykają się zespoły w tej fazie.
Najważniejsze wnioski dotyczące rozdzielania aplikacji i DEX
Sesja podkreśliła trwający zwrot w branży: zespoły przedsiębiorstw migrują starsze, lokalne rozwiązania VDI i wdrożenia wielosesyjne do AVD i Windows 365, co często jest spowodowane gwałtownymi wzrostami cen licencji i skróconymi terminami odnawiania umów. Przenoszenie złożonych grup użytkowników do natywnej infrastruktury chmurowej niesie ze sobą dwa natychmiastowe problemy: rozrost obrazu i rosnące rachunki za zasoby obliczeniowe platformy Azure.
Smith argumentował, że kontrolowanie tych kosztów bez obniżania wydajności logowania opiera się na oddzieleniu aplikacji od bazowego systemu operacyjnego. Używając Liquidware FlexApp do dołączania konteneryzowanych pakietów VHDX lub CIM na żądanie podczas logowania, administratorzy mogą zmniejszyć rozmiar obrazu bazowego nawet o 75%, jednocześnie skracając czas logowania poniżej 20 sekund, nawet w przypadku wymagających obciążeń, takich jak Epic Hyperdrive w placówkach opieki zdrowotnej; takie dane przedstawiła Liquidware podczas sesji.
Powiązanie tego modelu dostarczania z analizą Digital Employee Experience (DEX) w Stratusphere UX zapewnia administratorom wgląd w gęstość hostów o odpowiednim rozmiarze i bezpieczne jej dopasowanie, co sprawia, że precyzyjne warstwowanie aplikacji staje się dźwignią zwinnego dostarczania przestrzeni roboczej w chmurze.
Breakout: Bezpieczna przeglądarka jako usługa w Nutanix
Dostęp do natywnego obszaru roboczego Kubernetes dla aplikacji AI i przedsiębiorstw
Prowadzący: Jaymes Davis, Główny Ewangelista, Kasm Technologies
Wybraliśmy tę sesję, ponieważ bezpośrednio łączyła ona EUC z nowoczesną orkiestracją kontenerów i infrastrukturą AI. Jaymes Davis zademonstrował, jak Kasm Workspaces wdraża się natywnie na platformie Nutanix Kubernetes (NKP) , aby przesyłać strumieniowo bezpieczne, jednorazowe przeglądarki i skonteneryzowane pulpity wraz z obciążeniami korporacyjnej AI i lokalnymi obciążeniami LLM.
Najważniejsze wnioski dotyczące tymczasowych przestrzeni roboczych i izolacji zagrożeń
Davis skupił się na jednym z najbardziej uporczywych wektorów ataków, z jakimi mierzy się IT przedsiębiorstw: fizycznej przeglądarce punktów końcowych. Ze względu na luki w zabezpieczeniach typu zero-day i ataki na pamięć po stronie klienta, starsze, bezpieczne bramy internetowe i miesięczne cykle łatania punktów końcowych zmagają się z atakami wykorzystującymi luki, zanim jeszcze powstaną ich sygnatury.
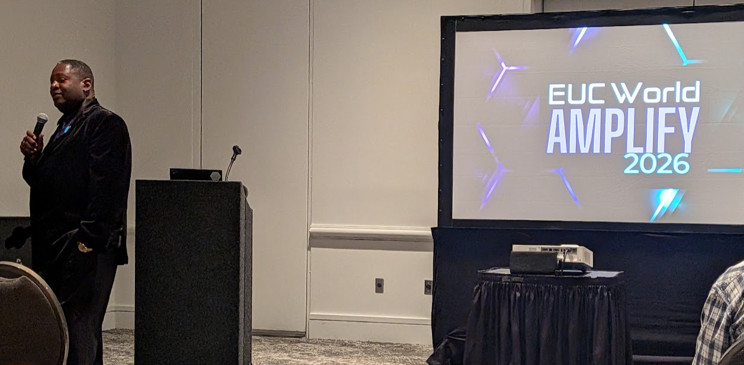
Rysunek 5: Jaymes Davis prezentuje dostarczanie konteneryzowanej przestrzeni roboczej w Nutanix.
Davis zademonstrował, jak konteneryzacja zdalnej izolacji przeglądarki (RBI) zmienia tę dynamikę bezpieczeństwa. Kasm uruchamia lekkie, konteneryzowane sesje na żądanie w ramach platformy Nutanix Kubernetes, dzięki czemu niezaufany kod nigdy nie jest wykonywany na lokalnym laptopie, a żadna trwała maszyna wirtualna z systemem Windows nie jest dedykowana do przeglądania stron internetowych. Sesja przeglądarki przesyła strumieniowo do użytkownika jedynie zaszyfrowane piksele za pośrednictwem technologii internetowych typu open source.
Ponieważ wykonywanie zadań odbywa się w izolacji od punktu końcowego, złośliwe oprogramowanie, złośliwe skrypty i nieautoryzowane pobieranie plików pozostają uwięzione w tymczasowym kontenerze, który ulega zniszczeniu po zakończeniu sesji.
Uruchomienie tego na platformie NKP upraszcza obsługę klastrów Day-2 w chmurach lokalnych i hybrydowych, a także zapewnia środowiskom programistycznym typu sandbox i prywatnym wnioskom LLM opartym na procesorach bezpieczną, niskokosztową podstawę, która nie wymaga dużych inwestycji w procesory GPU.
Sesja sponsorska Nerdio Premier: Operacje w chmurze dla przedsiębiorstw
Po dość udanym lunchu popołudnie rozpoczęło się od głównej sesji technicznej sponsorowanej przez Nerdio, zatytułowanej „Od migracji do operacji: automatyzacja cyfrowego miejsca pracy z Nerdio”, którą poprowadził Yangzhi Zhao. W sesji tej omówiono mechanizmy operacyjne niezbędne do zarządzania, automatyzacji i optymalizacji kosztów środowisk pulpitu w chmurze na dużą skalę.
Najważniejsze wnioski dotyczące cyklu życia hybrydowych maszyn wirtualnych i pul globalnych
Inżynierowie wirtualizacji migrujący korporacyjne środowiska VDI od dawna zmagają się z problemem elastyczności chmury publicznej i ekonomiczności chmury prywatnej. Chociaż Microsoft zarządza mechanizmami płaszczyzny sterowania dla hybrydowej platformy Azure Virtual Desktop, automatyczne udostępnianie hostów sesji, harmonogramowanie zasilania i bieżące aktualizacje cyklu życia nadal wymagają znacznych nakładów administracyjnych.
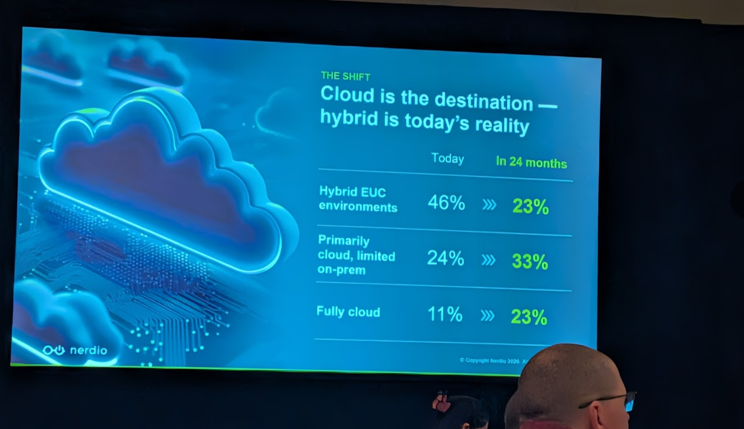
Rysunek 6: Prezentacja Nerdio szczegółowo przedstawiająca wskaźniki migracji do chmury i zmiany w przedsiębiorstwach hybrydowych EUC.
Slajd Nerdio przedstawił liczby dotyczące zmiany: według jego badania 46% środowisk EUC jest obecnie hybrydowych, spadając do 23% w ciągu 24 miesięcy, podczas gdy środowiska oparte głównie na chmurze rosną z 24% do 33%, a w pełni chmurowe z 11% do 23%. W Nerdio Manager for Enterprise 8.2 , wydanym tego samego dnia, Nerdio rozszerza automatyzację cyklu życia maszyn wirtualnych na hiperwizory chmury prywatnej, z AVD Hybrid na Nutanix jest teraz ogólnie dostępnym i VMware vSphere w wersji zapoznawczej. W połączeniu z narzędziem oceny Nerdio Compass, architekci IT mogą oceniać istniejące grupy dostaw Citrix, mapować profile zużycia użytkowników na jednostki SKU Windows 365 Cloud PC i planować etapowe fazy migracji do Azure bez konieczności ponownego tworzenia od podstaw złotych obrazów.
Aby rozwiązać problem rozrostu operacyjnego w wielu regionach, pule globalne Nerdio, dostępne obecnie w wersji zapoznawczej, dodają warstwę abstrakcji ponad natywnymi obiektami AVD, ustrukturyzowanymi jak system hub-and-spoke w liniach lotniczych. Użytkownicy otrzymują pojedyncze uprawnienie za pośrednictwem identyfikatora Microsoft Entra, podczas gdy Nerdio organizuje pule hostów bazowych w klastry regionalne i kieruje ruchem użytkowników za pomocą reguł Entra opartych na atrybutach lub wartościach procentowych.
Ta architektura usprawnia awaryjne odtwarzanie po awarii, umożliwia testowanie progresywnego obrazu kanaryjskiego i pozwala na hybrydowe, dynamiczne przesyłanie danych do chmury obliczeniowej Azure na żądanie, gdy lokalna infrastruktura osiąga szczytową wydajność. O pierwszym pojawieniu się obu funkcji pisaliśmy na konferencji NerdioCon w maju.
Konferencja Amplify: Sztuczna inteligencja, dobre, złe i brzydkie strony sztucznej inteligencji w przedsiębiorstwach
Prowadzący: Patrick Coble, VoiSec i Jaymes Davis, Kasm Technologies
Dzień zakończył się konferencją Amplify UnConference. W przeciwieństwie do formalnych prezentacji teatralnych, format unconference daje uczestnikom pełną kontrolę nad programem. Stworzył on otwarte forum dla architektów i administratorów, którzy mogli szczerze porozmawiać o rzeczywistych wdrożeniach, z dala od dopracowanych slajdów prezentowanych przez dostawców.
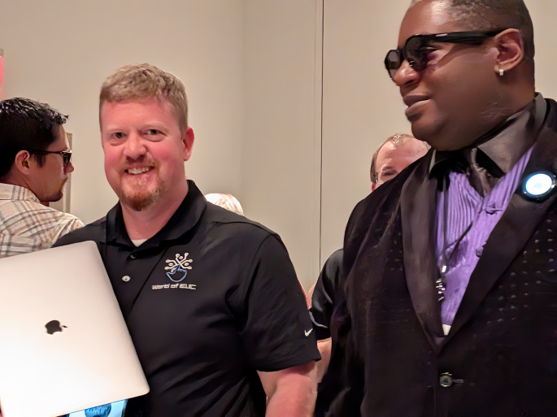
Rysunek 7: Patrick Coble i Jaymes Davis prowadzą dyskusję na temat sztucznej inteligencji podczas konferencji Amplify UnConference.
Najważniejsze wnioski: Pragmatyczne wnioskowanie lokalne kontra obciążenie sztucznej inteligencji w chmurze
Chociaż generatywna sztuczna inteligencja oferuje uzasadnione korzyści w zakresie pisania szablonowego kodu, automatyzacji skryptów administracyjnych i przyspieszenia rozwiązywania problemów, dyskusja na sali skupiła się bezpośrednio na trudnościach finansowych i zarządczych, z którymi mierzą się liderzy IT. „Zła” strona skupia się na ekonomii subskrypcji: opłaty licencyjne za dodatkowe usługi, wynoszące od 200 do 400 dolarów rocznie, szybko przekształcają się w centra kosztów bez dna, gdy dane telemetryczne pokazują, że pracownicy wykorzystują narzędzie głównie do podstawowego podsumowania wiadomości e-mail.
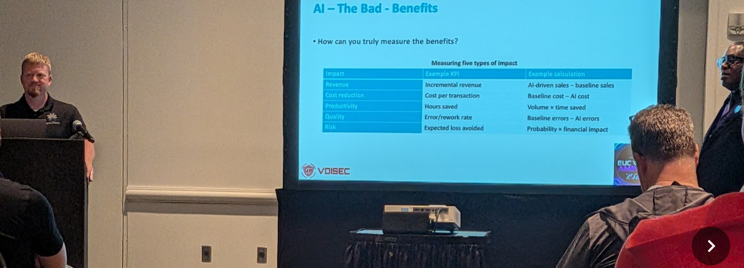
Rysunek 8: Slajd z sesji UnConference analizujący kluczowe wskaźniki efektywności (KPI) przedsiębiorstwa oraz realia kosztów i korzyści w zakresie sztucznej inteligencji w przedsiębiorstwach.
„Brzydkie” podejście koncentruje się na zgodności, suwerenności danych i ryzyku związanym z dokładnością. Od niesprawdzonych narzędzi agentowych wykonujących nieautoryzowane połączenia zewnętrzne, po automatyczne podsumowania spotkań wprowadzające krytyczne błędy merytoryczne, publiczne systemy LLM w chmurze nie posiadają deterministycznych zabezpieczeń.
Te luki w zarządzaniu napędzają zauważalny zwrot w kierunku prywatnego, lokalnego wnioskowania. Uruchamiając modele lokalne za pośrednictwem środowisk wykonawczych, takich jak Ollama lub LM Studio na sprzęcie korporacyjnym, organizacje przechowują poufne dane za wewnętrznymi zaporami sieciowymi, eliminują cykliczne opłaty za korzystanie z API w chmurze i zachowują pełną możliwość audytu w przypadku natychmiastowych ładunków.
Networking na rzece Milwaukee: rejs po porcie i lokalne smaki
We wtorek wieczorem targi rozpoczęły rejs po porcie Milwaukee na pokładzie statku Miss Wisconsin, sponsorowany przez EDCi , Parallels , 10ZiG i Liquidware . Uczestnicy przeszli przez historyczną dzielnicę Milwaukee Old World Third Street, mijając lokalne atrakcje, takie jak Wisconsin Cheese Mart i piwiarnia Hofbräu München.
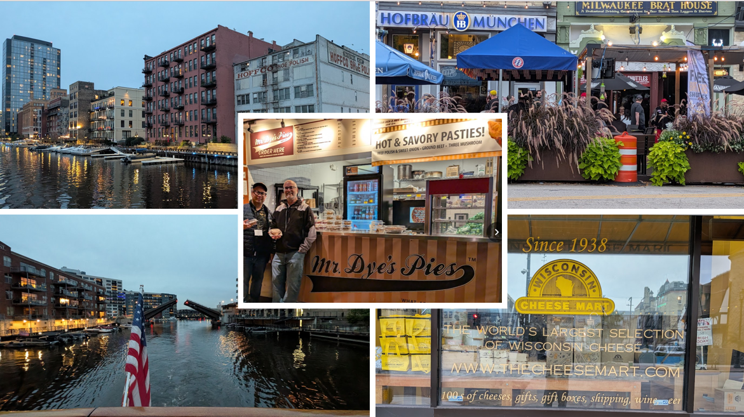
Rycina 9: Widoki wzdłuż Milwaukee Riverwalk, dzielnica niemiecka i wieczorny postój w Mr. Dye's Pies.
Rejs statkiem stanowił doskonałą okazję do rozmów z inżynierami i kolegami z branży w nieformalnej atmosferze. Wtorkowy wieczór zakończyliśmy w prawdziwie milwaukee’skim stylu, zatrzymując się w Mr. Dye’s Pies na świeże, ciepłe, pikantne paszteciki – niezapomnianą lokalną atrakcję.
Podsumowanie pierwszego dnia
Wtorkowe sesje dały jasny obraz sytuacji, w jakiej znajduje się współczesna inżynieria przestrzeni roboczej. Wirtualne pulpity nie są już traktowane jako autonomiczne wyspy; uwaga skupiła się na infrastrukturze wspierającej: dynamicznej konteneryzacji aplikacji, modelu Zero Trust, który stawia na pierwszym miejscu tożsamość, hybrydowej automatyzacji cyklu życia, zdyscyplinowanej ekonomii chmury oraz wnioskowaniu AI w środowisku lokalnym. Poniżej relacja z dnia drugiego i trzeciego.

Rysunek 10: Identyfikator uczestnika Toma Fentona reprezentujący StorageReview na konferencji EUC World Amplify 2026.


 Amazon