

Wersja VMware NSX-T 3.2 została wydana, wprowadzając innowacje w zakresie bezpieczeństwa wielochmurowego, skalowalności sieci dla kontenerów, maszyn wirtualnych i obciążeń fizycznych. W tej wersji wprowadzono beztapową analizę ruchu sieciowego (NTA), ulepszenia zapory sieciowej oraz zintegrowane wykrywanie i reagowanie na problemy z siecią. Wersja NSX-T 3.2 oferuje wiele ulepszeń i funkcji i jest jedną z największych wersji NSX.
Aktualizacja 28.12.2021 – Mamy szczegółowy artykuł na temat zaawansowanych aktualizacji zabezpieczeń NSX 3.2
Najważniejsze cechy VMware NSX-T 3.2
Oto najważniejsze elementy tej wersji — więcej szczegółów na temat bezpieczeństwa, sieci i operacji podamy w osobnych wpisach.
Silne zabezpieczenia wielochmurowe
Rozwiązanie VMware NSX-T 3.2 zapewnia ochronę sieci wielochmurowej, zabezpieczając ruch aplikacji w obrębie chmur i między nimi. NSX-T 3.2 przenosi to na wyższy poziom, ułatwiając włączanie dostępu do aplikacji w modelu Zero Trust w środowiskach wielochmurowych.
Bezprzewodowa analiza ruchu sieciowego (NTA)
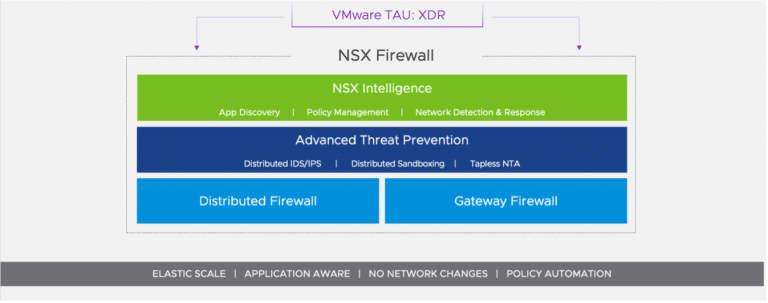
Rozwiązania do analizy ruchu sieciowego (NTA) i sandboxingu są zintegrowane bezpośrednio z rozproszoną zaporą sieciową NSX (DFW). Dystrybucja NTA jako usługi w hiperwizorze eliminuje spadki ruchu. W połączeniu z rozproszonymi funkcjami IDS/IPS, zespoły ds. bezpieczeństwa mogą wirtualizować cały stos zabezpieczeń i eliminować martwe punkty, jednocześnie umożliwiając politykom bezpieczeństwa i kontrolom podążanie za przepływami pracy przez cały cykl ich życia, niezależnie od infrastruktury bazowej.
Zapora sieciowa bramy
Ulepszona zapora sieciowa pełni funkcję bramy programowej z kontrolą L2-L7. Zawiera filtrowanie adresów URL i zaawansowaną ochronę przed zagrożeniami z analizą złośliwego oprogramowania i sandboxingiem, rozszerzając scentralizowane zabezpieczenia na obciążenia fizyczne, obwód centrum danych i krawędź chmury publicznej.
Zintegrowany NDR z NSX Intelligence
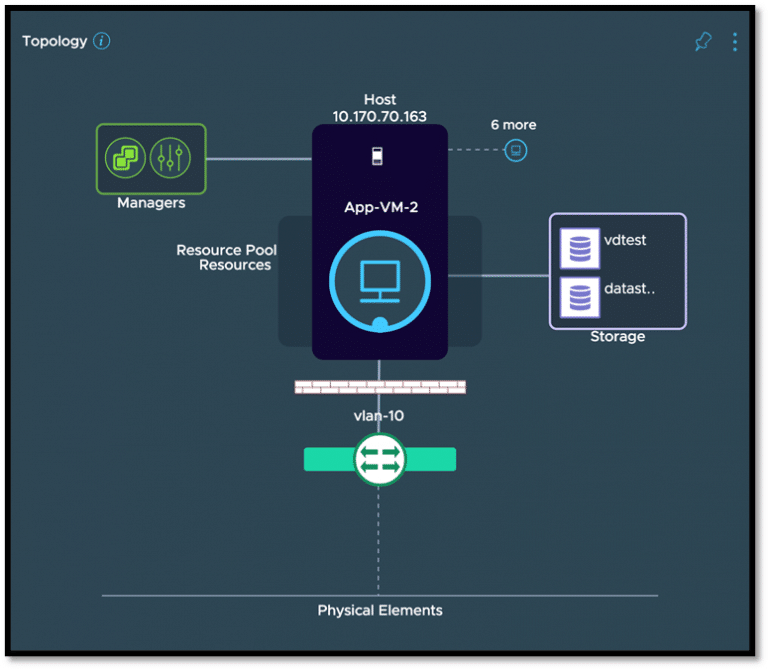
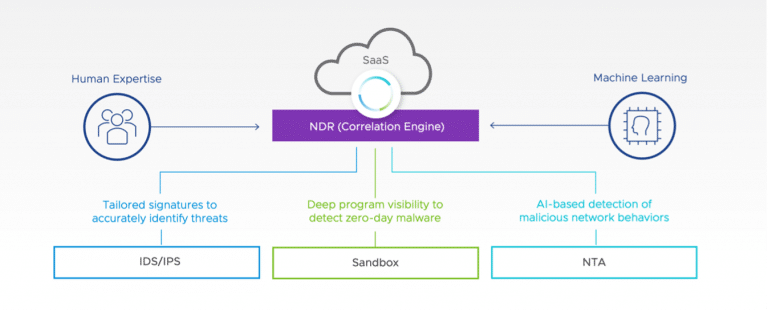
Rozwiązanie NSX Network Detection and Response (NDR) zostało zintegrowane z NSX Intelligence. Funkcja ta umożliwia NDR korelowanie sygnałów z systemów IDS/IPS, NTA i sandboxa w celu identyfikacji rzeczywistych włamań. NSX Intelligence oferuje teraz skalowalną wydajność i udoskonalenia w rekomendacjach reguł zapory sieciowej.
Rozproszone zabezpieczenia niezależne od przełącznika
Zapora sieciowa NSX Distributed Firewall obsługuje teraz obciążenia wdrożone w rozproszonych grupach portów na przełącznikach VDS, umożliwiając klientom wdrożenie zapory sieciowej NSX bez konieczności zmiany rozproszonego przełącznika vSphere.
Udoskonalenia sieciowe i polityczne
Niezależnie od tego, czy jest to środowisko publiczne, czy prywatne, skalowanie i zarządzanie nim wymaga uproszczonej konfiguracji i zarządzania siecią, widoczności i kontroli oraz możliwości szybkiego dodawania nowych funkcji do istniejącego środowiska. VMware NSX-T 3.2 wprowadza udoskonalenia dla administratorów sieci, ułatwiające dodawanie reguł dla kontenerów.
Dzięki NSX-T 3.2 administratorzy sieci mogą bezpośrednio definiować polityki sieciowe i bezpieczeństwa Antrea dla kontenerów z poziomu interfejsu użytkownika NSX-T Manager. Antrea to rozwiązanie sieciowe Kubernetes stworzone specjalnie dla chmur publicznych i prywatnych, oparte na Open vSwitch, technologii open source zoptymalizowanej pod kątem rozproszonego przełączania wielowarstwowego. Antrea będzie działać wszędzie tam, gdzie działa Kubernetes – lokalnie, w chmurze publicznej, czy na brzegu sieci.
Federacja NSX
Rozwiązanie NSX Federation pomaga wdrożyć model operacyjny przypominający chmurę publiczną, umożliwiając operatorowi zarządzanie siecią obejmującą wiele lokalizacji jako pojedynczym podmiotem, jednocześnie synchronizując konfigurację i stan operacyjny w wielu lokalizacjach. Dzięki VMware NSX-T 3.2, NSX Federation obsługuje replikację tagów maszyn wirtualnych między lokalnymi menedżerami, dzięki czemu maszyny wirtualne replikowane i restartowane podczas zdarzenia odzyskiwania po awarii (DR) zachowują niezbędne zasady bezpieczeństwa. NSX-T 3.2 implementuje również ulepszone monitorowanie kondycji kanałów komunikacyjnych między menedżerami globalnymi i lokalnymi.
Usprawnione udostępnianie i obsługa sieci
Nowa wersja upraszcza wdrażanie w środowiskach vSphere, umożliwiając administratorom wdrażanie zastosowań sieciowych i zabezpieczeń NSX-T bezpośrednio z poziomu klientów vSphere.
Uproszczone udostępnianie dla NSX Advanced Load Balancer
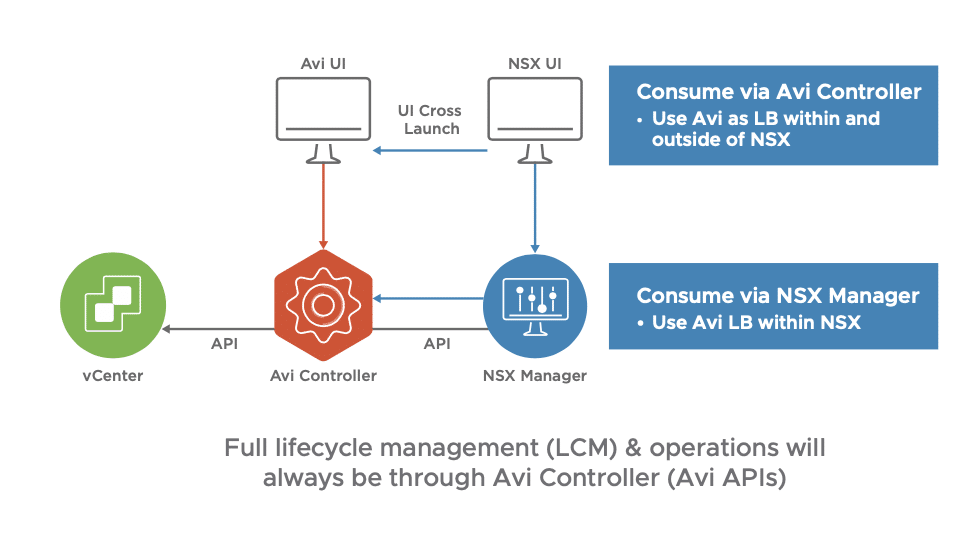
Instalacja NSX Advanced Load Balancer (ALB) jest jeszcze prostsza dzięki ściślejszej integracji z NSX Manager. Interfejs użytkownika NSX Manager umożliwia instalację i konfigurację kontrolerów ALB oraz jednoczesne uruchamianie interfejsu użytkownika VMware NSX ALB w celu uzyskania dostępu do zaawansowanych funkcji.
Obsługa vRealize Network Insight dla federacji NSX-T i zapory sieciowej
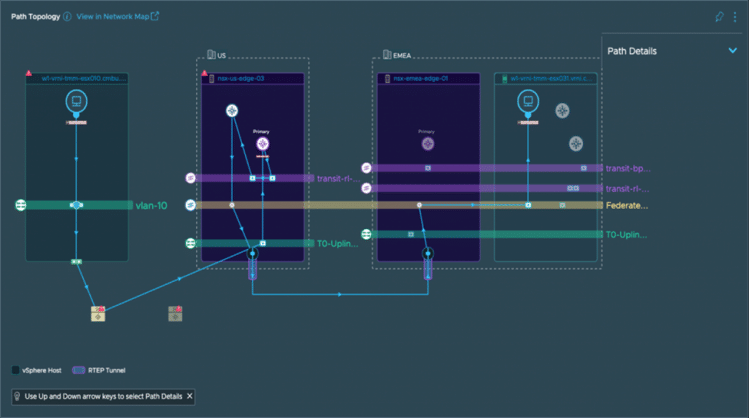
Ścisła integracja vRealize Network Insight 6.4 i NSX-T Federation zapewnia kompleksowy wgląd w sieć w wielu centrach danych NSX-T na poziomie globalnym, regionalnym i lokalnym. Nowe możliwości obejmują optymalizację wydajności aplikacji i przepływów ruchu z uproszczonymi widokami ścieżek między maszynami wirtualnymi i wewnątrz nich w topologii federacji.
Udoskonalenia monitorowania sieci i rozwiązywania problemów
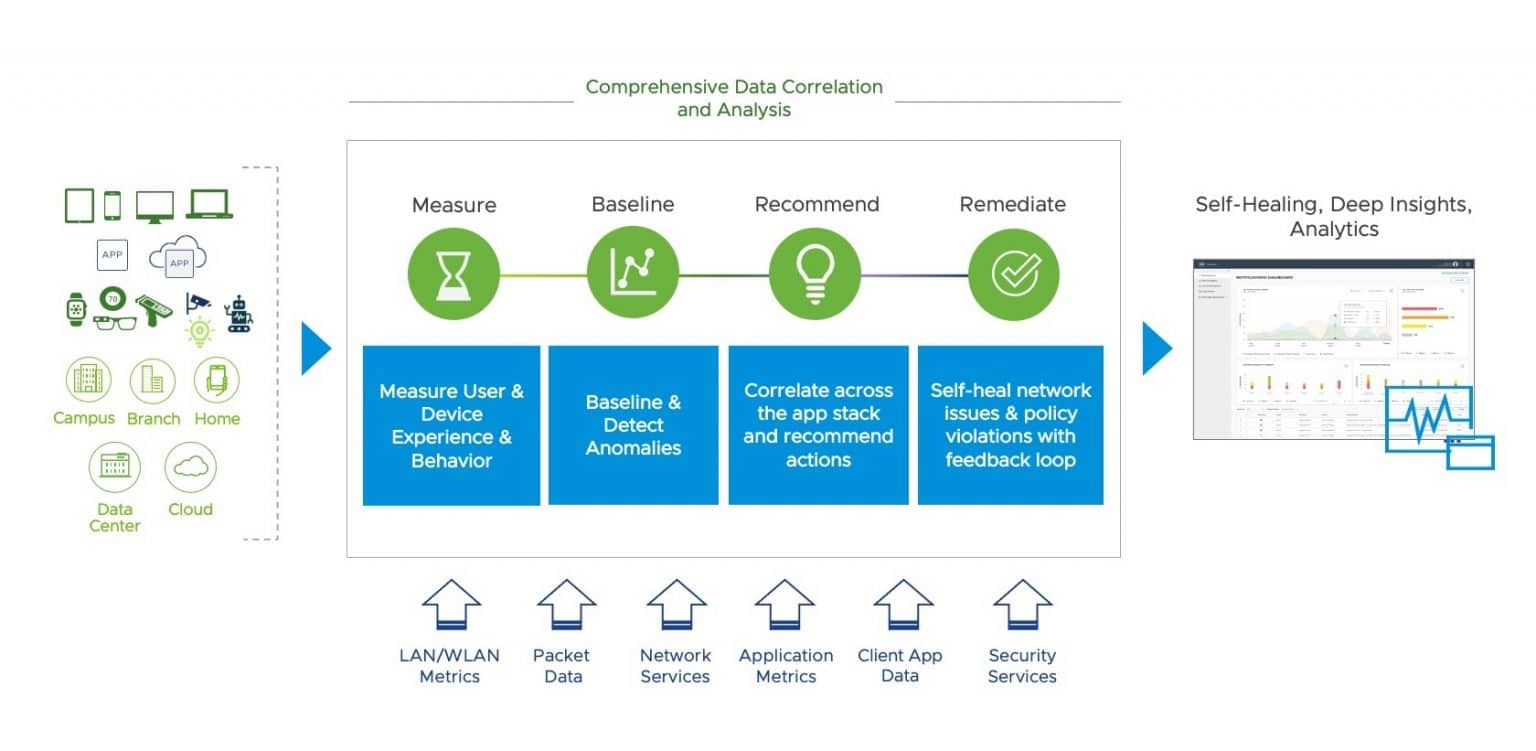
Operatorzy sieci będą mogli łatwiej monitorować kluczowe wskaźniki wydajności, przeprowadzać analizy „przed i po” oraz uzyskiwać dostęp do kontekstu historycznego dzięki nowej funkcji Edge i L3, która uwzględnia czas. Analiza ruchu na żywo zapewnia również ujednolicone rozwiązywanie problemów i diagnostykę w różnych centrach danych, łącząc Traceflow i przechwytywanie pakietów.
Podsumowanie
Wersja VMware NSX-T 3.2 zawiera wiele udoskonaleń i funkcji rozszerzających zakres zastosowań NSX-T w zakresie bezpieczeństwa wielochmurowego, skalowalnej obsługi sieci kontenerów, maszyn wirtualnych, obciążeń fizycznych oraz uproszczonych operacji. Wersja będzie wkrótce powszechnie dostępna wraz ze szczegółowymi informacjami o wydaniu, obejmującymi wszystkie wprowadzone funkcje i możliwości.
Aktualizacja 28.12.2021 – Mamy szczegółowy artykuł na temat zaawansowanych aktualizacji zabezpieczeń NSX 3.2


 Amazon