

Actifio 已委托 IDC 研究企业如何控制其关键数据,查看副本数据。 研究发现,三分之二的公司未能达到数据控制的最佳实践标准。 通过这项研究,Actifio 还宣布其企业客户数量急剧增长,因为 Actifio 的虚拟数据管道技术旨在更好地控制和更好地访问关键数据。
尽管广为人知,但备受瞩目的安全漏洞企业在很大程度上仍然容易受到攻击,因为数据副本可用于收集机密信息。 随着生产数据呈几何级数增长,企业努力确保数据安全且可访问。 部分数据保护会产生大量副本数据(IDC 估计消耗高达 60% 的 IT 存储硬件和基础设施预算),这反过来又使那些试图恶意访问数据的人成为更多目标。 这些数据不仅难以保护,许多公司也难以跟踪。
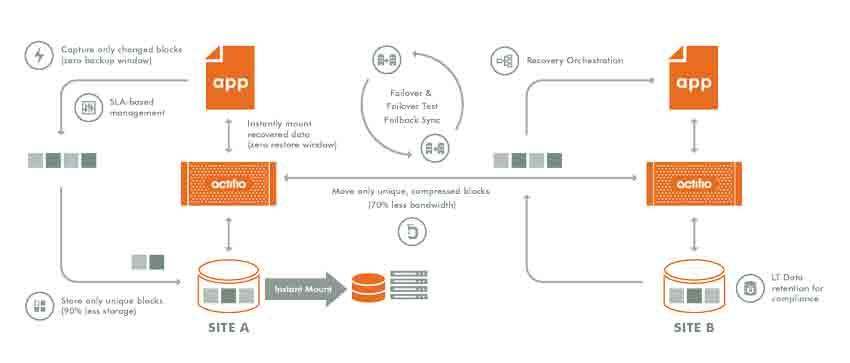
由于 Actifio 能够直接从生产应用程序捕获数据,在其最安全的环境中管理该数据的单个“黄金主”副本,然后使用虚拟副本来维护可访问性和控制,因此其客户数量有所增加。 虚拟化副本数据限制了它的增殖和可用性。
该研究的其他发现,“数据控制中的常见差距:使用最佳实践识别、量化和解决它们”包括:
- 三分之二的企业未能达到数据控制的最佳实践标准,而且很少有企业能够在整个数据安全策略范围内保持一致
- 77% 的受访组织未能在测试/开发阶段屏蔽敏感数据,这显着增加了数据泄露的威胁
- 政府在实施数据控制政策方面总体表现最佳; 教育部门是最弱的
- CIO 是实施数据控制/安全政策的核心——政策仅在 34% 的时间里临时应用
- 一个典型的组织拥有 375 个数据副本,每个副本都包含敏感信息,因此增加了遭受攻击的风险


 Amazon