

本周,Amazon Web Services Inc. (AWS) 宣布全面推出 AWS Nitro Enclaves。 AWS Nitro Enclaves 使客户可以轻松地在 Amazon Elastic Compute Cloud (Amazon EC2) 实例中创建隔离的计算环境,以保护他们高度敏感的工作负载。 Nitro Enclaves 使用相同的 Nitro Hypervisor 技术,为 EC2 实例提供 CPU 和内存隔离。
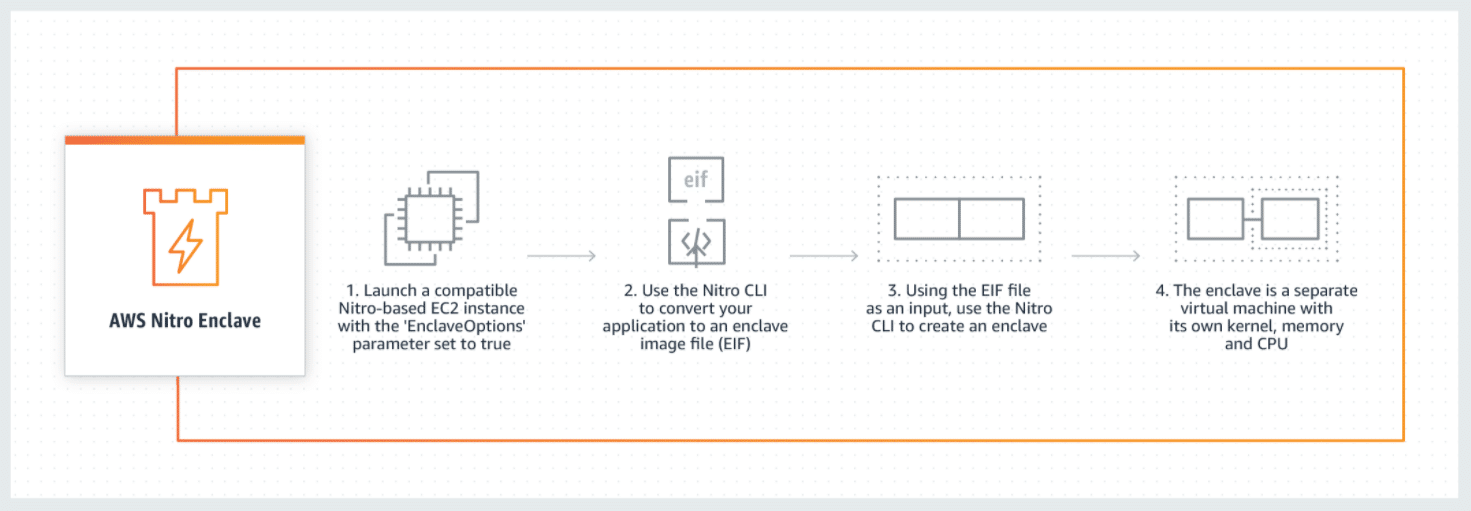
据亚马逊称,各行各业的许多客户都要求在 AWS 云上进一步保护他们高度敏感的数据,如个人身份信息、财务数据、医疗记录、知识产权等。 他们当前的选择是通过访问控制来保护他们的数据,并在数据处于静止和传输过程中时使用加密。 这种方法的问题在于,当数据在使用时未加密时,加密不会覆盖数据。 为了在处理过程中保护未加密的数据,客户通常会为安全数据设置单独的实例集群,并配置有限连接、受限用户访问和其他严格隔离。 当 AWS 客户这样做时,他们需要防范内部和外部威胁。 他们需要处理涉及多个相互不信任的合作伙伴、供应商、客户和员工的复杂情况。
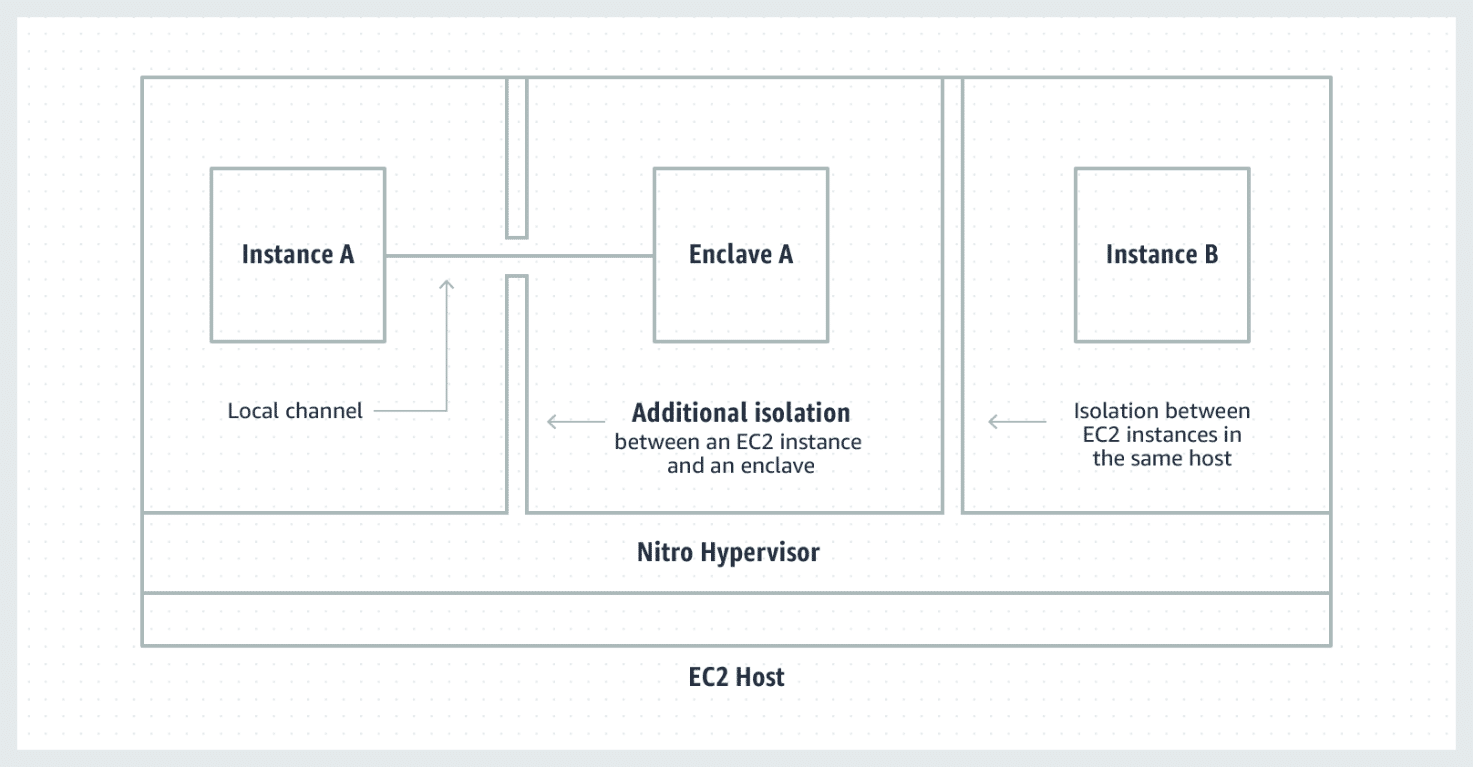
AWS 通过推出 AWS Nitro Enclaves 来应对这一挑战。 AWS Nitro Enclaves 通过为数据处理提供可信、高度隔离和强化的环境,帮助客户减少其应用程序的攻击面。 每个 Enclave 都是使用相同的 Nitro Hypervisor 技术创建的虚拟机,包括 Amazon EC2 实例的 CPU 和内存隔离,但没有持久存储、没有管理员或操作员访问权限,也没有外部网络。 在 Enclave 中运行的应用程序仍然无法被其他用户和系统访问,甚至是客户组织内的用户。
Nitro Enclaves 使用相同的 Nitro Hypervisor 技术在 EC2 实例之间创建 CPU 和内存隔离,从而在 Enclave 和 EC2 实例之间创建隔离。
客户可以使用开源 AWS Nitro Enclaves SDK 库集开发 Enclave 应用程序。 AWS Nitro Enclaves SDK 还集成了 AWS Key Management Service (KMS),允许客户生成数据密钥并在 Enclave 内对其进行解密。 Nitro Enclaves 还包括对客户软件的加密证明,以确保只有授权代码在运行并与 AWS Key Management Service 集成,以便只有他们的 enclave 才能访问敏感材料。
AWS 还宣布了适用于 Nitro Enclaves 的 ACM。 借助此解决方案,客户可以快速隔离 Enclave 中的 SSL/TLS 证书,使其可供实例上的 Web 服务器使用,同时保护它们免受客户环境中的其他用户或应用程序的访问。 SSL/TLS 证书用于保护网络通信并通过 Internet 或专用网络上的资源建立网站身份。 适用于 Nitro Enclaves 的 ACM 确保与这些证书关联的敏感数据永远不会离开 Enclave,同时还管理证书的撤销和更新,以减少证书过期时手动监控和 Web 服务器重新配置的需要。
除了使用 Amazon EC2 实例和与 Nitro Enclaves 一起使用的任何其他 AWS 服务外,使用 AWS Nitro Enclaves 不收取额外费用。
可用性
AWS Nitro Enclaves 适用于基于 AWS Nitro 系统构建的大多数基于 Intel 和 AMD 的 Amazon EC2 实例类型(基于 AWS Graviton2 的实例支持将于 2021 年上半年推出)。
AWS Nitro Enclaves 现已在美国东部(弗吉尼亚北部)、美国东部(俄亥俄)、美国西部(俄勒冈)、欧洲(法兰克福)、欧洲(爱尔兰)、欧洲(伦敦)、欧洲(巴黎)、欧洲(斯德哥尔摩)、亚太地区(香港)、亚太地区(孟买)、亚太地区(新加坡)、亚太地区(悉尼)、亚太地区(东京)和南美洲(圣保罗)区域,即将推出更多区域。


 Amazon