

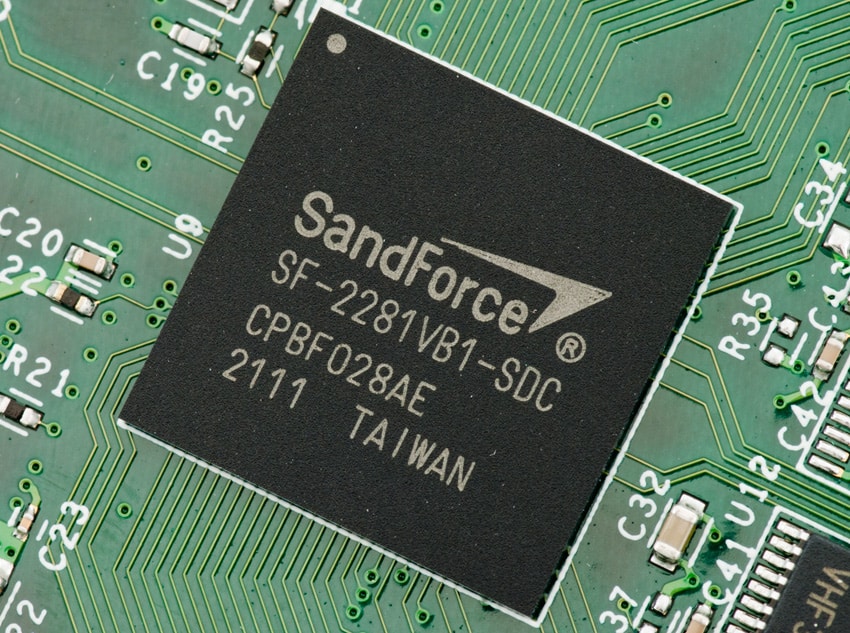
今天下午,英特尔宣布他们的英特尔 SSD 520 正在将规格从 AES 256 位加密更改为 AES 128 位加密,从而给固态硬盘世界带来了温和的寒意。 事实证明,这个问题影响了所有 SandForce SF-2000 系列控制器(SF-2200 消费者和 SF-2500 企业控制器),所有使用 SandForce 控制器的制造商都发布了规格变更公告。 对于大多数用户而言,更改不是问题,国家安全局 (NSA) 仍将 AES 128 位加密用于机密分类,而最高机密需要 256 位加密。
AES问题是如何发生的?
SandForce 第一代 SSD 控制器使用 128 位加密,当前两代产品中的 256 位加密更像是一种渐进式更新,旨在为要求更高的用户增强安全性。 然而,有一个问题,世界上的一些政府不允许在各自的国家/地区销售 256 位加密设备。 因此,SandForce 不得不创建两种版本的 SF-2000 系列处理器,一种采用 128 位加密,另一种采用 256 位加密。
在计划的控制器分析研究中,SandForce 发现了一个问题,即所有 SF-2000 控制器都显示 128 位加密。 该问题似乎可以追溯到线路的加密设置不正确的配置问题。
AES 问题如何解决?
SandForce 已经在开发新的控制器和固件版本,将按预期启用 256 位加密。 不幸的是,市场上目前的 SSD 没有升级路径,需要一个新的控制器来启用更高的安全加密。 不过,SandForce 尚未发布修复时间表。
这会影响我吗?
如果你问这个问题,那么可能不会。 如果您是政府客户,那么您可能已经知道这个问题并已做出相应调整。
下一步是什么?
英特尔和金士顿已经发布了“规格表更新”,所有其他 SandForce 买家将在短期内效仿。 每个 SSD 制造商都应该担心,虽然官方政策有待确定,但规格表的变化可被视为重大变化,在新硬件可用时需要更换驱动器。 我们不是法律专家,但 LSI SandForce 似乎也有可能被迫详细说明为什么在不可避免的集体诉讼提起时花了一年半的时间才发现这个问题。



 Amazon