

在企业IT领域,大多数安全升级通常是在发生安全漏洞或其他重大事件后才进行的。然而,近期开发的INCITS FC-SP-3标准则代表着对监管和密码学截止日期的积极响应,这些截止日期已经影响到基础设施规划。美国国家安全局(NSA)的CNSA 2.0指南为国家安全系统(NSS)提出了复杂的迁移路径,而欧盟的NIS2和DORA框架已将密码学和加密策略纳入到积极的合规计划中。量子计算的发展加剧了这种压力,这并非因为未来会出现具有密码分析价值的量子计算机,而是因为“先收集后解密”的攻击会使长期保存的数据提前变得脆弱。光纤通道行业协会(FCIA)的路线图将这些挑战置于2030年合规性、NIS2和DORA加密策略以及服务器和存储设备标准的3至5年更换周期等背景下进行分析。
时机至关重要,因为光纤通道传输的数据是企业最不能承受丢失的风险。它仍然是金融、医疗保健、政府、公用事业和其他受监管行业等关键任务存储的主要基础设施。光纤通道在物理和逻辑上都与以太网隔离,无法从以太网路由,并通过光纤通道分区和存储设备掩码进一步增强安全性。FCIA 的市场数据显示,光纤通道端口的出货量已超过 160 亿个,其中超过 35 万个仍在运行。如此庞大的安装基数凸显了 FC-SP-3 的重要性,它无需企业更换其 SAN,而是提供了一种基于标准的现有光纤通道环境安全保障方法。
FC-SP-3 进行了多项更新,旨在提升安全性并简化部署。它移除了早期版本中仍然保留的过时加密技术,包括 3DES、MD5、SHA-1、RSA-SHA-1、旧版 DH-CHAP 分组、RADIUS 使用、CT 认证以及 AES-GCM 和 AES-CBC 的较短密钥长度。取而代之的是符合 CNSA 2.0 标准的新增功能,例如用于密钥建立的 ML-KEM-1024 和用于数字签名的 ML-DSA-87,以及更强大的 SHA-2 PRF 和用于安全关联管理的 AES-GCM 的强制使用。另一项重大变化是结构性的:FC-SP-3 不再侧重于 FC-SP-2 的合规性要素,而是转向互操作性规范,从而使实现能够围绕当前的安全要求进行调整,而无需沿用过时但符合规范的要求。作为这项改进的一部分,规范篇幅缩减了近一半,从 288 页减少到 152 页。
值得注意的是,FC-SP-3 本身并不能消除风险;它更像是一套工具集,而非自动部署方案。该标准意义重大,因为它为业界提供了一条切实可行的途径,实现经过认证、加密和完整性保护的 SAN 流量,并将其集成到常规的服务器、HBA 和存储更新周期中。对于管理长期数据和受监管基础设施的企业而言,关键的截止日期并非仅限于 Q-Day 或 2030 年,而是下一次更新决策。以下章节将探讨推动这些变革的法规、FC-SP-3 引入的加密更新,以及在运行中的光纤通道架构上实施端到端加密的实用模型。
关键精华
- 该标准提前完成了截止日期: FC-SP-3 由 INCITS T11 于 2026 年完成,它使光纤通道安全现代化,以满足 CNSA 2.0、NIS2 和 DORA 的要求,比 2030 年和 2031 年的合规日期提前了数年。
- 先进行减法运算,然后是量子电阻: 删除了 3DES、MD5、SHA-1 和小于 2048 位 DH 组等传统加密技术,同时添加了 NIST 后量子算法 ML-KEM-1024 和 ML-DSA-87,将规范从 288 页缩减到 152 页,使其更容易正确实现。
- 无需基础设施成本的加密: 自主飞行中加密在 HBA 内部生成密钥,并以线速运行,无需外部密钥服务器,无需 SAN 交换机更改,也无需增加主机 CPU 负载。
- 该阵列依然拥有其强大的功能: 传输层加密可以保留压缩、去重和勒索软件检测功能,而应用层加密则会破坏这些功能。
- 合规性随着周期性变化而更新: 通过对正常三到五年硬件更新周期进行滚动部署,到 2030 年,作为常规采购的副产品,即可提供完全加密、抗量子攻击的 SAN。
加密技术面临最后期限
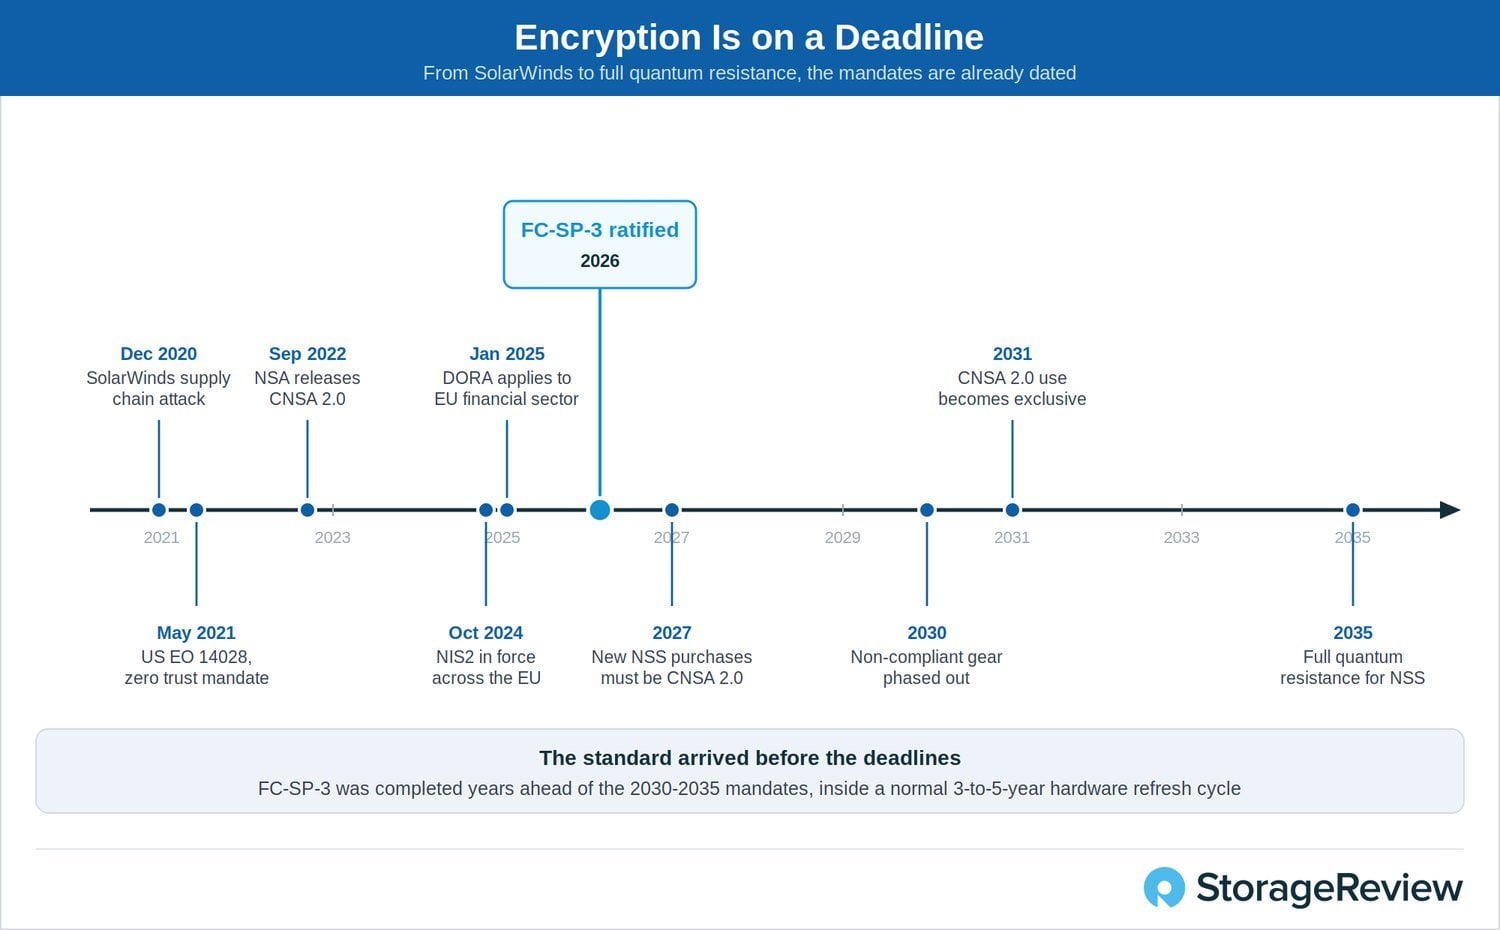
FC-SP-3 的开发主要源于数据中心技术栈中对高级安全措施日益增长的需求。传统架构通常依赖于存储网络中的隐式信任;然而,针对这一层的复杂攻击可能会危及大量数据。以 2019-2021 年SolarWinds 恶意软件攻击活动为例,供应链攻击表明,利用受损基础设施组件的内部威胁正变得越来越普遍。
作为直接回应,美国总统乔·拜登于2021年5月12日发布了第14028号行政命令。该命令为联邦政府系统(也称为国家安全系统)制定了多项新的安全要求和操作规程。通过要求对静态数据和传输中的数据进行加密,该命令实际上强制联邦机构采用最初的商业国家安全算法(CNSA)套件的原则。CNSA套件概述了经批准用于保护联邦数据的加密算法。尽管CNSA套件(通常称为CNSA 1.0)并未涵盖或预见未来的功能,但它为数据保护、密钥建立、哈希和数字签名确立了可接受算法的基准。
CNSA 2.0 通过使联邦政府的信息安全标准为量子计算的到来做好准备,推进了该系列标准的目标。它淘汰了理论上容易被量子计算机破解的算法,并引入了抗量子攻击的算法。美国国家安全局 (NSA) 已将该政策设计为分阶段实施,第一阶段的执行将于 2025 年 12 月 31 日之后开始。到 2027 年 1 月 1 日,所有新安装的国家安全系统都必须完全符合 CNSA 2.0 标准,并且必须在 2030 年 12 月 31 日之前完成所有不合规系统的退役。最终,到 2031 年 12 月 31 日,所有国家安全系统都必须完全使用CNSA 2.0 算法。对于如此庞大的网络而言,这些期限非常紧迫,但考虑到量子计算带来的安全漏洞威胁,美国联邦政府认为这是必要的。
美国并非唯一要求加强关键IT系统安全措施的国家。《数字运营弹性法案》(DORA)适用于欧盟的金融机构,该法案要求严格的报告、风险管理和安全测试程序,以更好地应对未来的网络攻击。同样,《网络与信息安全2号指令》(NIS2)鼓励欧盟成员国之间共享网络安全威胁信息。该指令要求每个成员国制定并实施应对供应链攻击和漏洞利用的策略。由于许多此类法规都要求对传输中和静态数据进行严格的加密,FC-SP-3进一步推进了它们共同的目标,即使核心基础设施在各个层面都具备抵御攻击的能力。
Q日和“先收获,后解密”
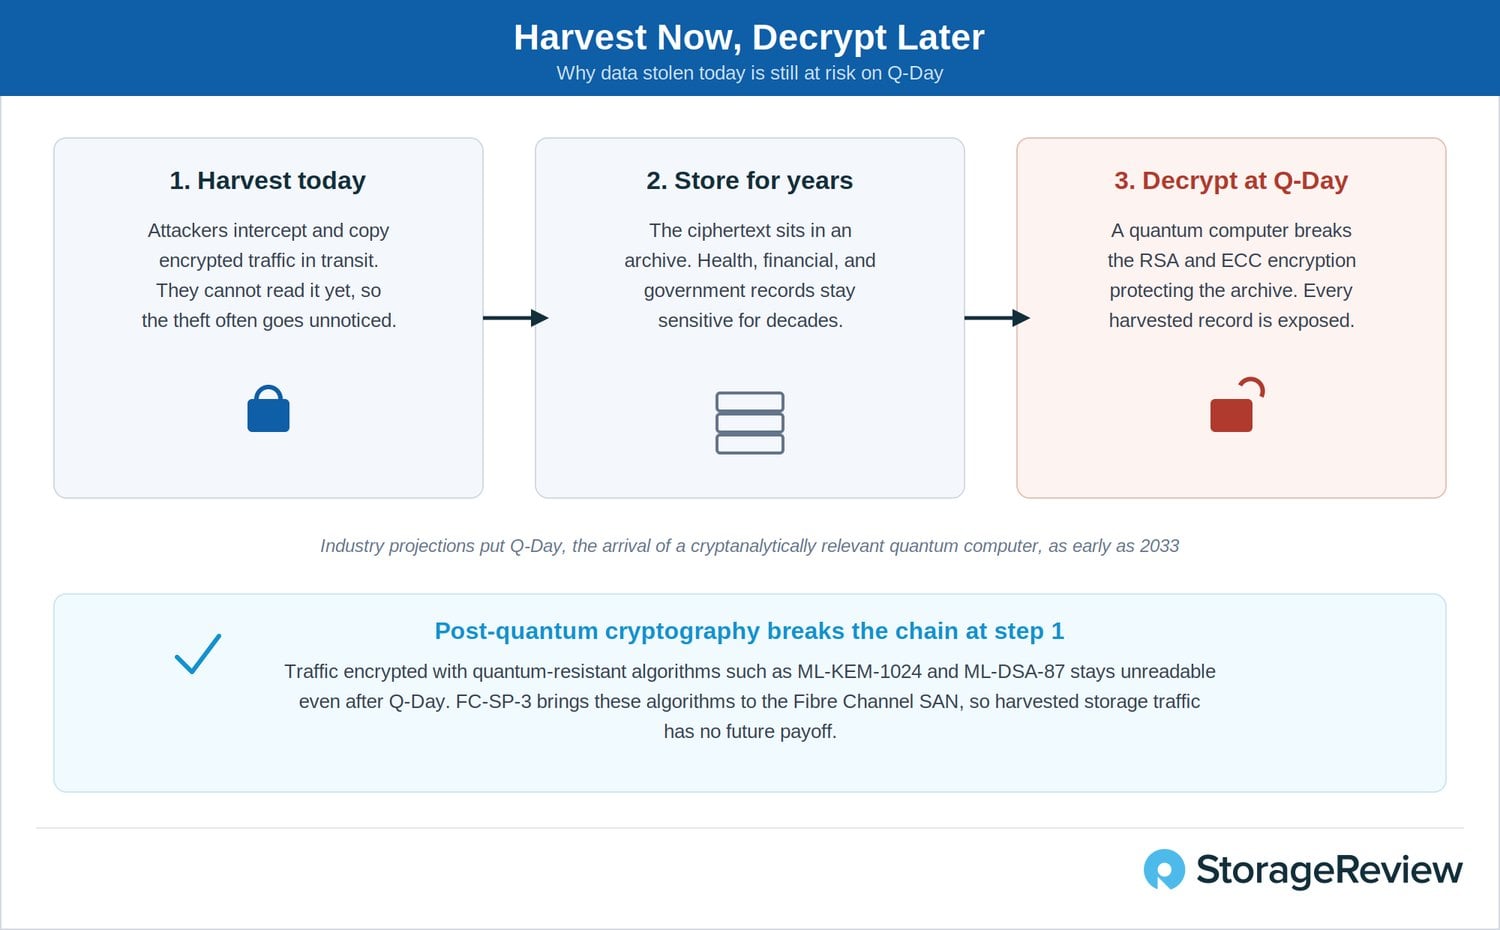
尽管 CNSA 2.0 看似遥不可及,但这并非没有道理。“先收割后解密”(HNDL)是目前恶意行为者常用的一种策略,它依赖于量子计算机未来的强大能力来解密海量截获的通信和窃取的数据。虽然当今许多标准加密算法和协议在传统硬件上能够有效抵御暴力破解和其他密钥破解方法,但“密码分析相关量子计算机”(CRQC)的出现却有可能破解基于 RSA 和 ECC(椭圆曲线密码学)的公钥加密方法。
为了降低潜在的“Q日”攻击的有效性,美国国家安全局(NSA)强制要求美国国家安全系统所有与密码学相关的组件必须在2031年12月31日之前符合CNSA 2.0标准,这比业界预测的“Q日”最早可能在2033年到来的时间要早。CNSA 2.0中强制要求的密码算法是“后量子计算”(Post-Quantum Computing,PQC)就绪的,这意味着它们的设计基于计算上难以处理的数学难题,例如格问题和单向数论问题。通过在传统算法中使用更大的密钥长度并实施复杂的PQC就绪算法,NSA旨在防止可能危及国家安全的HNDL攻击。
光纤通道安全二十年
光纤通道安全并非始于 FC-SP-3。该标准是 INCITS(国际信息技术标准委员会)旗下光纤通道技术委员会(T11 )历时二十余年开展的第三代相关工作。最初的 FC-SP 项目于 2002 年获批,并于 2007 年发布,它建立了授权和分段控制机制,为存储管理员提供了正式的工具,以确定哪些设备可以跨网络相互通信。FC-SP-2 于 2012 年被采纳,将框架扩展到身份验证和加密,并通过两次修订(2015 年的 AM1 和 2023 年的 AM2)不断发展。FC-SP-3 于 2022 年获批,并于 2026 年完成,它更新了框架,以应对当前对存储网络日益增长的监管和后量子时代要求。
这种传承至关重要,因为它界定了 FC-SP-3 的本质。这并非对光纤通道安全的重新发明,也不是针对单一威胁的临时应对措施。它是对一个成熟框架的定期现代化升级,由制造这些设备的厂商公开进行。FC-SP-3 专家组由 IBM 的 Roger Hathorn 担任主席,Broadcom 的 David Peterson 和 James Smart 担任编辑,成员来自 Broadcom、Cisco、Dell、HPE、IBM、Marvell、NetApp 和 Viavi 等公司。这种广泛的参与度对于一项安全标准而言尤为值得关注:所有争夺 SAN 插槽市场份额的公司都就这些插槽的加密方式达成了一致。而且,这项工作并未就此止步。T11已经开始着手开发下一个版本,因此该框架将随着需求的不断演变而持续更新。
FC-SP-3 有哪些变化
FC-SP-3 的主要变化在于精简。与TLS 1.3在 Web 领域的发展方向一致,该标准移除了 FC-SP-2 中仍然保留的传统加密技术:FC-PAP 和 FC-EAP 认证协议、3DES和 AES-CTR 加密、RSA-SHA-1 签名、几乎所有角色中的 MD5 和SHA-1、小于 2048 位的 DH-CHAP 分组、GCM 和 CBC 模式下小于 256 位的 AES 密钥长度、RADIUS 使用以及 CT 认证。移除过时的内容并重新组织文档,使规范从 288 页缩减至 152 页。更精简的标准不仅更易于阅读,而且更容易正确实现,并减少了实现过程中可能出现的薄弱环节。
取而代之的是符合 CNSA 2.0 标准的新增功能:用于密钥建立的ML-KEM -1024 和用于数字签名的ML-DSA -87,这些 NIST 标准化的后量子算法,以及 384 位和 512 位的 ECDSA、基于 SHA-2 的伪随机函数 (PRF),并要求 AES-GCM 必须保护安全关联管理协议本身。隐藏用于保护有效载荷的加密方法提供了一层隐蔽性,迫使潜在攻击者考虑大量算法(这可能非常耗费计算资源)。像 ML-KEM 这样的量子安全密钥封装算法能够有效抵御拦截攻击,确保只有经过身份验证和授权的设备才能读取使用最新安全协议的 HBA 发送的数据。
结构性变化同样意义重大。FC-SP-2 定义了分层合规性要素,其中最低的通用层级 Auth-A 要求实现支持 MD5 和 2048 位 DH 组。随着这些算法的老化,供应商最终陷入了一种尴尬的境地:为了保持符合标准,他们不得不实现一些原本并不打算使用的不安全加密技术。FC-SP-3 放弃了这种模式,转而采用互操作性配置文件,并在附件 A 中进行了定义。符合标准的实现支持一个或多个符合其目标环境安全要求的配置文件,而关于哪些要求适用的判断则交由 NIST 和 NSA 等机构负责,而非传输标准本身。附件 D 解决了与 FC-SP-2 部署的向后兼容性问题,因此混合架构拥有了明确的发展路径,而不是一条陡峭的悬崖。
审计模式通过在现有网络架构间进行安全协议协商,简化了向更新后的加密标准的过渡,且不会中断数据访问。该标准的制定者认识到,许多存储区域网络 (SAN) 无法立即完全合规,但会随着新硬件的引入和旧设备的淘汰逐步采用该标准。在审计模式下,兼容性通过可用性优先的方法得以维持,仅当连接中的两个端点都完全具备相应能力时,才会实施最严格的安全措施。也就是说,在向更强大的安全级别迁移的同时,对关键业务数据的访问得以保留。
将 FC-SP-3 部署到实时 SAN 上
标准只有在应用于生产硬件时才真正发挥作用,而 FC-SP-3 的设计初衷就是为了便于部署。该规范定义了加密工具和协商行为;这些工具如何在运行中的网络架构上应用,主要有两种广泛应用的模型。这两种模型都与厂商无关,并且符合同一标准。
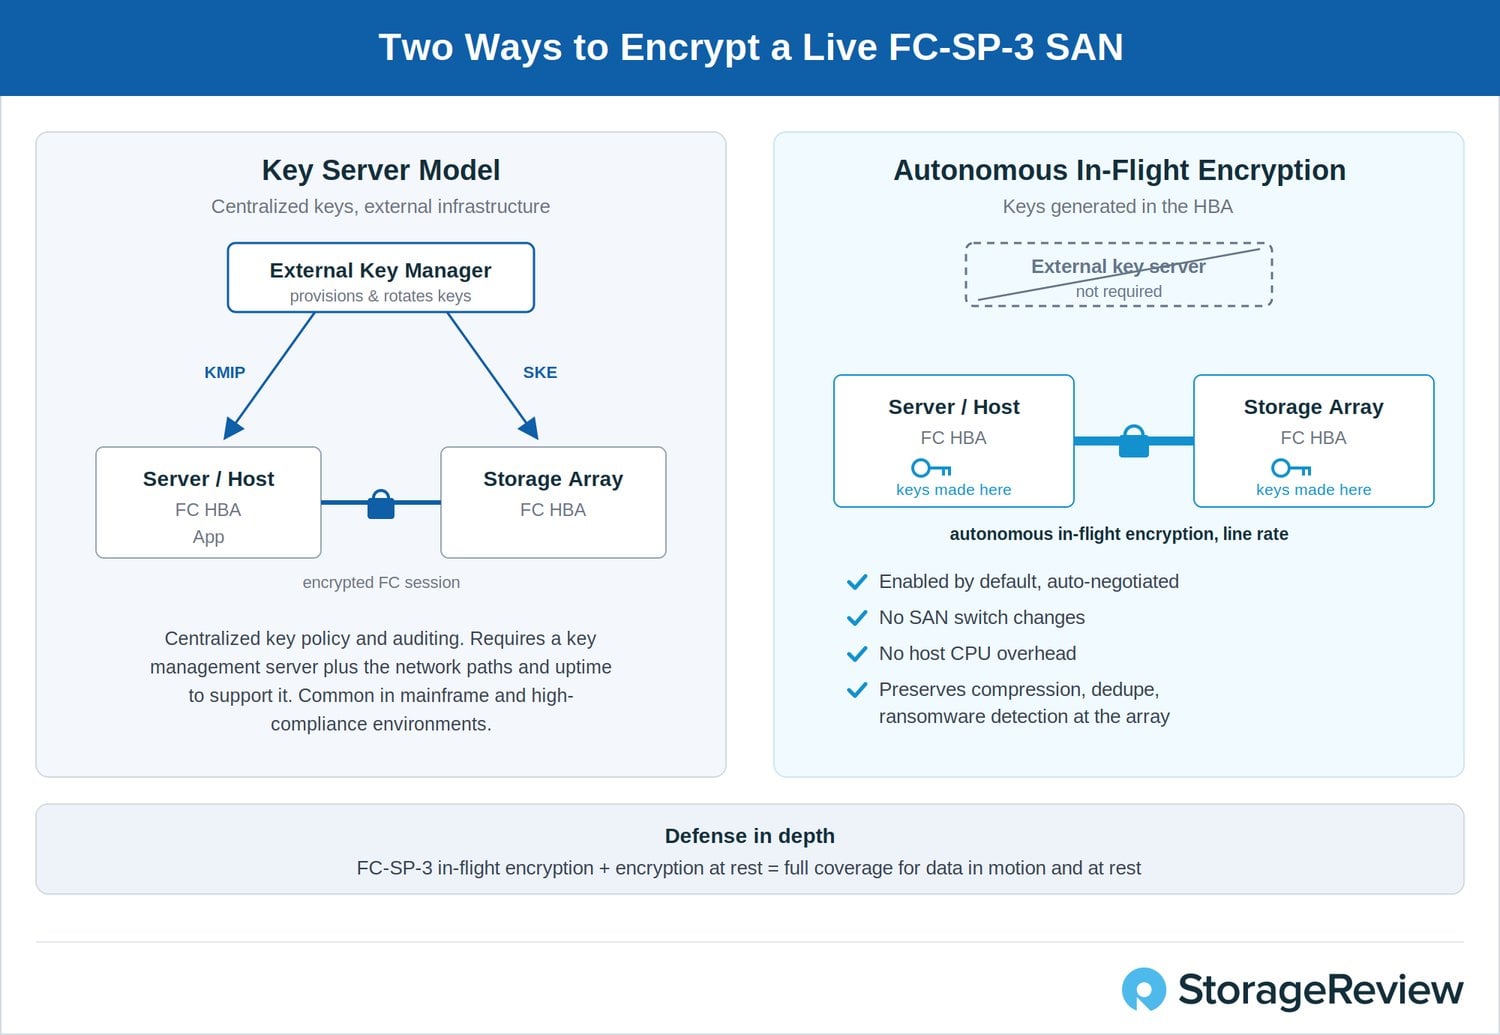
第一种是密钥服务器模型,这种模型在大型机和高合规性环境中早已为人熟知。外部密钥管理器负责提供和轮换用于建立安全会话的共享密钥或证书,并通过密钥管理互操作协议 (KMIP) 和安全密钥交换机制,在网络上与主机和存储设备进行通信。这种方法集中了策略和审计,这正是某些受监管企业所需要的。但它也引入了需要搭建和维护的基础设施:密钥管理服务器、通往该服务器的网络路径,以及确保其可用性的运维流程。对于已经运行 KMIP 基础设施的组织而言,FC-SP-3 可以无缝集成到现有的工作流程中,而不是取而代之。
第二种模型是在主机总线适配器 (HBA) 内部实现的自主飞行中加密,正是这种模型使得在整个交换网络中部署加密成为可能。随机会话密钥在 HBA 内部生成,无需外部密钥生成和管理服务器。端点默认启用加密功能,并自动协商加密,当对端尚不支持加密时,则回退到其他方案,从而确保整个交换网络的安全,无需额外配置。由于加密发生在适配器内部的光纤通道传输层,因此无需对 SAN 交换机进行任何更改,交换网络本身既不查看也不管理密钥。
性能是此模型旨在解决的目标。加密在专用芯片上以全线速运行,因此不会造成可测量的吞吐量损失,也不会给主机 CPU 增加额外负载。对于存储团队而言,同样重要的是,在传输过程中而非应用层进行加密,可以保护企业赖以生存的阵列服务。到达存储阵列的数据仍然可以进行压缩、去重和压缩比异常扫描(这些异常会标记勒索软件事件),而一旦应用程序在数据离开主机之前对其进行加密,所有这些操作都将无法进行。
传输中加密并非独立存在。FC-SP-3 符合纵深防御策略,该策略将链路加密与全盘或阵列级静态加密相结合,以保护 SAN 中传输的数据以及存储在介质上的静态数据。构成该策略的端点本身就被设计为零信任组件。硅信任根确定硬件身份,CPU 和 HBA 使用安全协议和数据模型 (SPDM) 相互验证,驱动程序经过加密签名。因此,执行加密的适配器可以进行验证,而无需被信任。
FC-SP-3 中新增的审计模式最能直接解决用户对操作生产环境 SAN 的担忧。它允许管理员在现有环境中启用安全协商,并在强制执行之前查看哪些链路将被加密,哪些链路不会被加密。这使得原本可能造成中断的切换过程变成了一个可验证的增量式过程,也是 FCIA 路线图所设想的滚动部署背后的实际机制:随着服务器和存储的更新,而非通过单一的协调事件,逐步实现链路安全。
自主式飞行中加密功能已应用于支持 FC-SP-3 的 HBA 卡中,StorageReview在该技术推出时就报道了首批此类产品。这有力地证明了该标准如今已具备部署能力。然而,更重要的意义在于架构层面而非品牌层面:任何符合 FC-SP-3 标准的终端设备均可参与,而且所有主流服务器厂商都已推出支持自主式飞行中加密的光纤通道连接,大多数存储 OEM 厂商也将在 2026 年前陆续添加此功能。
机上加密技术可以防范哪些风险
一旦明确了攻击途径,加密存储流量的必要性就显而易见了。光纤通道链路通常会离开其起始房间,穿越管道、立管以及建筑物之间的园区线路。攻击者即使拥有光纤的物理访问权限,也无需将其切断。虽然这种情况非常罕见,但即使只是弯曲光缆导致漏光,或者插入一个无源分路器,也足以读取通过该光缆传输的流量,而链路本身的任何信息都不会向管理员表明发生了此类事件。
建筑物内部的威胁远没有电影里那么夸张,却更为常见。内部人员只要能接触到配线架,就能在不干扰链路的情况下记录流量;诊断设备可以将帧捕获到服务日志中,从而使任何有权访问这些日志的人都能获取数据。而传输中加密技术可以一次性堵住所有这些漏洞。无论流量是从弯曲的光纤、配线架还是日志文件中捕获的,在两个 FC-SP-3 端点之间的任何位置捕获的流量都是密文,在捕获点无法获取密钥。
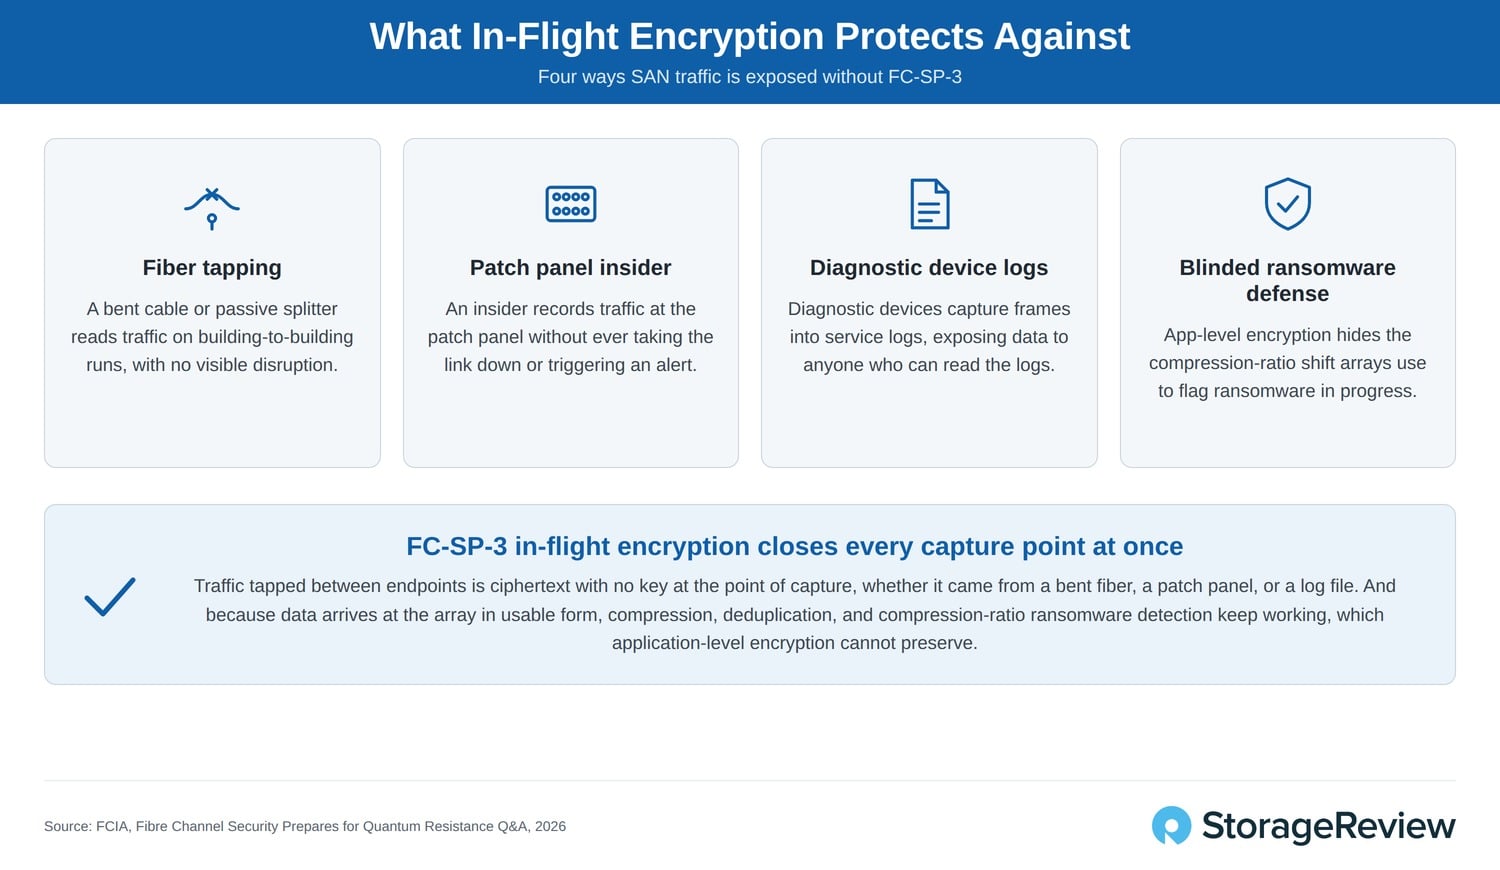
更微妙的优势在于传输中加密所保留的信息。勒索软件会在攻击过程中加密数据,而加密后的数据无法压缩,因此阵列端压缩比的变化是感染早期较为可靠的指标之一。如果应用程序在数据离开主机之前对其进行加密,阵列端始终会接收到密文:压缩和去重功能将失效,勒索软件信号也会随之消失。传输层加密能够在传输过程中保护数据,同时确保数据以可用形式交付给阵列,从而保留数据缩减和异常检测功能。正因如此,FCIA 指南建议采用传输中加密结合静态加密,而非应用层加密。
迈向完全加密SAN之路
FCIA路线图背后的数学原理是基于更新周期。大多数企业的服务器和存储设备每三到五年就会更新换代,这意味着几乎所有光纤通道网络在2030年和2031年CNSA 2.0标准生效之前,其终端设备至少会更换一次。所有主流服务器厂商都已提供支持FC-SP-3自主飞行中加密的光纤通道连接,大多数存储OEM厂商也将在2026年之前推出符合标准的连接,因此从现在开始按正常周期购买的硬件都将具备相应的功能。
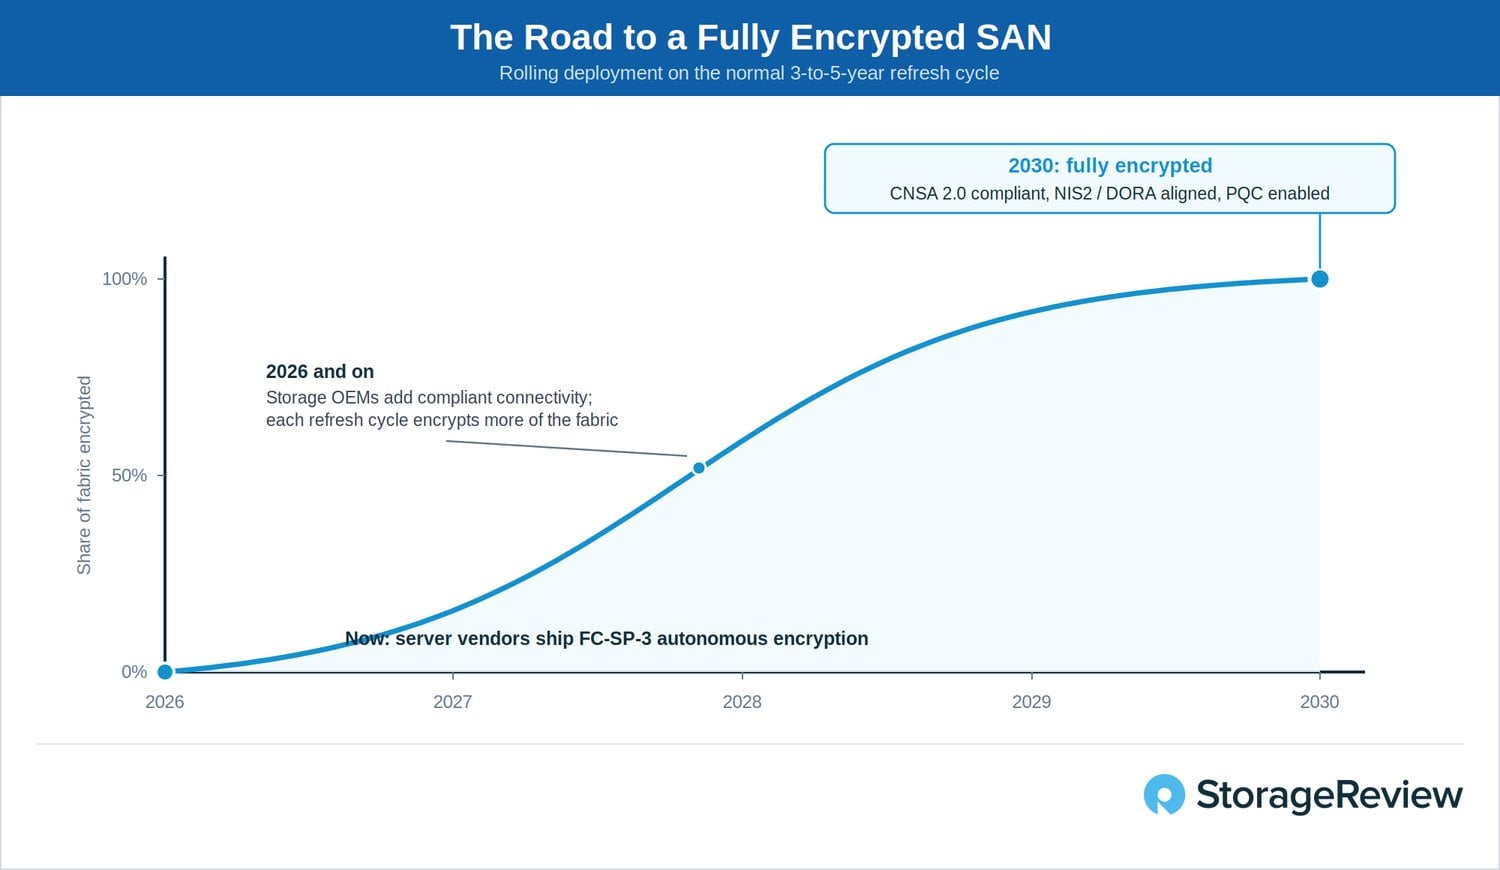
正是这一点使得滚动部署切实可行,而非仅仅是愿景。具备加密功能的终端会自动协商安全性,并在过渡期间与旧设备共存。审计模式允许管理员在强制执行前验证准备情况,从而在迁移到更高安全级别的过程中保持对关键任务数据的访问。无需进行大规模的迁移,也无需围绕合规日期安排项目。一个组织如果按照其惯常的节奏进行更新,并在推进过程中指定 FC-SP-3 连接,那么到 2030 年,它将拥有一个完全加密的 SAN,而这仅仅是其原本就需要进行的采购的副产品:符合 CNSA 2.0 标准,与 NIS2 和 DORA 加密策略保持一致,并具备端到端的量子攻击防护能力。
结语
FC-SP-3 标准并不花哨,而这正是它的优势所在。它摒弃了本应多年前就已淘汰的加密技术,加入了监管机构如今要求的 NIST 后量子算法,并用专为互操作性而构建的配置文件取代了早已变得荒谬的合规模型。最终完成的规范比其所满足的强制性要求提前数年发布,并且正好符合企业原本计划的更新周期。部署中最棘手的部分已被巧妙地解决:无需更改交换机,无需额外的安全基础设施,不会占用主机 CPU 资源,并且提供了一种审计模式,使得部署过程在强制执行之前即可被观察。
需要注意的是,标准是一套工具集,而非部署方案。加密不会自动完成;企业仍然需要清点其主机总线适配器 (HBA) 和存储设备,在即将进行的采购中指定 FC-SP-3 连接,并在支持该标准的终端接入网络后启用安全功能。对于高度依赖光纤通道的受监管行业(金融、医疗保健、公用事业和政府部门)而言,无论是否有人安排,这项工作都有截止日期。“先收集数据,后解密”意味着今天被盗的数据已经暴露给未来十年的量子计算机,因此每年未加密的流量都会在未来造成损失。FC-SP-3 将弥合这一差距简化为采购细节而非项目,并使光纤通道保持其二十年来的地位:受监管行业信赖的、用于存储他们最不能承受损失的数据的网络架构。
For teams weighing where that data should live, our 最佳存储阵列 page tracks the current enterprise array leaders, with audited benchmark results labeled separately from deployment evidence.
FC-SP-3 术语表
| 3DES | 三重 DES 是一种遗留的分组密码,FC-SP-3 将其移除。 |
| AES-GCM、AES-CBC、AES-CTR | 高级加密标准 (AES) 的模式。GCM 模式可在一次加密过程中完成数据加密和完整性保护,是 FC-SP-3 中安全关联管理所必需的;CTR 模式已被移除,并且 GCM 和 CBC 模式不再支持小于 256 位的密钥。 |
| 国家航天局2.0 | 商业国家安全算法套件 2.0,美国国家安全局 (NSA) 的一套抗量子算法以及美国国家安全系统的部署期限。 |
| CRQC | 密码分析相关量子计算机,一种足以破解当今公钥密码的量子计算机。 |
| CT认证 | 对光纤通道通用传输流量到结构服务的认证,在 FC-SP-2 中承载,在 FC-SP-3 中移除。 |
| DH-CHAP | Diffie-Hellman挑战握手认证协议(CHAP)是一种光纤通道认证协议,它将CHAP与Diffie-Hellman密钥交换相结合。FC-SP-3会将DH组长度限制在2048位以下。 |
| 多拉 | 数字运营韧性法案,欧盟关于金融机构信息通信技术风险的法规。 |
| ECC、ECDSA | 椭圆曲线密码学和椭圆曲线数字签名算法。FC-SP-3 将 ECDSA 保留在 384 位和 512 位,并加入了后量子 ML-DSA。 |
| FC-PAP,FC-EAP | 光纤通道密码认证协议和光纤通道可扩展认证协议,这些传统的 FC-SP-2 认证协议已在 FC-SP-3 中移除。 |
| FCIA | 光纤通道行业协会,该行业组织负责推广和协调光纤通道标准和应用。 |
| HBA | 主机总线适配器,即服务器或存储系统中的光纤通道接口卡。 |
| 高密度脂蛋白 | 现在捕获加密流量,稍后解密:今天捕获加密流量,待 CRQC 存在后再进行解密。 |
| INCITS,T11 | 国际信息技术标准委员会及其 T11 技术委员会,该委员会制定了包括 FC-SP-3 在内的光纤通道标准。 |
| KMIP | 密钥管理互操作性协议,即 OASIS 标准,用于外部密钥管理器与其服务的主机和存储之间。 |
| MD5、SHA-1、SHA-2 | 加密哈希函数。MD5 和 SHA-1 已被弃用,并在 FC-SP-3 的几乎所有角色中移除;SHA-2 系列算法取而代之。 |
| ML-DSA-87 | 模块格数字签名算法(NIST FIPS 204)在其最强参数集上,加上后量子签名算法 FC-SP-3。 |
| ML-KEM-1024 | 模块格基密钥封装机制(NIST FIPS 203)在其最强参数集上,后量子密钥建立算法 FC-SP-3 也加入了进来。 |
| NIS2 | 网络和信息安全指令 2,欧盟针对重要实体的网络安全指令。 |
| 品控中心 | 后量子密码学,是指基于量子计算机无法高效解决的问题而构建的算法。 |
| PRF | 伪随机函数,用于从共享密钥中生成会话密钥。FC-SP-3 要求使用基于 SHA-2 的伪随机函数。 |
| Q日 | CRQC 可用且当前公钥密码学可被破解的临界点。 |
| 半径 | 远程身份验证拨号用户服务,一种网络身份验证服务器协议,已从 FC-SP-3 中移除。 |
| RSA | Rivest-Shamir-Adleman 公钥算法是 CRQC 可以破解的方法之一。FC-SP-3 中移除了 RSA-SHA-1 签名。 |
| SPDM | 安全协议和数据模型 (DMTF) 标准允许 CPU 和 HBA 相互验证对方的身份和固件。 |
本报告由光纤通道行业协会(FCIA)赞助。本报告中表达的所有观点和意见均基于我们对所讨论产品的客观评价。
在 FCIA 网络研讨会“光纤通道安全为量子攻击做好准备”中了解更多关于 FC-SP-3 标准的信息。



 Amazon