

Los sistemas de almacenamiento IBM FlashSystem 5600, 7600 y 9600, basados en el módulo IBM FlashCore de quinta generación, ahora detectan la exfiltración de datos dentro de la unidad, además de la detección de cifrado por ransomware que ya realizan los módulos. IBM afirma que el módulo aprende el patrón de lectura normal de cada volumen, marca las lecturas que se desvían de él y confirma un evento sospechoso durante un intervalo de confianza de 30 minutos con una tasa de falsos positivos validada inferior al 1 %. Esta funcionalidad estará disponible a partir de octubre de 2026 en configuraciones compatibles con firmware 9.1.2 o posterior.
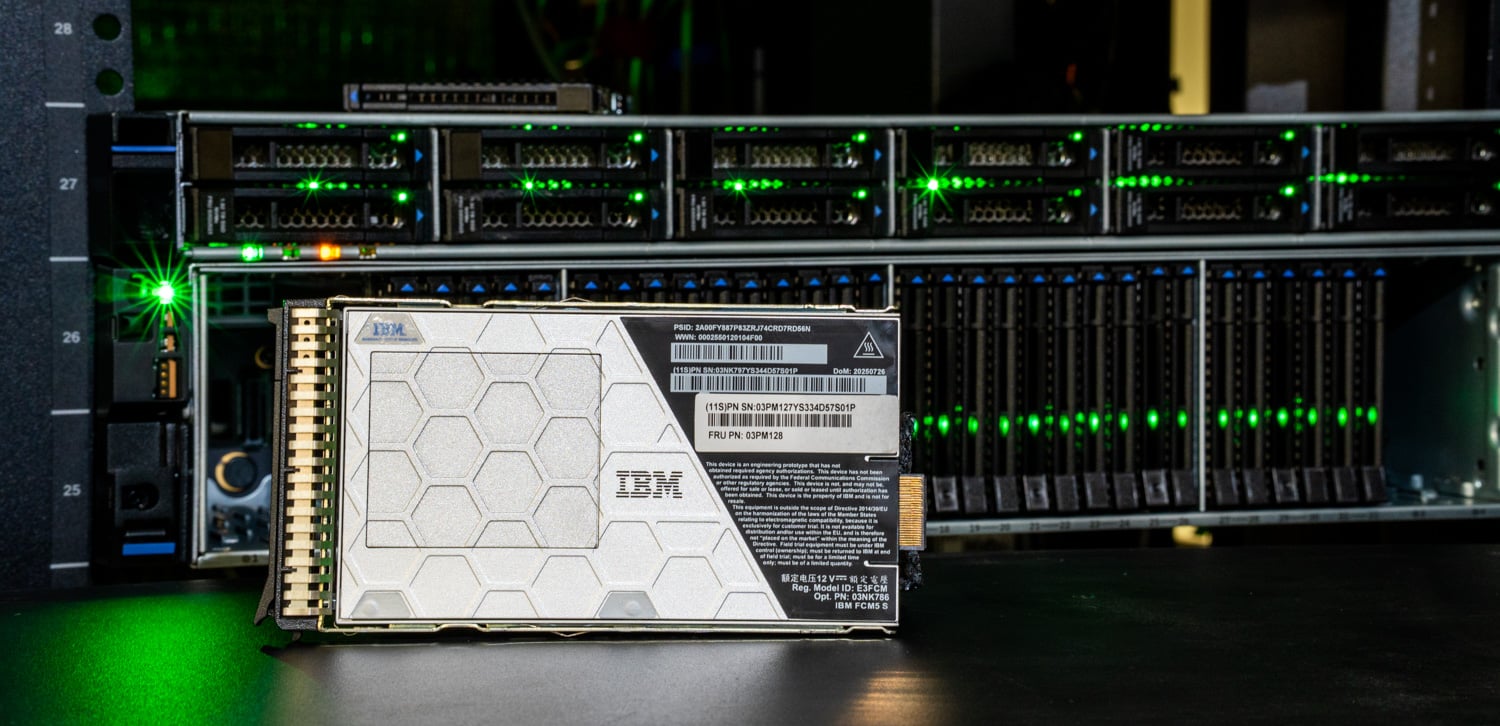
El argumento de IBM es que la recuperación no responde a la pregunta correcta cuando los datos ya han sido filtrados. La recuperación restaura los volúmenes, pero no puede indicar al operador qué se leyó antes de que comenzara el cifrado ni la magnitud de la exposición. IBM cita el informe M-Trends 2026 de Google Cloud, que indica que los atacantes suelen pasar entre 11 y 14 días dentro de una red antes de desplegar el ransomware, y su informe Cost of a Data Breach 2026, que señala un promedio de 247 días para identificar una brecha de seguridad.
Telemetría y detección de amenazas del módulo FlashCore integrado
La exfiltración es más difícil de detectar que el cifrado, ya que se supone que debe parecer una lectura normal. El módulo FlashCore analiza cada operación de entrada/salida en la unidad, crea una línea base para cada volumen y reconoce las copias de seguridad rutinarias y los análisis, de modo que una lectura completa programada no activa una alerta. Dado que el análisis se ejecuta en el módulo, no depende de agentes de punto final ni de registros del host que un atacante pueda controlar, no requiere cambios en la aplicación e IBM afirma que no tiene un impacto significativo en el rendimiento.
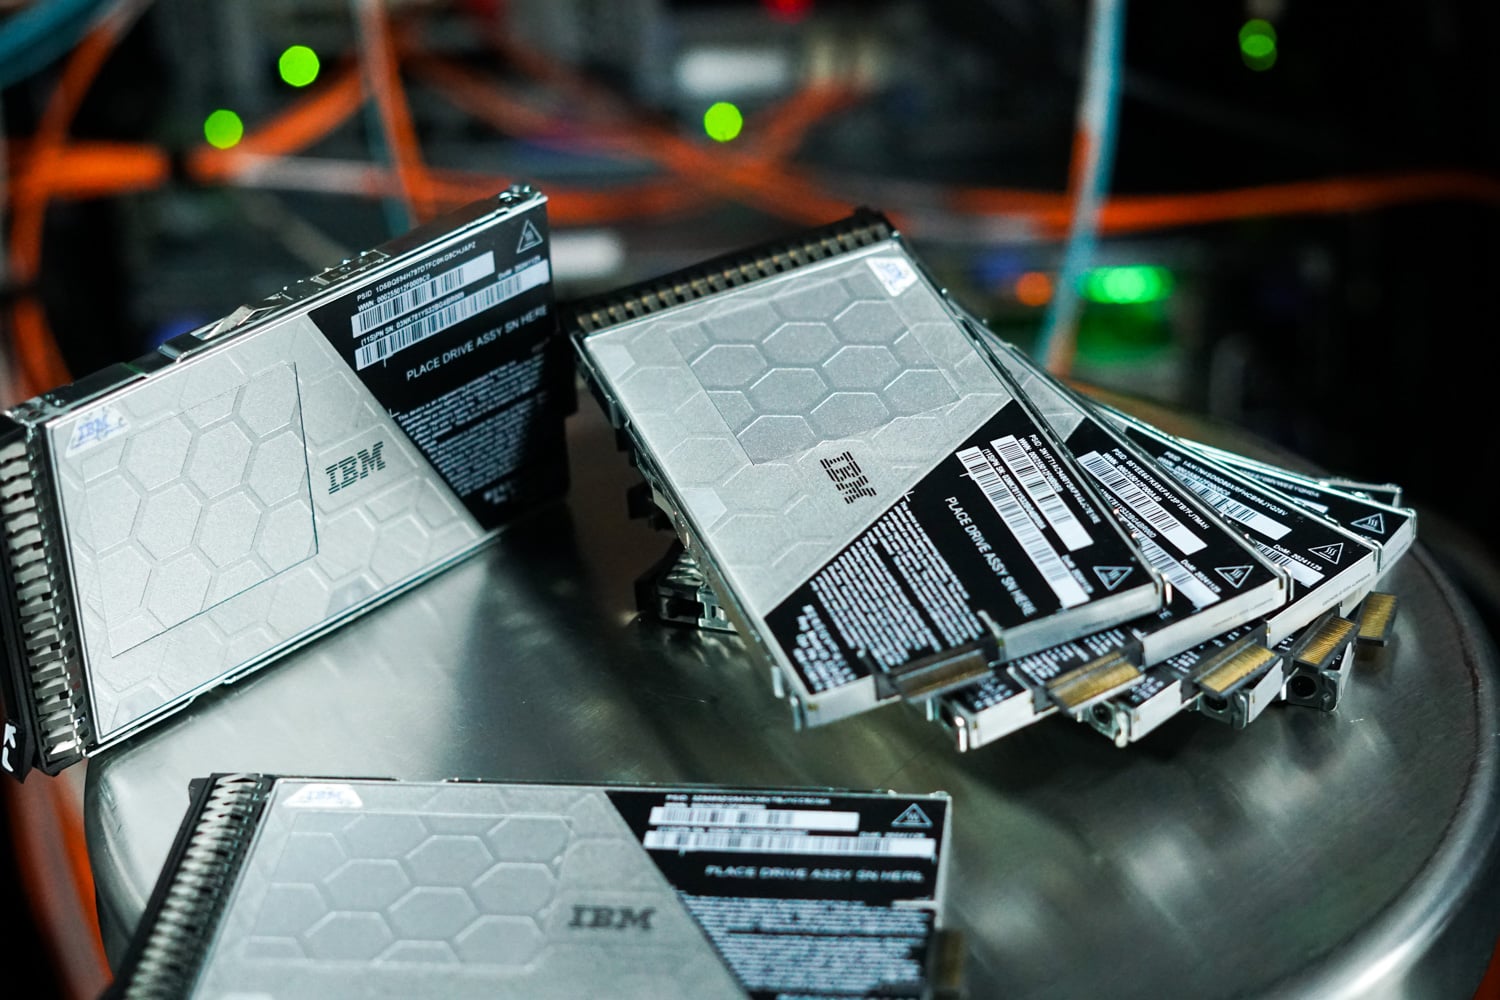
«El futuro de la ciberresiliencia no se limita a recuperarse tras un ataque», afirmó Sam Werner, director general de IBM Storage. Definió el objetivo como la identificación de riesgos antes de que se produzcan daños, lo que permite detectar con mayor antelación posibles robos de datos y agilizar la respuesta. Laurence Horrocks-Barlow, director técnico de OCF Limited, describió la detección en la capa de almacenamiento como otra etapa de defensa: «Cuanto antes se detecte un problema, antes se podrá actuar».
Criptografía post-cuántica FIPS y adaptadores HBA Fibre Channel seguros
El segundo cambio apunta a los ataques de "cosecha ahora, descifrado después", donde los datos cifrados robados hoy se retienen hasta que el hardware cuántico pueda descifrar la clave. FlashSystem mantiene AES-256 para los datos en reposo, y el módulo FlashCore de quinta generación incorpora ML-KEM bajo FIPS 203 y ML-DSA bajo FIPS 204, dos algoritmos desarrollados con investigadores de IBM. ML-KEM se ejecuta en modo híbrido para transportar el PIN de desbloqueo al módulo, y las firmas híbridas ML-DSA verifican la autenticidad del firmware.
IBM afirma que los adaptadores HBA seguros incorporarán las protecciones post-cuánticas a la ruta de datos de Fibre Channel y permitirán el cifrado a nivel de sesión, seguro frente a la computación cuántica, en la red, sin afectar la eficiencia, el rendimiento ni la detección de ransomware que se ejecuta en los módulos. IBM no ha proporcionado una fecha para el lanzamiento del adaptador HBA, y el cifrado a nivel de sesión se describe como una funcionalidad futura.
Gobernanza operativa de FlashSystem.ai
FlashSystem.ai, presentado con el lanzamiento de los modelos 5600, 7600 y 9600, incorpora capacidades de asesoramiento en esta actualización: recomendaciones contextuales, contexto de tareas que se mantiene entre sesiones de administración y sugerencias de las mejores acciones a seguir. Los administradores trabajan en lenguaje natural, pueden ver el razonamiento detrás de una recomendación y conservan la autoridad de aprobación mediante una gobernanza basada en políticas. IBM estima una reducción del esfuerzo para el aprovisionamiento rutinario de hasta un 90 %, cifra obtenida a partir de evaluaciones controladas en laboratorio del aprovisionamiento de múltiples volúmenes con Safeguarded Copy y políticas de recuperación ante desastres.
| Especificación | Actualización de IBM FlashSystem de octubre de 2026 |
|---|---|
| Detección de exfiltración de datos | |
| Sistemas aplicables | IBM FlashSystem 5600, 7600, 9600 |
| Motor de detección | Módulo IBM FlashCore de quinta generación, análisis en unidad de cada E/S. |
| Método | Línea base de lectura por volumen con reconocimiento de copias de seguridad rutinarias y análisis. |
| Ventana de confirmación | 30 minutos |
| Tasa de falsos positivos | Por debajo del 1 % (telemetría de campo de IBM, firmware 9.1.2 o posterior) |
| Disponibilidad | A partir de octubre de 2026 en configuraciones elegibles |
| Criptografía | |
| Los datos en reposo | AES-256 |
| Algoritmos post-cuánticos | ML-KEM (FIPS 203), híbrido, desbloqueo de transporte de PIN a FCM5 ML-DSA (FIPS 204), firmas híbridas, autenticidad del firmware |
| Extensión de tela | Adaptadores HBA seguros para la ruta de datos Fibre Channel, cifrado a nivel de sesión futuro. |
| Gestión | |
| FlashSystem.ai | Recomendaciones contextuales Contexto de la tarea en diferentes sesiones Sugerencias de las siguientes mejores acciones Gobernanza basada en políticas |
| Reducción del esfuerzo declarado | Hasta un 90 % para el aprovisionamiento rutinario (evaluación de laboratorio de IBM). |


 Amazon