

En el ámbito de las TI empresariales, la mayoría de las actualizaciones de seguridad suelen producirse en respuesta a brechas de seguridad u otros incidentes significativos. Sin embargo, el estándar INCITS FC-SP-3, desarrollado recientemente, representa una respuesta proactiva a los plazos regulatorios y criptográficos que ya influyen en la planificación de la infraestructura. La guía CNSA 2.0 de la NSA presenta a los Sistemas de Seguridad Nacional una ruta de migración compleja, mientras que los marcos NIS2 y DORA de la Unión Europea han incorporado políticas de criptografía y cifrado en programas de cumplimiento activos. El desarrollo de la computación cuántica intensifica esta presión, no debido a la llegada previsible de un ordenador cuántico relevante desde el punto de vista criptoanalítico, sino porque los ataques de "recopilación inmediata, descifrado posterior" hacen que los datos de larga duración sean vulnerables de antemano. La hoja de ruta de la FCIA (Fibre Channel Industry Association) contextualiza estos desafíos en torno al cumplimiento de la normativa de 2030, las políticas de cifrado NIS2 y DORA, y el ciclo de reemplazo estándar de tres a cinco años para servidores y almacenamiento.
El momento es crucial, ya que Fibre Channel transporta datos que las empresas no pueden permitirse perder. Sigue siendo la infraestructura principal para el almacenamiento de misión crítica en sectores como finanzas, sanidad, gobierno, servicios públicos y otras industrias reguladas. Fibre Channel está aislado física y lógicamente de Ethernet, no se puede enrutar desde redes Ethernet y su seguridad se ve reforzada por la zonificación de la estructura y el enmascaramiento de los dispositivos de almacenamiento. Los datos de mercado de FCIA indican que se han distribuido más de 160 millones de puertos Fibre Channel, de los cuales más de 35 millones siguen operativos. Esta importante base instalada subraya la relevancia de FC-SP-3, que no exige a las empresas la sustitución de sus SAN, sino que proporciona un enfoque basado en estándares para proteger los entornos Fibre Channel existentes.
FC-SP-3 ofrece varias actualizaciones que mejoran la postura de seguridad y simplifican la implementación. Elimina la criptografía obsoleta que aún conservaban las versiones anteriores, como 3DES, MD5, SHA-1, RSA-SHA-1, grupos DH-CHAP antiguos, el uso de RADIUS, la autenticación CT y longitudes de clave AES más pequeñas para AES-GCM y AES-CBC. En su lugar, se incorporan adiciones alineadas con CNSA 2.0, como ML-KEM-1024 para el establecimiento de claves y ML-DSA-87 para firmas digitales, junto con PRF SHA-2 más robustos y el uso obligatorio de AES-GCM para la gestión de asociaciones de seguridad. El otro cambio importante es estructural: FC-SP-3 se aleja de los elementos de cumplimiento de FC-SP-2 y se centra en perfiles de interoperabilidad, de modo que las implementaciones puedan alinearse con los requisitos de seguridad actuales sin arrastrar requisitos obsoletos pero compatibles. Como parte de esta limpieza, la especificación se redujo casi a la mitad, de 288 páginas a 152.
Es importante destacar que FC-SP-3 por sí solo no elimina el riesgo de exposición; funciona como un conjunto de herramientas, no como una implementación automática. El estándar es significativo porque proporciona a la industria una vía práctica hacia el tráfico SAN autenticado, cifrado y con protección de integridad, integrado en los ciclos habituales de actualización de servidores, HBA y almacenamiento. Para las empresas que gestionan datos de larga duración e infraestructura regulada, el plazo crítico no se limita al Q-Day ni a 2030, sino a la próxima decisión de actualización. Las siguientes secciones analizan las regulaciones que impulsan estos cambios, las actualizaciones criptográficas introducidas por FC-SP-3 y el modelo práctico para implementar el cifrado de extremo a extremo en una red Fibre Channel operativa.
Puntos Clave
- El estándar cumplió con los plazos de entrega: FC-SP-3, finalizado por INCITS T11 en 2026, moderniza la seguridad de Fibre Channel para cumplir con los requisitos de CNSA 2.0, NIS2 y DORA años antes de las fechas de cumplimiento de 2030 y 2031.
- Primero la resta, luego la resistencia cuántica: Se eliminan los métodos criptográficos tradicionales como 3DES, MD5, SHA-1 y los grupos DH de menos de 2048 bits, mientras que se añaden los algoritmos post-cuánticos ML-KEM-1024 y ML-DSA-87 del NIST, lo que reduce la especificación de 288 páginas a 152 y facilita su correcta implementación.
- Cifrado sin el coste de la infraestructura: El cifrado autónomo en tiempo real genera claves dentro del HBA y se ejecuta a velocidad de línea, sin servidor de claves externo, sin cambios en el conmutador SAN y sin carga adicional para la CPU del host.
- El conjunto conserva sus superpoderes: El cifrado en la capa de transporte preserva la compresión, la deduplicación y la detección de ransomware que el cifrado a nivel de aplicación anula.
- El cumplimiento normativo se mantiene vigente durante el ciclo de actualización: Un despliegue progresivo, en el marco de la renovación habitual de hardware cada tres o cinco años, proporcionará una SAN totalmente encriptada y resistente a la computación cuántica para 2030 como resultado secundario de las adquisiciones rutinarias.
El cifrado tiene fecha de caducidad.
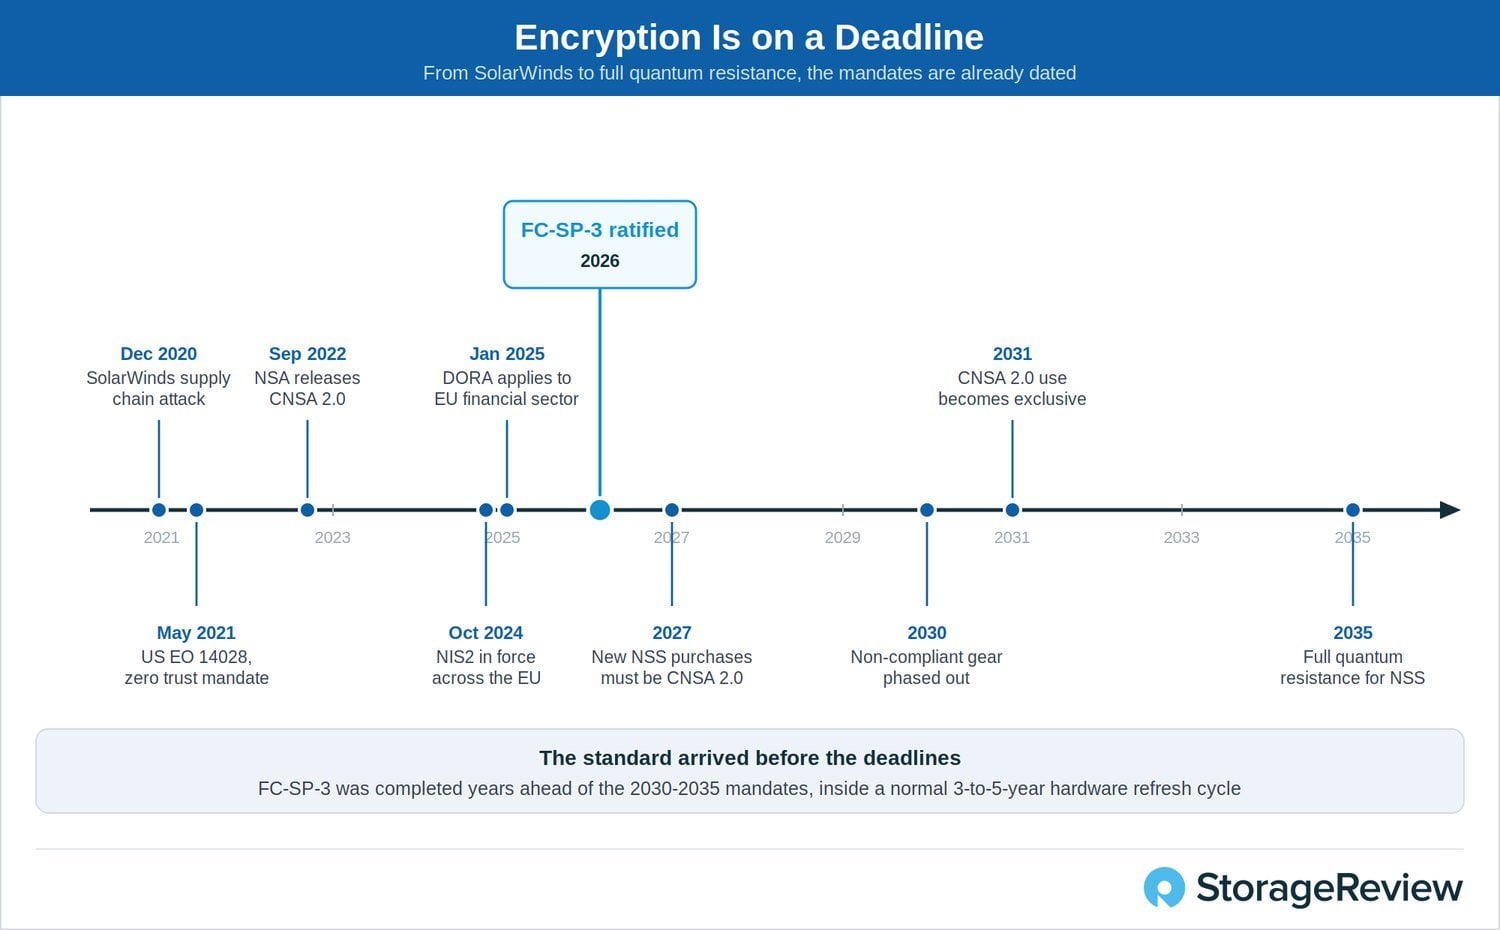
El desarrollo de FC-SP-3 responde principalmente a la creciente necesidad de medidas de seguridad avanzadas en toda la infraestructura tecnológica del centro de datos. Las arquitecturas tradicionales suelen basarse en la confianza implícita dentro de las redes de almacenamiento; sin embargo, los ataques sofisticados en esta capa pueden comprometer grandes volúmenes de datos. Los ataques a la cadena de suministro, como la campaña de malware SolarWinds de 2019-2021, han demostrado que las amenazas internas que explotan componentes de infraestructura comprometidos son cada vez más frecuentes.
En respuesta directa, el presidente estadounidense Joseph Biden emitió la Orden Ejecutiva 14028 el 12 de mayo de 2021. Esta orden estableció una multitud de nuevos requisitos de seguridad y procedimientos operativos para los sistemas utilizados por el gobierno federal (también conocidos como Sistemas de Seguridad Nacional). Al exigir el cifrado de los datos en reposo y en tránsito, obligó a las agencias federales a adoptar los principios del conjunto original de algoritmos de seguridad nacional comercial (CNSA), que describía los algoritmos criptográficos aprobados para proteger los datos federales. Si bien el conjunto CNSA (a menudo denominado CNSA 1.0) no abordaba ni preveía capacidades futuras, estableció una base de algoritmos aceptables para la protección de datos, el establecimiento de claves, el hash y la firma digital.
CNSA 2.0 impulsa los objetivos del conjunto de estándares al preparar las normas de seguridad de la información del gobierno federal para la llegada de la computación cuántica. Retira algoritmos que, según la teoría, serían fácilmente vulnerados por computadoras cuánticas e introduce algoritmos resistentes a la computación cuántica. La NSA ha diseñado la política para que se implemente por etapas, comenzando la primera fase de aplicación después del 31 de diciembre de 2025. Para el 1 de enero de 2027, las nuevas instalaciones de Sistemas de Seguridad Nacional deberán cumplir plenamente con CNSA 2.0, y el desmantelamiento de los sistemas que no cumplan deberá completarse antes del 31 de diciembre de 2030. Finalmente, todos los Sistemas de Seguridad Nacional deberán utilizar exclusivamente algoritmos de CNSA 2.0 antes del 31 de diciembre de 2031. Los plazos son ajustados para una red tan masiva, pero la amenaza de una brecha de seguridad habilitada por la computación cuántica lo hace necesario a ojos del gobierno federal de los Estados Unidos.
Estados Unidos no es el único país que exige medidas de seguridad más estrictas para los sistemas informáticos críticos. La Ley de Resiliencia Operativa Digital (DORA), aplicable a las instituciones financieras de la Unión Europea, exige procedimientos rigurosos de notificación, gestión de riesgos y pruebas de seguridad para preparar mejor estos servicios ante futuros ciberataques. Asimismo, la Directiva sobre Seguridad de la Información y de las Redes 2 (NIS2) fomenta el intercambio de información sobre amenazas cibernéticas entre los miembros de la UE. Esta directiva exige que cada país desarrolle y adopte estrategias para combatir los ataques a la cadena de suministro y la explotación de vulnerabilidades. Dado que muchas de estas normativas exigen un cifrado robusto de los datos, tanto en tránsito como en reposo, la FC-SP-3 impulsa su objetivo común de lograr que la infraestructura central sea resistente a los ataques en todos los niveles.
Día Q y Cosecha Ahora, Descifra Después
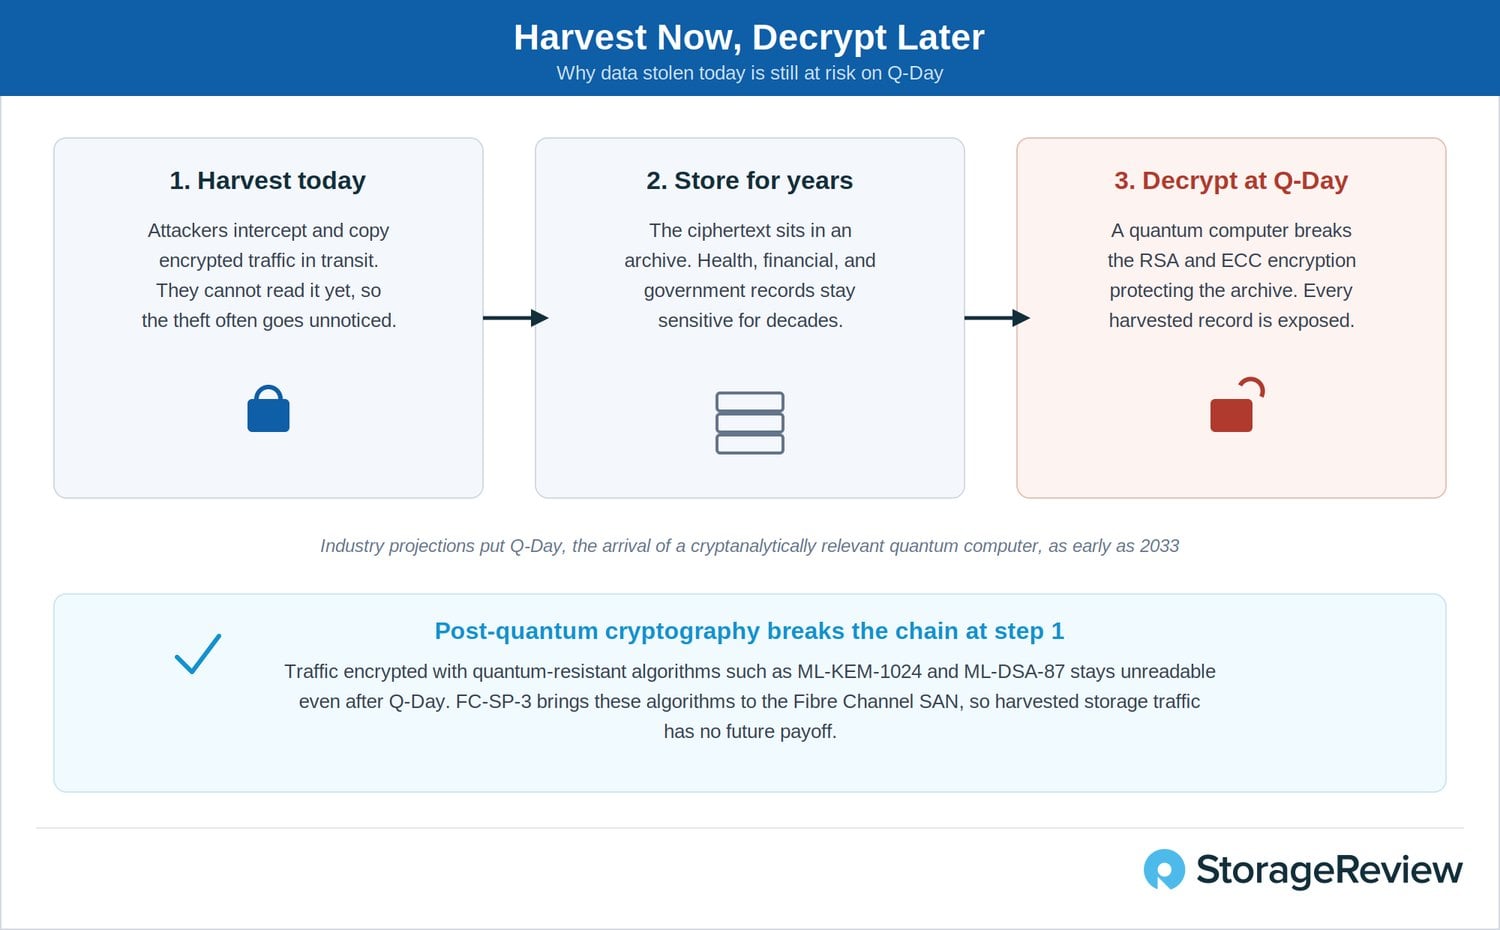
Aunque CNSA 2.0 parezca una tarea titánica, no carece de fundamento. La estrategia de "recolectar ahora, descifrar después" (HNDL, por sus siglas en inglés) es empleada actualmente por ciberdelincuentes y se basa en las futuras capacidades de las computadoras cuánticas para descifrar enormes cantidades de comunicaciones interceptadas y datos robados. Si bien muchos de los algoritmos y protocolos criptográficos estándar actuales son altamente resistentes a los ataques de fuerza bruta y otros métodos de descifrado de claves en hardware convencional, la creación de una "Computadora Cuántica Criptoanalíticamente Relevante" (CRQC, por sus siglas en inglés) podría romper los métodos de cifrado de clave pública que se basan en RSA y ECC (Criptografía de Curva Elíptica).
En un esfuerzo por reducir la efectividad de un posible ataque del Día Q, la NSA ha ordenado que todos los componentes criptográficos del Sistema de Seguridad Nacional de EE. UU. cumplan con la norma CNSA 2.0 antes del 31 de diciembre de 2031, anticipándose a las proyecciones de la industria que sitúan el Día Q en 2033. Los algoritmos criptográficos exigidos en la norma CNSA 2.0 están preparados para la "Computación Post-Cuántica", lo que significa que están diseñados para resolver problemas matemáticos computacionalmente intratables, como problemas de retículos y problemas de teoría de números unidireccionales . Al utilizar claves de mayor tamaño en algoritmos tradicionales e implementar algoritmos sofisticados preparados para la Computación Post-Cuántica, la NSA pretende prevenir ataques HNDL que podrían comprometer la seguridad nacional.
Dos décadas de seguridad en Fibre Channel
La seguridad de Fibre Channel no comenzó con FC-SP-3. El estándar es la tercera generación de trabajo que se ha estado desarrollando en INCITS (Comité Internacional de Estándares de Tecnología de la Información) durante más de veinte años, bajo el Comité Técnico de Fibre Channel conocido como T11 . El proyecto FC-SP original fue aprobado en 2002 y publicado en 2007, estableciendo controles de autorización y segmentación que proporcionaron a los administradores de almacenamiento herramientas formales para determinar qué dispositivos podían verse entre sí a través de una red. FC-SP-2 fue adoptado en 2012, extendiendo el marco a la autenticación y el cifrado, y ha seguido evolucionando a través de dos enmiendas, AM1 en 2015 y AM2 en 2023. FC-SP-3 fue aprobado como proyecto en 2022 y completado en 2026 , actualizando el marco para los requisitos regulatorios y post-cuánticos que ahora afectan a las redes de almacenamiento.
Ese linaje es importante porque define qué es y qué no es FC-SP-3. No se trata de una reinvención de la seguridad de Fibre Channel ni de una respuesta improvisada a una sola amenaza. Es la modernización planificada de un marco maduro, realizada abiertamente por quienes fabrican este equipo. El grupo de expertos de FC-SP-3 estuvo presidido por Roger Hathorn de IBM y editado por David Peterson y James Smart de Broadcom, con colaboradores de Broadcom, Cisco, Dell, HPE, IBM, Marvell, NetApp y Viavi. Cabe destacar esta amplitud en un estándar de seguridad: las empresas que compiten por cada socket SAN acordaron cómo debería funcionar el cifrado en dichos sockets. Y el trabajo no termina aquí. T11 ya ha comenzado el desarrollo de la próxima revisión , por lo que el marco se mantendrá actualizado a medida que los requisitos sigan evolucionando.
¿Qué cambios introduce FC-SP-3?
El cambio principal en FC-SP-3 es la eliminación de elementos obsoletos. Siguiendo la misma línea que TLS 1.3 para la web, el estándar elimina la criptografía heredada que aún conservaba FC-SP-2: los protocolos de autenticación FC-PAP y FC-EAP, el cifrado 3DES y AES-CTR, las firmas RSA-SHA-1, MD5 y SHA-1 en casi todas las funciones, los grupos DH-CHAP inferiores a 2048 bits, las longitudes de clave AES inferiores a 256 bits para los modos GCM y CBC, el uso de RADIUS y la autenticación CT. La eliminación de material obsoleto y la reorganización del documento redujeron la especificación de 288 páginas a 152. Un estándar más corto no solo es más fácil de leer, sino que también facilita su correcta implementación y reduce las opciones vulnerables a las que recurrir.
En su lugar, se incorporan las adiciones alineadas con CNSA 2.0: ML-KEM -1024 para el establecimiento de claves y ML-DSA -87 para firmas digitales, los algoritmos post-cuánticos estandarizados por NIST, junto con ECDSA de 384 y 512 bits, PRF basados en SHA-2 y el requisito de que AES-GCM proteja el propio protocolo de gestión de la asociación de seguridad. Ocultar el método de cifrado utilizado para proteger la carga útil proporciona una capa de ocultación, obligando a los posibles atacantes a considerar una amplia gama de algoritmos (lo que podría resultar computacionalmente muy costoso). Los algoritmos de encapsulación de claves cuánticamente seguros, como ML-KEM, contrarrestan eficazmente los ataques de interceptación, asegurando que solo los dispositivos autenticados y autorizados puedan leer los datos enviados por un HBA utilizando los protocolos de seguridad más recientes.
El cambio estructural es igualmente trascendental. FC-SP-2 definía elementos de cumplimiento por niveles, y el nivel común más bajo, Auth-A, requería que las implementaciones admitieran MD5 y un grupo DH de 2048 bits. A medida que estos algoritmos envejecían, los proveedores se encontraban en la extraña situación de implementar criptografía insegura que nunca habían previsto utilizar, simplemente para cumplir con el estándar. FC-SP-3 abandona este modelo en favor de perfiles de interoperabilidad, definidos en el Anexo A. Una implementación compatible admite uno o más perfiles que se ajustan a los requisitos de seguridad de su entorno de destino, y la decisión sobre qué requisitos se aplican queda donde corresponde, en manos de organismos como NIST y la NSA, en lugar del propio estándar de transporte. La compatibilidad con versiones anteriores de las implementaciones FC-SP-2 se aborda en el Anexo D, de modo que las redes mixtas cuentan con una ruta documentada en lugar de un salto al vacío.
El modo de auditoría facilita la transición al estándar criptográfico actualizado al permitir la negociación del protocolo de seguridad en las redes existentes sin interrumpir el acceso a los datos. Los autores del estándar reconocen que muchas SAN no alcanzarán el cumplimiento total de inmediato, sino que lo adoptarán gradualmente a medida que se introduzca hardware más reciente y se retire el equipo antiguo. En el modo de auditoría, la compatibilidad se mantiene mediante un enfoque que prioriza la disponibilidad, lo que permite implementar las medidas de seguridad más estrictas solo cuando ambos extremos de una conexión estén completamente operativos. Es decir, se preserva el acceso a los datos críticos mientras se lleva a cabo la migración a una seguridad más robusta.
Instalación de FC-SP-3 en una SAN en funcionamiento
Un estándar solo importa una vez que llega al hardware de producción, y FC-SP-3 se diseñó pensando en su implementación. La especificación define las herramientas criptográficas y el comportamiento de negociación; la forma en que estas herramientas se aplican en una red en funcionamiento se reduce a dos modelos ampliamente disponibles. Ambos son independientes del proveedor y cumplen con el mismo estándar.
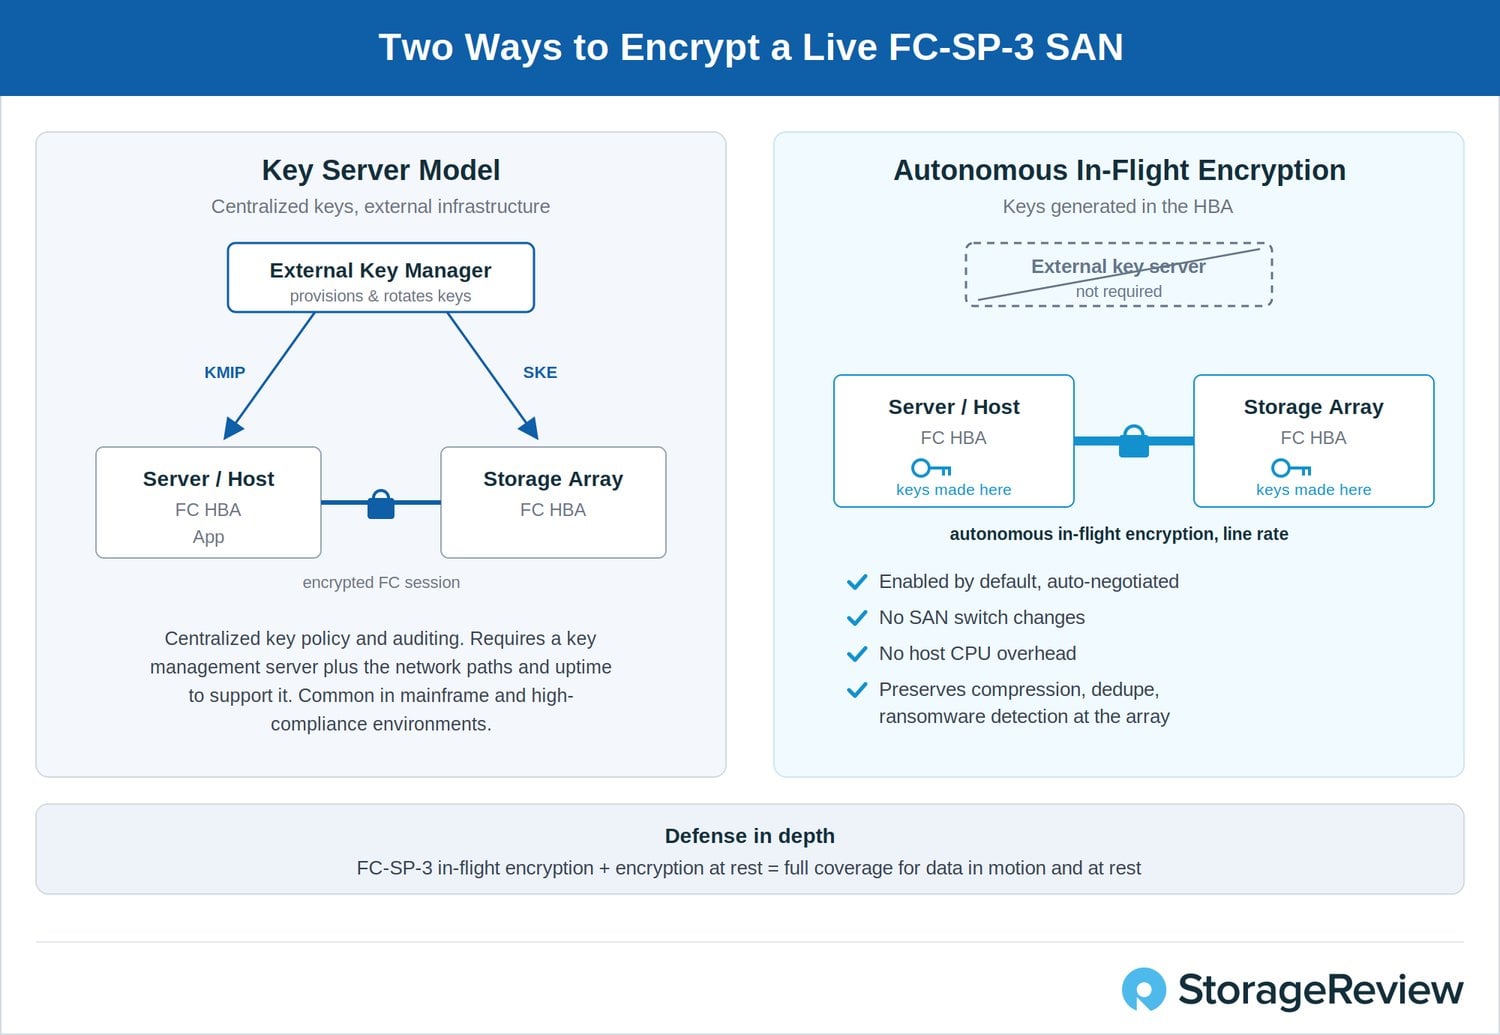
El primer modelo es el de servidor de claves, conocido desde hace tiempo en entornos de mainframe y de alta normativa. Un gestor de claves externo aprovisiona y rota los secretos o certificados compartidos que se utilizan para establecer sesiones seguras, comunicándose con los hosts y el almacenamiento a través de la red mediante el Protocolo de Interoperabilidad de Gestión de Claves (KMIP) y un intercambio de claves de seguridad. Este enfoque centraliza las políticas y la auditoría, que es precisamente lo que buscan algunas organizaciones reguladas. También introduce una infraestructura que requiere configuración y mantenimiento: un servidor de gestión de claves, rutas de red hacia él y la disciplina operativa necesaria para mantenerlo disponible. Para las organizaciones que ya utilizan infraestructura KMIP, FC-SP-3 se integra en un flujo de trabajo ya establecido, en lugar de sustituirlo.
El segundo modelo utiliza cifrado autónomo en tiempo real gestionado dentro del adaptador de bus de host, lo que permite una implementación a nivel de toda la red. Las claves de sesión aleatorias se generan dentro del propio HBA, eliminando la necesidad de un servidor externo de generación y gestión de claves. Los puntos finales están habilitados por defecto y negocian el cifrado automáticamente, recurriendo a la opción alternativa si un par aún no lo admite, de modo que la red pueda protegerse sin necesidad de una alerta temprana. Dado que el cifrado se realiza en la capa de transporte Fibre Channel dentro del adaptador, no se requieren cambios en los conmutadores SAN, y la red de conmutadores no ve ni gestiona las claves.
El rendimiento es el objetivo principal de este modelo. El cifrado se ejecuta en silicio dedicado a la velocidad máxima de línea, por lo que no hay una penalización de rendimiento apreciable ni una carga adicional en las CPU del host. Igualmente importante para los equipos de almacenamiento, el cifrado durante la transmisión de datos, en lugar de en la capa de aplicación, preserva los servicios de almacenamiento de los que dependen las empresas. Los datos que llegan al sistema de almacenamiento aún pueden comprimirse, deduplicarse y analizarse en busca de anomalías en la relación de compresión que indiquen un ataque de ransomware; nada de esto es posible una vez que la aplicación ha cifrado los datos antes de que salgan del host.
El cifrado en vuelo no está diseñado para funcionar de forma aislada. FC-SP-3 se integra en una estrategia de defensa en profundidad, donde el cifrado de enlace se combina con el cifrado de disco completo o a nivel de matriz en reposo para proteger los datos tanto en tránsito a través de la SAN como en reposo en los medios. Los puntos finales que sustentan esta estrategia están diseñados como componentes de confianza cero. Una raíz de confianza de silicio establece la identidad del hardware, la CPU y el HBA se certifican mutuamente mediante el Protocolo de Seguridad y Modelo de Datos (SPDM), y los controladores están firmados criptográficamente. Por lo tanto, el adaptador que aplica el cifrado puede verificarse en lugar de simplemente confiar en él.
La función que aborda de forma más directa el temor a modificar una SAN de producción es el Modo Auditoría, novedad en FC-SP-3. Permite a los administradores habilitar la negociación de seguridad en un entorno existente y ver qué enlaces se cifrarían y cuáles no antes de activar la aplicación de las políticas. Esto transforma una transición potencialmente problemática en un proceso incremental y verificable, y constituye el mecanismo práctico detrás del despliegue gradual que contempla la hoja de ruta de FCIA: enlaces seguros a medida que se actualizan los servidores y el almacenamiento, en lugar de en un único evento coordinado.
El cifrado autónomo en tránsito ya se incluye en adaptadores HBA compatibles con FC-SP-3, y StorageReview analizó los primeros cuando se presentó la tecnología. Esto demuestra que el estándar es implementable hoy en día. Sin embargo, la conclusión más importante es arquitectónica, más que específica de una marca: cualquier dispositivo compatible con FC-SP-3 puede participar, y todos los principales proveedores de servidores ya ofrecen conectividad Fibre Channel con cifrado autónomo en tránsito, y la mayoría de los fabricantes de equipos originales de almacenamiento lo incorporarán hasta 2026.
¿Con qué protege el cifrado en vuelo?
La justificación para cifrar el tráfico de almacenamiento se simplifica enormemente una vez identificados los vectores de ataque. Los enlaces Fibre Channel suelen salir de la sala donde se originan, atravesando conductos, canalizaciones verticales y tendidos entre edificios. Un atacante con acceso físico a la fibra no necesita cortarla. Y, aunque es muy raro, doblar un cable lo suficiente como para que se filtre luz o insertar un divisor pasivo basta para leer el tráfico que lo atraviesa, sin que el enlace indique al administrador que esto ha ocurrido.
Las amenazas dentro del edificio son menos cinematográficas y más comunes. Un empleado con acceso a un panel de conexiones puede grabar el tráfico sin interrumpir la conexión, y los dispositivos de diagnóstico pueden capturar tramas en los registros de servicio, exponiendo los datos a cualquiera que tenga acceso a dichos registros. El cifrado en tránsito bloquea todas estas vías de comunicación simultáneamente. El tráfico capturado entre dos puntos finales FC-SP-3, ya sea desde una fibra doblada, un panel de conexiones o un archivo de registro, se presenta como texto cifrado sin clave disponible en el momento de la captura.
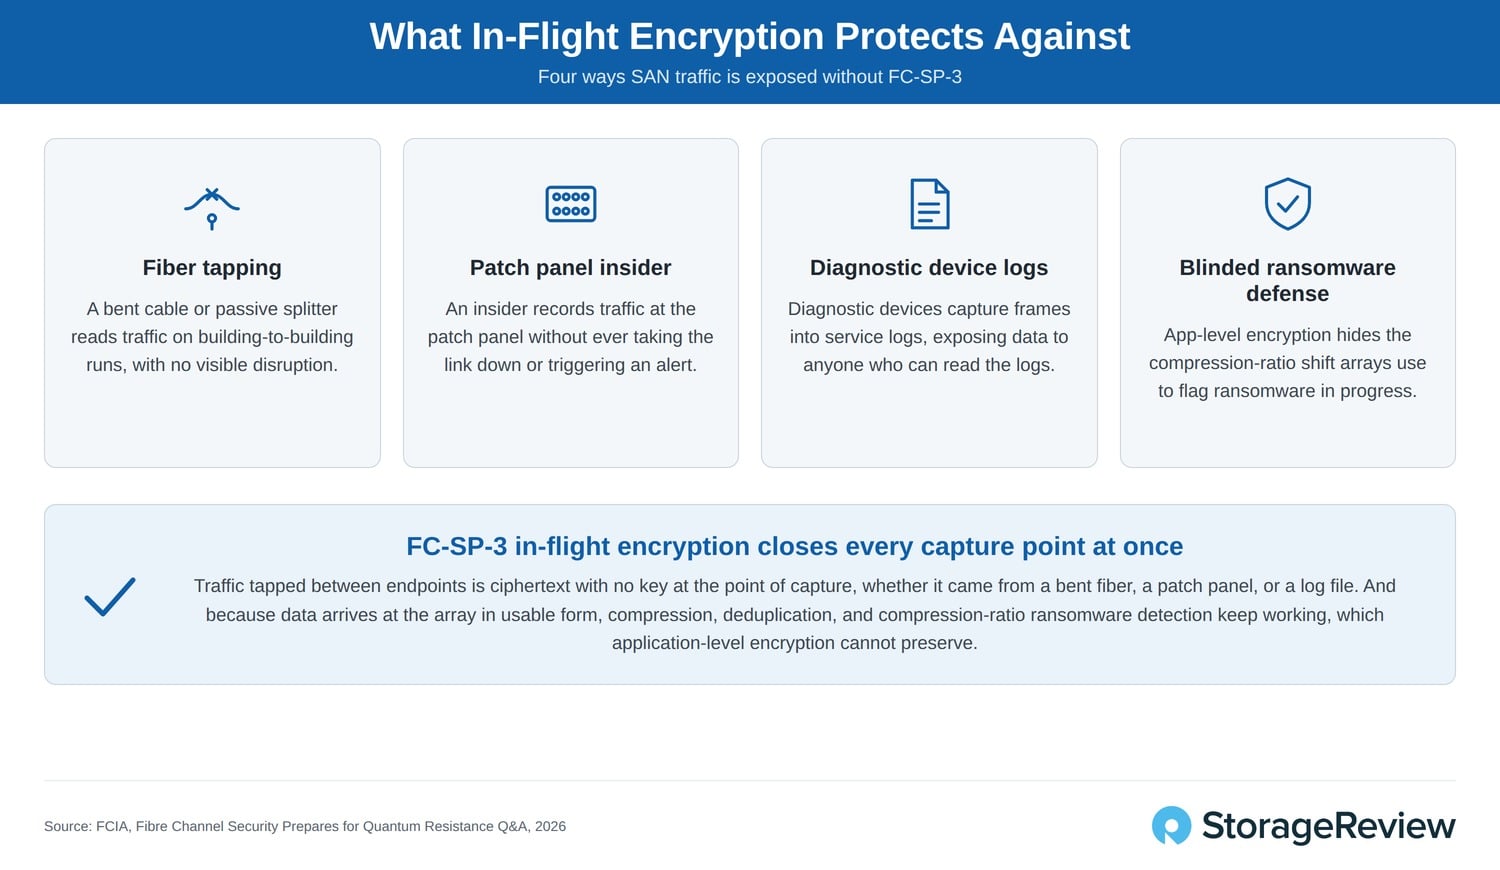
El beneficio más sutil reside en lo que preserva el cifrado en tránsito. El ransomware cifra los datos durante el ataque, y los datos cifrados no se comprimen, por lo que un cambio en las tasas de compresión en el sistema de almacenamiento es uno de los indicadores tempranos más fiables de una infección en curso. Si las aplicaciones cifran los datos antes de que salgan del host, el sistema de almacenamiento siempre verá el texto cifrado: la compresión y la deduplicación dejan de funcionar, y la señal del ransomware desaparece con ellas. El cifrado en la capa de transporte protege los datos en tránsito al entregarlos al sistema de almacenamiento en un formato utilizable, preservando la reducción de datos y la detección de anomalías. Por ello, las directrices de la FCIA favorecen el cifrado en tránsito combinado con el cifrado en reposo frente al cifrado a nivel de aplicación.
El camino hacia una SAN totalmente encriptada
La hoja de ruta de FCIA se basa en los ciclos de renovación. En la mayoría de las empresas, los servidores y el almacenamiento se renuevan cada tres a cinco años, lo que significa que casi todas las redes reemplazarán sus puntos finales al menos una vez antes de que se cumplan los plazos de CNSA 2.0 de 2030 y 2031. Todos los principales proveedores de servidores ya ofrecen conectividad Fibre Channel con cifrado autónomo en tránsito FC-SP-3, y la mayoría de los fabricantes de equipos originales de almacenamiento están implementando conectividad compatible hasta 2026, por lo que el hardware adquirido en el ciclo normal a partir de ahora puede incluir esta capacidad.
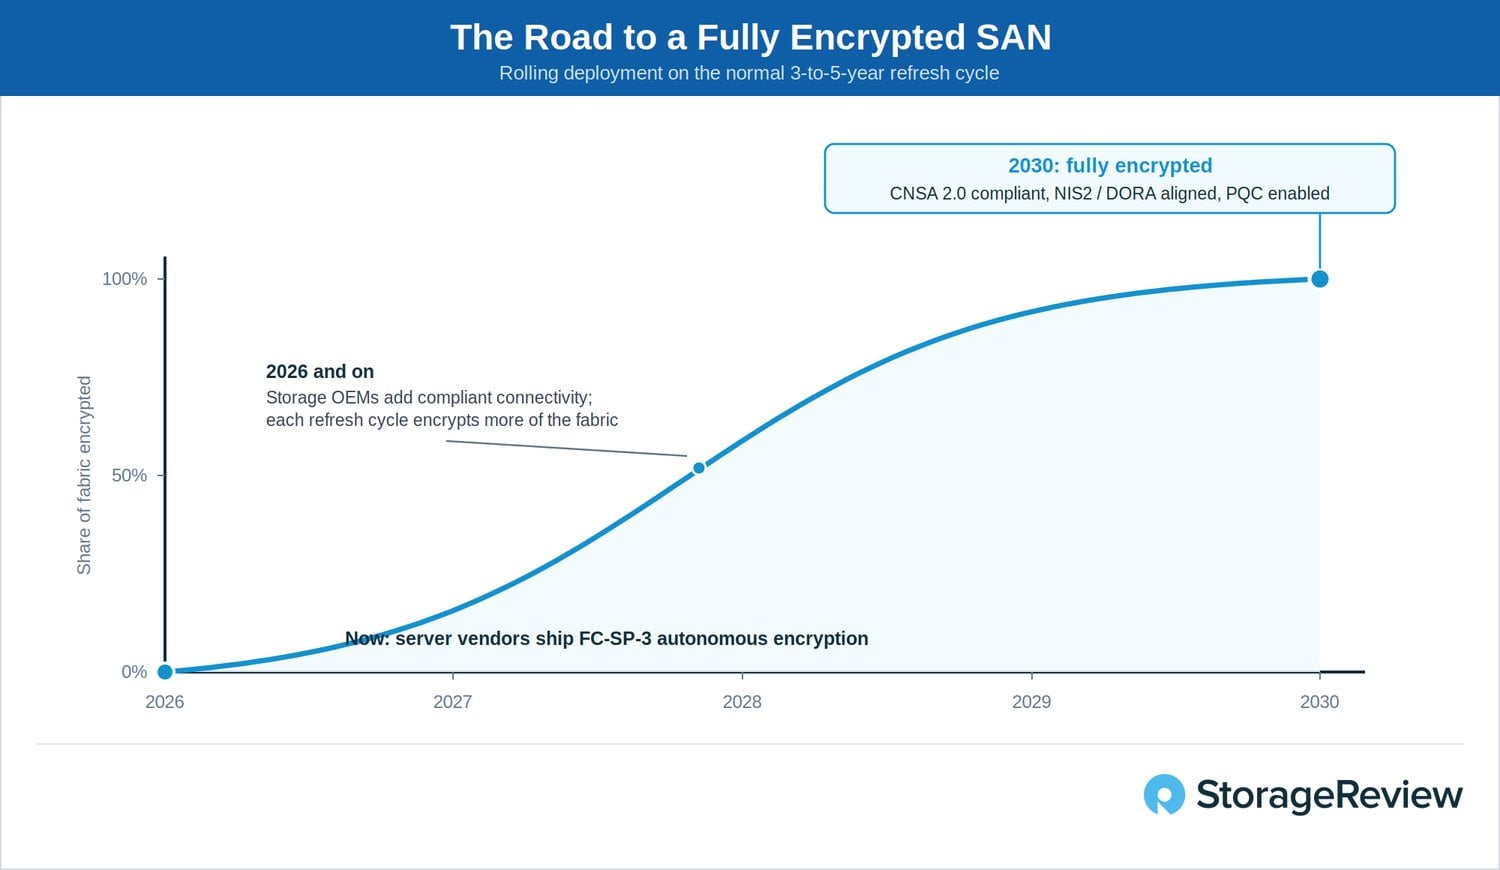
Eso es lo que hace que el despliegue progresivo sea creíble en lugar de una mera aspiración. Los puntos finales con capacidad de cifrado negocian la seguridad automáticamente y coexisten con equipos más antiguos durante la transición. El modo de auditoría permite a los administradores verificar la preparación antes de la aplicación, preservando el acceso a los datos críticos durante la migración a una seguridad más robusta. No se requiere ningún evento de reestructuración ni es necesario programar ningún proyecto en función de una fecha de cumplimiento. Una organización que actualiza sus sistemas según su cadencia habitual y especifica la conectividad FC-SP-3 a medida que avanza, llega a 2030 con una SAN totalmente cifrada como resultado de una adquisición que iba a realizar de todos modos: compatible con CNSA 2.0, alineada con las políticas de cifrado NIS2 y DORA, y resistente a ataques cuánticos de extremo a extremo.
Conclusión
FC-SP-3 no es un estándar llamativo, y ahí reside su virtud. Elimina la criptografía que debería haberse retirado hace años, incorpora los algoritmos post-cuánticos del NIST que ahora exigen los reguladores y sustituye un modelo de cumplimiento que se había vuelto absurdo por perfiles diseñados para la interoperabilidad. La especificación final se implementa años antes de los requisitos que cumple, dentro del ciclo de actualización que las empresas ya tenían previsto. La parte más compleja de la implementación se ha simplificado: no requiere cambios en los conmutadores, ni infraestructura de seguridad adicional, ni penalización en el rendimiento de la CPU del host, y cuenta con un modo de auditoría que permite observar el despliegue antes de su aplicación.
La salvedad es que un estándar es un conjunto de herramientas, no una implementación. Nada se cifra solo; las organizaciones aún necesitan inventariar sus HBA y su flota de almacenamiento, especificar la conectividad FC-SP-3 en las próximas compras y activar la seguridad a medida que los puntos finales compatibles se integran en la red. Para los sectores regulados que más dependen de Fibre Channel (finanzas, sanidad, servicios públicos y gobierno), este trabajo tiene fecha límite, independientemente de si se planifica o no. Recopilar ahora y descifrar después significa que los datos robados hoy ya están expuestos a las computadoras cuánticas de la próxima década, por lo que cada año de tráfico sin cifrar tiene un coste que se materializa más adelante. FC-SP-3 convierte la solución a este problema en un detalle de adquisición en lugar de un proyecto, y mantiene a Fibre Channel como lo ha sido durante dos décadas: la red en la que los sectores regulados confían los datos que menos pueden permitirse perder.
Para los equipos que se plantean dónde deberían almacenarse esos datos, nuestra página de Mejores Sistemas de Almacenamiento realiza un seguimiento de los líderes actuales en sistemas de almacenamiento empresariales, con resultados de pruebas comparativas auditadas que se presentan por separado de la información sobre la implementación.
Glosario FC-SP-3
| 3DES | Triple DES, un cifrado de bloques antiguo que FC-SP-3 elimina. |
| AES-GCM, AES-CBC, AES-CTR | Modos del Estándar de Cifrado Avanzado. GCM cifra y protege la integridad de los datos en una sola pasada y es necesario para la gestión de la asociación de seguridad en FC-SP-3; se elimina CTR y se descartan las claves de menos de 256 bits para GCM y CBC. |
| CNSA 2.0 | Paquete de algoritmos comerciales de seguridad nacional 2.0, el conjunto de algoritmos resistentes a la computación cuántica de la NSA y los plazos de implementación para los sistemas de seguridad nacional de EE. UU. |
| CRQC | El Ordenador Cuántico Criptoanalíticamente Relevante es un ordenador cuántico lo suficientemente potente como para romper la criptografía de clave pública actual. |
| autenticación de TC | Autenticación del tráfico Fibre Channel Common Transport a los servicios de la estructura, implementada en FC-SP-2 y eliminada en FC-SP-3. |
| DH-CAPÍTULO | El protocolo de autenticación Diffie-Hellman Challenge Handshake (DHAP) es el protocolo de autenticación de Fibre Channel que combina CHAP con un intercambio de claves Diffie-Hellman. FC-SP-3 descarta los grupos DH inferiores a 2048 bits. |
| DORA | La Ley de Resiliencia Operativa Digital es la normativa de la UE que abarca el riesgo de las TIC para las instituciones financieras. |
| ECC, ECDSA | Criptografía de curva elíptica y algoritmo de firma digital de curva elíptica. FC-SP-3 mantiene ECDSA en 384 y 512 bits junto con ML-DSA post-cuántico. |
| FC-PAP, FC-EAP | El protocolo de autenticación de contraseña Fibre Channel y el protocolo de autenticación extensible Fibre Channel, protocolos de autenticación heredados FC-SP-2, se eliminaron en FC-SP-3. |
| FCIA | Fibre Channel Industry Association, el grupo industrial que promueve y ayuda a coordinar los estándares y la adopción de Fibre Channel. |
| HBA | Adaptador de bus de host, la tarjeta de interfaz Fibre Channel en un servidor o sistema de almacenamiento. |
| HNDL | Coseche ahora, descifre después: capture el tráfico cifrado hoy para descifrarlo una vez que exista un CRQC. |
| INCITS, T11 | El Comité Internacional de Normas de Tecnología de la Información y su comité técnico T11, que desarrolla las normas Fibre Channel, incluida la FC-SP-3. |
| KMIP | Protocolo de interoperabilidad para la gestión de claves (Key Management Interoperability Protocol), el estándar OASIS utilizado entre los gestores de claves externos y los hosts y sistemas de almacenamiento a los que dan servicio. |
| MD5, SHA-1, SHA-2 | Funciones hash criptográficas. MD5 y SHA-1 están obsoletas y se han eliminado de casi todas las funciones en FC-SP-3; la familia SHA-2 las reemplaza. |
| ML-DSA-87 | Al algoritmo de firma digital basado en retículos de módulos (NIST FIPS 204) en su conjunto de parámetros más robusto, se le añade el algoritmo de firma post-cuántica FC-SP-3. |
| ML-KEM-1024 | El mecanismo de encapsulación de claves basado en retículos de módulos (NIST FIPS 203) en su conjunto de parámetros más robusto, se complementa con el algoritmo de establecimiento de claves post-cuánticas FC-SP-3. |
| NIS2 | Directiva 2 sobre seguridad de las redes y la información, la directiva de la UE en materia de ciberseguridad para entidades esenciales e importantes. |
| PQC | La criptografía postcuántica se basa en algoritmos que abordan problemas que no se espera que las computadoras cuánticas puedan resolver de manera eficiente. |
| PRF | Función pseudoaleatoria, utilizada para derivar claves de sesión a partir de un secreto compartido. FC-SP-3 requiere funciones pseudoaleatorias basadas en SHA-2. |
| Q-día | El punto en el que un CRQC está disponible y la criptografía de clave pública actual puede ser vulnerada. |
| RADIO | Servicio de autenticación remota de usuarios telefónicos, un protocolo de servidor de autenticación de red cuyo uso se elimina de FC-SP-3. |
| RSA | El algoritmo de clave pública Rivest-Shamir-Adleman, uno de los métodos que un CRQC podría vulnerar. Las firmas RSA-SHA-1 se eliminan en FC-SP-3. |
| SPDM | Protocolo de seguridad y modelo de datos, el estándar DMTF que permite que una CPU y una HBA certifiquen la identidad y el firmware de la otra. |
Este informe está patrocinado por la Fibre Channel Industry Association (FCIA). Todas las opiniones expresadas en este informe se basan en nuestra visión imparcial de los productos analizados.
Obtenga más información sobre el estándar FC-SP-3 en el seminario web de FCIA titulado " Fibre Channel Security se prepara para la resistencia cuántica".


 Amazon