

AWS re:Invent 2022 s'est ouvert avec une multitude d'annonces de produits ayant un impact sur l'IA/ML, le calcul, l'analyse, les conteneurs, les bases de données, etc. Cet article se concentre sur les mises à jour de certains des services de stockage AWS.
Débit élastique Amazon EFS
Amazon EFS Elastic Throughput est un nouveau mode de débit pour Amazon EFS conçu pour fournir aux applications le débit dont elles ont besoin, avec une tarification à l'usage. Ce mode permet aux clients de simplifier l'exécution de leurs charges de travail et applications sur AWS en fournissant un stockage de fichiers partagé qui ne nécessite ni provisionnement ni gestion de capacité.
Elastic Throughput est conçu spécifiquement pour les charges de travail dynamiques et imprévisibles avec des exigences de performances difficiles à prévoir. Lorsqu'il est activé, Elastic Throughput sur un système de fichiers Amazon EFS gère activement les performances d'un système de fichiers et empêche le surpaiement des ressources inactives afin de garantir les performances de vos applications.
L'activation du débit élastique élimine le besoin de spécifier ou de provisionner la capacité de débit, car Amazon EFS fournit automatiquement les performances de débit dont l'application a besoin. Dans le même temps, les clients ne paient que pour la quantité de données lues ou écrites.
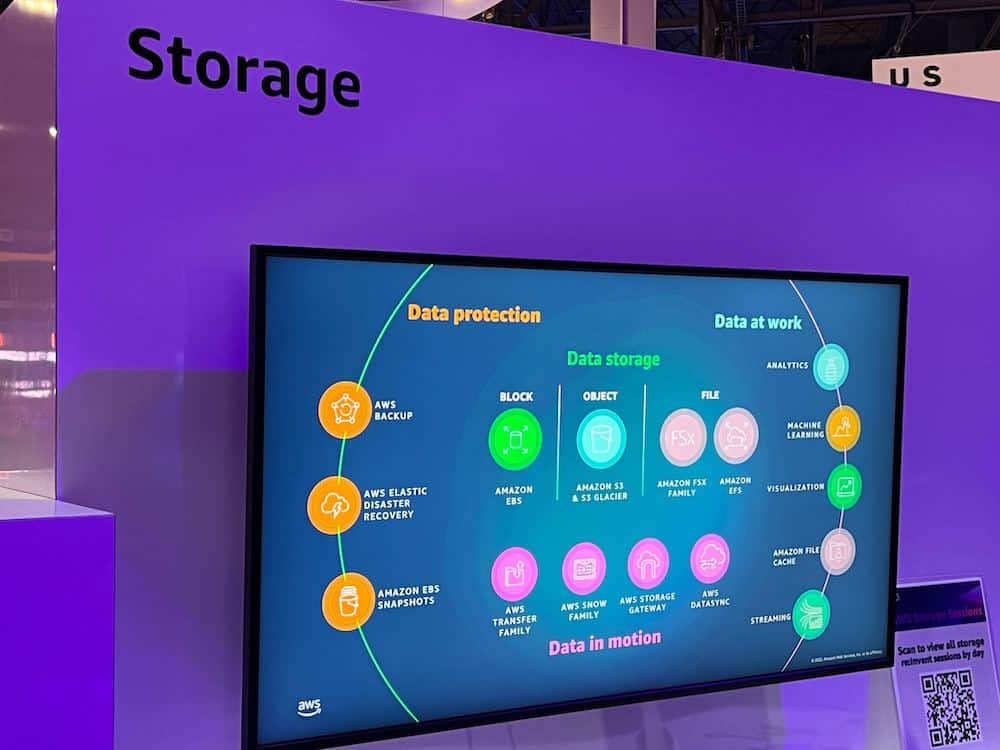
Amazon EFS est conçu pour fournir un stockage de fichiers sans serveur et entièrement élastique, permettant le partage de données pour les applications cloud sans se soucier du provisionnement ni de la gestion de la capacité et des performances de stockage. Grâce à Elastic Throughput, Amazon EFS étend sa simplicité et son élasticité aux performances, permettant ainsi aux clients d'exécuter une gamme encore plus large de charges de travail liées aux fichiers. Amazon EFS est parfaitement adapté à un large éventail de cas d'utilisation, notamment l'analyse et la science des données , l'apprentissage automatique, les outils CI/CD, la gestion de contenu, la diffusion web et les applications SaaS.
Amazon EFS Elastic Throughput est disponible dans toutes les régions prenant en charge EFS, à l'exception des régions AWS Chine.
Contrôles de basculement pour les points d'accès multirégionaux Amazon S3
Les points d'accès multirégionaux Amazon S3 offrent un point de terminaison global couvrant les compartiments S3 répartis dans plusieurs régions AWS. Grâce à eux, les applications multirégionales peuvent être conçues avec la même architecture simple que celle utilisée dans une seule région. Cette nouvelle fonctionnalité utilise AWS Global Accelerator pour surveiller la congestion et la connectivité du réseau et acheminer le trafic vers la copie de données la plus proche. En cas de perte de connectivité entre un client et un compartiment dans une région donnée, le point d'accès multirégional redirige automatiquement tout le trafic vers le compartiment le plus proche (synchronisé via la réplication S3) dans une autre région.
Contrôles de basculement pour les points d'accès multirégionaux
Les contrôles de basculement permettent aux utilisateurs de déplacer le trafic de demande d'accès aux données S3 acheminé via un point d'accès multirégional Amazon S3 vers une autre région AWS en quelques minutes pour tester et créer des applications hautement disponibles pour la continuité des activités.
Le modèle de point d'accès multirégional existant traite toutes les régions comme actives et peut envoyer du trafic vers n'importe laquelle d'entre elles. Le modèle présenté à AWS re:Invent permet aux utilisateurs de désigner des régions comme actives ou passives. Les buckets dans les régions actives reçoivent le trafic (GET, PUT et autres requêtes) du point d'accès multirégional ; les seaux dans les régions passives ne le font pas. La réplication interrégionale Amazon S3 fonctionne quel que soit le statut actif ou passif d'une région concernant un point d'accès multirégional particulier.
Jeff Barr a énuméré quelques éléments dont les clients doivent se souvenir lorsqu'ils utilisent la nouvelle fonctionnalité de contrôle de basculement.
Actif/Passif – Il doit y avoir au moins une région active en permanence.
Accès CLI et API – Vous pouvez initier un basculement par programme en appelant
SubmitMultiRegionAccessPointRoutes. Vous pouvez récupérer l'ensemble actuel de routes en appelantGetMultiRegionAccessPointRoutes. Les points de terminaison de ces API sont disponibles dans les régions USA Est (Virginie du Nord), USA Ouest (Oregon), Asie-Pacifique (Sydney, Tokyo) et Europe (Irlande).Tarification – L’utilisation de cette fonctionnalité est gratuite, au même titre que les requêtes GET et PUT S3 standard. Pour connaître les tarifs d’utilisation des points d’accès multirégionaux S3, consultez l’ onglet « Transfert de données » de la page de tarification Amazon S3.
Régions – Cette fonctionnalité est disponible dans toutes les régions AWS où les points d'accès multirégionaux sont actuellement disponibles.
Nouveau pour AWS Backup – Protégez et restaurez vos piles CloudFormation
Pour définir la politique de protection des données d'une application, il est essentiel d'examiner ses composants et d'identifier ceux qui stockent des données à protéger. Il s'agit des composants avec état , tels que les bases de données et les systèmes de fichiers. D'autres composants ne stockent pas de données, mais doivent pouvoir être restaurés en cas de problème. Ce sont les composants sans état , comme les conteneurs et leurs configurations réseau.
Lors de la gestion d'applications utilisant l'infrastructure en tant que code (IaC), un référentiel unique décrit tous les composants. Il serait judicieux que ces informations puissent servir à protéger les applications. AWS Backup permet désormais d'associer une pile AWS CloudFormation aux politiques de protection des données.
Lorsqu'une ressource CloudFormation est utilisée, tous les composants avec état pris en charge par AWS Backup sont sauvegardés simultanément. La sauvegarde inclut également les ressources sans état de la pile, telles que les rôles AWS Identity and Access Management (IAM) et les groupes de sécurité Amazon Virtual Private Cloud (Amazon VPC).
Il existe désormais un point de récupération unique qui peut être utilisé pour récupérer la pile d'applications ou les ressources individuelles. En cas de récupération, il n'est pas nécessaire de mélanger des outils automatisés avec des scripts personnalisés et des activités manuelles pour récupérer et reconstituer l'ensemble de la pile d'applications. Lorsque vous modernisez et mettez à jour une application gérée avec CloudFormation, AWS Backup suit automatiquement les modifications et met à jour les politiques de protection des données pour vous.
La prise en charge de CloudFormation pour AWS Backup contribue également à prouver la conformité aux politiques de protection des données. Le suivi des ressources applicatives dans AWS Backup Audit Manager est une fonctionnalité d'AWS Backup qui permet d'auditer et de générer des rapports sur la conformité aux politiques de protection des données. AWS Backup Vault Lock peut également être utilisé pour gérer l'immuabilité des sauvegardes, conformément aux obligations de conformité de l'entreprise.
Disponibilité et prix
La prise en charge des piles CloudFormation par AWS Backup est disponible dès aujourd'hui via la console, l'interface de ligne de commande AWS (CLI) et les kits de développement logiciel AWS (SDK) dans toutes les régions AWS où AWS Backup est proposé. La sauvegarde et la restauration des ressources sans état par AWS Backup sont gratuites. Seules les ressources avec état, telles que les bases de données, les volumes de stockage ou les systèmes de fichiers, sont facturées. Pour plus d'informations, consultez la page Tarification d'AWS Backup.
Amazon Redshift pris en charge dans AWS Backup
Amazon Redshift permet aux clients d'analyser des données dans le cloud à n'importe quelle échelle. Amazon Redshift offre des fonctionnalités natives de protection des données grâce à des snapshots automatiques et manuels. Cette solution fonctionne parfaitement seule, mais lorsqu'elle est utilisée avec d'autres services AWS, il est nécessaire de configurer plusieurs outils pour gérer vos politiques de protection des données.
Pour simplifier les choses, AWS a ajouté la prise en charge d'Amazon Redshift à AWS Backup . AWS Backup permet aux clients de définir une politique de sauvegarde centralisée pour gérer la protection des données des applications et des clusters Amazon Redshift. Ceci garantit une expérience cohérente pour la gestion de la protection des données sur l'ensemble des services pris en charge.
Dans une configuration multi-comptes, les politiques centralisées d'AWS Backup permettent de définir des politiques de protection des données pour tous les comptes d' AWS Organizations . Afin de répondre aux exigences de conformité réglementaire, AWS Backup intègre désormais Amazon Redshift dans ses rapports prêts à l'emploi pour les auditeurs . Il est également possible d'utiliser AWS Backup Vault Lock pour garantir l'immuabilité des sauvegardes et empêcher toute modification malveillante ou accidentelle.
Disponibilité et prix
La prise en charge d'Amazon Redshift dans AWS Backup est disponible dès aujourd'hui dans les régions AWS où AWS Backup et Amazon Redshift sont proposés, à l'exception des régions situées en Chine. Vous pouvez utiliser cette fonctionnalité via la console de gestion AWS , l'interface de ligne de commande AWS (CLI) et les kits de développement logiciel AWS (SDK).
L'utilisation d'AWS Backup est gratuite par rapport à la fonctionnalité de snapshots native d'Amazon Redshift. Le coût total dépend de vos besoins en stockage et en durée de conservation. Pour plus d'informations, consultez la page Tarification d'AWS Backup.
Rétablissement automatisé dans AWS pour AWS Elastic Disaster Recovery
Lorsqu'il est activé, AWS Elastic Disaster Recovery (DRS) assure une réplication continue des systèmes d'exploitation, des applications et des bases de données. AWS a annoncé que DRS prend désormais en charge la restauration au sein d'AWS, en complément des exercices de reprise sans interruption de service et de la restauration sur site.
Parce que les tests et les exercices sont perturbateurs et chronophages, ils sont souvent négligés. Ajoutez l'automatisation et la simplification au mélange, ce qui encourage des exercices fréquents à grande échelle pour mieux se préparer aux catastrophes. Avec le basculement in-AWS, ces tests peuvent être utilisés sur site ou sur AWS. La mise en œuvre d'exercices de récupération sans interruption donne l'assurance que les objectifs de temps de récupération (RTO) et les objectifs de point de récupération (RPO) seront atteints en cas de récupération ou de restauration automatique.
La prise en charge automatisée de ce nouveau service offre une expérience simplifiée et accélérée pour rétablir les instances Amazon Elastic Compute Cloud (Amazon EC2) dans la région d'origine, et les processus de basculement et de rétablissement (pour la récupération sur site ou dans AWS) peuvent être facilement lancés depuis la console de gestion AWS.
Basculement contre restauration
Le basculement consiste à déplacer l'application en cours d'exécution vers une autre zone de disponibilité, voire une autre région, en cas de panne ou de problème menaçant sa disponibilité. Le retour en arrière (failback) consiste à rétablir l'application à son emplacement ou région d'origine sur site. Lors d'un basculement vers une autre zone de disponibilité, les clients qui n'ont pas de préférence particulière pour la zone peuvent continuer à exécuter l'application dans sa nouvelle zone indéfiniment, si nécessaire. Dans ce cas, ils annuleront la réplication de récupération afin que l'instance récupérée soit protégée pour une récupération ultérieure. Cependant, si le basculement a eu lieu vers une autre région, il est probable que les clients souhaitent ultérieurement revenir à leur région d'origine une fois les problèmes ayant provoqué le basculement résolus.
Les images ci-dessous illustrent les architectures des applications in-AWS protégées par DRS. L'architecture de l'image ci-dessous concerne les scénarios entre zones de disponibilité.
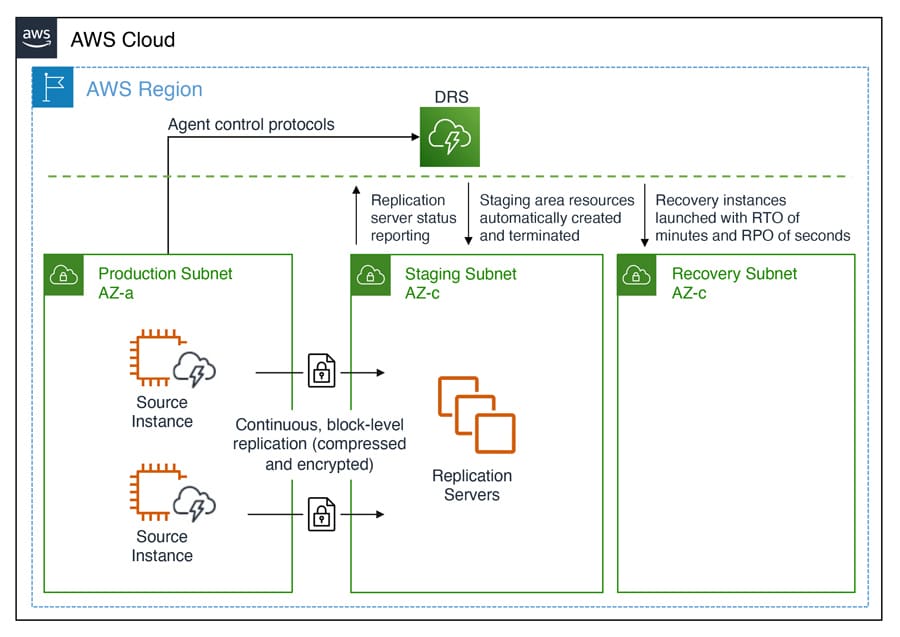
Le diagramme d'architecture ci-dessous concerne les scénarios interrégionaux.
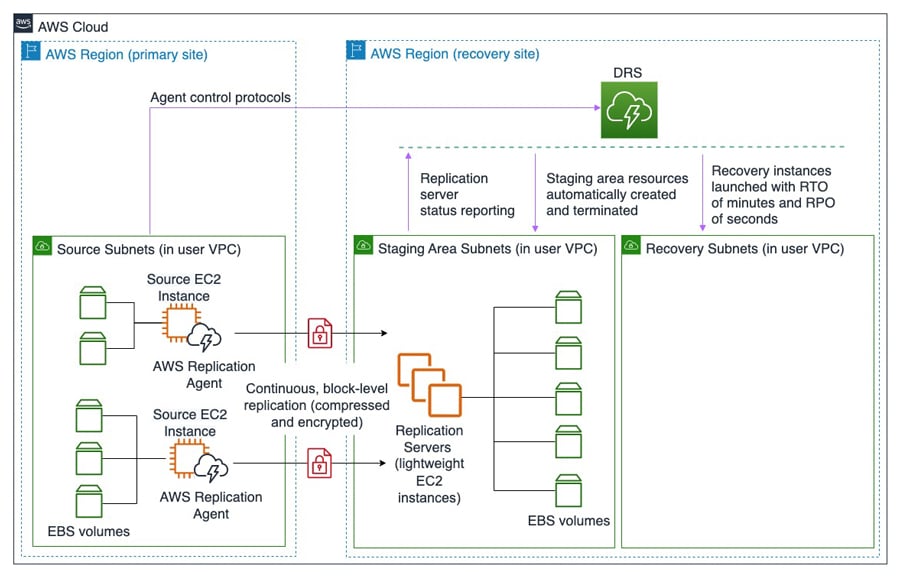
En savoir plus sur le rétablissement in-AWS avec Elastic Disaster Recovery
Comme mentionné précédemment, trois nouvelles API sont également disponibles pour les clients qui souhaitent personnaliser les étapes granulaires impliquées. La documentation pour ceux-ci peut être trouvée en utilisant les liens ci-dessous.
La nouvelle prise en charge du basculement au sein d'AWS est disponible dans toutes les régions où AWS Elastic Disaster Recovery est disponible. Pour en savoir plus sur AWS Elastic Disaster Recovery, consultez le Guide de l'utilisateur.


 Amazon