

Lors de VMware Explore, Broadcom a présenté des solutions complètes de sécurité, d'identité et de chaîne d'approvisionnement open source conçues pour les déploiements d'IA en entreprise. À mesure que les organisations délaissent l'interrogation de modèles statiques au profit d'architectures multi-agents autonomes, les charges de travail utilisent de plus en plus de protocoles de communication émergents tels que le protocole MCP (Model Context Protocol) et la communication entre agents (A2A). Ces frameworks distribués créent de nouvelles surfaces d'attaque pour les agents autonomes, les outils, les bases de données d'entreprise et les grands modèles de langage (LLM).
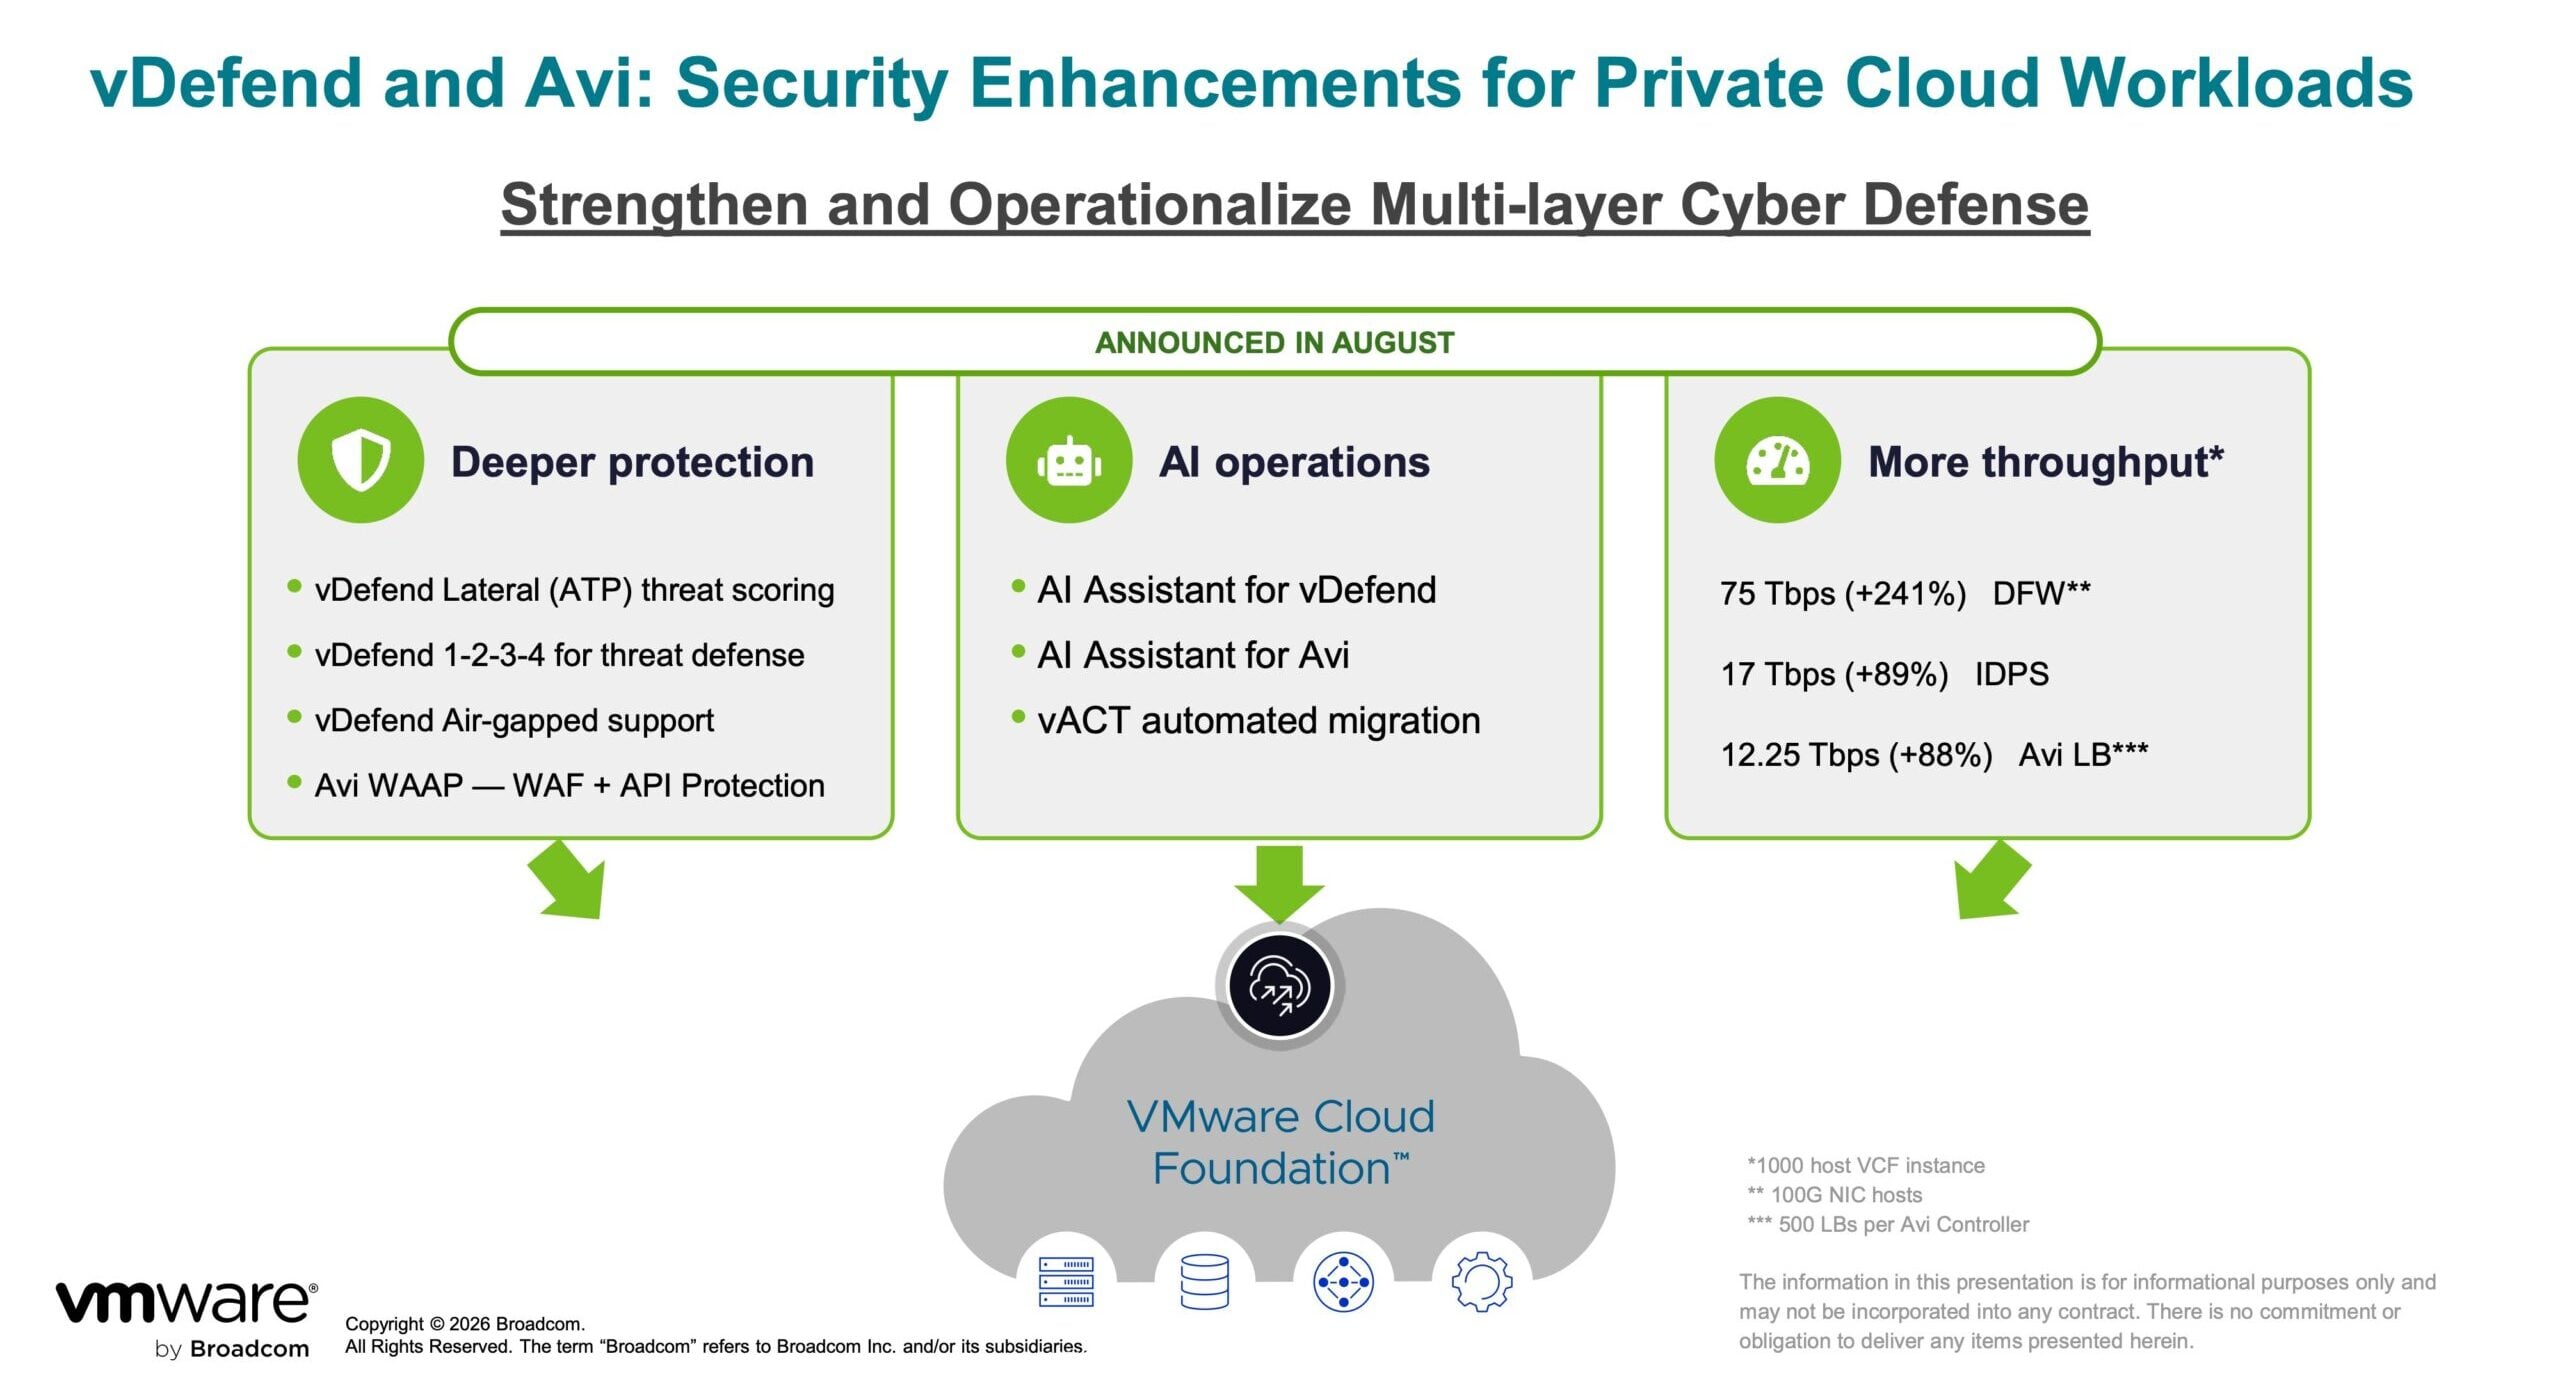
Pour remédier à ces vulnérabilités, Broadcom déploie une architecture de défense intégrée reposant sur trois produits phares : Broadcom AgentMinder, VMware vDefend et VMware Avi Load Balancer. Par ailleurs, l’entreprise a annoncé TrueSource by Broadcom, un programme commercial proposant des environnements d’exécution et des services de données open source, vérifiés cryptographiquement et validés par des humains, afin d’atténuer les risques liés à la chaîne d’approvisionnement logicielle.
Protection Zero Trust et latérale automatisée via VMware vDefend
Au sein de VMware Cloud Foundation (VCF), VMware vDefend étend la microsegmentation Zero Trust au niveau de l'hyperviseur au trafic des agents d'IA. À mesure que les flux de travail autonomes connectent des niveaux d'infrastructure hétérogènes, vDefend effectue une inspection continue du trafic réseau afin de découvrir et de cartographier automatiquement les composants agents actifs, notamment les serveurs MCP, les points de terminaison LLM backend, les outils opérationnels et les datastores connectés.

Cette visibilité continue permet la détection automatisée des déploiements d'IA non autorisés et des appels d'inférence non autorisés au sein de l'infrastructure cloud privée. Pour se prémunir contre l'exploitation rapide des vulnérabilités logicielles, vDefend intègre un pipeline d'IA agentiel qui génère automatiquement des signatures de système de détection et de prévention des intrusions (IDPS) à la vitesse de la machine. Ces signatures pilotent le déploiement de correctifs virtuels distribués sur le cluster, protégeant ainsi les charges de travail et les environnements hôtes sans nécessiter de refactorisation immédiate des applications ni d'interruption de service.
Protection de la couche application avec l'équilibreur de charge VMware Avi
Fonctionnant comme un plan d'entrée et de gestion du trafic intégré à Kubernetes et VMware vSphere Kubernetes Service (VKS), VMware Avi Load Balancer offre un pare-feu applicatif web (WAF) et une protection des API (WAAP) basés sur l'IA. Conçu pour un débit multi-térabits dans des environnements élastiques, Avi inspecte le contenu des charges utiles afin de prévenir toute utilisation abusive des agents et des outils.

La plateforme surveille les transactions entre les agents et les outils MCP, bloquant les vecteurs d'exécution malveillante tels que l'exécution de code à distance (RCE), l'injection de commandes et le téléchargement de fichiers malveillants. En analysant les schémas de communication de base entre les agents, les modèles et les outils, Avi identifie les anomalies zero-day et isole les sessions malveillantes en temps réel. De plus, l'équilibreur de charge applique des mesures de protection contre la perte de données aux flux de trafic sortants, empêchant ainsi l'exfiltration non autorisée de jetons d'API sensibles, d'identifiants cryptographiques, d'informations personnelles (PII) et de données financières internes.
Gouvernance des agents autonomes via Broadcom AgentMinder
Broadcom a dévoilé AgentMinder, une plateforme de contrôle dédiée conçue pour gérer les agents d'IA autonomes lors de leur transition de la génération de texte à l'exécution active de processus métier. AgentMinder considère chaque agent déployé comme une entité d'entreprise, en définissant son périmètre d'exécution selon une mission déclarée, des intentions explicitement autorisées, des outils validés et des limites de ressources autorisées.

L'application des politiques s'effectue via une passerelle d'exécution native du cloud qui évalue le contexte d'exécution, vérifiant l'identité de l'agent, l'autorisation de l'outil, l'intention déclarée et les sources de données ciblées avant chaque invocation. Afin de répondre aux normes de conformité et de sécurité des entreprises, AgentMinder s'intègre à OpenTelemetry. Ce framework enregistre des journaux d'audit lisibles par machine pour chaque interaction de l'agent, établissant ainsi une chaîne de traçabilité vérifiable, fournissant des données de télémétrie opérationnelle et permettant la détection automatisée d'anomalies dans les flux de travail complexes impliquant plusieurs agents.

TrueSource sécurise la chaîne d'approvisionnement des logiciels libres
Parallèlement à la sécurité des infrastructures, Broadcom a lancé TrueSource by Broadcom afin de contrer les risques systémiques liés à la chaîne d'approvisionnement open source des entreprises. L'intelligence artificielle générative accélérant la découverte et l'exploitation des vulnérabilités, Broadcom a souligné que les correctifs automatisés non vérifiés engendrent une instabilité opérationnelle. Des données récentes des laboratoires Off-by-1 de 1Password indiquent que seulement 26 % des 6 000 correctifs générés par l'IA et évalués ont permis de résoudre les vulnérabilités sans perturber le fonctionnement des applications.

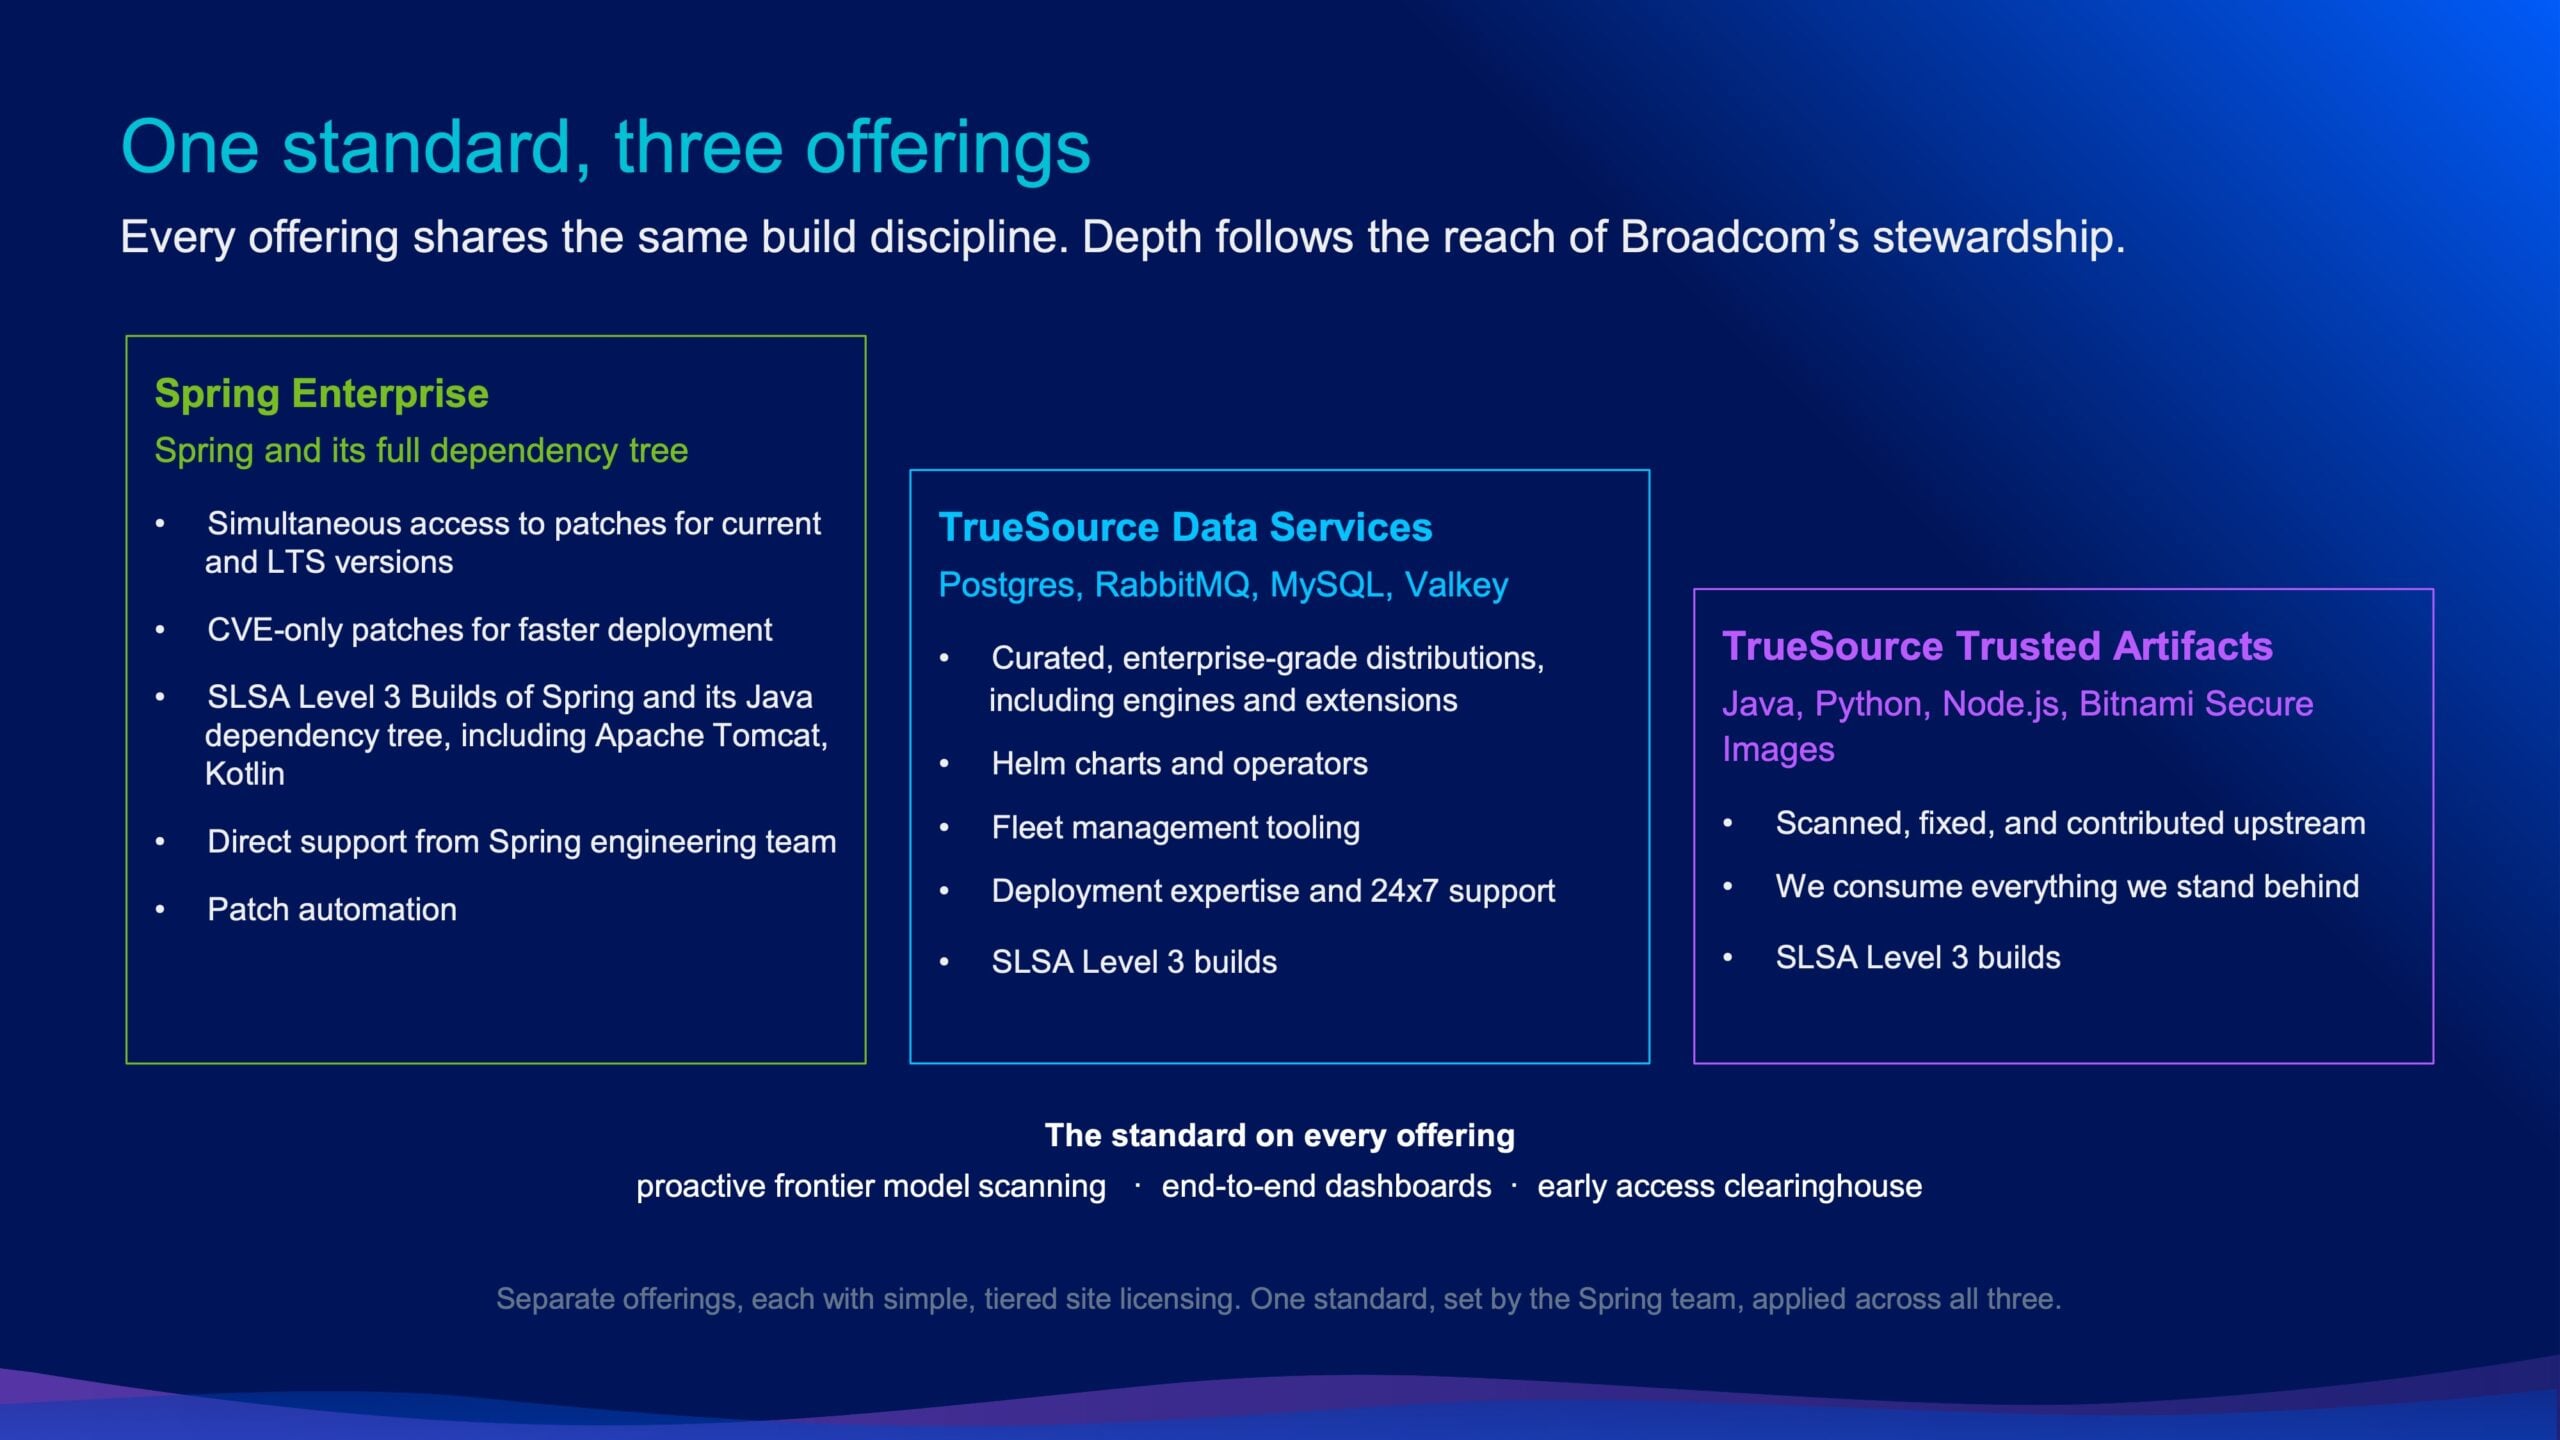
TrueSource établit un modèle de curation basé sur des constructions en salle blanche, la collaboration des mainteneurs en amont, l'analyse automatisée des dépôts et la révision humaine du code :
Spring Enterprise offre un support commercial et des versions renforcées, développées par les principaux mainteneurs du framework Spring. Les ingénieurs de Broadcom exploitent des modèles d'IA de pointe pour analyser le framework et son arbre de dépendances, consommant plus de 12 milliards de jetons de modèles lors d'opérations d'analyse ces derniers mois. Chaque correctif fait l'objet d'une validation humaine obligatoire. Les correctifs de sécurité sont déployés simultanément sur les versions open source et les versions d'entreprise actives avant la publication des CVE. La couverture englobe l'intégralité de l'arbre de dépendances de plus de 5 000 bibliothèques Java vérifiées, dont Apache Tomcat et Kotlin, associées et signées pour des versions spécifiques de Spring Boot. Les correctifs ciblés, contenant uniquement la correction nécessaire, permettent aux équipes de sécurité de déployer des correctifs CVE critiques sans nécessiter de mises à niveau majeures du framework.
TrueSource Trusted Artifacts fournit des versions SLSA de niveau 3 sécurisées et conformes aux normes de sécurité pour les bibliothèques des écosystèmes Java, Python et Node.js. Cette sélection respecte des architectures de référence rigoureuses, validées par les équipes logicielles de Broadcom, et est complétée par le catalogue Bitnami Secure Images, qui propose des environnements d'exécution de conteneurs renforcés.
TrueSource Data Services étend cette méthodologie aux infrastructures critiques avec état, en fournissant des builds validés, des graphiques Helm, des opérateurs Kubernetes et une prise en charge de PostgreSQL, RabbitMQ, MySQL et Valkey.
Licence et disponibilité
Broadcom a annoncé que Spring Enterprise, TrueSource Trusted Artifacts et TrueSource Data Services sont disponibles immédiatement sous forme de licences d'entreprise à plusieurs niveaux. Ces solutions proposent des outils automatisés de correction des vulnérabilités, des tableaux de bord d'analyse d'impact et des pipelines de correction en accès anticipé pour les vulnérabilités zero-day découvertes en production.


 Amazon