

Broadcom a présenté VMware Private AI Cloud lors de VMware Explore, une architecture de cloud privé conçue pour exécuter des modèles d'IA au plus près des données d'entreprise. Plutôt que de transférer des données sensibles vers des fournisseurs de modèles externes, la plateforme vise à intégrer les modèles aux données au sein de l'infrastructure privée de l'organisation.
VMware Private AI Cloud combine VMware Cloud Foundation (VCF), VMware AI Factory, VMware Tanzu Platform, VMware vDefend et VMware Avi Load Balancer au sein d'un environnement unifié pour l'exécution de charges de travail d'inférence, d'applications multi-agents, de services conteneurisés et de machines virtuelles traditionnelles. Cette approche offre aux entreprises un modèle d'infrastructure et d'exploitation commun pour les charges de travail d'IA et les applications classiques, tout en leur permettant de contrôler l'emplacement des données, les politiques de sécurité et la consommation des ressources.
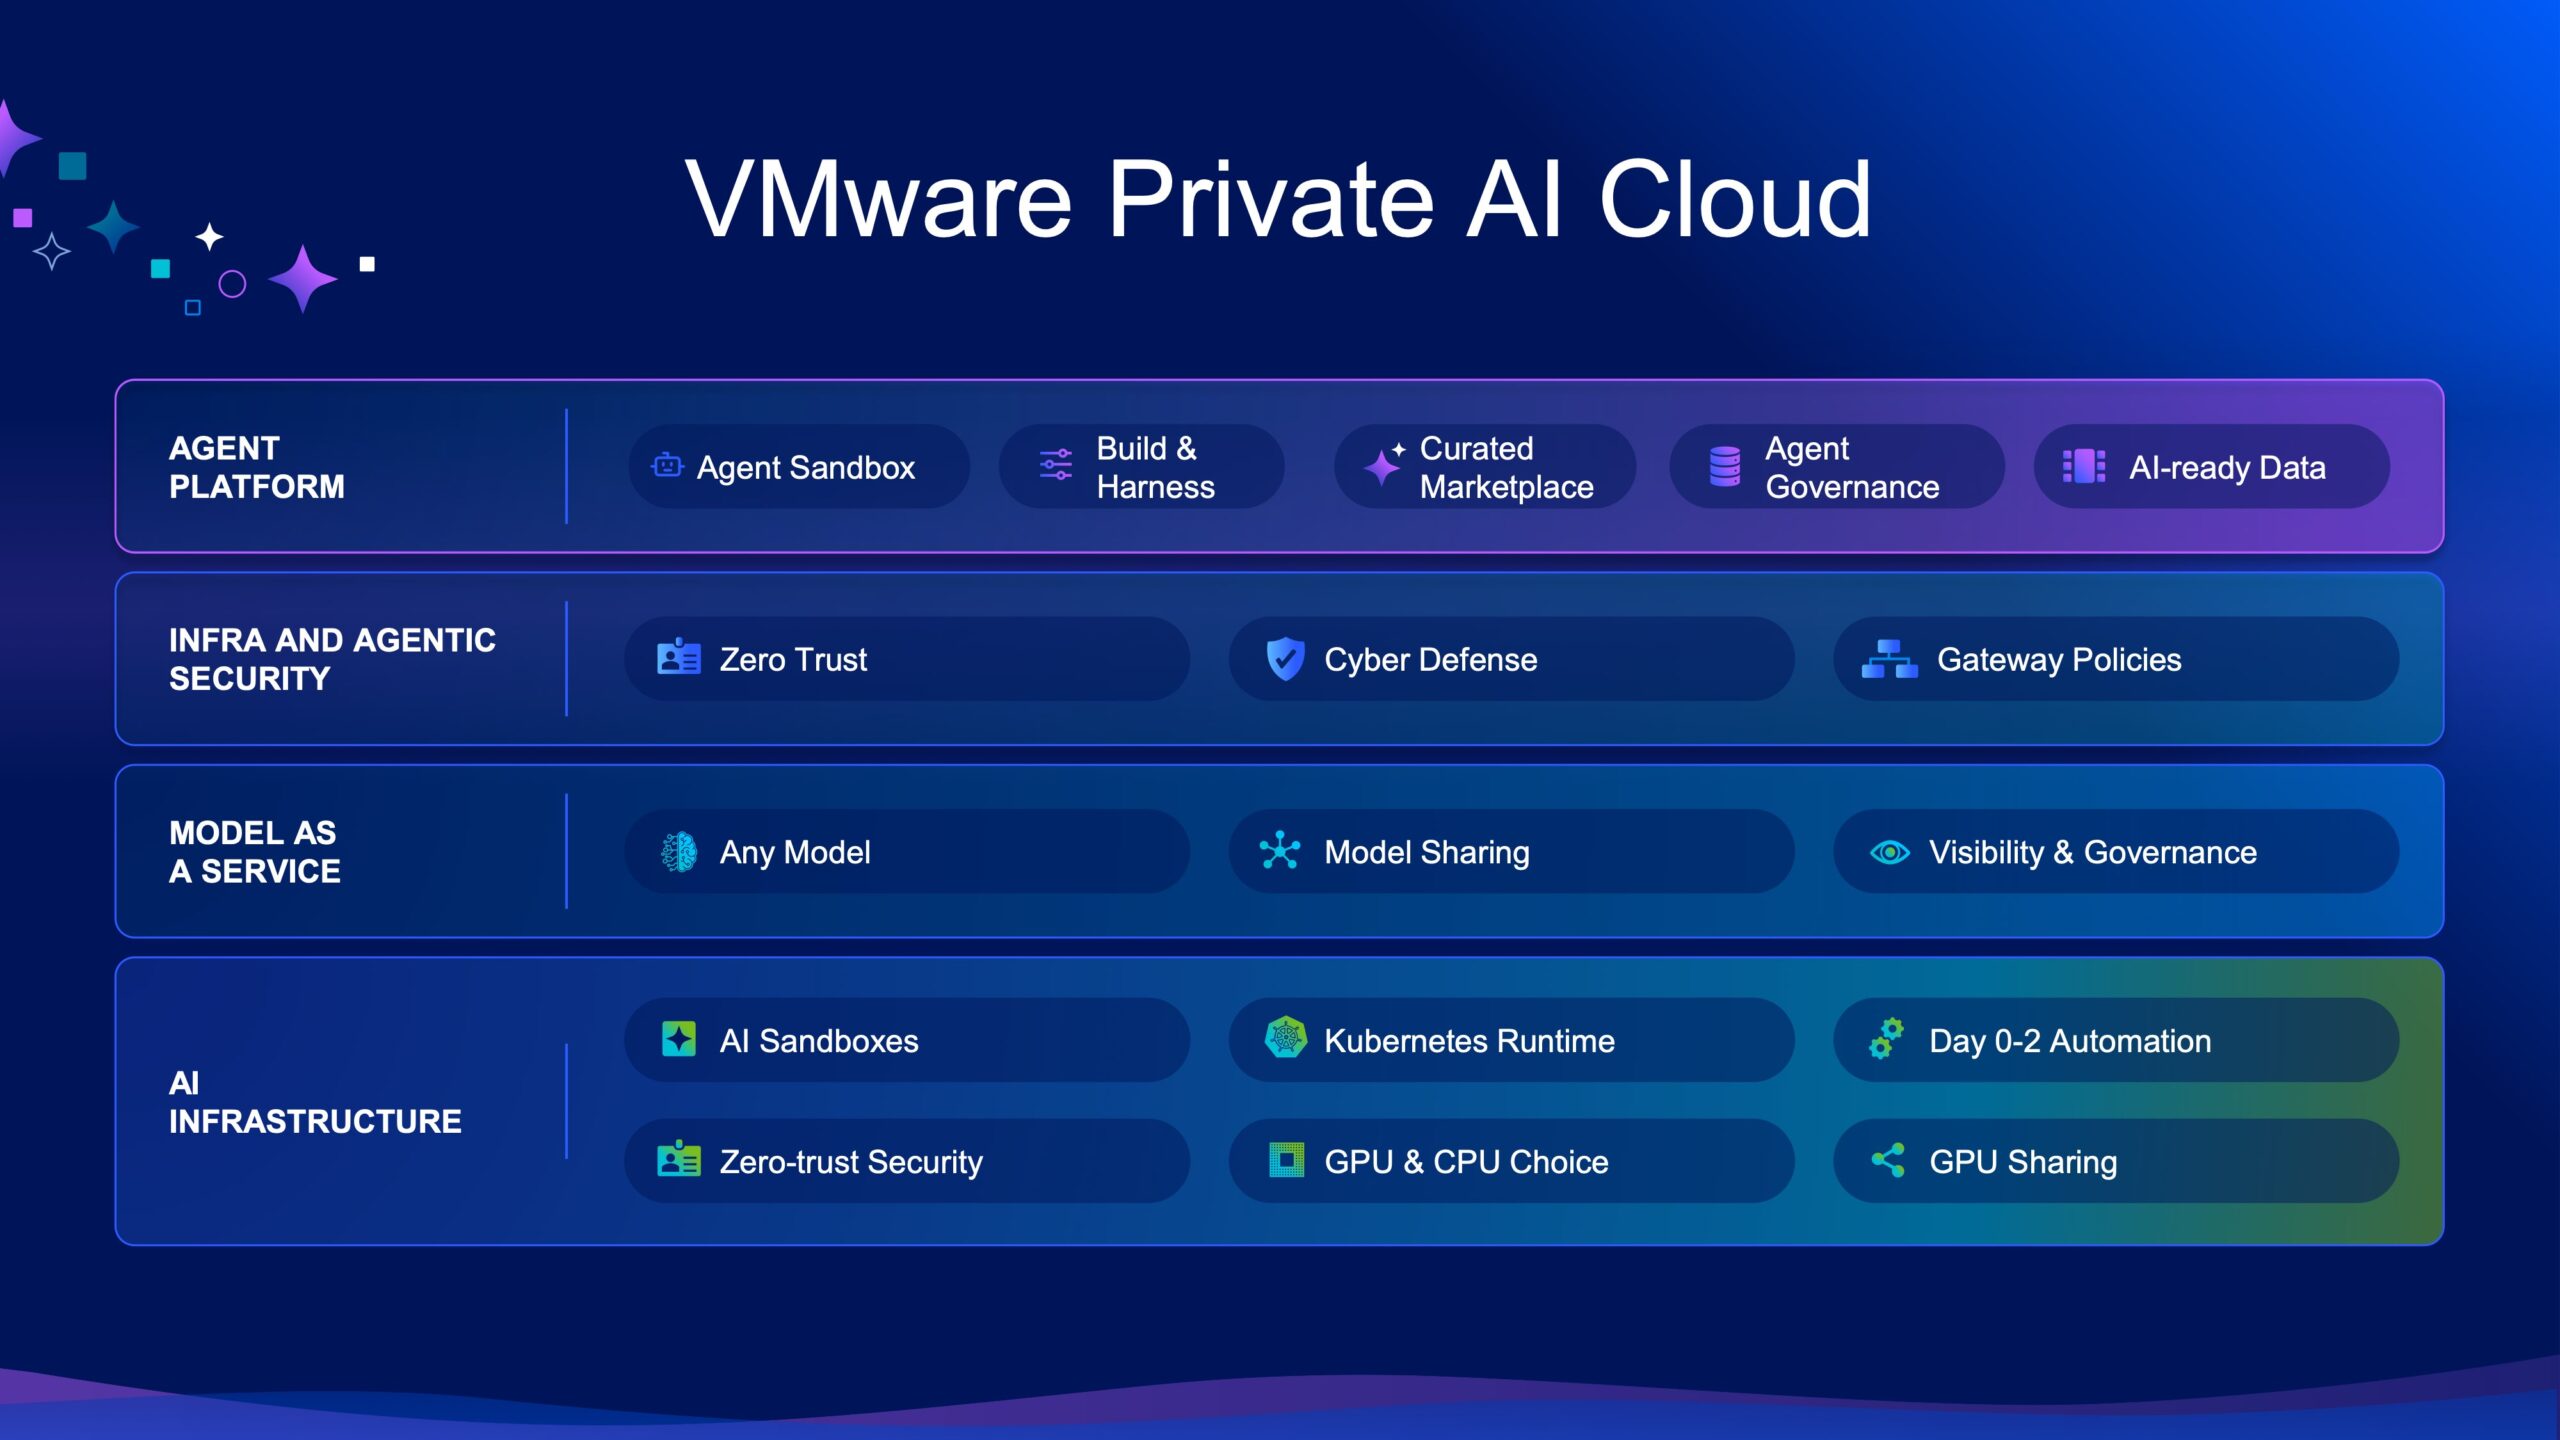
Ram Velaga, président du groupe Broadcom Infrastructure Software, a décrit la plateforme comme un point de convergence entre le cloud privé et l'infrastructure d'IA privée. L'objectif est de prendre en charge l'inférence en production et les applications multi-agents sans compromettre la souveraineté des données, les contrôles de conformité ni la prévisibilité des coûts d'exploitation.
VCF cible l'infrastructure d'IA et les coûts des jetons
VMware Private AI Cloud est conçu pour réduire trois principaux postes de dépenses liés aux déploiements d'IA en entreprise : les investissements matériels, la complexité opérationnelle et la consommation de jetons. Ces coûts peuvent augmenter à mesure que les organisations passent de projets pilotes d'IA à des charges de travail d'inférence en production nécessitant des modèles plus volumineux, des volumes de requêtes plus élevés et une capacité GPU accrue.
VMware Cloud Foundation 9 introduit des fonctionnalités d'infrastructure destinées à optimiser l'utilisation des ressources. La hiérarchisation de la mémoire NVMe permet d'étendre la capacité mémoire disponible en utilisant un stockage NVMe rapide comme niveau supplémentaire, tandis que la déduplication du stockage à l'échelle du cluster réduit les données dupliquées dans l'environnement. Ces fonctionnalités sont conçues pour améliorer l'efficacité de l'infrastructure pour les charges de travail d'IA exigeant d'importantes ressources de mémoire et de stockage.

VCF prend également en charge les infrastructures hétérogènes, notamment les processeurs, les cartes graphiques et autres accélérateurs de différents fournisseurs. La plateforme est compatible avec les systèmes serveurs fournis par les principaux fabricants OEM et ODM, permettant ainsi aux entreprises de choisir leur matériel en fonction de leurs besoins en charge de travail, de sa disponibilité et de son coût, plutôt que d'adopter une configuration matérielle unique.
La plateforme intègre également des fonctionnalités de gestion pour contrôler la consommation des ressources d'IA. La surveillance des jetons offre une visibilité sur l'utilisation des modèles et l'activité d'inférence, tandis que le partage de modèles mutualisé permet à plusieurs utilisateurs ou applications d'accéder aux services de modèles communs. Le suivi amélioré des GPU et vGPU fournit des informations plus détaillées sur l'allocation et l'utilisation des accélérateurs. Un tableau de bord d'observabilité des métriques d'IA centralise ces mesures dans une vue opérationnelle globale.
VMware AI Factory automatise le processus de mise en production
Broadcom a également annoncé VMware AI Factory, la plateforme logicielle de VMware Private AI Cloud. VMware AI Factory vise à simplifier le déploiement d'infrastructures compatibles avec l'IA et à réduire le temps nécessaire pour passer d'une infrastructure physique à un environnement de production.
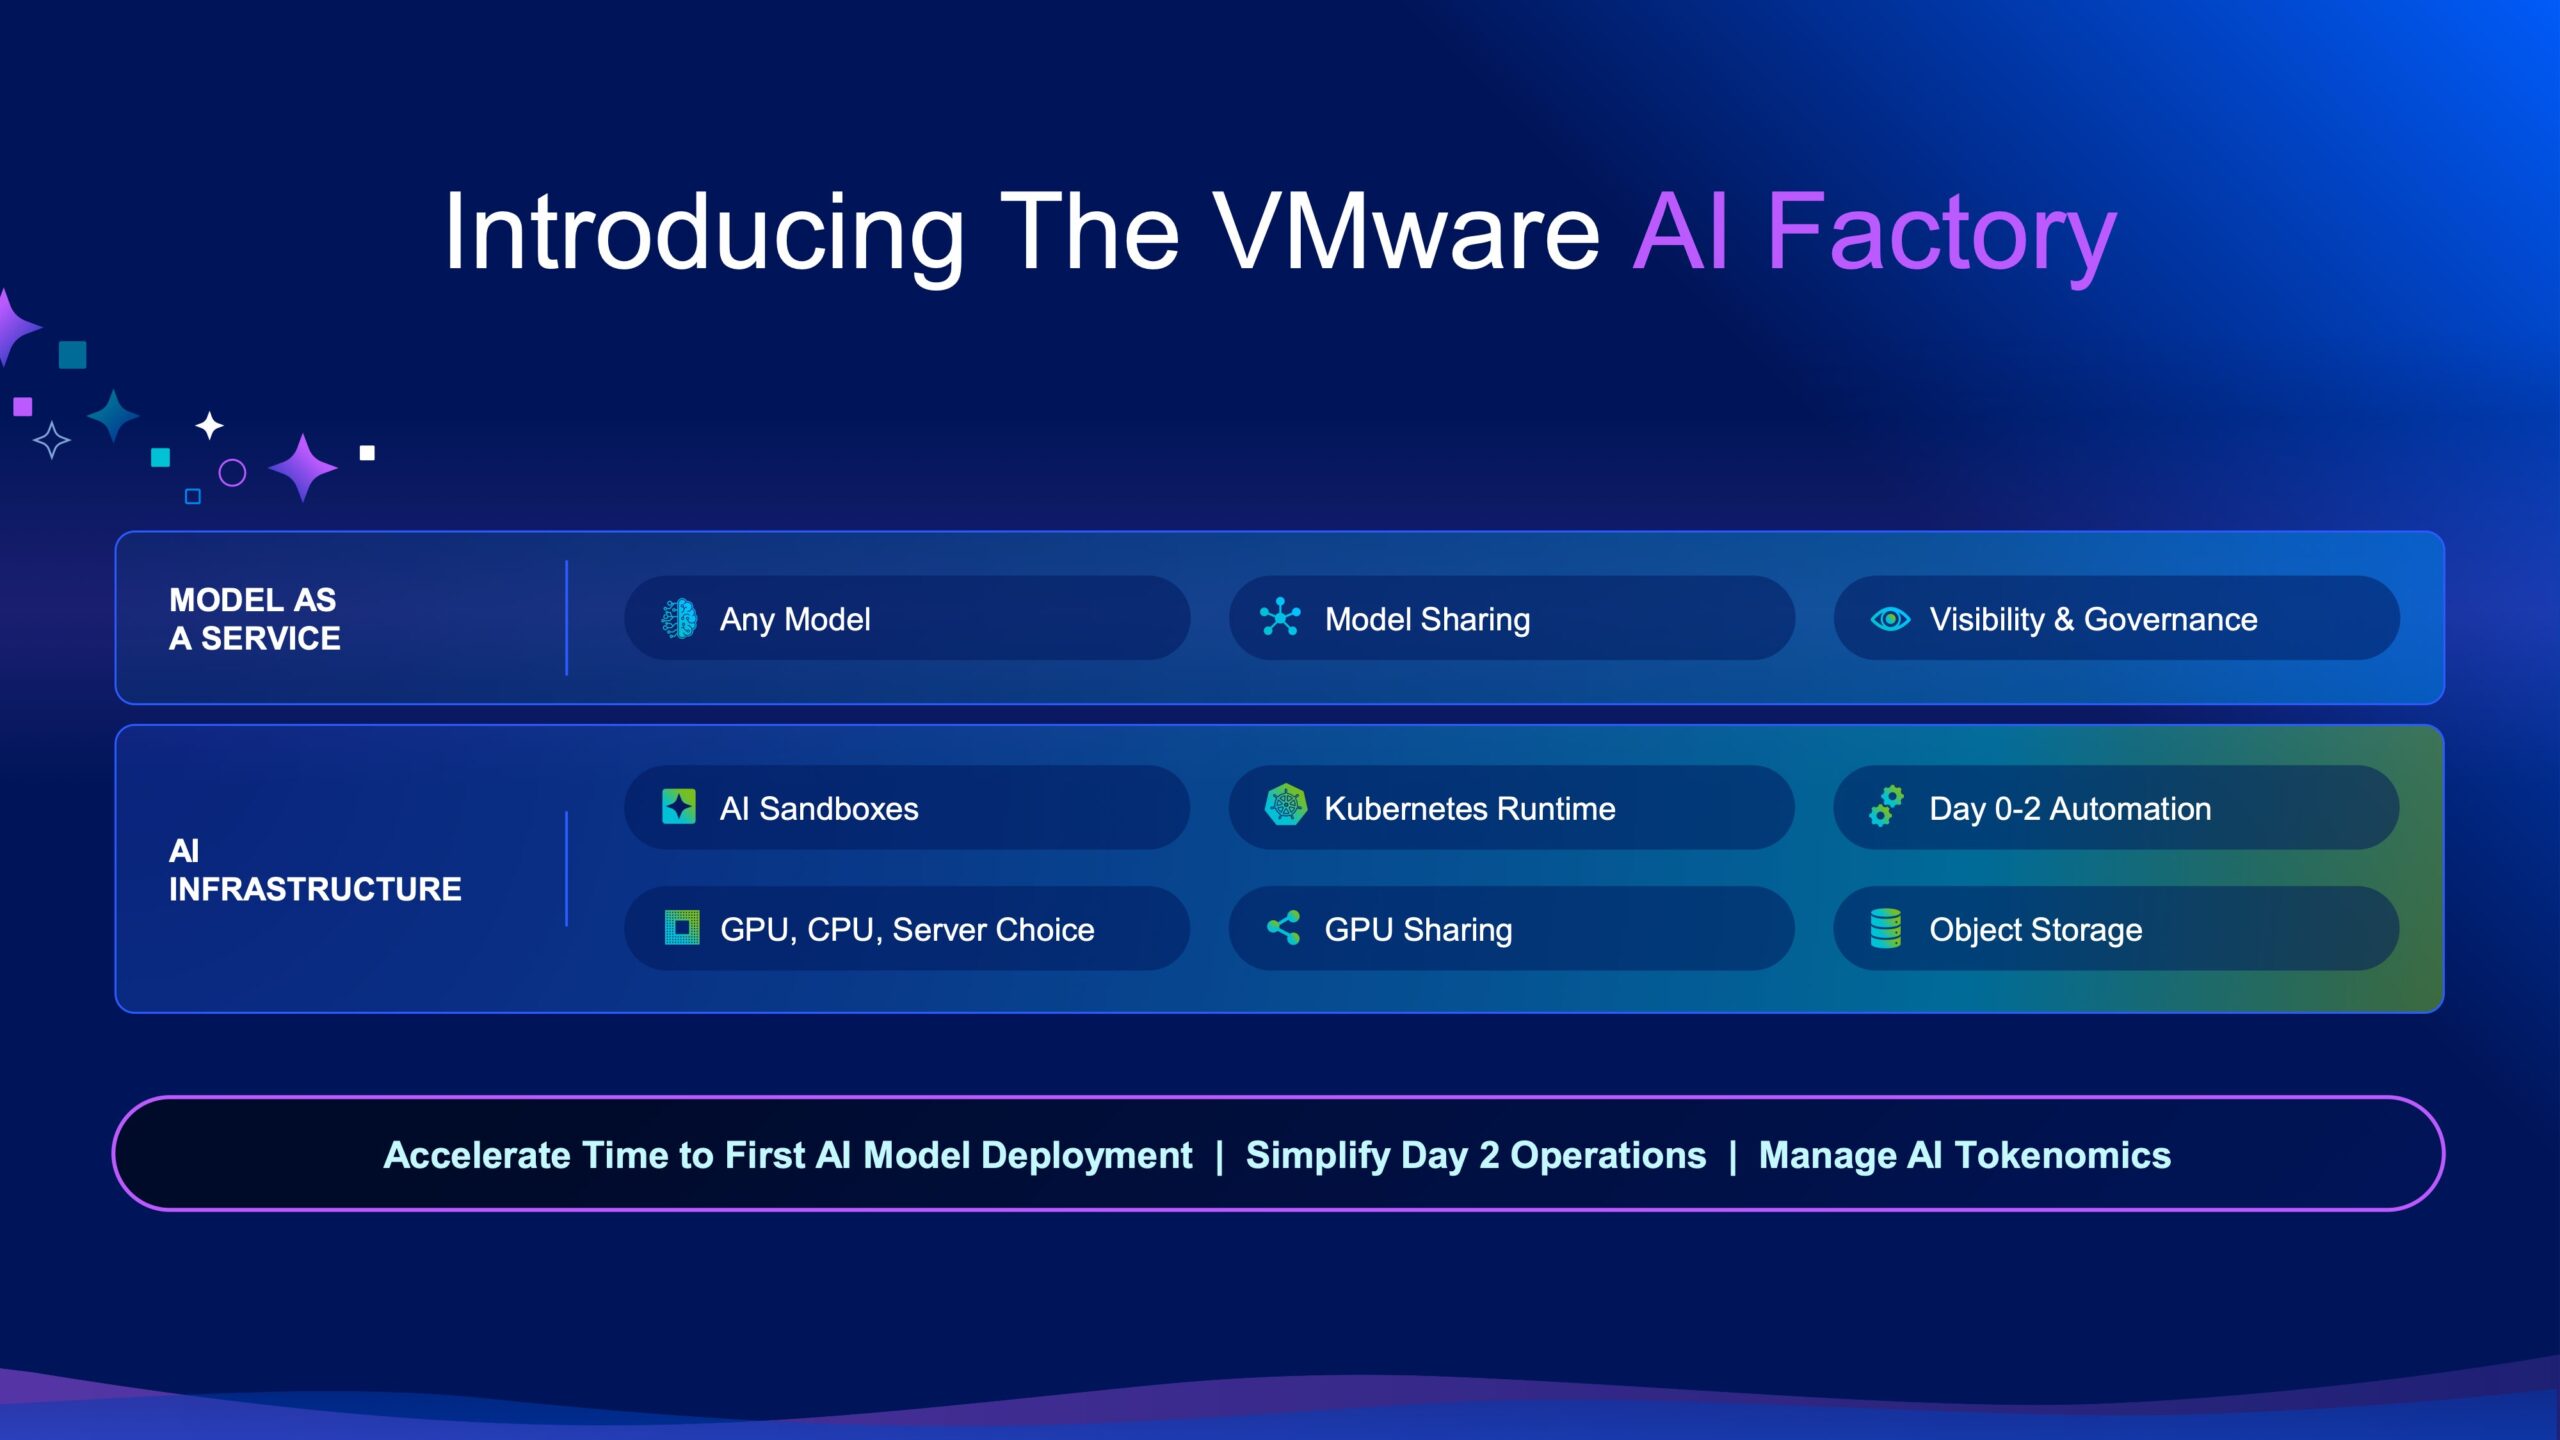
La plateforme est conçue pour couvrir à la fois le déploiement initial de l'infrastructure et les opérations courantes. Elle automatise notamment le provisionnement de l'infrastructure, le déploiement des services de modélisation et la gestion des exigences opérationnelles des charges de travail d'IA après déploiement. Broadcom présente également VMware AI Factory comme un outil permettant d'améliorer la visibilité sur l'économie des jetons et la consommation des ressources à mesure que l'utilisation des modèles augmente.
L'environnement d'exécution des modèles VCF repose sur vLLM, qui fournit une couche de service commune pour les modèles pris en charge. Broadcom a indiqué que les clients VCF peuvent exécuter plus de 150 modèles open source et commerciaux via la plateforme. Les organisations peuvent ainsi sélectionner leurs modèles en fonction de la prise en charge des langages, des exigences contextuelles, des capacités multimodales, des performances de raisonnement et de la compatibilité matérielle.
Les modèles validés permettent d'activer les services de modèles privés
Broadcom a annoncé que les modèles de Google, NVIDIA, NEC, Alibaba Cloud et Z.ai ont été testés et validés pour VMware Cloud Foundation. Ce programme de validation vise à simplifier le déploiement des modèles sélectionnés sur site pour les entreprises et leur mise à disposition aux utilisateurs internes via des offres de type « modèle en tant que service » (MaaS).

Les modèles validés annoncés pour VCF comprennent :
- NVIDIA Nemotron 3 : La famille Nemotron 3 comprend des modèles multimodaux ouverts basés sur une architecture hybride Mamba-Transformer Mixture-of-Experts. Ces modèles prennent en charge une fenêtre de contexte pouvant contenir jusqu'à un million de jetons et sont conçus pour les flux de travail multi-agents de longue durée au sein d'applications d'entreprise.
- Google DeepMind Gemma 4 : Gemma 4 est une famille de modèles multimodaux open source et à poids variable, conçue pour une exécution locale. Sa disponibilité sur VCF permet aux organisations de développer et de déployer des agents autonomes au sein de leur propre infrastructure.
- NEC cotomi : Le modèle Cotomi de NEC est optimisé pour la langue japonaise et entraîné sur des ensembles de données sélectionnés. Broadcom a indiqué que ce modèle permet une amélioration de 40 % de l'efficacité de la reconnaissance des jetons.
- Alibaba Cloud Qwen 3.7-27B : Un modèle multimodal propriétaire doté d'une fenêtre de contexte d'un million de jetons. Il intègre des capacités de raisonnement multimodal et est conçu pour les charges de travail multi-agents.
- Z.ai GLM 5.2 : GLM 5.2 est un modèle de langage général open source conçu pour le codage local et les agents de raisonnement. Ce modèle vise à prendre en charge des flux de travail autonomes en plusieurs étapes tout en conservant les données au sein de l'environnement d'entreprise.
L'initiative de validation des modèles vise à réduire l'incertitude liée au déploiement pour les entreprises souhaitant exécuter des modèles commerciaux et open source sur une infrastructure privée. Broadcom a indiqué que les fournisseurs de modèles collaborent avec l'entreprise afin de rendre les modèles validés disponibles via les services intégrés de VCF.
L'étude « Private Cloud Outlook 2026 » de Broadcom indique que 56 % des entreprises utilisent déjà ou prévoient d'utiliser l'inférence IA en production sur un cloud privé. VCF est en mesure de prendre en charge ces déploiements en complément des machines virtuelles, des charges de travail Kubernetes et des services conteneurisés existants.
Des tests indépendants réalisés selon les normes MLPerf Inference v5.1 ont confirmé que VCF offrait des performances équivalentes à celles d'une infrastructure physique, d'après Broadcom. Ces tests visent à démontrer que la virtualisation et la gestion de cloud privé peuvent prendre en charge l'inférence en production sans nécessiter une infrastructure d'IA physique distincte.
Sécurité en profondeur pour les charges de travail d'IA
VMware Private AI Cloud utilise un modèle de sécurité en profondeur aligné sur le cadre de cybersécurité NIST 2.0. La plateforme combine des contrôles d'infrastructure, la segmentation du réseau, la protection de la couche application, la sécurité de la chaîne d'approvisionnement et des fonctionnalités de conformité continue.
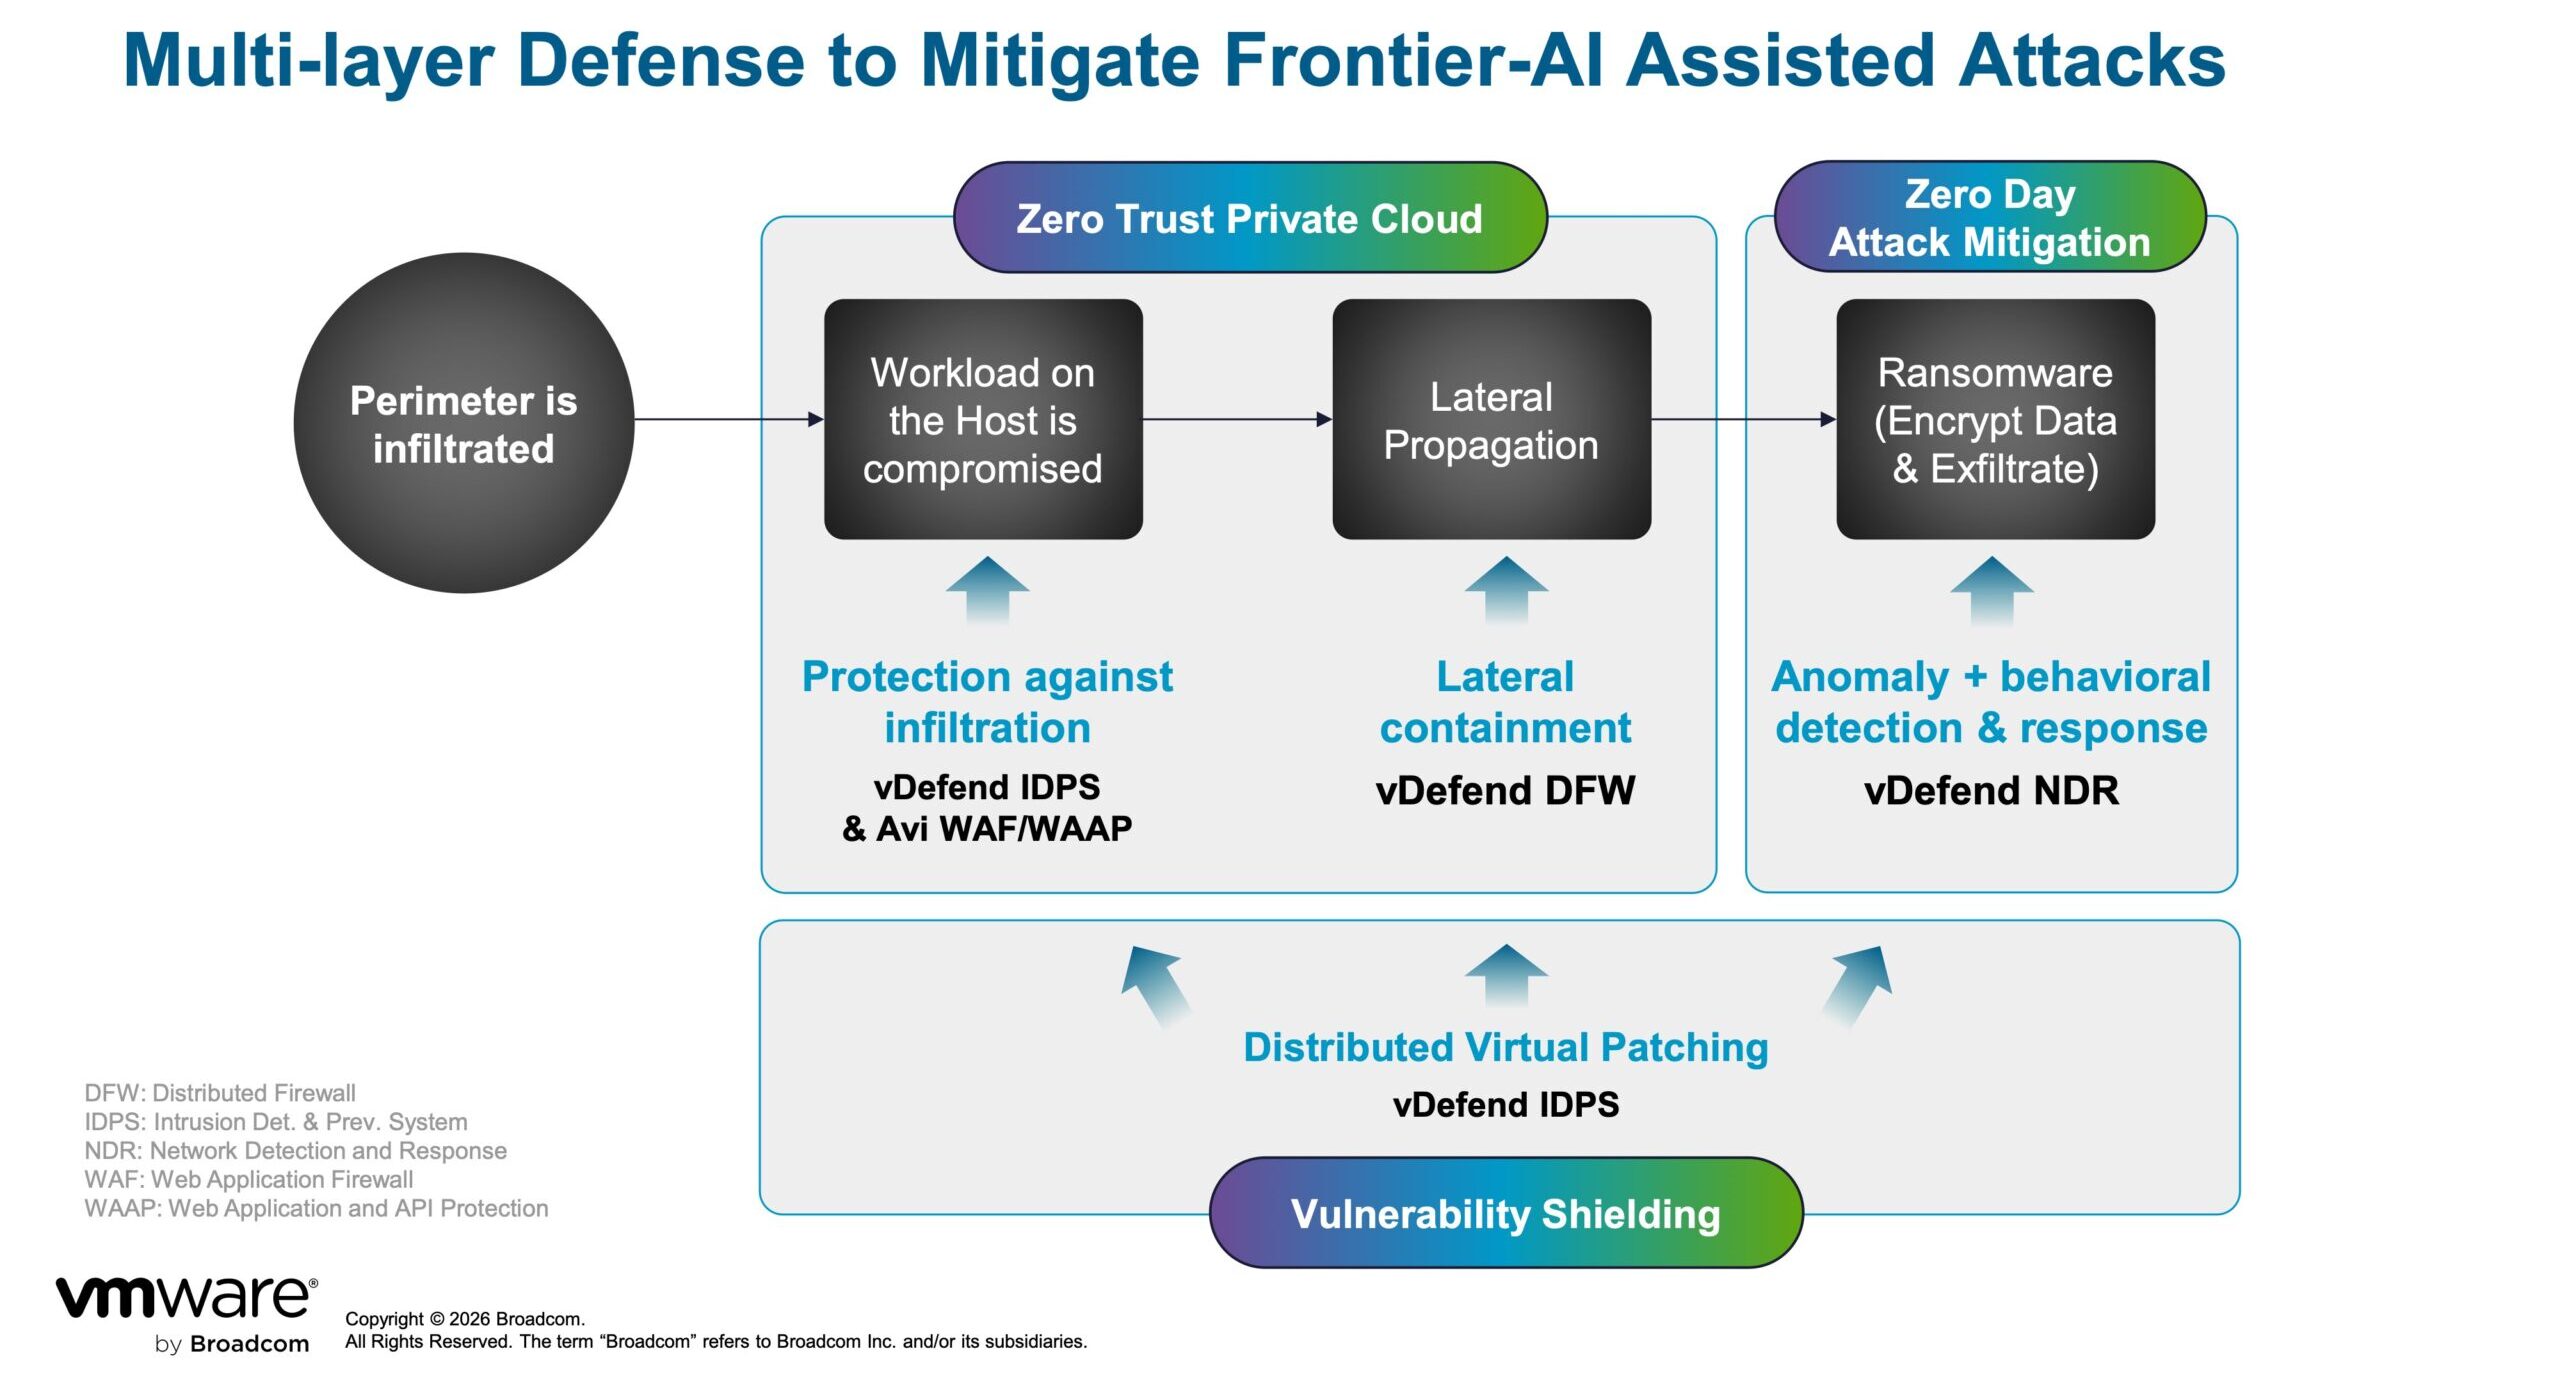
VMware vDefend assure la microsegmentation et des contrôles de sécurité latérale au niveau de l'hyperviseur. Le correctif virtuel protège les charges de travail contre les vulnérabilités connues sans nécessiter de modifications immédiates des applications ni d'interruption de service. La surveillance du trafic réseau permet également d'identifier les communications inattendues entre les charges de travail et de détecter les déploiements d'IA non autorisés ou parallèles.
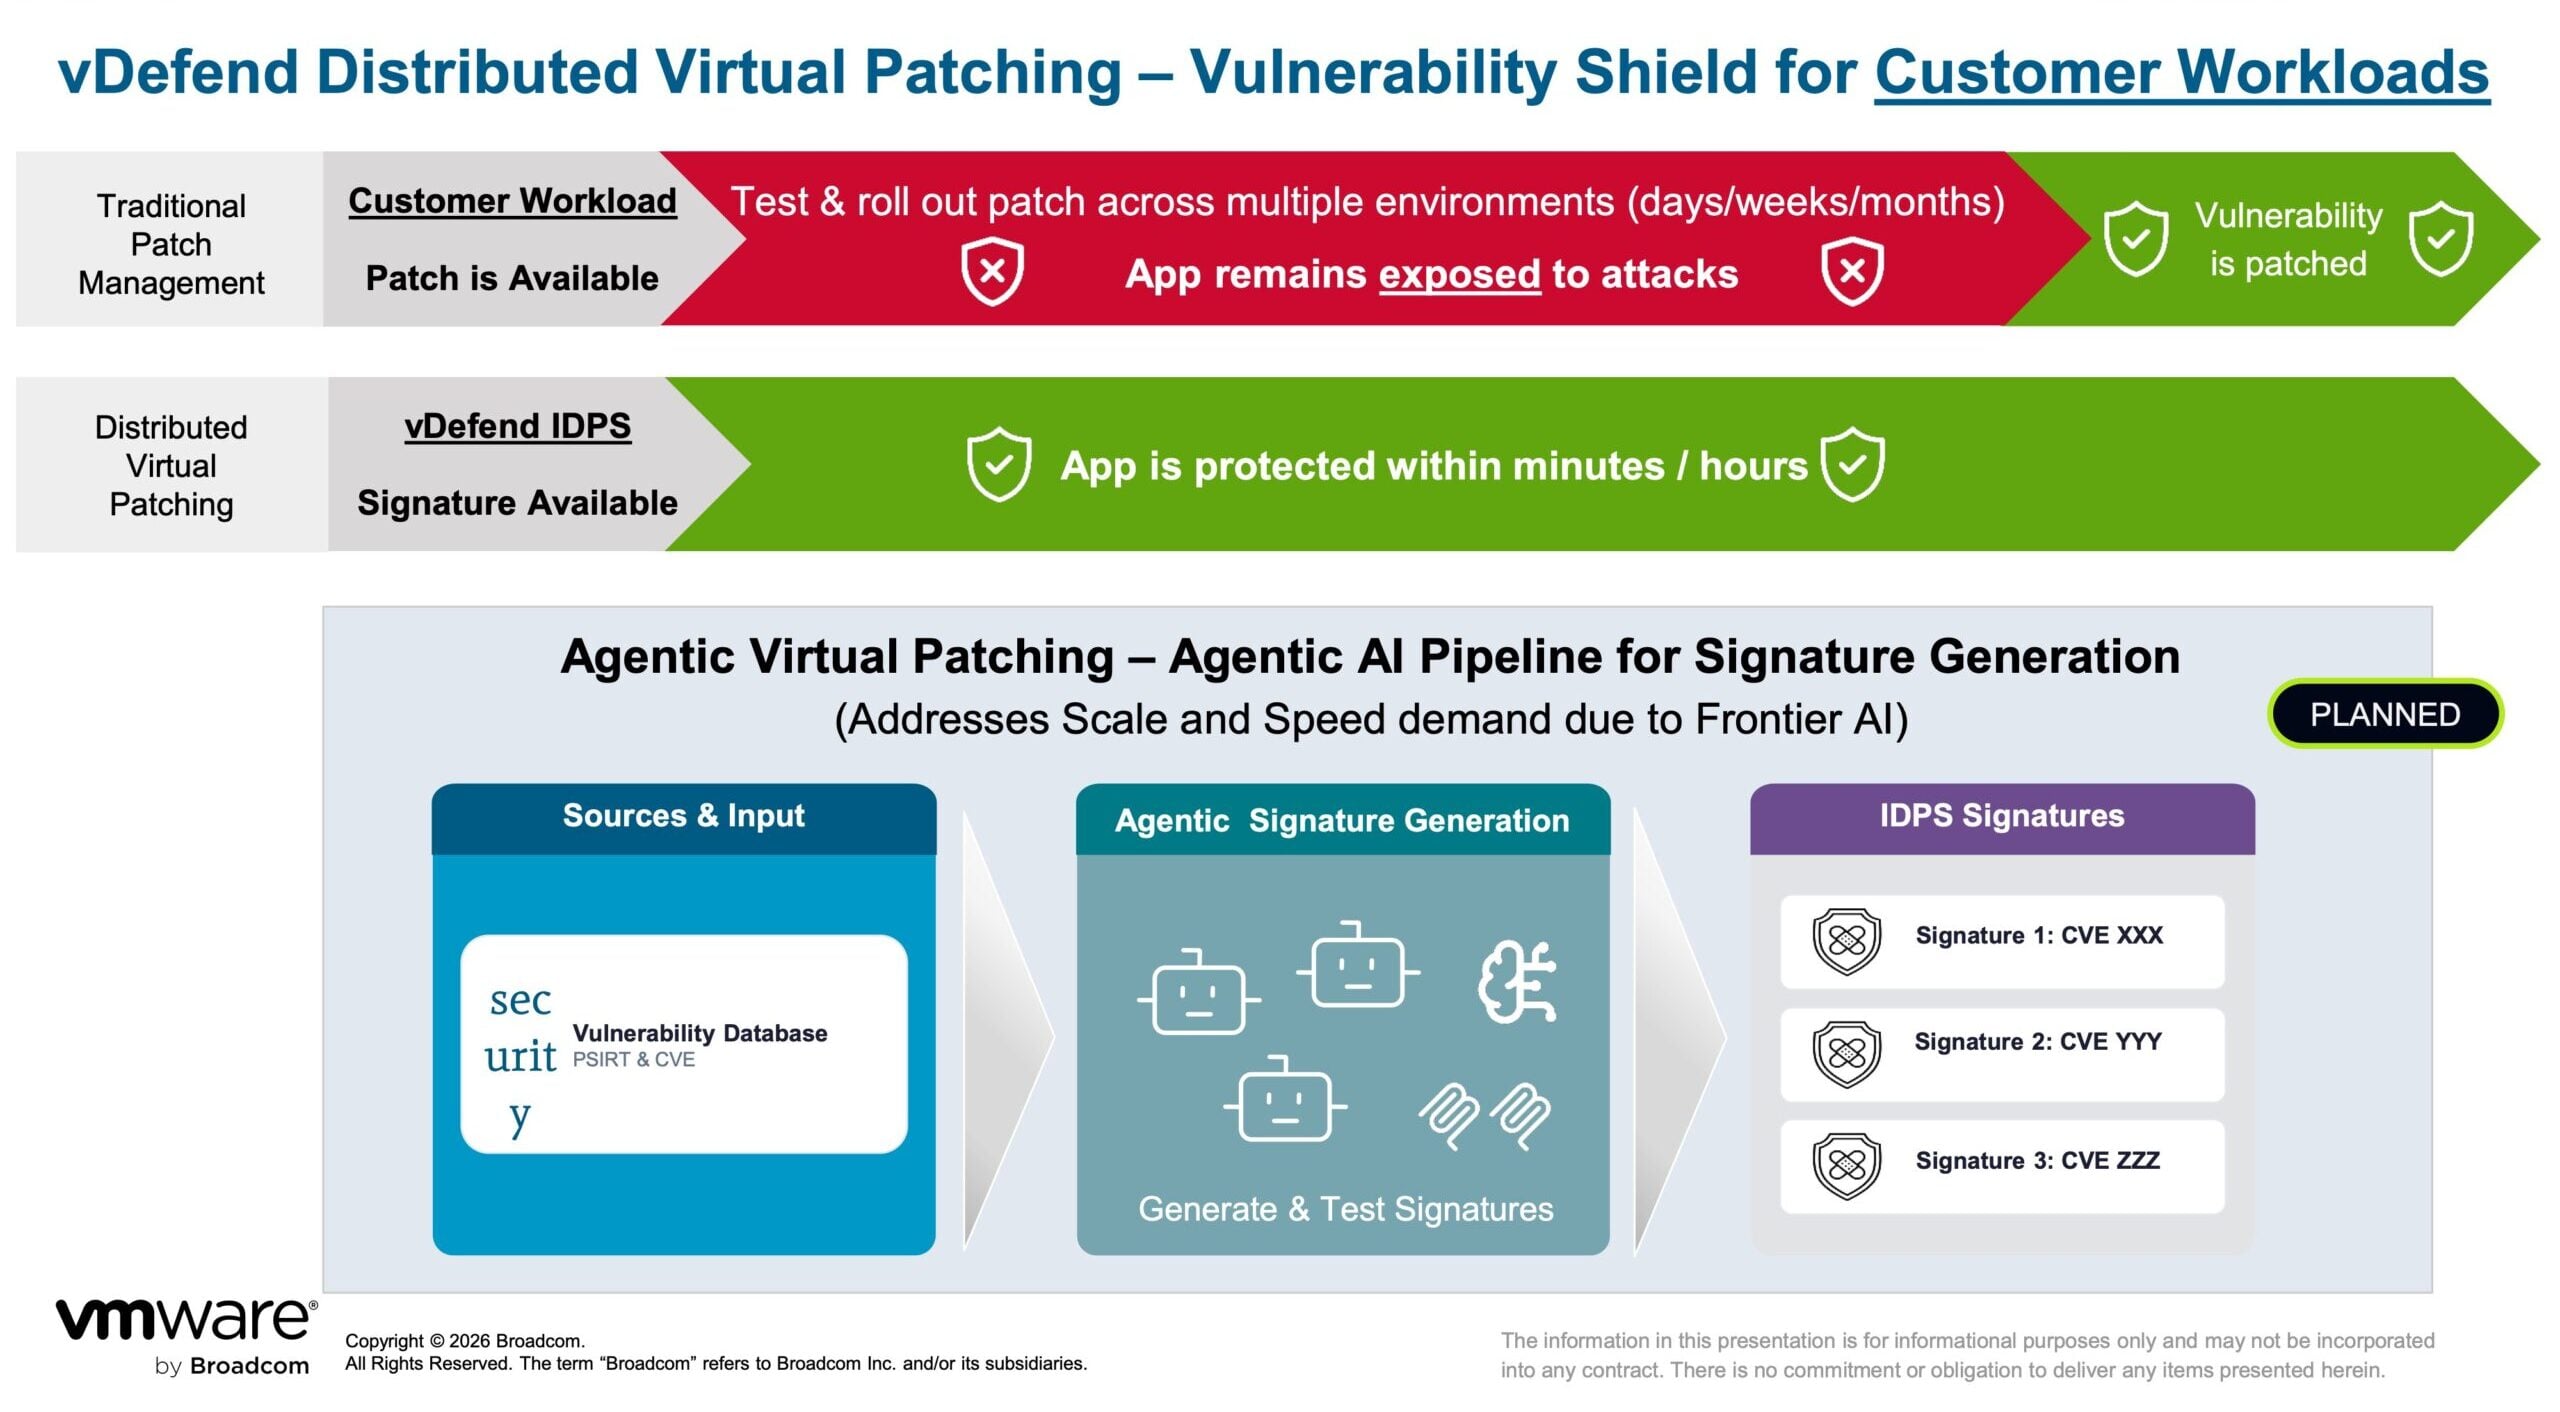
Broadcom étend vDefend aux charges de travail d'IA agentielle. Les nouvelles fonctionnalités permettent d'identifier les composants agentiels grâce à une surveillance continue du trafic, de détecter toute utilisation non autorisée des systèmes d'IA et de distribuer des correctifs virtuels à l'aide de signatures IDS générées par l'IA.
VMware Avi Load Balancer renforce la protection de la couche application grâce à son pare-feu applicatif web et à ses fonctionnalités de sécurité des API. Pour les charges de travail avec agents, Avi est conçu pour empêcher ces derniers d'accéder à des outils non autorisés, identifier les comportements anormaux pouvant indiquer une attaque zero-day et appliquer des contrôles de protection des données afin de prévenir toute exfiltration non autorisée.
TrueSource étend les contrôles de la chaîne d'approvisionnement open source
Broadcom a également introduit les fonctionnalités TrueSource pour les services logiciels et de données utilisés dans les environnements d'IA privés. TrueSource Trusted Artifacts applique des processus de compilation sécurisés aux écosystèmes Java, Python et Node.js, ainsi qu'au catalogue d'images sécurisées Bitnami.

Les versions de Spring Enterprise sont gérées et maintenues par l'équipe Spring. Broadcom a indiqué que ces versions incluent des correctifs analysés par rapport aux modèles de pointe et vérifiés manuellement, les corrections étant déployées sur l'ensemble des branches de versions prises en charge.
TrueSource Data Services étend cette approche aux composants d'infrastructure de données. Les services initiaux incluent PostgreSQL, RabbitMQ, MySQL et Valkey. Ceci fournit une source contrôlée pour les composants de bases de données et de messagerie couramment déployés, susceptibles de prendre en charge les applications d'IA et les flux de travail automatisés.
La plateforme Tanzu ajoute des commandes pour les agents autonomes
Broadcom a également annoncé de nouvelles infrastructures de données et des fonctionnalités d'exécution d'agents compatibles avec l'IA pour la plateforme VMware Tanzu. Cette dernière se positionne comme la plateforme d'applications et d'agents fonctionnant au sein de VMware Private AI Cloud.

Les agents autonomes présentent des risques différents de ceux des applications classiques. Ils peuvent interroger des données, invoquer des outils, interpréter des instructions et agir de manière indépendante sur l'ensemble des systèmes connectés. En l'absence de contrôles suffisants, un agent peut outrepasser son périmètre d'action, accéder à des ressources non autorisées, divulguer des informations sensibles ou engendrer des coûts imprévus liés à l'infrastructure et au trafic sortant du cloud.
La plateforme Tanzu gère ces risques grâce à un modèle d'exécution basé sur le refus d'accès par défaut. Les agents n'ont accès aux API, aux réseaux, aux serveurs MCP ni à Internet sans autorisation explicite. Un système de gestion des identifiants isolé les protège des agents, réduisant ainsi les risques de vol, d'utilisation abusive et d'attaques par injection d'identifiants.
La plateforme comprend également un environnement de développement préconfiguré avec des compétences approuvées, des modèles de flux de travail, des contrôles avec intervention humaine et des services de mémoire intégrés. Ces composants visent à fournir un cadre de développement contrôlé pour la création d'agents, tout en garantissant la sécurité opérationnelle lors de leur exécution.
AgentMinder assure un contrôle centralisé des agents
Broadcom a dévoilé AgentMinder, une plateforme de contrôle centralisée pour les agents d'IA autonomes. Le système considère chaque agent comme une entité d'entreprise et associe cette entité à une mission définie, à des outils approuvés et à des ressources autorisées.

L'application des politiques d'exécution applique le principe du moindre privilège à l'invocation des outils. Cela permet aux entreprises de déterminer quels outils un agent peut utiliser et dans quelles conditions. AgentMinder fournit également des journaux d'audit de l'activité des agents, offrant ainsi aux équipes de sécurité et de conformité une visibilité sur les actions entreprises par les systèmes autonomes.
L'association de l'identité des agents, de l'application des politiques et de l'auditabilité vise à fournir une couche de gouvernance aux organisations déployant plusieurs agents dans différents départements et applications.
Des fondations de données prêtes pour l'IA préservent le contexte au sein de l'entreprise
La nouvelle plateforme Tanzu, grâce à ses infrastructures de données optimisées pour l'IA, traite les données d'entreprise structurées et non structurées au sein de l'environnement contrôlé par le client. Les produits de données qui en résultent sont conçus pour fournir aux agents des informations pertinentes et contextualisées, sans que les données sources aient à quitter le cloud privé.

Ces produits de données peuvent être publiés sur la plateforme Tanzu sous forme de services gouvernés. Les développeurs et les agents peuvent les découvrir et les utiliser via un catalogue centralisé, tandis que les propriétaires des données conservent la maîtrise de la préparation, de la diffusion et de la gestion de leurs informations.
Cette approche vise à améliorer la qualité du contexte mis à la disposition des agents, à réduire la dépendance aux données non validées et à diminuer la consommation de jetons en fournissant au modèle des informations plus pertinentes. Elle permet également de préserver les données sensibles, les métadonnées et les ressources de calcul au sein de l'infrastructure contrôlée de l'organisation.
Disponibilité
Broadcom a déclaré que les nouvelles fonctionnalités de la plateforme VMware Tanzu annoncées lors de VMware Explore seront disponibles pour tous à l'automne 2026.


 Amazon